 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Firewall ontrafeld: een beginnersgids voor netwerkbeveiliging in de cloud
By Mirko Peters ·
Welkom terug op de blog! Als je onze podcast volgt, weet je hoe graag we complexe cloudtechnologieën vertalen naar praktische, bruikbare inzichten. In dit bericht bouwen we verder op een onderwerp dat aan de basis van elke cloudarchitectuur staat: netwerkbeveiliging. Je digitale middelen in de cloud beveiligen is niet langer optioneel, en weten welke tools je tot je beschikking hebt, kan bepalen o
Automatically translated with AI from the original post. Read the English original
Welkom terug op de blog! Als je onze podcast volgt, weet je hoe graag we complexe cloudtechnologieën vertalen naar praktische, bruikbare inzichten. In dit bericht bouwen we verder op een onderwerp dat aan de basis van elke cloudarchitectuur staat: netwerkbeveiliging. Je digitale middelen in de cloud beveiligen is niet langer optioneel, en weten welke tools je tot je beschikking hebt, kan bepalen of de integriteit van je infrastructuur standhoudt. Wil je een complete audio-walkthrough van dit essentiële onderwerp? Bekijk dan zeker onze bijbehorende podcastaflevering Azure Firewall - Simply Explained.
Belangrijkste punten
- Azure Firewall is een cloud-native beveiligingsdienst die je Azure-resources beschermt tegen cyberdreigingen.
- Het schaalt automatisch mee, zodat het zich aanpast aan je netwerkverkeer zonder handmatige aanpassingen.
- Toepassingsregels geven je controle over internettoegang op basis van specifieke toepassingen, wat de beveiliging versterkt.
- Netwerkregels filteren verkeer op basis van IP-adressen en poorten, en beheren zowel inkomend als uitgaand verkeer.
- NAT-regels vertalen en herleiden verkeer, zodat communicatie tussen netwerken veilig verloopt.
- Azure Firewall integreren met diensten zoals Azure Monitor verbetert het zicht op het verkeer en de detectie van dreigingen.
- Kies het juiste prijsniveau (Basic, Standard, Premium) op basis van de beveiligingsbehoeften en het budget van je organisatie.
- Regelmatig monitoren en onderhouden van Azure Firewall is essentieel voor optimale prestaties en beveiliging.
Wat is Azure Firewall?
Overzicht van Azure Firewall
Azure Firewall is een cloud-native, intelligente netwerkfirewall-beveiligingsdienst, ontworpen om je Azure-workloads te beschermen. Als volledig stateful firewall als dienst biedt het bedreigingsbescherming van de hoogste klasse, zodat je cloudresources veilig blijven. Je kunt Azure Firewall dus uitrollen zonder je zorgen te hoeven maken over de complexiteit van traditionele, hardwarematige firewalls. In plaats daarvan krijg je een oplossing die automatisch meeschaalt met je behoeften en die ingebouwde hoge beschikbaarheid en onbeperkte schaalbaarheid in de cloud biedt.
Anders dan traditionele firewalls, die vaak uitgebreid onderhoud en lifecyclebeheer vereisen, integreert Azure Firewall naadloos met andere Azure-diensten. Die integratie maakt het makkelijker om je beveiligingsbeleid effectiever te beheren en om in real-time op dreigingen te reageren.
Hier is een korte vergelijking tussen Azure Firewall en traditionele firewalls:
| Kenmerk | Azure Firewall | Traditionele firewall |
|---|---|---|
| Architectuur | Cloud-native oplossing | Hardwarematige oplossing |
| Integratie | Integreert met clouddiensten | Vereist meer onderhoud en lifecyclebeheer |
| Implementatie | Uitgerold in de cloud | Uitgerold on-premises |
Belang voor cloudbeveiliging
In het huidige digitale landschap is cloudbeveiliging belangrijker dan ooit. Door de toename van cyberdreigingen heb je een robuuste oplossing nodig om je gegevens en applicaties te beschermen. Azure Firewall speelt hierin een cruciale rol door essentiële bescherming te bieden tegen ongeautoriseerde toegang en mogelijke aanvallen.
Een van de opvallendste functies van Azure Firewall is de filtering op toepassingsniveau. Hiermee bepaal je de uitgaande internettoegang door verkeer te herkennen op basis van volledig gekwalificeerde domeinnamen (FQDN's). Daarnaast gebruikt het threat intelligence-feeds om bekende kwaadaardige IP-adressen en domeinen automatisch te blokkeren, en past het zich aan aan nieuwe dreigingen. Deze proactieve aanpak zorgt ervoor dat je Azure-netwerkbeveiliging sterk blijft.
Bovendien integreert Azure Firewall met Azure Monitor, wat je zicht op netwerkverkeer en beveiligingsgebeurtenissen vergroot. Die integratie ondersteunt snelle detectie van aanvallen, zodat je snel kunt reageren op mogelijke dreigingen. Door Azure Firewall te gebruiken, bescherm je je cloudresources met vertrouwen en houd je je omgeving veilig voor je applicaties.
Functies van Azure Firewall
Azure Firewall biedt veel functies die je netwerkbeveiliging versterken en je verkeersbeheer vereenvoudigen. Laten we een paar belangrijke functies bekijken, waaronder Application Rules, Network Rules en NAT Rules.
Application Rules
Definitie en doel
Met Application Rules in Azure Firewall bepaal je welke uitgaande internettoegang is toegestaan, op basis van Fully Qualified Domain Names (FQDN's). Dat betekent dat je kunt bepalen welke applicaties met internet mogen communiceren, wat je algehele cloudbeveiliging versterkt. Met deze regels filter je verkeer zonder TLS te hoeven afsluiten. Zo blijven je gegevens beveiligd terwijl de noodzakelijke communicatie gewoon doorgaat.
Gebruikssituaties
Application Rules zijn vooral handig in situaties zoals:
- Toegang beperken: Beperk de toegang tot specifieke webapplicaties of services, zodat alleen geautoriseerde applicaties het internet kunnen bereiken.
- Verkeer monitoren: Houd bij welke applicaties internet gebruiken, zodat je potentiële beveiligingsrisico's of ongeautoriseerd gebruik kunt herkennen.
- Compliance-eisen: Voldoe aan wettelijke eisen door uitgaand verkeer naar specifieke domeinen te beheersen en te loggen.
Network Rules
Definitie en doel
Network Rules filteren verkeer op basis van IP-adressen en poorten. Ze helpen je zowel inkomend als uitgaand verkeer te beheren, zodat alleen legitiem verkeer je Azure-resources bereikt. Deze functie is essentieel voor een veilige netwerkomgeving.
Gebruikssituaties
Overweeg Network Rules te gebruiken in de volgende situaties:
- Beheer van inkomend verkeer: Bepaal welke externe IP-adressen toegang hebben tot je Azure-resources, zodat die beschermd blijven tegen ongeautoriseerde toegang.
- Beheer van uitgaand verkeer: Bepaal welke Azure-resources met externe netwerken mogen communiceren, zodat het risico op datalekken afneemt.
- Gelaagde beveiliging: Combineer Network Rules met Application Rules voor een steviger beveiligingsniveau, zodat zowel filtering op IP-niveau als op applicatieniveau actief is.
NAT Rules
Definitie en doel
NAT (Network Address Translation) Rules spelen een cruciale rol in Azure Firewall doordat ze verkeersstromen vertalen en omleiden. Ze zorgen voor veilige communicatie tussen externe netwerken en je Azure-resources. NAT Rules zijn vooral nuttig om te bepalen hoe verkeer je netwerk binnenkomt en verlaat.
Gebruikssituaties
Hieronder staan enkele veelvoorkomende scenario's waarin NAT Rules van pas komen:
- Vertaling van inkomend verkeer: Gebruik DNAT-regels om inkomend internetverkeer naar je publieke IP-adres te vertalen en door te sturen naar privé-IP-adressen in je virtuele netwerken.
- Oost-westverkeer: Beheer het verkeer tussen Azure-virtuele netwerken of tussen Azure en on-premises netwerken, zonder SNAT toe te passen wanneer het verkeer binnen specifieke adresruimten blijft.
- Noord-zuidverkeer filteren: Pas netwerkregels toe om het verkeer dat je datacenter in- en uitgaat te filteren, zodat alleen legitiem verkeer wordt verwerkt.
De mogelijkheid van Azure Firewall om zowel noord-zuid- als oost-westverkeer te inspecteren is echt een gamechanger. Azure Firewall gebruikt stateful inspectie om verkeersstromen te monitoren, integreert met threat intelligence voor extra beveiliging en past uniforme beleidsregels toe over alle omgevingen heen. Dat betekent dat je je netwerkbeveiliging met vertrouwen kunt beheren terwijl je applicaties beschermd blijven.
Hier is een kort overzicht van enkele opvallende functies van Azure Firewall:
| Functie | Beschrijving |
|---|---|
| Ingebouwde hoge beschikbaarheid | Configureerbaar voor meerdere Availability Zones, met een uptime-SLA van 99,99%. |
| Onbeperkte schaalbaarheid in de cloud | Schaalt mee met toenemend netwerkverkeer, zonder dat je rekening hoeft te houden met piekbelasting. |
| Geavanceerde threat intelligence | Waarschuwt voor en blokkeert verkeer van bekende kwaadaardige IP-adressen en domeinen, op basis van de Microsoft Threat Intelligence-feed. |
| Application FQDN-filterregels | Filtert uitgaand verkeer naar een vooraf gedefinieerde lijst met volledig gekwalificeerde domeinnamen, zonder dat TLS hoeft te worden afgesloten. |
| Meerdere publieke IP-adressen | Ondersteunt het koppelen van maximaal 250 publieke IP-adressen, waardoor allerlei SNAT- en DNAT-scenario's mogelijk zijn. |
Door gebruik te maken van deze functies kun je je netwerkbeveiliging versterken en zorgen dat je Azure-resources goed beschermd zijn tegen moderne dreigingen.
Hoe Azure Firewall werkt
Verkeersfiltering
Azure Firewall hanteert een robuust verkeersfilteringsmechanisme om ervoor te zorgen dat je netwerk veilig blijft. Het gebruikt verschillende belangrijke technieken om netwerkverkeer effectief te beheren en te inspecteren. Dit is een overzicht van hoe het werkt:
| Mechanisme | Beschrijving |
|---|---|
| Verkeersroutering | Zorgt voor goed beheer en inspectie van verkeer via automatische en door de gebruiker gedefinieerde routes. |
| Verkeersfiltering | Analyseert en beheert gegevensstromen op basis van criteria zoals IP-adressen en HTTP-headers. |
| Stateful inspectie | Bewaakt de status van netwerksessies om pakketten toe te staan of te weigeren op basis van de verbindingsstatus. |
| Threat Intelligence | Integreert met de feed van Microsoft om bekende kwaadaardige IP-adressen en domeinen te blokkeren. |
| Toepassingsregels | Bepaalt het uitgaande verkeer op basis van volledig gekwalificeerde domeinnamen voor het beheer van internettoegang. |
| Netwerkregels | Filtert verkeer op protocol- en IP-adresniveau voor uitgebreide beveiliging. |
Met deze mechanismen kan Azure Firewall netwerkverkeer effectief filteren, zodat alleen legitieme gegevensstromen je Azure-resources bereiken. Deze proactieve aanpak helpt je ongeautoriseerde toegang te voorkomen en een veilige omgeving te behouden.
Integratie met Azure-services
Azure Firewall werkt niet op zichzelf; het integreert naadloos met verschillende Azure-services om je algehele cloudbeveiliging te versterken. Deze integratie stelt je in staat beveiligingsprocessen te automatiseren en dieper inzicht te krijgen in je netwerkverkeer. Dit zijn enkele belangrijke integraties:
| Service | Beschrijving |
|---|---|
| Azure Monitor | Biedt uitgebreide logging en monitoring, waarmee dreigingsdetectie en rapportage voor compliance mogelijk worden. |
| Azure Sentinel | Versterkt beveiligingsanalyses door logbestanden van Azure Firewall te correleren met andere beveiligingsgebeurtenissen. |
| FireMon | Biedt een platform voor het beheren van Azure-firewallregels en -beleid, met meer zicht en automatisering. |
| Tufin | Integreert geavanceerde oplossingen voor netwerkbeveiliging en verbetert het beheer in hybride omgevingen. |
Door Azure Firewall met deze services te verbinden, verbeter je je mogelijkheden voor dreigingsdetectie en stroomlijn je je beveiligingsoperaties. Azure Monitor legt bijvoorbeeld gedetailleerde logs vast van netwerkverkeer, inclusief toegestane en geweigerde verbindingen. Deze logging is cruciaal voor compliance en audits, en helpt je afwijkingen en mogelijke beveiligingsincidenten te identificeren.
Bovendien maakt integratie met Azure Sentinel geautomatiseerde responsmogelijkheden mogelijk. Dat betekent dat je workflows kunt instellen die reageren op beveiligingsgebeurtenissen, waardoor responstijden korter worden en menselijke fouten worden beperkt. Gecentraliseerd zicht over je hele Azure-omgeving versterkt je vermogen om bedreigingen effectief te detecteren en erop te reageren.
Prijzen van Azure Firewall
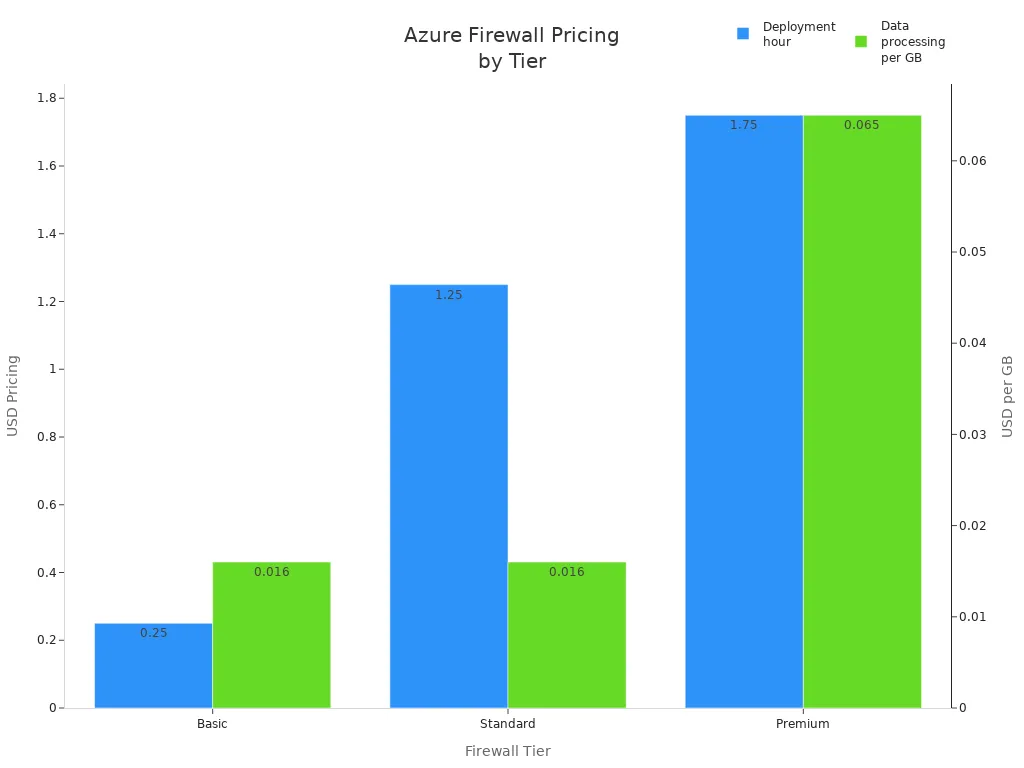
Als je Azure Firewall overweegt, is het essentieel om de prijsstructuur te begrijpen. Microsoft biedt drie lagen: Basic, Standard en Premium. Elke laag biedt andere functies en prijsopties om aan verschillende behoeften te voldoen.
Basic-laag
De Basic-laag is ideaal voor kleine bedrijven of organisaties die net beginnen met cloudbeveiliging. Ze bieden essentiële functies tegen lagere kosten. Dit is een korte prijsindicatie:
| Item | Azure Firewall Basic |
|---|---|
| Implementatie per uur | $0.25 |
| Gegevensverwerking | $0,016 per GB |
| Capaciteitseenheden | n.v.t. |
Als je bijvoorbeeld 1 TB aan gegevens per maand gebruikt, bedragen je kosten voor de Basic-laag ongeveer £283. Deze laag is ideaal voor basisnetwerkbeveiliging zonder je budget op te blazen.
Standard-laag
De Standard-laag is ontworpen voor organisaties die robuustere beveiligingsfuncties nodig hebben. Ze omvat geavanceerde mogelijkheden zoals threat intelligence en toepassingsregels. Dit is hoe de prijzen zich verhouden:
| Item | Azure Firewall Standard |
|---|---|
| Implementatie per uur | $1.25 |
| Gegevensverwerking | $0,016 per GB |
| Capaciteitseenheden | Extra indien ingeschakeld |
Als je maandelijks 10 TB aan gegevens verwerkt, bedragen je kosten ongeveer £760. Deze laag is ideaal voor organisaties die verbeterde cloudbeveiliging nodig hebben zonder het premiumprijskaartje.
Premium-laag
De Premium-laag biedt de meest uitgebreide functies, waaronder geavanceerde dreigingsbescherming en prestatieverbeteringen. Dit is een overzicht van de prijzen:
| Item | Azure Firewall Premium |
|---|---|
| Implementatie per uur | $1.75 |
| Gegevensverwerking | $0,065 per GB |
| Capaciteitseenheden | Extra als dit is ingeschakeld |
Met de Premium-tier krijg je toegang tot functies zoals TLS-inspectie en een Intrusion Detection and Prevention System (IDPS). Als je maandelijks 50 TB aan gegevens verwerkt, zouden je kosten rond de £2.880 liggen. Deze tier is ideaal voor ondernemingen die het hoogste niveau van netwerkbeveiliging nodig hebben.
Best practices voor Azure Firewall
Configuratietips
Om de prestaties van je Azure Firewall te optimaliseren, kun je deze configuratietips overwegen:
- Gebruik meerdere openbare IP-adressen: Deze aanpak verlaagt de kosten en vereenvoudigt de configuratie. Houd er echter rekening mee dat elk openbaar IP-adres een vast aantal SNAT-poorten toevoegt, wat de capaciteit kan beïnvloeden.
- Implementeer een NAT-gateway: Een NAT-gateway biedt tot 64.512 SNAT-poorten per openbaar IP-adres. Hij wijst poorten dynamisch toe over je subnet, wat de schaalbaarheid en veerkracht verbetert.
Hier is een korte vergelijking van deze opties:
| Configuratieoptie | Voordelen | Nadelen |
|---|---|---|
| Meerdere openbare IP-adressen toevoegen | Lagere kosten, eenvoudig te configureren, geen extra resources om te beheren. | Elk PIP-adres voegt een vast aantal SNAT-poorten toe, dus de schaling is lineair. |
| Een NAT-gateway gebruiken | Biedt meer schaalbaarheid en veerkracht. | Voegt een extra resource toe om te beheren, niet ondersteund in een beveiligde virtual hub. |
Begin om configuratiefouten te minimaliseren met een checklist voor prestatie-efficiëntie. Controleer en optimaliseer je firewallregels regelmatig, zodat ze effectief blijven tegen de nieuwste beveiligingsdreigingen. Hier zijn enkele aanvullende tips:
- Verwijder ongewenst verkeer en breng serverbeheerders op de hoogte van ongeautoriseerde uitgaande verzoeken.
- Verdeel het filteren van ongewenst verkeer over firewalls en routers om de prestaties te verbeteren.
- Beperk de logging tot het minimum om broadcastverkeer te beheersen en de bandbreedte te verbeteren.
- Vermijd DNS-objecten die constante DNS-lookups vereisen.
- Scheid firewalls van VPN's om het verkeer effectief te beheren.
- Werk software regelmatig bij om kwetsbaarheden te minimaliseren.
- Voer penetratietests uit om de juiste werking te garanderen.
Monitoring en onderhoud
Monitoring van je Azure Firewall is essentieel voor de betrouwbaarheid. Gebruik tools zoals Azure Monitor en de Azure Firewall-werkmap om logs te verzamelen, gegevens te visualiseren en interactieve rapporten te maken. Dit zijn enkele belangrijke parameters om in de gaten te houden:
| Parameter | Beschrijving |
|---|---|
| Firewallstatus | Bewaakt de gemiddelde status van de firewall op basis van de beschikbaarheid van SNAT-poorten. |
| Benutting van SNAT-poorten | Meet het percentage gebruikte SNAT-poorten, zodat je knelpunten in resources kunt herkennen. |
| Verwerkte gegevens (totaal) | Meet het totale gegevensvolume dat binnen een meetinterval door de firewall gaat (in MB). |
| Gegevensdoorvoer | Geeft de gemiddelde overdrachtssnelheid door de firewall weer in megabits per seconde (Mb/s). |
| Latentieprobe | Meet de gemiddelde latentie van de firewall in milliseconden, handig voor prestatiebewaking. |
| Regeltreffers | Telt het totaal aantal treffers op applicatie- en netwerkregels, wat helpt bij het analyseren van verkeer en de effectiviteit van regels. |
Met deze metingen bewaak je de status, prestaties en gebruikstrends van de firewall, zodat je proactief onderhoud kunt uitvoeren en tijdig kunt bijsturen.
Voor doorlopend onderhoud kun je deze strategieën overwegen:
| Onderhoudsstrategie | Beschrijving |
|---|---|
| Gecentraliseerd beleidsbeheer | Gebruik Azure Firewall Manager om beleid over meerdere firewalls te beheren. |
| Verkeersroutering | Implementeer Azure Traffic Manager of Azure Front Door voor effectief verkeersbeheer. |
| Onderhoud van de service | Stel dagelijkse onderhoudsvensters in die aansluiten op de operationele behoeften. |
| Afhandeling van tijdelijke fouten | Implementeer retry-logica met exponentiële backoff om tijdelijke verbindingsproblemen af te handelen. |
| Detectie en respons | Begrijp het verschil tussen zoneredundante en zonale configuraties voor het reageren op storingen. |
| Meldingen | Gebruik Azure Service Health om de servicestatus te bewaken en waarschuwingen in te stellen voor problemen. |
Door deze best practices te volgen, zorg je ervoor dat je Azure Firewall effectief en betrouwbaar blijft en robuuste bescherming biedt voor je cloudresources.
Veelgestelde vragen
Wat is Azure Firewall?
Azure Firewall is een cloudnative beveiligingsservice die je Azure-resources beschermt. De service beheert het netwerkverkeer en biedt gecentraliseerd beveiligingsbeleid, zodat je cloudomgeving veilig blijft tegen dreigingen.
Hoe schaalt Azure Firewall?
Azure Firewall schaalt automatisch mee met je verkeersbelasting. Je hoeft je geen zorgen te maken over handmatige aanpassingen, want de service past zich naadloos aan wijzigingen in je netwerkverkeer aan.
Kan ik Azure Firewall met andere Azure-services gebruiken?
Ja! Azure Firewall integreert soepel met verschillende Azure-services, zoals Azure Monitor en Azure Sentinel. Deze integratie versterkt je beveiligingsbeheer en geeft je beter inzicht in je netwerkverkeer.
Welke prijsniveaus zijn er voor Azure Firewall?
Azure Firewall kent drie prijsniveaus: Basic, Standard en Premium. Elk niveau biedt andere functies en prijsopties, afgestemd op de behoeften en het budget van je organisatie.
Hoe monitor ik Azure Firewall?
Je kunt Azure Firewall monitoren met Azure Monitor en de Azure Firewall Workbook. Met deze tools verzamel je logs, visualiseer je gegevens en maak je rapporten om prestaties en beveiligingsgebeurtenissen te volgen.
Is Azure Firewall eenvoudig te implementeren?
Zeker! Je kunt Azure Firewall snel implementeren via de Azure-portal. De gebruiksvriendelijke interface vereenvoudigt het installatieproces, zodat je firewall binnen enkele minuten draait.
Welke soorten verkeer kan Azure Firewall inspecteren?
Azure Firewall inspecteert zowel north-south-verkeer (tussen Azure en internet) als east-west-verkeer (tussen workloads binnen Azure). Deze dubbele inspectiemogelijkheid versterkt je algehele beveiligingspositie.
Kan ik regels in Azure Firewall aanpassen?
Ja! Je kunt aangepaste regels maken in Azure Firewall om verkeer te beheren op basis van je specifieke behoeften. Deze flexibiliteit stelt je in staat je beveiligingsbeleid af te stemmen op de eisen van je organisatie.
🎧 Luister naar deze aflevering
Wil je een praktische uitleg over Azure Firewall? Deze aflevering behandelt het onderwerp in heldere taal en laat zien waarom het ertoe doet voor Microsoft 365, Azure, Power Platform, beveiliging, AI en modern werken.
Luister naar deze aflevering als je:
- De kernconcepten achter Azure Firewall wilt begrijpen
- Wilt zien hoe het past in het bredere Microsoft-technologie-ecosysteem
- Wilt ontdekken waar het praktische waarde kan opleveren voor je organisatie
Ontdek meer praktische Microsoft-gesprekken op M365 FM. Om de aflevering te beluisteren die dit artikel heeft geïnspireerd, bezoek je Azure Firewall - Simply Explained.