 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Memahami Azure Firewall: Panduan Pemula untuk Keamanan Jaringan Cloud
By Mirko Peters ·
Selamat datang kembali di blog! Jika Anda mengikuti podcast kami, Anda tahu betapa antusiasnya kami dalam menguraikan teknologi cloud yang kompleks menjadi wawasan praktis dan dapat ditindaklanjuti…
Automatically translated with AI from the original post. Read the English original
Selamat datang kembali di blog! Jika Anda mengikuti podcast kami, Anda tahu betapa antusiasnya kami dalam menguraikan teknologi cloud yang kompleks menjadi wawasan praktis dan dapat ditindaklanjuti. Pada artikel kali ini, kami membahas lebih dalam topik yang menjadi fondasi setiap arsitektur cloud: keamanan jaringan. Mengamankan aset digital Anda di cloud kini bukan lagi pilihan, dan memahami alat yang tersedia bisa menentukan integritas infrastruktur Anda. Untuk mendapatkan panduan audio lengkap tentang topik penting ini, simak episode podcast terkait kami, Azure Firewall - Simply Explained.
Poin Penting
- Azure Firewall adalah layanan keamanan cloud-native yang melindungi sumber daya Azure Anda dari ancaman siber.
- Layanan ini menawarkan penskalaan otomatis, sehingga dapat menyesuaikan diri dengan lalu lintas jaringan Anda tanpa penyesuaian manual.
- Application Rules memungkinkan Anda mengontrol akses internet berdasarkan aplikasi tertentu, sehingga meningkatkan keamanan.
- Network Rules menyaring lalu lintas berdasarkan alamat IP dan port, serta mengelola arus masuk maupun keluar.
- NAT Rules membantu menerjemahkan dan mengarahkan ulang lalu lintas, sehingga komunikasi antarjaringan tetap aman.
- Mengintegrasikan Azure Firewall dengan layanan seperti Azure Monitor meningkatkan visibilitas dan deteksi ancaman.
- Pilih tingkat harga yang tepat (Basic, Standard, Premium) sesuai kebutuhan keamanan dan anggaran organisasi Anda.
- Pemantauan dan pemeliharaan Azure Firewall secara rutin sangat penting untuk menjaga performa dan keamanan yang optimal.
Apa Itu Azure Firewall?
Ringkasan Azure Firewall
Azure Firewall adalah layanan keamanan firewall jaringan yang cloud-native dan cerdas, dirancang untuk melindungi beban kerja Azure Anda. Sebagai firewall stateful yang disediakan sebagai layanan, Azure Firewall menawarkan perlindungan ancaman kelas atas sehingga sumber daya cloud Anda tetap aman. Artinya, Anda dapat menerapkan Azure Firewall tanpa perlu repot dengan kompleksitas firewall berbasis perangkat keras tradisional. Sebagai gantinya, Anda mendapatkan solusi yang menskala secara otomatis sesuai kebutuhan, dengan ketersediaan tinggi bawaan dan skalabilitas cloud yang tidak terbatas.
Berbeda dengan firewall tradisional, yang sering membutuhkan pemeliharaan dan manajemen siklus hidup yang ekstensif, Azure Firewall terintegrasi dengan mulus ke layanan Azure lainnya. Integrasi ini memungkinkan Anda mengelola kebijakan keamanan dengan lebih efektif dan merespons ancaman secara real-time.
Berikut perbandingan singkat antara Azure Firewall dan firewall tradisional:
| Fitur | Azure Firewall | Firewall Tradisional |
|---|---|---|
| Arsitektur | Solusi cloud-native | Solusi berbasis perangkat keras |
| Integrasi | Terintegrasi dengan layanan cloud | Membutuhkan pemeliharaan dan manajemen siklus hidup yang lebih besar |
| Penerapan | Diterapkan di cloud | Diterapkan secara on-premises |
Pentingnya dalam Keamanan Cloud
Di lanskap digital saat ini, keamanan cloud menjadi semakin krusial. Seiring meningkatnya ancaman siber, Anda memerlukan solusi yang tangguh untuk melindungi data dan aplikasi Anda. Azure Firewall berperan penting dalam hal ini dengan memberikan perlindungan esensial terhadap akses tidak sah dan potensi serangan.
Salah satu keunggulan utama Azure Firewall adalah penyaringan tingkat aplikasinya. Fitur ini memungkinkan Anda mengontrol akses internet keluar dengan mengidentifikasi lalu lintas berdasarkan Fully Qualified Domain Name (FQDN). Selain itu, Azure Firewall memanfaatkan umpan intelijen ancaman untuk secara otomatis memblokir alamat IP dan domain berbahaya yang sudah dikenal, sekaligus beradaptasi terhadap ancaman yang baru muncul. Pendekatan proaktif ini memastikan keamanan jaringan Azure Anda tetap kuat.
Selain itu, Azure Firewall terintegrasi dengan Azure Monitor, sehingga meningkatkan visibilitas Anda terhadap lalu lintas jaringan dan peristiwa keamanan. Integrasi ini mendukung deteksi serangan yang cepat, memungkinkan Anda merespons potensi ancaman dengan segera. Dengan memanfaatkan Azure Firewall, Anda dapat melindungi sumber daya cloud dengan percaya diri dan menjaga lingkungan yang aman untuk aplikasi Anda.
Fitur Azure Firewall
Azure Firewall hadir dengan berbagai fitur yang meningkatkan keamanan jaringan Anda dan menyederhanakan pengelolaan lalu lintas. Mari kita bahas beberapa fitur utamanya, termasuk Application Rules, Network Rules, dan NAT Rules.
Application Rules
Definisi dan Tujuan
Application Rules di Azure Firewall memungkinkan Anda mengontrol akses internet keluar berdasarkan Fully Qualified Domain Names (FQDN). Artinya, Anda dapat menentukan aplikasi mana saja yang boleh berkomunikasi dengan internet, sehingga meningkatkan keamanan cloud secara keseluruhan. Dengan aturan ini, Anda dapat memfilter lalu lintas tanpa perlu melakukan terminasi TLS, sehingga data tetap aman sekaligus komunikasi yang diperlukan tetap berjalan.
Kasus Penggunaan
Application Rules sangat berguna dalam skenario seperti:
- Pembatasan Akses: Membatasi akses ke aplikasi web atau layanan tertentu, memastikan hanya aplikasi yang berwenang yang dapat terhubung ke internet.
- Pemantauan Lalu Lintas: Melacak aplikasi mana yang mengakses internet, sehingga membantu Anda mengidentifikasi potensi risiko keamanan atau penggunaan yang tidak sah.
- Persyaratan Kepatuhan: Memenuhi persyaratan regulasi dengan mengontrol dan mencatat lalu lintas keluar ke domain tertentu.
Network Rules
Definisi dan Tujuan
Network Rules dirancang untuk memfilter lalu lintas berdasarkan alamat IP dan port. Fitur ini membantu Anda mengelola aliran lalu lintas masuk maupun keluar, sehingga hanya lalu lintas yang sah yang mencapai sumber daya Azure Anda. Fitur ini sangat penting untuk menjaga lingkungan jaringan yang aman.
Kasus Penggunaan
Pertimbangkan penggunaan Network Rules dalam situasi berikut:
- Kontrol Lalu Lintas Masuk: Mengatur alamat IP eksternal mana yang dapat mengakses sumber daya Azure Anda, sehingga melindunginya dari akses tidak sah.
- Pengelolaan Lalu Lintas Keluar: Mengontrol sumber daya Azure mana yang dapat berkomunikasi dengan jaringan eksternal, sehingga mengurangi risiko kebocoran data.
- Keamanan Berlapis: Gabungkan Network Rules dengan Application Rules untuk postur keamanan yang lebih kokoh, memastikan pemfilteran di level IP maupun aplikasi sama-sama diterapkan.
NAT Rules
Definisi dan Tujuan
NAT (Network Address Translation) Rules memegang peran penting di Azure Firewall dengan menerjemahkan dan mengarahkan aliran lalu lintas. Aturan ini memastikan komunikasi yang aman antara jaringan eksternal dan sumber daya Azure Anda. NAT Rules sangat berguna untuk mengelola bagaimana lalu lintas masuk dan keluar dari jaringan Anda.
Kasus Penggunaan
Berikut beberapa skenario umum penggunaan NAT Rules:
- Terjemahan Lalu Lintas Masuk: Gunakan aturan DNAT untuk menerjemahkan lalu lintas internet yang masuk ke alamat IP publik Anda, lalu mengarahkannya ke alamat IP privat di virtual network Anda.
- Aliran Lalu Lintas East-West: Kelola lalu lintas antar-virtual network Azure atau antara Azure dan jaringan on-premises tanpa menerapkan SNAT ketika lalu lintas berada dalam rentang alamat tertentu.
- Pemfilteran Lalu Lintas North-South: Terapkan network rules untuk memfilter lalu lintas yang masuk dan keluar dari datacenter Anda, memastikan hanya lalu lintas yang sah yang diproses.
Kemampuan Azure Firewall dalam memberikan inspeksi ganda untuk lalu lintas north-south dan east-west benar-benar mengubah permainan. Fitur ini menggunakan kemampuan stateful inspection untuk memantau aliran lalu lintas, terintegrasi dengan threat intelligence untuk keamanan yang lebih baik, serta menerapkan kebijakan yang seragam di seluruh lingkungan. Artinya, Anda dapat mengelola keamanan jaringan dengan yakin sekaligus memastikan aplikasi Anda tetap terlindungi.
Berikut ringkasan cepat beberapa fitur unggulan Azure Firewall:
| Fitur | Deskripsi |
|---|---|
| Ketersediaan tinggi bawaan | Dapat dikonfigurasi untuk beberapa Availability Zone, dengan SLA uptime 99,99%. |
| Skalabilitas cloud tanpa batas | Memungkinkan penskalaan untuk mengakomodasi peningkatan lalu lintas jaringan tanpa perlu menjadwalkan untuk lalu lintas puncak. |
| Threat intelligence tingkat lanjut | Memberi peringatan dan memblokir lalu lintas dari alamat IP dan domain berbahaya yang diketahui menggunakan feed Microsoft Threat Intelligence. |
| Aturan pemfilteran FQDN aplikasi | Memfilter lalu lintas keluar ke daftar fully qualified domain name yang telah ditentukan tanpa perlu terminasi TLS. |
| Beberapa alamat IP publik | Mendukung penautan hingga 250 alamat IP publik, sehingga memungkinkan berbagai skenario SNAT dan DNAT. |
Dengan memanfaatkan fitur-fitur ini, Anda dapat meningkatkan keamanan jaringan Anda dan memastikan sumber daya Azure Anda terlindungi dengan baik dari ancaman modern.
Cara Kerja Azure Firewall
Mekanisme Pemfilteran Lalu Lintas
Azure Firewall menerapkan mekanisme pemfilteran lalu lintas yang andal untuk memastikan jaringan Anda tetap aman. Firewall ini menggunakan beberapa teknik utama untuk mengelola dan memeriksa lalu lintas jaringan secara efektif. Berikut cara kerjanya:
| Mekanisme | Deskripsi |
|---|---|
| Perutean Lalu Lintas | Memastikan lalu lintas dikelola dan diperiksa dengan benar melalui rute otomatis dan rute yang ditentukan pengguna. |
| Pemfilteran Lalu Lintas | Menganalisis dan mengendalikan aliran data berdasarkan kriteria seperti alamat IP dan header HTTP. |
| Inspeksi Stateful | Memantau status sesi jaringan untuk mengizinkan atau menolak paket berdasarkan status koneksi. |
| Intelijen Ancaman | Terintegrasi dengan umpan intelijen Microsoft untuk memblokir alamat IP dan domain berbahaya yang sudah dikenal. |
| Aturan Aplikasi | Mengatur lalu lintas keluar berdasarkan nama domain sepenuhnya memenuhi syarat (FQDN) untuk mengendalikan akses internet. |
| Aturan Jaringan | Memfilter lalu lintas pada tingkat protokol dan alamat IP untuk keamanan yang menyeluruh. |
Dengan mekanisme ini, Azure Firewall dapat memfilter lalu lintas jaringan secara efektif, sehingga hanya aliran data yang sah yang mencapai sumber daya Azure Anda. Pendekatan proaktif ini membantu Anda mencegah akses tidak sah dan menjaga lingkungan tetap aman.
Integrasi dengan Layanan Azure
Azure Firewall tidak berjalan sendiri; firewall ini terintegrasi secara mulus dengan berbagai layanan Azure untuk meningkatkan keamanan cloud Anda secara keseluruhan. Integrasi ini memungkinkan Anda mengotomatiskan proses keamanan dan memperoleh wawasan yang lebih dalam tentang lalu lintas jaringan Anda. Berikut beberapa integrasi utamanya:
| Layanan | Deskripsi |
|---|---|
| Azure Monitor | Menyediakan pencatatan dan pemantauan yang komprehensif, sehingga memungkinkan deteksi ancaman dan pelaporan kepatuhan. |
| Azure Sentinel | Meningkatkan analitik keamanan dengan mengorelasikan log Azure Firewall dengan peristiwa keamanan lainnya. |
| FireMon | Menawarkan platform untuk mengelola aturan dan kebijakan firewall Azure, memberikan visibilitas dan otomatisasi. |
| Tufin | Mengintegrasikan solusi keamanan jaringan tingkat lanjut, sehingga meningkatkan pengelolaan untuk lingkungan hibrida. |
Dengan menghubungkan Azure Firewall ke layanan-layanan ini, Anda dapat meningkatkan kemampuan deteksi ancaman dan menyederhanakan operasi keamanan. Misalnya, Azure Monitor merekam log terperinci tentang lalu lintas jaringan, termasuk koneksi yang diizinkan maupun ditolak. Pencatatan ini sangat penting untuk kepatuhan dan audit, serta membantu Anda mengidentifikasi anomali dan potensi insiden keamanan.
Selain itu, integrasi dengan Azure Sentinel memungkinkan kemampuan respons otomatis. Artinya, Anda dapat menyiapkan alur kerja yang merespons peristiwa keamanan, sehingga mempersingkat waktu respons dan meminimalkan kesalahan manusia. Visibilitas terpusat di seluruh lingkungan Azure Anda meningkatkan kemampuan Anda untuk mendeteksi dan merespons ancaman secara efektif.
Harga Azure Firewall
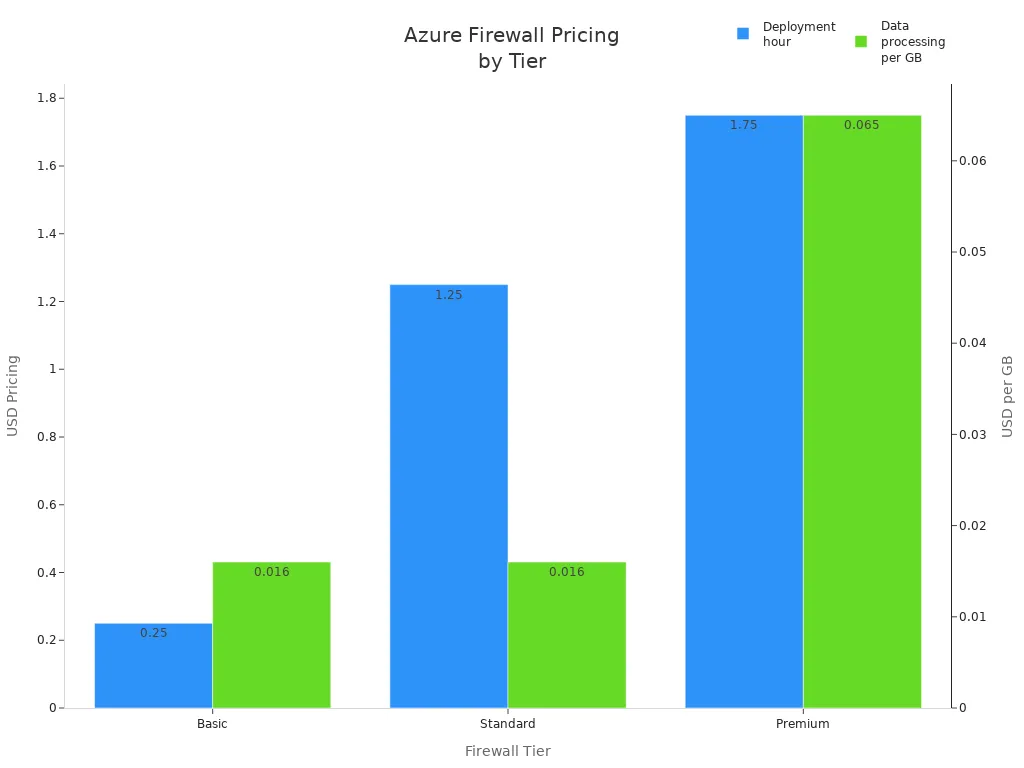
Saat mempertimbangkan Azure Firewall, memahami struktur harganya sangatlah penting. Microsoft menawarkan tiga tingkat: Basic, Standard, dan Premium. Setiap tingkat menyediakan fitur dan opsi harga yang berbeda untuk memenuhi berbagai kebutuhan.
Tingkat Basic
Tingkat Basic sangat cocok untuk usaha kecil atau organisasi yang baru memulai keamanan cloud. Tingkat ini menawarkan fitur esensial dengan biaya yang lebih rendah. Berikut gambaran singkat harganya:
| Item | Azure Firewall Basic |
|---|---|
| Jam penerapan | $0.25 |
| Pemrosesan data | $0,016 per GB |
| Unit kapasitas | N/A |
Sebagai contoh, jika Anda menggunakan 1 TB data per bulan, biaya tingkat Basic Anda sekitar £283. Tingkat ini sangat baik untuk keamanan jaringan dasar tanpa menguras anggaran.
Tingkat Standard
Tingkat Standard dirancang untuk organisasi yang membutuhkan fitur keamanan yang lebih andal. Tingkat ini mencakup kemampuan lanjutan seperti intelijen ancaman dan aturan aplikasi. Berikut perbandingan harganya:
| Item | Azure Firewall Standard |
|---|---|
| Jam penerapan | $1.25 |
| Pemrosesan data | $0,016 per GB |
| Unit kapasitas | Tambahan jika diaktifkan |
Jika Anda memproses 10 TB data per bulan, biaya Anda kurang lebih £760. Tingkat ini ideal untuk bisnis yang membutuhkan keamanan cloud yang lebih baik tanpa harga premium.
Tingkat Premium
Tingkat Premium menawarkan fitur paling komprehensif, termasuk perlindungan ancaman lanjutan dan peningkatan performa. Berikut rincian harganya:
| Item | Azure Firewall Premium |
|---|---|
| Jam penerapan | $1.75 |
| Pemrosesan data | $0,065 per GB |
| Unit kapasitas | Tambahan jika diaktifkan |
Dengan tingkat Premium, Anda mendapatkan akses ke fitur seperti inspeksi TLS dan Intrusion Detection and Prevention System (IDPS). Jika Anda memproses 50 TB data setiap bulan, biayanya sekitar £2.880. Tingkat ini sangat cocok untuk perusahaan yang menuntut tingkat keamanan jaringan tertinggi.
Praktik Terbaik untuk Azure Firewall
Tips Konfigurasi
Untuk mengoptimalkan performa Azure Firewall Anda, pertimbangkan tips konfigurasi berikut:
- Gunakan Beberapa Alamat IP Publik: Pendekatan ini menekan biaya dan menyederhanakan konfigurasi. Namun, ingat bahwa setiap IP publik menambahkan jumlah port SNAT yang tetap, yang dapat memengaruhi kapasitas.
- Terapkan NAT Gateway: NAT gateway menyediakan hingga 64.512 port SNAT per alamat IP publik. Gateway ini mengalokasikan port secara dinamis di seluruh subnet Anda, sehingga meningkatkan skalabilitas dan ketahanan.
Berikut perbandingan singkat dari opsi-opsi ini:
| Opsi Konfigurasi | Keunggulan | Kekurangan |
|---|---|---|
| Tambahkan beberapa alamat IP publik | Biaya lebih rendah, mudah dikonfigurasi, tidak ada resource tambahan yang perlu dikelola. | Setiap PIP menambahkan jumlah port SNAT yang tetap, skalanya linier. |
| Gunakan NAT gateway | Memberikan skala dan ketahanan yang lebih besar. | Menambah satu resource lagi yang harus dikelola, dan tidak didukung di secured virtual hub. |
Untuk meminimalkan kesalahan konfigurasi, mulailah dengan daftar periksa efisiensi performa. Tinjau dan optimalkan aturan firewall Anda secara berkala agar tetap efektif terhadap ancaman keamanan terbaru. Berikut beberapa tips tambahan:
- Blokir lalu lintas yang tidak sah dan beri tahu administrator server tentang permintaan keluar yang tidak diotorisasi.
- Distribusikan penyaringan lalu lintas yang tidak diinginkan ke beberapa firewall dan router untuk meningkatkan performa.
- Gunakan logging minimal untuk mengelola lalu lintas broadcast dan meningkatkan bandwidth.
- Hindari objek DNS yang memerlukan pencarian DNS secara terus-menerus.
- Pisahkan firewall dari VPN untuk mengelola lalu lintas secara efektif.
- Perbarui perangkat lunak secara berkala untuk meminimalkan kerentanan.
- Lakukan penetration testing untuk memastikan fungsinya berjalan dengan benar.
Pemantauan dan Pemeliharaan
Memantau Azure Firewall sangat penting untuk menjaga keandalannya. Manfaatkan alat seperti Azure Monitor dan Azure Firewall Workbook untuk mengumpulkan log, memvisualisasikan data, dan membuat laporan interaktif. Berikut beberapa parameter utama yang perlu dipantau:
| Parameter | Deskripsi |
|---|---|
| Kesehatan Firewall | Memantau rata-rata kesehatan firewall berdasarkan ketersediaan port SNAT. |
| Pemakaian Port SNAT | Melacak persentase port SNAT yang digunakan, membantu mengidentifikasi keterbatasan resource. |
| Total Data Diproses | Mengukur total volume data yang melewati firewall dalam satu interval polling (dalam MB). |
| Throughput Data | Menunjukkan rata-rata laju transfer data melalui firewall dalam megabit per detik (Mb/s). |
| Latency Probe | Mengukur rata-rata latensi firewall dalam milidetik, berguna untuk pemantauan performa. |
| Rule Hits | Menghitung total hit pada aturan aplikasi dan jaringan, membantu analisis lalu lintas dan efektivitas aturan. |
Metrik ini memungkinkan Anda memantau kesehatan, performa, dan tren penggunaan firewall, sehingga mendukung pemeliharaan proaktif dan penyesuaian tepat waktu.
Untuk pemeliharaan berkelanjutan, pertimbangkan strategi berikut:
| Strategi Pemeliharaan | Deskripsi |
|---|---|
| Manajemen Kebijakan Terpusat | Gunakan Azure Firewall Manager untuk mengelola kebijakan di beberapa firewall. |
| Perutean Lalu Lintas | Terapkan Azure Traffic Manager atau Azure Front Door untuk pengelolaan lalu lintas yang efektif. |
| Pemeliharaan Layanan | Konfigurasikan jendela pemeliharaan harian agar selaras dengan kebutuhan operasional. |
| Penanganan Gangguan Sementara | Terapkan logika retry dengan exponential backoff untuk menangani masalah koneksi sementara. |
| Deteksi dan Respons | Pahami perbedaan antara konfigurasi zone-redundant dan zonal untuk respons terhadap kegagalan. |
| Notifikasi | Gunakan Azure Service Health untuk memantau kesehatan layanan dan menetapkan peringatan untuk masalah yang muncul. |
Dengan menerapkan praktik terbaik ini, Anda dapat memastikan Azure Firewall tetap efektif dan andal, memberikan perlindungan yang kuat untuk resource cloud Anda.
Pertanyaan Umum
Apa itu Azure Firewall?
Azure Firewall adalah layanan keamanan cloud-native yang melindungi resource Azure Anda. Layanan ini mengelola lalu lintas jaringan dan menyediakan kebijakan keamanan terpusat, sehingga lingkungan cloud Anda tetap aman dari ancaman.
Bagaimana Azure Firewall melakukan penskalaan?
Azure Firewall otomatis menyesuaikan skalanya untuk memenuhi kebutuhan lalu lintas Anda. Anda tidak perlu khawatir soal penyesuaian manual, karena layanan ini beradaptasi dengan perubahan lalu lintas jaringan Anda secara mulus.
Bisakah saya menggunakan Azure Firewall dengan layanan Azure lainnya?
Bisa! Azure Firewall terintegrasi dengan baik dengan berbagai layanan Azure, seperti Azure Monitor dan Azure Sentinel. Integrasi ini memperkuat pengelolaan keamanan Anda dan memberikan visibilitas yang lebih baik terhadap lalu lintas jaringan Anda.
Apa saja tingkat harga untuk Azure Firewall?
Azure Firewall menawarkan tiga tingkat harga: Basic, Standard, dan Premium. Setiap tingkat menyediakan fitur dan opsi harga yang berbeda agar sesuai dengan kebutuhan dan anggaran organisasi Anda.
Bagaimana cara memantau Azure Firewall?
Anda dapat memantau Azure Firewall menggunakan Azure Monitor dan Azure Firewall Workbook. Alat-alat ini membantu Anda mengumpulkan log, memvisualisasikan data, dan membuat laporan untuk melacak performa serta peristiwa keamanan.
Apakah Azure Firewall mudah diterapkan?
Tentu saja! Anda dapat menerapkan Azure Firewall dengan cepat melalui portal Azure. Antarmuka yang ramah pengguna menyederhanakan proses penyiapan, sehingga firewall Anda bisa berjalan dalam hitungan menit.
Jenis lalu lintas apa saja yang dapat diperiksa oleh Azure Firewall?
Azure Firewall memeriksa lalu lintas north-south (antara Azure dan internet) maupun lalu lintas east-west (antara beban kerja di dalam Azure). Kemampuan inspeksi ganda ini memperkuat postur keamanan Anda secara keseluruhan.
Bisakah saya menyesuaikan aturan di Azure Firewall?
Bisa! Anda dapat membuat aturan kustom di Azure Firewall untuk mengontrol lalu lintas sesuai kebutuhan spesifik Anda. Fleksibilitas ini memungkinkan Anda menyesuaikan kebijakan keamanan agar sesuai dengan persyaratan organisasi Anda.
🎧 Dengarkan episode ini
Ingin penjelasan praktis tentang Azure Firewall? Episode ini menguraikan topik tersebut dengan bahasa yang jelas dan menunjukkan mengapa hal ini penting bagi Microsoft 365, Azure, Power Platform, keamanan, AI, dan dunia kerja modern.
Dengarkan episode ini jika Anda ingin:
- Memahami konsep utama di balik Azure Firewall
- Melihat bagaimana Azure Firewall berada dalam ekosistem teknologi Microsoft yang lebih luas
- Mempelajari di mana Azure Firewall dapat menciptakan nilai praktis bagi organisasi Anda
Temukan percakapan Microsoft yang lebih praktis di M365 FM. Untuk mendengarkan episode spesifik yang menginspirasi artikel ini, kunjungi Azure Firewall - Simply Explained.