 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Firewall demistificato: guida introduttiva alla sicurezza di rete nel cloud
By Mirko Peters ·
Bentornato sul blog! Se segui il nostro podcast, sai quanto ci appassioni spiegare tecnologie cloud complesse in modo pratico e concreto. In questo articolo approfondiamo un tema fondamentale per qualsiasi architettura cloud: la sicurezza di rete. Proteggere le risorse digitali nel cloud non è più un'opzione, e capire gli strumenti a disposizione può fare la differenza per l'integrità della tua in
Automatically translated with AI from the original post. Read the English original
Bentornato sul blog! Se segui il nostro podcast, sai quanto ci appassioni spiegare tecnologie cloud complesse in modo pratico e concreto. In questo articolo approfondiamo un tema fondamentale per qualsiasi architettura cloud: la sicurezza di rete. Proteggere le risorse digitali nel cloud non è più un'opzione, e capire gli strumenti a disposizione può fare la differenza per l'integrità della tua infrastruttura. Per ascoltare una spiegazione audio completa di questo tema essenziale, non perdere il nostro episodio correlato Azure Firewall - Simply Explained.
Punti chiave
- Azure Firewall è un servizio di sicurezza cloud-native che protegge le risorse di Azure dalle minacce informatiche.
- Offre il ridimensionamento automatico, che si adatta al traffico di rete senza interventi manuali.
- Le regole applicative ti consentono di controllare l'accesso a internet in base ad applicazioni specifiche, rafforzando la sicurezza.
- Le regole di rete filtrano il traffico in base a indirizzi IP e porte, gestendo sia i flussi in entrata sia quelli in uscita.
- Le regole NAT aiutano a tradurre e reindirizzare il traffico, garantendo comunicazioni sicure tra le reti.
- Integrare Azure Firewall con servizi come Azure Monitor migliora la visibilità e il rilevamento delle minacce.
- Scegli il piano tariffario più adatto (Basic, Standard, Premium) in base alle tue esigenze di sicurezza e al budget.
- Il monitoraggio e la manutenzione regolari di Azure Firewall sono essenziali per prestazioni e sicurezza ottimali.
Che cos'è Azure Firewall?
Panoramica di Azure Firewall
Azure Firewall è un servizio di sicurezza firewall di rete intelligente e cloud-native, progettato per proteggere i carichi di lavoro di Azure. Come firewall-as-a-service completamente stateful, offre una protezione dalle minacce di alto livello, garantendo che le risorse cloud restino sicure. Questo significa che puoi distribuire Azure Firewall senza preoccuparti della complessità dei firewall tradizionali basati su hardware. Ottieni invece una soluzione che scala automaticamente in base alle tue esigenze, con alta disponibilità integrata e scalabilità cloud illimitata.
A differenza dei firewall tradizionali, che spesso richiedono una manutenzione estesa e una gestione complessa del ciclo di vita, Azure Firewall si integra senza soluzione di continuità con altri servizi di Azure. Questa integrazione ti consente di gestire in modo più efficace i criteri di sicurezza e di rispondere alle minacce in tempo reale.
Ecco un rapido confronto tra Azure Firewall e i firewall tradizionali:
| Funzionalità | Azure Firewall | Firewall tradizionale |
|---|---|---|
| Architettura | Soluzione cloud-native | Soluzione basata su hardware |
| Integrazione | Si integra con i servizi cloud | Richiede più manutenzione e gestione del ciclo di vita |
| Distribuzione | Distribuito nel cloud | Distribuito in locale |
Importanza nella sicurezza cloud
Nel panorama digitale di oggi la sicurezza cloud è più critica che mai. Con la crescita delle minacce informatiche, hai bisogno di una soluzione solida per proteggere i tuoi dati e le tue applicazioni. Azure Firewall svolge un ruolo fondamentale in questo senso, offrendo una protezione essenziale contro accessi non autorizzati e potenziali attacchi.
Una delle caratteristiche distintive di Azure Firewall è il filtraggio a livello applicativo. Ti consente di controllare l'accesso a internet in uscita identificando il traffico in base ai nomi di dominio completi (FQDN). Inoltre, utilizza feed di threat intelligence per bloccare automaticamente indirizzi IP e domini dannosi noti, adattandosi alle minacce emergenti. Questo approccio proattivo mantiene solida la sicurezza della tua rete Azure.
Azure Firewall si integra inoltre con Azure Monitor, migliorando la visibilità sul traffico di rete e sugli eventi di sicurezza. Questa integrazione supporta il rilevamento rapido degli attacchi, permettendoti di reagire tempestivamente a potenziali minacce. Grazie ad Azure Firewall puoi proteggere con sicurezza le risorse cloud e mantenere un ambiente sicuro per le applicazioni.
Funzionalità di Azure Firewall
Azure Firewall offre numerose funzionalità che rafforzano la sicurezza della rete e semplificano la gestione del traffico. Vediamo alcune delle funzionalità principali, tra cui Regole applicazione, Regole di rete e Regole NAT.
Regole applicazione
Definizione e scopo
Le regole applicazione di Azure Firewall consentono di controllare l'accesso a Internet in uscita in base ai nomi di dominio completi (FQDN). In questo modo puoi specificare quali applicazioni possono comunicare con Internet, rafforzando la tua sicurezza nel cloud complessiva. Con queste regole puoi filtrare il traffico senza dover terminare il TLS, mantenendo sicuri i dati e consentendo comunque le comunicazioni necessarie.
Casi d'uso
Le regole applicazione possono essere particolarmente utili in scenari come:
- Limitazione dell'accesso: limita l'accesso a specifiche applicazioni web o servizi, assicurando che solo le applicazioni autorizzate possano raggiungere Internet.
- Monitoraggio del traffico: tieni traccia delle applicazioni che accedono a Internet, per individuare potenziali rischi per la sicurezza o utilizzi non autorizzati.
- Requisiti di conformità: soddisfa i requisiti normativi controllando e registrando il traffico in uscita verso domini specifici.
Regole di rete
Definizione e scopo
Le regole di rete filtrano il traffico in base a indirizzi IP e porte. Ti aiutano a gestire i flussi di traffico sia in entrata sia in uscita, garantendo che solo il traffico legittimo raggiunga le tue risorse Azure. Questa funzionalità è fondamentale per mantenere un ambiente di rete sicuro.
Casi d'uso
Valuta l'uso delle regole di rete nelle seguenti situazioni:
- Controllo del traffico in entrata: gestisci quali indirizzi IP esterni possono accedere alle tue risorse Azure, proteggendole da accessi non autorizzati.
- Gestione del traffico in uscita: controlla quali risorse Azure possono comunicare con reti esterne, riducendo il rischio di fuga di dati.
- Sicurezza a più livelli: combina le regole di rete con le regole applicazione per una postura di sicurezza più solida, assicurando che siano attivi sia il filtro a livello IP sia quello a livello applicativo.
Regole NAT
Definizione e scopo
Le regole NAT (Network Address Translation) svolgono un ruolo fondamentale in Azure Firewall, perché traducono e reindirizzano i flussi di traffico. Garantiscono una comunicazione sicura tra reti esterne e le tue risorse Azure. Le regole NAT possono essere particolarmente utili per gestire il modo in cui il traffico entra ed esce dalla rete.
Casi d'uso
Ecco alcuni scenari comuni in cui entrano in gioco le regole NAT:
- Traduzione del traffico in entrata: usa le regole DNAT per tradurre il traffico Internet in entrata verso il tuo indirizzo IP pubblico, indirizzandolo agli indirizzi IP privati delle tue reti virtuali.
- Flusso di traffico east-west: gestisci il traffico tra reti virtuali Azure o tra Azure e reti locali senza applicare SNAT quando il traffico rientra in specifici spazi di indirizzi.
- Filtro del traffico north-south: applica regole di rete per filtrare il traffico in entrata e in uscita dal tuo data center, assicurando che venga elaborato solo il traffico legittimo.
La capacità di Azure Firewall di offrire un'ispezione duale sia per il traffico north-south sia per quello east-west è un vero cambiamento di gioco. Utilizza funzionalità di ispezione stateful per monitorare i flussi di traffico, si integra con la threat intelligence per una sicurezza potenziata e applica criteri uniformi in tutti gli ambienti. Questo significa che puoi gestire con sicurezza la sicurezza della tua rete, mantenendo protette le tue applicazioni.
Ecco una panoramica rapida di alcune funzionalità distintive di Azure Firewall:
| Funzionalità | Descrizione |
|---|---|
| Alta disponibilità integrata | Configurabile su più zone di disponibilità, con uno SLA di disponibilità del 99,99%. |
| Scalabilità cloud illimitata | Consente di scalare per gestire l'aumento del traffico di rete senza doverla pianificare per i picchi di traffico. |
| Threat intelligence avanzata | Avvisa e blocca il traffico proveniente da indirizzi IP e domini malevoli noti, utilizzando il feed di Microsoft Threat Intelligence. |
| Regole di filtro FQDN applicazione | Filtra il traffico in uscita verso un elenco definito di nomi di dominio completi, senza necessità di terminazione TLS. |
| Più indirizzi IP pubblici | Supporta il collegamento di fino a 250 indirizzi IP pubblici, abilitando diversi scenari per SNAT e DNAT. |
Sfruttando queste funzionalità, puoi rafforzare la sicurezza della rete e garantire che le tue risorse Azure siano ben protette dalle minacce moderne.
Come funziona Azure Firewall
Meccanismo di filtraggio del traffico
Azure Firewall si affida a un filtraggio robusto del traffico, per garantire che la tua rete resti sicura. Utilizza diverse tecniche chiave per gestire e ispezionare efficacemente il traffico di rete. Ecco come funziona, passo per passo:
| Meccanismo | Descrizione |
|---|---|
| Instradamento del traffico | Garantisce una gestione e un'ispezione corrette del traffico tramite percorsi automatici e definiti dall'utente. |
| Filtraggio del traffico | Analizza e controlla i flussi di dati in base a criteri come indirizzi IP e intestazioni HTTP. |
| Ispezione stateful | Monitora lo stato delle sessioni di rete per consentire o negare i pacchetti in base allo stato della connessione. |
| Intelligence sulle minacce | Si integra con il feed di Microsoft per bloccare IP e domini dannosi noti. |
| Regole applicative | Governa il traffico in uscita in base ai nomi di dominio completi, per il controllo dell'accesso a internet. |
| Regole di rete | Filtra il traffico a livello di protocollo e di indirizzo IP per una sicurezza completa. |
Grazie a questi meccanismi, Azure Firewall può filtrare efficacemente il traffico di rete, garantendo che solo i dati legittimi raggiungano le tue risorse di Azure. Questo approccio proattivo ti aiuta a prevenire accessi non autorizzati e a mantenere un ambiente sicuro.
Integrazione con i servizi di Azure
Azure Firewall non lavora in isolamento: si integra senza problemi con vari servizi di Azure per potenziare la sicurezza complessiva del cloud. Questa integrazione ti consente di automatizzare i processi di sicurezza e ottenere approfondimenti più precisi sul traffico di rete. Ecco alcune integrazioni chiave:
| Servizio | Descrizione |
|---|---|
| Azure Monitor | Offre registrazione e monitoraggio completi, consentendo il rilevamento delle minacce e la reportistica di conformità. |
| Azure Sentinel | Potenzia l'analisi della sicurezza correlando i log di Azure Firewall con altri eventi di sicurezza. |
| FireMon | Offre una piattaforma per gestire regole e criteri di Azure Firewall, con visibilità e automazione. |
| Tufin | Integra soluzioni avanzate di sicurezza di rete, migliorando la gestione degli ambienti ibridi. |
Collegando Azure Firewall a questi servizi puoi migliorare le capacità di rilevamento delle minacce e semplificare le operazioni di sicurezza. Ad esempio, Azure Monitor acquisisce log dettagliati del traffico di rete, incluse le connessioni consentite e quelle bloccate. Questa registrazione è fondamentale per la conformità e l'audit, e ti aiuta a individuare anomalie e potenziali incidenti di sicurezza.
Inoltre, l'integrazione con Azure Sentinel consente di configurare risposte automatizzate. Puoi impostare flussi di lavoro che reagiscono agli eventi di sicurezza, riducendo i tempi di risposta e minimizzando l'errore umano. La visibilità centralizzata su tutto l'ambiente Azure migliora la tua capacità di rilevare e rispondere alle minacce in modo efficace.
Prezzi di Azure Firewall
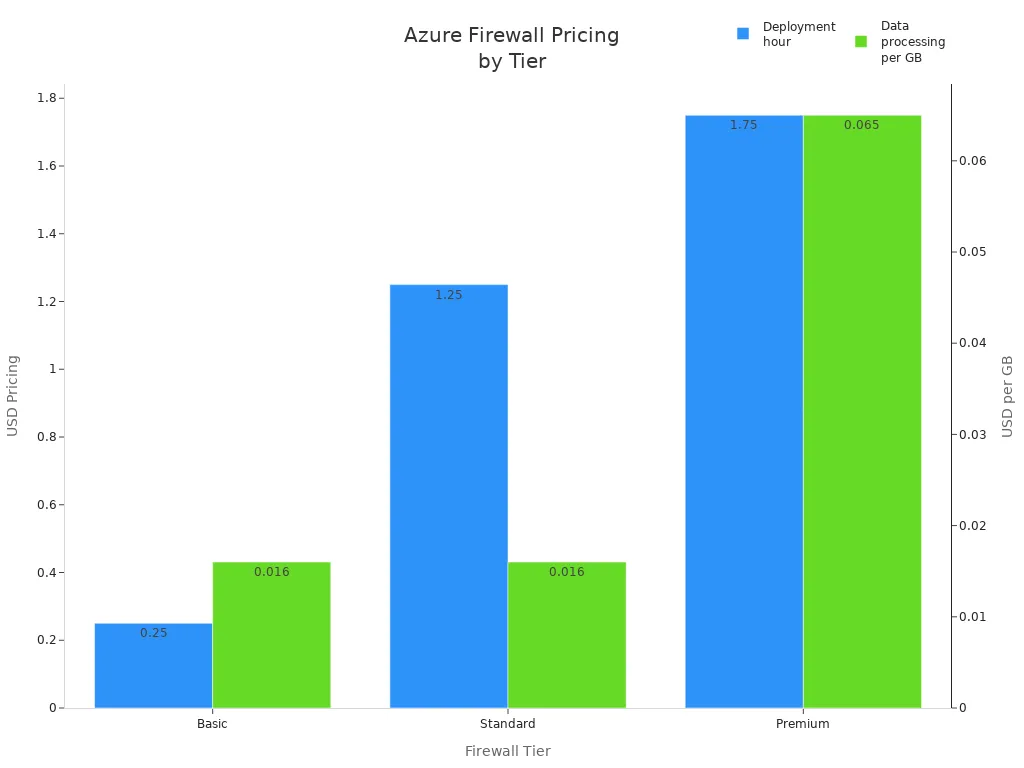
Quando valuti Azure Firewall, è essenziale capire la struttura dei prezzi. Microsoft offre tre livelli: Basic, Standard e Premium. Ogni livello prevede funzionalità e opzioni di prezzo diverse, per adattarsi a esigenze differenti.
Livello Basic
Il livello Basic è ideale per le piccole imprese o per chi si sta avvicinando ora alla sicurezza nel cloud. Offre funzionalità essenziali a un costo inferiore. Ecco una rapida panoramica dei prezzi:
| Voce | Azure Firewall Basic |
|---|---|
| Ora di distribuzione | $0.25 |
| Elaborazione dati | 0,016 $ per GB |
| Unità di capacità | N/D |
Ad esempio, se utilizzi 1 TB di dati al mese, il costo del livello Basic sarebbe di circa 283 £. Questo livello è ottimo per una sicurezza di rete di base senza svuotare il budget.
Livello Standard
Il livello Standard è pensato per le organizzazioni che richiedono funzionalità di sicurezza più robuste. Include funzionalità avanzate come l'intelligence sulle minacce e le regole applicative. Ecco come si confrontano i prezzi:
| Voce | Azure Firewall Standard |
|---|---|
| Ora di distribuzione | $1.25 |
| Elaborazione dati | 0,016 $ per GB |
| Unità di capacità | Extra se abilitato |
Se elabori 10 TB di dati al mese, il costo sarebbe di circa 760 £. Questo livello è ideale per le aziende che necessitano di una sicurezza cloud potenziata senza il prezzo premium.
Livello Premium
Il livello Premium offre le funzionalità più complete, tra cui la protezione avanzata dalle minacce e miglioramenti delle prestazioni. Ecco una panoramica dei prezzi:
| Voce | Azure Firewall Premium |
|---|---|
| Ora di distribuzione | $1.75 |
| Elaborazione dati | 0,065 $ per GB |
| Unità di capacità | Extra se abilitato |
Con il piano Premium ottieni accesso a funzionalità come l'ispezione TLS e un sistema di rilevamento e prevenzione delle intrusioni (IDPS). Se elabori 50 TB di dati al mese, il costo sarebbe di circa 2.880 £. Questo piano è ideale per le aziende che richiedono il massimo livello di sicurezza di rete.
Procedure consigliate per Azure Firewall
Suggerimenti per la configurazione
Per ottimizzare le prestazioni di Azure Firewall, valuta questi suggerimenti di configurazione:
- Usa più indirizzi IP pubblici: questo approccio riduce i costi e semplifica la configurazione. Tieni presente, però, che ogni IP pubblico aggiunge un numero fisso di porte SNAT, il che può influire sulla capacità.
- Implementa un gateway NAT: un gateway NAT fornisce fino a 64.512 porte SNAT per indirizzo IP pubblico. Alloca dinamicamente le porte nella tua subnet, migliorando scalabilità e resilienza.
Ecco un rapido confronto di queste opzioni:
| Opzione di configurazione | Vantaggi | Svantaggi |
|---|---|---|
| Aggiungi più indirizzi IP pubblici | Costo inferiore, configurazione semplice, nessuna risorsa aggiuntiva da gestire. | Ogni PIP aggiunge un numero fisso di porte SNAT, con scalabilità lineare. |
| Usa un gateway NAT | Offre maggiore scalabilità e resilienza. | Aggiunge un'altra risorsa da gestire, non supportato in un hub virtuale protetto. |
Per ridurre al minimo gli errori di configurazione, parti da una checklist per l'efficienza delle prestazioni. Verifica e ottimizza regolarmente le regole del firewall per assicurarti che restino efficaci contro le minacce alla sicurezza più recenti. Ecco alcuni suggerimenti aggiuntivi:
- Blocca il traffico dannoso e avvisa gli amministratori dei server delle richieste di uscita non autorizzate.
- Distribuisci il filtraggio del traffico indesiderato tra firewall e router per migliorare le prestazioni.
- Usa una registrazione minima per gestire il traffico broadcast e migliorare la larghezza di banda.
- Evita oggetti DNS che richiedono continue ricerche DNS.
- Separa i firewall dalle VPN per gestire il traffico in modo efficace.
- Aggiorna regolarmente il software per ridurre al minimo le vulnerabilità.
- Esegui test di penetrazione per verificare il corretto funzionamento.
Monitoraggio e manutenzione
Monitorare Azure Firewall è fondamentale per mantenerne l'affidabilità. Usa strumenti come Azure Monitor e Azure Firewall Workbook per raccogliere log, visualizzare i dati e creare report interattivi. Ecco alcuni parametri chiave da monitorare:
| Parametro | Descrizione |
|---|---|
| Integrità del firewall | Monitora l'integrità media del firewall in base alla disponibilità delle porte SNAT. |
| Utilizzo delle porte SNAT | Tiene traccia della percentuale di porte SNAT utilizzate, aiutando a individuare i vincoli di risorse. |
| Dati elaborati (totale) | Misura il volume totale di dati che attraversa il firewall in un intervallo di polling (in MB). |
| Throughput dei dati | Indica la velocità media di trasferimento dei dati attraverso il firewall in megabit al secondo (Mb/s). |
| Probe di latenza | Misura la latenza media del firewall in millisecondi, utile per il monitoraggio delle prestazioni. |
| Hit delle regole | Conta il numero totale di hit sulle regole applicative e di rete, utile per analizzare il traffico e l'efficacia delle regole. |
Queste metriche consentono di monitorare integrità, prestazioni e tendenze di utilizzo del firewall, supportando una manutenzione proattiva e interventi tempestivi.
Per la manutenzione continua, valuta queste strategie:
| Strategia di manutenzione | Descrizione |
|---|---|
| Gestione centralizzata dei criteri | Usa Azure Firewall Manager per gestire i criteri su più firewall. |
| Instradamento del traffico | Implementa Azure Traffic Manager o Azure Front Door per una gestione efficace del traffico. |
| Manutenzione del servizio | Configura finestre di manutenzione giornaliere in linea con le esigenze operative. |
| Gestione degli errori transitori | Implementa una logica di nuovo tentativo con backoff esponenziale per gestire i problemi di connessione transitori. |
| Rilevamento e risposta | Comprendi la differenza tra configurazioni con ridondanza di zona e zonali per la risposta ai guasti. |
| Notifiche | Usa Azure Service Health per monitorare l'integrità del servizio e impostare avvisi per i problemi. |
Seguendo queste procedure consigliate, puoi garantire che Azure Firewall resti efficace e affidabile, offrendo una protezione solida per le tue risorse cloud.
Domande frequenti
Che cos'è Azure Firewall?
Azure Firewall è un servizio di sicurezza cloud-native che protegge le risorse di Azure. Gestisce il traffico di rete e fornisce criteri di sicurezza centralizzati, mantenendo l'ambiente cloud sicuro contro le minacce.
In che modo Azure Firewall scala?
Azure Firewall scala automaticamente per far fronte al tuo traffico. Non devi preoccuparti di regolazioni manuali, perché si adatta senza problemi ai cambiamenti del traffico di rete.
Posso usare Azure Firewall con altri servizi di Azure?
Sì! Azure Firewall si integra facilmente con vari servizi di Azure, come Azure Monitor e Azure Sentinel. Questa integrazione migliora la gestione della sicurezza e offre una migliore visibilità sul traffico di rete.
Quali sono i livelli di prezzo di Azure Firewall?
Azure Firewall offre tre livelli di prezzo: Basic, Standard e Premium. Ogni livello prevede funzionalità e opzioni di prezzo diverse, per adattarsi alle esigenze e al budget della tua organizzazione.
Come posso monitorare Azure Firewall?
Puoi monitorare Azure Firewall con Azure Monitor e la cartella di lavoro di Azure Firewall. Questi strumenti ti aiutano a raccogliere log, visualizzare i dati e creare report per tenere sotto controllo prestazioni ed eventi di sicurezza.
Azure Firewall è facile da distribuire?
Assolutamente! Puoi distribuire Azure Firewall rapidamente tramite il portale di Azure. La sua interfaccia intuitiva semplifica la configurazione, permettendoti di avere il firewall operativo in pochi minuti.
Che tipi di traffico può ispezionare Azure Firewall?
Azure Firewall ispeziona sia il traffico nord-sud (tra Azure e Internet) sia il traffico est-ovest (tra carichi di lavoro all'interno di Azure). Questa doppia capacità di ispezione rafforza la postura di sicurezza complessiva.
Posso personalizzare le regole in Azure Firewall?
Sì! Puoi creare regole personalizzate in Azure Firewall per controllare il traffico in base alle tue esigenze specifiche. Questa flessibilità ti consente di adattare i criteri di sicurezza ai requisiti della tua organizzazione.
🎧 Ascolta questo episodio
Cerchi una spiegazione pratica di Azure Firewall? Questo episodio affronta l'argomento in modo chiaro e mostra perché è importante per Microsoft 365, Azure, Power Platform, sicurezza, AI e lavoro moderno.
Ascolta questo episodio se vuoi:
- Capire i concetti chiave alla base di Azure Firewall
- Vedere come si inserisce nel più ampio ecosistema tecnologico Microsoft
- Scoprire dove può generare valore concreto per la tua organizzazione
Scopri altre conversazioni pratiche su Microsoft su M365 FM. Per ascoltare l'episodio specifico che ha ispirato questo articolo, visita Azure Firewall - Simply Explained.