 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure Firewall verständlich erklärt: Ein Einstieg in die Netzwerksicherheit in der Cloud
Von Mirko Peters ·
Willkommen zurück im Blog! Wenn Sie unserem Podcast folgen, wissen Sie, wie sehr wir uns dafür einsetzen, komplexe Cloud-Technologien in praxisnahe, umsetzbare Erkenntnisse zu übersetzen…
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Willkommen zurück im Blog! Wenn Sie unserem Podcast folgen, wissen Sie, wie sehr wir uns dafür einsetzen, komplexe Cloud-Technologien in praxisnahe, umsetzbare Erkenntnisse zu übersetzen. Im heutigen Beitrag vertiefen wir ein Thema, das die Grundlage jeder Cloud-Architektur bildet: die Netzwerksicherheit. Ihre digitalen Werte in der Cloud zu schützen, ist keine Option mehr, sondern Pflicht. Und wie gut Sie die Werkzeuge kennen, die Ihnen zur Verfügung stehen, kann über die Integrität Ihrer Infrastruktur entscheiden. Eine vollständige Audio-Einführung in dieses wichtige Thema finden Sie in unserer passenden Podcast-Folge Azure Firewall - Simply Explained.
Das Wichtigste in Kürze
- Azure Firewall ist ein cloudnativer Sicherheitsdienst, der Ihre Azure-Ressourcen vor Cyberbedrohungen schützt.
- Der Dienst skaliert automatisch und passt sich Ihrem Netzwerkverkehr an, ohne dass manuelle Anpassungen nötig sind.
- Mit Anwendungsregeln steuern Sie den Internetzugriff auf Basis bestimmter Anwendungen. Das erhöht die Sicherheit.
- Netzwerkregeln filtern den Datenverkehr anhand von IP-Adressen und Ports und steuern eingehenden und ausgehenden Datenverkehr.
- NAT-Regeln übersetzen und leiten Datenverkehr um. So ist die sichere Kommunikation zwischen Netzwerken gewährleistet.
- Die Integration von Azure Firewall mit Diensten wie Azure Monitor verbessert die Transparenz und die Erkennung von Bedrohungen.
- Wählen Sie die passende Preisstufe (Basic, Standard, Premium) entsprechend Ihren Sicherheitsanforderungen und Ihrem Budget.
- Regelmäßige Überwachung und Wartung von Azure Firewall sind für optimale Leistung und Sicherheit unerlässlich.
Was ist Azure Firewall?
Überblick über Azure Firewall
Azure Firewall ist ein cloudnativer, intelligenter Netzwerk-Firewall-Sicherheitsdienst, der Ihre Azure-Workloads schützt. Als vollständig zustandsbehaftete Firewall als Dienst bietet er erstklassigen Bedrohungsschutz und stellt sicher, dass Ihre Cloud-Ressourcen geschützt bleiben. Sie können Azure Firewall bereitstellen, ohne sich um die Komplexität klassischer hardwarebasierter Firewalls kümmern zu müssen. Stattdessen erhalten Sie eine Lösung, die sich automatisch an Ihren Bedarf anpasst und integrierte Hochverfügbarkeit sowie nahezu unbegrenzte Skalierbarkeit in der Cloud bietet.
Klassische Firewalls erfordern oft umfangreiche Wartung und Lebenszyklusverwaltung. Azure Firewall dagegen lässt sich nahtlos in andere Azure-Dienste integrieren. Dadurch verwalten Sie Ihre Sicherheitsrichtlinien effektiver und können zeitnah auf Bedrohungen reagieren.
Hier ein kurzer Vergleich von Azure Firewall und klassischen Firewalls:
| Merkmal | Azure Firewall | Klassische Firewall |
|---|---|---|
| Architektur | Cloudnative Lösung | Hardwarebasierte Lösung |
| Integration | Lässt sich in Cloud-Dienste integrieren | Erfordert mehr Wartung und Lebenszyklusverwaltung |
| Bereitstellung | Bereitstellung in der Cloud | Bereitstellung vor Ort |
Bedeutung für die Cloud-Sicherheit
In der heutigen digitalen Landschaft ist Cloud-Sicherheit wichtiger denn je. Angesichts zunehmender Cyberbedrohungen brauchen Sie eine robuste Lösung, um Ihre Daten und Anwendungen zu schützen. Azure Firewall spielt hierbei eine zentrale Rolle, da sie grundlegenden Schutz vor unbefugtem Zugriff und möglichen Angriffen bietet.
Ein herausragendes Merkmal von Azure Firewall ist die Filterung auf Anwendungsebene. Sie steuert den ausgehenden Internetzugriff, indem Datenverkehr anhand vollqualifizierter Domänennamen (FQDNs) identifiziert wird. Außerdem nutzt der Dienst Bedrohungsinformationen, um bekannte schädliche IP-Adressen und Domänen automatisch zu blockieren und sich neuen Bedrohungen anzupassen. So bleibt Ihre Netzwerksicherheit in Azure auch proaktiv stark.
Darüber hinaus lässt sich Azure Firewall in Azure Monitor integrieren und verbessert Ihre Transparenz über Netzwerkverkehr und Sicherheitsereignisse. Diese Integration unterstützt eine schnelle Erkennung von Angriffen, damit Sie auf mögliche Bedrohungen zügig reagieren können. Mit Azure Firewall schützen Sie Ihre Cloud-Ressourcen zuverlässig und halten eine sichere Umgebung für Ihre Anwendungen aufrecht.
Funktionen von Azure Firewall
Azure Firewall bringt viele Funktionen mit, die Ihre Netzwerksicherheit verbessern und Ihre Datenverkehrssteuerung vereinfachen. Sehen wir uns einige der wichtigsten Funktionen an, darunter Application Rules, Network Rules und NAT Rules.
Application Rules
Definition und Zweck
Application Rules in Azure Firewall ermöglichen es Ihnen, den ausgehenden Internetzugriff auf Basis vollqualifizierter Domänennamen (Fully Qualified Domain Names, FQDNs) zu steuern. So legen Sie fest, welche Anwendungen mit dem Internet kommunizieren dürfen, was Ihre allgemeine Cloud-Sicherheit stärkt. Mit diesen Regeln filtern Sie den Datenverkehr, ohne TLS terminieren zu müssen. Ihre Daten bleiben so geschützt, während notwendige Kommunikation weiterhin möglich ist.
Anwendungsfälle
Application Rules sind besonders nützlich in Szenarien wie diesen:
- Zugriffsbeschränkung: Beschränken Sie den Zugriff auf bestimmte Webanwendungen oder Dienste, sodass nur autorisierte Anwendungen das Internet erreichen.
- Datenverkehrsüberwachung: Verfolgen Sie, welche Anwendungen auf das Internet zugreifen. So erkennen Sie potenzielle Sicherheitsrisiken oder nicht autorisierte Nutzung.
- Compliance-Anforderungen: Erfüllen Sie regulatorische Vorgaben, indem Sie den ausgehenden Datenverkehr zu bestimmten Domänen steuern und protokollieren.
Network Rules
Definition und Zweck
Network Rules filtern den Datenverkehr auf Basis von IP-Adressen und Ports. Sie helfen Ihnen, eingehende und ausgehende Datenflüsse zu verwalten, und stellen sicher, dass nur legitimer Datenverkehr Ihre Azure-Ressourcen erreicht. Diese Funktion ist für eine sichere Netzwerkumgebung entscheidend.
Anwendungsfälle
Ziehen Sie Network Rules in folgenden Situationen in Betracht:
- Steuerung des eingehenden Datenverkehrs: Legen Sie fest, welche externen IP-Adressen auf Ihre Azure-Ressourcen zugreifen dürfen, und schützen Sie diese so vor unbefugtem Zugriff.
- Verwaltung des ausgehenden Datenverkehrs: Steuern Sie, welche Azure-Ressourcen mit externen Netzwerken kommunizieren dürfen, und verringern Sie so das Risiko von Datenlecks.
- Mehrschichtige Sicherheit: Kombinieren Sie Network Rules mit Application Rules für eine robustere Sicherheitsarchitektur, sodass sowohl die Filterung auf IP-Ebene als auch auf Anwendungsebene greift.
NAT Rules
Definition und Zweck
NAT Rules (Network Address Translation) spielen in Azure Firewall eine zentrale Rolle, indem sie Datenverkehrsflüsse übersetzen und umleiten. Sie gewährleisten eine sichere Kommunikation zwischen externen Netzwerken und Ihren Azure-Ressourcen. Besonders nützlich sind sie, um zu steuern, wie Datenverkehr in Ihr Netzwerk eintritt und es wieder verlässt.
Anwendungsfälle
Typische Szenarien für NAT Rules sind:
- Übersetzung eingehenden Datenverkehrs: Verwenden Sie DNAT-Regeln, um eingehenden Internetverkehr auf Ihre öffentliche IP-Adresse zu übersetzen und an private IP-Adressen in Ihren virtuellen Netzwerken weiterzuleiten.
- East-West-Datenverkehr: Steuern Sie den Datenverkehr zwischen Azure-virtuellen Netzwerken oder zwischen Azure und lokalen Netzwerken. Wenn sich der Datenverkehr innerhalb bestimmter Adressbereiche bewegt, wenden Sie kein SNAT an.
- North-South-Datenverkehrsfilterung: Wenden Sie Network Rules an, um ein- und ausgehenden Datenverkehr Ihres Rechenzentrums zu filtern, sodass nur legitimer Datenverkehr verarbeitet wird.
Dass Azure Firewall sowohl Nord-Süd- als auch Ost-West-Datenverkehr prüfen kann, ist ein echter Fortschritt. Die Firewall nutzt zustandsbehaftete Inspektion, um Datenflüsse zu überwachen, lässt sich zur Erhöhung der Sicherheit mit Threat Intelligence integrieren und setzt einheitliche Richtlinien über alle Umgebungen hinweg durch. So verwalten Sie Ihre Netzwerksicherheit mit Zuversicht und stellen gleichzeitig sicher, dass Ihre Anwendungen geschützt bleiben.
Hier ist ein kurzer Überblick über einige herausragende Funktionen von Azure Firewall:
| Funktion | Beschreibung |
|---|---|
| Integrierte Hochverfügbarkeit | Konfigurierbar für mehrere Verfügbarkeitszonen, mit einer SLA-Verfügbarkeit von 99,99 %. |
| Uneingeschränkte Cloud-Skalierbarkeit | Ermöglicht die Skalierung, um wachsenden Netzwerkverkehr aufzunehmen, ohne auf Spitzenlasten vorausplanen zu müssen. |
| Erweiterte Threat Intelligence | Warnt vor und blockiert Datenverkehr von bekannten schädlichen IP-Adressen und Domänen auf Basis des Microsoft Threat Intelligence-Feeds. |
| Application-FQDN-Filterregeln | Filtert ausgehenden Datenverkehr auf eine definierte Liste vollqualifizierter Domänennamen, ohne TLS-Terminierung. |
| Mehrere öffentliche IP-Adressen | Unterstützt die Zuordnung von bis zu 250 öffentlichen IP-Adressen und ermöglicht so verschiedene SNAT- und DNAT-Szenarien. |
Mit diesen Funktionen können Sie Ihre Netzwerksicherheit verbessern und sicherstellen, dass Ihre Azure-Ressourcen gut gegen moderne Bedrohungen geschützt sind.
Funktionsweise von Azure Firewall
Mechanismus der Datenverkehrsfilterung
Azure Firewall setzt auf einen robusten Mechanismus zur Filterung des Datenverkehrs, damit Ihr Netzwerk sicher bleibt. Dafür kommen mehrere zentrale Techniken zum Einsatz, um den Netzwerkverkehr effektiv zu steuern und zu prüfen. So funktioniert es im Detail:
| Mechanismus | Beschreibung |
|---|---|
| Traffic-Routing | Sorgt für eine korrekte Verwaltung und Inspektion des Datenverkehrs über automatische und benutzerdefinierte Routen. |
| Traffic-Filterung | Analysiert und steuert Datenflüsse anhand von Kriterien wie IP-Adressen und HTTP-Headern. |
| Stateful Inspection | Überwacht den Status von Netzwerksitzungen und erlaubt oder verweigert Pakete auf Basis des Verbindungszustands. |
| Threat Intelligence | Integriert sich in den Feed von Microsoft, um bekannte schädliche IP-Adressen und Domänen zu blockieren. |
| Anwendungsregeln | Steuert ausgehenden Datenverkehr anhand vollqualifizierter Domänennamen und kontrolliert so den Internetzugriff. |
| Netzwerkregeln | Filtert den Datenverkehr auf Protokoll- und IP-Adressebene für umfassende Sicherheit. |
Mit diesen Mechanismen kann Azure Firewall den Netzwerkverkehr wirksam filtern und stellt sicher, dass nur legitime Datenflüsse Ihre Azure-Ressourcen erreichen. Dieser proaktive Ansatz hilft Ihnen, unbefugten Zugriff zu verhindern und eine sichere Umgebung aufrechtzuerhalten.
Integration mit Azure-Diensten
Azure Firewall arbeitet nicht isoliert, sondern lässt sich nahtlos mit verschiedenen Azure-Diensten integrieren, um Ihre gesamte Cloud-Sicherheit zu stärken. Diese Integration ermöglicht es Ihnen, Sicherheitsprozesse zu automatisieren und tiefere Einblicke in Ihren Netzwerkverkehr zu gewinnen. Hier sind einige zentrale Integrationen:
| Dienst | Beschreibung |
|---|---|
| Azure Monitor | Bietet umfassende Protokollierung und Überwachung und ermöglicht Bedrohungserkennung sowie Compliance-Berichte. |
| Azure Sentinel | Erweitert die Sicherheitsanalysen, indem Protokolle von Azure Firewall mit anderen Sicherheitsereignissen korreliert werden. |
| FireMon | Bietet eine Plattform zur Verwaltung von Azure-Firewall-Regeln und -Richtlinien mit Transparenz und Automatisierung. |
| Tufin | Integriert erweiterte Netzwerksicherheitslösungen und verbessert die Verwaltung hybrider Umgebungen. |
Durch die Anbindung von Azure Firewall an diese Dienste verbessern Sie Ihre Fähigkeiten zur Bedrohungserkennung und optimieren Ihre Sicherheitsabläufe. Azure Monitor erfasst beispielsweise detaillierte Protokolle des Netzwerkverkehrs, einschließlich zugelassener und abgelehnter Verbindungen. Diese Protokollierung ist für Compliance und Audits entscheidend und hilft Ihnen, Anomalien und mögliche Sicherheitsvorfälle zu erkennen.
Außerdem ermöglicht die Integration mit Azure Sentinel automatisierte Reaktionen. Sie können Workflows einrichten, die auf Sicherheitsereignisse reagieren. Das verkürzt die Reaktionszeiten und minimiert menschliche Fehler. Eine zentrale Übersicht über Ihre gesamte Azure-Umgebung verbessert Ihre Fähigkeit, Bedrohungen zu erkennen und effektiv darauf zu reagieren.
Preise für Azure Firewall
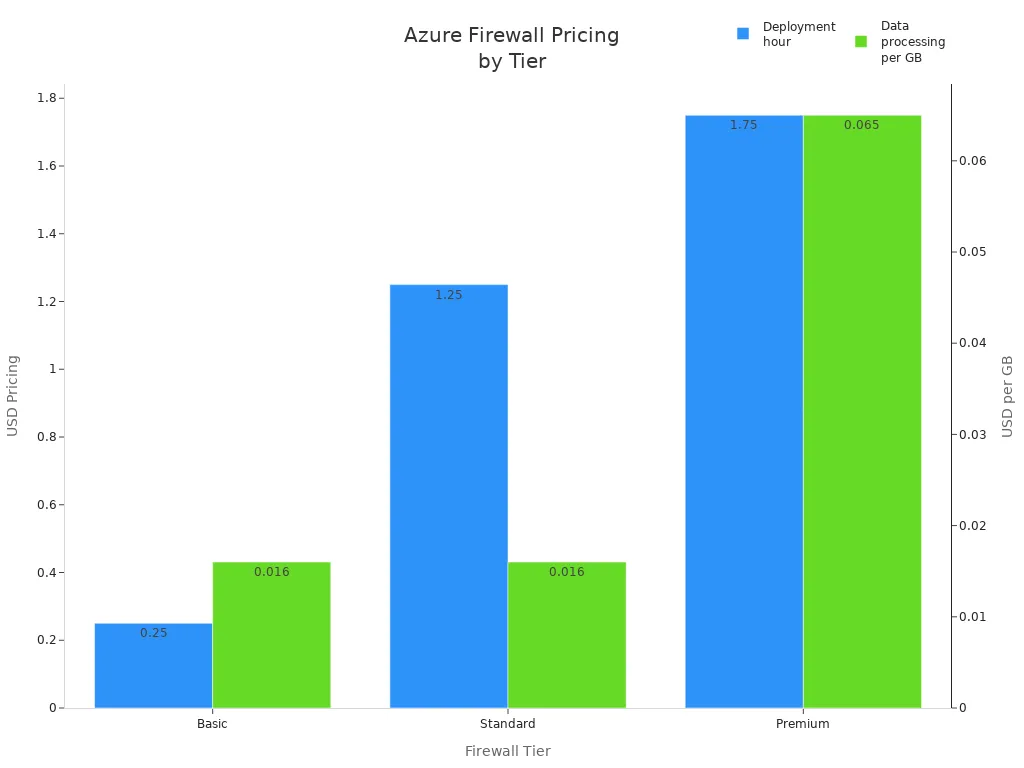
Wenn Sie Azure Firewall in Betracht ziehen, ist es unerlässlich, die Preisstruktur zu verstehen. Microsoft bietet drei Stufen an: Basic, Standard und Premium. Jede Stufe bietet unterschiedliche Funktionen und Preisoptionen für verschiedene Anforderungen.
Basic-Stufe
Die Basic-Stufe eignet sich ideal für kleine Unternehmen oder Einsteiger in die Cloud-Sicherheit. Sie bietet grundlegende Funktionen zu niedrigeren Kosten. Hier ein kurzer Überblick über die Preise:
| Element | Azure Firewall Basic |
|---|---|
| Bereitstellungsstunde | $0.25 |
| Datenverarbeitung | $0,016 pro GB |
| Kapazitätseinheiten | entfällt |
Wenn Sie beispielsweise 1 TB Daten pro Monat nutzen, liegen Ihre Kosten für die Basic-Stufe bei etwa £283. Diese Stufe eignet sich hervorragend für grundlegende Netzwerksicherheit, ohne das Budget zu sprengen.
Standard-Stufe
Die Standard-Stufe ist für Organisationen konzipiert, die robustere Sicherheitsfunktionen benötigen. Sie umfasst erweiterte Funktionen wie Threat Intelligence und Anwendungsregeln. So sieht der Preisvergleich aus:
| Element | Azure Firewall Standard |
|---|---|
| Bereitstellungsstunde | $1.25 |
| Datenverarbeitung | $0,016 pro GB |
| Kapazitätseinheiten | Zusatzkosten bei Aktivierung |
Wenn Sie monatlich 10 TB Daten verarbeiten, liegen die Kosten bei etwa £760. Diese Stufe eignet sich ideal für Unternehmen, die erweiterte Cloud-Sicherheit ohne den Premium-Preis benötigen.
Premium-Stufe
Die Premium-Stufe bietet die umfassendsten Funktionen, darunter erweiterten Bedrohungsschutz und Leistungsoptimierungen. Hier eine Aufschlüsselung der Preise:
| Element | Azure Firewall Premium |
|---|---|
| Bereitstellungsstunde | $1.75 |
| Datenverarbeitung | 0,065 $ pro GB |
| Kapazitätseinheiten | Zusatzkosten bei Aktivierung |
Mit der Premium-Stufe erhalten Sie Zugriff auf Funktionen wie TLS-Inspektion und ein Intrusion Detection and Prevention System (IDPS). Wenn Sie monatlich 50 TB Daten verarbeiten, liegen die Kosten bei etwa 2.880 £. Diese Stufe eignet sich ideal für Unternehmen, die das höchste Niveau an Netzwerksicherheit verlangen.
Bewährte Methoden für Azure Firewall
Tipps zur Konfiguration
Um die Leistung Ihrer Azure Firewall zu optimieren, sollten Sie diese Konfigurationstipps berücksichtigen:
- Mehrere öffentliche IP-Adressen verwenden: Dieser Ansatz senkt die Kosten und vereinfacht die Konfiguration. Beachten Sie jedoch, dass jede öffentliche IP-Adresse eine feste Anzahl an SNAT-Ports hinzufügt, was die Kapazität beeinflussen kann.
- NAT-Gateway implementieren: Ein NAT-Gateway stellt bis zu 64.512 SNAT-Ports pro öffentlicher IP-Adresse bereit. Es verteilt die Ports dynamisch über Ihr Subnetz und erhöht so Skalierbarkeit und Ausfallsicherheit.
Hier ein kurzer Vergleich dieser Optionen:
| Konfigurationsoption | Vorteile | Nachteile |
|---|---|---|
| Mehrere öffentliche IP-Adressen hinzufügen | Geringere Kosten, einfache Konfiguration, keine zusätzlichen Ressourcen zu verwalten. | Jede öffentliche IP-Adresse fügt eine feste Anzahl an SNAT-Ports hinzu, die Skalierung erfolgt linear. |
| NAT-Gateway verwenden | Bietet höhere Skalierbarkeit und Ausfallsicherheit. | Fügt eine weitere Ressource zur Verwaltung hinzu, wird in einem gesicherten virtuellen Hub nicht unterstützt. |
Um Konfigurationsfehler zu minimieren, beginnen Sie mit einer Checkliste für Leistungseffizienz. Überprüfen und optimieren Sie Ihre Firewallregeln regelmäßig, damit sie weiterhin wirksam gegen die neuesten Sicherheitsbedrohungen sind. Hier sind einige weitere Tipps:
- Schädlichen Datenverkehr blockieren und Serveradministratoren über unautorisierte ausgehende Anfragen informieren.
- Die Filterung unerwünschten Datenverkehrs auf Firewalls und Router verteilen, um die Leistung zu verbessern.
- Minimale Protokollierung verwenden, um Broadcast-Datenverkehr zu steuern und die Bandbreite zu verbessern.
- DNS-Objekte vermeiden, die ständige DNS-Abfragen erfordern.
- Firewalls von VPNs trennen, um den Datenverkehr effektiv zu steuern.
- Software regelmäßig aktualisieren, um Schwachstellen zu minimieren.
- Penetrationstests durchführen, um die korrekte Funktion sicherzustellen.
Überwachung und Wartung
Die Überwachung Ihrer Azure Firewall ist entscheidend für deren Zuverlässigkeit. Nutzen Sie Tools wie Azure Monitor und die Azure Firewall Workbook, um Protokolle zu erfassen, Daten zu visualisieren und interaktive Berichte zu erstellen. Diese zentralen Kennzahlen sollten Sie überwachen:
| Kennzahl | Beschreibung |
|---|---|
| Firewall-Zustand | Überwacht den durchschnittlichen Zustand der Firewall anhand der Verfügbarkeit der SNAT-Ports. |
| Auslastung der SNAT-Ports | Erfasst den prozentualen Anteil der genutzten SNAT-Ports und hilft, Ressourcenengpässe zu erkennen. |
| Verarbeitete Daten (gesamt) | Misst das gesamte Datenvolumen, das innerhalb eines Abfrageintervalls durch die Firewall fließt (in MB). |
| Datendurchsatz | Zeigt die durchschnittliche Datenübertragungsrate durch die Firewall in Megabit pro Sekunde (Mb/s) an. |
| Latenzprüfung | Misst die durchschnittliche Latenz der Firewall in Millisekunden und eignet sich gut zur Leistungsüberwachung. |
| Regeltreffer | Zählt die Gesamttreffer für Anwendungs- und Netzwerkregeln und unterstützt so die Analyse von Datenverkehr und Regelwirksamkeit. |
Diese Metriken ermöglichen es Ihnen, Zustand, Leistung und Nutzungstrends der Firewall zu überwachen. Sie unterstützen so eine vorausschauende Wartung und rechtzeitige Anpassungen.
Für die laufende Wartung empfehlen sich folgende Strategien:
| Wartungsstrategie | Beschreibung |
|---|---|
| Zentrale Richtlinienverwaltung | Verwenden Sie Azure Firewall Manager, um Richtlinien über mehrere Firewalls hinweg zu verwalten. |
| Datenverkehrsrouting | Implementieren Sie Azure Traffic Manager oder Azure Front Door für ein effektives Datenverkehrsmanagement. |
| Dienstwartung | Konfigurieren Sie tägliche Wartungsfenster, die auf Ihre betrieblichen Anforderungen abgestimmt sind. |
| Behandlung vorübergehender Fehler | Implementieren Sie Wiederholungslogik mit exponentiellem Backoff, um vorübergehende Verbindungsprobleme zu behandeln. |
| Erkennung und Reaktion | Verstehen Sie den Unterschied zwischen zonenredundanten und zonalen Konfigurationen für die Reaktion auf Ausfälle. |
| Benachrichtigung | Verwenden Sie Azure Service Health, um den Dienstzustand zu überwachen und Warnungen bei Problemen einzurichten. |
Wenn Sie diese bewährten Methoden befolgen, bleibt Ihre Azure Firewall wirksam und zuverlässig und bietet robusten Schutz für Ihre Cloud-Ressourcen.
Häufige Fragen
Was ist Azure Firewall?
Azure Firewall ist ein cloudnativer Sicherheitsdienst, der Ihre Azure-Ressourcen schützt. Er verwaltet den Netzwerkverkehr und stellt zentrale Sicherheitsrichtlinien bereit, damit Ihre Cloud-Umgebung zuverlässig vor Bedrohungen geschützt bleibt.
Wie skaliert Azure Firewall?
Azure Firewall skaliert automatisch, um Ihren Datenverkehr zu bewältigen. Sie müssen sich nicht um manuelle Anpassungen kümmern, denn die Firewall passt sich nahtlos an Änderungen im Netzwerkverkehr an.
Kann ich Azure Firewall mit anderen Azure-Diensten verwenden?
Ja! Azure Firewall lässt sich problemlos in verschiedene Azure-Dienste wie Azure Monitor und Azure Sentinel integrieren. Diese Integration verbessert Ihre Sicherheitsverwaltung und bietet mehr Transparenz über Ihren Netzwerkverkehr.
Welche Preisstufen gibt es für Azure Firewall?
Azure Firewall bietet drei Preisstufen: Basic, Standard und Premium. Jede Stufe bietet unterschiedliche Funktionen und Preisoptionen, die auf die Anforderungen und das Budget Ihrer Organisation zugeschnitten sind.
Wie überwache ich Azure Firewall?
Sie können Azure Firewall mit Azure Monitor und dem Azure Firewall Workbook überwachen. Diese Werkzeuge helfen Ihnen, Protokolle zu erfassen, Daten zu visualisieren und Berichte zu erstellen, um Leistung und Sicherheitsereignisse nachzuverfolgen.
Ist Azure Firewall einfach bereitzustellen?
Auf jeden Fall! Sie können Azure Firewall schnell über das Azure-Portal bereitstellen. Die benutzerfreundliche Oberfläche vereinfacht die Einrichtung, sodass Ihre Firewall innerhalb weniger Minuten betriebsbereit ist.
Welche Arten von Datenverkehr kann Azure Firewall prüfen?
Azure Firewall prüft sowohl Nord-Süd-Datenverkehr (zwischen Azure und dem Internet) als auch Ost-West-Datenverkehr (zwischen Workloads innerhalb von Azure). Diese Fähigkeit zur doppelten Prüfung stärkt Ihre gesamte Sicherheitslage.
Kann ich Regeln in Azure Firewall anpassen?
Ja! Sie können in Azure Firewall benutzerdefinierte Regeln erstellen, um den Datenverkehr gezielt auf Ihre Anforderungen abzustimmen. Diese Flexibilität ermöglicht es Ihnen, Ihre Sicherheitsrichtlinien passgenau auf die Anforderungen Ihrer Organisation zuzuschneiden.
🎧 Diese Episode anhören
Möchten Sie eine praxisnahe Erklärung zu Azure Firewall? Diese Episode erläutert das Thema in klarer Sprache und zeigt, warum es für Microsoft 365, Azure, Power Platform, Sicherheit, KI und modernes Arbeiten wichtig ist.
Hören Sie diese Episode, wenn Sie:
- die zentralen Konzepte hinter Azure Firewall verstehen möchten
- sehen möchten, wie sich Azure Firewall in das breitere Microsoft-Technologie-Ökosystem einfügt
- erfahren möchten, wo sie in Ihrer Organisation praktischen Mehrwert schaffen kann
Entdecken Sie weitere praxisnahe Microsoft-Gespräche auf M365 FM. Um die konkrete Episode zu hören, die diesen Artikel inspiriert hat, besuchen Sie Azure Firewall - Simply Explained.