 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Mengapa Jump Server Tradisional Mulai Usang
By Mirko Peters ·
Selamat datang kembali di blog ini! Jika Anda pernah mengelola infrastruktur di cloud, Anda pasti sudah tidak asing dengan ritual lama membuat jump box, atau bastion host. Selama puluhan tahun, mesin virtual ini berfungsi sebagai penjaga gerbang ke jaringan internal, menjadi satu-satunya titik perantara antara internet terbuka dan infrastruktur backend kami yang sensitif. Namun, seiring ancaman si
Automatically translated with AI from the original post. Read the English original
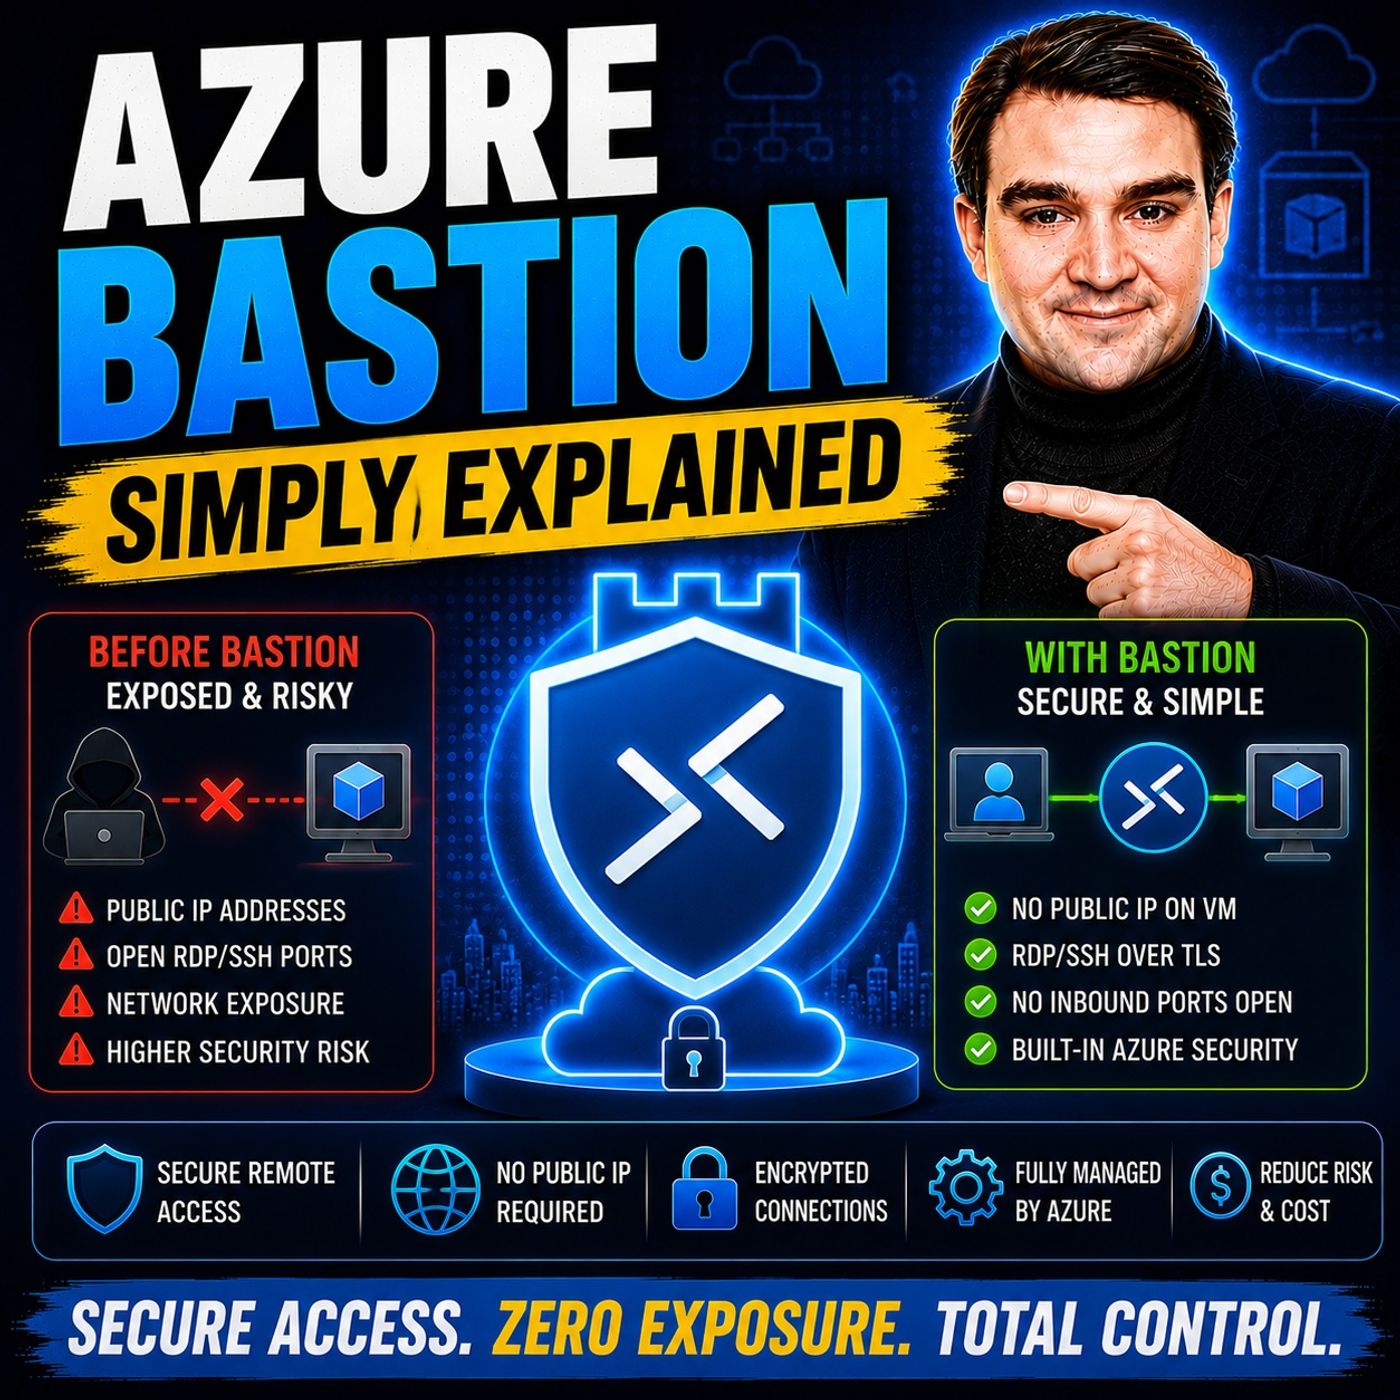
Selamat datang kembali di blog ini! Jika Anda pernah mengelola infrastruktur di cloud, Anda pasti sudah tidak asing dengan ritual lama membuat jump box, atau bastion host. Selama puluhan tahun, mesin virtual ini berfungsi sebagai penjaga gerbang ke jaringan internal, menjadi satu-satunya titik perantara antara internet terbuka dan infrastruktur backend kami yang sensitif. Namun, seiring ancaman siber yang semakin canggih, mempertahankan jalur administrasi tradisional ini menjadi beban risiko yang sangat besar. Dalam artikel komprehensif ini, kita akan membahas secara mendalam mengapa jump server lama dengan cepat menjadi usang, kelemahan keamanan yang melekat pada arsitektur lama, serta bagaimana solusi PaaS modern seperti Azure Bastion secara mendasar mengubah cara akses administratif.
Jika Anda ingin mendalami topik ini dan mendengarkan penjelasan praktis dan ringkas tentang cara kerja teknologi ini di dunia nyata, pastikan Anda menyimak episode podcast terkait: Azure Bastion - Simply Explained.
Sekarang, mari kita telaah evolusi keamanan akses cloud, menggali cara kerja alternatif PaaS modern, dan melihat dengan saksama mengapa beralih dari jump box tradisional bukan lagi sekadar rekomendasi, melainkan sebuah keharusan mutlak.
Evolusi dan Bahaya Jump Server Lama
Untuk memahami mengapa jump server tradisional mulai ditinggalkan, kita perlu terlebih dahulu melihat apa sebenarnya jump server itu dan mengapa ia dibuat. Secara historis, administrator membutuhkan cara untuk mengelola mesin virtual yang berjalan di dalam jaringan privat tanpa mengekspos setiap mesin secara langsung ke internet publik. Solusinya adalah jump box: mesin virtual khusus yang diperkuat keamanannya, ditempatkan di tepi jaringan, dan dilengkapi alamat IP publik. Administrator terhubung ke jump box ini melalui Remote Desktop Protocol (RDP) atau Secure Shell (SSH), melakukan autentikasi, lalu dari sana berpindah ke mesin virtual internal lainnya.
Meskipun model ini cukup berhasil di era datacenter, model ini membawa kelemahan keamanan yang serius jika diterapkan begitu saja di cloud. Yang pertama dan paling utama adalah masalah permukaan serangan (attack surface). Setiap resource yang memiliki alamat IP publik di internet langsung terlihat oleh botnet otomatis dan pelaku kejahatan yang memindai port 24 jam sehari, 7 hari seminggu. Jika port RDP (3389) atau SSH (22) pada jump server Anda dibiarkan terbuka ke internet publik, bahkan jika sudah dibatasi dengan Network Security Groups, Anda sedang mengundang serangan brute-force, percobaan eksploitasi zero-day, dan credential stuffing.
Selain itu, jump server tradisional membutuhkan beban administrasi yang terus-menerus. Siapa yang memperbarui sistem operasi pada jump box? Siapa yang merotasi kredensial administrator? Siapa yang mengaudit log koneksi untuk memastikan bahwa jump box yang disusupi tidak menjadi landasan pergerakan lateral di dalam virtual network Anda? Di banyak organisasi, jump box akhirnya menjadi "peliharaan yang terlupakan" alih-alih "ternak yang terkelola", terus menumpuk utang teknis dan kerentanan keamanan seiring waktu. Ketika risiko eksposur IP publik, kebocoran kredensial, dan beban operasional berat untuk memelihara satu sistem operasi tambahan digabungkan, menjadi jelas mengapa jump server tradisional adalah spesies yang sedang sekarat.
Ikhtisar Azure Bastion
Perkenalkan Azure Bastion: layanan Platform-as-a-Service (PaaS) yang sepenuhnya dikelola dari Microsoft, yang sepenuhnya mengubah cara administrator cloud terhubung ke mesin virtual mereka. Alih-alih menyediakan mesin virtual IaaS, memasang IP publik padanya, mengelola sistem operasinya, dan memusingkan aturan firewall, Azure Bastion menyembunyikan semua kerumitan tersebut.
Azure Bastion di-deploy langsung ke dalam Virtual Network (VNet) Anda, di dalam subnet khusus yang dicadangkan bernama AzureBastionSubnet. Layanan ini menangani konektivitas RDP dan SSH yang aman ke mesin virtual Anda secara native melalui Azure portal, seluruhnya melalui Transport Layer Security (TLS) pada port 443. Artinya, mesin virtual tujuan Anda sama sekali tidak memerlukan alamat IP publik. Mesin-mesin tersebut dapat sepenuhnya terisolasi dari internet publik, namun administrator yang berwenang tetap dapat mengelolanya hanya dengan satu klik di dalam peramban web.
Fitur Utama Azure Bastion
Azure Bastion memberikan dampak yang kuat dalam arsitektur keamanan cloud modern. Berikut fitur-fitur utama yang menjadikannya terobosan:
- Akses Berbasis Browser: Mulai sesi RDP dan SSH yang sepenuhnya interaktif langsung di dalam browser web melalui Azure Portal, tanpa perlu perangkat lunak klien lokal atau konfigurasi VPN yang rumit.
- Konektivitas Lintas Platform: Baik tim administrasi Anda menggunakan Windows, macOS, maupun Linux, Azure Bastion berfungsi dengan lancar di semua sistem operasi klien tanpa dependensi tambahan.
- Kontrol Akses Berbasis Identitas: Terintegrasi secara mendalam dengan Azure Active Directory (Microsoft Entra ID) untuk menerapkan Role-Based Access Control (RBAC) dan kebijakan Conditional Access, sehingga hanya identitas yang terverifikasi yang dapat memulai sesi.
- Tanpa Beban Pengelolaan VM: Karena Bastion adalah layanan PaaS yang sepenuhnya dikelola, Microsoft menangani infrastruktur dasar, ketersediaan tinggi, dan patching sistem operasi. Tim Anda tidak perlu lagi melakukan patching pada jump box.
- Pemantauan dan Audit Terintegrasi: Integrasi native dengan Azure Monitor memungkinkan tim keamanan melacak log koneksi, data diagnostik, dan pola akses untuk menjaga standar kepatuhan yang ketat.
Dengan menghapus kebutuhan IP publik pada beban kerja target Anda, Azure Bastion secara drastis memperkecil permukaan serangan organisasi Anda dan menghilangkan kerentanan yang menghantui arsitektur jump box lama.
Cara Kerja Azure Bastion
Memahami arsitektur dasar Azure Bastion membantu menjelaskan mengapa layanan ini jauh lebih aman dibandingkan mesin virtual IaaS standar yang berfungsi sebagai proxy. Saat administrator meminta koneksi ke mesin virtual target melalui Azure Portal, Azure Bastion membangun terowongan manajemen yang aman.
Koneksi mengalir melalui HTTPS (port 443) dari browser administrator ke alamat IP publik Azure Bastion. Dari sana, layanan Bastion berkomunikasi secara aman di dalam jaringan virtual ke mesin virtual target menggunakan alamat IP privat. Mesin virtual target tidak pernah melihat lalu lintas yang berasal dari internet publik; ia hanya melihat lalu lintas internal yang berasal dari subnet Azure Bastion.
Arsitektur ini memberikan pemisahan tugas yang jelas dan mengisolasi sumber daya internal Anda dari alat pemindai eksternal. Karena komunikasinya bergantung pada enkripsi TLS dan memanfaatkan Azure Active Directory untuk autentikasi yang andal, layanan ini memenuhi tuntutan keamanan ketat dari lingkungan enterprise modern.
Manfaat Azure Bastion
Beralih dari jump box lama ke Azure Bastion memberikan keuntungan besar di bidang keamanan, operasi, dan finansial. Mari kita uraikan manfaat utamanya.
Yang pertama dan utama adalah peningkatan keamanan dan pengurangan permukaan serangan. Dengan menghilangkan alamat IP publik pada mesin virtual, Anda seketika membutakan aktor jahat dari luar. Mereka tidak dapat melakukan port scan pada VM Anda, mencoba login RDP dengan serangan brute-force, atau mengeksploitasi layanan jaringan yang belum di-patch, karena port tersebut memang tidak menghadap internet.
Kedua adalah penyederhanaan pengelolaan dan pengurangan beban operasional. Jump box tradisional membutuhkan pemeliharaan berkelanjutan: melakukan patching OS, memperbarui agen anti-malware, mengelola akun pengguna lokal, dan memecahkan masalah routing jaringan. Dengan Azure Bastion, Microsoft mengelola service plane sepenuhnya. Engineer Anda tidak menghabiskan waktu untuk memelihara host bastion itu sendiri dan 100% waktunya dapat difokuskan pada hasil kerja bisnis inti.
Ketiga, Azure Bastion menghadirkan kepatuhan yang hemat biaya. Di industri yang diatur, seperti kesehatan, keuangan, dan pemerintahan, kerangka kepatuhan sering mewajibkan isolasi jaringan yang ketat dan data terenkripsi saat transit. Azure Bastion menyediakan terowongan TLS terenkripsi sejak awal dan mendukung persyaratan audit yang ketat, sehingga membantu organisasi melewati audit kepatuhan dengan lancar tanpa skrip jump server buatan sendiri yang rapuh.
Menerapkan Azure Bastion
Menerapkan Azure Bastion cukup mudah, tetapi membutuhkan kepatuhan terhadap prasyarat struktural tertentu di dalam lingkungan Azure Anda. Sebelum memulai penerapan, pastikan Anda sudah menyiapkan hal-hal berikut:
- Langganan Azure aktif dengan jaringan virtual dan mesin virtual target yang sudah ada.
- Subnet khusus di dalam VNet target Anda yang bernama persis AzureBastionSubnet, dengan mask jaringan yang direkomendasikan minimal /26 untuk mengakomodasi penskalaan layanan.
- Alamat IP publik dengan SKU Standard yang dialokasikan khusus untuk resource Bastion.
- Izin yang sesuai (misalnya peran Contributor) pada virtual network dan resource group.
Setelah prasyarat Anda terverifikasi, Anda dapat menyediakan Azure Bastion menggunakan Azure Portal, Azure CLI, atau alat Infrastructure as Code seperti Bicep dan Terraform. Untuk konfigurasi standar, proses deployment biasanya memakan waktu sekitar 10 menit, sedangkan opsi SKU Developer yang lebih baru dapat aktif dalam hitungan detik.
Kesalahan umum saat deployment antara lain lupa memberi nama subnet AzureBastionSubnet, atau mencoba memindahkan virtual network yang memiliki instance Bastion aktif ke resource group lain tanpa menghapus resource Bastion terlebih dahulu. Dengan memperhatikan batasan-batasan ini, rollout akan berjalan lancar dan bebas kesalahan.
Kekurangan Azure Bastion
Azure Bastion memang layanan yang luar biasa, tetapi tidak ada pola arsitektur cloud yang bebas dari trade-off. Agar Anda dapat mengambil keputusan yang tepat untuk organisasi Anda, penting untuk memahami keterbatasannya saat ini:
- Keterbatasan Protokol: Azure Bastion secara native hanya mendukung RDP dan SSH. Jika alur kerja administrasi Anda bergantung pada protokol manajemen lain, Anda perlu mempertimbangkan solusi tambahan.
- Dukungan IPv6: Saat ini, Azure Bastion terbatas pada lingkungan IPv4, yang dapat menjadi hambatan bagi organisasi yang sedang agresif beralih ke topologi jaringan khusus IPv6.
- Azure Virtual Desktop (AVD): Bastion tidak terintegrasi langsung dengan beban kerja AVD, yang terkadang menimbulkan kebingungan bagi administrator yang mengharapkan proxy desktop universal.
- Batasan Transfer File: Transfer file melalui portal browser bisa terasa terbatas dibandingkan dengan pemetaan drive sisi klien yang native, dan terkadang memerlukan alat command-line untuk memindahkan file berukuran besar.
Pertimbangan Biaya: Azure Bastion dikenai biaya dasar per jam beserta biaya transfer data. Untuk infrastruktur enterprise besar yang tersebar di banyak region, biaya bisa membengkak dengan cepat jika instance dialokasikan berlebihan.
Menimbang keterbatasan ini terhadap kendala teknis dan finansial spesifik organisasi Anda akan membantu Anda menentukan SKU dan strategi deployment yang paling optimal.
Pertanyaan Umum
Apa itu Azure Bastion?
Azure Bastion adalah layanan PaaS yang sepenuhnya dikelola dan menyediakan konektivitas RDP dan SSH yang aman dan mulus ke virtual machine Azure Anda langsung melalui Azure portal melalui SSL (TLS port 443), tanpa memerlukan alamat IP publik pada VM tersebut.
Bagaimana Azure Bastion meningkatkan keamanan?
Dengan menghapus alamat IP publik dari virtual machine Anda, Azure Bastion menghilangkan paparan langsung ke internet publik, secara drastis memperkecil attack surface Anda, serta menghentikan serangan brute-force otomatis sejak awal.
Apakah saya memerlukan perangkat lunak sisi klien untuk menggunakan Azure Bastion?
Tidak! Salah satu manfaat terbesar Azure Bastion adalah koneksi sepenuhnya berjalan di dalam browser web Anda. Anda tidak perlu memasang klien RDP lokal, kunci SSH, atau mengonfigurasi terowongan VPN yang rumit di workstation lokal Anda.
Apakah Azure Bastion mahal?
Azure Bastion dikenai biaya per jam berdasarkan SKU dan jumlah instance yang dipilih. Namun, jika memperhitungkan berkurangnya biaya tenaga kerja untuk manajemen patch, hilangnya biaya IP publik, dan pencegahan pelanggaran keamanan yang berdampak besar, layanan ini memberikan nilai jangka panjang yang sangat besar.
Dapatkah saya mengintegrasikan Azure Bastion dengan Microsoft Entra ID?
Dapat. Azure Bastion terintegrasi secara native dengan Microsoft Entra ID (sebelumnya Azure Active Directory), sehingga Anda dapat menerapkan kontrol identitas modern seperti Multi-Factor Authentication (MFA) dan kebijakan Conditional Access sebelum memberikan akses administratif.
Kesimpulan
Era jump server lama secara resmi akan berakhir. Seiring skala lingkungan cloud yang terus bertambah dan pelaku ancaman yang semakin berani, mengandalkan virtual machine yang menghadap publik untuk melindungi infrastruktur internal Anda adalah taruhan yang tidak perlu. Solusi PaaS modern seperti Azure Bastion menghadirkan alternatif yang aman, dapat diskalakan, dan ringan dari sisi operasional, yang melindungi beban kerja Anda, menyederhanakan manajemen, dan selaras dengan prinsip keamanan zero-trust modern.
Untuk mendengarkan diskusi langsung dan praktis yang membedah teknologi ini serta bagaimana ia cocok dengan strategi cloud Microsoft Anda secara lebih luas, pastikan Anda mendengarkan episode podcast pendampingnya: Azure Bastion - Simply Explained.
Mengamankan infrastruktur cloud Anda tidak harus menjadi mimpi buruk administratif. Dengan memanfaatkan alat akses terkelola, Anda melindungi data, memberdayakan tim engineering, dan membangun fondasi yang tangguh untuk masa depan. Ingat, lingkungan yang aman adalah lingkungan yang produktif! 🚀
🎧 Dengarkan episode ini
Ingin penjelasan praktis tentang Azure Bastion? Episode ini membahas topik tersebut dengan bahasa yang jelas dan menunjukkan mengapa topik ini penting bagi Microsoft 365, Azure, Power Platform, keamanan, AI, dan dunia kerja modern.
Dengarkan episode ini jika Anda ingin:
- Memahami konsep utama di balik Azure Bastion
- Melihat bagaimana layanan ini berada dalam ekosistem teknologi Microsoft yang lebih luas
- Mempelajari di mana layanan ini dapat memberikan nilai praktis bagi organisasi Anda
Temukan lebih banyak diskusi praktis tentang Microsoft di M365 FM.
Terakhir ditinjau: Juli 2026.
Siapa yang Sebaiknya Mendengarkan
Episode ini ditujukan bagi administrator Azure, arsitek, pengembang, dan pemimpin TI yang membutuhkan fondasi praktis sebelum merancang, mengatur, atau mengoperasikan layanan ini.
🎧 Anda Juga Sebaiknya Mendengarkan
- Azure Private Link — Langkah praktis berikutnya untuk memperluas topik ini.
- Azure Network Security Groups — Langkah praktis berikutnya untuk memperluas topik ini.
- Azure Virtual Network — Langkah praktis berikutnya untuk memperluas topik ini.