 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Perché i jump server tradizionali stanno diventando obsoleti
By Mirko Peters ·
Bentornati sul blog! Se hai mai gestito un'infrastruttura nel cloud, conosci sicuramente il vecchio rituale di configurare un jump box, o bastion host. Per decenni, queste macchine virtuali hanno fatto da guardiani delle nostre reti interne, fungendo da unico punto di passaggio tra internet aperta e la nostra infrastruttura back-end sensibile. Ma con l'aumentare della sofisticazione delle minacce
Automatically translated with AI from the original post. Read the English original
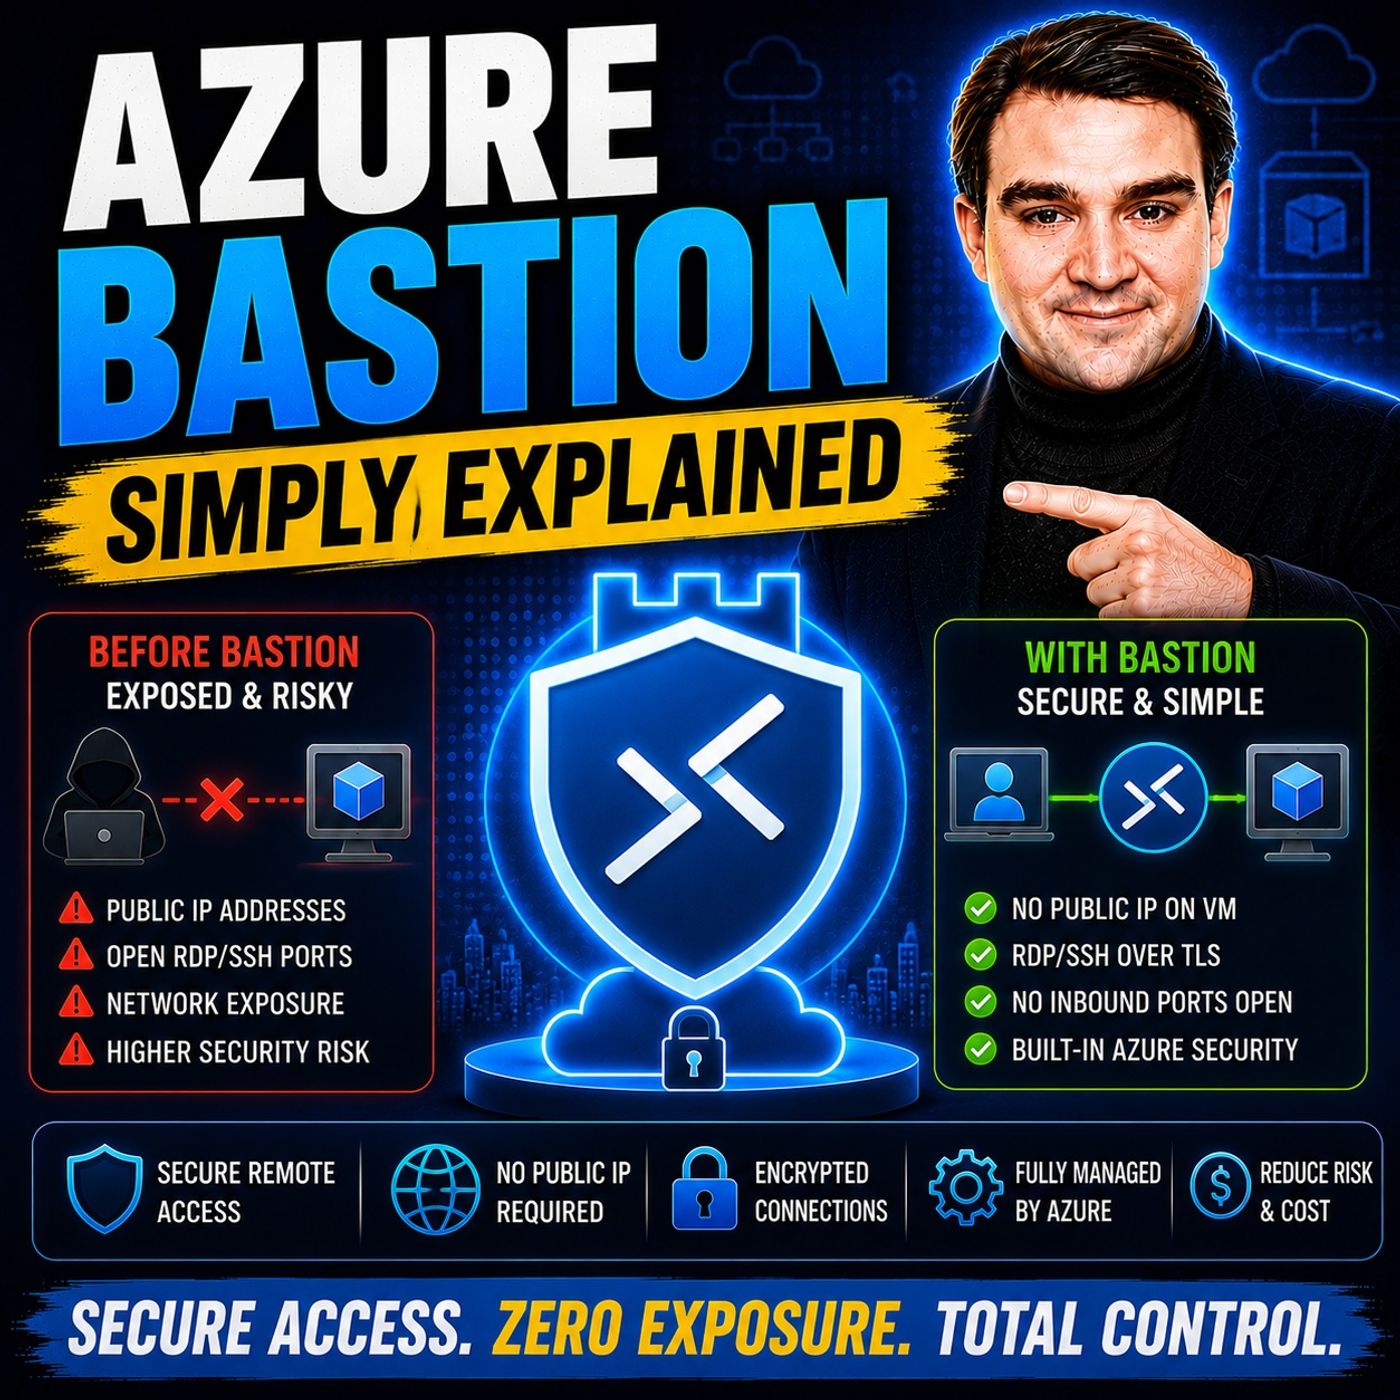
Bentornati sul blog! Se hai mai gestito un'infrastruttura nel cloud, conosci sicuramente il vecchio rituale di configurare un jump box, o bastion host. Per decenni, queste macchine virtuali hanno fatto da guardiani delle nostre reti interne, fungendo da unico punto di passaggio tra internet aperta e la nostra infrastruttura back-end sensibile. Ma con l'aumentare della sofisticazione delle minacce informatiche, mantenere questi vecchi percorsi di amministrazione sta diventando una responsabilità enorme. In questo post approfondito vedremo nel dettaglio perché i jump server tradizionali stanno rapidamente diventando obsoleti, quali falle di sicurezza presentano le architetture di vecchio stampo e come le moderne soluzioni PaaS, come Azure Bastion, stiano trasformando radicalmente l'accesso amministrativo.
Se vuoi approfondire l'argomento e ascoltare una spiegazione pratica e lineare di come funziona questa tecnologia in ambito reale, non perdere l'episodio di podcast correlato: Azure Bastion - Simply Explained.
Ora esaminiamo l'evoluzione della sicurezza degli accessi nel cloud, analizziamo il funzionamento delle alternative PaaS moderne e vediamo perché abbandonare i jump box tradizionali non sia più soltanto una raccomandazione, ma una necessità assoluta.
L'evoluzione e i rischi dei jump server tradizionali
Per capire perché i jump server tradizionali stanno passando di moda, dobbiamo prima vedere che cosa sono davvero e perché sono stati creati. Storicamente, gli amministratori avevano bisogno di un modo per gestire macchine virtuali in esecuzione all'interno di reti private senza esporre ogni singola macchina direttamente su internet. La soluzione era il jump box: una macchina virtuale dedicata e rafforzata, posta al perimetro della rete e dotata di un indirizzo IP pubblico. Gli amministratori si connettevano a questo jump box tramite Remote Desktop Protocol (RDP) o Secure Shell (SSH), si autenticavano e da lì passavano alle altre VM interne.
Sebbene questo modello funzionasse abbastanza bene nell'era dei datacenter, porta con sé gravi falle di sicurezza quando viene trasferito senza riflessione nel cloud. La prima e più importante è il problema della superficie di attacco. Qualsiasi risorsa con un indirizzo IP pubblico è immediatamente visibile a botnet automatizzate e malintenzionati che scansionano le porte 24 ore su 24, 7 giorni su 7. Se la porta RDP (3389) o la porta SSH (22) del tuo jump server è aperta a internet, anche se limitata da Network Security Group, stai invitando attacchi di forza bruta, tentativi di sfruttamento di vulnerabilità zero-day e credential stuffing.
Inoltre, i jump server tradizionali richiedono un carico amministrativo costante. Chi applica le patch al sistema operativo del jump box? Chi ruota le credenziali dell'amministratore? Chi controlla i log delle connessioni per assicurarsi che un jump box compromesso non sia diventato una piattaforma di lancio per il movimento laterale all'interno della rete virtuale? In molte organizzazioni, i jump box diventano animali domestici dimenticati anziché risorse gestite come capi di bestiame, accumulando debito tecnico e vulnerabilità di sicurezza nel tempo. Quando si sommano il rischio dell'esposizione dell'IP pubblico, la fuga di credenziali e il pesante onere operativo di mantenere un ulteriore sistema operativo, diventa chiaro perché i jump server tradizionali siano una specie in via di estinzione.
Panoramica di Azure Bastion
Ecco Azure Bastion: un'offerta Platform-as-a-Service (PaaS) completamente gestita da Microsoft che reinventa radicalmente il modo in cui gli amministratori cloud si connettono alle proprie macchine virtuali. Invece di predisporre una macchina virtuale IaaS, assegnarle un IP pubblico, gestirne il sistema operativo e preoccuparsi delle regole del firewall, Azure Bastion astrae tutta questa complessità.
Azure Bastion viene distribuito direttamente nella tua rete virtuale (VNet), all'interno di una subnet dedicata e riservata denominata AzureBastionSubnet. Gestisce in modo nativo la connettività RDP e SSH sicura verso le tue macchine virtuali tramite il portale di Azure, il tutto su Transport Layer Security (TLS) sulla porta 443. Ciò significa che le macchine virtuali di destinazione non richiedono affatto indirizzi IP pubblici. Possono restare in completo isolamento dall'internet pubblica, mentre gli amministratori autorizzati possono comunque gestirle con un solo clic da un browser web.
Funzionalità principali di Azure Bastion
Azure Bastion offre una potenza notevole per un'architettura di sicurezza cloud moderna. Ecco le funzionalità principali che lo rendono una vera svolta:
- Accesso dal browser: avvia sessioni RDP e SSH completamente interattive direttamente nel browser web tramite il portale di Azure, senza bisogno di software client locale o di configurazioni VPN complesse.
- Connettività indipendente dalla piattaforma: che il team di amministrazione usi Windows, macOS o Linux, Azure Bastion funziona senza problemi con tutti i sistemi operativi client, senza dipendenze aggiuntive.
- Controllo degli accessi basato sull'identità: si integra a fondo con Azure Active Directory (Microsoft Entra ID) per applicare il controllo degli accessi basato sui ruoli (RBAC) e i criteri di accesso condizionale, garantendo che solo identità verificate possano avviare una sessione.
- Nessun carico di gestione per le VM: poiché Bastion è un servizio PaaS completamente gestito, Microsoft si occupa dell'infrastruttura sottostante, dell'alta disponibilità e dell'applicazione delle patch al sistema operativo. Il tuo team non dovrà più applicare patch a un jump box.
- Monitoraggio e audit integrati: l'integrazione nativa con Azure Monitor consente ai team di sicurezza di tenere traccia dei log di connessione, dei dati diagnostici e dei pattern di accesso, per mantenere standard di conformità rigorosi.
Eliminando il requisito dell'indirizzo IP pubblico dai carichi di lavoro di destinazione, Azure Bastion riduce drasticamente la superficie di attacco dell'organizzazione ed elimina le vulnerabilità che affliggono le vecchie architetture jump.
Come funziona Azure Bastion
Comprendere l'architettura sottostante di Azure Bastion aiuta a capire perché sia molto più sicuro di una macchina virtuale IaaS standard che funge da proxy. Quando un amministratore richiede una connessione a una macchina virtuale di destinazione tramite il portale di Azure, Azure Bastion orchestra un tunnel di gestione sicuro.
La connessione passa su HTTPS (porta 443) dal browser dell'amministratore all'indirizzo IP pubblico di Azure Bastion. Da lì, il servizio Bastion comunica in modo sicuro all'interno della rete virtuale con la macchina virtuale di destinazione, usando indirizzi IP privati. La macchina virtuale di destinazione non vede mai il traffico proveniente da internet pubblico; vede solo il traffico interno che arriva dalla subnet di Azure Bastion.
Questa architettura garantisce una netta separazione dei compiti e isola le risorse interne dagli strumenti di scansione esterni. Poiché la comunicazione si basa sulla crittografia TLS e sfrutta Azure Active Directory per un'autenticazione solida, soddisfa le rigorose esigenze di sicurezza degli ambienti aziendali moderni.
Vantaggi di Azure Bastion
Passare dai jump box tradizionali ad Azure Bastion porta benefici notevoli in termini di sicurezza, operatività ed economia. Vediamo i vantaggi principali.
Il primo e più importante è una sicurezza potenziata e una superficie di attacco ridotta. Eliminando gli indirizzi IP pubblici dalle macchine virtuali, rendi immediatamente cieche le minacce esterne. Non possono eseguire scansioni delle porte sulle VM, tentare attacchi di forza bruta sugli accessi RDP né sfruttare servizi di rete non aggiornati, perché quelle porte semplicemente non sono esposte su internet.
Il secondo è una gestione semplificata e un carico operativo ridotto. I jump box tradizionali richiedono una manutenzione continua: applicazione delle patch al sistema operativo, aggiornamento degli agent antimalware, gestione degli account utente locali e risoluzione dei problemi di routing di rete. Con Azure Bastion, Microsoft gestisce interamente il piano del servizio. I tuoi ingegneri non dedicano nessun tempo alla manutenzione dell'host bastion e dedicano il 100% del tempo agli obiettivi di business principali.
Il terzo è una conformità a costi contenuti. Nei settori regolamentati, come sanità, finanza e pubblica amministrazione, i framework di conformità spesso impongono un isolamento di rete rigoroso e la cifratura dei dati in transito. Azure Bastion fornisce di serie tunnel TLS cifrati e supporta requisiti di audit stringenti, aiutando le organizzazioni a superare gli audit di conformità senza script personalizzati e fragili per i jump server.
Distribuire Azure Bastion
Distribuire Azure Bastion è semplice, ma richiede il rispetto di specifici prerequisiti strutturali nel tuo ambiente Azure. Prima di iniziare la distribuzione, assicurati di avere pronto quanto segue:
- Una sottoscrizione Azure attiva con reti virtuali esistenti e macchine virtuali di destinazione.
- Una subnet dedicata all'interno della VNet di destinazione denominata esattamente AzureBastionSubnet, con una maschera di rete consigliata di almeno /26 per consentire lo scaling del servizio.
- Un indirizzo IP pubblico con SKU Standard allocato specificamente per la risorsa Bastion.
- Autorizzazioni adeguate (ad esempio il ruolo Collaboratore) sulla rete virtuale e sul gruppo di risorse.
Una volta verificati i prerequisiti, puoi effettuare il provisioning di Azure Bastion tramite il portale di Azure, l'interfaccia della riga di comando di Azure o strumenti di Infrastructure as Code come Bicep e Terraform. Per le configurazioni standard il deployment richiede in genere circa 10 minuti, mentre le nuove opzioni con SKU Developer possono essere avviate in pochi secondi.
Tra gli errori più comuni in fase di deployment ci sono dimenticare di assegnare alla subnet il nome AzureBastionSubnet oppure tentare di spostare in un altro gruppo di risorse una rete virtuale che contiene un'istanza Bastion attiva, senza prima eliminare la risorsa Bastion. Tenere presenti questi vincoli garantisce un rollout fluido e privo di errori.
Limiti di Azure Bastion
Azure Bastion è un servizio eccellente, ma nessun modello di architettura cloud è privo di compromessi. Per prendere una decisione consapevole per la tua organizzazione, è importante conoscerne i limiti attuali:
- Limitazioni dei protocolli: Azure Bastion supporta nativamente RDP e SSH. Se i tuoi flussi di lavoro amministrativi dipendono da protocolli di gestione alternativi, dovrai valutare soluzioni complementari.
- Supporto IPv6: Al momento Azure Bastion è limitato agli ambienti IPv4, il che può rappresentare un ostacolo per le organizzazioni che stanno passando con decisione a topologie di rete solo IPv6.
- Azure Virtual Desktop (AVD): Bastion non si integra direttamente con i carichi di lavoro AVD, il che talvolta genera confusione tra gli amministratori che si aspettano un proxy desktop universale.
- Limitazioni nel trasferimento dei file: I trasferimenti di file tramite il portale nel browser possono risultare limitati rispetto al mapping nativo delle unità lato client, richiedendo talvolta strumenti da riga di comando per spostare file di grandi dimensioni.
Considerazioni sui costi: Azure Bastion comporta addebiti orari di base oltre alle tariffe per il trasferimento dei dati. Per grandi ambienti aziendali distribuiti su più aree geografiche, i costi possono crescere rapidamente se le istanze sono sovradimensionate.
Valutare questi limiti rispetto ai vincoli tecnici e finanziari della tua organizzazione ti aiuterà a individuare lo SKU e la strategia di deployment ottimali.
Domande frequenti
Che cos'è Azure Bastion?
Azure Bastion è un servizio PaaS completamente gestito che offre connettività RDP e SSH sicura e fluida alle tue macchine virtuali Azure direttamente dal portale di Azure, tramite SSL (TLS sulla porta 443), senza richiedere indirizzi IP pubblici su tali VM.
In che modo Azure Bastion migliora la sicurezza?
Eliminando gli indirizzi IP pubblici dalle macchine virtuali, Azure Bastion evita qualsiasi esposizione diretta a internet, riducendo drasticamente la superficie di attacco e bloccando sul nascere gli attacchi automatizzati di forza bruta.
Per usare Azure Bastion serve un software installato sul client?
No! Uno dei vantaggi principali di Azure Bastion è che la connessione avviene interamente nel browser web. Non è necessario installare client RDP locali, chiavi SSH né configurare complesse tunnel VPN sulla workstation.
Azure Bastion è costoso?
Azure Bastion prevede addebiti orari in base allo SKU selezionato e al numero di istanze. Tuttavia, considerando la riduzione dei costi di gestione delle patch, l'eliminazione dei costi per gli IP pubblici e la prevenzione di violazioni della sicurezza potenzialmente catastrofiche, il suo valore nel lungo periodo è notevole.
È possibile integrare Azure Bastion con Microsoft Entra ID?
Sì, Azure Bastion si integra nativamente con Microsoft Entra ID (in precedenza Azure Active Directory), consentendoti di applicare controlli di identità moderni come l'autenticazione a più fattori (MFA) e i criteri di accesso condizionale prima di concedere l'accesso amministrativo.
Conclusione
L'era del jump server tradizionale sta ormai volgendo al termine. Con la crescita degli ambienti cloud e l'aumento dell'audacia dei malintenzionati, affidarsi a macchine virtuali esposte pubblicamente per proteggere l'infrastruttura interna è un azzardo inutile. Soluzioni PaaS moderne come Azure Bastion offrono un'alternativa sicura, scalabile e leggera dal punto di vista operativo, che protegge i carichi di lavoro, semplifica la gestione e si allinea ai moderni principi di sicurezza zero trust.
Per ascoltare una discussione pratica e dal vivo su questa tecnologia e su come si inserisce nella strategia cloud Microsoft più ampia, non perdere l'episodio di podcast collegato: Azure Bastion - Simply Explained.
Proteggere la tua infrastruttura cloud non deve per forza trasformarsi in un incubo amministrativo. Adottando strumenti di accesso gestito proteggi i tuoi dati, dai ai tuoi team di ingegneria gli strumenti giusti e costruisci una base solida e resiliente per il futuro. Ricorda: un ambiente sicuro è un ambiente produttivo! 🚀
🎧 Ascolta questo episodio
Vuoi una spiegazione pratica di Azure Bastion? Questo episodio illustra l'argomento con un linguaggio chiaro e mostra perché è importante per Microsoft 365, Azure, Power Platform, sicurezza, AI e il lavoro moderno.
Ascolta questo episodio se vuoi:
- Capire i concetti chiave alla base di Azure Bastion
- Vedere come si inserisce nel più ampio ecosistema tecnologico Microsoft
- Scoprire dove può generare valore concreto per la tua organizzazione
Scopri altre conversazioni pratiche su Microsoft su M365 FM.
Ultima revisione: luglio 2026.
Chi dovrebbe ascoltare
Questo episodio è pensato per amministratori Azure, architetti, sviluppatori e responsabili IT che hanno bisogno di una base pratica prima di progettare, governare o gestire questo servizio.
🎧 Ascolta anche
- Azure Private Link — Un passo successivo pratico per approfondire questo argomento.
- Azure Network Security Groups — Un passo successivo pratico per approfondire questo argomento.
- Azure Virtual Network — Un passo successivo pratico per approfondire questo argomento.