 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
Microsoft Sentinel による ROI と効率の最大化
By Mirko Peters ·
ポッドキャスト関連ブログへようこそ。ここでは、現代の IT とセキュリティの環境を変える技術やツールを掘り下げてご紹介しています。今回は、企業の防御における最も強力な進歩の一つである Microsoft Sentinel を取り上げます。クラウドネイティブなアプローチへの移行が、収益性とチームの日々の作業負荷をどれほど大きく変えうるのか気になっていた方は、ぜひ読み進めてください。組織が 134% の投資収益率を達成し、調査時間を最大 85% 短縮している実例をご紹介します。
Automatically translated with AI from the original post. Read the English original
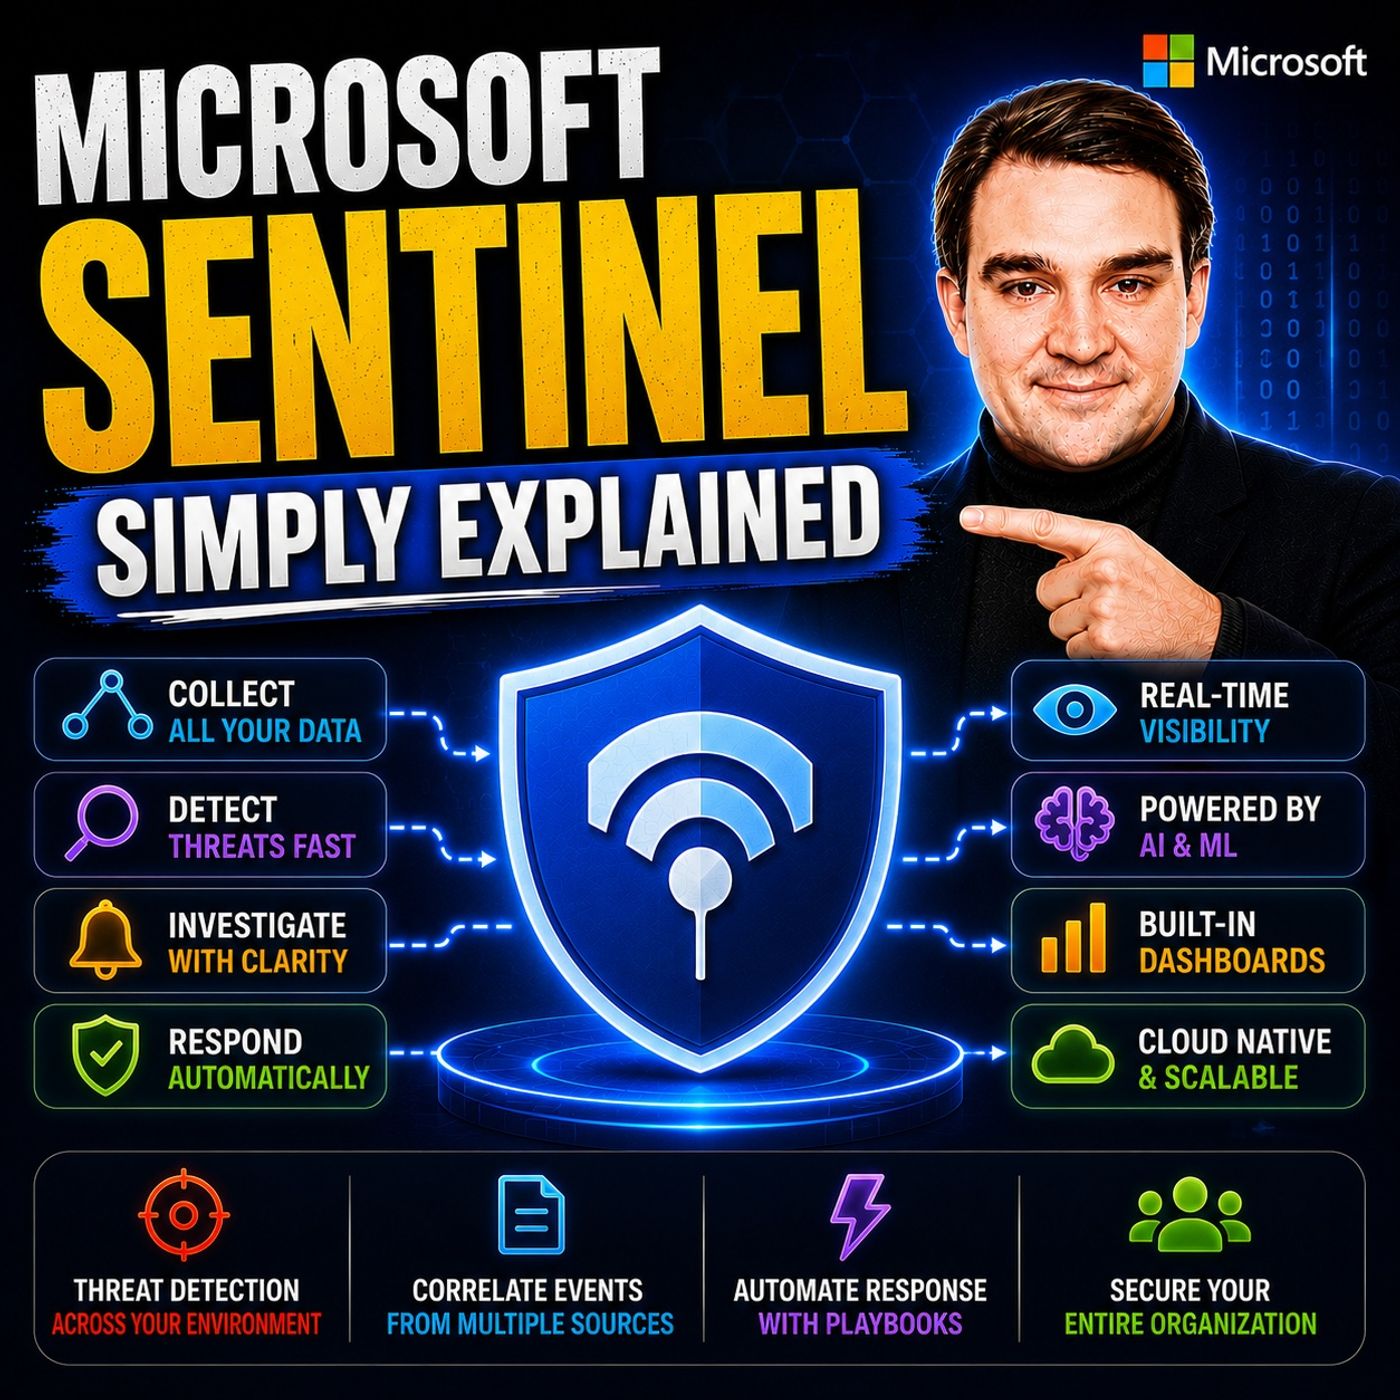
ポッドキャスト関連ブログへようこそ。ここでは、現代の IT とセキュリティの環境を変える技術やツールを掘り下げてご紹介しています。今回は、企業の防御における最も強力な進歩の一つである Microsoft Sentinel を取り上げます。クラウドネイティブなアプローチへの移行が、収益性とチームの日々の作業負荷をどれほど大きく変えうるのか気になっていた方は、ぜひ読み進めてください。組織が 134% の投資収益率を達成し、調査時間を最大 85% 短縮している実例をご紹介します。
サイバー脅威が高度化するなか、従来型のセキュリティツールではもはや対応しきれなくなっています。従来のセキュリティ情報イベント管理(SIEM)システムでは、大量のノイズに埋もれ、重いインフラコストを抱え、処理上限によって動きが制限されてしまうことも少なくありません。本記事では、データレイクのアーキテクチャから柔軟な料金モデルまで、クラウドネイティブな SIEM および SOAR プラットフォームへの移行がもたらす財務面と運用面のメリットを解説します。では早速、Microsoft Sentinel が企業のセキュリティをどのように再定義するのかを見ていきましょう。
クラウドネイティブなセキュリティの概要
長年にわたり、企業のセキュリティ管理とは、高価なオンプレミスのハードウェアを維持し、複雑なデータベース構成を管理し、サイロ化された情報と格闘することを意味していました。その結果、脅威を包括的に追跡することはほぼ不可能でした。クラウドネイティブなセキュリティへのパラダイムシフトは、すべてを変えつつあります。インフラ管理の負担を取り除くことで、クラウドネイティブなプラットフォームは、即時のスケーラビリティ、グローバルなリーチ、そして最新の脅威アクターに追随するシームレスなアップデートを提供します。
Microsoft Sentinel は、この進化の頂点に位置するソリューションです。クラウドネイティブな Security Information and Event Management(SIEM)および Security Orchestration, Automation, and Response(SOAR)プラットフォームとして、組織に必要な俊敏性をもたらします。サーバーのプロビジョニングやストレージ上限の管理に貴重な時間を費やす代わりに、セキュリティチームは最も重要なこと、つまりデータの保護、脅威のハンティング、インシデントへの対応に全力を注ぐことができます。この基盤の転換が、前例のない財務面と運用面の成果への道を開きます。
財務へのインパクト:134% の ROI の実現
技術への投資を経営層や財務の意思決定者に説明する際、話題はほぼ必ず投資収益率に行き着きます。セキュリティは収益を生む要素ではなくコストセンターとみなされがちなため、具体的な財務価値を示すことが極めて重要です。Microsoft Sentinel の調査や実際の導入事例では、3 年間で 134% という顕著な ROI が一貫して確認されています。
この大きな財務リターンはどこから生まれるのでしょうか。まず、物理的な SIEM インフラの購入、設置、保守に伴う多額の設備投資を削減できます。次に、誤検知や手作業の削減によって、アラートのトリアージにかかる人件費が大幅に下がります。セキュリティアナリストは、存在しない脅威を追いかける時間が減り、正当なリスクへの対応により多くの時間を割けるようになります。さらに、複数の個別ツールを単一の統合プラットフォームに集約することで、ライセンス、保守、管理にかかるオーバーヘッドを大きく節約でき、総所有コストの低減につながります。
運用効率:調査時間を 85% 削減
サイバーセキュリティにおいて、時間は最も重要な資源です。セキュリティチームが脅威を検知し、調査し、修復するまでの時間が短いほど、攻撃による被害の範囲は小さく抑えられます。従来のセキュリティツールでは、複数のダッシュボード間で手作業によるデータのコピー&ペーストを強いられ、攻撃の連鎖を組み立てるために、アナリストが「椅子を回して画面を行き来する」ような作業に縛られがちでした。このように分断されたアプローチは調査を遅らせ、攻撃者が横方向に移動する余地を与えてしまいます。
Microsoft Sentinel は、調査時間を85%削減するという驚くべき効果をもたらし、セキュリティ運用の在り方を変えます。この大幅な効率化は、コンテキストの自動収集、関係性の視覚的なマッピング、AI による脅威分析によって実現されます。インシデントがフラグ付けされると、Sentinel は企業全体のエコシステムから関連するコンテキストデータを自動的にアラートに付加します。アナリストは攻撃範囲を明確に視覚化した画面を見ながら、根本原因を把握し、数時間や数日ではなく数分で是正措置を講じられます。
Microsoft Sentinel の主な機能
Sentinel の優れたパフォーマンスの背景には、現代の企業向けに設計された強力な主要機能があります。基盤となるプラットフォームには、350 を超える標準搭載のデータコネクタが用意されています。つまり、カスタム統合スクリプトを書くことなく、ユーザー、デバイス、アプリケーション、マルチクラウド環境からのテレメトリを、Microsoft 以外のソースも含めて容易に取り込めます。
Sentinel は単純なログ収集にとどまらず、高度なグラフ分析を活用して、企業の資産とアクティビティの間にある複雑な関係をモデル化します。これらの関係を可視化することで、セキュリティオペレーションセンター(SOC)は、従来のシグネチャベースの検知では見逃してしまう高度な攻撃パターンを深く把握できます。自然言語によるクエリインターフェイスや自動化されたプレイブックと組み合わせることで、これらの主要機能により、セキュリティチームは前例のないスピード、精度、そして確信をもって業務を遂行できます。
統合データレイクによるコスト削減
従来の SIEM アーキテクチャで最も頻繁に挙がる課題の一つは、大量のセキュリティデータを保存および分析するための費用が高額になることです。組織は、完全な可視性の維持と予算内に収めることのどちらかを選ばざるを得ないことが多く、ストレージ費用を抑えるために貴重なログを削除してしまうケースも少なくありません。Microsoft Sentinel は、強力な統合データレイクのアーキテクチャによって、このジレンマを解決します。
統合データレイクは、フルマネージドでコスト効率の高いリポジトリであり、長期的な調査やコンプライアンス要件に備えて大量のセキュリティデータを保存できます。単一のデータコピーに対するマルチモーダル分析をサポートしているため、データの重複や煩雑な抽出処理を伴うことなく、複雑なクエリの実行や機械学習モデルの活用が可能です。このアーキテクチャ上のブレークスルーは、ストレージコストを大幅に引き下げるだけでなく、組織内のサイロを解消します。その結果、脅威が出現したときに、セキュリティチームは過去の情報にすぐにアクセスできます。
取り込み量課金モデルの理解
ソフトウェアライセンスの把握は骨の折れる作業になりがちですが、Microsoft Sentinel は予測可能な従量課金の仕組みにより、分かりやすさを保っています。Sentinel は、取り込むデータ量(ギガバイト単位)に基づく課金モデルを採用しています。つまり、日々プラットフォームに取り込むデータ量に応じてコストが直接決まります。
このモデルは大きな柔軟性をもたらし、小規模な組織でも実際の利用量に応じてコストを増減できます。一方で、積極的なコスト管理も必要になります。企業の支出を最適化できるよう、Microsoft は容量予約プランなどのコミットメント階層を提供しています。これは標準の従量課金料金と比べて大幅な割引が受けられます。ログソースを慎重に見直し、取り込み前に不要なノイズをフィルタリングし、適切なデータ保持ポリシーを設定することで、Sentinel の能力を最大限に活用しつつ、運用予算を厳格に管理できます。
Sentinel の可能性を最大限に引き出すためのベストプラクティス
新しい SIEM および SOAR プラットフォームの導入は大きな節目ですが、その価値を十分に引き出すには戦略的なアプローチが欠かせません。Microsoft Sentinel から効率性を余すところなく得るために、次の実績あるベストプラクティスの採用をご検討ください。
- チームのトレーニングへの投資: セキュリティアナリストが Sentinel のクエリ言語、自動化プレイブック、調査ツールについて十分なトレーニングを受けられるようにし、プラットフォームを最大限に活用できるようにしてください。
- 検知ルールの微調整: 検知ルールとアラートのしきい値を定期的に見直し、カスタマイズすることで、誤検知を減らし、アナリストのアラート疲れを防いでください。
- データ取り込みを最適化する: データコネクタを定期的に監査し、価値の高いセキュリティテレメトリのみを取り込むようにするとともに、コミットメント階層を活用して最も有利な料金を確保してください。
- 自動化を早期に活用する: 定型的な是正作業には SOAR プレイブックを直ちに導入し、熟練の担当者がプロアクティブな脅威ハンティングや複雑なインシデント対応に集中できるようにしてください。
これらのガイドラインに従うことで、デプロイを合理化し、価値実現までの期間を短縮するとともに、新たな脅威に適応する回復力のあるセキュリティ体制を構築できます。
おわりに
クラウドネイティブなセキュリティ運用プラットフォームへの移行は、もはや単なる IT 上の選好ではなく、戦略的なビジネス上の必須事項です。本記事全体で見てきたとおり、Microsoft Sentinel は、統合データレイク、自動化されたインシデント対応、高度な AI による脅威検出を通じて、従来の SIEM の制約を乗り越えることを可能にします。134% の ROI と調査時間の 85% 削減という顕著な成果は、組織の収益性と評判を守る財務面・運用面の効果が明確であることを裏付けています。
これらの概念が実際のシナリオでどのように役立つのか、また Microsoft 365 環境を保護するための実践的な戦略をさらに深く知りたい方は、関連するポッドキャストエピソード Microsoft Sentinel - Simply Explained をぜひご覧ください。このエピソードでは、必要なことを明確でactionableな言葉で解説しています。今すぐお聴きいただき、現代のサイバーセキュリティへの理解を深め、回復力のあるエンタープライズ防御に向けた次の一歩を踏み出してください。