 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
Microsoft Graph Webhook サブスクリプションの管理に関する完全ガイド
By Mirko Peters ·
Microsoft 365 エコシステムでイベント駆動型のアプリケーションを構築している場合、Microsoft Graph Webhook サブスクリプションを使いこなすための包括的なガイドへようこそ。
Automatically translated with AI from the original post. Read the English original
Microsoft Graph Webhook サブスクリプションを使いこなすための包括的なガイドへようこそ。Microsoft 365 エコシステムでモダンなイベント駆動型アプリケーションを構築している場合、システムリソースを消費しすぎずにデータの変更を把握し続けることが極めて重要です。Webhook サブスクリプションのライフサイクルを理解し、重要な通知を取りこぼさないようにしましょう。このガイドでは、有効期限への事前対応、再認可の課題への対処、そしてスムーズな更新プロセスの実行方法について解説します。管理者、アーキテクト、開発者のいずれであっても、これらの概念を理解することで、技術的な意思決定と運用上の価値を高めることができます。
基本的な概念をさらに深く知りたい方は、関連するポッドキャストエピソード Microsoft Graph Webhooks - Simply Explained もぜひご覧ください。このエピソードでは、これらの仕組みを詳しく解説しています。
Microsoft Graph Webhook とは
定義と目的
Microsoft Graph Webhook は、Microsoft Graph のリソースの変更に関するリアルタイムの通知をアプリケーションが受け取れるようにする仕組みです。アプリケーション開発において、主に次の目的があります。
- Webhook は、エンティティの作成、更新、削除など、データの変更をアプリケーションに通知します。
- 指定したエンドポイントに直接通知を送信するため、ポーリングが不要になります。
- これにより、アプリケーションが Microsoft Graph のデータと同期された状態を保てます。
Webhook を使うと、アプリケーションと Microsoft Graph の連携を効率化できます。アプリケーションは更新を絶えず確認する代わりに、受け取った通知の処理に集中できます。
開発における重要性
従来のポーリング方式と比べて Webhook を使う意義は非常に大きいものです。主な利点は次のとおりです。
| 利点 | 説明 |
|---|---|
| 効率性 | Webhook は継続的なポーリングを不要にするため、データをより効率的に処理できます。 |
| 即時性 | データは即座に配信され、遅延なくリアルタイムで更新を把握できます。 |
| サーバー負荷の軽減 | API 呼び出しの回数を抑えることで、Webhook はサーバーリソースの消費を抑えるのに役立ちます。 |
| コスト効率 | API 呼び出しが減るため、API 利用に伴うコストを削減できます。 |
Webhook を導入している組織では、データ同期プロセスが大幅に改善したという声が多く聞かれます。たとえば、API ポーリングにかかる負荷が最大 60% 削減された事例もあり、リアルタイムのデータ同期が向上します。
Webhook を使うと、次のような即時のアクションも実行できます。
- 侵害されたエンドポイントの自動隔離
- アラートの発生時のチケット作成
- ダッシュボードのリアルタイム更新
- システム障害の管理者への通知
このイベント駆動型のモデルは、多数の統合を扱うシステムに特に有効です。不要なバックグラウンド処理を最小限に抑えられるため、アプリケーションを効率よくスケールさせられます。
Webhook サブスクリプションの仕組み
変更通知の概要
Webhook サブスクリプションを設定すると、Microsoft Graph のリソースの変更に関する通知をアプリケーションが受け取れます。これらの通知は、ユーザー アカウントの更新やドキュメントの変更など、特定のイベントが発生したことを知らせます。Microsoft Graph Webhook が配信できる変更通知の種類は次のとおりです。
- クラウド印刷プリンター
- Outlook イベント
- SharePoint リスト
- Teams チャット
- ユーザー
- その他多数
この多様性により、最も関連性の高い変更に応じてアプリケーションを調整できます。通知は指定したエンドポイントに HTTP POST リクエストとして届くため、アプリケーションはリアルタイムで最新の状態を保てます。
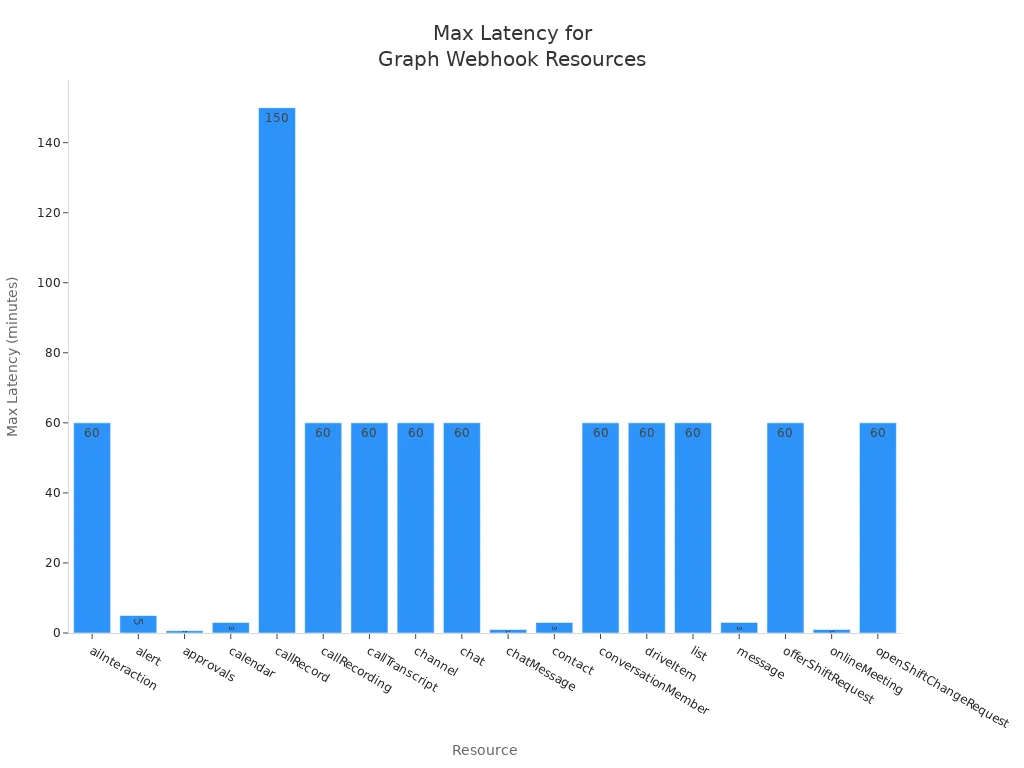
これらの通知の平均遅延時間はリソースによって異なります。たとえば、予定表のイベントの通知は通常 1 分以内に届きますが、チャット メッセージは 10 秒未満で配信されることがあります。次に、各種リソースの平均遅延時間と最大遅延時間の概要を示します。
| リソース | 平均遅延時間 | 最大遅延時間 |
|---|---|---|
| 予定表 | 1 分未満 | 3 分 |
| チャット メッセージ | 10 秒未満 | 1 分 |
| ドライブ アイテム | 1 分未満 | 60 分 |
| Outlook イベント | 不明 | 不明 |
サブスクリプションの作成
通知を受け取るには、サブスクリプションを作成する必要があります。Microsoft Graph のリソースを監視するための Webhook サブスクリプションを設定するには、次の手順に従ってください。
- Microsoft Entra ID アプリケーションを登録する: まず、サブスクリプションに必要なアクセス許可を付与したアプリ登録を作成します。
- Event Grid トピックを作成する: Microsoft Graph からの通知を受け取るカスタム Event Grid トピックを設定します。
- Webhook レシーバー関数を構築する: この関数は Graph API からの通知を処理し、Event Grid に転送します。
これらの手順を完了すると、変更に関する通知をリアルタイムで受け取れる接続が確立されます。この構成により、アプリケーションの応答性が向上し、Microsoft Graph のデータと同期された状態を保てます。
Webhook サブスクリプションを使うと、アプリケーションが Microsoft Graph とどのようにやり取りするかを効率的に管理できます。リソースを浪費し、アプリケーションの速度を落とす可能性がある定期的なポーリングに頼る必要はもうありません。代わりに、受信した通知の処理に集中できるため、より効率的で効果的なアプリケーションになります。
サブスクリプションの管理
サブスクリプションのライフサイクル
効果的な通知を維持するには、Webhook サブスクリプションのライフサイクルを管理することが欠かせません。サブスクリプションを作成すると、次のいくつかの段階を経ます。
- 作成: リソースと通知 URL を指定して、サブスクリプションを開始します。
- アクティブ状態: サブスクリプションは有効期限に達するまでアクティブのままです。
- 有効期限切れ: Microsoft Graph では、有効期限が切れる前にサブスクリプションを更新する必要があります。更新しないと、サブスクリプションは非アクティブになります。
- 再認可: 認可チャレンジ通知を受け取った場合は、速やかに応答する必要があります。この通知は lifecycleNotificationUrl に送信されます。通知の真正性を検証し、有効なアクセス トークンがあることを確認してください。アプリがもはや認可されていない場合、サブスクリプションの更新は失敗する可能性があり、新しいアクセス トークンの取得が必要になります。
これらの段階を適切に管理すると、通知の取りこぼしを防ぎやすくなります。subscriptionRemoved 通知も処理する必要があります。受信を確認し、真正性を検証してください。必要に応じて新しいサブスクリプションを作成し、通知の受信を継続します。
サブスクリプションの更新
通知を途切れることなく受け取り続けるには、Webhook サブスクリプションを事前に更新しておく必要があります。サブスクリプションを更新するための推奨手順は次のとおりです。
- イベントからクライアント状態を検証します。
- アプリに有効なアクセス トークンがあることを確認します。
- 適切な API を呼び出して、サブスクリプションを更新または再認可します。
サブスクリプションを更新するには、次の手順に従ってください。
- 現在のサブスクリプションの期限が切れる前に、更新要求を送信して有効期限を延長します。
- ライフサイクル通知を利用して、有効期限が近づいていることを知らせる警告を受け取ります。
microsoft.graph.subscriptionReauthorizationRequiredイベントを受け取ったら、クライアント状態を検証し、有効なアクセス トークンが利用可能であることを確認します。- 有効期限を延長せずに再認可するには
/reauthorizeアクションを呼び出します。有効期限の延長と再認可を同時に行うにはPATCHメソッドを使用します。
サブスクリプションのライフサイクルを適切に管理することは非常に重要です。有効期限が切れる前に事前にサブスクリプションを更新することで、アプリケーションを途切れることなく運用し続けられます。これらのガイドラインに従えば、Webhook の通知を効果的に処理し、変更に対してアプリケーションを応答性の高い状態に保てます。
デルタクエリの役割
デルタクエリの理解
デルタクエリは、Microsoft Graph の強力な機能で、リソースの変更を効率的に追跡できます。毎回リソース全体を読み取らなくても、新規、更新、または削除されたエンティティを特定できます。この仕組みにより同期処理が効率化され、処理されるデータ量も抑えられるため、更新が高速になります。デルタクエリの動作は次のとおりです。
- 対象のリソースに対して delta 関数を指定して GET 要求を送信します。例:
GET https://graph.microsoft.com/v1.0/users/delta - Microsoft Graph は、要求されたリソースと状態トークンを返します。
- 変更を確認する必要があるときは、前の手順で受け取った
@odata.deltaLinkURL を使って要求を送信します。 - Microsoft Graph は、前回の要求以降の変更を示す応答を返します。応答には
@odata.nextLinkまたは@odata.deltaLinkが含まれます。
このプロセスにより、データの整合性を維持しながら、データ同期に必要なリソースを最小限に抑えられます。
デルタクエリの利用シーン
デルタクエリは、エンタープライズ環境で多くの実用的な用途があります。代表的なユースケースは次のとおりです。
| ユースケース | 説明 |
|---|---|
| データ管理 | デルタクエリにより、データ管理が簡素化され、挿入、更新、削除などの操作をサポートできます。 |
| バージョン管理 | 監査やロールバックのために、ユーザーがデータの以前のバージョンにアクセスしたり、元に戻したりできます。 |
| データ共有 | デルタクエリにより、組織をまたいだ安全なデータ共有が可能になり、データの一貫性を保てます。 |
これらのユースケースは、さまざまなシナリオでデルタクエリが柔軟に活用できることを示しています。アプリケーションが不要なオーバーヘッドなしで変更を追跡できるため、データ同期プロセスの効率が向上します。この方式は、前回のリクエス以降の変更のみを返すため、Microsoft Graph リソースの変更を監視する必要があるアプリケーションに最適です。
デルタクエリを活用することで、アプリケーションは応答性を保ち、最新の情報を反映し続けられます。この機能は、リアルタイムのデータに依存するアプリケーションで、シームレスなユーザー エクスペリエンスを維持するために欠かせません。
Webhook とデルタクエリの組み合わせ
統合のメリット
Microsoft Graph Webhook とデルタクエリを統合すると、アプリケーションのパフォーマンスを高めるいくつかのメリットが得られます。主な利点は次のとおりです。
| 機能 | メリット |
|---|---|
| Webhook | 変更をアプリケーションに通知し、リアルタイムの更新を可能にします。 |
| デルタクエリ | 増分でのデータ取得を可能にし、不要なデータ取得を減らします。 |
この2つの強力な機能を組み合わせることで、アプリケーションの応答性と効率を維持できます。Webhook は、データの変更を即座に通知するため、継続的なポーリングが不要になります。一方、デルタクエリを使うと、前回の同期以降の更新分のみを取得できます。この組み合わせにより、関連性のある新しいデータだけが処理されるため、ネットワークのパフォーマンスが最適化され、不要なデータ転送も減らせます。
また、デルタクエリを使うと、特に通知が遅延した場合でも変更を取りこぼさないようにできます。この統合により、リソース消費を抑えながら、シームレスなユーザー エクスペリエンスを維持できます。
実装戦略
Webhook とデルタクエリの組み合わせを効果的に実装するために、次の戦略を検討してください。
- ネットワークトラフィックの最適化: JSON バッチ処理を使用して、複数のリクエストを1つにまとめます。これによりレイテンシが減り、全体的なパフォーマンスが向上します。
- デルタクエリの活用: データセット全体を取得するのではなく、前回の同期以降の変更分のみを取得します。この方法により、データ転送が最小限に抑えられ、同期が高速化されます。
- リアルタイム通知のための Webhook の実装: 継続的なポーリングを行わずに、アプリケーションが変更に即座に応答できるようにします。これにより、アプリケーションは常に最新の情報を反映した状態を保てます。
これらの機能を統合する際は、潜在的な落とし穴に注意してください。通知が失われると信頼性に影響します。サブスクリプションの有効期限が切れると、更新を取りこぼす可能性があります。さらに、エンドポイントがダウンすると、処理が中断されるおそれがあります。ただし、デルタクエリはいつでも実行できるため、信頼性は保たれます。前回の確認以降の変更の完全な一覧を返すため、取りこぼした通知からの復旧が可能です。
これらの戦略に従うことで、Webhook とデルタクエリの両方の長所を生かした堅牢なシステムを構築できます。この組み合わせにより、アプリケーションの応答性と効率が向上し、ユーザーの要求にも的確に応えられるようになります。
Microsoft Graph Webhook のベストプラクティス
セキュリティに関する考慮事項
Microsoft Graph Webhook を使用する際は、セキュリティを最優先に考える必要があります。適切な対策を講じることで、アプリケーションとそのデータを保護できます。特に重要な対策は次のとおりです。
- 機密データを保護するために HTTPS 暗号化を使用します。
- 署名と共有シークレットキーを使用して、受信リクエストを検証します。
- 複雑なパスと IP ホワイトリストを使用して、コールバック URL を保護します。
- 認証トークンをリクエストヘッダーに含めます。
Webhook の監視は非常に重要です。配信成功率、応答時間、認証失敗などの主要な指標を記録してください。これにより、無効なコールバックや通知の取りこぼしといった問題を特定でき、通知システムの信頼性を維持できます。
セキュリティをさらに強化するため、Webhook通知に対して次の検証方法を検討してください。
| 方法 | 説明 |
|---|---|
| HMAC 署名 | 署名ヘッダーが追加されます。これは、JSON ペイロードをクライアント シークレットと sha256 アルゴリズムで符号化して生成されます。 |
| HTTPS 接続 | HTTPS によって安全な通信が確保され、不正アクセスを防止します。 |
| デベロッパー ペイロード | developerPayload フィールドに一意の文字列を設定し、要求を検証します。 |
パフォーマンスの最適化
Webhook サブスクリプションのパフォーマンスを最適化することは、応答性の高いアプリケーションを維持するうえで欠かせません。パフォーマンスを高めるための手法を以下に示します。
- サブスクリプションの管理: サブスクリプションの状態を定期的に確認してください。12 時間ごとにサブスクリプションのチェックを実行し、状態を検証します。サービスの中断を避けるため、有効期限の 24 時間前にサブスクリプションを更新してください。
- 効率的なデータ処理: 変更を効率よく追跡するために、デルタ クエリを使用してください。デルタ クエリを使用すると、データセット全体を取得しなくても変更に関する通知を受け取れます。この方法により、データ転送量を抑えられ、同期も高速になります。
- バッチ処理: アプリケーションで複数の通知を処理する必要がある場合は、JSON バッチ処理の利用を検討してください。この手法では、複数の要求を 1 つにまとめられるため、待ち時間が減り、全体のパフォーマンスが向上します。
- エラー処理: Webhook 通知に対して堅牢なエラー処理を実装してください。問題が発生した場合はログに記録し、チームに通知するアラートを設定します。このような事前対応により、ユーザーに影響が出る前に問題へ対処できます。
これらのベスト プラクティスに従うことで、Microsoft Graph Webhooks を安全かつ効率的に動作させられます。その結果、アプリケーションの応答性が高まり、ユーザーにとってより良い体験を提供できます。
まとめると、Microsoft Graph Webhooks は、アプリケーションの変更に関するリアルタイム通知を受け取る強力な手段です。最小限のコードで素早く実装できるため、コスト効率にも優れています。デルタ クエリを組み合わせることで、データ取得を最適化し、変更された内容だけを取得できます。これにより応答性が向上し、不要な API 呼び出しも減らせます。
まずは Webhook を正しく構成し、通知に迅速に応答してください。エンドポイントのパフォーマンスを監視し、アクセス トークンのライフサイクルを管理して、中断を防いでください。これらのベスト プラクティスに従えば、Microsoft Graph Webhooks とデルタ クエリの潜在能力を活かした堅牢なアプリケーションを構築できます。これらの概念を音声で補完したい方は、関連エピソード Microsoft Graph Webhooks - Simply Explained もご覧ください。
よくある質問
Microsoft Graph Webhook のサブスクリプションとは何ですか?
Microsoft Graph Webhook のサブスクリプションを使用すると、特定のリソースの変更に関する通知をアプリケーションで受け取れます。ユーザー アカウントの更新やドキュメントの変更などのイベントを監視するために、サブスクリプションを作成します。
サブスクリプションはどのように作成しますか?
サブスクリプションを作成するには、アプリケーションを登録し、監視するリソースを指定して、通知 URL を指定します。ブログで説明している手順に従うと、サブスクリプションを効果的に設定できます。
サブスクリプションの有効期間はどれくらいですか?
サブスクリプションの有効期間には制限があり、通常は数時間から数日程度です。通知を途切れなく受け取るには、有効期限が切れる前に更新する必要があります。
サブスクリプションの期限が切れるとどうなりますか?
サブスクリプションの期限が切れると、通知を受け取れなくなります。指定したリソースの変更を引き続き監視するには、速やかに更新してください。
複数のサブスクリプションを作成できますか?
はい、異なるリソースに対して複数のサブスクリプションを作成できます。これにより、さまざまなイベントを同時に監視でき、アプリケーションの応答性を高められます。
サブスクリプションの更新はどのように処理しますか?
サブスクリプションを更新するには、有効期限が切れる前に更新要求を送信します。サブスクリプションが有効なままで変更に応答できるよう、定期的に状態を確認してください。
通知を取りこぼした場合はどうすればよいですか?
通知を取りこぼした場合は、デルタ クエリを使用して最新の変更を取得してください。デルタ クエリを使うと、前回正常に受け取った通知以降の更新内容を把握できます。
サブスクリプションにセキュリティ対策はありますか?
はい、HTTPS暗号化やリクエスト検証などのセキュリティ対策を実装してください。これらの方法は、サブスクリプションを保護し、通知が信頼できるソースから送信されていることを確認するのに役立ちます。
🎧 あわせて聴きたいエピソード
- Microsoft Graph Change Notifications – Simply Explainedは、次に取り組むべき実践的な学習ステップであり、このトピックに関する有益な背景情報を提供します。
- Microsoft Graph Connectors – Simply Explainedは、次に取り組むべき実践的な学習ステップであり、このトピックに関する有益な背景情報を提供します。
- AI Agents – Simply Explainedは、次に取り組むべき実践的な学習ステップであり、このトピックに関する有益な背景情報を提供します。
最終確認: 2026年7月。