 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Waarom traditionele jump servers verouderd raken
By Mirko Peters ·
Welkom terug bij de blog! Als je ooit infrastructuur in de cloud hebt beheerd, ken je ongetwijfeld het verouderde ritueel van het opzetten van een jump box, oftewel bastion host. Decennialang vormden deze virtuele machines de poortwachters van onze interne netwerken, als enige tussenstation tussen het open internet en onze gevoelige backend-infrastructuur. Maar nu cyberdreigingen steeds geavanceer
Automatically translated with AI from the original post. Read the English original
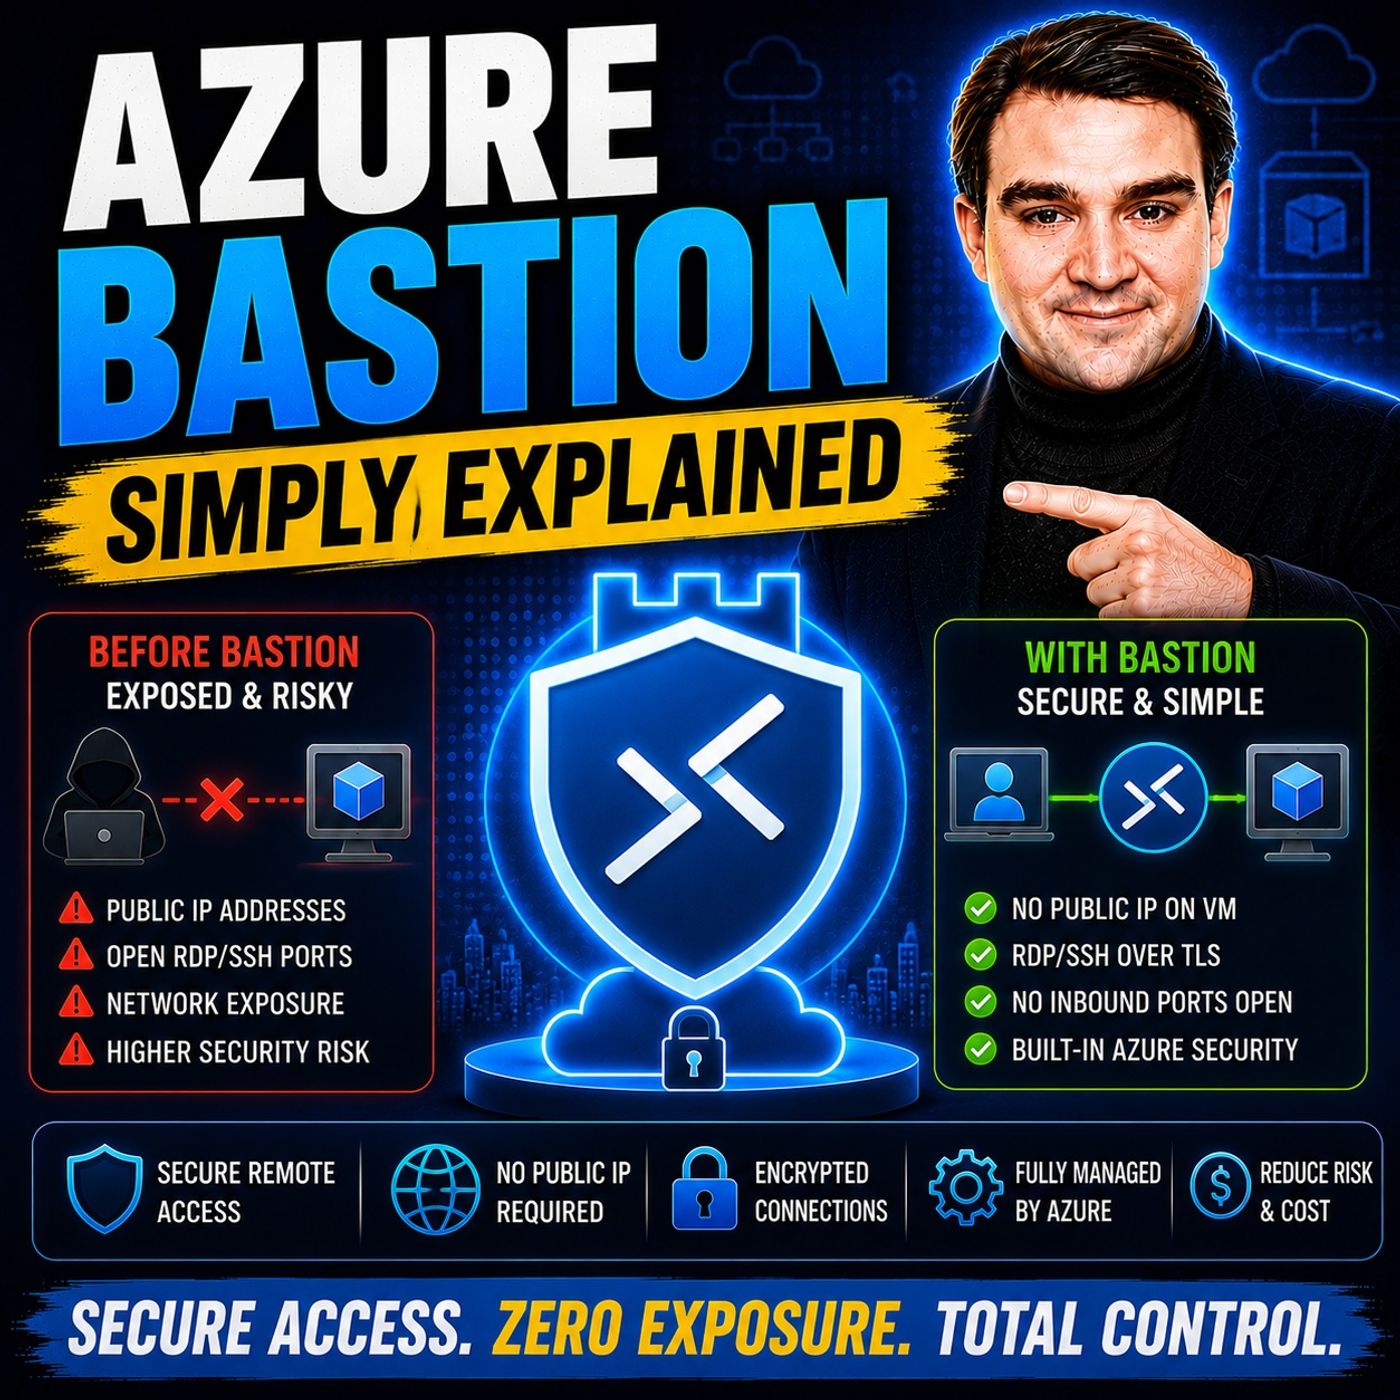
Welkom terug bij de blog! Als je ooit infrastructuur in de cloud hebt beheerd, ken je ongetwijfeld het verouderde ritueel van het opzetten van een jump box, oftewel bastion host. Decennialang fungeerden deze virtuele machines als poortwachters van onze interne netwerken, als enige tussenstation tussen het open internet en onze gevoelige backend-infrastructuur. Maar nu cyberdreigingen steeds geavanceerder worden, is het vasthouden aan deze traditionele beheerpaden een enorm risico geworden. In deze uitgebreide post duiken we diep in waarom verouderde jump servers snel verouderd raken, de beveiligingsfouten die inherent zijn aan oudvaderse architecturen, en hoe moderne PaaS-oplossingen zoals Azure Bastion beheertoegang fundamenteel veranderen.
Als je dit onderwerp verder wilt verkennen en een praktische, beknopte uitleg wilt horen over hoe deze technologie in de praktijk werkt, bekijk dan zeker de bijbehorende podcastaflevering: Azure Bastion - Simply Explained.
Laten we nu de evolutie van cloudtoegangsbeveiliging bekijken, de werking van moderne PaaS-alternatieven onder de loep nemen, en nader onderzoeken waarom het wegbewegen van traditionele jump boxes niet langer slechts een aanbeveling is, maar een absolute noodzaak.
De evolutie en gevaren van verouderde jump servers
Om te begrijpen waarom traditionele jump servers uit de gratie raken, moeten we eerst kijken naar wat ze precies zijn en waarom ze oorspronkelijk zijn gemaakt. Beheerders hadden historisch gezien een manier nodig om virtuele machines in privénetwerken te beheren zonder elke machine rechtstreeks aan het publieke internet bloot te stellen. De oplossing was de jump box: een geharde, speciale virtuele machine aan de rand van het netwerk, met een publiek IP-adres. Beheerders maakten via Remote Desktop Protocol (RDP) of Secure Shell (SSH) verbinding met deze jump box, authenticeerden zichzelf en schakelden vandaar door naar andere interne VM's.
Hoewel dit model in het datacenter-tijdperk redelijk goed werkte, brengt het ernstige beveiligingsrisico's met zich mee wanneer het zonder nadenken naar de cloud wordt overgezet. Allereerst is er het probleem van het aanvalsoppervlak. Elke resource met een publiek IP-adres op het internet is direct zichtbaar voor geautomatiseerde botnets en kwaadwillenden die 24 uur per dag, 7 dagen per week poorten scannen. Als de RDP-poort (3389) of SSH-poort (22) van je jump server voor het publieke internet openstaat, ook al is die beperkt via Network Security Groups, nodig je brute-force-aanvallen, pogingen tot zero-day-exploits en credential stuffing uit.
Bovendien vragen traditionele jump servers om constant administratief onderhoud. Wie past het besturingssysteem van de jump box aan? Wie roteert de beheerdersaccounts? Wie controleert de verbindingslogboeken om er zeker van te zijn dat een gecompromitteerde jump box niet is uitgegroeid tot een springplank voor laterale beweging binnen je virtuele netwerk? In veel organisaties worden jump boxes vergeten huisdieren in plaats van beheerde kuddedieren, die na verloop van tijd technische schuld en beveiligingslekken opstapelen. Wanneer je het risico van openbare IP-blootstelling, het lekken van inloggegevens en de zware operationele last van het onderhouden van weer een extra besturingssysteem combineert, wordt duidelijk waarom traditionele jump servers een stervende soort zijn.
Azure Bastion-overzicht
Maak kennis met Azure Bastion: een volledig beheerde Platform-as-a-Service (PaaS)-dienst van Microsoft die de manier waarop cloudbeheerders verbinding maken met hun virtuele machines volledig herdenkt. In plaats van een IaaS-virtuele machine te provisioneren, er een publiek IP-adres aan toe te kennen, het besturingssysteem te beheren en je zorgen te maken over firewallregels, neemt Azure Bastion al die complexiteit uit handen.
Azure Bastion wordt rechtstreeks in je Virtual Network (VNet) geïmplementeerd, in een speciaal gereserveerd subnet met de naam AzureBastionSubnet. Het zorgt voor veilige RDP- en SSH-connectiviteit naar je virtuele machines, rechtstreeks via de Azure-portal, en verloopt volledig via Transport Layer Security (TLS) op poort 443. Dat betekent dat je bestemmingsvirtuele machines helemaal geen publieke IP-adressen nodig hebben. Ze kunnen in volledige isolatie van het publieke internet draaien, terwijl geautoriseerde beheerders ze toch met één klik binnen een webbrowser kunnen beheren.
Belangrijkste kenmerken van Azure Bastion
Azure Bastion levert een krachtige bijdrage aan een moderne cloudbeveiligingsarchitectuur. Dit zijn de kernfunctionaliteiten die er een echte gamechanger van maken:
- Toegang via de browser: Start volledig interactieve RDP- en SSH-sessies rechtstreeks in je webbrowser via de Azure-portal, zonder lokale clientsoftware of complexe VPN-configuraties.
- Platformonafhankelijke connectiviteit: Of je beheerteam nu Windows, macOS of Linux gebruikt, Azure Bastion werkt naadloos op alle clientbesturingssystemen zonder extra afhankelijkheden.
- Identiteitsgebaseerde toegangscontrole: Azure Bastion integreert diepgaand met Azure Active Directory (Microsoft Entra ID) om op rollen gebaseerde toegangsbeheer (RBAC) en voorwaardelijke toegangsbeleidsregels af te dwingen. Zo kan alleen een geverifieerde identiteit een sessie starten.
- Geen beheerlast voor VM's: Omdat Bastion een volledig beheerde PaaS-service is, regelt Microsoft de onderliggende infrastructuur, de hoge beschikbaarheid en het patchen van het besturingssysteem. Je team hoeft nooit meer een jump box te patchen.
- Geïntegreerde monitoring en auditing: De native integratie met Azure Monitor stelt beveiligingsteams in staat verbindingslogboeken, diagnostische gegevens en toegangspatronen te volgen, zodat je strikte compliancenormen kunt handhaven.
Doordat je doelworkloads geen publiek IP-adres meer nodig hebben, verkleint Azure Bastion het aanvalsoppervlak van je organisatie aanzienlijk en elimineert het de kwetsbaarheden die legacy jump-architecturen teisteren.
Hoe Azure Bastion werkt
Inzicht in de onderliggende architectuur van Azure Bastion maakt duidelijk waarom dit veel veiliger is dan een standaard IaaS-virtuele machine die als proxy fungeert. Wanneer een beheerder via de Azure-portal een verbinding met een doelvirtuele machine aanvraagt, organiseert Azure Bastion een veilige beheertunnel.
De verbinding loopt via HTTPS (poort 443) van de browser van de beheerder naar het publieke IP-adres van Azure Bastion. Vanaf daar communiceert de Bastion-service veilig binnen het virtuele netwerk met de doelvirtuele machine via privé-IP-adressen. De doelvirtuele machine ziet nooit verkeer afkomstig van het publieke internet; zij ziet alleen intern verkeer dat van het Azure Bastion-subnet komt.
Deze architectuur zorgt voor een duidelijke scheiding van taken en isoleert je interne resources van externe scanningtools. Omdat de communicatie op TLS-versleuteling steunt en Azure Active Directory gebruikt voor robuuste authenticatie, voldoet deze aan de strenge beveiligingseisen van moderne enterprise-omgevingen.
Voordelen van Azure Bastion
De overstap van legacy jump boxes naar Azure Bastion levert enorme voordelen op voor beveiliging, beheer en financiën. Laten we de belangrijkste voordelen op een rijtje zetten.
Allereerst en vooral zorgt het voor verbeterde beveiliging en een kleiner aanvalsoppervlak. Door de publieke IP-adressen van je virtuele machines te elimineren, maak je kwaadwillende externe actoren direct blind. Ze kunnen je VM's niet portscannen, geen brute-force RDP-aanmeldingen proberen of onbeveiligde netwerkservices misbruiken, omdat die poorten simpelweg niet aan het internet zijn blootgesteld.
Ten tweede levert het vereenvoudigd beheer en minder operationele lasten op. Traditionele jump boxes vragen voortdurend onderhoud: het besturingssysteem patchen, anti-malwareagents bijwerken, lokale gebruikersaccounts beheren en netwerkroutering oplossen. Met Azure Bastion beheert Microsoft het serviceplatform volledig. Je engineers besteden geen tijd meer aan het onderhoud van de bastionhost zelf en 100% van hun tijd aan de kernopdrachten van het bedrijf.
Ten derde levert Azure Bastion kosteneffectieve compliance op. In gereguleerde sectoren, zoals de zorg, de financiële sector en de overheid, schrijven compliancekaders vaak strikte netwerkisolatie en versleutelde gegevens tijdens transport voor. Azure Bastion biedt versleutelde TLS-tunnels standaard en ondersteunt strenge auditvereisten. Zo komen organisaties makkelijker door compliance-audits heen, zonder op maat gebouwde, kwetsbare jump-serverscripts.
Azure Bastion implementeren
Het implementeren van Azure Bastion is eenvoudig, maar vereist dat je aan specifieke structurele voorwaarden binnen je Azure-omgeving voldoet. Zorg voordat je begint dat je het volgende klaar hebt:
- Een actief Azure-abonnement met bestaande virtuele netwerken en doelvirtuele machines.
- Een speciaal subnet binnen je doel-VNet met exact de naam AzureBastionSubnet, met een aanbevolen netmasker van minimaal /26 om schaling van de service mogelijk te maken.
- Een Standard SKU-openbaar IP-adres dat speciaal is toegewezen aan de Bastion-resource.
- Passende machtigingen (zoals de rol Inzender) op het virtuele netwerk en de resourcegroep.
Zodra je vereisten zijn gecontroleerd, kun je Azure Bastion inrichten via de Azure-portal, de Azure CLI of Infrastructure-as-Code-tools zoals Bicep en Terraform. Bij standaardconfiguraties duurt de implementatie meestal ongeveer 10 minuten, terwijl nieuwere Developer SKU-opties in een paar seconden kunnen worden opgestart.
Veelvoorkomende valkuilen bij de implementatie zijn het vergeten om het subnet AzureBastionSubnet te noemen, of proberen een virtueel netwerk met een actieve Bastion-instantie naar een andere resourcegroep te verplaatsen zonder eerst de Bastion-resource te verwijderen. Houd deze beperkingen in gedachten, dan verloopt de uitrol soepel en zonder fouten.
Nadelen van Azure Bastion
Azure Bastion is een geweldige dienst, maar geen enkel cloudarchitectuurpatroon is zonder afwegingen. Om een weloverwogen beslissing voor je organisatie te nemen, is het belangrijk om de huidige beperkingen te kennen:
- Protocolbeperkingen: Azure Bastion ondersteunt native alleen RDP en SSH. Als je beheerprocessen afhankelijk zijn van andere beheerprotocollen, moet je naar aanvullende oplossingen kijken.
- IPv6-ondersteuning: Azure Bastion werkt momenteel alleen in IPv4-omgevingen, wat obstakels kan opleveren voor organisaties die actief overstappen naar IPv6-only netwerktopologieën.
- Azure Virtual Desktop (AVD): Bastion integreert niet rechtstreeks met AVD-workloads, wat soms verwarring veroorzaakt bij beheerders die een universele desktopproxy verwachten.
- Beperkingen bij bestandsoverdracht: Bestandsoverdracht via de browserportal kan beperkt aanvoelen in vergelijking met native schijfkoppelingen aan de clientzijde, waardoor soms opdrachtregeltools nodig zijn om grote bestanden te verplaatsen.
Kostenoverwegingen: Azure Bastion brengt uurlijkse basiskosten in rekening, naast kosten voor gegevensoverdracht. Voor grote enterprise-omgevingen verspreid over meerdere regio's kunnen de kosten snel oplopen als instanties te ruim worden ingericht.
Door deze beperkingen af te wegen tegen de specifieke technische en financiële randvoorwaarden van je organisatie, bepaal je het optimale SKU en de juiste implementatiestrategie.
Veelgestelde vragen
Wat is Azure Bastion?
Azure Bastion is een volledig beheerde PaaS-dienst die veilige, naadloze RDP- en SSH-verbindingen met je Azure-virtuele machines biedt, rechtstreeks via de Azure-portal over SSL (TLS-poort 443), zonder dat die VM's openbare IP-adressen nodig hebben.
Hoe verbetert Azure Bastion de beveiliging?
Doordat je virtuele machines geen openbare IP-adressen meer hebben, is er geen directe blootstelling aan het openbare internet meer. Dat verkleint het aanvalsoppervlak aanzienlijk en stopt geautomatiseerde brute-forceaanvallen in een vroeg stadium.
Heb ik client-side software nodig om Azure Bastion te gebruiken?
Nee! Een van de grootste voordelen van Azure Bastion is dat de verbinding volledig in je webbrowser verloopt. Je hoeft geen lokale RDP-clients te installeren, geen SSH-sleutels te beheren en geen complexe VPN-tunnels op je werkstation in te richten.
Is Azure Bastion duur?
Azure Bastion brengt uurlijkse kosten in rekening, afhankelijk van de gekozen SKU en het aantal instanties. Als je echter de lagere beheerkosten voor patchbeheer, het wegvallen van kosten voor openbare IP-adressen en het voorkomen van ernstige beveiligingsincidenten meeneemt, is het op de lange termijn een uitstekende investering.
Kan ik Azure Bastion integreren met Microsoft Entra ID?
Ja, Azure Bastion integreert native met Microsoft Entra ID (voorheen Azure Active Directory). Daarmee kun je moderne identiteitsbeheersmaatregelen afdwingen, zoals meervoudige verificatie (MFA) en voorwaardelijke toegangsbeleidsregels, voordat beheertoegang wordt verleend.
Conclusie
Het tijdperk van de verouderde jumpserver loopt definitief ten einde. Naarmate cloudomgevingen groeien en dreigingsactoren brutaler worden, is het onnodig riskant om je interne infrastructuur te beschermen met virtuele machines die aan het openbare internet zijn blootgesteld. Moderne PaaS-oplossingen zoals Azure Bastion bieden een veilig, schaalbaar en operationeel lichtgewicht alternatief. Ze beschermen je workloads, vereenvoudigen het beheer en sluiten aan bij moderne zero-trust-beveiligingsprincipes.
Wil je een live, praktische discussie horen over deze technologie en hoe die past binnen je bredere Microsoft-cloudstrategie? Luister dan zeker naar de bijbehorende podcastaflevering: Azure Bastion - Simply Explained.
Je cloudinfrastructuur beveiligen hoeft geen administratieve nachtmerrie te zijn. Door beheerde toegangstools te gebruiken, bescherm je je gegevens, geef je je engineeringteams meer ruimte en bouw je een veerkrachtige basis voor de toekomst. Onthoud: een veilige omgeving is een productieve omgeving! 🚀
🎧 Luister naar deze aflevering
Wil je een praktische uitleg over Azure Bastion? In deze aflevering wordt het onderwerp in heldere taal uitgelegd en wordt getoond waarom het belangrijk is voor Microsoft 365, Azure, Power Platform, beveiliging, AI en modern werken.
Luister naar deze aflevering als je:
- De kernconcepten achter Azure Bastion wilt begrijpen
- wilt zien hoe het past in het bredere Microsoft-technologie-ecosysteem
- wilt leren waar het praktische waarde kan opleveren voor je organisatie
Ontdek meer praktische Microsoft-gesprekken op M365 FM.
Laatst gecontroleerd: juli 2026.
Voor wie deze aflevering is
Deze aflevering is bedoeld voor Azure-beheerders, architecten, ontwikkelaars en IT-leiders die een praktische basis nodig hebben voordat ze deze service ontwerpen, beheren of beheren.
🎧 Luister ook naar
- Azure Private Link — Een praktische vervolgstap om dit onderwerp verder uit te breiden.
- Azure Network Security Groups — Een praktische vervolgstap om dit onderwerp verder uit te breiden.
- Azure Virtual Network — Een praktische vervolgstap om dit onderwerp verder uit te breiden.