 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Освоение управления облаком: почему Azure Policy — ваш лучший помощник
By Mirko Peters ·
Добро пожаловать обратно в блог-компаньон к подкасту! В мире, где облачные технологии развиваются с головокружительной скоростью, умение эффективно управлять, защищать и контролировать вашу среду важнее, чем когда-либо. Поскольку Azure занимает огромную долю корпоративного облачного рынка, организации по всему миру быстро переносят рабочие нагрузки, модернизируют приложения и расширяют возможности
Automatically translated with AI from the original post. Read the English original
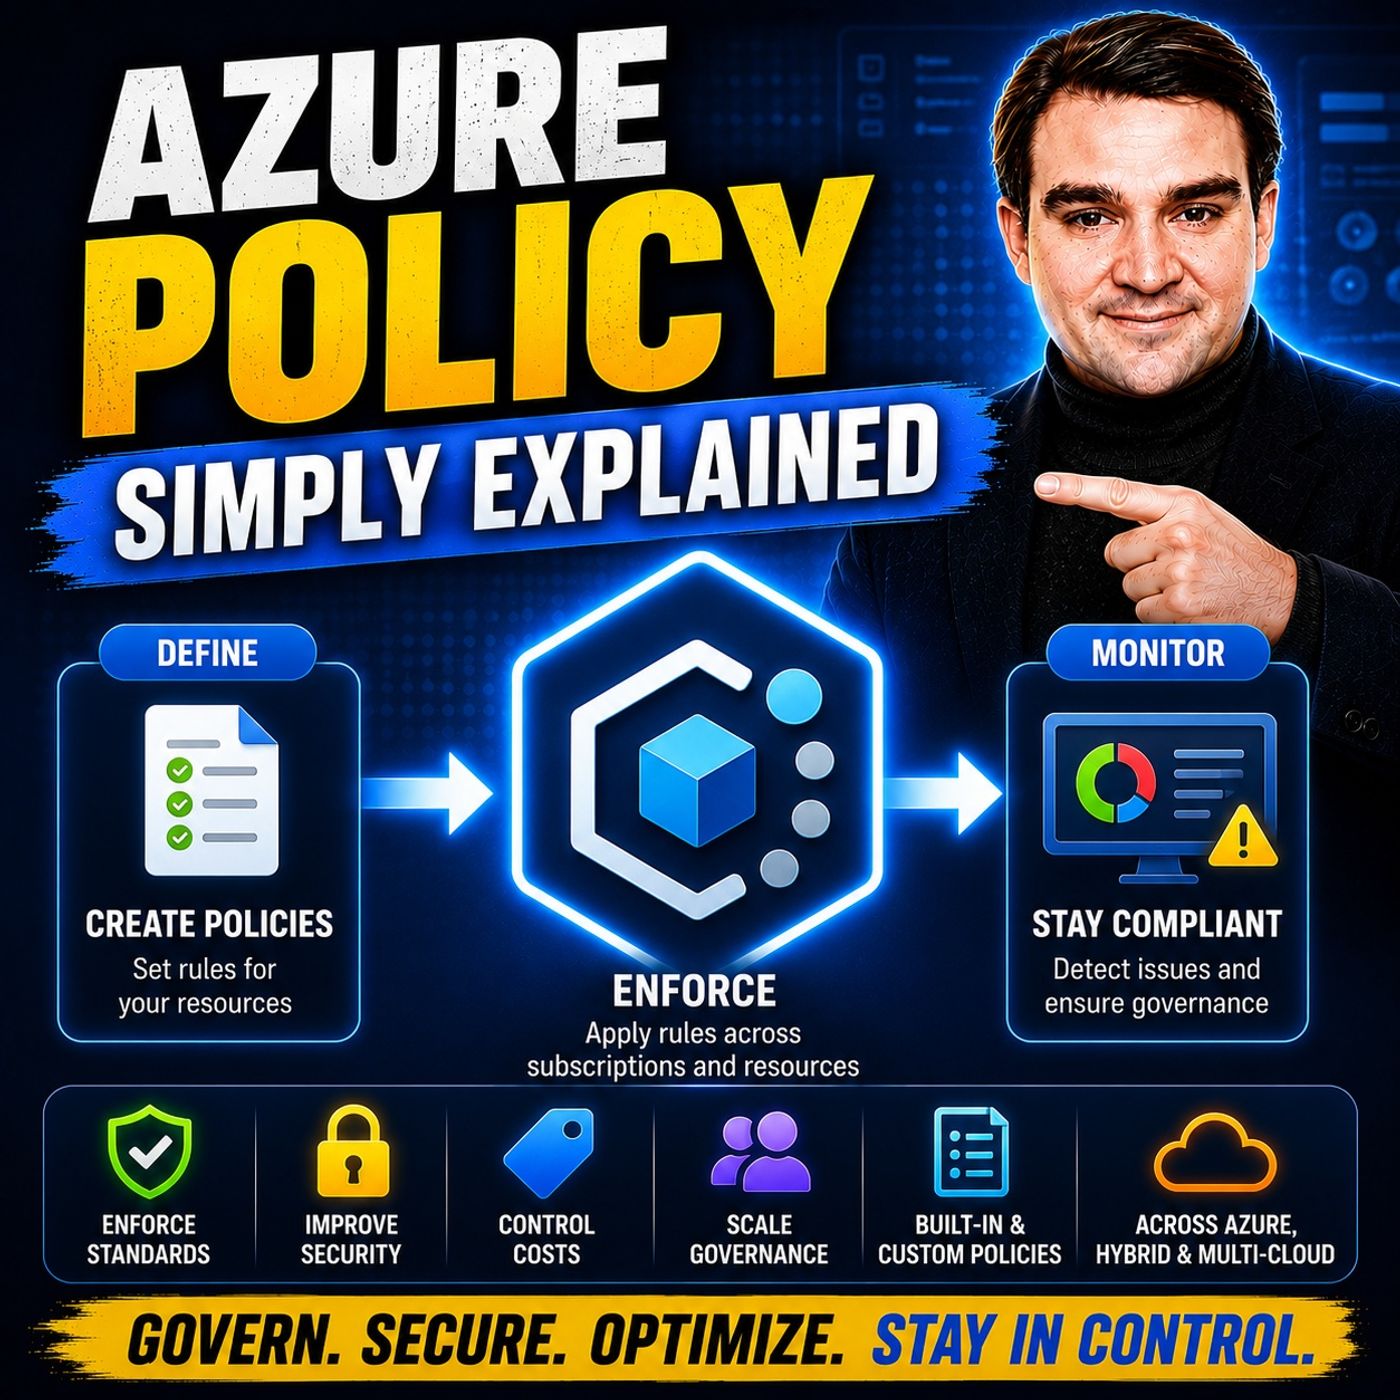
Добро пожаловать обратно в блог-компаньон к подкасту! В мире, где облачные технологии развиваются с головокружительной скоростью, умение эффективно управлять, защищать и контролировать вашу среду важнее, чем когда-либо. Поскольку Azure занимает огромную долю корпоративного облачного рынка, организации по всему миру быстро переносят рабочие нагрузки, модернизируют приложения и расширяют возможности команд разработки. Однако такая скорость часто порождает скрытую проблему: дрейф конфигурации, стремительно растущие расходы на облако и слепые зоны в соответствии требованиям. Именно здесь на помощь приходит Azure Policy.
Если вы когда-либо смотрели на беспорядочную группу ресурсов и гадали, кто развернул незашифрованный диск или почему счёт за облако внезапно подскочил за одну ночь, вы не одиноки. В этом подробном руководстве мы разберём ключевые принципы управления облаком и расскажем, как Azure Policy автоматизирует проверки соответствия, предотвращает дрейф конфигурации и обеспечивает безопасность среды, не замедляя работу инженерных команд. Являетесь ли вы архитектором, проектирующим корпоративные посадочные зоны, или администратором, который поддерживает порядок в подписках, освоение этого инструмента — безусловно, меняющее правила игры решение.
Прежде чем погрузиться в технические детали, настоятельно рекомендую послушать наш подкаст-компаньон Azure Policy - Simply Explained, где мы простым и понятным языком разбираем эти концепции. А теперь давайте разберёмся, как взять полный контроль над вашей облачной экосистемой.
Обзор Azure Policy
Основные концепции Azure Policy
Azure Policy — это базовый сервис Microsoft Azure, который позволяет создавать, назначать и управлять политиками, направленными на обеспечение соответствия требованиям и безопасности ваших ресурсов, удостоверений и подписок. Думайте о нём как о вашем универсальном наборе инструментов для управления облаком. С Azure Policy вы можете определять правила, которые задают, как должны быть настроены ресурсы, какие соглашения об именовании необходимо использовать и какие регионы допустимы для хранения данных.
Почему такой уровень контроля так важен? По мере роста организаций ручной контроль становится невозможным. Azure Policy восполняет этот пробел, предоставляя автоматизированные ограничители. Вот некоторые из основных причин, по которым организации внедряют Azure Policy в свою модель эксплуатации облака:
- Соответствие требованиям: обеспечивает строгое соблюдение нормативов и стандартов, таких как ISO 27001, HIPAA и PCI DSS.
- Безопасность: внедряет обязательные базовые меры безопасности, например обязательное шифрование, требования к безопасной передаче данных и настройки брандмауэра.
- Операционная согласованность: поддерживает единое управление в разрозненных командах, проектах и рабочих нагрузках с помощью многоуровневых инициатив политик.
- Управление затратами: обеспечивает обязательное тегирование для определения владельца ресурса и распределения затрат, что позволяет точно выставлять внутренние счета и отслеживать жизненный цикл ресурсов.
- Ограничения по регионам: ограничивает развёртывание ресурсов утверждёнными регионами Azure, гарантируя суверенитет данных и соответствие местному законодательству.
- Логирование и диагностика: автоматически создаёт параметры диагностики и передаёт журналы в централизованные аналитические рабочие области для быстрого реагирования на инциденты.
Благодаря Azure Policy ваша организация переходит от реактивной модели безопасности к проактивной модели управления. Если разработчик попытается развернуть ресурс, который нарушает корпоративные стандарты, Azure Policy может мгновенно выполнить аудит, изменить развёртывание или полностью его заблокировать, предотвращая уязвимости до того, как они попадут в производственную среду.
Преимущества Azure Policy
Интеграция Azure Policy в корпоративную архитектуру даёт существенные операционные, финансовые и связанные с безопасностью преимущества. Давайте посмотрим, как это превращается в повседневную пользу для ваших инженерных команд и финансового отдела.
Соответствие требованиям и безопасность
Одна из самых сильных сторон Azure Policy — надёжный подход к соответствию требованиям и безопасности. Azure из коробки предоставляет обширную библиотеку встроенных определений нормативного соответствия. Это позволяет с минимальными трудностями сопоставить вашу техническую среду напрямую со стандартами, такими как HIPAA, PCI-DSS и ISO 27001.
Кроме того, Azure Policy предлагает невероятную гибкость благодаря пользовательским определениям политик, адаптированным под специфические требования вашей отрасли. Вы можете переключать политики между различными эффектами: например, аудировать несоответствующие ресурсы, не нарушая рабочих процессов, или активно запрещать создание несоответствующих ресурсов. В сочетании со встроенными панелями соответствия требованиям и задачами устранения несоответствий управление безопасностью предприятия никогда не было таким прозрачным.
Управление ресурсами
Управление разросшейся облачной инфраструктурой может быстро стать хаотичным. Azure Policy упрощает управление ресурсами, непрерывно сверяя ваш инвентарь с заданными правилами. Центральная панель соответствия требованиям агрегирует состояние всего вашего окружения, позволяя мгновенно находить несоответствующие ресурсы, выявлять системные ошибки конфигурации и массово выполнять задачи устранения несоответствий.
Снижение затрат
Управление финансами в облаке, или FinOps, во многом опирается на понятную видимость и распределение ответственности. Azure Policy играет важную роль в оптимизации затрат, применяя обязательные политики тегирования. Когда каждый ресурс имеет владельца, центр затрат и тег окружения, отслеживание и распределение расходов становится простым.
В сочетании с более широкими механизмами экономии в Azure, такими как резервирования Azure, планы экономии и Azure Hybrid Benefit, тегирование и управление, основанные на политиках, помогают не платить за «потерянные» или неправильно настроенные ресурсы. Проактивное управление напрямую превращается в финансово эффективную и рациональную облачную среду.
Как использовать политики Azure
Настройка политик
Успешное внедрение политик Azure требует стратегического планирования, а не хаотичного внедрения. Чтобы добиться наилучших результатов, следуйте такому структурированному подходу:
- Определите бизнес-результаты: четко сформулируйте, чего вы хотите добиться, например, соблюдения требований к местонахождению данных, строгих базовых уровней безопасности или комплексного контроля затрат.
- Переведите результаты в технические правила: преобразуйте бизнес-требования в определения политик Azure, которые часто записываются в формате JSON.
- Проверьте операционное влияние: всегда сначала тестируйте политики в режиме «Аудит», чтобы понять, как они повлияют на существующие рабочие процессы, и только потом переключайте их на «Запрет».
- Определите обработку исключений: установите четкий процесс исключений с ограничением по времени для законных бизнес-исключений, чтобы временные обходные решения не превратились в постоянные риски безопасности.
- Пересматривайте и корректируйте: постоянно отслеживайте и обновляйте политики по мере изменения бизнес-потребностей, облачных технологий и регуляторной среды.
Например, стандартное правило политики, ограничивающее развертывание ресурсов определенными географическими локациями, использует простую структуру JSON, которая сравнивает местоположение ресурса со списком разрешенных значений и применяет эффект запрета при несоответствии.
Назначение и мониторинг
Когда определения политик готовы, следующий шаг — назначение. Политики Azure могут применяться на различных уровнях иерархии вашей организации. Чтобы назначить политику:
- Войдите на портал Azure и перейдите к службе Azure Policy.
- В панели меню выберите Assignments (Назначения).
- Нажмите Assign Policy (Назначить политику) и выберите подходящую область действия (группу управления, подписку или группу ресурсов).
- Настройте параметры политики, выберите режим применения и проверьте параметры.
- Сохраните назначение, чтобы запустить непрерывную оценку соответствия.
Мониторинг — это постоянное операционное требование. Azure Policy непрерывно оценивает ваши ресурсы и выводит результаты в реальном времени в интерактивных панелях, что позволяет вашим операционным командам эффективно расставлять приоритеты в устранении несоответствий.
Области действия Azure Policy
Понимание иерархии областей действия Azure необходимо для разработки эффективной модели управления. Политики можно назначать на три основных уровня: группы управления, подписки и группы ресурсов.
Группы управления
Группы управления позволяют организовать несколько подписок Azure в иерархическую древовидную структуру. Применение политик Azure на уровне группы управления считается отраслевой лучшей практикой, поскольку политики автоматически распространяются вниз на все дочерние подписки и группы ресурсов. Это обеспечивает единые защитные барьеры безопасности и избавляет от административной нагрузки, связанной с настройкой дублирующихся политик в десятках отдельных подписок.
Подписки
Подписки находятся ниже групп управления и выполняют две роли: они задают границы выставления счетов и служат административными контейнерами. Назначать политики на уровне подписки можно, но если в вашей организации несколько подписок, делать это массово быстро становится непосильно. Размещение назначений политик выше, в иерархии групп управления, помогает сохранить модель управления понятной и масштабируемой.
Группы ресурсов
Группы ресурсов обеспечивают детализированную область для применения целевых политик, привязанных к жизненному циклу конкретных приложений или требованиям безопасности. Применяя политики на уровне группы ресурсов, например обязательное тегирование или ограничение размеров SKU, вы можете гарантировать, что конкретные рабочие нагрузки строго соответствуют локальным требованиям комплаенса, и при этом не затрагиваете остальную часть предприятия.
Azure Policy и другие инструменты
Управление облаком — многогранная дисциплина, в которой важно использовать правильный инструмент для каждой задачи. Два других важных инструмента экосистемы Azure часто работают вместе с Azure Policy: Azure Blueprints и Microsoft Defender for Cloud (ранее Azure Security Center).
Azure Blueprints
Azure Policy отвечает за постоянную проверку соответствия и контроль отклонений от требований, тогда как Azure Blueprints предназначен для первоначальной настройки среды. Blueprints объединяет назначения политик, определения контроля доступа на основе ролей (RBAC), шаблоны Azure Resource Manager и группы ресурсов в один оркестрированный пакет. Blueprints используют для развертывания стандартизированной среды, а затем полагаются на Azure Policy, чтобы поддерживать соответствие требованиям на протяжении всего жизненного цикла этой среды.
Microsoft Defender for Cloud
Microsoft Defender for Cloud сосредоточен на общем состоянии безопасности вашей среды. Он оценивает рабочие нагрузки, предоставляет показатели безопасности (secure score), формирует практичные рекомендации по безопасности и предлагает расширенную защиту от угроз. Defender for Cloud нативно интегрируется с Azure Policy, чтобы применять базовые конфигурации безопасности и проверять облачную среду на соответствие признанным стандартам безопасности, сочетая непрерывное управление с продвинутой аналитикой угроз.
Часто задаваемые вопросы
Что такое Azure Policy?
Azure Policy — это нативный облачный сервис, который помогает управлять правилами управления, оценивать их и обеспечивать их выполнение для ресурсов Azure, гарантируя соответствие требованиям и безопасность.
Как создать политику в Azure?
Собственные политики можно создать, написав правила политик в формате JSON через портал Azure, Azure PowerShell или Azure CLI в разделе службы Azure Policy.
Можно ли назначить политики сразу нескольким подпискам?
Да! При назначении политики на уровне группы управления она автоматически распространяется на все подчиненные подписки и группы ресурсов, входящие в эту группу.
Что происходит, когда ресурс нарушает политику Azure?
В зависимости от настроенного эффекта Azure Policy может только зафиксировать нарушение, полностью заблокировать развертывание или автоматически устранить проблему, вернув ресурс в соответствие с требованиями.
Как часто Azure Policy проверяет соответствие?
Azure Policy выполняет непрерывную оценку при создании, обновлении или удалении ресурсов, а также периодически запускает проверки соответствия существующих ресурсов.
Что такое инициативы политик?
Инициативы — это наборы отдельных определений политик, объединенных под одним общим названием, что упрощает отслеживание соответствия и управление им для конкретных нормативных стандартов.
Итак, освоение Azure Policy — обязательный шаг для всех, кто серьезно относится к управлению облачной инфраструктурой предприятия. Автоматизируя проверки соответствия, предотвращая отклонения конфигурации и задавая четкие ограничения, вы позволяете организации быстро внедрять инновации, сохраняя безопасную, экономичную и соответствующую требованиям облачную среду. 🌟
Чтобы глубже разобраться в теме и услышать мнение экспертов о практическом применении этих принципов, обязательно послушайте наш связанный выпуск подкаста Azure Policy - Simply Explained. Начните строить стратегию управления уже сегодня и измените то, как ваша организация работает в облаке!