 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Корпоративна хмарна стратегія з Azure Cloud Adoption Framework
By Mirko Peters · · Updated
Прокладіть курс міграції в хмару за реальною дорожньою картою. Побудуйте хмарну стратегію на основі Cloud Adoption Framework з урахуванням управління.
Automatically translated with AI from the original post. Read the English original
Знайома ситуація: відкриваєте «просту» шафу, а звідти на підлогу сиплються старі кабелі, невідомі перехідники й коробки без жодного підпису. Саме так виглядає ваш портфель застосунків, коли вперше кажете: «Переходимо в хмару». Я бачив, як команди стартували міграцію з героїчною таблицею та жорстким дедлайном, а потім виявляли три різні системи автентифікації, вимогу відповідності, яку ніхто не задокументував, і критичний застосунок, який працює на сервері, про існування якого всі забули. Добра новина: хаосу можна уникнути, якщо ставитися до міграції в хмару як до бізнес-трансформації: з дорожньою картою, кількома чесними розмовами та готовністю вивести з експлуатації все, що вже не приносить користі.
7 несподіваних фактів про Azure Cloud Adoption Framework для корпоративної хмарної стратегії Azure- Не лише технічні рекомендації: фреймворк наголошує на організаційних змінах, управлінні та навичках, тож для корпоративної хмарної стратегії Azure він стосується людей і процесів не менше, ніж технологій.
- Спочатку архітектура, але з фокусом на результати: він спирається на бізнес-результати (витрати, гнучкість, відповідність вимогам) і лише потім пропонує технічні архітектури, відмовляючись від поширеного рефлексу «lift-and-shift».
- Модульні та незалежні від постачальника патерни: хоча автор — Microsoft, багато патернів управління та landing zone можна адаптувати для мультихмарних середовищ у контексті корпоративної хмарної стратегії Azure.
- Інтегровані шляхи впровадження: фреймворк містить шляхи впровадження для кожної ролі (ІТ-експлуатація, безпека, розробники, бізнес-лідери), що прискорює практичне впровадження в усьому підприємстві, а не лише в одній команді.
- Приписові, але розширювані landing zone: Azure landing zones пропонують готові до розгортання еталонні рішення, які підприємства можуть доповнювати. Це пришвидшує розгортання й водночас дозволяє враховувати власні вимоги корпоративної хмарної стратегії Azure.
- Безперервне вдосконалення закладено в основу: фреймворк розглядає міграцію та модернізацію як ітеративні цикли з телеметрією та зворотним зв'язком, а не як одноразові проєкти, що підтримує довгострокову еволюцію корпоративної хмарної стратегії Azure.
- Безкоштовні інструменти та ресурси спільноти: Microsoft надає шаблони, скрипти, воркшопи та спільний репозиторій, створений спільнотою, тож підприємства можуть швидко впроваджувати перевірені артефакти без великих витрат на консалтинг на старті.
Хмара — це не пункт призначення, а новий операційний ритм
Ваша корпоративна хмарна стратегія працює найкраще, коли ви перестаєте сприймати хмару як «евакуацію з дата-центру» і починаєте бачити в ній новий спосіб роботи організації: швидша доставка, щільніший зворотний зв'язок і спільна відповідальність ІТ та бізнес-лідерів. Баррі Бріггс (колишній головний корпоративний архітектор Microsoft DX) і Едуардо Каснер (директор з хмарної архітектури рішень у Microsoft) чітко пояснюють це: ви переносите не лише сервери, а змінюєте те, як ухвалюються рішення, як рухаються ризики та цінність у компанії.
Баррі Бріггс: «Хмарне впровадження працює, коли ви розглядаєте його насамперед як бізнес-трансформацію, а вже потім як оновлення технологій».
Як практичну перевірку для трансформації хмари для CIO, візьміть внутрішню практику Microsoft «First and Best» (спочатку використовуй на собі): чи запустили б ви так само власне критично важливе навантаження? Якщо відповідь «поки що ні», обмеженням є ваша операційна модель, а не архітектура.
Якщо ваша перша хмарна нарада складається з 90 хвилин обговорення розмірів віртуальних машин, ви вже збилися з курсу. Фінансисти запитуватимуть про передбачувані витрати, а служба безпеки — про доказову відповідність контролям. Готуйтеся до обох запитів, переклавши хмару мовою бізнесу, яку можна повторювати на кожному керівному засіданні:
- Швидкість: коротші цикли релізів і швидші експерименти, пов'язані з бізнес-результатами (це утримує фінансування довше, ніж програми, що стосуються лише інфраструктури).
- Стійкість: чіткіші цілі відновлення та протестоване аварійне перемикання замість безпідставної надії на безперервність.
- Глобальне охоплення: швидший вихід на нові регіони без перебудови基础 платформ.
Використовуйте кейси як бібліотеки патернів, а не як готові рецепти
Приклади від Telenor, Aviva, 3M Parking Systems та Heineken найкорисніші тоді, коли ви сприймаєте їх як бібліотеку зразків: як вони узгоджували інтереси зацікавлених сторін, послідовність робочих навантажень і модернізацію експлуатації, а не як щось, що варто копіювати один в один, разом з інструментами чи оргструктурою.
Ваша дорожня карта міграції в хмару має три фази, і їх не варто пропускати
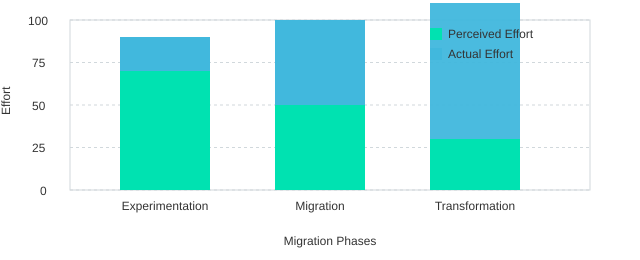
Надійна дорожня карта міграції в хмару проходить через експериментування → міграцію → трансформацію. Поетапне впровадження знижує ризики, адже ви перевіряєте безпеку, експлуатацію й навички, перш ніж масштабувати. Пропуск етапу експериментування часто обертається проблемами: ви масштабуєте складність раніше, ніж масштабуєте компетентність.
Едуардо Касснер: «Найшвидші міграції — це ті, де управління та операційна модель розвиваються разом з архітектурою».
Уявіть перехід від домашньої кухні до ресторанної: ті самі інгредієнти, але зовсім інший робочий процес — підготовка, таймінг, перевірки якості й ролі, все змінюється.
| Показник | Кількість |
|---|---|
| Фази міграції | 3 |
| Організації, згадані як приклади | 4 |
| Автори | 2 |
Вибір правильного підходу: п’ять R без догматизму
Модель п’яти R для міграції в хмару від Gartner Inc. — retire, replace, retain and wrap, rehost, reenvision — працює найкраще, коли ви сприймаєте її як набір варіантів, а не як заповіді. Змішаний портфель (із кількох R одночасно) зазвичай знижує ризик програми порівняно з єдиним підходом до всіх застосунків.
Retire: дозвольте собі зупинити
Деякі застосунки — це «зомбі-процеси з інтерфейсом»: вони працюють, але ніхто не може пояснити навіщо. Їх виведення з експлуатації часто є найшвидшим виграшем: нижча вартість, менше поверхонь атаки й менше операційного шуму. Зробіть це питання стандартним у кожному огляді застосунків.
Replace: обирайте SaaS, коли він справді підходить
Замінюйте застосунок, коли SaaS-продукт покриває ваші потреби з меншою кількістю доопрацювань, ніж ви очікуєте. Будьте суворими щодо планів виходу з даними (формати експорту, збереження та умови контракту), щоб не обміняти технічний борг на прив’язку до постачальника.
Retain & wrap: сучасний контроль без переносу ядра
Деякі системи поки що не можна перенести через затримки, ліцензування або тісні інтеграції. Залиште їх на місці, але обгорніть сучасною ідентифікацією, API та моніторингом, щоб вони поводилися як повноцінні учасники хмари: єдиний вхід, MFA, централізовані журнали й чіткі SLA.
Rehost для швидкості (але називайте речі своїми іменами)
Rehost — найшвидший шлях до «чогось, що працює в хмарі», і він добре пасує до фази експериментування: ви перевіряєте посадкові зони, мережу та операційні патерни. Дослідницький висновок: rehost прискорює терміни, але може відкласти вигоди від оптимізації, якщо не супроводжується пізнішим планом модернізації. Саме тут команди застрягають у дискусіях rehost проти refactor. Вирішіть це, записавши подальший план і дату його виконання.
Reenvision: модернізуйте застарілі застосунки, коли змінюється бізнес
Reenvision (часто «refactor») — для справжньої трансформації: нові канали, нові продукти на основі даних, нове масштабування. Саме тут варто модернізувати застарілі застосунки з використанням хмарних патернів, таких як мікросервіси, контейнери (Docker) і навіть модель акторів, але лише тоді, коли вони виправдовують свою вартість. Якщо кожен застосунок стає «reenvision», ви щойно записалися на багаторічне переписування.
Мартін Фаулер: «Переписування — це ризикована ставка; поступова модернізація зазвичай є безпечнішою».
Сатья Наделла: «Наша індустрія не поважає традицій — вона поважає лише інновації».
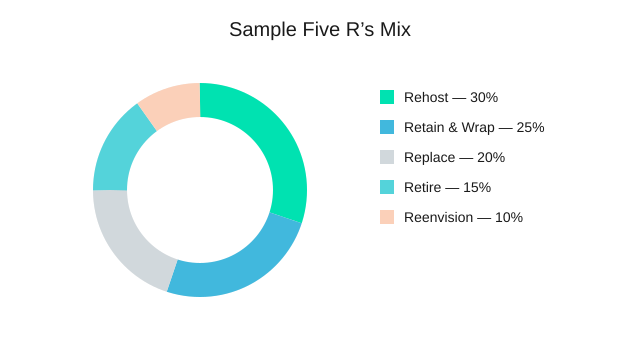
Ідея для діаграми: реалістичний розподіл портфеля
| Вибір R | Приблизний % |
|---|---|
| Rehost | 30% |
| Retain & Wrap | 25% |
| Replace | 20% |
| Retire | 15% |
| Reenvision | 10% |
Архітектурні рішення, які вам доведеться обґрунтовувати (IaaS, PaaS, SaaS)
Це питання прозвучить раніше, ніж ви думаєте: «Навіщо просто не перенести все як є?» Найкраща відповідь — не «бо це сучасно», а те, що експлуатованість і довгострокова вартість змінюються, коли ви обираєте правильну модель сервісу. Рішення щодо переходу на IaaS, PaaS або SaaS — це насправді рішення про те, хто що запускає, наскільки швидко ви можете змінювати систему та який ризик на себе беремо.
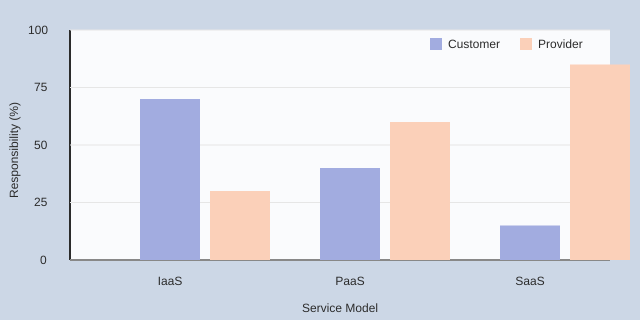
Поясніть IaaS, PaaS і SaaS як розподіл відповідальності
Використовуйте просту мову:
- IaaS: ви орендуєте обчислювальні ресурси, сховище й мережу; операційну систему та середовище виконання ви все ще здебільшого керуєте самі.
- PaaS: ви розгортаєте застосунки й дані; постачальник бере на себе більше платформи, оновлення та масштабування.
- SaaS: ви користуєтеся готовим продуктом; ви зосереджуєтеся на налаштуванні, даних і доступі користувачів.
Керовані сервіси вищого рівня (PaaS/SaaS) зазвичай зменшують операційні витрати, але вимагають суворішого управління з урахуванням можливостей постачальника, обмежень і спільної відповідальності.
Швидкий фільтр для рішень, який можна обґрунтувати
- Швидкість міграції (IaaS): коли потрібно перенести систему швидко, з мінімальними змінами коду.
- Швидкість інновацій (PaaS): коли потрібні частіші релізи, вбудована стійкість і менше оновлень і виправлень вручну.
- Швидкість результату (SaaS): коли бізнесу потрібна можливість уже зараз, а не індивідуальна розробка.
Застосовуємо на практиці з сервісами платформи Azure
Коли ви обираєте PaaS, назвіть сервіси, які знімають із команди рутинну роботу: Azure SQL Database для керованих даних, Storage (Blob/Table/Queue/File) для надійного масштабування, Event Hubs для прийому даних і Logic Apps (або BizTalk Services) для інтеграції. Ці сервіси платформи Azure переводять команду від догляду за серверами до розробки продуктів.
Визначте гібридне підключення до хмари на ранньому етапі (ExpressRoute або VPN)
Гібридне підключення до хмари не варто відкладати на потім. Якщо ви зволікаєте з вибором ExpressRoute або VPN, пізніше часто доводиться переробляти потоки ідентифікації, сегментацію мережі та налаштування продуктивності, особливо коли чутливі до затримок застосунки взаємодіють із локальними залежностями.
Вернер Фогельс: «Усе ламається, постійно. Проєктуйте з урахуванням відмов, і ви спатимете спокійніше.»
Сценарій: сплеск продажів в e-commerce на вихідних
Ваш інтернет-магазин отримує сплеск відвідуваності в суботу ввечері. Завдяки PaaS-компонентам і Azure Traffic Manager, а також багаторівневій архітектурі масштабування та перехід на резервні ресурси виконує платформа. Замість того щоб у понеділок відновлювати сервери, ви аналізуєте сигнали попиту та покращуєте воронку продажів.
Ідея для діаграми: розподіл відповідальності (клієнт і постачальник)
Безпека, відповідність вимогам і ризики: те, що не можна «додати пізніше»
Почніть з ідентифікації та гігієни пристроїв (до першої хвилі міграції)
Найшвидший шлях до відповідності вимогам безпеки хмари починається з основ: надійних пристроїв і міцної ідентифікації. Шифруйте кінцеві пристрої за допомогою BitLocker, а потім стандартизуйте доступ через Azure Active Directory і Azure Active Directory MFA. Ранні рішення щодо ідентифікації зменшують обсяг подальшої переробки в дизайні доступу, журналюванні та підготовці до аудиту, адже не доводиться перебудовувати політики, коли застосунки вже працюють.
Зробіть так, щоб правило «хто може отримати доступ до чого, з якого пристрою і за яких умов» було записаним набором правил, а не знанням, яке існує лише в головах команди.
Зіставляйте вимоги регуляторів із навантаженнями, а не з хмарою загалом
Відповідність вимогам залежить від конкретного навантаження. Перш ніж планувати хвилі міграції, зіставте кожен застосунок і набір даних із вимогами, які на них поширюються, наприклад HIPAA, FISMA та EUDPD. Так ви уникнете несподіванок на пізніх етапах, як-от блокування запуску, відсутність журналів аудиту або неправильний вибір місця зберігання даних.
Використовуйте рівні класифікації даних, щоб визначати засоби контролю та межі
Розподіліть дані на прості рівні та прив’яжіть кожен рівень до необхідних засобів контролю, глибини журналювання та частоти перевірки доступу. Практична модель із чотирьох рівнів така:
- Публічні
- Внутрішні
- Конфіденційні
- Критично важливі для бізнесу
| Рівень | Інтенсивність контролю (1–5) |
|---|---|
| Публічні | 1 |
| Внутрішні | 2 |
| Конфіденційні | 4 |
| Критично важливі для бізнесу | 5 |
Залучіть управління ризиками підприємства як співавтора
Не сприймайте ризики як фінальний етап погодження. Залучіть до програми міграції зацікавлених осіб із управління ризиками підприємства в хмарі на ранньому етапі та зробіть їх співавторами моделі спільної відповідальності. Інтеграція ERM пришвидшує погодження та чітко визначає, хто відповідає за ідентифікацію, конфігурацію, моніторинг і реагування на інциденти.
Брюс Шнайєр: «Безпека є процесом, а не продуктом.»
NIST: «Управління ризиками — це не разова дія, а безперервний цикл оцінювання та реагування.»
Спирайтеся на перевірені джерела та навчайте команди роботі з помилками конфігурації
Використовуйте Security Development Lifecycle як стандарт розробки та перевіряйте засоби контролю за допомогою Microsoft Azure Trust Center і Cloud Security Alliance. Потім проведіть перевірку реальності: найбільшим ризиком можуть бути помилки конфігурації, а не шкідливе ПЗ. Навчіть команди безпечних налаштувань за замовчуванням, управління змінами та регулярних перевірок.
<!-- Chart idea: risk heatmap by data classification vs control intensity -->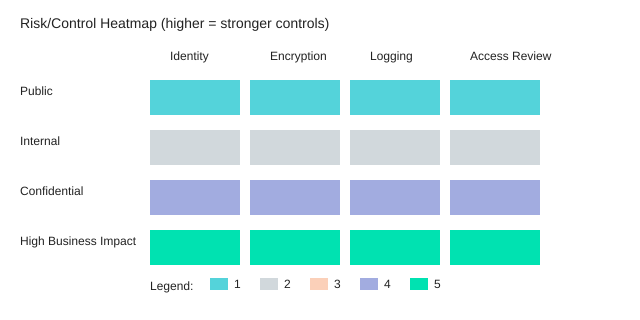
Оновлення операцій: від звичок System Center до хмарної сталості
Трансформація хмарних операцій починається зі зміни мислення
У дата-центрі ви, імовірно, «няньчили сервери». У хмарі ви керуєте сервісами: їх станом, продуктивністю, вартістю та ризиками. Саме ця зміна лежить в основі трансформації хмарних операцій. Хмарно-орієнтовані інструменти операцій можуть скоротити час відновлення та надання ресурсів, але лише тоді, коли ви поєднуєте їх із чіткими рунбуками та призначеними відповідальними. Інакше ви просто перенесете старий хаос на нову платформу.
Замініть звички System Center відновленням і моніторингом, нативними для Azure
Зберігайте те, що й досі приносить користь, але перестаньте силоміць переносити локальні шаблони в Azure. Замість того, щоб покладатися лише на Microsoft System Center, доповніть його або замініть такими інструментами:
- Azure Backup Services для захисту на основі політик і тестування відновлення
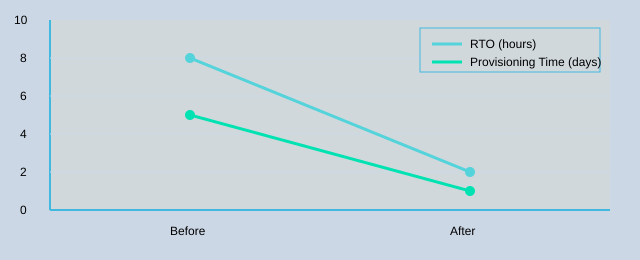
- Azure Site Recovery для оркестрованого перемикання на резервну систему та вимірюваного скорочення RTO
- Моніторинг Azure (метрики, журнали, сповіщення, панелі) щоб чергова зміна бачила проблеми раніше за користувачів
Дослідження підтверджують: високу доступність необхідно проєктувати, а не припускати, навіть за використання керованих сервісів. Будуйте операційну модель (сповіщення, ескалацію, рунбуки) одночасно з робочим навантаженням.
Припиніть платити «податок на очікування середовищ» за допомогою DevTest Labs
Швидкість доставки непомітно гине, коли команди чекають днями на тестові середовища. Використовуйте DevTest Labs, щоб стандартизувати шаблони, застосовувати політики та автоматизувати надання ресурсів. Розглядайте середовища як код і чітко визначайте відповідальних:
- Визначте затверджені образи та розміри
- Автоматизуйте створення та видалення
- Додавайте моніторинг і теги витрат за замовчуванням
Runbook owner: App Team • Platform owner: Cloud Ops • Escalation: SRE/On-call
Проєктування доступності: набори доступності та управління трафіком
Для робочих навантажень IaaS і гібридних використовуйте набори доступності Azure (або новіші конструкції, як-от зони, де це доречно), щоб уникнути єдиних точок відмови. Додайте управління трафіком, щоб перенаправляти користувачів від несправних екземплярів або регіонів. Задокументуйте режими відмов, на які ви розраховуєте, а потім перевірте їх у ігрових днях.
Підтримуйте CMDB актуальною і чесною
Ваша CMDB досі важлива для аудиту, визначення відповідальних і картографування залежностей, але не варто робити вигляд, що вона оновлюється сама. Інтегруйте її з конвеєрами розгортання та моніторингом, щоб зміни фіксувалися автоматично там, де це можливо, і перевірялися вручну там, де автоматизація неможлива.
Невелике відступ: «успішна» міграція може провалити операції
Якщо чергова зміна не має панелей, ваша міграція не завершена. Зробіть панелі та сповіщення моніторингу Azure обов'язковою умовою релізу.
Джин Кім: «Покращення щоденної роботи важливіше за саму щоденну роботу».
Ніколь Форсгрен: «Ефективність доставки програмного забезпечення та операційна надійність можуть зростати разом, коли ви інвестуєте в можливості, а не в героїзм».
Ідея для діаграми: покращення RTO та часу надання ресурсів
Дані та інтеграція: де міграції стають реальними (і заплутаними)
Більшість міграцій зриваються не через обчислювальні ресурси, а застрягають на міграції даних у хмару та інтеграції. Архітектура інтеграції часто є критичним шляхом, адже кожна пропущена залежність перетворюється на ризик для графіка. Як каже Пет Гелланд:
«Дані схожі на воду: вони знаходять шлях у кожну тріщину вашої архітектури».
Зробіть гібридну та B2B-інтеграцію повноцінним продуктом
Ставтеся до інтеграції як до продукту, яким ви володієте: визначте SLA, версіонування, моніторинг і чітку відповідальність. Якщо відповідальність розподілена між командами (або вендорами), ви відчуєте це під час перемикань і реагування на інциденти.
- Гібридне сховище: якщо повна міграція не можлива одразу, використовуйте шаблони Azure StorSimple, щоб з'єднати локальне середовище з хмарою, поступово зменшуючи «гравітацію даних».
- B2B-робочі процеси: для повідомлень партнерів, перетворень і довготривалих процесів вивчіть Azure BizTalk Services та Logic Apps. Вирішіть, хто відповідає за схеми, мапінги та онбординг партнерів, ще до початку міграції.
Роз'єднуйте крихкі системи за допомогою подій (і спіть спокійніше)
Прямі виклики між системами породжують каскадні збої. Роз'єднання через події зменшує зону ураження, коли одна система сповільнюється або виходить з ладу. Використовуйте Event Hubs, щоб буферизувати сплески навантаження та відокремити продюсерів від споживачів, тоді ваші основні застосунки зможуть працювати, навіть коли залежні сервіси несправні.
Уявний експеримент: що станеться, якщо API партнера буде недоступним 6 годин? Яка у вас стратегія граційної деградації? Черги з повторним відтворенням? Часткова функціональність? Ручне втручання? Запишіть це і протестуйте.
Модернізація аналітики: підбирайте інструменти під реальні робочі процеси
Модернізація аналітики вдається тоді, коли вибір інструментів відповідає робочим процесам користувачів (керівники, аналітики та дата-сайентисти). Свідомо формуйте цільовий стек:
- Power BI в Azure для управлінських панелей і самостійної звітності.
- HDInsight для обробки великих даних і пакетних конвеєрів.
- Azure Machine Learning, коли дата-сайентистам потрібні експерименти, моделі та шляхи розгортання.
- SQL Data Warehouse (сховище даних у стилі Synapse) для керованої аналітики великого масштабу.
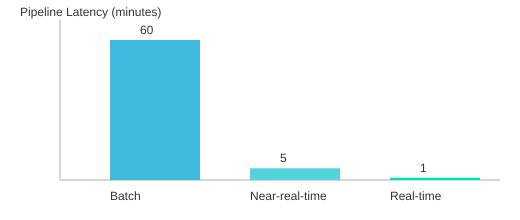
| Режим | Приблизна затримка конвеєра (хвилини) |
|---|---|
| Пакетний | 60 |
| Майже в реальному часі | 5 |
| У реальному часі | 1 |
Люди, ролі та управління: тиха рушійна сила успіху в хмарі
У книзі Enterprise Cloud Strategy (перше видання 2015-11-23; авторське право 2016; ISBN 978-1-5093-0196-6) Бріггс і Касснер наголошують на практичному: міграція в хмару провалюється не через брак інструментів, а через неясну відповідальність. Як каже Джон Коттер:
"Головний виклик полягає в тому, щоб змінити поведінку людей."
Очікуйте еволюції ролей: від контролерів до помічників
Ваша модель операційної роботи DevOps виходить за межі формули «розробка + експлуатація». Платформні команди створюють готові маршрути (шаблони, конвеєри, огорожі безпеки). Безпека стає вбудованою (політика як код, моделювання загроз). А корпоративні архітектори переходять від погоджувачів до помічників: допомагають командам обрати правильний шлях серед «п'яти R» і стандартні патерни, а не блокують поставку.
Навмисно зробіть комунікацію зі стейкхолдерами нудною
Задайте ритм, який зменшує несподіванки: щотижнева поставка та ризики, щомісячні витрати й цінність, щоквартальна дорожня карта. «Нудність» тут на користь, бо несподіванки коштують дорого, особливо коли йдеться про оплату за споживання та спільні сервіси.
Побудуйте модель хмарного управління, яка відповідає оплаті за споживання
Працююча модель хмарного управління включає фінансове управління, а не лише політики. Мислення у стилі FinOps є необхідним, щоб після першої хвилі міграції зберігати видимість витрат і цінності.
- Бюджетування: перейдіть від річних капітальних витрат до поточних прогнозів, прив'язаних до продуктових команд.
- Звітність: вимагайте стандарти тегування (застосунок, власник, середовище, центр витрат).
- Контроль: автоматизуйте бюджети, сповіщення та виявлення аномалій у витратах.
Чітко визначте спільну відповідальність за безпеку (і прискоріть аудити)
Скористайтеся ідеєю «Figure 4-17»: явно позначте, що захищає постачальник хмари, а що захищаєте ви (ідентичність, класифікація даних, конфігурація, кінцеві точки). Чіткі межі спільної відповідальності зменшують тертя в безпеці та прискорюють аудити, адже збір доказів стає повторюваним.
"Управління має прискорювати поставку, роблячи безпечний шлях легким шляхом." — Kimberly Craven
Модернізуйте операції ITIL у хмарі за допомогою автоматизації
Збережіть суть операцій ITIL у хмарі, але оновіть механіку: стандартні зміни виконуються через конвеєри; інциденти пов'язуються з телеметрією; CMDB інтегрується з хмарною інвентаризацією. Автоматизуйте все, що можна (резервне копіювання, патчування, масштабування, забезпечення політик), щоб люди зосереджувались на винятках.
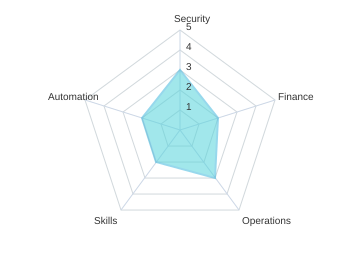
Радар зрілості (ідея для діаграми) і зразкова базова оцінка
| Домен | Оцінка (1–5) |
|---|---|
| Безпека | 3 |
| Фінанси | 2 |
| Операції | 3 |
| Навички | 2 |
| Автоматизація | 2 |
Ставтеся до управління як до беклогу продукту: ітеруйте, вимірюйте й покращуйте, а не замуровуйте правила в папку, яку ніхто не читає.
Висновок: ваша хмарна стратегія є живою системою
Ваша корпоративна хмарна стратегія працює лише тоді, коли пов'язує всю систему: чітку бізнес-мету, чесну ясність портфеля, правильну модель міграції для кожного застосунку та щоденні дисципліни безпеки, операцій і управління. Мета вашої карти міграції ніколи не полягала в тому, щоб «перенести сервери». Вона полягала в тому, щоб побудувати повторюваний спосіб доставляти зміни: безпечно, швидше й з меншими втратами, використовуючи ту саму структуроване мислення, яке ви бачили в реальних корпоративних прикладах і в навчальному циклі Microsoft «First and Best».
Згадайте метафору з прибиранням шафи. Ви не просто навели порядок і підписали коробки. Ви змінили те, як купуєте, зберігаєте та підтримуєте речі. У термінах хмари тепер ви знаєте, що вивести з експлуатації, що замінити, що зберегти та обгорнути, що перенести без змін, а що переосмислити. Ця ясність не дає вашому плану впровадження хмари перетворитися на нескінченну дискусію. План з чітко визначеним терміном зменшує паралізм аналізу й дає ранні докази для зацікавлених сторін, особливо коли ви можете показати результати за вартістю, ризиками та термінами поставки простими цифрами.
Пітер Друкер: «Те, що вимірюють, тим і управляють».
Перетворіть цей висновок на конкретні дії. Оберіть один пілотний застосунок, який є важливим, але не критичним для місії. Визначте показники успіху до того, як торкнетеся продуктивного середовища: частоту розгортань, час відновлення, закриті висновки щодо безпеки та просту базову лінію вартості (включно з метрикою на кшталт Cost/OSI, якщо вона підходить для вашого середовища). Потім призначте першу контрольну точку з відділом управління корпоративними ризиками та фінансовим відділом. Коли ці партнери бачать, що ви ставитеся до відповідальності за безпеку, відповідності вимогам і витрат як до повноцінної роботи, а не як до додаткового завдання, довіра зростає, а погодження прискорюються.
Тримайте петлі навчання відкритими. Програми, які розглядають впровадження хмари як безперервне вдосконалення DevOps, зазвичай отримують накопичувальну користь в автоматизації та швидкості поставки, адже кожен реліз покращує наступний. Слідкуйте за оновленнями та рекомендаціями на MicrosoftPressStore.com, MicrosoftVirtualAcademy.com і в Azure Trust Center, а також регулярно переглядайте виправлення та безкоштовні ресурси, коли платформа розвивається.
Бен Горовіц: «Найважча частина не в тому, щоб поставити велику, складну й амбітну мету, а в тому, щоб щодня виконувати роботу».
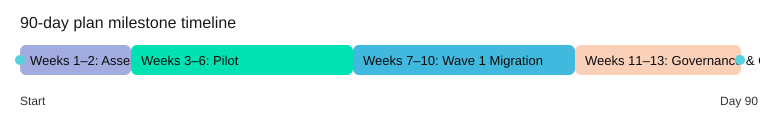
Ваш наступний крок простий: складіть перший 90-денний план впровадження хмари з охопленням людей, процесів і платформи. Деякі рішення все одно виявляться хибними. Ваше завдання полягає в тому, щоб зробити їх оборотними завдяки продуманій архітектурі, автоматизації та політикам управління, які можуть адаптуватися.
Стратегія впровадження хмари для підприємств з Microsoft Azure
Що таке стратегія хмари для підприємства в Azure і навіщо вона потрібна моїй організації?
Стратегія хмари для підприємства в Azure — це задокументований план, який узгоджує бізнес-цілі з хмарними технологіями. Він визначає, як ваша організація перейде в хмару, які хмарні сервіси Azure використовувати, а також як керувати інвестиціями в хмару, безпекою, відповідністю вимогам і масштабованістю. Її створення допомагає переконатися, що ваш шлях до хмари відповідає бізнес-потребам, оптимізує витрати на хмарні сервіси, забезпечує узгоджену хмарну платформу та прискорює впровадження хмари, знижуючи ризики під час міграції та в подальшій експлуатації.
Як розробити стратегію впровадження хмари і яку роль у цьому відіграє Cloud Adoption Framework for Azure?
Щоб розробити стратегію впровадження хмари, почніть з оцінки готовності, визначення бізнес- і технологічних стратегій, зіставлення хмаринних навантажень із бізнес-цілями та створення стратегії міграції й моделі управління. Cloud Adoption Framework for Azure пропонує докладні рекомендації, найкращі практики та інструменти, зокрема оцінювач стратегії впровадження хмари, які допомагають архітекторам хмари та командам стратегії спланувати впровадження хмари на рівні підприємства, спроєктувати хмарну платформу та реалізувати модернізацію з дотриманням вимог безпеки, відповідності та аварійного відновлення.
Який типовий шлях впровадження хмари і як прискорити хмарні ініціативи?
Шлях впровадження хмари включає оцінку та готовність, пілотні міграції, масштабування хмаринних навантажень, оптимізацію та безперервне вдосконалення. Прискорити впровадження хмари можна, використовуючи пропозиції Microsoft: шаблони, автоматизацію й керовані сервіси Azure, партнерські ресурси, а також навчаючись через Microsoft Learn. За потреби застосовуйте гібридні хмарні стратегії та узгоджуйте хмарні ініціативи з потребами організації й бізнес-цілями, щоб швидше перейти в хмару.
Як підходити до готовності до хмари і які оцінювання є обов’язковими?
Готовність до хмари починається з оцінки поточної зрілості хмарного середовища, залежностей застосунків, навичок, стану безпеки та базової лінії витрат. Обов’язкові оцінювання включають зіставлення бізнес-потреб, готовність хмарної платформи, перевірку мережі та ідентифікації, оцінку відповідності вимогам і безпеки Azure, а також дослідження доцільності стратегії міграції. Ці оцінювання допомагають ухвалювати рішення щодо хмарних сервісів, послідовності міграції та того, чи варто йти шляхом модернізації, чи підходом lift-and-shift.
Які найкращі практики забезпечують безпечну й відповідну вимогам корпоративну хмару в Azure?
Найкращі практики включають використання Cloud Adoption Framework для рекомендацій з безпеки Azure, впровадження контролю доступу на основі ролей, сегментацію мережі, шифрування, безперервний моніторинг та автоматизоване застосування політик. Використовуйте сервіси безпеки Azure, інтегруйте вимоги відповідності в архітектуру, переконайтеся, що плани аварійного відновлення та резервного копіювання регулярно тестуються, і вбудуйте безпеку та відповідність у стратегію Cloud Adoption Framework — від планування до експлуатації, щоб зберігати успішну хмарну безпекову позицію.
Як оптимізувати витрати на хмару та зробити наше хмарне середовище масштабованим?
Оптимізуйте витрати на хмару, підбираючи розмір ресурсів під реальне навантаження, використовуючи зарезервовані екземпляри або плани економії, впроваджуючи автомасштабування, розподіл витрат на основі тегів і безперервний моніторинг витрат. Проєктуйте масштабовану хмарну архітектуру Azure з мікросервісами або serverless там, де це доречно, використовуйте керовані сервіси, щоб зменшити операційні накладні витрати, і формуйте культуру безперервної оптимізації, щоб інвестиції в хмару відповідали вимогам до продуктивності, бізнес-цілям та новим можливостям хмари.
Які рекомендовані підходи до аварійного відновлення та забезпечення безперервності бізнесу в Azure?
Рекомендовані підходи включають проєктування геореплікованих архітектур, використання Azure Site Recovery для керованого перемикання на резервну систему, регулярне резервне копіювання за допомогою Azure Backup, визначення RTO і RPO відповідно до бізнес-потреб і тестування сценаріїв відновлення. Включіть аварійне відновлення у свій шлях упровадження хмари та плани хмарної інфраструктури, щоб застосунки та сервіси могли адаптуватися до змін на ринку і залишалися стійкими під час інцидентів.
Як гібридні хмарні стратегії вписуються в корпоративне впровадження хмари і коли їх варто використовувати?
Гібридні хмарні стратегії дозволяють організаціям розширювати інвестиції в локальну інфраструктуру, одночасно використовуючи хмарні сервіси Azure для масштабованості, сучасних робочих навантажень або з нормативних міркувань. Використовуйте гібридні підходи, коли затримка, суверенітет даних або залежності від застарілих систем потребують локальних ресурсів, або як поетапну стратегію міграції під час переходу до хмари. Azure пропонує інструменти та сервіси для інтеграції локальних систем із хмарною платформою Azure, що допомагає узгодити можливості хмари з потребами організації та прискорити модернізацію хмари.