 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Warum traditionelle Jump-Server zunehmend veraltet sind
Von Mirko Peters ·
Willkommen zurück im Blog! Wenn Sie jemals Infrastruktur in der Cloud verwaltet haben, kennen Sie sicherlich das altbewährte Ritual, eine Jump Box bzw. einen Bastion Host einzurichten. Jahrzehntelang dienten diese virtuellen Maschinen als Wächter unserer internen Netzwerke und bildeten die einzige Zwischenstation zwischen dem offenen Internet und unserer sensiblen Backend-Infrastruktur. Doch da Cy
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
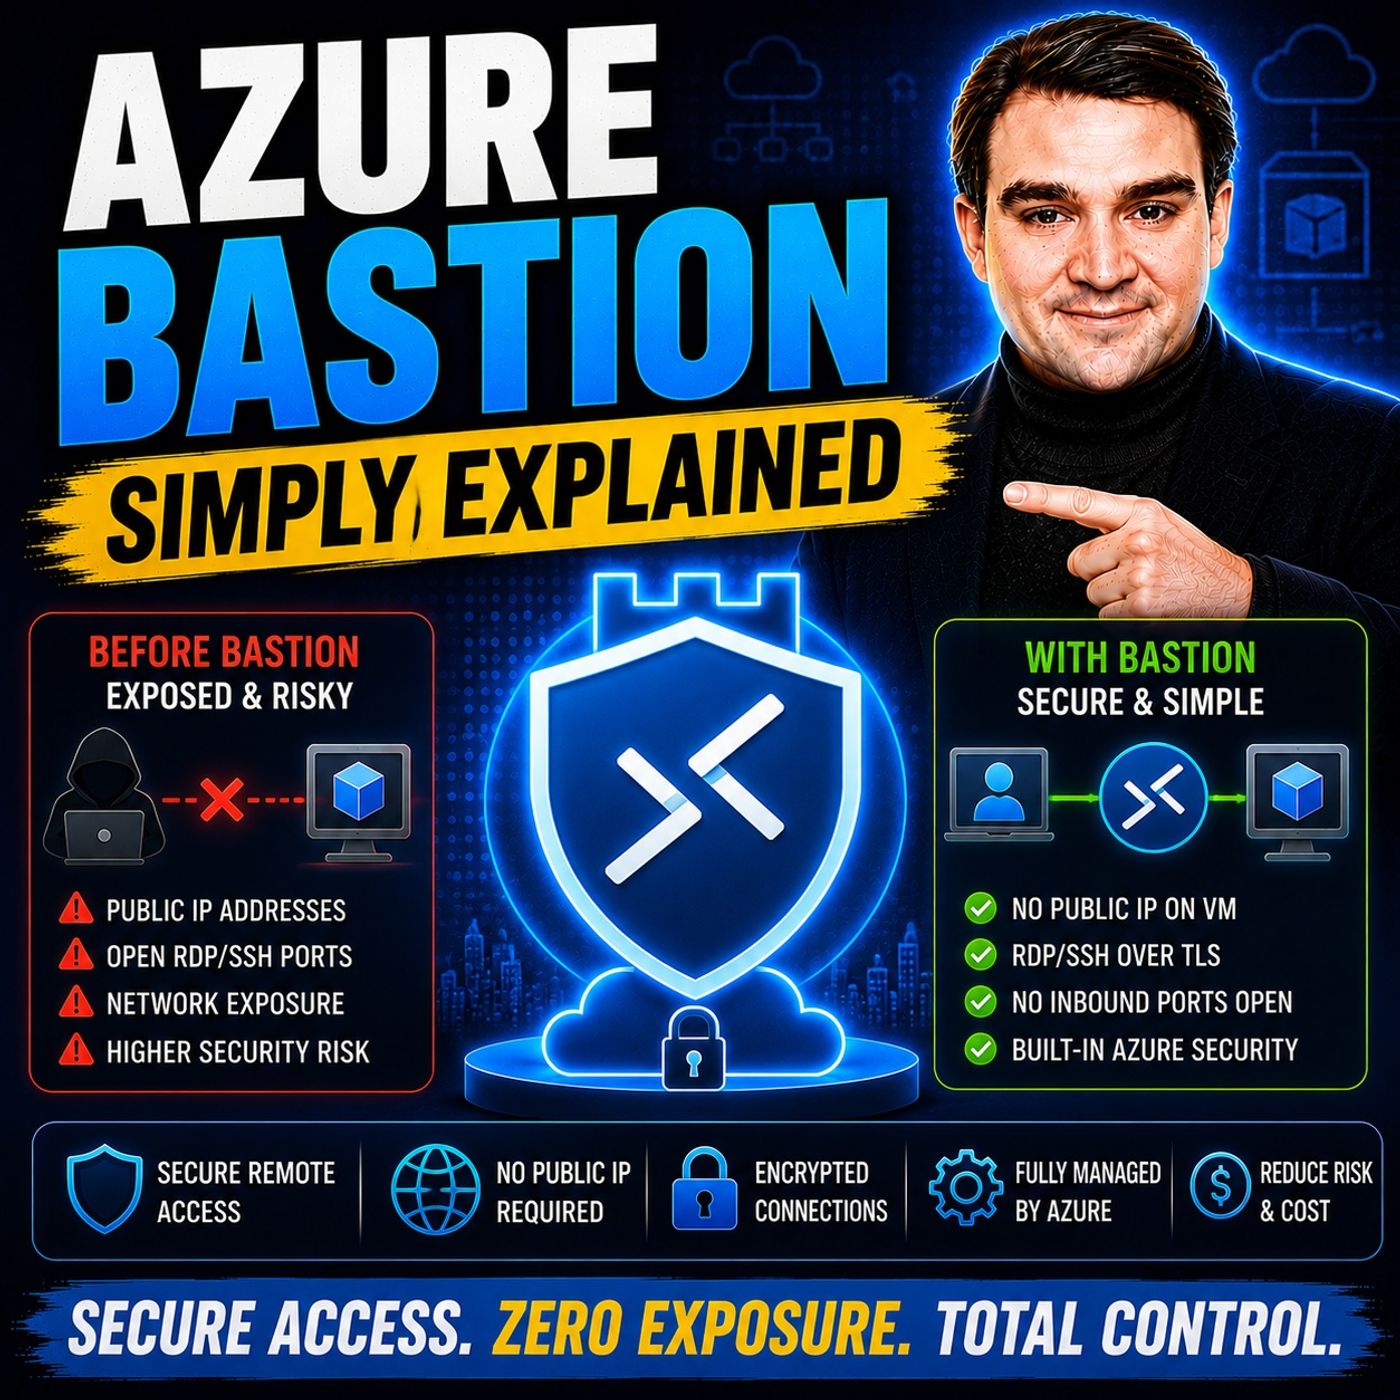
Willkommen zurück im Blog! Wenn Sie jemals Infrastruktur in der Cloud verwaltet haben, kennen Sie sicherlich das altbewährte Ritual, eine Jump Box bzw. einen Bastion Host einzurichten. Jahrzehntelang dienten diese virtuellen Maschinen als Wächter unserer internen Netzwerke und bildeten die einzige Zwischenstation zwischen dem offenen Internet und unserer sensiblen Backend-Infrastruktur. Doch da Cyberbedrohungen immer raffinierter werden, ist es zu einem erheblichen Risiko geworden, an diesen traditionellen Verwaltungswegen festzuhalten. In diesem umfassenden Beitrag gehen wir ausführlich darauf ein, warum klassische Jump-Server rasch veralten, welche Sicherheitslücken in altmodischen Architekturen stecken und wie moderne PaaS-Lösungen wie Azure Bastion den administrativen Zugriff grundlegend verändern.
Wenn Sie tiefer in dieses Thema einsteigen und eine praxisnahe, straffe Erklärung dazu hören möchten, wie diese Technologie in der Realität funktioniert, schauen Sie sich unbedingt die passende Podcast-Episode an: Azure Bastion - Simply Explained.
Lassen Sie uns nun die Entwicklung der Sicherheit beim Cloud-Zugriff betrachten, die Funktionsweise moderner PaaS-Alternativen erläutern und genau prüfen, warum der Abschied von traditionellen Jump Boxes nicht länger nur eine Empfehlung ist, sondern eine absolute Notwendigkeit.
Entwicklung und Risiken klassischer Jump-Server
Um zu verstehen, warum traditionelle Jump-Server aus der Mode kommen, müssen wir zunächst klären, was sie eigentlich sind und warum sie überhaupt entstanden sind. Früher brauchten Administratoren eine Möglichkeit, virtuelle Maschinen in privaten Netzwerken zu verwalten, ohne jede einzelne Maschine direkt dem öffentlichen Internet auszusetzen. Die Lösung war die Jump Box: ein gehärteter, dedizierter virtueller Server am Rand des Netzwerks, der mit einer öffentlichen IP-Adresse ausgestattet war. Administratoren verbanden sich über das Remote Desktop Protocol (RDP) oder Secure Shell (SSH) mit dieser Jump Box, meldeten sich dort an und wechselten von dort aus zu anderen internen VMs.
Dieses Modell funktionierte im Rechenzentrumszeitalter recht gut, birgt aber erhebliche Sicherheitsmängel, wenn es unbedacht in die Cloud übernommen wird. An erster Stelle steht das Problem der Angriffsfläche. Jede Ressource mit einer öffentlichen IP-Adresse ist für automatisierte Botnets und böswillige Akteure, die rund um die Uhr Ports scannen, sofort sichtbar. Wenn der RDP-Port (3389) oder der SSH-Port (22) Ihres Jump-Servers für das öffentliche Internet offen bleibt, selbst wenn Netzwerksicherheitsgruppen den Zugriff einschränken, laden Sie Brute-Force-Angriffe, Versuche mit Zero-Day-Exploits und Credential Stuffing geradezu ein.
Darüber hinaus erfordern traditionelle Jump-Server laufenden administrativen Aufwand. Wer spielt die Patches für das Betriebssystem der Jump Box ein? Wer rotiert die Administratorzugangsdaten? Wer prüft die Verbindungsprotokolle, damit eine kompromittierte Jump Box nicht zur Startrampe für laterale Bewegungen innerhalb Ihres virtuellen Netzwerks wird? In vielen Organisationen werden Jump Boxes zu vergessenen Haustieren statt zu verwalteten Herdentieren, die im Laufe der Zeit technische Schulden und Sicherheitslücken anhäufen. Wenn man das Risiko öffentlicher IP-Adressen, den Verlust von Zugangsdaten und den hohen betrieblichen Aufwand für die Pflege eines weiteren Betriebssystems zusammen betrachtet, wird klar, warum traditionelle Jump-Server zu einer aussterbenden Spezies gehören.
Azure Bastion im Überblick
Hier kommt Azure Bastion ins Spiel: ein vollständig verwalteter Platform-as-a-Service-Dienst (PaaS) von Microsoft, der grundlegend neu denkt, wie Cloud-Administratoren sich mit ihren virtuellen Maschinen verbinden. Statt eine IaaS-VM bereitzustellen, ihr eine öffentliche IP-Adresse zuzuweisen, ihr Betriebssystem zu verwalten und sich um Firewallregeln zu kümmern, nimmt Azure Bastion Ihnen all diese Komplexität ab.
Azure Bastion wird direkt in Ihrem virtuellen Netzwerk (VNet) bereitgestellt, und zwar in einem dedizierten, reservierten Subnetz namens AzureBastionSubnet. Der Dienst stellt die sichere RDP- und SSH-Konnektivität zu Ihren virtuellen Maschinen nativ über das Azure-Portal her, und zwar vollständig über Transport Layer Security (TLS) auf Port 443. Die Ziel-VMs benötigen daher keinerlei öffentliche IP-Adressen. Sie können völlig vom öffentlichen Internet isoliert betrieben werden, und dennoch können autorisierte Administratoren sie mit einem einzigen Klick im Webbrowser verwalten.
Die wichtigsten Funktionen von Azure Bastion
Azure Bastion bietet bei modernen Cloud-Sicherheitsarchitekturen eine beeindruckende Leistung. Diese Kernfunktionen machen den Dienst zu einem echten Gamechanger:
- Browserbasierter Zugriff: Sie starten vollständig interaktive RDP- und SSH-Sitzungen direkt in Ihrem Webbrowser über das Azure Portal. Lokale Client-Software oder komplexe VPN-Konfigurationen sind dafür nicht erforderlich.
- Plattformunabhängige Konnektivität: Ob Ihr Administrationsteam Windows, macOS oder Linux verwendet, Azure Bastion funktioniert auf allen Client-Betriebssystemen nahtlos und ohne zusätzliche Abhängigkeiten.
- Identitätsbasierte Zugriffskontrolle: Die Integration mit Azure Active Directory (Microsoft Entra ID) ermöglicht die Durchsetzung einer rollenbasierten Zugriffssteuerung (RBAC) und von Richtlinien für bedingten Zugriff. So stellen Sie sicher, dass nur verifizierte Identitäten eine Sitzung starten können.
- Kein Verwaltungsaufwand für VMs: Da Bastion ein vollständig verwalteter PaaS-Dienst ist, übernimmt Microsoft die zugrunde liegende Infrastruktur, die Hochverfügbarkeit und das Einspielen von Betriebssystem-Updates. Ihr Team muss nie wieder einen Jump-Server patchen.
- Integrierte Überwachung und Protokollierung: Die native Integration mit Azure Monitor ermöglicht es Sicherheitsteams, Verbindungsprotokolle, Diagnosedaten und Zugriffsmuster nachzuverfolgen. So halten Sie strenge Compliance-Anforderungen ein.
Indem Sie die Anforderung einer öffentlichen IP-Adresse für Ihre Zielworkloads entfernen, verkleinert Azure Bastion die Angriffsfläche Ihrer Organisation deutlich. Außerdem werden Schwachstellen beseitigt, die veraltete Jump-Architekturen belasten.
So funktioniert Azure Bastion
Wer die zugrunde liegende Architektur von Azure Bastion versteht, erkennt schnell, warum der Dienst deutlich sicherer ist als eine herkömmliche IaaS-virtuelle Maschine, die als Proxy fungiert. Fordert ein Administrator über das Azure Portal eine Verbindung zu einer Ziel-VM an, baut Azure Bastion einen sicheren Verwaltungstunnel auf.
Die Verbindung läuft über HTTPS (Port 443) vom Browser des Administrators zur öffentlichen IP-Adresse von Azure Bastion. Von dort kommuniziert der Bastion-Dienst innerhalb des virtuellen Netzwerks sicher mit der Ziel-VM, und zwar über private IP-Adressen. Die Ziel-VM erhält niemals Datenverkehr aus dem öffentlichen Internet. Sie sieht ausschließlich internen Datenverkehr aus dem Azure Bastion-Subnetz.
Diese Architektur trennt Zuständigkeiten sauber voneinander und schirmt interne Ressourcen gegen externe Scan-Tools ab. Da die Kommunikation auf TLS-Verschlüsselung basiert und für die Authentifizierung Azure Active Directory nutzt, erfüllt sie die strengen Sicherheitsanforderungen moderner Unternehmensumgebungen.
Vorteile von Azure Bastion
Wer von klassischen Jump-Boxen auf Azure Bastion umstellt, profitiert deutlich in den Bereichen Sicherheit, Betrieb und Finanzen. Schauen wir uns die wichtigsten Vorteile im Einzelnen an.
An erster Stelle stehen eine verbesserte Sicherheit und eine verringerte Angriffsfläche. Indem Sie öffentliche IP-Adressen von Ihren virtuellen Maschinen entfernen, machen Sie böswillige externe Akteure sofort blind. Sie können Ihre VMs nicht mehr per Portscan untersuchen, keine Brute-Force-Angriffe auf RDP starten und keine ungepatchten Netzwerkdienste ausnutzen, weil diese Ports schlicht nicht aus dem Internet erreichbar sind.
An zweiter Stelle stehen vereinfachtes Management und ein geringerer Betriebsaufwand. Klassische Jump-Boxen erfordern laufende Wartung: das Einspielen von Betriebssystem-Updates, die Aktualisierung von Anti-Malware-Agenten, die Verwaltung lokaler Benutzerkonten und die Fehlersuche im Netzwerkrouting. Mit Azure Bastion übernimmt Microsoft die Dienstebene vollständig. Ihre Techniker müssen den Bastion-Host selbst nicht warten und können ihre Zeit zu 100 % für die eigentlichen Geschäftsaufgaben nutzen.
Drittens ermöglicht Azure Bastion kosteneffiziente Compliance. In regulierten Branchen – etwa im Gesundheitswesen, im Finanzsektor und in der öffentlichen Verwaltung – schreiben Compliance-Rahmenwerke häufig eine strikte Netzwerkisolation und die verschlüsselte Übertragung von Daten vor. Azure Bastion bietet verschlüsselte TLS-Tunnel direkt ab Werk und unterstützt strenge Anforderungen an die Protokollierung. Dadurch kommen Organisationen ohne selbst entwickelte, fragile Jump-Server-Skripte problemlos durch Compliance-Audits.
Azure Bastion bereitstellen
Die Bereitstellung von Azure Bastion ist unkompliziert, setzt aber bestimmte strukturelle Voraussetzungen in Ihrer Azure-Umgebung voraus. Bevor Sie mit der Bereitstellung beginnen, sollten Sie folgende Punkte vorbereitet haben:
- Ein aktives Azure-Abonnement mit vorhandenen virtuellen Netzwerken und Ziel-VMs.
- Ein dediziertes Subnetz innerhalb Ihres Ziel-VNets mit exakt dem Namen AzureBastionSubnet und einer empfohlenen Netzmaske von mindestens /26, damit der Dienst skaliert werden kann.
- Eine öffentliche IP-Adresse mit Standard-SKU, die speziell für die Bastion-Ressource zugewiesen wurde.
- Entsprechende Berechtigungen (z. B. die Rolle Mitwirkender) für das virtuelle Netzwerk und die Ressourcengruppe.
Sobald Ihre Voraussetzungen geprüft sind, können Sie Azure Bastion über das Azure-Portal, die Azure CLI oder Infrastructure-as-Code-Tools wie Bicep und Terraform bereitstellen. Bei Standardkonfigurationen dauert die Bereitstellung in der Regel etwa 10 Minuten, während neuere Developer-SKU-Optionen in wenigen Sekunden einsatzbereit sein können.
Typische Fehler bei der Bereitstellung sind, das Subnetz nicht AzureBastionSubnet zu nennen, oder zu versuchen, ein virtuelles Netzwerk mit einer aktiven Bastion-Instanz in eine andere Ressourcengruppe zu verschieben, ohne die Bastion-Ressource vorher zu löschen. Wenn Sie diese Einschränkungen im Blick behalten, verläuft der Rollout reibungslos und fehlerfrei.
Nachteile von Azure Bastion
Azure Bastion ist ein beeindruckender Dienst, aber kein Cloud-Architekturmuster kommt ohne Kompromisse aus. Um eine fundierte Entscheidung für Ihre Organisation zu treffen, sollten Sie die aktuellen Einschränkungen kennen:
- Protokolleinschränkungen: Azure Bastion unterstützt nativ RDP und SSH. Wenn Ihre administrativen Abläufe auf alternative Verwaltungsprotokolle angewiesen sind, benötigen Sie ergänzende Lösungen.
- IPv6-Unterstützung: Derzeit ist Azure Bastion auf IPv4-Umgebungen beschränkt. Das kann Organisationen, die aktiv auf reine IPv6-Netzwerktopologien umstellen, vor Hürden stellen.
- Azure Virtual Desktop (AVD): Bastion lässt sich nicht direkt in AVD-Workloads integrieren. Das sorgt gelegentlich für Verwirrung bei Administratoren, die einen universellen Desktop-Proxy erwarten.
- Einschränkungen bei der Dateiübertragung: Dateiübertragungen über das Browserportal wirken im Vergleich zur nativen clientseitigen Laufwerkszuordnung oft eingeschränkt. Für große Dateien sind mitunter Befehlszeilentools nötig.
Kostenaspekte: Azure Bastion verursacht stündliche Grundgebühren sowie Gebühren für die Datenübertragung. Bei großen Unternehmensumgebungen über mehrere Regionen hinweg können sich die Kosten schnell summieren, wenn Instanzen überdimensioniert sind.
Wenn Sie diese Einschränkungen gegen die technischen und finanziellen Rahmenbedingungen Ihrer Organisation abwägen, finden Sie leichter die optimale SKU und Bereitstellungsstrategie.
Häufige Fragen
Was ist Azure Bastion?
Azure Bastion ist ein vollständig verwalteter PaaS-Dienst, der über das Azure-Portal eine sichere, nahtlose RDP- und SSH-Verbindung zu Ihren Azure-VMs über SSL (TLS, Port 443) bereitstellt, ohne dass diese VMs öffentliche IP-Adressen benötigen.
Wie erhöht Azure Bastion die Sicherheit?
Indem Azure Bastion die öffentlichen IP-Adressen von Ihren virtuellen Maschinen entfernt, schließt es die direkte Angriffsfläche zum öffentlichen Internet. Dadurch sinkt die Angriffsfläche deutlich, und automatisierte Brute-Force-Angriffe laufen ins Leere.
Benötige ich Client-Software, um Azure Bastion zu nutzen?
Nein! Einer der größten Vorteile von Azure Bastion ist, dass die Verbindung vollständig im Webbrowser stattfindet. Sie müssen auf Ihrem lokalen Arbeitsplatz keine RDP-Clients installieren, keine SSH-Schlüssel hinterlegen und keine komplexen VPN-Tunnel konfigurieren.
Ist Azure Bastion teuer?
Azure Bastion wird stündlich abgerechnet, abhängig von der gewählten SKU und der Anzahl der Instanzen. Berücksichtigt man jedoch die geringeren Betriebskosten für das Patch-Management, den Wegfall der Gebühren für öffentliche IP-Adressen und die Vermeidung gravierender Sicherheitsvorfälle, ist der langfristige Nutzen beachtlich.
Kann ich Azure Bastion mit Microsoft Entra ID integrieren?
Ja, Azure Bastion lässt sich nativ mit Microsoft Entra ID (früher Azure Active Directory) integrieren. So können Sie moderne Identitätskontrollen wie Multi-Faktor-Authentifizierung (MFA) und Richtlinien für bedingten Zugriff durchsetzen, bevor administrativer Zugriff gewährt wird.
Fazit
Die Ära des klassischen Jump Servers geht offiziell zu Ende. Mit wachsenden Cloud-Umgebungen und immer dreisteren Bedrohungsakteuren ist es ein unnötiges Risiko, die interne Infrastruktur durch öffentlich erreichbare virtuelle Maschinen zu schützen. Moderne PaaS-Lösungen wie Azure Bastion bieten eine sichere, skalierbare und betrieblich schlanke Alternative. Sie schützen Ihre Workloads, vereinfachen die Verwaltung und folgen den modernen Zero-Trust-Sicherheitsprinzipien.
Um eine praxisnahe Diskussion darüber live zu verfolgen, wie diese Technologie in Ihre gesamte Microsoft-Cloud-Strategie passt, hören Sie unbedingt die begleitende Podcast-Folge: Azure Bastion - Simply Explained.
Die Absicherung Ihrer Cloud-Infrastruktur muss kein administrativer Albtraum sein. Wenn Sie auf verwaltete Zugriffstools setzen, schützen Sie Ihre Daten, stärken Ihre Engineering-Teams und schaffen ein belastbares Fundament für die Zukunft. Denken Sie daran: Eine sichere Umgebung ist eine produktive Umgebung! 🚀
🎧 Hören Sie sich diese Folge an
Sie möchten eine praxisnahe Erklärung zu Azure Bastion? Diese Folge erklärt das Thema verständlich und zeigt, warum es für Microsoft 365, Azure, Power Platform, Sicherheit, KI und modernes Arbeiten wichtig ist.
Hören Sie sich diese Folge an, wenn Sie:
- die zentralen Konzepte hinter Azure Bastion verstehen möchten
- sehen möchten, wie sich Azure Bastion in das breitere Microsoft-Technologie-Ökosystem einordnet
- erfahren möchten, wo es für Ihre Organisation praktischen Nutzen schaffen kann
Entdecken Sie weitere praxisnahe Microsoft-Themen auf M365 FM.
Zuletzt geprüft: Juli 2026.
Für wen diese Folge gedacht ist
Diese Folge richtet sich an Azure-Administratoren, Architekten, Entwickler und IT-Verantwortliche, die vor dem Entwerfen, Steuern oder Betreiben dieses Dienstes eine praxisnahe Grundlage benötigen.
🎧 Diese Folgen sollten Sie ebenfalls hören
- Azure Private Link — Ein praxisnaher nächster Schritt, um dieses Thema zu vertiefen.
- Azure Network Security Groups — Ein praxisnaher nächster Schritt, um dieses Thema zu vertiefen.
- Azure Virtual Network — Ein praxisnaher nächster Schritt, um dieses Thema zu vertiefen.