 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure AD: capire Conditional Access vs. criterio di Identity Protection
By Mirko Peters ·
Nel mondo della sicurezza cloud, comprendere le sfumature di Azure Active Directory (Azure AD) è fondamentale per mantenere una solida postura di sicurezza. Due funzionalità chiave…
Automatically translated with AI from the original post. Read the English original
Nel campo della sicurezza cloud, capire le sfumature di Azure Active Directory (Azure AD) è fondamentale per mantenere una postura di sicurezza solida. Due funzionalità chiave di Azure AD che svolgono un ruolo importante nella protezione dell'accesso sono Conditional Access e Identity Protection. Pur avendo entrambe l'obiettivo di proteggere identità e risorse degli utenti, operano secondo principi diversi e affrontano aspetti distinti della gestione delle identità. Questo articolo illustra le differenze fondamentali tra Azure AD Conditional Access e Azure AD Identity Protection, chiarendo il loro ruolo specifico e il contributo che danno a una strategia di sicurezza zero trust completa.
Introduzione ad Azure AD e alla gestione delle identità
Che cos'è Azure Active Directory?
Azure Active Directory (Azure AD), oggi parte di Microsoft Entra ID, è il servizio cloud di Microsoft per la gestione delle identità e degli accessi. Costituisce la base per gestire le identità degli utenti e proteggere l'accesso alle risorse, sia nel cloud sia in locale. Azure AD abilita il single sign-on (SSO) per consentire agli utenti di accedere a migliaia di applicazioni cloud, tra cui Microsoft 365, Salesforce e molte altre. Offre inoltre solide funzionalità di autenticazione e autorizzazione, garantendo che solo gli utenti autorizzati possano accedere a dati e applicazioni sensibili. Flessibilità e scalabilità di Azure AD ne fanno una componente essenziale per qualsiasi azienda che adotti servizi cloud.
Panoramica della gestione delle identità in Microsoft Entra
La gestione delle identità in Microsoft Entra comprende un ampio insieme di funzionalità volte a proteggere e governare le identità degli utenti e i relativi privilegi di accesso. Ne fanno parte il provisioning e il deprovisioning degli utenti, l'autenticazione a più fattori (MFA), il controllo degli accessi basato sui ruoli (RBAC) e il monitoraggio delle attività degli utenti per individuare potenziali minacce alla sicurezza. Una gestione efficace delle identità è essenziale per mantenere una postura di sicurezza solida, garantire la conformità ai requisiti normativi e consentire agli utenti di accedere in modo sicuro alle risorse necessarie per svolgere il proprio lavoro. Microsoft Entra ID mette a disposizione gli strumenti e le funzionalità necessari per implementare una strategia di gestione delle identità completa, proteggendo le organizzazioni da accessi non autorizzati e violazioni dei dati. L'approccio di Microsoft Entra alla gestione delle identità è la base per una sicurezza solida.
Il ruolo di Microsoft Entra ID nelle moderne soluzioni di identità
Microsoft Entra ID svolge un ruolo centrale nelle moderne soluzioni di identità, fornendo una piattaforma centralizzata per gestire le identità degli utenti e proteggere l'accesso alle risorse in ambienti diversi. Man mano che le organizzazioni adottano sempre più servizi cloud e modelli IT ibridi, diventa indispensabile una soluzione di identità unificata. Microsoft Entra ID risponde a questa esigenza offrendo funzionalità come conditional access, identity protection e privileged identity management (PIM), garantendo che la responsabilità per la sicurezza sia condivisa a tutti i livelli. Queste funzionalità consentono alle organizzazioni di applicare criteri di controllo degli accessi solidi, rilevare e rispondere alle minacce basate sulle identità e gestire in modo efficace i privilegi amministrativi. Sfruttando Microsoft Entra ID, le organizzazioni possono rafforzare la propria postura di sicurezza, semplificare i processi di gestione delle identità e offrire un accesso senza interruzioni agli utenti, indipendentemente da dove si trovino o dal dispositivo che stanno utilizzando.
Criteri di Conditional Access in Azure AD
Che cosa sono i criteri di Conditional Access?
Le criteri di accesso condizionale in Azure AD sono una funzionalità potente di Microsoft Entra ID che consente alle organizzazioni di applicare decisioni di controllo degli accessi in base a condizioni specifiche. Tali condizioni possono includere la posizione dell'utente, lo stato di integrità del dispositivo, la sensibilità dell'applicazione e le valutazioni del rischio in tempo reale. Configurando i criteri di accesso condizionale, gli amministratori possono garantire che solo gli utenti autorizzati accedano alle risorse sensibili e che lo facciano in modo sicuro. Ciò può comportare la richiesta di autenticazione a più fattori (MFA) per gli accessi ad alto rischio o il blocco completo dell'accesso da posizioni non attendibili. I criteri di accesso condizionale di Azure AD sono un pilastro di una strategia di sicurezza zero trust, perché permettono alle organizzazioni di adattare la propria postura di sicurezza al panorama delle minacce in continua evoluzione. L'accesso condizionale è importante anche per la gestione delle identità degli utenti.
Come funziona l'accesso condizionale
L'accesso condizionale valuta un insieme di condizioni prima di concedere l'accesso a una risorsa. Quando un utente tenta di accedere a un'applicazione o a un servizio protetto dall'accesso condizionale, Azure AD valuta l'identità, la posizione, il dispositivo e gli altri fattori rilevanti dell'utente, un passaggio fondamentale per garantire un accesso sicuro. In base a questi fattori, il criterio di accesso condizionale stabilisce se concedere l'accesso, richiedere MFA, bloccare l'accesso o intraprendere altre azioni. Il processo è dinamico e adattivo e consente alle organizzazioni di calibrare la propria postura di sicurezza sul contesto specifico di ogni tentativo di accesso. Questo livello di controllo granulare permette alle organizzazioni di bilanciare sicurezza ed esperienza utente, garantendo che gli utenti possano accedere alle risorse di cui hanno bisogno riducendo al minimo il rischio di accessi non autorizzati. L'accesso condizionale consente inoltre ai decisori di stabilire il livello di accesso degli utenti. Microsoft è un punto di riferimento nella gestione.
Vantaggi dell'implementazione dell'accesso condizionale
Implementare i criteri di accesso condizionale offre numerosi vantaggi alle organizzazioni che vogliono rafforzare la propria postura di sicurezza e proteggere i dati sensibili. Applicando controlli di accesso basati su valutazioni del rischio in tempo reale, l'accesso condizionale può ridurre in modo significativo il rischio di accessi non autorizzati e violazioni dei dati. Aiuta inoltre le organizzazioni a rispettare i requisiti normativi, garantendo che l'accesso ai dati sensibili sia controllato correttamente e sottoposto ad audit. Inoltre, l'accesso condizionale può migliorare la produttività degli utenti, consentendo loro di accedere alle risorse senza interruzioni dai dispositivi e dalle posizioni attendibili, pur applicando misure di sicurezza più rigorose negli scenari ad alto rischio. Adottando l'accesso condizionale, le organizzazioni possono ottenere una strategia di gestione delle identità più sicura ed efficiente. Per questo motivo l'uso dell'accesso condizionale è davvero importante, perché riduce le vulnerabilità e rafforza la sicurezza complessiva. Ad esempio, l'accesso condizionale, se abilitato, funziona anche con Identity Protection e con l'accesso condizionale stesso. L'accesso condizionale aiuta anche le organizzazioni a implementare una sicurezza solida.
Identity Protection in Azure AD
Panoramica di Azure AD Identity Protection
Azure AD Identity Protection è un componente fondamentale di Microsoft Entra ID, dedicato specificamente al rilevamento, all'analisi e alla risoluzione dei rischi legati alle identità. A differenza dell'accesso condizionale, che applica in modo proattivo controlli di accesso basati su condizioni predefinite, Identity Protection opera in modo reattivo analizzando continuamente i pattern di accesso e il comportamento degli utenti per individuare anomalie e potenziali minacce. Ciò include il rilevamento di posizioni di accesso insolite, schemi di accesso atipici e possibili credenziali compromesse, un aspetto che rientra nelle responsabilità dei sistemi di accesso condizionale. Sfruttando il machine learning e l'analisi comportamentale, Azure AD Identity Protection offre alle organizzazioni uno strumento potente per proteggere le identità degli utenti e attenuare l'impatto degli attacchi legati alle identità. È un livello essenziale di sicurezza solida per qualsiasi azienda che utilizza Azure AD e contribuisce alla postura di sicurezza complessiva.
Funzionalità principali di Identity Protection
Ecco alcune delle funzionalità principali offerte da Azure AD Identity Protection:
- Rilevamento dei rischi, che individua attività sospette come credenziali esposte, tentativi di accesso anomali e accessi collegati a malware.
- Remediation automatica, che consente alle organizzazioni di reagire automaticamente ai rischi rilevati, ad esempio chiedendo agli utenti di reimpostare la password o richiedendo l'autenticazione a più fattori (MFA) per gli accessi a rischio.
Il reporting completo fornisce informazioni sui rischi legati alle identità e sull'efficacia delle azioni di remediation, aiutando le organizzazioni a capire quali sono le proprie responsabilità nella gestione della sicurezza. Sfruttando queste funzionalità, le organizzazioni possono gestire e mitigare in modo proattivo le minacce basate sulle identità, garantendo che le identità degli utenti e le risorse restino protette. Identity Protection e l'accesso condizionale possono lavorare insieme per determinare le decisioni di accesso degli utenti, rafforzando la responsabilità degli amministratori nella corretta configurazione di questi sistemi.
Come Identity Protection migliora la sicurezza
Identity Protection migliora la sicurezza con un approccio dinamico e adattivo alla gestione dei rischi legati alle identità. Monitorando continuamente i pattern di accesso e il comportamento degli utenti, Identity Protection riesce a rilevare e rispondere a minacce che altrimenti passerebbero inosservate. Questo approccio proattivo aiuta le organizzazioni a stare un passo avanti rispetto ai potenziali attacchi e a ridurre l'impatto delle violazioni di sicurezza. Inoltre, Identity Protection si integra perfettamente con l'accesso condizionale, consentendo alle organizzazioni di combinare criteri basati sul rischio con criteri basati sulle condizioni per una strategia di sicurezza più completa. Ad esempio, Identity Protection può attivare un criterio di accesso condizionale che richiede l'MFA per un utente considerato ad alto rischio. Questa integrazione tra Azure AD Identity Protection e l'accesso condizionale è la base di una sicurezza solida. Implementare questa best practice garantisce una postura di sicurezza robusta e zero trust per l'azienda.
Confronto tra accesso condizionale e Identity Protection
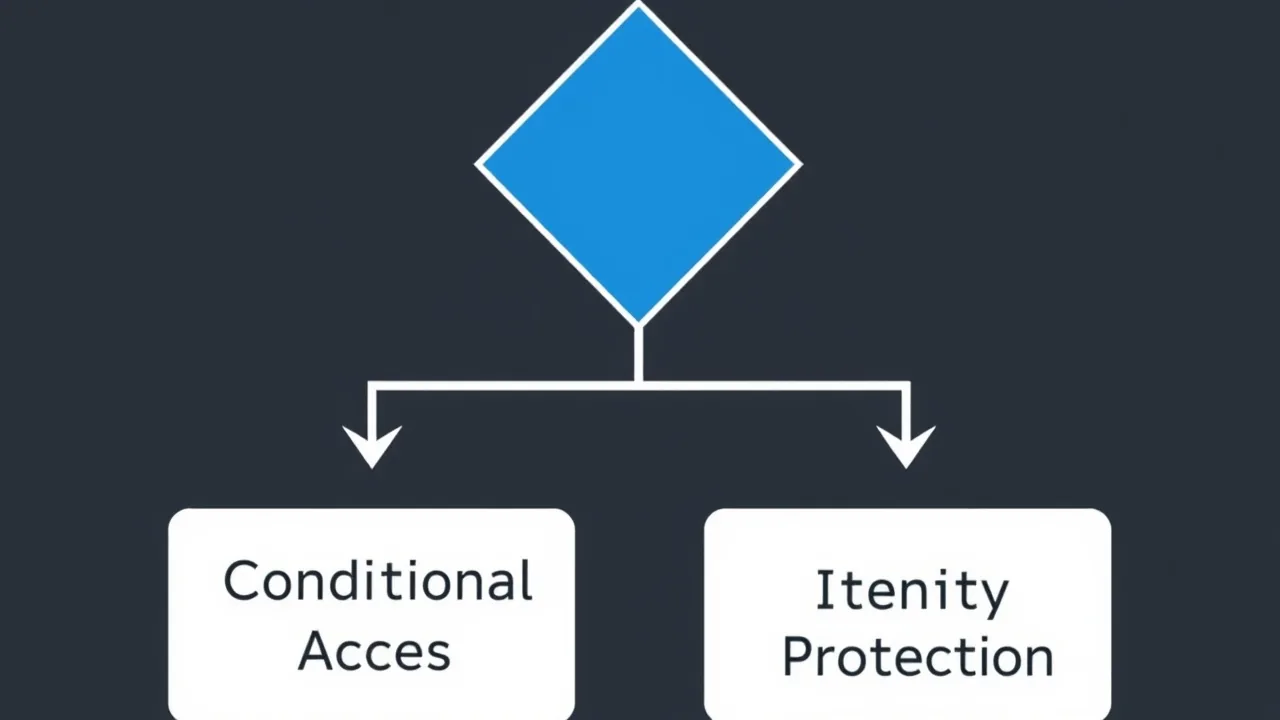
Differenze principali tra accesso condizionale e Identity Protection
La differenza principale tra accesso condizionale e Identity Protection sta nel loro approccio alla protezione dell'accesso. L'accesso condizionale applica proattivamente il controllo degli accessi in base a condizioni predefinite, come la posizione dell'utente o la conformità del dispositivo. Si tratta di un sistema basato su regole, in cui si configurano criteri che determinano l'accesso in base a parametri specifici. Al contrario, Identity Protection si concentra sul rilevamento reattivo e sulla remediation dei rischi legati alle identità. Utilizza il machine learning per analizzare i pattern di accesso e il comportamento degli utenti, individuando anomalie che potrebbero indicare un'identità utente compromessa o tentativi di accesso dannosi. Mentre l'accesso condizionale determina l'accesso in base alle regole configurate, Identity Protection valuta il rischio associato a ogni accesso e a ogni attività dell'utente, rendendolo un approccio dinamico e guidato dal rischio all'autorizzazione.
Casi d'uso per ciascun tipo di criterio
L'accesso condizionale dà il meglio di sé negli scenari in cui si vuole applicare un controllo degli accessi specifico basato su fattori noti. Ad esempio, si può configurare un criterio di accesso condizionale che richiede l'autenticazione a più fattori (MFA) a tutti gli utenti che accedono a dati sensibili dall'esterno della rete aziendale. Oppure si può bloccare l'accesso da determinati Paesi noti per attività dannose. Identity Protection, invece, è preziosa per rilevare e rispondere a rischi sconosciuti. Se un utente inizia improvvisamente ad accedere alle risorse da una posizione insolita o mostra un comportamento di accesso atipico, Identity Protection può segnalarlo come potenziale minaccia. Gli avvisi di Azure AD Identity Protection possono poi attivare una remediation automatica, ad esempio chiedendo all'utente di reimpostare la password o bloccando l'accesso sospetto. Nel complesso, queste funzionalità garantiscono una sicurezza solida e completa in Azure AD.
Integrazione dei due approcci per un modello zero trust
Integrare sia Accesso condizionale sia Identity Protection è una best practice per ottenere un modello di sicurezza zero trust solido. I criteri di Accesso condizionale possono essere configurati per sfruttare le valutazioni del rischio fornite da Identity Protection. Ad esempio, un criterio di Accesso condizionale può richiedere l'MFA oppure bloccare completamente l'accesso se Identity Protection rileva un accesso ad alto rischio. Questa integrazione fa sì che le decisioni sull'accesso non si basino solo su condizioni predefinite, ma anche su valutazioni del rischio in tempo reale. Questo approccio a più livelli offre una postura di sicurezza più adattiva e reattiva, che consente alle organizzazioni di proteggere efficacemente le identità degli utenti e le risorse in un panorama delle minacce in continua evoluzione, come parte della loro responsabilità di mantenere la sicurezza. Le organizzazioni che usano l'accesso condizionale dovrebbero anche avere abilitato Azure AD.
Conclusione
Riepilogo dell'importanza della gestione degli accessi
La gestione degli accessi, facilitata da strumenti come Accesso condizionale e Identity Protection in Microsoft Entra ID, è fondamentale per mantenere una solida postura di sicurezza. Una gestione efficace degli accessi garantisce che solo gli utenti autorizzati possano accedere alle risorse sensibili, prevenendo accessi non autorizzati e violazioni dei dati. Implementando controlli di accesso solidi, le organizzazioni possono ridurre il rischio di minacce interne, attacchi esterni e violazioni di conformità. Una strategia di gestione degli accessi ben definita è essenziale per proteggere risorse di valore, garantire la continuità operativa e costruire fiducia con clienti e partner. Quindi, usa l'accesso condizionale per ottenere una gestione degli accessi e una sicurezza solide.
Il futuro della gestione delle identità con le soluzioni Microsoft
Il futuro della gestione delle identità con soluzioni Microsoft come Microsoft Entra ID va verso una sicurezza sempre più intelligente e automatizzata. Man mano che il panorama delle minacce evolve, evolveranno anche le funzionalità di Azure AD. Gli sviluppi futuri includeranno probabilmente algoritmi di machine learning più avanzati per un rilevamento del rischio più accurato, un'integrazione migliorata con altri strumenti di sicurezza e un controllo più granulare sui criteri di accesso. Microsoft si impegna a fornire alle organizzazioni gli strumenti necessari per restare un passo avanti alle minacce emergenti e mantenere una postura di sicurezza zero trust. L'innovazione continua nella gestione delle identità è essenziale per garantire la riservatezza, l'integrità e la disponibilità dei dati e delle risorse sensibili. Il ruolo futuro dell'accesso condizionale e di Identity Protection sarà un elemento chiave nel definire la responsabilità delle organizzazioni di proteggere i dati degli utenti.
Considerazioni finali sui criteri di Azure AD
I criteri di Accesso condizionale e di Identity Protection di Azure AD sono componenti indispensabili di una moderna strategia di sicurezza. Mentre l'Accesso condizionale fornisce il framework per implementare il controllo degli accessi in base a condizioni predefinite, Identity Protection offre funzionalità dinamiche di valutazione e correzione basate sul rischio. Comprendendo i punti di forza di ciascun approccio e integrandoli in modo efficace, le organizzazioni possono ottenere una postura di sicurezza più completa e resiliente. Adottare queste funzionalità di Azure AD non è solo una best practice, ma una necessità per proteggere le identità degli utenti e le risorse nel panorama delle minacce, oggi complesso e in continua evoluzione. Quindi, i decisori dovrebbero abilitare i criteri di accesso condizionale.
In che modo la decisione di usare l'accesso condizionale differisce dai controlli di identità tradizionali?
Scegliere l'accesso condizionale è una decisione che va oltre la tradizionale verifica dell'identità, applicando condizioni e controlli di accesso in tempo reale. Invece di verificare soltanto le credenziali, l'accesso condizionale valuta segnali come la conformità del dispositivo, la posizione e il criterio di rischio dell'utente per consentire l'accesso. Questo approccio, che va ben oltre la sola identità, si integra con la gestione degli endpoint e con le regole di accesso per garantire l'accesso corretto, riducendo gli accessi non autorizzati e migliorando la protezione dei dati, e dimostra come l'accesso condizionale riduca il rischio.
Che ruolo ha MFA in Microsoft Entra ID Accesso condizionale?
L'MFA (autenticazione a più fattori) è un controllo fondamentale dell'accesso condizionale di Microsoft Entra ID Conditional Access, utilizzato per rafforzare la sicurezza dell'accesso, e spetta alle organizzazioni implementarlo in modo efficace. I criteri possono richiedere l'MFA in condizioni specifiche, come un rischio elevato dell'utente o l'accesso ad app sensibili: in questo modo l'accesso condizionale garantisce una sicurezza solida senza imporre l'MFA a ogni richiesta di accesso, e ricorda anche che gli utenti sono tenuti a rispettare le regole. Combinare l'MFA con la protezione delle identità e i log di accesso aiuta a rilevare e mitigare le attività sospette.
Come lavorano insieme le condizioni di accesso e i controlli di accesso nell'accesso condizionale?
Le condizioni di accesso e i controlli di accesso sono il cuore dei criteri di accesso condizionale: le condizioni valutano l'accesso (utente, dispositivo, posizione, rischio) e i controlli di accesso decidono l'esito (concedi, blocca, richiedi MFA, richiedi dispositivo conforme). Questa logica, descritta come un tutorial, permette agli amministratori di consentire l'accesso solo quando sono soddisfatti i criteri con condizioni e controlli, offrendo decisioni di accesso in tempo reale, riducendo gli accessi non autorizzati e preservando la produttività degli utenti.
Quali sono i vantaggi dell'accesso condizionale per le organizzazioni?
I vantaggi dell'accesso condizionale includono l'applicazione mirata dei controlli di sicurezza, una migliore protezione dei dati e una riduzione degli accessi non autorizzati, sottolineando la responsabilità delle organizzazioni nell'adottare queste misure. L'accesso condizionale fornisce ai team IT strumenti di governance per definire chi può accedere a cosa e quando, si integra con Microsoft Entra ID Protection e Azure Active Directory Identity Protection e supporta controlli di accesso condizionale che bilanciano usabilità e rischio, aiutando a garantire l'accesso giusto agli utenti giusti.
Microsoft Entra ID Conditional Access è un'implementazione o una funzionalità di prodotto?
Microsoft Entra ID Conditional Access è una funzionalità di prodotto all'interno dell'ecosistema Microsoft Entra (in precedenza Azure AD), ma il suo utilizzo efficace richiede una pianificazione dell'implementazione. La distribuzione prevede la definizione dei criteri di accesso condizionale, l'integrazione della gestione degli endpoint, la configurazione delle impostazioni dei criteri di rischio utente e il monitoraggio costante della protezione delle identità. Le organizzazioni spesso seguono un white paper o un piano di formazione per un'implementazione graduale.
Mi serve una licenza P1 per usare l'accesso condizionale e in che modo la licenza influisce sulle regole di accesso?
Alcune funzionalità di accesso condizionale richiedono Azure AD Premium P1 o licenze Microsoft Entra equivalenti. Una licenza P1 abilita funzionalità avanzate come i criteri di accesso condizionale, l'integrazione con la protezione delle identità e i log di accesso dettagliati. Il livello di licenza incide sulle regole di accesso e sulle condizioni che è possibile applicare, quindi verifica i requisiti di licenza prima di una distribuzione completa, per assicurarti che i criteri con condizioni e controlli si comportino come previsto.
In che modo l'accesso condizionale si integra con Azure Active Directory Identity Protection e con il monitoraggio?
L'accesso condizionale si integra con Azure Active Directory Identity Protection e Microsoft Entra ID Protection per utilizzare segnali come il rischio di accesso e il rischio utente e guidare le decisioni di accesso condizionale. Microsoft monitora questi segnali e genera raccomandazioni; gli amministratori possono collegare gli utilizzi di Identity Protection ai criteri di accesso condizionale per bloccare o richiedere una bonifica, adempiendo così alla responsabilità di proteggere le identità degli utenti. Il monitoraggio delle attività degli utenti tramite i log di accesso e la telemetria dell'accesso in tempo reale supporta la governance e la risposta agli incidenti.
Quali governance e formazione sono consigliate per la gestione dei criteri di accesso condizionale?
Una governance efficace prevede la documentazione dei criteri di accesso condizionale, la creazione di un flusso di lavoro per le richieste di accesso e la formazione di amministratori e personale dell'help desk, così che tutti capiscano le proprie responsabilità nel processo. Un tutorial o un programma formativo dovrebbe coprire la creazione dei criteri, i test e le procedure di ripristino, mentre un white paper può guidare le buone pratiche. La governance assicura inoltre che l'accesso condizionale disponga di criteri verificabili, conformi alla normativa e scalabili su tutti gli scenari di accesso dei dispositivi, garantendo l'accesso giusto e la protezione dei dati.