 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure AD: Conditional Access vs. Identity Protection-beleid
By Mirko Peters ·
In de wereld van cloudbeveiliging is het begrijpen van de finesses van Azure Active Directory (Azure AD) cruciaal om een robuuste beveiligingspositie te behouden. Twee belangrijke feature…
Automatically translated with AI from the original post. Read the English original
In de wereld van cloudbeveiliging is het begrijpen van de nuances van Azure Active Directory (Azure AD) cruciaal voor een robuuste beveiligingspositie. Twee belangrijke functies binnen Azure AD die een grote rol spelen bij het beveiligen van toegang zijn Conditional Access en Identity Protection. Beide functies beschermen gebruikersidentiteiten en resources, maar ze werken volgens verschillende principes en richten zich op verschillende aspecten van identiteitsbeheer. Dit artikel legt de kernverschillen uit tussen Azure AD Conditional Access en Azure AD Identity Protection. Je krijgt een helder beeld van hun respectieve rollen en van hoe ze bijdragen aan een complete zero trust-beveiligingsstrategie.
Inleiding tot Azure AD en identiteitsbeheer
Wat is Azure Active Directory?
Azure Active Directory (Azure AD), nu onderdeel van Microsoft Entra ID, is de cloudgebaseerde service voor identiteits- en toegangsbeheer van Microsoft. Het vormt de basis voor het beheren van gebruikersidentiteiten en het beveiligen van toegang tot resources, zowel in de cloud als on-premises. Azure AD maakt single sign-on (SSO) mogelijk, zodat gebruikers toegang krijgen tot duizenden cloudapplicaties, waaronder Microsoft 365, Salesforce en vele andere. Het biedt ook robuuste mogelijkheden voor authenticatie en autorisatie, zodat alleen geautoriseerde gebruikers toegang krijgen tot gevoelige gegevens en applicaties. De flexibiliteit en schaalbaarheid van Azure AD maken het een essentieel onderdeel voor elke organisatie die cloudservices omarmt.
Overzicht van identiteitsbeheer in Microsoft Entra
Identiteitsbeheer binnen Microsoft Entra omvat een breed scala aan mogelijkheden om gebruikersidentiteiten en hun toegangsrechten te beveiligen en te beheren. Dit omvat het aanmaken en verwijderen van gebruikers, multifactorauthenticatie (MFA), op rollen gebaseerd toegangsbeheer (RBAC) en het monitoren van gebruikersactiviteiten om mogelijke beveiligingsdreigingen te detecteren. Effectief identiteitsbeheer is essentieel voor een sterke beveiligingspositie, voor naleving van wettelijke eisen en om gebruikers veilig toegang te geven tot de resources die ze nodig hebben voor hun werk. Microsoft Entra ID biedt de tools en functies die nodig zijn om een complete identiteitsbeheerstrategie uit te voeren en organisaties te beschermen tegen ongeautoriseerde toegang en datalekken. De aanpak van Microsoft Entra voor identiteitsbeheer is een basis voor sterke beveiliging.
De rol van Microsoft Entra ID in moderne identiteitsoplossingen
Microsoft Entra ID speelt een centrale rol in moderne identiteitsoplossingen doordat het een gecentraliseerd platform biedt voor het beheren van gebruikersidentiteiten en het beveiligen van toegang tot resources in uiteenlopende omgevingen. Naarmate organisaties vaker cloudservices gebruiken en hybride IT-modellen omarmen, wordt de behoefte aan één uniforme identiteitsoplossing essentieel. Microsoft Entra ID speelt hierop in met functies zoals conditional access, identity protection en privileged identity management (PIM), zodat de verantwoordelijkheid voor beveiliging over alle niveaus heen wordt gedeeld. Met deze mogelijkheden kunnen organisaties strenge toegangsbeleidsregels afdwingen, identiteitsgerelateerde dreigingen detecteren en er adequaat op reageren, en administratieve rechten effectief beheren. Door Microsoft Entra ID te gebruiken, versterken organisaties hun beveiligingspositie, stroomlijnen ze hun processen voor identiteitsbeheer en zorgen ze voor naadloze toegang voor gebruikers, ongeacht hun locatie of het apparaat dat ze gebruiken.
Conditional Access-beleid in Azure AD
Wat is Conditional Access-beleid?
Voorwaardelijk toegangsbeleid (Conditional Access) in Azure AD is een krachtige functie binnen Microsoft Entra ID waarmee organisaties toegangsbeslissingen kunnen afdwingen op basis van specifieke voorwaarden. Deze voorwaarden kunnen de locatie van de gebruiker, de gezondheid van het apparaat, de gevoeligheid van de applicatie en realtime risicobeoordelingen omvatten. Door voorwaardelijk toegangsbeleid te configureren, zorgen beheerders ervoor dat alleen geautoriseerde gebruikers toegang krijgen tot gevoelige resources, en dat ze dat op een veilige manier doen. Dit kan betekenen dat multifactorauthenticatie (MFA) wordt vereist bij aanmeldingen met een hoog risico, of dat toegang vanaf onbetrouwbare locaties volledig wordt geblokkeerd. Azure AD-beleid voor voorwaardelijke toegang vormt een hoeksteen van een zero trust-beveiligingsstrategie, waarmee organisaties hun beveiligingsaanpak kunnen aanpassen aan het steeds veranderende dreigingslandschap. Voorwaardelijke toegang is ook belangrijk voor het beheer van de identiteit van gebruikers.
Hoe voorwaardelijke toegang werkt
Voorwaardelijke toegang werkt door een reeks voorwaarden te evalueren voordat toegang wordt verleend tot een resource. Wanneer een gebruiker probeert toegang te krijgen tot een applicatie of service die door voorwaardelijke toegang wordt beschermd, beoordeelt Azure AD de identiteit, locatie, het apparaat en andere relevante factoren van de gebruiker. Dit is een essentieel onderdeel van het waarborgen van veilige toegang. Op basis van deze factoren bepaalt het beleid voor voorwaardelijke toegang of toegang wordt verleend, MFA wordt vereist, toegang wordt geblokkeerd, of er andere acties worden uitgevoerd. Het proces is dynamisch en adaptief, waardoor organisaties hun beveiligingsaanpak kunnen afstemmen op de specifieke context van elke toegangspoging. Dit granulaire niveau van controle helpt organisaties om beveiliging en gebruikerservaring in balans te houden, zodat gebruikers de resources kunnen gebruiken die ze nodig hebben, terwijl het risico op ongeautoriseerde toegang tot een minimum wordt beperkt. Voorwaardelijke toegang stelt beslissers ook in staat om het toegangsniveau voor gebruikers te bepalen. Microsoft is een kanjer in beheer.
Voordelen van het implementeren van voorwaardelijke toegang
Het implementeren van voorwaardelijk toegangsbeleid levert organisaties die hun beveiliging willen versterken en gevoelige gegevens willen beschermen tal van voordelen op. Door toegangscontroles af te dwingen op basis van realtime risicobeoordelingen kan voorwaardelijke toegang het risico op ongeautoriseerde toegang en datalekken aanzienlijk verkleinen. Ook helpt het organisaties om te voldoen aan regelgeving, doordat de toegang tot gevoelige gegevens correct wordt beheerd en gecontroleerd. Daarnaast kan voorwaardelijke toegang de productiviteit van gebruikers verhogen, doordat zij naadloos toegang krijgen tot resources vanaf vertrouwde apparaten en locaties, terwijl er strengere maatregelen gelden voor scenario's met een hoog risico. Door voorwaardelijke toegang in te zetten, kunnen organisaties een veiligere en efficiëntere strategie voor identiteitsbeheer realiseren. Het gebruik van voorwaardelijke toegang is dus echt belangrijk, omdat het kwetsbaarheden vermindert en de algehele beveiliging verbetert. Voorwaardelijke toegang werkt bijvoorbeeld ook, indien ingeschakeld, samen met Identity Protection en voorwaardelijke toegang. Voorwaardelijke toegang helpt organisaties ook om sterke beveiliging te implementeren.
Identity Protection in Azure AD
Azure AD Identity Protection begrijpen
Azure AD Identity Protection is een cruciaal onderdeel van Microsoft Entra ID en richt zich specifiek op het detecteren, onderzoeken en oplossen van op identiteit gebaseerde risico's. In tegenstelling tot voorwaardelijke toegang, die toegangscontroles proactief afdwingt op basis van vooraf gedefinieerde voorwaarden, werkt Identity Protection reactief door aanmeldpatronen en gebruikersgedrag voortdurend te analyseren om afwijkingen en potentiële dreigingen te herkennen. Dit omvat het detecteren van ongebruikelijke aanmeldlocaties, afwijkende toegangspatronen en mogelijk gecompromitteerde inloggegevens, wat ook onderdeel is van de verantwoordelijkheid van systemen voor voorwaardelijke toegang. Door gebruik te maken van machine learning en gedragsanalyse biedt Azure AD Identity Protection organisaties een krachtig hulpmiddel om gebruikersidentiteiten te beschermen en de impact van identiteitsgerelateerde aanvallen te beperken. Het is een essentiële laag van sterke beveiliging voor elke organisatie die Azure AD gebruikt, en het ondersteunt de algehele beveiligingsaanpak.
Belangrijkste functies van Identity Protection
Dit zijn enkele belangrijke functies die Azure AD Identity Protection biedt:
- Risicodetectie, die verdachte activiteiten herkent, zoals gelekte inloggegevens, afwijkende aanmeldpogingen en aanmeldingen die aan malware zijn gekoppeld.
- Geautomatiseerde remediëring, waarmee organisaties automatisch kunnen reageren op gedetecteerde risico's, bijvoorbeeld door gebruikers te vragen hun wachtwoord opnieuw in te stellen of door multifactorauthenticatie (MFA) te eisen bij riskante aanmeldingen.
Uitgebreide rapportage geeft inzicht in identiteitsgerelateerde risico's en in de effectiviteit van remediëringsacties, waardoor organisaties beter begrijpen welke verantwoordelijkheid zij hebben bij het beheren van beveiliging. Door gebruik te maken van deze functies kunnen organisaties identiteitsgerelateerde dreigingen proactief beheren en beperken, zodat gebruikersidentiteiten en resources veilig blijven. Identity Protection en voorwaardelijke toegang kunnen samen bepalen welke toegangsbeslissingen worden genomen, en dat maakt het des te belangrijker dat beheerders deze systemen correct configureren.
Hoe Identity Protection de beveiliging versterkt
Identity Protection versterkt de beveiliging door een dynamische en adaptieve aanpak te bieden voor het beheren van identiteitsgerelateerde risico's. Door continu aanmeldpatronen en gebruikersgedrag te monitoren, kan Identity Protection dreigingen detecteren en erop reageren die anders mogelijk onopgemerkt zouden blijven. Deze proactieve aanpak helpt organisaties om een stap voor te blijven op potentiële aanvallen en de impact van beveiligingsincidenten te beperken. Bovendien integreert Identity Protection naadloos met voorwaardelijke toegang, waardoor organisaties risicogebaseerd beleid kunnen combineren met op voorwaarden gebaseerd beleid voor een completere beveiligingsstrategie. Identity Protection kan bijvoorbeeld een voorwaardelijke toegangsregel activeren die MFA vereist voor een gebruiker die als hoog risico wordt beschouwd. Deze integratie van Azure AD Identity Protection en voorwaardelijke toegang vormt de basis voor sterke beveiliging. Door deze best practice toe te passen, krijg je een robuuste zero trust-beveiligingspositie voor de onderneming.
Voorwaardelijke toegang en Identity Protection vergeleken
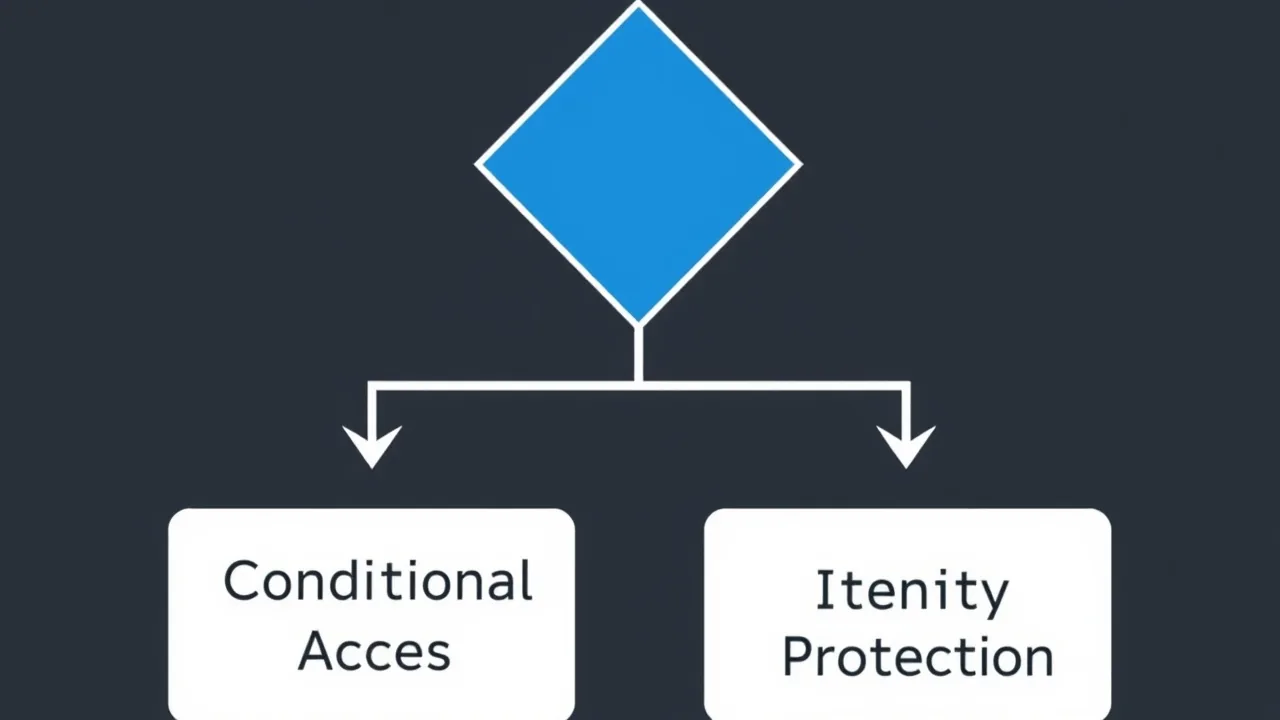
Belangrijkste verschillen tussen voorwaardelijke toegang en Identity Protection
Het belangrijkste verschil tussen Conditional Access en Identity Protection zit in de manier waarop ze toegang beveiligen. Conditional Access handhaaft proactief toegangsbeheer op basis van vooraf gedefinieerde voorwaarden, zoals de locatie van de gebruiker of de compliancestatus van het apparaat. Het is een op regels gebaseerd systeem waarin je beleid configureert dat toegang bepaalt op basis van specifieke criteria. Identity Protection daarentegen richt zich op het reactief detecteren en oplossen van identiteitsrisico's. Het gebruikt machine learning om inlogpatronen en gebruikersgedrag te analyseren en afwijkingen op te sporen die kunnen wijzen op een gecompromitteerde identiteit of kwaadaardige toegangspogingen. Terwijl Conditional Access toegang bepaalt op basis van geconfigureerde regels, beoordeelt Identity Protection het risico van elke aanmelding en elke gebruikersactiviteit. Daarmee is het een dynamische, op risico gebaseerde aanpak van autorisatie.
Gebruiksscenario's per beleidstype
Voorwaardelijke toegang is ideaal wanneer je specifiek toegangsbeheer wilt afdwingen op basis van bekende factoren. Je kunt bijvoorbeeld een voorwaardelijke toegangsregel instellen die MFA vereist voor alle gebruikers die van buiten het bedrijfsnetwerk toegang krijgen tot gevoelige gegevens. Ook kun je toegang blokkeren vanuit landen die bekend staan om kwaadaardige activiteiten. Identity Protection is daarentegen onmisbaar voor het detecteren van en reageren op onbekende risico's. Als een gebruiker ineens resources benadert vanaf een ongebruikelijke locatie of zich atypisch aanmeldt, kan Identity Protection dit markeren als mogelijke dreiging. Deze Azure AD Identity Protection-waarschuwingen kunnen vervolgens geautomatiseerde remediëring activeren, bijvoorbeeld door de gebruiker te vragen zijn wachtwoord opnieuw in te stellen of de verdachte aanmelding te blokkeren. Samen zorgen deze functies voor een uitgebreide, sterke beveiliging met Azure AD.
Beide benaderingen combineren voor een zero trust-model
Het integreren van zowel Conditional Access als Identity Protection is een best practice voor een robuust zero trust-beveiligingsmodel. Conditional Access-beleidsregels kunnen zo worden ingesteld dat ze de risicobeoordelingen van Identity Protection gebruiken. Een Conditional Access-beleidsregel kan bijvoorbeeld MFA vereisen of de toegang volledig blokkeren als Identity Protection een aanmelding met een hoog risico detecteert. Deze integratie zorgt ervoor dat toegangsbeslissingen niet alleen gebaseerd zijn op vooraf gedefinieerde voorwaarden, maar ook op risicobeoordelingen in realtime. Deze gelaagde aanpak zorgt voor een adaptievere en responsievere beveiligingshouding, waarmee organisaties gebruikersidentiteiten en resources effectief kunnen beschermen in een steeds veranderend dreigingslandschap, als onderdeel van hun verantwoordelijkheid om de beveiliging op orde te houden. Organisaties die conditional access gebruiken, moeten ook Azure AD ingeschakeld hebben.
Conclusie
Het belang van toegangsbeheer samenvatten
Toegangsbeheer, mogelijk gemaakt door hulpmiddelen zoals Conditional Access en Identity Protection in Microsoft Entra ID, is cruciaal voor een sterke beveiligingshouding. Effectief toegangsbeheer zorgt ervoor dat alleen geautoriseerde gebruikers toegang hebben tot gevoelige resources, en voorkomt ongeautoriseerde toegang en datalekken. Door robuuste toegangscontroles te implementeren, kunnen organisaties het risico op insider threats, externe aanvallen en compliance-schendingen verkleinen. Een goed doordachte strategie voor toegangsbeheer is essentieel om waardevolle assets te beschermen, de bedrijfscontinuïteit te waarborgen en vertrouwen op te bouwen bij klanten en partners. Gebruik daarom conditional access om toegangsbeheer en sterke beveiliging te realiseren.
De toekomst van identiteitsbeheer met Microsoft-oplossingen
De toekomst van identiteitsbeheer met Microsoft-oplossingen zoals Microsoft Entra ID gaat richting intelligentere en geautomatiseerde beveiliging. Naarmate het dreigingslandschap evolueert, zullen ook de mogelijkheden van Azure AD meegroeien. Toekomstige ontwikkelingen zullen waarschijnlijk bestaan uit verbeterde machine learning-algoritmen voor nauwkeurigere risicodetectie, betere integratie met andere beveiligingstools en meer granulaire controle over toegangsbeleid. Microsoft zet zich in om organisaties de tools te bieden die ze nodig hebben om een stap voor te blijven op opkomende dreigingen en een zero trust-beveiligingshouding te behouden. Continue innovatie in identiteitsbeheer is essentieel om de vertrouwelijkheid, integriteit en beschikbaarheid van gevoelige gegevens en resources te waarborgen. De toekomstige rol van conditional access en Identity Protection wordt een sleutelfunctie bij het bepalen van de verantwoordelijkheid van organisaties om gebruikersgegevens te beschermen.
Afsluitende gedachten over Azure AD-beleid
Azure AD Conditional Access- en Identity Protection-beleidsregels zijn onmisbare onderdelen van een moderne beveiligingsstrategie. Conditional Access biedt het kader voor het implementeren van toegangscontrole op basis van vooraf gedefinieerde voorwaarden, terwijl Identity Protection dynamische, risicogebaseerde beoordeling en herstelmogelijkheden biedt. Door de sterke punten van elke aanpak te begrijpen en ze effectief te integreren, kunnen organisaties een uitgebreidere en veerkrachtigere beveiligingshouding bereiken. Deze Azure AD-functies omarmen is niet alleen een best practice, maar een noodzaak om gebruikersidentiteiten en resources te beschermen in het huidige complexe en steeds veranderende dreigingslandschap. Daarom moeten beslissers ervoor zorgen dat de conditional access-beleidsregels worden ingeschakeld.
Hoe verschilt de beslissing om conditional access te gebruiken van traditionele identiteitscontroles?
Kiezen voor conditional access is een beslissing die verder gaat dan traditionele identiteitsverificatie, doordat er in realtime voorwaarden en toegangscontroles worden toegepast. In plaats van alleen de inloggegevens te controleren, beoordeelt conditional access signalen zoals apparaatcompliance, locatie en het gebruikersrisico om toegang te verlenen. Deze aanpak gaat verder dan alleen identiteit: hij integreert met endpointbeheer en toegangsregels om de juiste toegang te garanderen, het ongeautoriseerde gebruik te verminderen en de gegevensbescherming te verbeteren. Zo blijkt hoe conditional access het risico verkleint.
Welke rol speelt MFA in Microsoft Entra ID conditional access?
MFA (multi-factor authentication) is een belangrijk conditioneel toegangsmiddel dat Microsoft Entra ID Conditional Access gebruikt om de beveiliging van aanmeldingen te versterken. Het is de verantwoordelijkheid van organisaties om MFA effectief in te zetten. Beleid kan MFA vereisen onder specifieke omstandigheden, zoals een hoog gebruikersrisico of toegang tot gevoelige apps. Zo zorgt conditional access voor sterke beveiliging zonder dat je bij elke toegangsaanvraag MFA moet afdwingen, en blijft de verantwoordelijkheid van gebruikers om zich aan de regels te houden duidelijk. Door MFA te combineren met identiteitsbescherming en toegangslogboeken kun je verdachte activiteit sneller detecteren en beperken.
Hoe werken aanmeldingsvoorwaarden en toegangsbeheer samen in conditional access?
Aanmeldingsvoorwaarden en toegangsbeheer vormen de ruggengraat van CA-beleid. Voorwaarden beoordelen de aanmelding (gebruiker, apparaat, locatie, risico) en toegangsbeheer bepaalt de uitkomst (toestaan, blokkeren, MFA vereisen, compliant apparaat vereisen). Deze werkwijze, die je in een handleiding kunt volgen, stelt beheerders in staat om alleen toegang te verlenen wanneer aan de voorwaarden en toegangsregels van het beleid is voldaan. Zo krijg je realtime toegangsbeslissingen, wordt ongeautoriseerde toegang beperkt en blijft de productiviteit van gebruikers behouden.
Wat zijn de voordelen van conditional access voor organisaties?
Conditional access biedt gerichte handhaving van beveiligingsmaatregelen, betere gegevensbescherming en minder ongeautoriseerde toegang. Organisaties zijn er zelf verantwoordelijk voor deze maatregelen door te voeren. IT-teams krijgen met conditional access governancetools om vast te leggen wie wanneer toegang tot wat krijgt. De functie integreert met Microsoft Entra ID Protection en Azure Active Directory Identity Protection en ondersteunt toegangsregels die een balans vinden tussen gebruiksgemak en risico. Zo krijgen gebruikers de juiste toegang.
Is Microsoft Entra ID Conditional Access een implementatie of een productfunctie?
Microsoft Entra ID Conditional Access is een productfunctie binnen het Microsoft Entra-ecosysteem (voorheen Azure AD), maar een effectief gebruik vraagt om een goede implementatieplanning. Uitrol omvat het definiëren van CA-beleid, het integreren van endpointbeheer, het configureren van instellingen voor gebruikersrisicobeleid en het zorgen voor passende monitoring van identiteitsbescherming. Organisaties volgen vaak een whitepaper of trainingsplan voor een gefaseerde implementatie.
Heb ik een P1-licentie nodig om conditional access te gebruiken en hoe beïnvloedt licentiering de toegangsregels?
Sommige conditional access-mogelijkheden vereisen Azure AD Premium P1 of een gelijkwaardige Microsoft Entra-licentie. Met een P1-licentie beschik je over geavanceerde functies, zoals conditional access-beleid, integratie met identiteitsbescherming en uitgebreide toegangslogboeken. Het licentieniveau bepaalt welke toegangsregels en voorwaarden je kunt toepassen. Controleer daarom de licentievereisten voordat je volledig uitrolt, zodat je beleid met voorwaarden en toegang zich werkt zoals verwacht.
Hoe integreert conditional access met Azure Active Directory Identity Protection en monitoring?
Conditional access integreert met Azure Active Directory Identity Protection en Microsoft Entra ID Protection om signalen zoals aanmeldingsrisico en gebruikersrisico te gebruiken bij conditional access-beslissingen. Microsoft kan deze signalen monitoren en aanbevelingen genereren. Beheerders kunnen identiteitsbeschermingsfuncties koppelen aan CA-beleid om toegang te blokkeren of herstelacties te vereisen, zodat zij hun verantwoordelijkheid om gebruikersidentiteiten te beveiligen nakomen. Toegang tot monitoring van gebruikersactiviteit via toegangslogboeken en realtime telemetrie helpt bij governance en incidentrespons.
Welke governance en training worden aanbevolen voor het beheren van conditional access-beleid?
Effectieve governance omvat het documenteren van CA-beleid, het opzetten van een workflow voor toegangsaanvragen en training voor beheerders en helpdeskmedewerkers, zodat iedereen zijn verantwoordelijkheid in het proces begrijpt. Een handleiding of trainingsprogramma moet beleidsbeheer, testen en terugdraaiprocedures behandelen, en een whitepaper kan best practices toelichten. Governance zorgt ervoor dat conditional access beleid oplevert dat controleerbaar, compliant en schaalbaar is over alle apparaten en toegangsscenario's, terwijl de juiste toegang en gegevensbescherming gewaarborgd blijven.