 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Azure AD: entender Conditional Access frente a la directiva de Identity Protection
By Mirko Peters ·
En el ámbito de la seguridad en la nube, comprender los matices de Azure Active Directory (Azure AD) es fundamental para mantener una postura de seguridad sólida. Dos características clave…
Automatically translated with AI from the original post. Read the English original
En el ámbito de la seguridad en la nube, entender los matices de Azure Active Directory (Azure AD) es clave para mantener una postura de seguridad sólida. Dos funciones clave de Azure AD que desempeñan un papel importante en la protección del acceso son Conditional Access e Identity Protection. Aunque ambas buscan proteger las identidades de los usuarios y los recursos, funcionan con principios distintos y abordan aspectos diferentes de la gestión de identidades. Este artículo explica las diferencias principales entre Azure AD Conditional Access y Azure AD Identity Protection, y aclara el papel de cada una y cómo contribuyen a una estrategia integral de confianza cero.
Introducción a Azure AD y la gestión de identidades
¿Qué es Azure Active Directory?
Azure Active Directory (Azure AD), ahora parte de Microsoft Entra ID, es el servicio de gestión de identidades y accesos basado en la nube de Microsoft. Sirve como base para gestionar las identidades de los usuarios y proteger el acceso a los recursos, tanto en la nube como en entornos locales. Azure AD permite el inicio de sesión único (SSO) para que los usuarios accedan a miles de aplicaciones en la nube, como Microsoft 365, Salesforce y muchas más. También ofrece sólidas capacidades de autenticación y autorización, que garantizan que solo los usuarios autorizados accedan a los datos y aplicaciones sensibles. La flexibilidad y la escalabilidad de Azure AD lo convierten en un componente esencial para cualquier empresa que adopte servicios en la nube.
Visión general de la gestión de identidades en Microsoft Entra
La gestión de identidades en Microsoft Entra abarca un amplio conjunto de capacidades orientadas a proteger y gobernar las identidades de los usuarios y sus privilegios de acceso. Incluye el aprovisionamiento y desaprovisionamiento de usuarios, la autenticación multifactor (MFA), el control de acceso basado en roles (RBAC) y la supervisión de la actividad de los usuarios para detectar posibles amenazas de seguridad. Una gestión de identidades eficaz es esencial para mantener una postura de seguridad sólida, garantizar el cumplimiento de los requisitos normativos y permitir que los usuarios accedan de forma segura a los recursos que necesitan para hacer su trabajo. Microsoft Entra ID proporciona las herramientas y funciones necesarias para implementar una estrategia integral de gestión de identidades, protegiendo a las organizaciones frente a accesos no autorizados e incumplimientos de datos. El enfoque de Microsoft Entra para la gestión de identidades es la base de una seguridad sólida.
El papel de Microsoft Entra ID en las soluciones modernas de identidad
Microsoft Entra ID desempeña un papel fundamental en las soluciones modernas de identidad, al ofrecer una plataforma centralizada para gestionar las identidades de los usuarios y proteger el acceso a los recursos en entornos diversos. A medida que las organizaciones adoptan cada vez más servicios en la nube y modelos de TI híbridos, la necesidad de una solución de identidad unificada resulta imprescindible. Microsoft Entra ID responde a esta necesidad con funciones como Conditional Access, Identity Protection y gestión de identidades privilegiadas (PIM), garantizando que la responsabilidad por la seguridad se comparta en todos los niveles. Estas capacidades permiten a las organizaciones aplicar directivas sólidas de control de acceso, detectar y responder a amenazas basadas en identidades y gestionar los privilegios administrativos de forma eficaz. Al aprovechar Microsoft Entra ID, las organizaciones pueden reforzar su postura de seguridad, optimizar los procesos de gestión de identidades y ofrecer un acceso fluido a los usuarios, independientemente de su ubicación o del dispositivo que utilicen.
Directivas de Conditional Access en Azure AD
¿Qué son las directivas de Conditional Access?
Las directivas de acceso condicional en Azure AD son una función potente de Microsoft Entra ID que permite a las organizaciones aplicar decisiones de control de acceso basadas en condiciones específicas. Estas condiciones pueden incluir la ubicación del usuario, el estado de salud del dispositivo, la sensibilidad de la aplicación y evaluaciones de riesgo en tiempo real. Al configurar directivas de acceso condicional, los administradores pueden asegurarse de que solo los usuarios autorizados accedan a los recursos sensibles y de que lo hagan de forma segura. Esto puede implicar exigir la autenticación multifactor (MFA) para inicios de sesión de alto riesgo o bloquear el acceso por completo desde ubicaciones no confiables. Las directivas de acceso condicional de Azure AD son una piedra angular de una estrategia de seguridad de confianza cero, ya que permiten a las organizaciones adaptar su postura de seguridad al panorama de amenazas en constante evolución. El acceso condicional también es importante para gestionar la identidad de los usuarios.
Cómo funciona el acceso condicional
El acceso condicional funciona evaluando un conjunto de condiciones antes de conceder el acceso a un recurso. Cuando un usuario intenta acceder a una aplicación o servicio protegido por acceso condicional, Azure AD evalúa su identidad, ubicación, dispositivo y otros factores relevantes, lo que es una parte fundamental de la responsabilidad de garantizar un acceso seguro. Según estos factores, la directiva de acceso condicional determina si concede el acceso, exige MFA, bloquea el acceso o toma otras medidas. El proceso es dinámico y adaptativo, lo que permite a las organizaciones ajustar su postura de seguridad al contexto específico de cada intento de acceso. Este nivel granular de control permite a las organizaciones equilibrar la seguridad con la experiencia del usuario, garantizando que los usuarios puedan acceder a los recursos que necesitan y reduciendo al mínimo el riesgo de acceso no autorizado. El acceso condicional también permite a los responsables de decisiones determinar el nivel de acceso de los usuarios. Microsoft es un experto en gestión.
Ventajas de implementar el acceso condicional
Implementar directivas de acceso condicional ofrece numerosas ventajas a las organizaciones que buscan reforzar su postura de seguridad y proteger los datos sensibles. Al aplicar controles de acceso basados en evaluaciones de riesgo en tiempo real, el acceso condicional puede reducir de forma significativa el riesgo de accesos no autorizados y de filtraciones de datos. También permite a las organizaciones cumplir los requisitos normativos, garantizando que el acceso a los datos sensibles esté correctamente controlado y auditado. Además, el acceso condicional puede mejorar la productividad de los usuarios al permitirles acceder a los recursos sin fricciones desde dispositivos y ubicaciones de confianza, y aplicar medidas de seguridad más estrictas en escenarios de alto riesgo. Al adoptar el acceso condicional, las organizaciones pueden lograr una estrategia de gestión de identidades más segura y eficiente. Por tanto, el uso del acceso condicional es realmente importante, ya que reduce las vulnerabilidades y mejora la responsabilidad general en materia de seguridad. Por ejemplo, el acceso condicional también funciona, si está habilitado, junto con Identity Protection. El acceso condicional también ayuda a las organizaciones a implementar una seguridad sólida.
Identity Protection en Azure AD
Descripción de Azure AD Identity Protection
Azure AD Identity Protection es un componente fundamental de Microsoft Entra ID, centrado específicamente en detectar, investigar y remediar riesgos basados en la identidad. A diferencia del acceso condicional, que aplica de forma proactiva controles de acceso según condiciones predefinidas, Identity Protection actúa de forma reactiva al analizar continuamente los patrones de inicio de sesión y el comportamiento de los usuarios para identificar anomalías y posibles amenazas. Esto incluye detectar ubicaciones de inicio de sesión inusuales, patrones de acceso atípicos y posibles credenciales comprometidas, lo que forma parte de la responsabilidad de los sistemas de acceso condicional. Mediante el aprendizaje automático y la analítica de comportamiento, Azure AD Identity Protection ofrece a las organizaciones una herramienta potente para proteger las identidades de los usuarios y mitigar el impacto de los ataques basados en identidad. Es una capa vital de seguridad sólida para cualquier empresa que utilice Azure AD, y respalda la postura de seguridad general.
Características clave de Identity Protection
Estas son algunas de las características clave que ofrece Azure AD Identity Protection:
- Detección de riesgos, que identifica actividades sospechosas como credenciales filtradas, intentos de inicio de sesión anómalos e inicios de sesión vinculados a malware.
- Remediación automatizada, que permite a las organizaciones responder automáticamente a los riesgos detectados, como pedir a los usuarios que restablezcan sus contraseñas o exigir autenticación multifactor (MFA) en los inicios de sesión de riesgo.
Los informes completos ofrecen información sobre los riesgos relacionados con las identidades y la eficacia de las acciones de remediación, lo que ayuda a las organizaciones a entender su responsabilidad en la gestión de la seguridad. Gracias a estas funciones, las organizaciones pueden gestionar y mitigar de forma proactiva las amenazas basadas en identidades, garantizando que las identidades de los usuarios y sus recursos sigan protegidos. Identity Protection y Conditional Access pueden trabajar juntos para tomar decisiones de acceso de los usuarios, lo que refuerza la responsabilidad de los administradores de configurar correctamente estos sistemas.
Cómo mejora la seguridad Identity Protection
Identity Protection mejora la seguridad al ofrecer un enfoque dinámico y adaptativo para gestionar los riesgos relacionados con las identidades. Al supervisar de forma continua los patrones de inicio de sesión y el comportamiento de los usuarios, Identity Protection puede detectar y responder a amenazas que, de otro modo, podrían pasar desapercibidas. Este enfoque proactivo ayuda a las organizaciones a anticiparse a posibles ataques y a minimizar el impacto de las brechas de seguridad. Además, Identity Protection se integra sin problemas con Conditional Access, lo que permite combinar directivas basadas en riesgo con directivas basadas en condiciones para una estrategia de seguridad más completa. Por ejemplo, Identity Protection puede activar una directiva de Conditional Access que exija MFA a un usuario considerado de alto riesgo. Esta integración de Azure AD Identity Protection y Conditional Access es la base de una seguridad sólida. Aplicar esta buena práctica garantiza una postura de seguridad robusta y de Zero Trust para la empresa.
Comparación entre Conditional Access e Identity Protection
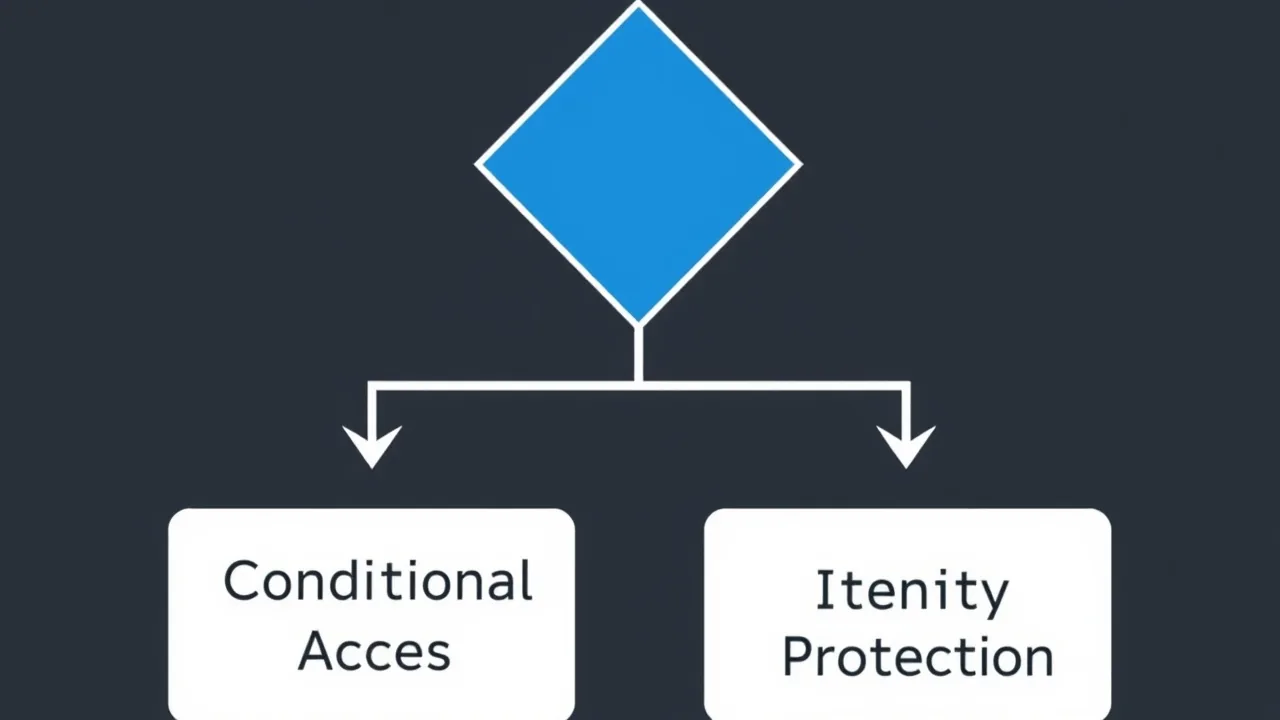
Diferencias clave entre Conditional Access e Identity Protection
La diferencia clave entre Conditional Access e Identity Protection está en su enfoque para proteger el acceso. Conditional Access aplica de forma proactiva el control de acceso según condiciones predefinidas, como la ubicación del usuario o el cumplimiento del dispositivo. Es un sistema basado en reglas en el que configuras directivas que determinan el acceso según criterios específicos. En cambio, Identity Protection se centra en detectar y remediar de forma reactiva los riesgos relacionados con las identidades. Utiliza aprendizaje automático para analizar los patrones de inicio de sesión y el comportamiento de los usuarios, identificando anomalías que podrían indicar una identidad comprometida o intentos de acceso malintencionados. Mientras que Conditional Access determina el acceso según reglas configuradas, Identity Protection evalúa el riesgo asociado a cada inicio de sesión y a cada actividad del usuario, lo que lo convierte en un enfoque dinámico y basado en el riesgo para la autorización.
Casos de uso para cada tipo de directiva
Conditional Access destaca en escenarios en los que quieres aplicar un control de acceso específico basado en factores conocidos. Por ejemplo, puedes configurar una directiva de Conditional Access que exija autenticación multifactor (MFA) a todos los usuarios que accedan a datos sensibles desde fuera de la red corporativa. También puedes bloquear el acceso desde países concretos conocidos por su actividad maliciosa. Identity Protection, en cambio, resulta muy valioso para detectar y responder a riesgos desconocidos. Si un usuario empieza de repente a acceder a recursos desde una ubicación inusual o presenta un comportamiento de inicio de sesión atípico, Identity Protection puede marcarlo como una posible amenaza. Estas alertas de Azure AD Identity Protection pueden activar después una remediación automatizada, como pedir al usuario que restablezca su contraseña o bloquear el inicio de sesión sospechoso. En conjunto, estas funciones proporcionan una seguridad sólida y completa en Azure AD.
Integración de ambos enfoques para un modelo Zero Trust
Integrar Conditional Access e Identity Protection es una práctica recomendada para lograr un modelo de seguridad Zero Trust sólido. Las directivas de Conditional Access pueden configurarse para aprovechar las evaluaciones de riesgo que proporciona Identity Protection. Por ejemplo, una directiva de Conditional Access puede exigir MFA o bloquear por completo el acceso si Identity Protection detecta un inicio de sesión de alto riesgo. Esta integración garantiza que las decisiones de acceso no se basen solo en condiciones predefinidas, sino también en evaluaciones de riesgo en tiempo real. Este enfoque por capas proporciona una postura de seguridad más adaptable y receptiva, lo que permite a las organizaciones proteger de forma eficaz las identidades y los recursos de los usuarios en un panorama de amenazas en constante evolución, como parte de su responsabilidad de mantener la seguridad. Las organizaciones que usan Conditional Access también deberían tener habilitado Azure AD.
Conclusión
Resumen de la importancia de la gestión de accesos
La gestión de accesos, facilitada por herramientas como Conditional Access e Identity Protection en Microsoft Entra ID, es fundamental para mantener una postura de seguridad sólida. Una gestión de accesos eficaz garantiza que solo los usuarios autorizados puedan acceder a recursos sensibles, lo que evita los accesos no autorizados y las filtraciones de datos. Al implementar controles de acceso sólidos, las organizaciones pueden reducir el riesgo de amenazas internas, ataques externos e incumplimientos normativos. Una estrategia de gestión de accesos bien definida es esencial para proteger activos valiosos, mantener la continuidad del negocio y generar confianza con clientes y socios. Por tanto, utiliza Conditional Access para conseguir una gestión de accesos y una seguridad sólidas.
El futuro de la gestión de identidades con las soluciones de Microsoft
El futuro de la gestión de identidades con soluciones de Microsoft, como Microsoft Entra ID, apunta hacia una seguridad más inteligente y automatizada. A medida que evolucionan los panoramas de amenazas, también lo harán las capacidades de Azure AD. Es probable que los próximos avances incluyan algoritmos de aprendizaje automático más avanzados para una detección de riesgos más precisa, una mejor integración con otras herramientas de seguridad y un control más granular sobre las directivas de acceso. Microsoft se compromete a proporcionar a las organizaciones las herramientas necesarias para adelantarse a las amenazas emergentes y mantener una postura de seguridad Zero Trust. La innovación continua en la gestión de identidades es esencial para garantizar la confidencialidad, la integridad y la disponibilidad de los datos y recursos sensibles. El futuro papel de Conditional Access e Identity Protection será una característica clave para definir la responsabilidad de las organizaciones de proteger los datos de sus usuarios.
Reflexiones finales sobre las directivas de Azure AD
Las directivas de Azure AD Conditional Access e Identity Protection son componentes indispensables de una estrategia de seguridad moderna. Mientras que Conditional Access proporciona el marco para aplicar el control de acceso según condiciones predefinidas, Identity Protection ofrece capacidades dinámicas de evaluación basada en riesgo y de remediación. Comprender las ventajas de cada enfoque e integrarlos de forma eficaz permite a las organizaciones lograr una postura de seguridad más completa y resiliente. Adoptar estas funciones de Azure AD no es solo una práctica recomendada, sino una necesidad para proteger las identidades y los recursos de los usuarios en el panorama de amenazas actual, cada vez más complejo y en constante evolución. Por tanto, los responsables de la toma de decisiones deberían habilitar las directivas de Conditional Access.
¿En qué se diferencia la decisión de usar Conditional Access de los controles de identidad tradicionales?
Elegir Conditional Access es una decisión que va más allá de la verificación de identidad tradicional, ya que aplica condiciones y controles de acceso en tiempo real. En lugar de limitarse a comprobar las credenciales, Conditional Access evalúa señales como el cumplimiento del dispositivo, la ubicación y la directiva de riesgo del usuario para permitir el acceso. Este enfoque, que abarca mucho más que la identidad, se integra con la administración de endpoints y las reglas de acceso para garantizar el acceso adecuado, reducir los accesos no autorizados y mejorar la protección de datos, lo que demuestra cómo Conditional Access reduce el riesgo.
¿Qué papel desempeña MFA en Conditional Access de Microsoft Entra ID?
MFA (autenticación multifactor) es un control de acceso condicional fundamental que Microsoft Entra ID Conditional Access utiliza para reforzar la seguridad del inicio de sesión, y las organizaciones son responsables de implementarlo de forma eficaz. Las directivas pueden exigir MFA en condiciones específicas, como un riesgo alto del usuario o el acceso a aplicaciones sensibles. Así, el acceso condicional garantiza una seguridad sólida sin imponer MFA en cada solicitud de acceso, y también recuerda que los usuarios deben cumplir con estas medidas. Combinar MFA con la protección de identidades y los registros de acceso ayuda a detectar y mitigar la actividad sospechosa.
¿Cómo funcionan juntas las condiciones de inicio de sesión y los controles de acceso en el acceso condicional?
Las condiciones de inicio de sesión y los controles de acceso son la base de las directivas de acceso condicional: las condiciones evalúan el inicio de sesión (usuario, dispositivo, ubicación, riesgo) y los controles de acceso determinan el resultado (conceder, bloquear, exigir MFA, exigir un dispositivo conforme). Esta lógica, de estilo tutorial, permite a los administradores conceder acceso solo cuando se cumplen las condiciones y los controles de acceso de la directiva. Así se toman decisiones de acceso en tiempo real y se reduce el acceso no autorizado sin perder productividad para los usuarios.
¿Cuáles son los beneficios del acceso condicional para las organizaciones?
Los beneficios del acceso condicional incluyen la aplicación específica de los controles de seguridad, una mejor protección de los datos y una reducción del acceso no autorizado, lo que subraya la responsabilidad de las organizaciones de implementar estas medidas. El acceso condicional ofrece a los equipos de TI herramientas de gobernanza para definir quién puede acceder a qué y cuándo, se integra con Microsoft Entra ID Protection y Azure Active Directory Identity Protection, y admite controles de acceso condicional que equilibran la facilidad de uso y el riesgo, lo que ayuda a ofrecer a cada usuario el acceso adecuado.
¿Microsoft Entra ID Conditional Access es una implementación o una característica del producto?
Microsoft Entra ID Conditional Access es una característica del producto dentro del ecosistema de Microsoft Entra (anteriormente Azure AD), pero su uso eficaz requiere una planificación de la implementación. El despliegue implica definir las directivas de acceso condicional, integrar la administración de puntos de conexión, configurar los ajustes de directiva de riesgo del usuario y asegurarse de que la protección de identidades cuente con la supervisión adecuada. Las organizaciones suelen seguir un documento técnico o un plan de formación para una implementación por fases.
¿Necesito una licencia P1 para usar el acceso condicional y cómo afecta la licencia a las reglas de acceso?
Algunas funciones del acceso condicional requieren Azure AD Premium P1 o las licencias equivalentes de Microsoft Entra. Una licencia P1 habilita funciones avanzadas como las directivas de acceso condicional, la integración con la protección de identidades y los registros de acceso detallados. El nivel de licencia determina qué reglas de acceso y condiciones puedes aplicar, así que verifica los requisitos de licencia antes de desplegarlo por completo para asegurarte de que tus directivas de condiciones y acceso se comporten como esperas.
¿Cómo se integra el acceso condicional con Azure Active Directory Identity Protection y la supervisión?
El acceso condicional se integra con Azure Active Directory Identity Protection y Microsoft Entra ID Protection para utilizar señales como el riesgo de inicio de sesión y el riesgo del usuario en las decisiones de acceso condicional. Microsoft puede supervisar estas señales y generar recomendaciones; los administradores pueden vincular el uso de la protección de identidades con las directivas de acceso condicional para bloquear o exigir una acción de remediación, cumpliendo así su responsabilidad de proteger las identidades de los usuarios. La supervisión de la actividad de los usuarios mediante los registros de acceso y la telemetría de acceso en tiempo real ayuda con la gobernanza y la respuesta a incidentes.
¿Qué gobernanza y formación se recomiendan para administrar las directivas de acceso condicional?
Una gobernanza eficaz incluye documentar las directivas de acceso condicional, crear un flujo de trabajo para las solicitudes de acceso y ofrecer formación a los administradores y al personal de soporte técnico, de modo que todos comprendan su responsabilidad en el proceso. Un tutorial o un programa formativo debe cubrir la creación de directivas, las pruebas y los procedimientos de reversión, y un documento técnico puede guiar las buenas prácticas. La gobernanza también garantiza que el acceso condicional cuente con directivas auditables, alineadas con el cumplimiento normativo y escalables en todos los escenarios de acceso a dispositivos, a la vez que asegura el acceso adecuado y protege los datos.