 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Azure AD: Розуміння Conditional Access та політики Identity Protection
By Mirko Peters ·
У сфері хмарної безпеки розуміння нюансів Azure Active Directory (Azure AD) є критично важливим для підтримання надійного стану безпеки. Дві ключові функції…
Automatically translated with AI from the original post. Read the English original
У сфері безпеки хмарних середовищ важливо розуміти тонкощі Azure Active Directory (Azure AD), щоб підтримувати надійний рівень захисту. Дві ключові функції Azure AD, які відіграють значну роль у захисті доступу, це Conditional Access та Identity Protection. Хоча обидві спрямовані на захист ідентичностей користувачів і ресурсів, вони працюють за різними принципами та відповідають за різні аспекти управління ідентичностями. Ця стаття пояснює основні відмінності між Azure AD Conditional Access та Azure AD Identity Protection, а також їхні ролі та внесок у комплексну стратегію zero trust.
Вступ до Azure AD та управління ідентичностями
Що таке Azure Active Directory?
Azure Active Directory (Azure AD), тепер частина Microsoft Entra ID, це хмарний сервіс Microsoft для управління ідентичностями та доступом. Він є основою для керування ідентичностями користувачів і захисту доступу до ресурсів як у хмарі, так і в локальному середовищі. Azure AD забезпечує єдиний вхід (SSO), завдяки якому користувачі можуть отримувати доступ до тисяч хмарних застосунків, зокрема Microsoft 365, Salesforce та багатьох інших. Сервіс також надає потужні можливості автентифікації та авторизації, гарантуючи, що доступ до конфіденційних даних і застосунків отримують лише уповноважені користувачі. Гнучкість і масштабованість Azure AD роблять його невід'ємним компонентом для будь-якого підприємства, що використовує хмарні сервіси.
Огляд управління ідентичностями в Microsoft Entra
Управління ідентичностями в Microsoft Entra охоплює широкий спектр можливостей для захисту й управління ідентичностями користувачів та їхніми привілеями доступу. Сюди належать provisioning і deprovisioning користувачів, багатофакторна автентифікація (MFA), рольовий контроль доступу (RBAC) та моніторинг дій користувачів для виявлення потенційних загроз безпеці. Ефективне управління ідентичностями є важливим для підтримки надійного рівня безпеки, дотримання вимог регуляторів і забезпечення безпечного доступу користувачів до ресурсів, необхідних для виконання їхньої роботи. Microsoft Entra ID надає інструменти та функції, потрібні для впровадження комплексної стратегії управління ідентичностями, захищаючи організації від несанкціонованого доступу та витоків даних. Підхід Microsoft Entra до управління ідентичностями є основою надійного захисту.
Роль Microsoft Entra ID у сучасних рішеннях для ідентичностей
Microsoft Entra ID відіграє ключову роль у сучасних рішеннях для ідентичностей, надаючи централізовану платформу для управління ідентичностями користувачів і захисту доступу до ресурсів у різних середовищах. Оскільки організації дедалі активніше переходять на хмарні сервіси та впроваджують гібридні ІТ-моделі, потреба в єдиному рішенні для ідентичностей стає першочерговою. Microsoft Entra ID відповідає на цю потребу, пропонуючи такі функції, як conditional access, identity protection і privileged identity management (PIM), що гарантує розподіл відповідальності за безпеку між усіма рівнями. Ці можливості дають змогу організаціям впроваджувати надійні політики контролю доступу, виявляти загрози, пов'язані з ідентичностями, та реагувати на них, а також ефективно керувати адміністративними привілеями. Використовуючи Microsoft Entra ID, організації можуть підвищити рівень безпеки, спростити процеси управління ідентичностями та забезпечити безперебійний доступ для користувачів незалежно від їхнього місцезнаходження чи пристрою.
Політики Conditional Access в Azure AD
Що таке політики Conditional Access?
Політики Conditional Access в Azure AD — потужна функція Microsoft Entra ID, яка дає організаціям змогу застосовувати рішення щодо контролю доступу на основі конкретних умов. Ці умови можуть включати місцезнаходження користувача, стан пристрою, чутливість застосунку та оцінку ризиків у реальному часі. Налаштовуючи політики Conditional Access, адміністратори можуть гарантувати, що доступ до чутливих ресурсів матимуть лише авторизовані користувачі і що вони працюватимуть із ними безпечним способом. Для цього може знадобитися вимагати багатофакторну автентифікацію (MFA) для входів з високим ризиком або повністю блокувати доступ із недовірених місцезнаходжень. Політики Azure AD Conditional Access є основою стратегії безпеки Zero Trust, адже дають організаціям змогу адаптувати свою позицію безпеки до мінливого ландшафту загроз. Conditional Access також важливий для управління ідентичністю користувачів.
Як працює Conditional Access
Conditional Access працює шляхом оцінювання низки умов перед наданням доступу до ресурсу. Коли користувач намагається отримати доступ до застосунку чи сервісу, захищеного Conditional Access, Azure AD оцінює його ідентичність, місцезнаходження, пристрій та інші релевантні фактори, що є критично важливою частиною відповідальності за безпечний доступ. На основі цих факторів політика Conditional Access визначає, чи надати доступ, вимагати MFA, заблокувати доступ або вжити інших заходів. Процес динамічний і адаптивний, що дає організаціям змогу пристосовувати свою позицію безпеки до конкретного контексту кожної спроби доступу. Такий детальний рівень контролю дає організаціям змогу балансувати між безпекою та зручністю для користувачів, забезпечуючи доступ до потрібних ресурсів і мінімізуючи ризик несанкціонованого доступу. Conditional Access також дозволяє керівникам визначати рівень доступу для користувачів. Microsoft — профі в управлінні.
Переваги впровадження Conditional Access
Впровадження політик Conditional Access дає організаціям численні переваги, якщо вони прагнуть посилити свою позицію безпеки та захистити чутливі дані. Застосовуючи контроль доступу на основі оцінки ризиків у реальному часі, Conditional Access може суттєво знизити ризик несанкціонованого доступу та витоків даних. Це також дає організаціям змогу дотримуватися регуляторних вимог, забезпечуючи належний контроль і аудит доступу до чутливих даних. Крім того, Conditional Access може підвищувати продуктивність користувачів, дозволяючи їм безперешкодно отримувати доступ до ресурсів із довірених пристроїв і місцезнаходжень, а для сценаріїв з високим ризиком застосовувати суворіші заходи безпеки. Запровадивши Conditional Access, організації можуть досягти безпечнішої та ефективнішої стратегії управління ідентичністю. Тож використання Conditional Access дійсно важливе, адже воно зменшує вразливості та посилює загальну відповідальність за безпеку. Наприклад, Conditional Access також, якщо увімкнено, працює разом із Identity Protection і Conditional Access. Conditional Access також допомагає організаціям впроваджувати надійну безпеку.
Identity Protection в Azure AD *Примітка: сегмент [[D]] у надісланому тексті обривається на «Two key feature…». Я переклав наявну частину зі збереженням многокрапки. Якщо надішлете повний текст, перекладу його цілком.*
Розуміння Azure AD Identity Protection
Azure AD Identity Protection є ключовим компонентом Microsoft Entra ID, який спеціалізується на виявленні, розслідуванні та усуненні ризиків, пов'язаних з ідентичністю. На відміну від Conditional Access, який проактивно застосовує контроль доступу на основі заздалегідь визначених умов, Identity Protection працює реактивно: безперервно аналізує закономірності входів і поведінку користувачів, щоб виявляти аномалії та потенційні загрози. Сюди входить виявлення незвичних місцезнаходжень для входу, нетипових шаблонів доступу та потенційно скомпрометованих облікових даних, що є частиною відповідальності систем Conditional Access. Використовуючи машинне навчання та поведінкову аналітику, Azure AD Identity Protection дає організаціям потужний інструмент для захисту ідентичностей користувачів і зменшення наслідків атак на ідентичність. Це життєво важливий рівень надійної безпеки для будь-якого підприємства, що використовує Azure AD, який підтримує загальну позицію безпеки.
Ключові можливості Identity Protection
Ось деякі ключові можливості, які пропонує Azure AD Identity Protection:
- Виявлення ризиків — ідентифікація підозрілої активності, як-от витік облікових даних, аномальні спроби входу та входи, пов'язані зі шкідливим ПЗ.
- Автоматичне усунення ризиків: організації можуть автоматично реагувати на виявлені ризики, наприклад, пропонуючи користувачам скинути паролі або вимагаючи багатофакторну автентифікацію (MFA) для ризикованих входів.
Комплексна звітність дає уявлення про ризики, пов’язані з ідентифікацією, та ефективність заходів з їх усунення, що допомагає організаціям усвідомлювати свою відповідальність за управління безпекою. Використовуючи ці можливості, організації можуть проактивно керувати загрозами, пов’язаними з ідентифікацією, і пом’якшувати їх, гарантуючи, що облікові записи користувачів і ресурси залишаються захищеними. Захист ідентифікації та умовний доступ можуть працювати разом, визначаючи рішення щодо доступу користувачів, що підсилює відповідальність адміністраторів за правильне налаштування цих систем.
Як Identity Protection підвищує безпеку
Identity Protection підвищує безпеку, забезпечуючи динамічний і адаптивний підхід до управління ризиками, пов’язаними з ідентифікацією. Постійно відстежуючи шаблони входу та поведінку користувачів, Identity Protection може виявляти загрози, які інакше могли б залишитися непоміченими, і реагувати на них. Такий проактивний підхід допомагає організаціям випереджати потенційні атаки та мінімізувати наслідки порушень безпеки. Крім того, Identity Protection безперешкодно інтегрується з умовним доступом, що дозволяє організаціям поєднувати політики на основі ризиків із політиками на основі умов для більш комплексної стратегії безпеки. Наприклад, Identity Protection може запустити політику умовного доступу, яка вимагатиме MFA для користувача, що визнаний користувачем із високим ризиком. Така інтеграція Azure AD Identity Protection і умовного доступу є основою надійної безпеки. Впровадження цієї найкращої практики забезпечує стійку модель безпеки zero trust для підприємства.
Порівняння умовного доступу та Identity Protection
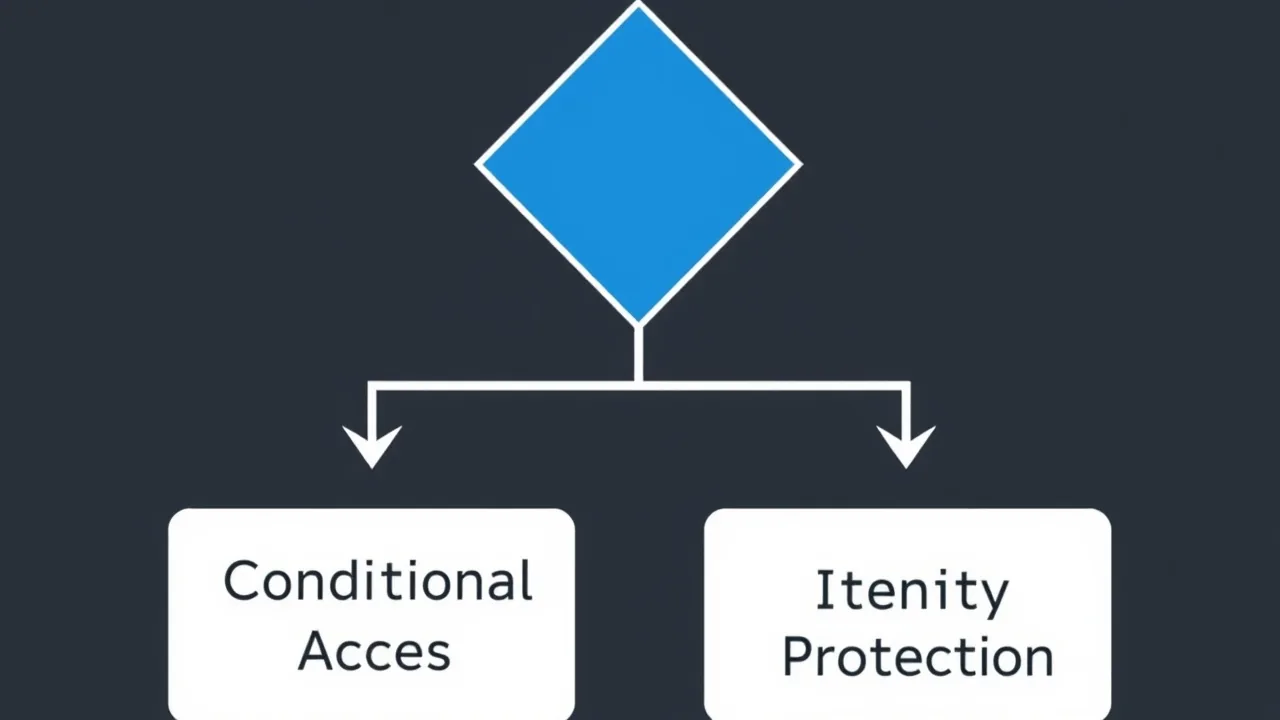
Ключові відмінності між умовним доступом і Identity Protection
Ключова відмінність між умовним доступом і Identity Protection полягає в підході до захисту доступу. Умовний доступ проактивно забезпечує контроль доступу на основі заздалегідь визначених умов, наприклад, розташування користувача або відповідності пристрою вимогам. Це система, що базується на правилах, у якій ви налаштовуєте політики, що визначають доступ за конкретними критеріями. На відміну від цього, Identity Protection зосереджується на реактивному виявленні та усуненні ризиків, пов’язаних з ідентифікацією. Він використовує машинне навчання для аналізу шаблонів входу та поведінки користувачів, виявляючи аномалії, які можуть вказувати на скомпрометовану ідентифікацію користувача або зловмисні спроби доступу. Тоді як умовний доступ визначає доступ на основі налаштованих правил, Identity Protection оцінює ризик, пов’язаний із кожним входом і дією користувача, що робить його динамічним підходом до авторизації, керованим ризиками.
Сценарії використання для кожного типу політик
Умовний доступ найкраще працює в сценаріях, де потрібно забезпечити конкретний контроль доступу на основі відомих факторів. Наприклад, ви можете налаштувати політику умовного доступу, яка вимагає багатофакторну автентифікацію (MFA) для всіх користувачів, що звертаються до конфіденційних даних поза корпоративною мережею. Або можна заблокувати доступ із певних країн, відомих зловмисною активністю. Identity Protection, у свою чергу, незамінний для виявлення та реагування на невідомі ризики. Якщо користувач раптово починає звертатися до ресурсів із незвичного місця або демонструє нетипову поведінку під час входу, Identity Protection може позначити це як потенційну загрозу. Сповіщення Azure AD Identity Protection можуть потім запускати автоматичне усунення ризиків, наприклад, пропонуючи користувачу скинути пароль або блокуючи підозрілий вхід. Разом ці можливості забезпечують комплексну сувору безпеку Azure AD.
Інтеграція обох підходів для моделі zero trust
Поєднання Conditional Access та Identity Protection є найкращою практикою для побудови надійної моделі безпеки на основі принципу нульової довіри. Політики Conditional Access можна налаштувати так, щоб вони використовували оцінки ризиків, які надає Identity Protection. Наприклад, політика Conditional Access може вимагати MFA або повністю блокувати доступ, якщо Identity Protection виявляє вхід із високим рівнем ризику. Така інтеграція гарантує, що рішення щодо доступу ґрунтуються не лише на заздалегідь визначених умовах, а й на оцінках ризиків у реальному часі. Цей багаторівневий підхід забезпечує адаптивнішу та чутливішу модель безпеки, дозволяючи організаціям ефективно захищати ідентичності користувачів і ресурси в мінливому ландшафті загроз, адже це частина їхньої відповідальності за підтримання безпеки. Організаціям, які використовують Conditional Access, також слід увімкнути Azure AD.
Висновки
Підсумок щодо значення управління доступом
Управління доступом, яке забезпечують такі інструменти, як Conditional Access та Identity Protection в Microsoft Entra ID, є критично важливим для підтримання надійної моделі безпеки. Ефективне управління доступом гарантує, що лише авторизовані користувачі мають доступ до чутливих ресурсів, запобігаючи несанкціонованому доступу та витокам даних. Впроваджуючи надійні механізми контролю доступу, організації можуть мінімізувати ризики внутрішніх загроз, зовнішніх атак і порушень вимог відповідності. Добре продуманa стратегія управління доступом необхідна для захисту цінних активів, підтримання безперервності бізнесу та побудови довіри з клієнтами й партнерами. Тож використовуйте Conditional Access, щоб забезпечити керування доступом і високий рівень безпеки.
Майбутнє управління ідентичністю з рішеннями Microsoft
Майбутнє управління ідентичністю з рішеннями Microsoft, такими як Microsoft Entra ID, спрямоване на більш інтелектуальну й автоматизовану безпеку. Зі зміною ландшафту загроз еволюціонуватимуть і можливості Azure AD. Майбутні вдосконалення, ймовірно, включатимуть розширені алгоритми машинного навчання для точнішого виявлення ризиків, краще інтегрування з іншими інструментами безпеки та більш детальний контроль над політиками доступу. Microsoft прагне надавати організаціям інструменти, потрібні, щоб залишатися попереду нових загроз і зберігати модель безпеки на основі принципу нульової довіри. Безперервні інновації в управлінні ідентичністю необхідні для забезпечення конфіденційності, цілісності та доступності чутливих даних і ресурсів. Роль Conditional Access та Identity Protection у майбутньому стане ключовою для визначення відповідальності організацій за захист даних користувачів.
Підсумкові думки щодо політик Azure AD
Політики Azure AD Conditional Access та Identity Protection є незамінними складовими сучасної стратегії безпеки. Conditional Access забезпечує основу для контролю доступу на підставі заздалегідь визначених умов, а Identity Protection пропонує динамічну оцінку ризиків і можливості реагування на них. Розуміючи сильні сторони кожного підходу та ефективно поєднуючи їх, організації можуть досягти комплекснішої й стійкішої моделі безпеки. Впровадження цих функцій Azure AD є не лише найкращою практикою, а й необхідністю для захисту ідентичностей користувачів і ресурсів у сьогоднішньому складному й постійно мінливому ландшафті загроз. Тож політики Conditional Access мають бути увімкнені керівниками, які ухвалюють рішення.
Чим рішення використовувати Conditional Access відрізняється від традиційних засобів контролю ідентичності?
Вибір Conditional Access — це рішення, яке виходить за межі традиційної перевірки ідентичності, адже застосовує умови та механізми контролю доступу в реальному часі. Замість того щоб перевіряти лише облікові дані, Conditional Access оцінює такі сигнали, як відповідність пристрою вимогам, місцезнаходження та політика ризику користувача, перш ніж дозволити доступ. Такий підхід, що охоплює більше, ніж лише ідентичність, інтегрується з керуванням кінцевими точками та правилами доступу, щоб забезпечити потрібний доступ, зменшуючи несанкціонований доступ і покращуючи захист даних, і демонструє, як Conditional Access знижує ризики.
Яку роль відіграє MFA у Conditional Access в Microsoft Entra ID?
MFA (багатофакторна автентифікація) є ключовим елементом умовного доступу в Microsoft Entra ID Conditional Access, який посилює безпеку входу. Організації самі відповідають за її ефективне впровадження. Політики можуть вимагати MFA за певних умов, наприклад за високого ризику користувача або доступу до чутливих застосунків. Таким чином умовний доступ забезпечує сувору безпеку без MFA для кожного запиту на доступ, а користувачі, у свою чергу, мають дотримуватися цих вимог. Поєднання MFA із захистом ідентичності та журналами доступу допомагає виявляти підозрілу активність і знижувати її наслідки.
Як умови входу та засоби контролю доступу працюють разом в умовному доступі?
Умови входу та засоби контролю доступу є основою політик CA: умови оцінюють вхід (користувач, пристрій, місцезнаходження, ризик), а засоби контролю доступу визначають результат (надати доступ, заблокувати, вимагати MFA, вимагати відповідний пристрій). Така логіка, подібна до навчального посібника, дає адміністраторам змогу дозволяти доступ лише тоді, коли виконані умови та вимоги політик. Це забезпечує миттєві рішення щодо доступу, зменшує ризик несанкціонованого доступу та не заважає продуктивності користувачів.
Які переваги умовного доступу для організацій?
Переваги умовного доступу включають цільове застосування засобів безпеки, краще захист даних і зменшення несанкціонованого доступу, що підкреслює відповідальність організацій за впровадження цих заходів. Умовний доступ дає ІT-командам інструменти управління, щоб визначати, хто і до чого може мати доступ і коли. Він інтегрується з Microsoft Entra ID Protection та Azure Active Directory Identity Protection і підтримує засоби контролю, які балансують між зручністю та ризиком, допомагаючи надавати користувачам правильний доступ.
Чи є microsoft entra id conditional access впровадженням або функцією продукту?
Microsoft Entra ID Conditional Access є функцією продукту в екосистемі Microsoft Entra (раніше Azure AD), але для її ефективного використання потрібне планування впровадження. Розгортання передбачає визначення політик CA, інтеграцію управління кінцевими точками, налаштування параметрів політики ризику користувача та забезпечення належного моніторингу захисту ідентичності. Організації часто дотримуються білої книги або плану навчання для поетапного впровадження.
Чи потрібна ліцензія P1, щоб використовувати умовний доступ, і як ліцензування впливає на правила доступу?
Деякі можливості умовного доступу потребують Azure AD Premium P1 або еквівалентних ліцензій Microsoft Entra. Ліцензія P1 вмикає розширені функції, зокрема політики умовного доступу, інтеграцію із захистом ідентичності та детальні журнали доступу. Рівень ліцензії визначає, які правила доступу та умови можна застосовувати, тож перевірте вимоги до ліцензування перед повним розгортанням, щоб політики з умовами та засобами контролю поводилися так, як очікується.
Як умовний доступ інтегрується з azure active directory identity protection і моніторингом?
Умовний доступ інтегрується з Azure Active Directory Identity Protection та Microsoft Entra ID Protection, використовуючи такі сигнали, як ризик входу та ризик користувача, для прийняття рішень щодо доступу. Microsoft має можливість відстежувати ці сигнали та формувати рекомендації. Адміністратори можуть використовувати результати захисту ідентичності в політиках CA, щоб блокувати доступ або вимагати усунення ризику, і таким чином виконувати свою відповідальність за захист ідентичностей користувачів. Доступ до моніторингу дій користувачів через журнали доступу та телеметрію доступу в реальному часі допомагає в управлінні та реагуванні на інциденти.
Яке управління та навчання рекомендуються для керування політиками умовного доступу?
Ефективне управління передбачає документування політик CA, створення робочого процесу запитів на доступ і навчання адміністраторів та співробітників служби підтримки, щоб кожен розумів свою відповідальність у цьому процесі. Навчальний посібник або програма навчання має охоплювати створення політик, тестування та процедури відкату, а біла книга може слугувати орієнтиром для найкращих практик. Управління також гарантує, що політики умовного доступу піддаються аудиту, відповідають вимогам комплаєнсу та масштабуються для різних пристроїв і сценаріїв доступу, забезпечуючи правильний доступ і захист даних.