 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Data Governance en compliance beheersen met Microsoft Purview in het AI-tijdperk
By Mirko Peters ·
Welkom terug bij de blog! Als je de snelle technologische ontwikkelingen volgt, weet je al dat kunstmatige intelligentie elk onderdeel van de moderne werkplek verandert. Maar met buitengewone innovatie komen ook buitengewone risico's. Terwijl organisaties haast maken met agentische AI en productiviteitstools zoals Microsoft Copilot, krijgen securityleiders te maken met een enorme uitdaging: hoe be
Automatically translated with AI from the original post. Read the English original
Welkom terug bij de blog! Als je de snelle technologische ontwikkelingen volgt, weet je al dat kunstmatige intelligentie elk onderdeel van de moderne werkplek verandert. Maar met buitengewone innovatie komen ook buitengewone risico's. Terwijl organisaties haast maken met agentische AI en productiviteitstools zoals Microsoft Copilot, krijgen securityleiders te maken met een enorme uitdaging: hoe beveilig je je datalandschap als gebruikers elke dag met intelligente, autonome systemen werken? In deze post duiken we diep in hoe je Microsoft Purview als hoeksteen voor AI-gedreven beveiliging, compliance en gegevensclassificatie kunt inzetten. Wil je dit onderwerp vanuit een expertperspectief verder verkennen? Bekijk dan zeker onze gerelateerde podcastaflevering: AI Security and Microsoft Purview with Danilo Nogueira [Microsoft].
Inleiding tot AI-beveiliging en Microsoft Purview
Je ziet hoe AI en security in 2026 de digitale verdediging transformeren. Elke dag brengt AI nieuwe kansen en uitdagingen naar je werkplek. Misschien maak je je zorgen dat AI het beveiligingsrisico vergroot of het lastiger maakt om je data te beschermen. Recente brancherapporten laten zien dat veel organisaties agentische AI-mogelijkheden willen inzetten, maar dat slechts een klein deel zich echt klaar voelt om de bijbehorende risico's te beheersen en de systemen te beveiligen. Als je kijkt naar het veranderende dreigingslandschap, is het duidelijk dat digitale verdedigingsmechanismen een fundamentele verandering nodig hebben.
Je moet inzetten op verantwoorde AI-adoptie. Evenementen zoals de AI Security Summit en uitgebreide oplossingen zoals Microsoft Purview laten je real-time zien hoe AI en security samenkomen. Je leert dat AI en security elkaar niet versterken door restrictief blokkeren, maar door monitoring en intelligente automatisering in te zetten om risico's te beheersen. Zodra AI en security samenkomen, krijg je geavanceerde tools om dreigingen op te sporen, je gevoelige data te beschermen en sneller dan ooit te reageren. Wanneer AI en security samenkomen, krijg je eindelijk grip op je digitale verdediging.
AI-beveiligingstrends 2026
Je ziet hoe AI in cybersecurity verandert hoe je je digitale wereld beschermt. In 2026 vertrouw je op AI om dreigingen op te sporen, aanvallen te voorspellen en beveiligingsmaatregelen te personaliseren. Je leert over nieuwe trends op evenementen zoals de AI Security Summit, de AIMS retreat en uit uitgebreide beveiligingsrapporten. Deze trends laten zien hoe AI in cybersecurity innovatie brengt en je verdedigingspositie transformeert.
Autonome dreigingsdetectie
Zelflerende systemen
Je gebruikt zelflerende systemen om dreigingsdetectie te verbeteren. Deze systemen leren van elke gebeurtenis en passen zich dynamisch aan nieuwe dreigingen aan. Je hoeft regels niet handmatig bij te werken. AI in cybersecurity helpt je slimmere verdedigingen op te bouwen. Je ziet AI-gedreven dreigingsdetectie oude workflows vervangen. AI wordt de ruggengraat van je securitystack. Je vertrouwt erop dat AI miljoenen datapakketten per seconde analyseert, waardoor je sneller en nauwkeuriger resultaten krijgt dan met traditionele methoden.
Realtime aanpassing
Je profiteert van realtime aanpassing. AI in cybersecurity laat je direct op dreigingen reageren. Je hoeft niet te wachten tot menselijke analisten actie ondernemen. AI-systemen doorlopen de volledige levenscyclus van detectie tot respons. Je ziet AI-gedreven verdediging gebruikmaken van deep learning en gedragsanalyse. Je detecteert complexe dreigingen zoals door AI gegenereerde malware. Je gebruikt eventcorrelatie en risicobeoordeling om inzichten op te bouwen, wat je helpt betere beslissingen te nemen en snel te reageren.
Met AI in cybersecurity krijg je direct mitigatie. AI integreert naadloos met je securitytools en handelt ook wanneer je SOC-analisten het druk hebben.
| Type verbetering | Beschrijving |
|---|---|
| AI-gedreven dreigingsdetectie | AI wordt de ruggengraat van dreigingsdetectie en vervangt reactieve workflows door autonome systemen. |
| Levenscyclus van detectie tot respons | AI-systemen kunnen de volledige levenscyclus doorlopen, wat realtime bescherming versterkt en detectietijden verkort. |
| Geavanceerd detectiefundament | Gebruikt deep learning en gedragsanalyse om complexe dreigingen zoals door AI gegenereerde malware te detecteren. |
| Eventcorrelatie en risicobeoordeling | Correleert miljarden events om uitgebreide inzichten op te bouwen, wat de besluitvorming en respons verbetert. |
| Directe mitigatie | Maakt onmiddellijke actie mogelijk, zelfs zonder SOC-analisten, door integratie met diverse securitytools. |
Predictive analytics in cybersecurity
Aanvalspatronen voorspellen
Je gebruikt predictive analytics om aanvalspatronen te voorspellen. AI in cybersecurity analyseert wereldwijde dreigingsdata. Je voorspelt trends zoals cryptomining-malwarecampagnes en zero-day-exploits. Met AI in cybersecurity anticipeer je op aanvallen voordat ze plaatsvinden, en dankzij threat intelligence blijf je een stap voor.
- Threat intelligence: voorspellende modellen analyseren wereldwijde dreigingsdata om opkomende aanvalstrends te voorspellen.
- User behavior analytics: je stelt baselines vast van normaal gebruikersgedrag, waardoor je insider-threats veel sneller detecteert.
- Netwerkbeveiliging: predictive analytics voorspelt netwerkverkeerspatronen, zodat je potentiële DDoS-aanvallen of inbreuken vroegtijdig herkent.
- Kwetsbaarheidsbeheer: je analyseert historische data om patchbeheer te prioriteren en uitgebuite kwetsbaarheden te voorspellen.
Proactieve risicobeperking
Je gebruikt AI in cybersecurity om risico's proactief te beperken. Je wacht niet tot dreigingen schade veroorzaken. AI-gestuurde verdediging helpt je risico's te beoordelen en meteen actie te ondernemen. Je gebruikt continue monitoring om kwetsbaarheden op te sporen, patches te prioriteren en je beveiligingspositie te versterken.
Gepersonaliseerde beveiligingsmaatregelen
User behavior analytics
Je gebruikt user behavior analytics om beveiligingsmaatregelen te personaliseren. AI in cybersecurity houdt bij hoe je je apparaten en gegevens gebruikt. Je signaleert ongebruikelijke activiteit en voorkomt insider-threats door baselines op te bouwen en afwijkingen snel te detecteren.
Adaptief toegangsbeheer
Je gebruikt adaptief toegangsbeheer om te bepalen wie toegang heeft tot je gegevens. AI in cybersecurity past machtigingen dynamisch aan op basis van gebruikersgedrag. Je beschermt gevoelige informatie en verkleint het risico op datalekken, en toegangsbeslissingen worden slimmer en flexibeler.
Microsoft Purview valt op als een toonaangevend voorbeeld van AI-gestuurde beveiliging en governance. Je gebruikt Purview om gevoelige gegevens te classificeren en te beschermen, risico's te beoordelen en compliance te waarborgen. Je krijgt end-to-end bescherming, van identiteit tot gegevens, apparaten en cloud.
AI ontmoet beveiliging: praktische toepassingen
Realtime dreigingsdetectie
Netwerkinbraakpreventie
Je vertrouwt op AI om je cyberbeveiliging te versterken en je netwerk tegen dreigingen te beschermen. Realtime dreigingsdetectie laat je aanvallersgedrag herkennen terwijl het zich voordoet. Je gebruikt AI-gestuurde dreigingsdetectie om verkeer te monitoren over je netwerk, identiteit en cloudomgevingen heen.
| Applicatienaam | Belangrijkste kenmerken | Beperkingen |
|---|---|---|
| AI-gestuurde dreigingsdetectie | Detecteert aanvallersgedrag in realtime in verschillende omgevingen, waaronder netwerk en cloud. | Detectienauwkeurigheid moet verbeteren; beperkte mogelijkheden voor gegevensaggregatie; integratiehiaten. |
| AccuKnox CDR | Continue monitoring, AI-gestuurde detectie en geautomatiseerde respons voor cloudomgevingen. | Steile leercurve; complexe installatie; hoge kosten; vertraagde klantenondersteuning. |
| Darktrace DETECT | Zelflerende AI die onbekende dreigingen identificeert en dekking biedt over de hele organisatie. | Veel waarschuwingen die afstemming vereisen; complexe initiële installatie; steile leercurve; hoge totale kosten. |
Anomaliedetectie in de cloud
Je beschermt je cloudomgevingen met AI-gestuurde anomaliedetectie. AI analyseert miljarden gebeurtenissen en identificeert ongebruikelijke patronen die op dreigingen wijzen, zoals ongeautoriseerde toegang of data-exfiltratie.
AI in cybersecurity geeft je zicht op multi-cloudworkloads. Je detecteert onbekende dreigingen zonder uitsluitend te vertrouwen op vooraf gedefinieerde regels.
Microsoft Purview helpt je risico's in de cloud te beheersen. Je gebruikt Purview om gevoelige gegevens te identificeren en te classificeren, encryptie toe te passen en risicovol delen te monitoren. Je voorkomt overmatig delen met AI-tools zoals Copilot door strikte toegangscontroles en compliancebeleid af te dwingen.
Innovaties in endpointbeveiliging
Malwareanalyse met AI
Je gebruikt AI-gestuurde tools om malware te analyseren en je endpoints te beschermen. AI in cybersecurity verschuift van op handtekeningen gebaseerde detectie naar gedragsanalyse en machine learning, zodat je nieuwe dreigingen herkent en in milliseconden reageert.
| Aspect | Traditionele beveiliging | AI-gestuurde beveiliging |
|---|---|---|
| Detectiemethode | Op handtekeningen gebaseerd | Gedragsanalyse & ML |
| Responstijd | Uren tot dagen | Milliseconden |
| Valse positieven | 40-90% van de waarschuwingen | 5-10% van de waarschuwingen |
| Personeelsbehoefte | 24/7 menselijke monitoring | Geautomatiseerd met menselijk toezicht |
| Kostenimplicaties | Hoge personeelskosten | Lagere operationele kosten |
Automatische isolatie van apparaten
Je gebruikt AI om apparaten automatisch te isoleren zodra dreigingen worden gedetecteerd. AI-gestuurde tools identificeren gecompromitteerde apparaten en verwijderen ze direct uit het netwerk, zodat malware zich niet kan verspreiden.
Automatisering van incidentrespons
Intelligente playbooks
Je gebruikt AI om incidentrespons te automatiseren en onderzoeken te stroomlijnen. Intelligente playbooks begeleiden je bij het plannen van de respons en verrijken waarschuwingen met contextuele gegevens, zodat je de belangrijkste dreigingen kunt prioriteren.
Snelle herstelacties
Je ziet AI-gestuurde incidentrespons de reactietijd bij datalekken drastisch verkorten. Casestudy's laten zien dat organisaties die automatisering inzetten hun dwell time en mean time to resolution aanzienlijk hebben verbeterd.
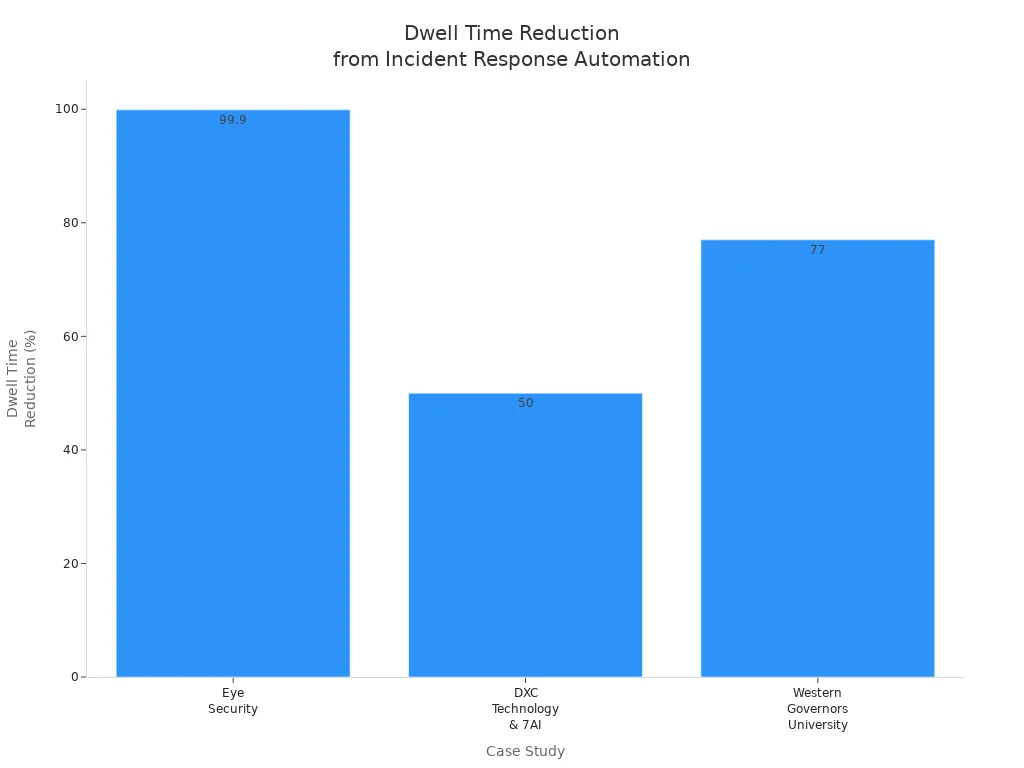
- Eye Security heeft de dwell time teruggebracht van 24 dagen naar minder dan 24 minuten.
- Western Governors University heeft de oplostijd met 77% verbeterd.
- DXC Technology en 7AI hebben duizenden uren aan analistentijd bespaard en de reactietijden gehalveerd.
Verdediging tegen phishing en ransomware
Phishing en ransomware blijven een bedreiging voor je digitale veiligheid. Aanvallers gebruiken geavanceerde technieken om je te misleiden en gevoelige informatie te laten delen. AI-gestuurde oplossingen geven je het voordeel.
NLP voor e-mailanalyse
Natural Language Processing (NLP) helpt je om e-mails en berichten te analyseren op tekenen van phishing. NLP-modellen zoeken naar verdachte patronen, nep-afzenderadressen of dringende verzoeken.
Met Microsoft Purview krijg je geavanceerde e-mailscanning op basis van AI. Purview gebruikt NLP om risicovolle e-mails te markeren en je te waarschuwen voor mogelijke dreigingen, zoals e-mails met gevoelige gegevens of verdachte bijlagen.
| Kenmerk | Traditionele e-mailbeveiliging | AI-gestuurde NLP-e-mailanalyse |
|---|---|---|
| Zoeken op trefwoorden | ✅ | ✅ |
| Begrip van context | ❌ | ✅ |
| Adaptief leren | ❌ | ✅ |
| Waarschuwingen in realtime | ⚠️ | ✅ |
Algoritmen voor vroege detectie
Algoritmen voor vroege detectie helpen je om ransomware te stoppen voordat het zich verspreidt. AI houdt systemen in de gaten op snelle bestandsversleuteling, ongebruikelijk netwerkverkeer of pogingen tot ongeautoriseerde toegang en activeert geautomatiseerde acties om geïnfecteerde apparaten te isoleren.
Samenwerking tussen mens en AI in cyberbeveiliging
Beveiligingsteams versterken
AI als assistent van de analist
Je ziet AI je beveiligingsteam transformeren door op te treden als assistent van de analist. AI verwerkt een onbeperkt aantal waarschuwingen, zodat jij je kunt richten op complexe onderzoeken terwijl routinetaken worden geautomatiseerd.
| Metriek | Zonder AI | Met AI (uitgebreid) |
|---|---|---|
| Gemiddelde kosten van een datalek | $5,52 mln. | $3,62 mln. |
| Levenscyclus van een datalek | 321 dagen | 241 dagen |
| Dekkingsgat bij waarschuwingen | 40% | Het merendeel wordt automatisch getriageerd |
| Vermindering van de werkdruk voor analisten | Uitgangspunt | Tot 80% |
| Dagelijks bespaarde tijd van analisten | Uitgangspunt | 6-7 uur |
Alert-vermoeidheid verminderen
Je gebruikt AI om waarschuwingen te triageren, waardoor het aantal valse positieven afneemt en je mean time to detect tot enkele minuten terugbrengt. Automatisering voegt meerdere waarschuwingen samen tot één case, waardoor de stress en burn-out van analisten afnemen.
Ethische en transparante AI
Bias aanpakken
Je vertrouwt AI in cyberbeveiliging wanneer je transparantie en eerlijkheid ziet. Je pakt bias aan door trainingsdata te controleren, technieken voor bias-correctie toe te passen en heldere ethische richtlijnen op te stellen.
Verantwoordelijkheid waarborgen
Je waarborgt verantwoordelijkheid door compliance-kaders te volgen, zoals de EU AI Act, ISO/IEC 42001 en het NIST AI RMF, om risico's te beheersen en transparantie te behouden.
Bijscholing voor AI-beveiliging
Training voor AI-tools
Je scholt je beveiligingsteam om AI-gestuurde tools effectief te gebruiken, stimuleert continu leren en investeert in menselijke sterke punten zoals kritisch oordeelsvermogen en creativiteit.
Nieuwe beveiligingsrollen
Er ontstaan nieuwe beveiligingsrollen die kennis vereisen van AI-gedreven dreigingen, veilig systeemontwerp, beleidsleiderschap en governance.
Risico's en impact voor organisaties en individuen
Beveiligingstransformatie
Verschuivingen in de strategie
Organisaties transformeren hun cyberbeveiligingsstrategieën door van reactief naar proactief beveiligen over te gaan. Gecentraliseerde toegangskaders en gelaagde verdediging zijn essentieel om moderne cloudomgevingen te beschermen.
Investeren in AI-oplossingen
Investeringen in AI-beveiligingsoplossingen nemen sterk toe, waarbij platforms zoals Microsoft Purview een belangrijke rol spelen bij het koppelen van beheersmaatregelen aan dataassets en het monitoren van gevoelige content.
AI-risico's beheersen
Adversarial AI
Je wordt geconfronteerd met nieuwe risico's van adversarial AI, waaronder manipulatie van invoer en model poisoning. Verdediging hiertegen vereist sterke authenticatie, validatie van invoer en regelmatige beveiligingsaudits.
Zorgen over gegevensprivacy
Zorgen over gegevensprivacy ontstaan wanneer medewerkers met AI-tools werken. Je vertrouwt op gegevensvalidatie, differentiële privacy en Microsoft Purview voor compliancebeheer en gegevensclassificatie.
Gebruikers versterken
AI-verbeterde beveiligingstools
Je versterkt jezelf met machine learning-tools die geavanceerde dreigingen detecteren, zoals fileless malware en zero-day-aanvallen, en die incidentrespons automatiseren.
Digitale weerbaarheid opbouwen
Je bouwt digitale weerbaarheid op door realtime dreigingsmonitoring, endpoint detection en geavanceerde analyses in je dagelijkse werkzaamheden te integreren.
Veelgestelde vragen
Wat is agentic AI in cybersecurity?
Agentic AI verwijst naar systemen die zelfstandig handelen om dreigingen te detecteren en erop te reageren. Je ziet deze tools beslissingen nemen zonder te wachten op menselijke input, waardoor je digitale assets sneller beschermd zijn.
Hoe helpt Microsoft Purview bij het voorkomen van datalekken?
Je gebruikt Microsoft Purview om de toegang tot data te monitoren en gevoelige informatie te classificeren. Purview waarschuwt je wanneer iemand vertrouwelijke bestanden probeert te delen en handhaaft regels om riskante acties te blokkeren.
Kan AI insider threats detecteren?
Ja. AI analyseert gebruikersgedrag en signaleert ongebruikelijke activiteit, zodat je potentiële insider threats vroeg herkent en kunt onderzoeken voordat er schade ontstaat.
Wat zijn de voordelen van het automatiseren van incidentrespons?
Je bespaart tijd door incidentrespons te automatiseren. AI-gestuurde playbooks begeleiden je bij elke stap, zodat je beveiligingsproblemen snel oplost en de impact op de business beperkt.
Hoe blijf je compliant met AI-gestuurde beveiligingstools?
Je houdt je aan regelgeving zoals de EU AI Act en ISO/IEC 42001. Microsoft Purview helpt je beleid af te dwingen en compliance bij te houden met behulp van auditlogs.
Wat moet je doen als je een phishingaanval vermoedt?
Je controleert het afzenderadres en zoekt naar verdachte links. AI-tools scannen e-mails op dreigingen, en je kunt het bericht melden bij je IT-team en onbekende bijlagen vermijden.
Hoe bouw je met AI digitale weerbaarheid op?
Je gebruikt AI voor realtime monitoring en geautomatiseerde reacties. Dit versterkt je verdediging, zorgt voor een snel herstel na cyberaanvallen en houdt systemen soepel draaiend.
🎧 Luister naar deze aflevering
Wil je een praktische uitleg over AI Security en Microsoft Purview? Deze aflevering behandelt het onderwerp in heldere taal en laat zien waarom het ertoe doet voor Microsoft 365, Azure, Power Platform, security, AI en modern werken.
Luister naar deze aflevering als je:
- De kernconcepten achter AI Security en Microsoft Purview wilt begrijpen
- Wilt zien hoe het past in het bredere Microsoft-technologie-ecosysteem
- Wilt leren waar het praktische waarde kan opleveren voor je organisatie
Misschien vind je ook deze gerelateerde M365 FM-afleveringen interessant:
- Microsoft Purview voor Copilot-beveiliging met Peter Rising [Microsoft]
- Dataverse Security - Simply Explained
- Azure Network Security Groups - Simply Explained
- Microsoft Purview - Simply Explained
- Zero Trust AI-beveiliging met Microsoft Copilot en Azure – Mourtaza Fazlehoussen [MVP]
Ontdek meer praktische Microsoft-gesprekken op M365 FM.