 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
AI時代に備えた Microsoft Purview によるデータガバナンスとコンプライアンスの習得
By Mirko Peters ·
ブログへようこそ! 技術の変化が急速に進むなか、人工知能が現代の職場のあらゆる場面を変えつつあることは、すでにご存じのことでしょう…
Automatically translated with AI from the original post. Read the English original
ブログへようこそ! 技術の変化が急速に進むなか、人工知能が現代の職場のあらゆる場面を変えつつあることは、すでにご存じのことでしょう。しかし、驚くべきイノベーションには、同じくらい大きなリスクも伴います。組織がエージェント型 AI や Microsoft Copilot のような生産性ツールの導入を急ぐなか、セキュリティ責任者は大きな課題に直面しています。ユーザーが毎日インテリジェントで自律的なシステムとやり取りする状況で、データ環境をどのように保護すればよいのでしょうか。本投稿では、AI 主導のセキュリティ、コンプライアンス、データ分類の基盤として Microsoft Purview をどのように活用できるかを詳しく解説します。このテーマを専門家の視点からさらに掘り下げたい方は、関連するポッドキャストエピソード AI Security and Microsoft Purview with Danilo Nogueira [Microsoft] もぜひご覧ください。
AI セキュリティと Microsoft Purview の概要
2026年、AI meets security がデジタル防御のあり方を変えつつあります。AI は毎日、職場に新たな機会と課題をもたらしています。AI によってセキュリティリスクが高まったり、データの保護が難しくなったりすることを懸念されているかもしれません。業界の最新レポートによると、多くの組織がエージェント型 AI 機能の導入を望んでいる一方で、そのリスクを管理し、システムを保護する準備が本当に整っていると感じている組織はごくわずかです。変化し続ける脅威の状況を見ると、デジタル防御の仕組みには根本的な転換が必要なことは明らかです。
責任ある AI の導入に注力する必要があります。AI Security Summit のようなイベントや Microsoft Purview のような包括的なソリューションを通じて、AI meets security が実際にどのように機能するかを確認できます。AI meets security は、制限的なブロックではなく、監視とインテリジェントな自動化によってリスクを管理することで実現されると理解できるでしょう。AI meets security が進むにつれ、脅威の発見、機密データの保護、そしてこれまでにない速さでの対応を可能にする高度なツールを手にできます。AI meets security が実現すると、デジタル防御を本当の意味でコントロールできるようになります。
2026年の AI セキュリティのトレンド
2026年には、AI がサイバーセキュリティを変え、デジタル環境の守り方を変えつつあります。脅威の発見、攻撃の予測、セキュリティ制御のパーソナライズに AI を活用する時代になりました。AI Security Summit や AIMS retreat、さらには包括的なセキュリティレポートを通じて、新たなトレンドを知ることができます。これらのトレンドは、サイバーセキュリティにおける AI がイノベーションをもたらし、防御体制を変革していく様子を示しています。
自律的な脅威検出
自己学習型システム
自己学習型システムを使って脅威検出を向上させることができます。これらのシステムはすべてのイベントから学習し、新たな脅威に動的に適応します。ルールを手作業で更新する必要はありません。サイバーセキュリティにおける AI は、より賢い防御の構築に役立ちます。AI による脅威検出が従来のワークフローに取って代わる様子が見えてくるでしょう。AI はセキュリティスタックの中核になります。毎秒数百万件のデータパケットを AI に分析させることで、従来の方法よりも速く正確な結果が得られます。
リアルタイムな適応
リアルタイムな適応の恩恵を受けられます。サイバーセキュリティにおける AI により、脅威に即座に対応できます。人間のアナリストの対応を待つ必要はありません。AI システムは、検出から対応までのライフサイクル全体を実行します。AI 主導の防御では、ディープラーニングと振る舞い分析が使われています。AI が生成したマルウェアのような複雑な脅威も検出できます。イベント相関分析とリスク評価を活用して洞察を得ることで、より良い判断を下し、迅速に対応できます。
サイバーセキュリティにおける AI によって、即時の被害軽減が可能になります。AI はセキュリティツールとシームレスに連携し、SOC アナリストが手一杯のときでも動作します。
| 進化の種類 | 説明 |
|---|---|
| AI による脅威検出 | AI が脅威検出の中核となり、受動的なワークフローを自律型システムに置き換えます。 |
| 検出から対応までのライフサイクル | AI システムはライフサイクル全体を実行でき、リアルタイムの保護を強化し、検出までの時間を短縮します。 |
| 高度な検出基盤 | ディープラーニングと振る舞い分析を活用して、AI が生成したマルウェアのような複雑な脅威を検出します。 |
| イベント相関分析とリスク評価 | 数十億件のイベントを相関分析して包括的な洞察を導き出し、意思決定と対応を改善します。 |
| 即時の被害軽減 | SOC アナリストがいなくても即座に対処でき、さまざまなセキュリティツールと連携します。 |
サイバーセキュリティにおける予測分析
攻撃パターンの予測
予測分析を使って、攻撃パターンを予測します。サイバーセキュリティにおけるAIは、世界中の脅威データを分析します。暗号資産のマイニングマルウェアのキャンペーンやゼロデイ攻撃といった傾向を予測します。脅威インテリジェンスを活用することで、サイバーセキュリティのAIが攻撃の発生前に先回りする助けになることがわかります。
- 脅威インテリジェンス: 予測モデルが世界中の脅威データを分析し、新たな攻撃の傾向を予測します。
- ユーザー行動分析: 通常のユーザー行動のベースラインを確立し、内部脅威をはるかに迅速に検出できるようにします。
- ネットワークセキュリティ: 予測分析によりネットワークトラフィックのパターンを予測し、DDoS攻撃や侵害の可能性を早期に特定できます。
- 脆弱性管理: 過去のデータを分析して、パッチ管理の優先順位を決め、悪用される可能性のある脆弱性を予測します。
事前のリスク軽減
サイバーセキュリティにおけるAIを使って、リスクを事前に軽減します。脅威が被害をもたらすまで待つことはしません。AIによる防御は、リスクの評価と即時の対応に役立ちます。継続的な監視を使って脆弱性を見つけ、パッチの優先順位を決め、セキュリティ態勢を強化します。
パーソナライズされたセキュリティ制御
ユーザー行動分析
ユーザー行動分析を使って、セキュリティ制御をパーソナライズします。サイバーセキュリティにおけるAIは、デバイスやデータの使われ方を追跡します。ベースラインを構築し、異常を素早く検出することで、不審なアクティビティを見つけ、内部脅威を防止します。
適応型アクセス管理
適応型アクセス管理を使って、誰がデータにアクセスできるかを制御します。サイバーセキュリティにおけるAIは、ユーザー行動に基づいてアクセス許可を動的に調整します。機密情報を保護し、データ漏えいのリスクを低減するとともに、アクセスに関する判断をより賢く柔軟にします。
Microsoft Purviewは、AIを活用したセキュリティとガバナンスの代表的な例です。Purviewを使って機密データを分類・保護し、リスクを評価して、コンプライアンスを確保できます。ID からデータ、デバイス、クラウドまで、エンドツーエンドの保護を得られます。
AIとセキュリティの融合: 実践的な活用例
リアルタイムの脅威検出
ネットワーク侵入防止
AIを活用してサイバーセキュリティを強化し、ネットワークを脅威から守ります。リアルタイムの脅威検出により、攻撃者の振る舞いを発生と同時に把握できます。AIによる脅威検出を使って、ネットワーク、ID、クラウド環境全体のトラフィックを監視します。
| アプリケーション名 | 主な機能 | 制限事項 |
|---|---|---|
| AIによる脅威検出 | ネットワークやクラウドを含む多様な環境で、攻撃者の振る舞いをリアルタイムに検出します。 | 検出精度の改善が必要です。データ集約機能が限定的で、統合にギャップがあります。 |
| AccuKnox CDR | クラウド環境に対する継続的な監視、AIを活用した検出、自動化された対応を提供します。 | 学習曲線が急で、セットアップが複雑です。コストが高く、サポートへの問い合わせ対応が遅れることがあります。 |
| Darktrace DETECT | 自己学習型のAIが未知の脅威を特定し、組織全体をカバーします。 | アラートの件数が多く、チューニングが必要です。初期セットアップが複雑で、学習曲線も急です。総所有コストが高くなります。 |
クラウドの異常検出
AIを活用した異常検出により、クラウド環境を保護します。AIは数十億件のイベントを分析し、不正アクセスやデータの持ち出しなど、脅威を示す異常なパターンを特定します。
サイバーセキュリティにおけるAIにより、マルチクラウドのワークロード全体を可視化できます。事前定義されたルールだけに頼らず、未知の脅威を検出できます。
Microsoft Purviewは、クラウドにおけるリスクの管理に役立ちます。Purviewを使って機密データを特定・分類し、暗号化を適用して、リスクの高い共有の振る舞いを監視できます。厳格なアクセス制御とコンプライアンスポリシーを適用することで、Copilotなど のAIツールによる過剰共有を防止します。
エンドポイントセキュリティの革新
AIによるマルウェア分析
AIを活用したツールでマルウェアを分析し、エンドポイントを保護します。サイバーセキュリティにおけるAIは、シグネチャベースの検出から、振る舞い分析と機械学習へと移行します。これにより、新種の脅威を捉え、ミリ秒単位で対応できます。
| 項目 | 従来型のセキュリティ | AIを活用したセキュリティ |
|---|---|---|
| 検出方式 | シグネチャベース | 振る舞い分析と機械学習 |
| 対応時間 | 数時間から数日 | ミリ秒 |
| 誤検知 | アラートの40~90% | アラートの5~10% |
| 人員要件 | 24時間365日の人による監視 | 人による監督を伴う自動化 |
| コストへの影響 | 人件費が高い | 運用費用の削減 |
デバイス隔離の自動化
脅威が検出された際に、デバイスの隔離を自動化します。AIを活用したツールが侵害されたデバイスを特定し、ネットワークから即座に切り離して、マルウェアの拡散を防ぎます。
インシデント対応の自動化
インテリジェント プレイブック
AI を活用してインシデント対応を自動化し、調査を効率化できます。インテリジェント プレイブックが対応計画の立案を支援するとともに、アラートにコンテキスト データを追加して、重大な脅威の優先順位付けに役立てます。
迅速な修復
AI を活用したインシデント対応によって、侵害への対応時間が大幅に短縮されている様子が確認できます。ケーススタディでは、自動化を活用した組織がドウェル タイムと平均解決時間 (MTTR) を大きく改善したことが示されています。
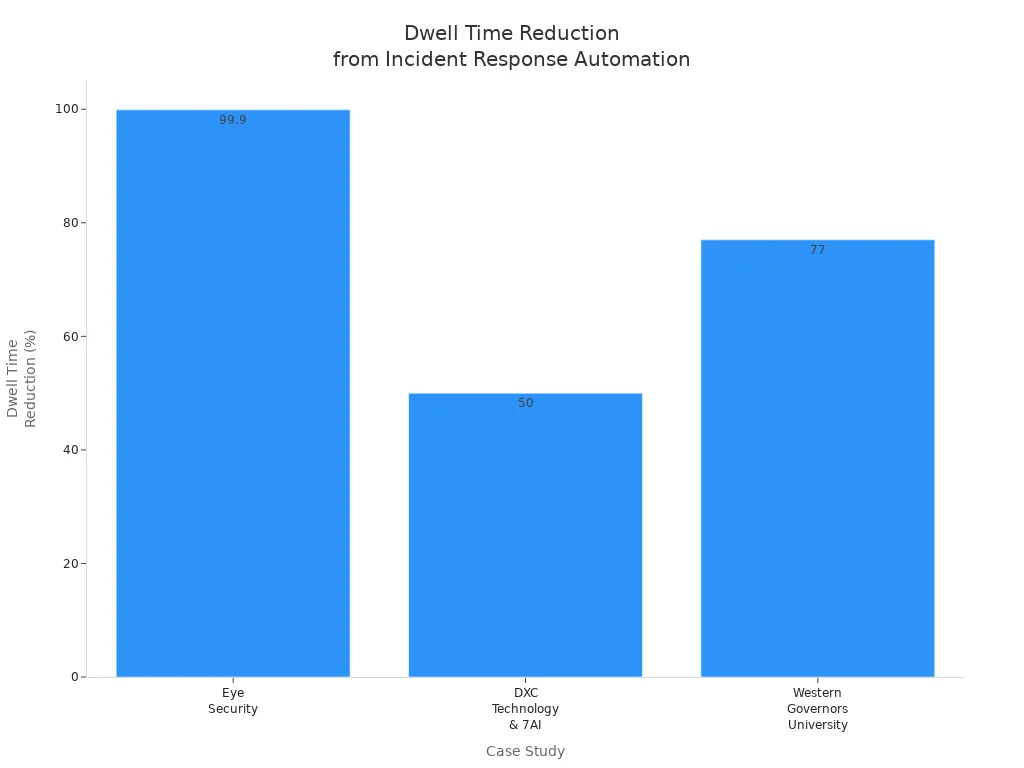
- Eye Security は、ドウェル タイムを 24 日から 24 分未満に短縮しました。
- Western Governors University は、解決時間を 77% 改善しました。
- DXC Technology と 7AI は、アナリストの作業時間を数千時間節約し、対応時間を半分に短縮しました。
フィッシングとランサムウェアへの防御
フィッシングとランサムウェアは、引き続きデジタル環境の安全を脅かしています。攻撃者は高度な手口を用いて、機密情報を共有するよう巧妙に誘導してきます。AI を活用したソリューションは、こうした攻撃に対して優位に立つ手段となります。
メール分析のための NLP
自然言語処理 (NLP) を使うと、メールやメッセージをフィッシングの兆候がないか分析できます。NLP モデルは、不審なパターン、偽の送信者アドレス、緊急の依頼などを検出します。
Microsoft Purview を使えば、AI を活用した高度なメール スキャンを利用できます。Purview は NLP を用いてリスクのあるメールにフラグを付け、機密データを含む可能性のあるメールや不審な添付ファイルについて警告します。
| 機能 | 従来のメール セキュリティ | AI を活用した NLP によるメール分析 |
|---|---|---|
| キーワード照合 | ✅ | ✅ |
| コンテキストの理解 | ❌ | ✅ |
| 適応型学習 | ❌ | ✅ |
| リアルタイム アラート | ⚠️ | ✅ |
早期検出アルゴリズム
早期検出アルゴリズムは、ランサムウェアが拡散する前に食い止めるのに役立ちます。AI はシステムを監視して、急速なファイル暗号化、不審なネットワーク トラフィック、不正なアクセス試行を検出し、感染したデバイスを隔離する自動応答を開始します。
サイバーセキュリティにおける人間と AI のパートナーシップ
セキュリティ チームの能力強化
アナリスト アシスタントとしての AI
AI がアナリスト アシスタントとしての役割を果たすことで、セキュリティ チームは大きく変わります。AI は大量のアラートを処理できるため、定型作業は自動化しつつ、複雑な調査に集中できます。
| 指標 | AI なし | AI あり (大規模に活用) |
|---|---|---|
| 侵害 1 件あたりの平均コスト | 552 万ドル | 362 万ドル |
| 侵害のライフサイクル | 321 日 | 241 日 |
| アラートの対応漏れ | 40% | 大半が自動トリアージ済み |
| アナリストの作業負荷の削減 | 基準値 | 最大 80% |
| 1 日あたりのアナリストの節約時間 | 基準値 | 6~7 時間 |
アラート疲れの軽減
AI を使ってアラートをトリアージすることで、誤検知が減り、脅威の検出までの平均時間を数分にまで短縮できます。複数のアラートを 1 つのケースにまとめる自動化により、アナリストのストレスや燃え尽き症候群を軽減します。
倫理的で透明性の高い AI
バイアスへの対応
サイバーセキュリティで AI を信頼できるかどうかは、透明性と公平性が確保されているかで決まります。トレーニング データの監査を実施し、バイアス補正の手法を適用し、明確な倫理ガイドラインを策定することで、バイアスに対処します。
説明責任の確保
EU AI 法、ISO/IEC 42001、NIST AI RMF などのコンプライアンス フレームワークに従うことで、リスクを管理し、透明性を維持して説明責任を確保します。
AI セキュリティのためのスキルアップ
AI ツールのトレーニング
AI を活用したツールを効果的に使いこなせるよう、セキュリティ チームのスキルを高めます。継続的な学習を促進し、批判的思考や創造性といった人間ならではの強みに投資します。
新しいセキュリティの役割
AI によるサイバー脅威、安全なシステム設計、ポリシーのリーダーシップ、ガバナンスに精通した新しいセキュリティの役割が生まれつつあります。
組織と個人にとってのリスクと影響
セキュリティの変革
戦略の転換
組織は、事後対応型から予防重視型のセキュリティへと移行し、サイバーセキュリティ戦略を変革しています。現代のクラウド環境を守るには、一元化されたアクセス フレームワークと多層防御が不可欠です。
AI ソリューションへの投資
AI セキュリティ ソリューションへの投資が急増しています。Microsoft Purview のようなプラットフォームは、統制をデータ資産にマッピングし、機密コンテンツを監視する上で重要な役割を果たしています。
AI のリスクへの対応
敵対的 AI
入力操作やモデル ポイズニングを含む、敵対的 AI による新たなリスクに直面しています。これらに対抗するには、強力な認証、入力検証、定期的なセキュリティ監査が必要です。
データのプライバシーに関する懸念
従業員が AI ツールを利用する際、データのプライバシーに関する懸念が生じます。データ検証、差分プライバシー、そしてコンプライアンス管理およびデータ分類のための Microsoft Purview を活用します。
ユーザーの能力強化
AI 強化型セキュリティ ツール
機械学習ツールを活用することで、ファイルレス マルウェアやゼロデイ攻撃といった高度な脅威を検出し、インシデント対応を自動化できます。
デジタル レジリエンスの構築
リアルタイムの脅威監視、エンドポイント検出、高度な分析を日常の運用に組み込むことで、デジタルレジリエンスを構築できます。
よくある質問
サイバーセキュリティにおけるエージェント型AIとは何ですか?
エージェント型AIとは、脅威を検出して対応するために自律的に動作するシステムを指します。こうしたツールは人の入力を待たずに判断を下し、デジタル資産をより迅速に保護するのに役立ちます。
Microsoft Purviewは、データ漏えいの防止にどのように役立ちますか?
Microsoft Purviewを使うと、データへのアクセスを監視し、機密情報を分類できます。誰かが機密ファイルを共有しようとすると、Purviewがアラートを出し、リスクのある操作をブロックするルールを適用します。
AIは内部脅威を検出できますか?
はい。AIはユーザーの行動を分析し、通常と異なるアクティビティにフラグを立てます。これにより、潜在的な内部脅威を早期に見つけ、被害が発生する前に調査できます。
インシデント対応を自動化する利点は何ですか?
インシデント対応を自動化すると、時間を節約できます。AIを活用したプレイブックが各ステップを案内し、セキュリティ上の問題を迅速に解決して、業務への影響を抑えます。
AIを活用したセキュリティツールを使いながら、コンプライアンスを維持するにはどうすればよいですか?
EU AI法やISO/IEC 42001などの規制に従います。Microsoft Purviewを使うと、ポリシーの適用や監査ログによるコンプライアンスの追跡ができます。
フィッシング攻撃の疑いがある場合はどうすればよいですか?
送信者のアドレスを確認し、不審なリンクがないかを調べます。AIツールがメールの脅威をスキャンし、メッセージをITチームに報告できます。また、不明な添付ファイルは開かないようにします。
AIでデジタルレジリエンスを構築するにはどうすればよいですか?
AIをリアルタイムの監視と自動応答に活用します。これにより防御が強化され、サイバー攻撃からの迅速な復旧を確実にし、システムを円滑に稼働させ続けられます。
🎧 このエピソードを聴く
AI SecurityとMicrosoft Purviewについて、実践的な解説をお探しですか?このエピソードでは、このテーマを分かりやすく解説し、Microsoft 365、Azure、Power Platform、セキュリティ、AI、そして現代の働き方にとってなぜ重要なのかを示します。
このエピソードは次のような方におすすめです:
- AI SecurityとMicrosoft Purviewの主要な概念を理解する
- Microsoftの技術エコシステム全体の中での位置づけを把握する
- 組織にとって実用的な価値をどこで生み出せるかを学ぶ
関連する M365 FM のエピソードもあわせてどうぞ:
- Peter Rising と語る、Copilot のセキュリティを守る Microsoft Purview [Microsoft]
- Dataverse Security - わかりやすく解説
- Azure Network Security Groups - わかりやすく解説
- Microsoft Purview - わかりやすく解説
- Microsoft Copilot と Azure による Zero Trust AI セキュリティ – Mourtaza Fazlehoussen [MVP]
M365 FMで、実践的なMicrosoftの議論をさらにご覧ください。