 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Освоение управления данными и соответствия требованиям с Microsoft Purview в эпоху ИИ
By Mirko Peters ·
Добро пожаловать обратно в блог! Если вы следите за стремительным темпом технологических изменений, то уже знаете, что искусственный интеллект меняет каждую …
Automatically translated with AI from the original post. Read the English original
Добро пожаловать обратно в блог! Если вы следите за стремительными технологическими изменениями, то знаете, что искусственный интеллект меняет каждый уголок современного рабочего места. Но вместе с беспрецедентными инновациями приходят и беспрецедентные риски. Организации спешат внедрять агентный ИИ и инструменты повышения производительности вроде Microsoft Copilot, и перед руководителями по безопасности стоит серьёзная задача: как защитить ландшафт данных, когда пользователи каждый день взаимодействуют с интеллектуальными автономными системами? В этой статье мы подробно разберём, как использовать Microsoft Purview как основу для безопасности, соответствия требованиям и классификации данных на базе ИИ. Чтобы взглянуть на эту тему глазами эксперта, обязательно послушайте наш подкаст: AI Security and Microsoft Purview with Danilo Nogueira [Microsoft].
Введение в безопасность ИИ и Microsoft Purview
Вы видите, как в 2026 году ИИ и безопасность меняют цифровую защиту. Каждый день ИИ приносит новые возможности и новые проблемы для вашего рабочего места. Вы можете беспокоиться о том, что ИИ увеличит риски безопасности или усложнит защиту данных. Недавние отраслевые отчёты показывают: хотя большинство организаций хотят внедрять возможности агентного ИИ, лишь небольшая доля чувствует себя по-настоящему готовой управлять связанными рисками и защищать свои системы. Глядя на эволюционирующий ландшафт угроз, становится ясно, что механизмы цифровой защиты требуют принципиального сдвига.
Важно сосредоточиться на ответственном внедрении ИИ. Такие мероприятия, как AI Security Summit, и комплексные решения вроде Microsoft Purview показывают, как ИИ и безопасность работают вместе в реальном времени. Вы понимаете, что ИИ и безопасность сходятся не через жёсткие запреты, а благодаря мониторингу и интеллектуальной автоматизации для управления рисками. Благодаря их связке вы получаете продвинутые инструменты, чтобы выявлять угрозы, защищать конфиденциальные данные и реагировать быстрее, чем когда-либо. Когда ИИ и безопасность работают вместе, вы наконец берёте под контроль свою цифровую защиту.
Тренды безопасности ИИ в 2026 году
Вы видите, как ИИ в кибербезопасности меняет способы защиты вашего цифрового мира. В 2026 году вы полагаетесь на ИИ, чтобы выявлять угрозы, предсказывать атаки и персонализировать средства защиты. О новых трендах вы узнаёте на таких мероприятиях, как AI Security Summit, на выездной сессии AIMS retreat и из комплексных отчётов по безопасности. Эти тренды показывают, как ИИ в кибербезопасности приносит инновации и меняет ваш подход к защите.
Автономное обнаружение угроз
Самообучающиеся системы
Вы используете самообучающиеся системы для улучшения обнаружения угроз. Такие системы учатся на каждом событии и динамически адаптируются к новым угрозам. Вам не нужно вручную обновлять правила. ИИ в кибербезопасности помогает создавать более совершенную защиту. Вы видите, как обнаружение угроз на основе ИИ заменяет устаревшие процессы. ИИ становится опорой вашего стека безопасности. Вы доверяете ИИ анализ миллионов пакетов данных каждую секунду, что даёт более быстрые и точные результаты, чем традиционные методы.
Адаптация в реальном времени
Вы получаете преимущества адаптации в реальном времени. ИИ в кибербезопасности позволяет мгновенно реагировать на угрозы. Вам не нужно ждать, пока аналитики-люди примут меры. Системы ИИ выполняют весь цикл от обнаружения до реагирования. Вы видите, как защита на основе ИИ использует глубокое обучение и поведенческую аналитику. Вы выявляете сложные угрозы, такие как вредоносное ПО, созданное с помощью ИИ. Вы используете корреляцию событий и оценку рисков, чтобы получать аналитику, принимать более взвешенные решения и быстро реагировать.
Вы получаете мгновенное смягчение последствий с ИИ в кибербезопасности. ИИ легко интегрируется с вашими инструментами безопасности и действует, даже когда аналитики SOC заняты.
| Тип развития | Описание |
|---|---|
| Обнаружение угроз на основе ИИ | ИИ становится основой обнаружения угроз, заменяя реактивные процессы автономными системами. |
| Цикл от обнаружения до реагирования | Системы ИИ могут выполнять весь цикл, повышая защиту в реальном времени и сокращая время обнаружения. |
| Продвинутая среда обнаружения | Использует глубокое обучение и поведенческую аналитику для выявления сложных угроз, таких как вредоносное ПО, созданное с помощью ИИ. |
| Корреляция событий и оценка рисков | Коррелирует миллиарды событий для построения комплексной аналитики, улучшая принятие решений и реагирование. |
| Мгновенное смягчение последствий | Обеспечивает немедленное действие даже без аналитиков SOC, интегрируясь с различными средствами безопасности. |
Прогнозная аналитика в кибербезопасности
Прогнозирование шаблонов атак
Вы используете прогнозную аналитику, чтобы предсказывать шаблоны атак. ИИ в кибербезопасности анализирует глобальные данные о угрозах. Вы прогнозируете тренды, такие как кампании вредоносного ПО для майнинга криптовалют и эксплойты нулевого дня. ИИ в кибербезопасности помогает предугадывать атаки до того, как они произойдут, опираясь на разведку угроз, чтобы оставаться на шаг впереди.
- Разведка угроз: предиктивные модели анализируют глобальные данные об угрозах, чтобы прогнозировать появляющиеся тренды атак.
- Аналитика поведения пользователей: вы задаёте базовые показатели нормального поведения пользователей, что помогает существенно быстрее обнаруживать внутренние угрозы.
- Сетевая безопасность: прогнозная аналитика предсказывает шаблоны сетевого трафика, позволяя заранее выявлять потенциальные DDoS-атаки или взломы.
- Управление уязвимостями: вы анализируете исторические данные, чтобы расставлять приоритеты в управлении исправлениями и прогнозировать эксплуатируемые уязвимости.
Упреждающее снижение рисков
Вы используете ИИ в кибербезопасности, чтобы снижать риски упреждающим образом. Вы не ждёте, пока угрозы нанесут ущерб. Защита на основе ИИ помогает оценивать риски и сразу принимать меры. Вы применяете непрерывный мониторинг, чтобы выявлять уязвимости, расставлять приоритеты в установке исправлений и укреплять свою позицию в области безопасности.
Персонализированные средства контроля безопасности
Аналитика поведения пользователей
Вы используете аналитику поведения пользователей, чтобы персонализировать средства контроля безопасности. ИИ в кибербезопасности отслеживает, как вы используете свои устройства и данные. Вы замечаете необычную активность и предотвращаете внутренние угрозы, формируя базовые показатели и быстро выявляя аномалии.
Адаптивное управление доступом
Вы используете адаптивное управление доступом, чтобы контролировать, кто может получить доступ к вашим данным. ИИ в кибербезопасности динамически корректирует разрешения на основе поведения пользователей. Вы защищаете конфиденциальную информацию и снижаете риск утечек данных, делая решения о доступе более разумными и гибкими.
Microsoft Purview является одним из ведущих примеров безопасности и управления на основе ИИ. Вы используете Purview для классификации и защиты конфиденциальных данных, оценки рисков и обеспечения соответствия требованиям. Вы получаете сквозную защиту от удостоверений до данных, устройств и облака.
ИИ и безопасность: практическое применение
Обнаружение угроз в реальном времени
Предотвращение сетевых вторжений
Вы опираетесь на ИИ, чтобы укрепить кибербезопасность и защитить сеть от угроз. Обнаружение угроз в реальном времени позволяет замечать поведение злоумышленников по мере его проявления. Вы используете обнаружение угроз на основе ИИ для мониторинга трафика в сети, среде удостоверений и облачных средах.
| Название приложения | Ключевые возможности | Ограничения |
|---|---|---|
| Обнаружение угроз на основе ИИ | Выявляет поведение злоумышленников в реальном времени в различных средах, включая сеть и облако. | Точность обнаружения требует улучшения; ограниченные возможности агрегирования данных; пробелы в интеграции. |
| AccuKnox CDR | Непрерывный мониторинг, обнаружение на основе ИИ и автоматизированное реагирование для облачных сред. | Крутая кривая обучения; сложная настройка; высокая стоимость; задержки службы поддержки. |
| Darktrace DETECT | Самообучающийся ИИ, который выявляет неизвестные угрозы и обеспечивает охват всей организации. | Большой объём оповещений, требующий настройки; сложная первоначальная настройка; крутая кривая обучения; высокая совокупная стоимость. |
Обнаружение аномалий в облаке
Вы защищаете облачные среды с помощью обнаружения аномалий на основе ИИ. ИИ анализирует миллиарды событий и выявляет необычные шаблоны, которые указывают на угрозы, например на несанкционированный доступ или экспорт данных.
ИИ в кибербезопасности даёт вам видимость рабочих нагрузок в нескольких облаках. Вы выявляете неизвестные угрозы, не полагаясь только на заранее заданные правила.
Microsoft Purview помогает управлять рисками в облаке. Вы используете Purview для выявления и классификации конфиденциальных данных, применения шифрования и мониторинга рискованного обмена. Вы предотвращаете избыточный обмен данными при использовании инструментов ИИ, таких как Copilot, применяя строгие средства контроля доступа и политики соответствия требованиям.
Инновации в безопасности конечных точек
Анализ вредоносного ПО с помощью ИИ
Вы используете инструменты на основе ИИ для анализа вредоносного ПО и защиты конечных точек. ИИ в кибербезопасности переходит от обнаружения по сигнатурам к поведенческому анализу и машинному обучению, что позволяет выявлять новые угрозы и реагировать за миллисекунды.
| Аспект | Традиционная безопасность | Безопасность на основе ИИ |
|---|---|---|
| Метод обнаружения | По сигнатурам | Поведенческий анализ и машинное обучение |
| Время реагирования | От нескольких часов до дней | Миллисекунды |
| Ложные срабатывания | 40–90% оповещений | 5–10% оповещений |
| Требования к персоналу | Круглосуточный мониторинг людьми | Автоматизировано при контроле человеком |
| Затраты | Высокие затраты на персонал | Снижение операционных расходов |
Автоматизация изоляции устройств
Вы используете ИИ, чтобы автоматизировать изоляцию устройств при обнаружении угроз. Инструменты на основе ИИ определяют скомпрометированные устройства и мгновенно удаляют их из сети, предотвращая распространение вредоносного ПО.
Автоматизация реагирования на инциденты
Интеллектуальные плейбуки
Вы используете ИИ для автоматизации реагирования на инциденты и ускорения расследований. Интеллектуальные плейбуки помогают спланировать реагирование и обогащают оповещения контекстными данными, чтобы вы могли расставить приоритеты среди значимых угроз.
Быстрое устранение последствий
Вы видите, как реагирование на инциденты с использованием ИИ значительно сокращает время реакции на утечки. Примеры из практики показывают, что организации, применяющие автоматизацию, существенно сократили время пребывания злоумышленника в системе и среднее время решения инцидента.
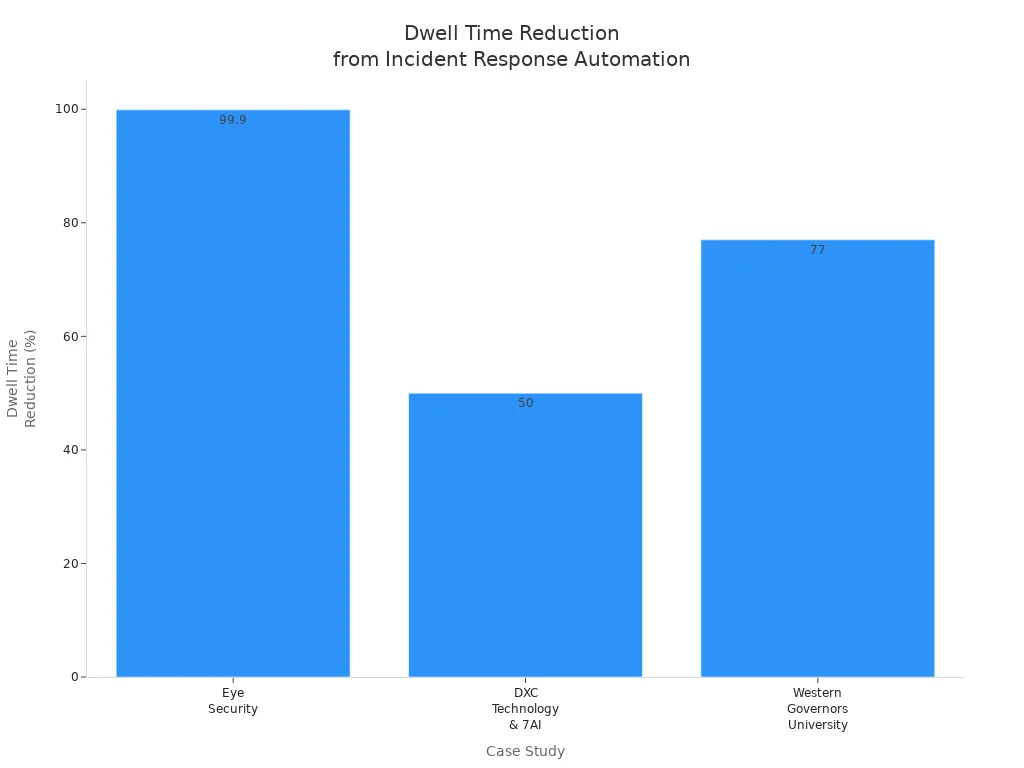
- Eye Security сократила время пребывания злоумышленника с 24 дней до менее чем 24 минут.
- Western Governors University сократил время решения на 77%.
- DXC Technology и 7AI сэкономили тысячи часов работы аналитиков и вдвое сократили время реагирования.
Защита от фишинга и программ-вымогателей
Фишинг и программы-вымогатели по-прежнему угрожают вашей цифровой безопасности. Злоумышленники применяют продвинутые тактики, чтобы убедить вас раскрыть конфиденциальную информацию. Решения на основе ИИ дают вам преимущество.
NLP для анализа электронной почты
Обработка естественного языка (NLP) помогает анализировать электронные письма и сообщения на признаки фишинга. Модели NLP ищут подозрительные шаблоны, поддельные адреса отправителей или срочные просьбы.
С Microsoft Purview вы получаете расширенное сканирование почты на основе ИИ. Purview использует NLP, чтобы помечать рискованные письма и предупреждать вас о возможных угрозах, содержащих конфиденциальные данные или подозрительные вложения.
| Функция | Традиционная защита электронной почты | Анализ электронной почты с NLP на основе ИИ |
|---|---|---|
| Сопоставление ключевых слов | ✅ | ✅ |
| Понимание контекста | ❌ | ✅ |
| Адаптивное обучение | ❌ | ✅ |
| Оповещения в реальном времени | ⚠️ | ✅ |
Алгоритмы раннего обнаружения
Алгоритмы раннего обнаружения помогают остановить программы-вымогатели до того, как они распространятся. ИИ отслеживает системы на предмет быстрого шифрования файлов, необычного сетевого трафика или попыток несанкционированного доступа и запускает автоматические действия по изоляции заражённых устройств.
Партнёрство человека и ИИ в кибербезопасности
Усиление команд безопасности
ИИ как помощник аналитика
Вы видите, как ИИ меняет вашу команду безопасности, выступая в роли помощника аналитика. ИИ обрабатывает неограниченный объём оповещений, позволяя вам сосредоточиться на сложных расследованиях, пока рутинные задачи автоматизированы.
| Показатель | Без ИИ | С ИИ (расширенное использование) |
|---|---|---|
| Средняя стоимость утечки | 5,52 млн долларов | 3,62 млн долларов |
| Жизненный цикл утечки | 321 день | 241 день |
| Разрыв в охвате оповещений | 40% | Большинство оповещений выполняется автоматической сортировкой |
| Снижение нагрузки на аналитиков | Базовый уровень | До 80% |
| Экономия рабочего времени аналитиков в день | Базовый уровень | 6–7 часов |
Снижение усталости от оповещений
Вы используете ИИ для сортировки оповещений, что сокращает количество ложных срабатываний и уменьшает среднее время обнаружения угроз до минут. Автоматизация объединяет несколько оповещений в единые случаи, снижая стресс и выгорание аналитиков.
Этичный и прозрачный ИИ
Устранение предвзятости
Вы доверяете ИИ в кибербезопасности, когда видите прозрачность и справедливость. Вы устраняете предвзятость, проводя аудит обучающих данных, применяя методы коррекции смещения и разрабатывая понятные этические принципы.
Обеспечение подотчётности
Вы обеспечиваете подотчётность, следуя рамкам соответствия, таким как EU AI Act, ISO/IEC 42001 и NIST AI RMF, чтобы управлять рисками и поддерживать прозрачность.
Повышение квалификации в области безопасности ИИ
Обучение работе с инструментами ИИ
Вы повышаете квалификацию своей команды безопасности для эффективной работы с инструментами на основе ИИ, поддерживая непрерывное обучение и развивая человеческие сильные стороны, такие как критическое мышление и творческий подход.
Новые роли в безопасности
Появляются новые роли в безопасности, которым требуется свободное владение угрозами, связанными с ИИ, безопасным проектированием систем, руководством политиками и управлением.
Риски и последствия для организаций и пользователей
Трансформация безопасности
Сдвиги в стратегии
Организации меняют стратегии кибербезопасности, переходя от реактивной защиты к проактивной. Централизованные структуры управления доступом и многоуровневая защита имеют решающее значение для защиты современных облачных сред.
Инвестиции в решения на основе ИИ
Инвестиции в решения безопасности на основе ИИ растут стремительными темпами, и такие платформы, как Microsoft Purview, играют важную роль в сопоставлении средств контроля с активами данных и мониторинге конфиденциального контента.
Управление рисками ИИ
Состязательный ИИ
Вы сталкиваетесь с новыми рисками, связанными со состязательным ИИ, включая манипуляции входными данными и отравление моделей. Защита от них требует надёжной аутентификации, проверки входных данных и регулярных аудитов безопасности.
Проблемы конфиденциальности данных
Проблемы конфиденциальности данных возникают, когда сотрудники взаимодействуют с инструментами ИИ. Вы опираетесь на проверку данных, дифференциальную приватность и Microsoft Purview для управления соответствием требованиям и классификации данных.
Расширение возможностей пользователей
Инструменты безопасности с расширенными возможностями ИИ
Вы расширяете свои возможности с помощью инструментов машинного обучения, которые выявляют продвинутые угрозы, такие как бесфайловое вредоносное ПО и атаки нулевого дня, и автоматизируют реагирование на инциденты.
Построение цифровой устойчивости
Вы строите цифровую устойчивость, интегрируя мониторинг угроз в реальном времени, обнаружение угроз на конечных устройствах и продвинутую аналитику в свою повседневную работу.
Часто задаваемые вопросы
Что такое агентный ИИ в кибербезопасности?
Агентный ИИ — это системы, которые самостоятельно обнаруживают угрозы и реагируют на них. Вы видите, как такие инструменты принимают решения без ожидания ввода от человека, что помогает быстрее защищать цифровые активы.
Как Microsoft Purview помогает предотвращать утечки данных?
Вы используете Microsoft Purview для мониторинга доступа к данным и классификации конфиденциальной информации. Purview уведомляет вас, когда кто-то пытается поделиться конфиденциальными файлами, и применяет правила, которые блокируют рискованные действия.
Может ли ИИ обнаруживать внутренние угрозы?
Да. ИИ анализирует поведение пользователей и отмечает необычную активность, что позволяет вам на раннем этапе выявлять потенциальные внутренние угрозы и проводить расследование до того, как будет нанесён ущерб.
Какие преимущества даёт автоматизация реагирования на инциденты?
Вы экономите время, автоматизируя реагирование на инциденты. Сценарии реагирования на основе ИИ проводят вас через каждый этап, помогая быстро устранять проблемы безопасности и снижать влияние на бизнес.
Как сохранять соответствие требованиям при использовании инструментов безопасности на основе ИИ?
Вы следуете таким нормативам, как Закон ЕС об ИИ (EU AI Act) и ISO/IEC 42001. Microsoft Purview помогает применять политики и отслеживать соответствие с помощью журналов аудита.
Что делать, если вы подозреваете фишинговую атаку?
Проверьте адрес отправителя и поищите подозрительные ссылки. Инструменты на основе ИИ сканируют письма на наличие угроз, а вы можете сообщить о сообщении своей ИT-команде, не открывая неизвестные вложения.
Как строить цифровую устойчивость с помощью ИИ?
Вы используете ИИ для мониторинга в реальном времени и автоматических реакций. Это укрепляет защиту, обеспечивает быстрое восстановление после кибератак и помогает системам стабильно работать.
🎧 Слушайте этот эпизод
Хотите практическое объяснение AI Security и Microsoft Purview? В этом эпизоде тема раскрыта простым языком и показано, почему она важна для Microsoft 365, Azure, Power Platform, безопасности, ИИ и современной работы.
Слушайте этот эпизод, если вы хотите:
- Понять ключевые концепции AI Security и Microsoft Purview
- Увидеть, как это вписывается в более широкую экосистему технологий Microsoft
- Узнать, где это может принести практическую пользу вашей организации
Вам также могут понравиться связанные эпизоды M365 FM:
- Безопасность Copilot с Microsoft Purview: Peter Rising [Microsoft]
- Безопасность Dataverse – простыми словами
- Группы безопасности сети Azure – простыми словами
- Microsoft Purview – простыми словами
- Безопасность ИИ по модели Zero Trust с Microsoft Copilot и Azure – Mourtaza Fazlehoussen [MVP]
Открывайте больше практичных бесед о Microsoft на M365 FM.