 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Опанування управління даними та відповідності вимогам із Microsoft Purview в епоху ШІ
By Mirko Peters ·
Знову вітаємо вас у блозі! Якщо ви стежите за стрімким розвитком технологій, то вже знаєте, що штучний інтелект змінює кожен куточок сучасного робочого середовища. …
Automatically translated with AI from the original post. Read the English original
Знову вітаємо вас у блозі! Якщо ви стежите за стрімким розвитком технологій, то вже знаєте, що штучний інтелект змінює кожен куточок сучасного робочого середовища. Але разом із надзвичайними інноваціями приходять і надзвичайні ризики. Коли організації поспішають впроваджувати агентний ШІ та інструменти продуктивності на кшталт Microsoft Copilot, керівники з безпеки стикаються з величезним викликом: як захистити ландшафт даних, коли користувачі щодня взаємодіють з інтелектуальними автономними системами? У цій публікації ми детально розглянемо, як використовувати Microsoft Purview як опору для безпеки, відповідності вимогам і класифікації даних на основі ШІ. Щоб поглянути на тему глибше очима експерта, обов'язково послухайте наш пов'язаний подкаст AI Security and Microsoft Purview with Danilo Nogueira [Microsoft].
Вступ до безпеки ШІ та Microsoft Purview
Ви бачите, як у 2026 році ШІ і безпека трансформують цифровий захист. Щодня ШІ приносить нові можливості та виклики для вашого робочого місця. Ви можете хвилюватися, що ШІ підвищить ризики безпеки або ускладнить захист даних. Останні галузеві звіти показують: хоча більшість організацій хоче розгорнути агентні можливості ШІ, лише невеликий відсоток почувається справді готовим керувати пов'язаними ризиками та захищати свої системи. З огляду на мінливий ландшафт загроз очевидно, що механізми цифрового захисту потребують фундаментальної зміни.
Вам варто зосередитися на відповідальному впровадженні ШІ. Такі заходи, як AI Security Summit, і комплексні рішення на кшталт Microsoft Purview показують, як ШІ і безпека працюють разом у реальному часі. Ви розумієте, що ШІ і безпека поєднуються не через жорстке блокування, а через моніторинг та інтелектуальну автоматизацію для управління ризиками. Коли ШІ зустрічається з безпекою, ви отримуєте передові інструменти, щоб виявляти загрози, захищати чутливі дані та реагувати швидше, ніж будь-коли раніше. Коли ШІ і безпека працюють разом, ви нарешті берете свій цифровий захист під контроль.
Тенденції безпеки ШІ у 2026 році
Ви бачите, як ШІ в кібербезпеці змінює спосіб захисту вашого цифрового світу. У 2026 році ви покладаєтеся на ШІ, щоб виявляти загрози, прогнозувати атаки та персоналізувати засоби контролю безпеки. Про нові тенденції ви дізнаєтеся на таких заходах, як AI Security Summit і AIMS retreat, а також із комплексних звітів про безпеку. Ці тенденції показують, що ШІ в кібербезпеці приносить інновації та змінює вашу позицію захисту.
Автономне виявлення загроз
Самонавчальні системи
Ви використовуєте самонавчальні системи, щоб покращити виявлення загроз. Такі системи вчаться на кожній події та динамічно адаптуються до нових загроз. Вам не потрібно вручну оновлювати правила. ШІ в кібербезпеці допомагає будувати розумніший захист. Ви бачите, як виявлення загроз на основі ШІ замінює старі робочі процеси. ШІ стає основою вашого стеку безпеки. Ви довіряєте ШІ аналіз мільйонів пакетів даних щосекунди, що дає швидші та точніші результати, ніж традиційні методи.
Адаптація в реальному часі
Ви отримуєте перевагу завдяки адаптації в реальному часі. ШІ в кібербезпеці дозволяє реагувати на загрози миттєво. Вам не потрібно чекати, поки людина-аналітик вживе заходів. Системи ШІ виконують увесь цикл від виявлення до реагування. Ви бачите, як захист на основі ШІ використовує глибинне навчання та поведінкову аналітику. Ви виявляєте складні загрози, як-от шкідливе ПЗ, згенероване ШІ. Ви використовуєте кореляцію подій та оцінку ризиків, щоб формувати висновки, які допомагають ухвалювати кращі рішення та швидко реагувати.
Ви отримуєте миттєве пом'якшення ризиків завдяки ШІ в кібербезпеці. ШІ безшовно інтегрується з вашими засобами безпеки й діє навіть тоді, коли аналітики SOC зайняті.
| Тип удосконалення | Опис |
|---|---|
| Виявлення загроз на основі ШІ | ШІ стає основою виявлення загроз, замінюючи реактивні процеси автономними системами. |
| Життєвий цикл від виявлення до реагування | Системи ШІ можуть виконувати весь цикл, підвищуючи захист у реальному часі та скорочуючи вікна виявлення. |
| Розширена структура виявлення | Використовує глибинне навчання та поведінкову аналітику для виявлення складних загроз, як-от шкідливе ПЗ, згенероване ШІ. |
| Кореляція подій та оцінка ризиків | Корелює мільярди подій, щоб сформувати комплексні висновки, покращуючи ухвалення рішень і реагування. |
| Миттєве пом'якшення | Забезпечує негайні дії навіть без аналітиків SOC, інтегруючись з різними засобами безпеки. |
Прогнозна аналітика в кібербезпеці
Прогнозування шаблонів атак
Ви використовуєте прогнозну аналітику, щоб прогнозувати шаблони атак. ШІ в кібербезпеці аналізує глобальні дані про загрози. Ви прогнозуєте тенденції, наприклад кампанії шкідливого ПЗ для майнінгу криптовалют та експлойти нульового дня. Ви бачите, як ШІ в кібербезпеці допомагає передбачати атаки ще до їх початку, спираючись на розвідку загроз, щоб випереджати зловмисників.
- Розвідка загроз: прогнозні моделі аналізують глобальні дані про загрози, щоб прогнозувати нові тенденції атак.
- Аналітика поведінки користувачів: ви визначаєте базові показники нормальної поведінки користувачів, що значно швидше дозволяє виявляти загрози з боку інсайдерів.
- Мережева безпека: прогнозна аналітика прогнозує шаблони мережевого трафіку, що дозволяє рано виявляти потенційні DDoS-атаки або витоки.
- Управління вразливостями: ви аналізуєте історичні дані, щоб визначати пріоритети управління патчами та прогнозувати експлуатовані вразливості.
Проактивне зниження ризиків
Ви використовуєте ШІ в кібербезпеці, щоб проактивно знижувати ризики. Ви не чекаєте, поки загрози завдадуть шкоди. Захист на основі ШІ допомагає оцінювати ризики та одразу вживати заходів. Безперервний моніторинг дозволяє виявляти вразливості, визначати пріоритети патчів і зміцнювати ваш рівень безпеки.
Персоналізовані засоби контролю безпеки
Аналітика поведінки користувачів
Ви використовуєте аналітику поведінки користувачів, щоб персоналізувати засоби контролю безпеки. ШІ в кібербезпеці відстежує, як ви використовуєте свої пристрої та дані. Ви помічаєте незвичну активність і запобігаєте загрозам з боку інсайдерів, формуючи базові показники та швидко виявляючи аномалії.
Адаптивне управління доступом
Ви використовуєте адаптивне управління доступом, щоб контролювати, хто може отримати доступ до ваших даних. ШІ в кібербезпеці динамічно коригує дозволи на основі поведінки користувачів. Ви захищаєте конфіденційну інформацію та знижуєте ризик витоку даних, роблячи рішення щодо доступу розумнішими й гнучкішими.
Microsoft Purview є провідним прикладом безпеки та керування на основі ШІ. Ви використовуєте Purview, щоб класифікувати й захищати конфіденційні дані, оцінювати ризики та забезпечувати відповідність вимогам. Ви отримуєте наскрізний захист від ідентичності до даних, пристроїв і хмари.
ШІ зустрічає безпеку: практичне застосування
Виявлення загроз у реальному часі
Запобігання вторгненням у мережу
Ви покладаєтеся на ШІ, щоб зміцнити кібербезпеку та захистити мережу від загроз. Виявлення загроз у реальному часі дозволяє помічати поведінку зловмисників у момент її прояву. Ви використовуєте виявлення загроз на основі ШІ для моніторингу трафіку в мережевому, ідентифікаційному та хмарному середовищах.
| Назва застосунку | Ключові можливості | Обмеження |
|---|---|---|
| Виявлення загроз на основі ШІ | Виявляє поведінку зловмисників у реальному часі в різних середовищах, зокрема в мережі та хмарі. | Точність виявлення потребує покращення; обмежені можливості агрегації даних; прогалини в інтеграції. |
| AccuKnox CDR | Безперервний моніторинг, виявлення на основі ШІ та автоматизоване реагування для хмарних середовищ. | Крутий поріг навчання; складне налаштування; висока вартість; затримки в підтримці клієнтів. |
| Darktrace DETECT | Самонавчальний ШІ, який виявляє невідомі загрози та забезпечує покриття всього підприємства. | Великий обсяг сповіщень, що потребує налаштування; складне початкове налаштування; крутий поріг навчання; висока сукупна вартість. |
Виявлення хмарних аномалій
Ви захищаєте хмарні середовища за допомогою виявлення аномалій на основі ШІ. ШІ аналізує мільярди подій і виявляє незвичні шаблони, які сигналізують про загрози, наприклад несанкціонований доступ або витік даних.
ШІ в кібербезпеці забезпечує видимість мультихмарних робочих навантажень. Ви виявляєте невідомі загрози, не покладаючись виключно на заздалегідь визначені правила.
Microsoft Purview допомагає керувати ризиками в хмарі. Ви використовуєте Purview, щоб ідентифікувати та класифікувати конфіденційні дані, застосовувати шифрування та відстежувати ризиковану поведінку під час спільного доступу. Ви запобігаєте надмірному спільному доступу через інструменти ШІ, як-от Copilot, застосовуючи суворі засоби контролю доступу та політики відповідності.
Інновації в захисті кінцевих точок
Аналіз шкідливого ПЗ за допомогою ШІ
Ви використовуєте інструменти на основі ШІ для аналізу шкідливого ПЗ і захисту кінцевих точок. ШІ в кібербезпеці переходить від виявлення за сигнатурами до поведінкового аналізу та машинного навчання, що дозволяє виявляти нові загрози й реагувати за мілісекунди.
| Аспект | Традиційна безпека | Безпека на основі ШІ |
|---|---|---|
| Метод виявлення | За сигнатурами | Поведінковий аналіз і ML |
| Час реагування | Години та дні | Мілісекунди |
| Хибні спрацьовування | 40–90% сповіщень | 5–10% сповіщень |
| Вимоги до персоналу | Цілодобовий моніторинг людьми | Автоматизовано під наглядом людини |
| Вартість | Високі витрати на працю | Нижчі операційні витрати |
Автоматизація ізоляції пристроїв
Ви використовуєте ШІ, щоб автоматизувати ізоляцію пристроїв, коли виявлено загрози. Інструменти на основі ШІ визначають скомпрометовані пристрої та миттєво відключають їх від мережі, запобігаючи поширенню шкідливого ПЗ.
Автоматизація реагування на інциденти
Інтелектуальні плейбуки
Ви використовуєте ШІ, щоб автоматизувати реагування на інциденти та прискорити розслідування. Інтелектуальні плейбуки ведуть вас через планування реагування та збагачують сповіщення контекстними даними, щоб ви могли визначати пріоритети для серйозних загроз.
Швидке усунення наслідків
Ви бачите, як реагування на інциденти на основі ШІ суттєво скорочує час реагування на порушення. Кейс-стаді показують, що організації, які використовують автоматизацію, значно покращили час перебування загрози в системі (dwell time) та середній час до вирішення (mean time to resolution).
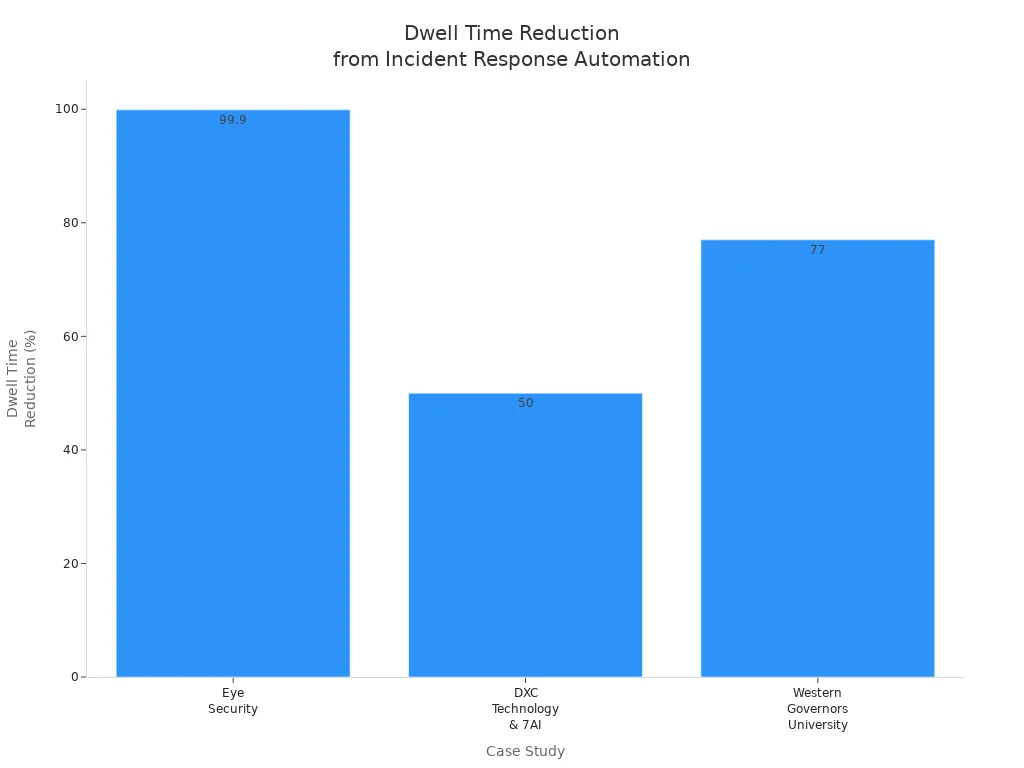
- Eye Security скоротила час перебування загрози в системі з 24 днів до менш ніж 24 хвилин.
- Western Governors University покращила час вирішення на 77%.
- DXC Technology та 7AI заощадили тисячі годин роботи аналітиків і вдвічі скоротили час реагування.
Захист від фішингу та програм-вимагачів
Фішинг і програми-вимагачі й далі загрожують вашій цифровій безпеці. Зловмисники використовують складні тактики, щоб обманом змусити вас передати конфіденційну інформацію. Рішення на основі ШІ дають вам перевагу.
NLP для аналізу електронної пошти
Обробка природної мови (NLP) допомагає аналізувати електронні листи та повідомлення на ознаки фішингу. Моделі NLP шукають підозрілі шаблони, підроблені адреси відправників або термінові запити.
Завдяки Microsoft Purview ви отримуєте розширене сканування електронної пошти на основі ШІ. Purview використовує NLP, щоб позначати ризиковані листи та попереджати вас про можливі загрози: листи з конфіденційними даними або підозрілими вкладеннями.
| Функція | Традиційний захист електронної пошти | Аналіз електронної пошти на основі NLP і ШІ |
|---|---|---|
| Пошук за ключовими словами | ✅ | ✅ |
| Розуміння контексту | ❌ | ✅ |
| Адаптивне навчання | ❌ | ✅ |
| Сповіщення в реальному часі | ⚠️ | ✅ |
Алгоритми раннього виявлення
Алгоритми раннього виявлення допомагають зупинити програми-вимагачі, перш ніж вони поширяться. ШІ відстежує системи на предмет швидкого шифрування файлів, незвичного мережевого трафіку або спроб несанкціонованого доступу та запускає автоматизовані дії для ізоляції заражених пристроїв.
Партнерство людини та ШІ в кібербезпеці
Підсилення команд безпеки
ШІ як помічник аналітика
Ви бачите, як ШІ трансформує вашу команду безпеки, виступаючи помічником аналітика. ШІ обробляє необмежений обсяг сповіщень, дозволяючи вам зосередитися на складних розслідуваннях, а рутинні завдання автоматизуються.
| Показник | Без ШІ | З ШІ (масштабне використання) |
|---|---|---|
| Середня вартість порушення | 5,52 млн $ | 3,62 млн $ |
| Життєвий цикл порушення | 321 день | 241 день |
| Прогалини в охопленні сповіщеннями | 40% | Більшість сповіщень сортується автоматично |
| Зменшення навантаження на аналітиків | Базовий рівень | До 80% |
| Щоденний час аналітиків, що заощаджується | Базовий рівень | 6–7 годин |
Зменшення втоми від сповіщень
Ви використовуєте ШІ для сортування сповіщень, що зменшує кількість хибнопозитивних спрацьовувань і скорочує середній час виявлення загроз до хвилин. Автоматизація об'єднує кілька сповіщень в один випадок, знижуючи стрес і виснаження аналітиків.
Етичний і прозорий ШІ
Усунення упередженості
Ви довіряєте ШІ в кібербезпеці, коли бачите прозорість і справедливість. Ви усуваєте упередженість, проводячи аудит навчальних даних, застосовуючи методи корекції упередженості та складаючи чіткі етичні настанови.
Забезпечення підзвітності
Ви забезпечуєте підзвітність, дотримуючись систем комплаєнсу, таких як EU AI Act, ISO/IEC 42001 та NIST AI RMF, щоб керувати ризиками та підтримувати прозорість.
Підвищення кваліфікації для безпеки ШІ
Навчання роботі з інструментами ШІ
Ви підвищуєте кваліфікацію своєї команди безпеки, щоб ефективно користуватися інструментами на основі ШІ, розвиваючи постійне навчання та інвестуючи в людські сильні сторони, як-от критичне мислення і креативність.
Нові ролі в безпеці
З'являються нові ролі в безпеці, які вимагають вільного володіння загрозами, пов'язаними зі ШІ, проєктуванням безпечних систем, керівництвом політиками та управлінням.
Ризики та наслідки для організацій і людей
Трансформація безпеки
Зміни стратегії
Організації трансформують свої стратегії кібербезпеки, переходячи від реактивної до проактивної безпеки. Централізовані системи керування доступом і багаторівневі засоби захисту критично важливі для захисту сучасних хмарних середовищ.
Інвестиції в рішення на основі ШІ
Інвестиції в рішення безпеки на основі ШІ стрімко зростають, і такі платформи, як Microsoft Purview, відіграють важливу роль у зіставленні контролів із даними та моніторингу конфіденційного вмісту.
Керування ризиками ШІ
Змагальний ШІ
Ви стикаєтеся з новими ризиками від змагального ШІ, зокрема маніпуляцією вхідними даними та отруєнням моделей. Захист від них вимагає надійної автентифікації, перевірки вхідних даних і регулярних аудитів безпеки.
Проблеми конфіденційності даних
Проблеми конфіденційності даних виникають, коли співробітники взаємодіють з інструментами ШІ. Ви покладаєтеся на перевірку даних, диференційовану конфіденційність і Microsoft Purview для керування комплаєнсом та класифікації даних.
Розширення можливостей користувачів
Інструменти безпеки з підтримкою ШІ
Ви розширюєте свої можливості за допомогою інструментів машинного навчання, які виявляють складні загрози, як-от безфайлове шкідливе ПЗ та атаки нульового дня, і автоматизують реагування на інциденти.
Побудова цифрової стійкості
Ви будуєте цифрову стійкість, інтегруючи моніторинг загроз у реальному часі, виявлення на endpoint-пристроях і розширену аналітику у вашу щоденну роботу.
Поширені запитання
Що таке agentic AI у кібербезпеці?
Agentic AI – це системи, які самостійно виявляють загрози та реагують на них. Ці інструменти ухвалюють рішення без очікування людського втручання, і це допомагає вам швидше захищати цифрові активи.
Як Microsoft Purview допомагає запобігати витокам даних?
Ви використовуєте Microsoft Purview, щоб контролювати доступ до даних і класифікувати конфіденційну інформацію. Purview сповіщає вас, коли хтось намагається поділитися конфіденційними файлами, і застосовує правила, які блокують ризиковані дії.
Чи може AI виявляти загрози з боку інсайдерів?
Так. AI аналізує поведінку користувачів і позначає незвичну активність, що дозволяє вчасно помітити потенційні загрози з боку інсайдерів і провести розслідування до того, як буде завдано шкоди.
Які переваги має автоматизація реагування на інциденти?
Автоматизація реагування на інциденти заощаджує ваш час. Плейбуки на основі AI крок за кроком проводять вас через кожен етап, допомагаючи швидко усувати проблеми безпеки та зменшувати вплив на бізнес.
Як дотримуватися відповідності під час використання інструментів безпеки на основі AI?
Дотримуйтесь таких нормативних актів, як EU AI Act і ISO/IEC 42001. Microsoft Purview допомагає застосовувати політики та відстежувати відповідність за допомогою журналів аудиту.
Що робити, якщо ви підозрюєте фішингову атаку?
Перевірте адресу відправника та шукайте підозрілі посилання. Інструменти AI сканують електронні листи на наявність загроз, а ви можете повідомити про повідомлення своїй ІТ-команді та не відкривати невідомі вкладення.
Як побудувати цифрову стійкість за допомогою AI?
Використовуйте AI для моніторингу в реальному часі та автоматизованого реагування. Це зміцнює захист, забезпечує швидке відновлення після кібератак і допомагає системам стабільно працювати.
🎧 Послухайте цей епізод
Хочете практичне пояснення AI Security і Microsoft Purview? Цей епізод простою мовою розбирає тему та показує, чому вона важлива для Microsoft 365, Azure, Power Platform, безпеки, AI і сучасної роботи.
Послухайте цей епізод, якщо хочете:
- Зрозуміти ключові концепції AI Security і Microsoft Purview
- Побачити, як це вписується в ширшу екосистему технологій Microsoft
- Дізнатися, де це може принести практичну цінність для вашої організації
Вам також можуть сподобатися пов'язані епізоди M365 FM:
- Microsoft Purview для безпеки Copilot з Peter Rising [Microsoft]
- Безпека Dataverse — простими словами
- Azure Network Security Groups — простими словами
- Microsoft Purview — простими словами
- Безпека ШІ за моделлю Zero Trust з Microsoft Copilot і Azure – Mourtaza Fazlehoussen [MVP]
Відкривайте більше практичних розмов про Microsoft на M365 FM.