 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Por que os servidores jump tradicionais estão se tornando obsoletos
By Mirko Peters ·
Bem-vindo de volta ao blog! Se você já gerenciou infraestrutura na nuvem, certamente conhece o ritual legado de configurar um jump box, ou bastion host. Por décadas, essas máquinas virtuais funcionaram como guardiãs das nossas redes internas, atuando como o único ponto de passagem entre a internet aberta e nossa infraestrutura sensível de backend. Mas, à medida que as ameaças cibernéticas se torna
Automatically translated with AI from the original post. Read the English original
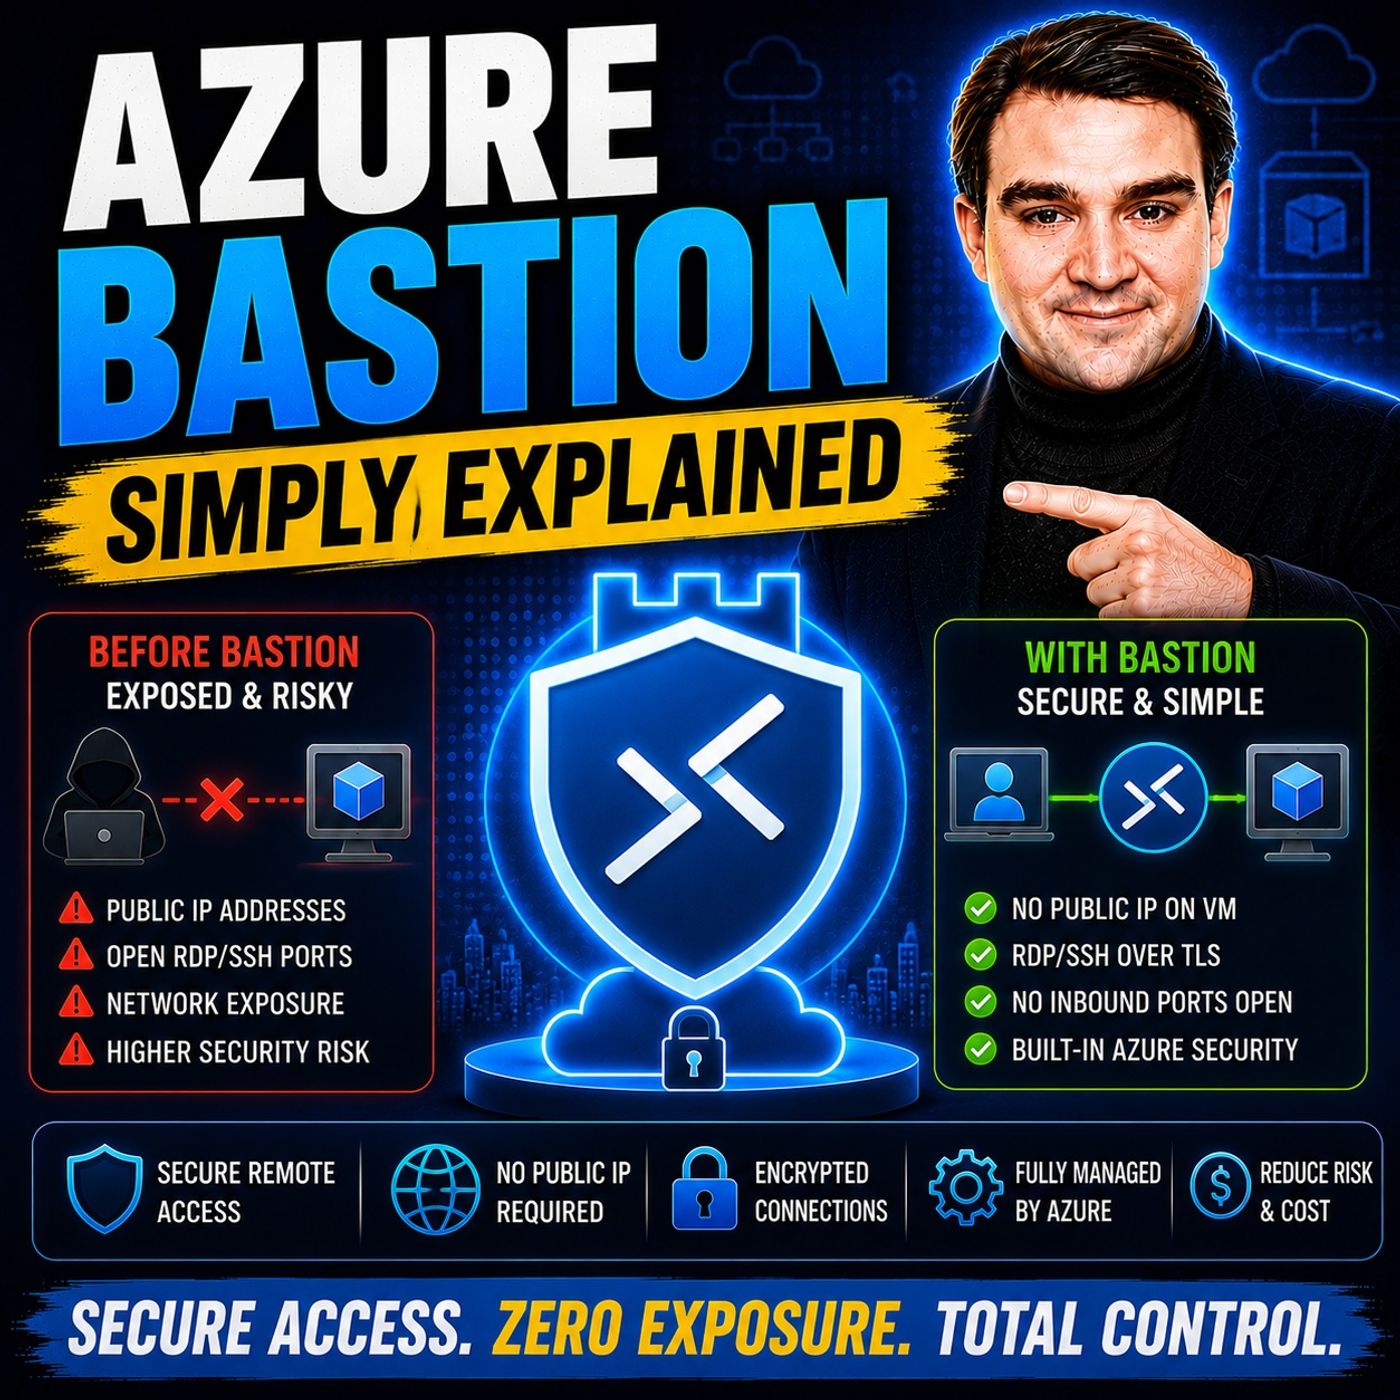
Bem-vindo de volta ao blog! Se você já gerenciou infraestrutura na nuvem, certamente conhece o ritual legado de configurar um jump box, ou bastion host. Por décadas, essas máquinas virtuais funcionaram como guardiãs das nossas redes internas, atuando como o único ponto de passagem entre a internet aberta e nossa infraestrutura sensível de backend. Mas, à medida que as ameaças cibernéticas se tornam cada vez mais sofisticadas, manter esses caminhos administrativos tradicionais está se tornando uma enorme responsabilidade. Neste post completo, vamos analisar a fundo por que os servidores jump legados estão rapidamente se tornando obsoletos, as falhas de segurança inerentes às arquiteturas antigas e como soluções PaaS modernas, como o Azure Bastion, estão transformando fundamentalmente o acesso administrativo.
Se você quer aprofundar o tema e ouvir uma explicação prática e objetiva de como essa tecnologia funciona no dia a dia, não deixe de conferir o episódio de podcast relacionado: Azure Bastion - Simply Explained.
Agora, vamos examinar a evolução da segurança de acesso à nuvem, explorar a mecânica das alternativas PaaS modernas e entender por que deixar para trás os jump boxes tradicionais não é mais apenas uma recomendação: é uma necessidade absoluta.
A evolução e os riscos dos servidores jump legados
Para entender por que os servidores jump tradicionais estão caindo em desuso, primeiro precisamos ver o que eles realmente são e por que foram criados. Historicamente, os administradores precisavam de uma forma de gerenciar máquinas virtuais em redes privadas sem expor cada uma delas diretamente à internet pública. A solução foi o jump box: uma máquina virtual dedicada e reforçada, posicionada na borda da rede e equipada com um endereço IP público. Os administradores se conectavam a esse jump box por meio do Remote Desktop Protocol (RDP) ou do Secure Shell (SSH), se autenticavam e, a partir dali, acessavam outras VMs internas.
Embora esse modelo funcionasse bem o suficiente na era dos datacenters, ele traz falhas de segurança profundas quando é transportado sem questionamentos para a nuvem. A primeira e mais importante é o problema da superfície de ataque. Qualquer recurso com um endereço IP público na internet fica imediatamente visível para botnets automatizadas e agentes mal-intencionados que varrem portas 24 horas por dia, 7 dias por semana. Se a porta RDP (3389) ou SSH (22) do seu servidor jump estiver aberta para a internet pública, mesmo que restrita por Network Security Groups, você estará convidando ataques de força bruta, tentativas de exploração de vulnerabilidades zero-day e credential stuffing.
Além disso, os servidores jump tradicionais exigem um esforço administrativo constante. Quem aplica os patches do sistema operacional do jump box? Quem rotaciona as credenciais de administrador? Quem audita os logs de conexão para garantir que um jump box comprometido não tenha se tornado uma plataforma de lançamento para movimentação lateral dentro da sua rede virtual? Em muitas organizações, os jump boxes viram "animais de estimação esquecidos" em vez de "gado gerenciado", acumulando dívida técnica e vulnerabilidades de segurança com o tempo. Quando você soma o risco da exposição de IP público, o vazamento de credenciais e o pesado custo operacional de manter mais um sistema operacional, fica claro por que os servidores jump tradicionais são uma espécie em extinção.
Visão geral do Azure Bastion
Apresentamos o Azure Bastion: uma oferta de Platform-as-a-Service (PaaS) totalmente gerenciada da Microsoft que reinventa por completo a forma como os administradores de nuvem se conectam às suas máquinas virtuais. Em vez de provisionar uma máquina virtual IaaS, atribuir a ela um IP público, gerenciar seu sistema operacional e se preocupar com regras de firewall, o Azure Bastion abstrai toda essa complexidade.
O Azure Bastion é implantado diretamente na sua Virtual Network (VNet), em uma sub-rede dedicada e reservada chamada AzureBastionSubnet. Ele gerencia a conectividade segura via RDP e SSH com suas máquinas virtuais nativamente pelo portal do Azure, sempre por meio de Transport Layer Security (TLS) na porta 443. Isso significa que suas máquinas virtuais de destino não precisam de endereços IP públicos. Elas podem permanecer em total isolamento da internet pública, e administradores autorizados ainda podem gerenciá-las com um único clique em um navegador web.
Principais recursos do Azure Bastion
O Azure Bastion traz um poder enorme para a arquitetura de segurança moderna em nuvem. Estes são os recursos essenciais que o tornam um divisor de águas:
- Acesso baseado em navegador: Inicie sessões RDP e SSH totalmente interativas diretamente no seu navegador da web, pelo portal do Azure, sem precisar de software cliente local nem de configurações complexas de VPN.
- Conectividade independente de plataforma: Seja qual for o sistema operacional usado pela sua equipe de administração (Windows, macOS ou Linux), o Azure Bastion funciona perfeitamente em todos os sistemas cliente, sem dependências adicionais.
- Controle de acesso baseado em identidade: Integre-se profundamente ao Azure Active Directory (Microsoft Entra ID) para aplicar o controle de acesso baseado em função (RBAC) e políticas de Acesso Condicional, garantindo que apenas identidades verificadas possam iniciar uma sessão.
- Zero sobrecarga de gerenciamento de VMs: Como o Bastion é um serviço PaaS totalmente gerenciado, a Microsoft cuida da infraestrutura subjacente, da alta disponibilidade e da aplicação de patches no sistema operacional. Sua equipe nunca mais precisará aplicar patches em um jump box.
- Monitoramento e auditoria integrados: A integração nativa com o Azure Monitor permite que as equipes de segurança acompanhem logs de conexão, dados de diagnóstico e padrões de acesso, para manter rigorosos padrões de conformidade.
Ao remover o requisito de IP público das suas cargas de trabalho de destino, o Azure Bastion reduz drasticamente a superfície de ataque da sua organização e elimina as vulnerabilidades que afetam as arquiteturas legadas de jump box.
Como o Azure Bastion funciona
Entender a arquitetura por trás do Azure Bastion ajuda a esclarecer por que ele é muito mais seguro do que uma máquina virtual IaaS comum atuando como proxy. Quando um administrador solicita uma conexão com uma máquina virtual de destino pelo portal do Azure, o Azure Bastion estabelece um túnel de gerenciamento seguro.
A conexão flui por HTTPS (porta 443) do navegador do administrador até o endereço IP público do Azure Bastion. A partir daí, o serviço Bastion se comunica de forma segura dentro da rede virtual com a máquina virtual de destino, usando endereços IP privados. A máquina virtual de destino nunca recebe tráfego originado da internet pública; ela só enxerga o tráfego interno vindo da sub-rede do Azure Bastion.
Essa arquitetura proporciona uma separação clara de responsabilidades e isola seus recursos internos de ferramentas de varredura externas. Como a comunicação depende da criptografia TLS e utiliza o Azure Active Directory para uma autenticação robusta, ela atende às exigências rigorosas de segurança dos ambientes corporativos modernos.
Benefícios do Azure Bastion
Migrar dos jump boxes tradicionais para o Azure Bastion traz ganhos enormes em segurança, operações e custos. Vamos detalhar as principais vantagens.
Em primeiro lugar, está a segurança aprimorada e a redução da superfície de ataque. Ao eliminar os endereços IP públicos das suas máquinas virtuais, você torna imediatamente invisíveis os agentes maliciosos externos. Eles não conseguem fazer varredura de portas nas suas VMs, tentar logins RDP por força bruta nem explorar serviços de rede sem patch, porque essas portas simplesmente não ficam expostas à internet.
Em segundo lugar, está a simplificação do gerenciamento e a redução da sobrecarga operacional. Os jump boxes tradicionais exigem manutenção contínua: aplicar patches no sistema operacional, atualizar agentes antimalware, gerenciar contas de usuário locais e solucionar problemas de roteamento de rede. Com o Azure Bastion, a Microsoft gerencia integralmente o plano de serviço. Sua equipe de engenharia não gasta tempo algum mantendo o próprio host bastion e dedica 100% do seu esforço às entregas essenciais do negócio.
Em terceiro lugar, o Azure Bastion oferece conformidade com bom custo-benefício. Em setores regulados, como saúde, finanças e governo, os frameworks de conformidade geralmente exigem isolamento rigoroso de rede e dados criptografados em trânsito. O Azure Bastion fornece túneis TLS criptografados desde o início e atende a requisitos de auditoria rigorosos, ajudando as organizações a passar por auditorias de conformidade sem depender de scripts personalizados e frágeis para servidores de salto.
Implantar o Azure Bastion
Implantar o Azure Bastion é simples, mas exige o cumprimento de pré-requisitos estruturais específicos no seu ambiente do Azure. Antes de começar a implantação, certifique-se de ter o seguinte em mãos:
- Uma assinatura ativa do Azure com redes virtuais existentes e máquinas virtuais de destino.
- Uma sub-rede dedicada dentro da VNet de destino, com o nome exatamente AzureBastionSubnet, e máscara de rede recomendada de no mínimo /26 para acomodar o escalonamento do serviço.
- Um endereço IP público SKU Standard alocado especificamente para o recurso do Bastion.
- Permissões adequadas (como a função Colaborador) na rede virtual e no grupo de recursos.
Depois de verificar os pré-requisitos, você pode provisionar o Azure Bastion pelo portal do Azure, pela CLI do Azure ou por ferramentas de Infraestrutura como Código, como Bicep e Terraform. Em configurações padrão, a implantação normalmente leva cerca de 10 minutos, enquanto as opções mais recentes do SKU Developer podem ser iniciadas em questão de segundos.
Erros comuns de implantação incluem esquecer de nomear a sub-rede como AzureBastionSubnet ou tentar mover uma rede virtual que contém uma instância ativa do Bastion entre grupos de recursos sem excluir antes o recurso do Bastion. Manter essas restrições em mente garante uma implantação tranquila e sem erros.
Desvantagens do Azure Bastion
Embora o Azure Bastion seja um serviço incrível, nenhum padrão de arquitetura em nuvem está isento de compensações. Para tomar uma decisão bem fundamentada para sua organização, é importante reconhecer suas limitações atuais:
- Limitações de protocolo: O Azure Bastion oferece suporte nativo a RDP e SSH. Se seus fluxos de trabalho administrativos dependerem de outros protocolos de gerenciamento, você precisará avaliar soluções complementares.
- Suporte a IPv6: Atualmente, o Azure Bastion é restrito a ambientes IPv4, o que pode representar obstáculos para organizações que estão migrando agressivamente para topologias de rede somente IPv6.
- Azure Virtual Desktop (AVD): O Bastion não se integra diretamente às cargas de trabalho do AVD, o que às vezes gera confusão em administradores que esperam um proxy de área de trabalho universal.
- Restrições de transferência de arquivos: As transferências de arquivos pelo portal do navegador podem parecer limitadas em comparação com o mapeamento nativo de unidades no cliente, exigindo às vezes ferramentas de linha de comando para mover arquivos grandes.
Considerações de custo: O Azure Bastion gera cobranças horárias básicas, além de taxas de transferência de dados. Para grandes ambientes corporativos que abrangem várias regiões, os custos podem crescer rapidamente se as instâncias forem superdimensionadas.
Avaliar essas limitações em relação às restrições técnicas e financeiras específicas da sua organização ajudará você a determinar o SKU e a estratégia de implantação ideais.
Perguntas frequentes
O que é o Azure Bastion?
O Azure Bastion é um serviço PaaS totalmente gerenciado que oferece conectividade RDP e SSH segura e transparente com suas máquinas virtuais do Azure, diretamente pelo portal do Azure por SSL (TLS, porta 443), sem exigir endereços IP públicos nessas VMs.
Como o Azure Bastion aumenta a segurança?
Ao remover os endereços IP públicos das suas máquinas virtuais, o Azure Bastion elimina a exposição direta à internet pública, reduz drasticamente a superfície de ataque e interrompe ataques de força bruta automatizados logo no início.
Preciso de software no cliente para usar o Azure Bastion?
Não! Um dos maiores benefícios do Azure Bastion é que a conexão acontece inteiramente no navegador da web. Você não precisa instalar clientes RDP locais, chaves SSH nem configurar túneis de VPN complexos na sua estação de trabalho.
O Azure Bastion é caro?
O Azure Bastion gera cobranças horárias com base no SKU selecionado e na quantidade de instâncias. No entanto, ao considerar a redução dos custos de trabalho com gerenciamento de patches, a eliminação das cobranças de IP público e a prevenção de violações de segurança catastróficas, ele representa um valor de longo prazo muito significativo.
Posso integrar o Azure Bastion ao Microsoft Entra ID?
Sim, o Azure Bastion se integra nativamente ao Microsoft Entra ID (antigo Azure Active Directory), permitindo aplicar controles de identidade modernos, como a autenticação multifator (MFA) e as políticas de Acesso Condicional, antes de conceder acesso administrativo.
Conclusão
A era do servidor de salto tradicional está oficialmente chegando ao fim. À medida que os ambientes de nuvem crescem e os agentes de ameaças se tornam mais ousados, depender de máquinas virtuais expostas publicamente para proteger sua infraestrutura interna é um risco desnecessário. Soluções PaaS modernas, como o Azure Bastion, oferecem uma alternativa segura, escalável e operacionalmente leve, que protege suas cargas de trabalho, simplifica o gerenciamento e está alinhada aos princípios modernos de segurança zero trust.
Para ouvir uma discussão prática e ao vivo sobre essa tecnologia e como ela se encaixa na sua estratégia mais ampla de nuvem da Microsoft, não deixe de ouvir o episódio do podcast complementar: Azure Bastion - Simply Explained.
Proteger sua infraestrutura de nuvem não precisa ser um pesadelo administrativo. Ao adotar ferramentas de acesso gerenciado, você protege seus dados, capacita suas equipes de engenharia e constrói uma base resiliente para o futuro. Lembre-se: ambiente seguro é ambiente produtivo! 🚀
🎧 Ouça este episódio
Quer uma explicação prática sobre o Azure Bastion? Este episódio detalha o tema em linguagem clara e mostra por que ele importa para Microsoft 365, Azure, Power Platform, segurança, IA e o trabalho moderno.
Ouça este episódio se você quiser:
- Entender os conceitos-chave por trás do Azure Bastion
- Ver como ele se encaixa no ecossistema mais amplo de tecnologias da Microsoft
- Descobrir onde ele pode gerar valor prático para sua organização
Descubra mais conversas práticas sobre Microsoft no M365 FM.
Última revisão: julho de 2026.
Para quem é este episódio
Este episódio é para administradores do Azure, arquitetos, desenvolvedores e líderes de TI que precisam de uma base prática antes de projetar, governar ou operar este serviço.
🎧 Você também deve ouvir
- Azure Private Link — Um próximo passo prático para aprofundar este tema.
- Azure Network Security Groups — Um próximo passo prático para aprofundar este tema.
- Azure Virtual Network — Um próximo passo prático para aprofundar este tema.