 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Освоєння Azure Resource Manager: посібник для початківців із керування хмарою
By Mirko Peters ·
Ласкаво просимо до повного посібника з Azure Resource Manager! Якщо ви only починаєте працювати з хмарними обчисленнями, ефективне керування ресурсами буде одним із перших серйозних викликів. Минули часи, коли адміністратори вручну клацали порталом, щоб створити віртуальні машини, налаштувати облікові записи сховища та з'єднати мережі по одному елементу. Сучасні хмарні середовища потребують масшта
Automatically translated with AI from the original post. Read the English original
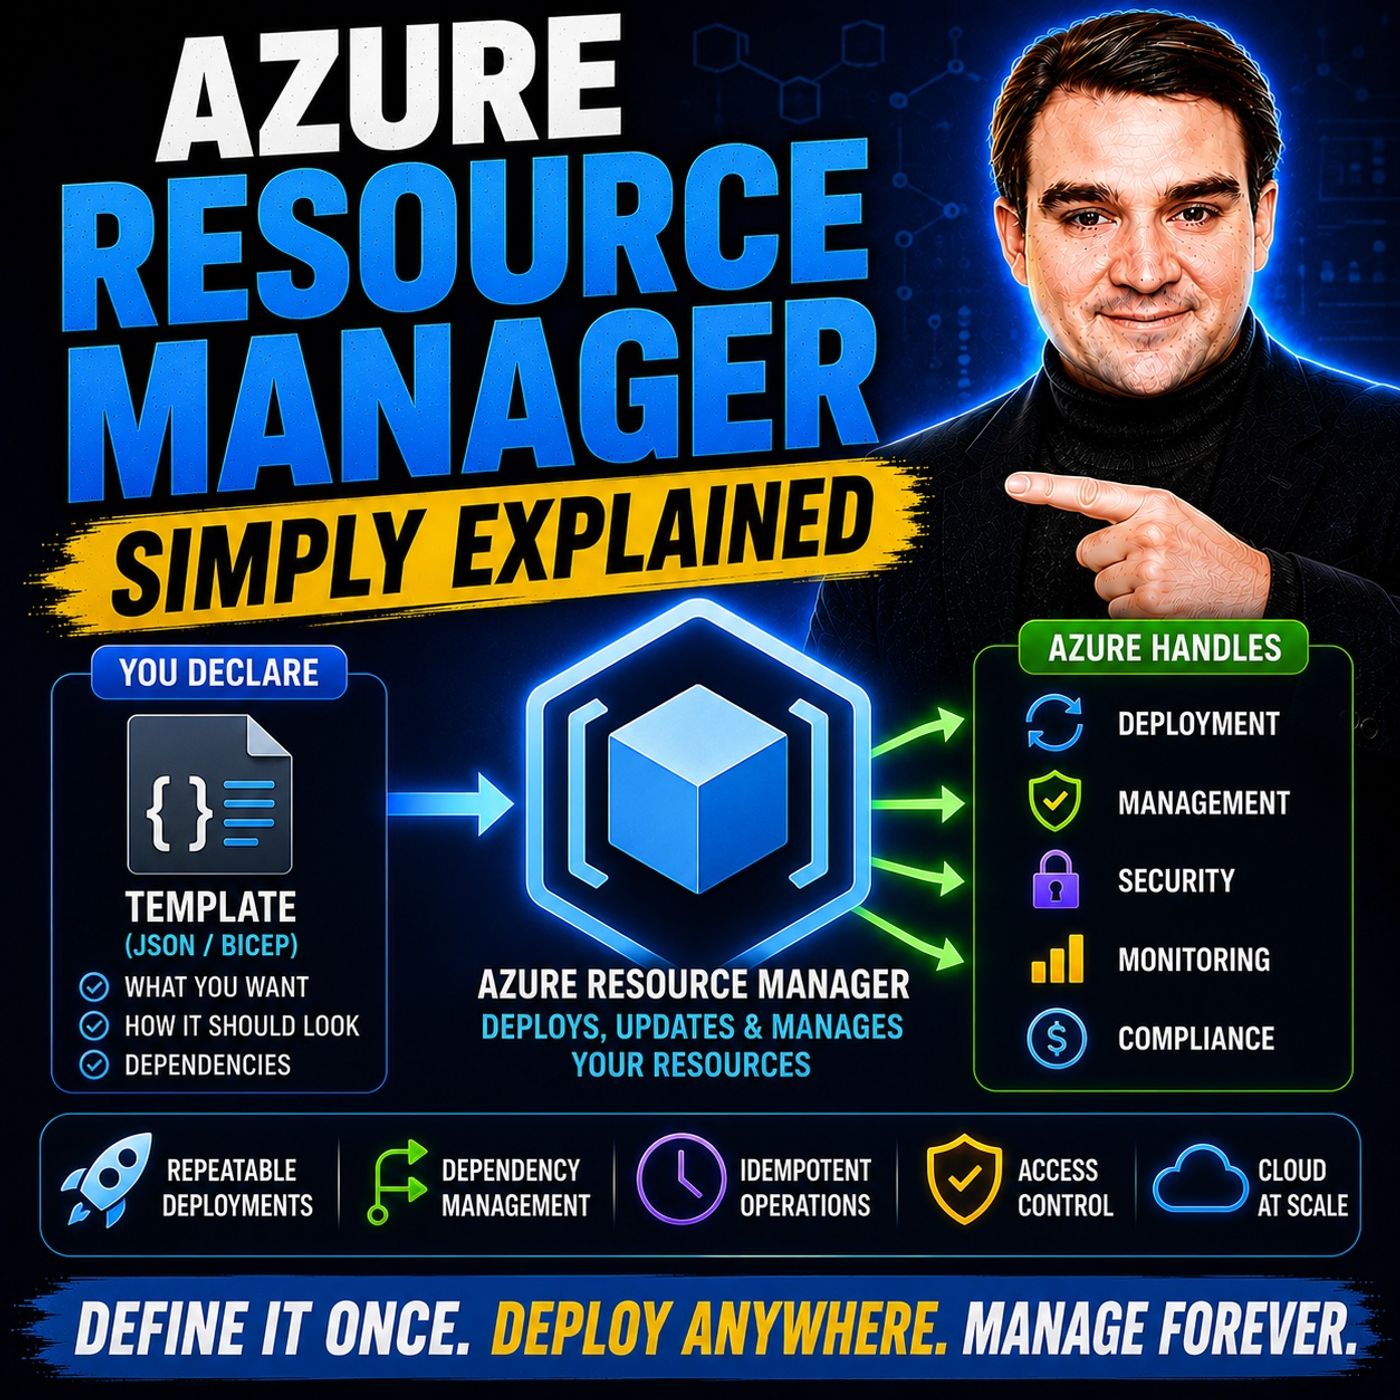
Ласкаво просимо до повного посібника з Azure Resource Manager! Якщо ви починаєте працювати з хмарними обчисленнями, ефективне керування ресурсами буде одним із перших серйозних викликів. Минули часи, коли адміністратори вручну клацали порталом, щоб створити віртуальні машини, налаштувати облікові записи сховища та з'єднати мережі по одному елементу. Сучасні хмарні середовища потребують масштабованості, відтворюваності та суворого управління. Саме тут у гру вступає центральна площина керування Microsoft Azure.
Якщо ви хочете перейти від ручних, схильних до помилок конфігурацій до структурованого, автоматизованого керування інфраструктурою, розуміння Azure Resource Manager – це ваша відправна точка. У цьому докладному матеріалі ми розглянемо, що таке ARM, як він працює всередині, його ключові можливості та як ним скористатися, щоб повністю контролювати хмарні операції. Почнімо одразу й розберемо рушій, який живить Microsoft Azure.
Що таке ARM?
Azure Resource Manager (ARM) є основою та центральною площиною керування Microsoft Azure. Щоразу, коли ви розгортаєте, оновлюєте або видаляєте ресурс в Azure – незалежно від того, чи використовуєте ви портал Azure, Azure PowerShell, Azure CLI чи REST-клієнти, ваш запит напряму проходить через рівень ARM. ARM обробляє запит, перевіряє ваші дозволи та взаємодіє з базовими службами Azure, щоб виконати ваші команди.
Ключові компоненти
Щоб по-справжньому зрозуміти, як працює ARM, варто розглянути рівні архітектури, з яких складається екосистема керування Azure:
| Рівень | Опис |
|---|---|
| Рівень інструментів керування | Інтерфейси, за допомогою яких користувачі взаємодіють з Azure, зокрема Azure Portal, Azure PowerShell та Azure CLI. |
| Рівень Azure Resource Manager | Центральний рівень керування, відповідальний за обробку запитів, керування ресурсами та застосування політик безпеки й управління. |
| Рівень служб Azure | Фактичні обчислювальні ресурси, сховища, бази даних і мережеві ресурси, на яких виконуються робочі навантаження в хмарі. |
Окрім цих базових рівнів, ARM покладається на кілька ключових елементів для структурування та виконання розгортань:
- Групи ресурсів: логічні контейнери, що містять пов'язані ресурси, і дозволяють керувати ними як єдиним колективним блоком.
- Ресурси: окремі служби або компоненти інфраструктури, розгорнуті всередині ваших груп ресурсів.
- Шаблони: декларативні файли JSON, які визначають точну інфраструктуру, яку ви хочете розгорнути, забезпечуючи повну узгодженість.
- Параметри: налаштовувані значення, що роблять ваші шаблони розгортання гнучкими та придатними для повторного використання в різних середовищах.
- Розгортання: фактичний процес створення або оновлення ресурсів відповідно до ваших визначених специфікацій.
Призначення ARM
Основна мета Azure Resource Manager – спростити керування ресурсами та навести лад у складних хмарних середовищах. Розглядаючи хмарну інфраструктуру як єдину сукупність, а не як ізольовані компоненти, ARM дає значні переваги:
- Узгодженість і відтворюваність: використовуючи шаблони, ARM усуває дрейф конфігурацій і гарантує, що середовища staging, тестування та production збігаються повністю.
- Керування групами ресурсів: групування пов'язаних активів дозволяє командам одночасно керувати дозволами, відстежувати витрати та застосовувати правила управління.
- Infrastructure as Code (IaC): ARM дає змогу командам використовувати визначення інфраструктури під контролем версій, що спрощує відстеження змін і відкат оновлень.
- Контроль доступу на основі ролей (RBAC): гнучке керування дозволами гарантує, що користувачі мають доступ лише до тих конкретних ресурсів, які потрібні їм для роботи.
Як працює Azure Resource Manager
Розуміння операційної механіки Azure Resource Manager є критично важливим для проєктування надійних хмарних архітектур. ARM значною мірою спирається на логічні межі та стандартизовані моделі розгортання, щоб ваша хмара залишалася впорядкованою та передбачуваною.
Групи ресурсів
Групи ресурсів є основою організації ARM. Вони виконують роль логічних контейнерів для групування пов’язаних служб Azure. Коли ви застосовуєте дію (наприклад, видалення, оновлення або призначення дозволів) до групи ресурсів, ця дія поширюється на всі ресурси, що в ній містяться.
Наприклад, багаторівневий веб-застосунок може мати групу ресурсів, яка містить віртуальну машину переднього плану, базу даних Azure SQL і обліковий запис сховища. Керування ними разом спрощує життєвий цикл застосунку. Ось основні практики керування групами ресурсів:
- Спільне керування життєвим циклом: групуйте ресурси, які мають однаковий життєвий цикл, темп розгортання та графік виведення з експлуатації.
- Межі безпеки: використовуйте групи ресурсів для ізоляції середовищ (наприклад, для розділення робочих навантажень продуктивного середовища та пісочниць для розробки).
- Захист ресурсів: застосовуйте блокування керування до критичних груп ресурсів, щоб запобігти випадковому видаленню або несанкціонованим змінам.
- Послідовне іменування та тегування: встановіть чіткі правила іменування та стратегії тегування для зручної ідентифікації ресурсів.
Моделі розгортання
ARM підтримує два основні способи підготовки інфраструктури: розгортання на основі шаблонів і ручне розгортання.
Розгортання на основі шаблонів
Розгортання на основі шаблонів використовує декларативні файли JSON, щоб описати бажаний стан вашої інфраструктури. Замість того щоб покроково пояснювати Azure, як створити сервер, ви повідомляєте ARM, якою має бути кінцева архітектура. ARM самостійно визначає залежності та порядок розгортання.
| Операційний процес | Опис |
|---|---|
| Декларативні шаблони | Ефективне моделювання ресурсів, залежностей і порядку розгортання. |
| Керування життєвим циклом | Чисто керуйте пов’язаними компонентами інфраструктури через групи ресурсів. |
| Інтеграція з управлінням | Використовуйте Azure RBAC, Azure Policy і теги для суворої відповідності вимогам. |
| Автоматизація | Впроваджуйте конвеєри CI/CD, щоб спростити робочі процеси розгортання та керування. |
| Ідемпотентне виконання | Забезпечуйте, щоб багаторазовий запуск того самого шаблону давав узгоджений стан. |
| Обробка залежностей | Безпечно розгортайте складні багаторівневі стеки застосунків у детермінованому порядку. |
Ручне розгортання
Ручне розгортання передбачає клацання через портал Azure або виконання разових команд CLI для поштучного створення служб. Хоча такий підхід корисний для швидкого тестування або прототипування, він часто призводить до людських помилок, дрейфу конфігурацій і відсутності документації. Перехід до автоматизованих моделей на основі шаблонів завжди рекомендований для корпоративних навантажень.
Ключові можливості Azure Resource Manager
Azure Resource Manager має низку вбудованих можливостей, призначених для захисту, організації та автоматизації вашого хмарного середовища. Розгляньмо можливості, які роблять ARM незамінним для хмарних інженерів.
Контроль доступу на основі ролей (RBAC)
Безпека починається з доступу за принципом найменших привілеїв. Azure RBAC дозволяє адміністраторам призначати точні дозволи користувачам, групам і субʼєктам-службам у межах певних областей, наприклад підписки, групи ресурсів або окремого ресурсу.
- Призначайте детальні дозволи, адаптовані до точних операційних обов’язків.
- Використовуйте вбудовані ролі Reader, Contributor і Owner для швидкого налаштування.
- Забезпечуйте відповідність вимогам безпеки, не допускаючи несанкціонованих користувачів до змін у продуктивній інфраструктурі.
Теги та управління
Зі зростанням вашого хмарного середовища відстежувати, що чиє, стає складніше. Теги дозволяють прикріпляти до ресурсів метадані у вигляді пар «ключ-значення». Це значно спрощує фільтрацію, моніторинг і облік.
| Перевага | Опис |
|---|---|
| Організація ресурсів | Групуйте активи за середовищем, робочим навантаженням, власником, відділом або проєктом. |
| Управління та відповідність вимогам | Перевіряйте дотримання політик і вчасно помічайте відхилення від вимог. |
| Розподіл витрат | Прямо відносьте витрати Azure на конкретні команди, бізнес-підрозділи або клієнтів. |
Інфраструктура як код (IaC)
Інфраструктура як код є базовою сучасною практикою DevOps. За допомогою ARM ви пишете код, який описує вашу хмарну середу. Це гарантує, що інфраструктуру можна версіонувати, перевіряти через pull request і автоматично розгортати в кількох регіонах або клієнтах без ручного втручання.
Якщо сирі шаблони ARM у JSON здаються вам надто громіздкими для роботи, варто ознайомитися з сучасними мовами абстракції, наприклад Bicep, які компілюються безпосередньо в шаблони ARM і пропонують чистіший та стислішій синтаксис.
Переваги використання ARM
Впровадження Azure Resource Manager одразу дає відчутні переваги для ваших інженерних процесів, фінансових показників і рівня безпеки.
Спрощене управління
Централізуючи операції через єдину площину керування, ARM усуває складнощі керування розрізненими хмарними сервісами. Декларативні шаблони та групи ресурсів роблять масштабування інфраструктури в різних середовищах передбачуваним і керованим.
Ефективність витрат
Витрати на хмару легко можуть вийти з-під контролю без належного нагляду. ARM сприяє ефективності витрат завдяки правильному тегуванню ресурсів для фінансового обліку, що дає змогу командам формувати детальні звіти про витрати, виявляти неактивні робочі навантаження та коригувати розмір розгортань відповідно до фактичного історичного використання.
Посилена безпека
Завдяки інтегрованій автентифікації Azure Active Directory, керованим ідентичностям для застосунків, детальним політикам RBAC і тісній інтеграції з Azure Key Vault для керування секретами ARM гарантує, що ваше хмарне середовище залишається захищеним і готовим до аудиту.
Типові сценарії використання Azure Resource Manager
ARM універсальний і природно вписується в кілька типових корпоративних сценаріїв:
- Розробка та тестування: Швидко розгортайте ізольовані пісочниці або тестові середовища на вимогу для розробників на основі повторюваних шаблонів.
- Продуктивні розгортання: Автоматизуйте багаторівневі корпоративні розгортання через конвеєри CI/CD без ручного втручання та з повною надійністю.
- Мультихмарні та гібридні стратегії: Підтримуйте єдину модель управління в гібридних архітектурах, інтегруючи ресурси поза Azure за допомогою Azure Arc.
Поширені запитання
Що таке Azure Resource Manager (ARM)?
Azure Resource Manager — це центральний сервіс площини керування в Microsoft Azure, який дає змогу послідовно розгортати, упорядковувати, керувати та захищати ваші хмарні ресурси.
Як створити групу ресурсів в ARM?
Групу ресурсів можна створити через портал Azure, Azure CLI або Azure PowerShell, просто вказавши унікальну назву та обравши потрібний географічний регіон.
Чи можна використовувати шаблони ARM для автоматизації?
Так! Шаблони ARM використовують декларативний JSON для опису інфраструктури, що дає змогу автоматизувати розгортання та усунути помилки ручного provisioning.
Що таке керування доступом на основі ролей (RBAC)?
RBAC — це функція ARM, яка дає змогу суворо керувати тим, хто має доступ до ваших ресурсів Azure, і тим, які саме дії йому дозволено виконувати.
Як теги допомагають в управлінні ресурсами?
Теги — це мітки метаданих, які прикріплюються до ресурсів і спрощують категоризацію за відділом, проєктом, середовищем або центром витрат, що значно полегшує звітність про витрати та управління.
Чи можна використовувати ARM з іншими хмарними провайдерами?
Хоча ARM є нативним для Azure, ви можете поширити його можливості керування та управління на локальні та мультихмарні середовища за допомогою Azure Arc.
Які переваги використання Infrastructure as Code (IaC)?
IaC стандартизує розгортання, забезпечує контроль версій, запобігає дрейфу конфігурації та суттєво прискорює цикли provisioning.
Як моніторити ресурси Azure?
Ресурси можна моніторити за допомогою Azure Monitor, який збирає телеметричні дані про продуктивність, доступність і операційний стан.
Висновок
Опанування Azure Resource Manager — це важлива віха для кожного, хто прагне створювати надійні, масштабовані та безпечні хмарні рішення. Відмовившись від ручних конфігурацій на користь груп ресурсів, керування доступом на основі ролей і інфраструктури як коду, ваші команди зможуть розгортати робочі навантаження впевнено та послідовно. Щоб глибше розібратися в цих концепціях і послухати експертні обговорення того, як оптимізувати шлях у хмарі, обов'язково перегляньте пов'язаний епізод Azure Resource Manager - Simply Explained.