 UK
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 العربية
 עברית
 日本語
 한국어
Чому традиційні jump-сервери втрачають актуальність
By Mirko Peters ·
Ласкаво просимо назад у блог! Якщо ви коли-небудь керували хмарною інфраструктурою, то напевно добре знаєте старий ритуал налаштування jump-сервера, або bastion host. Протягом десятиліть такі віртуальні машини були воротами до наших внутрішніх мереж і єдиним проміжним вузлом між відкритим інтернетом і чутливою серверною інфраструктурою. Але оскільки кіберзагрози стають дедалі витонченішими, утрима
Automatically translated with AI from the original post. Read the English original
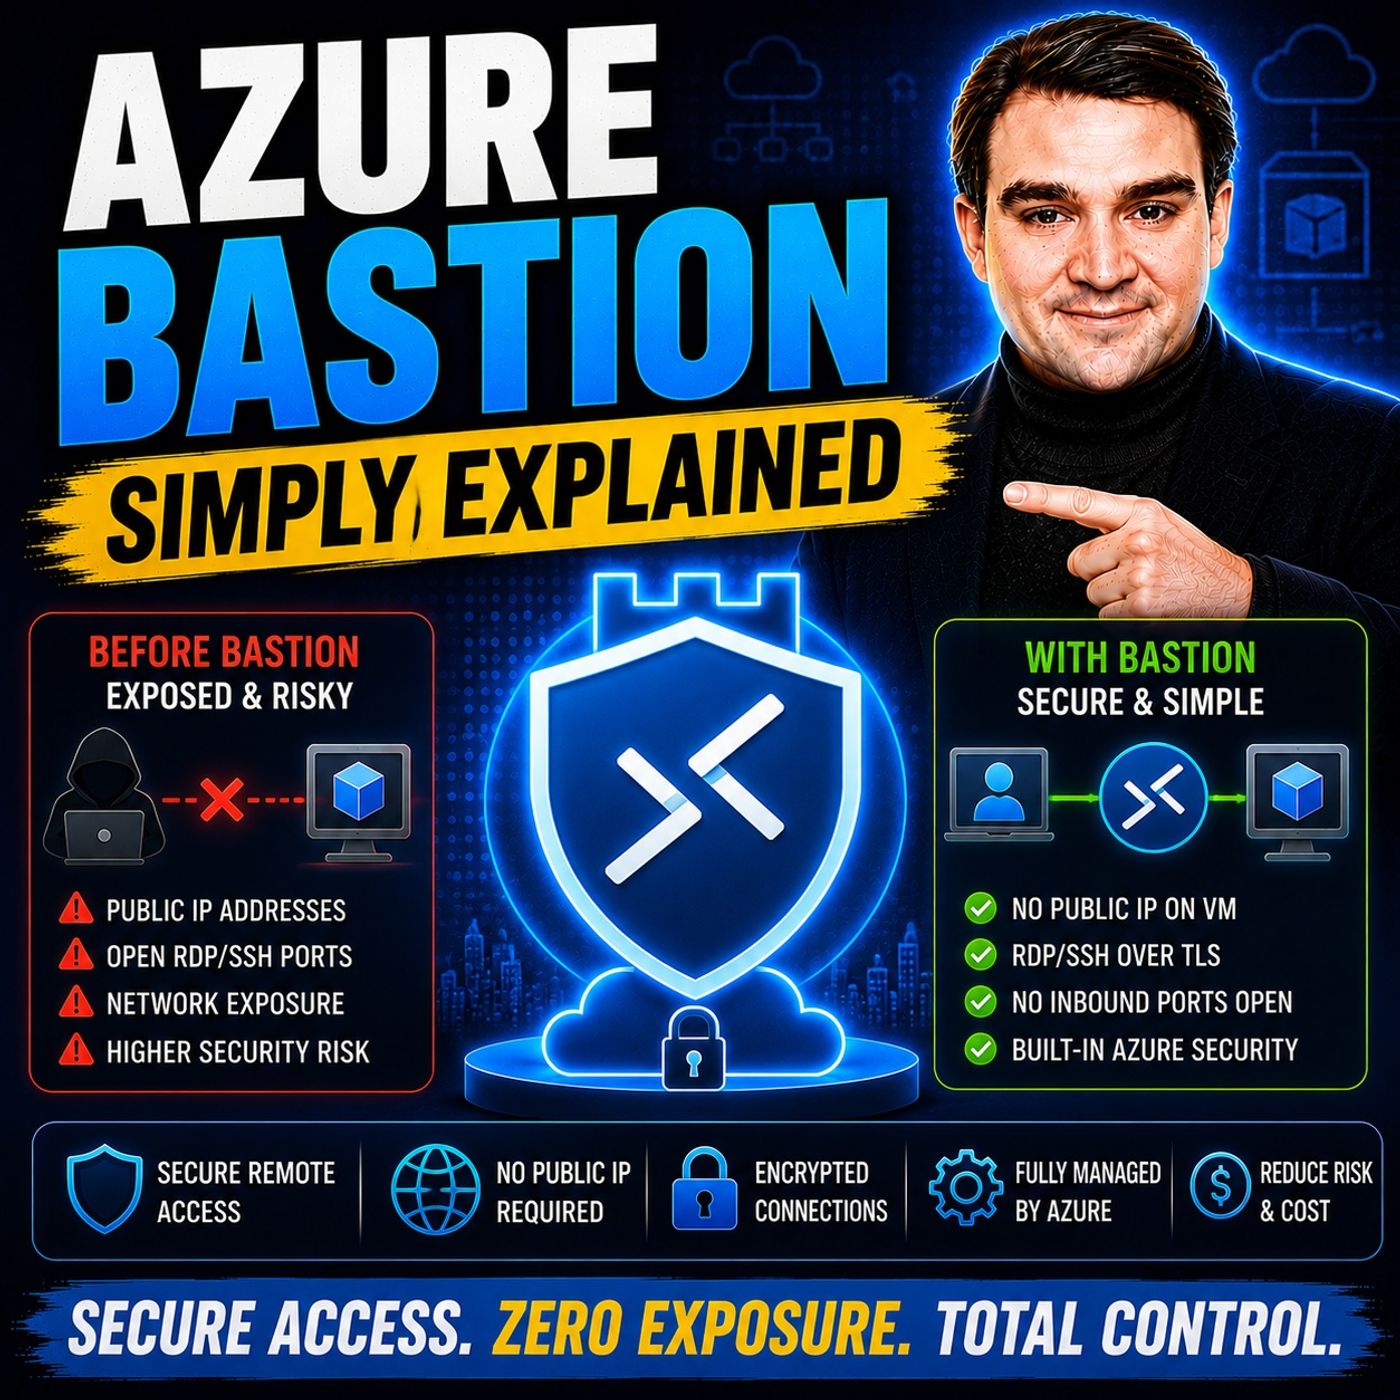
Ласкаво просимо назад у блог! Якщо ви коли-небудь керували хмарною інфраструктурою, то напевно добре знаєте старий ритуал налаштування jump-сервера, або bastion host. Протягом десятиліть такі віртуальні машини були воротами до наших внутрішніх мереж і єдиним проміжним вузлом між відкритим інтернетом і чутливою серверною інфраструктурою. Але оскільки кіберзагрози стають дедалі витонченішими, утримання цих традиційних шляхів адміністрування перетворюється на серйозний ризик. У цій докладній публікації ми детально розберемо, чому застарілі jump-сервери швидко втрачають актуальність, які вразливості притаманні архітектурам старої школи та як сучасні PaaS-рішення, зокрема Azure Bastion, принципово змінюють адміністративний доступ.
Якщо ви хочете глибше зануритися в цю тему та почути практичний, стислий розбір того, як ця технологія працює на практиці, обов’язково послухайте відповідний епізод подкасту: Azure Bastion - Simply Explained.
Тепер розгляньмо еволюцію безпеки доступу до хмари, механіку сучасних PaaS-альтернатив і уважно подивімося, чому відмова від традиційних jump-серверів більше не є лише рекомендацією — це абсолютна необхідність.
Еволюція та небезпеки застарілих jump-серверів
Щоб зрозуміти, чому традиційні jump-сервери виходять з моди, спершу варто розібратися, що вони собою являють і навіщо їх взагалі створили. Історично адміністраторам потрібен був спосіб керувати віртуальними машинами у приватних мережах, не відкриваючи кожну з них безпосередньо для публічного інтернету. Рішенням став jump-сервер: укріплена спеціалізована віртуальна машина на периметрі мережі з публічною IP-адресою. Адміністратори підключалися до цього jump-сервера через Remote Desktop Protocol (RDP) або Secure Shell (SSH), автентифікувалися і вже звідти переходили на інші внутрішні ВМ.
Ця модель добре працювала в епоху дата-центрів, але при сліпому перенесенні в хмару вона несе серйозні вади безпеки. Передусім це проблема поверхні атаки. Будь-який ресурс із публічною IP-адресою в інтернеті постійно видимий для автоматизованих ботнетів і зловмисників, які сканують порти 24 години на добу, 7 днів на тиждень. Якщо порт RDP (3389) або SSH (22) вашого jump-сервера відкритий для публічного інтернету, навіть з обмеженнями через Network Security Groups, ви запрошуєте brute-force атаки, спроби експлуатації zero-day вразливостей і credential stuffing.
Крім того, традиційні jump-сервери потребують постійних адміністративних зусиль. Хто оновлює операційну систему на jump-сервері? Хто змінює облікові дані адміністратора? Хто перевіряє журнали підключень, щоб переконатися, що скомпрометований jump-сервер не став плацдармом для латерального переміщення у вашій віртуальній мережі? У багатьох організаціях jump-сервери перетворюються на забуті «домашні улюбленці», а не на керовані «худобу», і з часом накопичують технічний борг та вразливості. Коли поєднуєш ризик публічної IP-адреси, витік облікових даних і великі операційні витрати на підтримку ще однієї операційної системи, стає зрозуміло, чому традиційні jump-сервери — це вимираючий вид.
Огляд Azure Bastion
Знайомтеся з Azure Bastion: повністю керованою послугою Platform-as-a-Service (PaaS) від Microsoft, яка докорінно переосмислює те, як хмарні адміністратори підключаються до своїх віртуальних машин. Замість того щоб розгортати IaaS-віртуальну машину, призначати їй публічну IP-адресу, керувати її операційною системою та турбуватися про правила брандмауера, Azure Bastion бере на себе всю цю складність.
Azure Bastion розгортається безпосередньо у вашій віртуальній мережі (VNet) у спеціально зарезервованій підмережі з назвою AzureBastionSubnet. Він забезпечує безпечне підключення RDP і SSH до ваших віртуальних машин нативно через портал Azure, усе через Transport Layer Security (TLS) на порту 443. Це означає, що цільовим віртуальним машинам взагалі не потрібні публічні IP-адреси. Вони можуть існувати в повній ізоляції від публічного інтернету, а авторизовані адміністратори все одно можуть керувати ними одним кліком у веб-браузері.
Ключові можливості Azure Bastion
Azure Bastion має потужний потенціал у сучасній архітектурі безпеки хмари. Ось основні можливості, які роблять його справжнім проривом:
- Доступ через браузер: Запускайте повноцінні інтерактивні сеанси RDP і SSH безпосередньо у веб-браузері на порталі Azure. Не потрібне локальне клієнтське програмне забезпечення чи складні конфігурації VPN.
- Незалежність від платформи: Незалежно від того, чи використовує ваша команда адміністрування Windows, macOS чи Linux, Azure Bastion працює без збоїв в усіх клієнтських операційних системах без додаткових залежностей.
- Контроль доступу на основі ідентичності: Глибока інтеграція з Azure Active Directory (Microsoft Entra ID) дозволяє застосовувати керування доступом на основі ролей (RBAC) і політики умовного доступу. Так сеанс можуть ініціювати лише перевірені ідентичності.
- Мінімум витрат на керування ВМ: Оскільки Bastion є повністю керованою послугою PaaS, Microsoft відповідає за базову інфраструктуру, високу доступність і оновлення операційної системи. Вашій команді більше не доведеться встановлювати патчі на проміжний сервер.
- Інтегрований моніторинг і аудит: Вбудована інтеграція з Azure Monitor дозволяє командам безпеки відстежувати журнали підключень, діагностичні дані та шаблони доступу для дотримання суворих вимог відповідності.
Коли з робочих навантажень прибирають вимогу до публічної IP-адреси, Azure Bastion суттєво скорочує поверхню атаки вашої організації та усуває вразливості, які притаманні застарілим архітектурам проміжних серверів.
Як працює Azure Bastion
Розуміння базової архітектури Azure Bastion пояснює, чому він значно безпечніший за звичайну віртуальну машину IaaS, що виконує роль проксі. Коли адміністратор запитує підключення до цільової віртуальної машини через портал Azure, Azure Bastion організовує безпечний тунель для управління.
З'єднання йде через HTTPS (порт 443) від браузера адміністратора до публічної IP-адреси Azure Bastion. Далі служба Bastion безпечно взаємодіє всередині віртуальної мережі з цільовою віртуальною машиною, використовуючи приватні IP-адреси. Цільова віртуальна машина ніколи не бачить трафіку з публічного інтернету; вона отримує лише внутрішній трафік із підмережі Azure Bastion.
Така архітектура забезпечує чіткий розподіл обов'язків і ізолює внутрішні ресурси від зовнішніх сканерів. Оскільки обмін даними спирається на шифрування TLS і використовує Azure Active Directory для надійної автентифікації, рішення відповідає суворим вимогам безпеки сучасних корпоративних середовищ.
Переваги Azure Bastion
Перехід від застарілих проміжних серверів до Azure Bastion дає значні переваги в безпеці, операціях і фінансах. Розглянемо основні з них.
Перша й найважливіша — посилена безпека та зменшена поверхня атаки. Прибравши публічні IP-адреси з віртуальних машин, ви одразу позбавляєте зловмисників з інтернету можливості діяти. Вони не можуть сканувати порти ВМ, намагатися підбирати паролі RDP методом перебору чи експлуатувати неоновлені мережеві служби, адже ці порти просто не виходять в інтернет.
Друга — спрощене керування та менші операційні витрати. Традиційні проміжні сервери потребують постійного обслуговування: встановлення патчів ОС, оновлення антивірусних агентів, керування локальними обліковими записами та усунення проблем із маршрутизацією мережі. З Azure Bastion Microsoft повністю керує рівнем служби. Ваші інженери не витрачають часу на обслуговування самого проміжного хоста, а весь свій час присвячують основним бізнес-завданням.
Третя перевага — Azure Bastion забезпечує економічно ефективну відповідність вимогам. У регульованих галузях, зокрема охороні здоров'я, фінансах і державному секторі, нормативні вимоги часто передбачають суворе мережеве ізолювання та шифрування даних під час передавання. Azure Bastion одразу надає зашифровані тунелі TLS і підтримує жорсткі вимоги до аудиту, допомагаючи організаціям успішно проходити перевірки відповідності без крихких скриптів проміжних серверів, створених на замовлення.
Розгортання Azure Bastion
Розгорнути Azure Bastion нескладно, але це вимагає дотримання певних структурних передумов у вашому середовищі Azure. Перш ніж почати розгортання, переконайтеся, що маєте таке:
- Активна передплата Azure з наявними віртуальними мережами та цільовими віртуальними машинами.
- Окрема підмережа у вашій цільовій VNet з точною назвою AzureBastionSubnet і рекомендованою маскою мережі не менше /26 для масштабування служби.
- Публічна IP-адреса зі стандартним SKU, виділена спеціально для ресурсу Bastion.
- Відповідні дозволи (наприклад, роль Contributor) для віртуальної мережі та групи ресурсів.
Після перевірки передумов можна розгорнути Azure Bastion через Azure Portal, Azure CLI або інструменти інфраструктури як коду, такі як Bicep і Terraform. Для стандартних конфігурацій розгортання зазвичай триває близько 10 хвилин, тоді як новіші варіанти SKU Developer можна запустити за лічені секунди.
Серед типових помилок під час розгортання — забута назва підмережі AzureBastionSubnet або спроба перенести віртуальну мережу з активним екземпляром Bastion між групами ресурсів без попереднього видалення ресурсу Bastion. Якщо врахувати ці обмеження, розгортання пройде гладко й без помилок.
Недоліки Azure Bastion
Azure Bastion — чудовий сервіс, але жодна хмарна архітектура не обходиться без компромісів. Щоб ухвалити обґрунтоване рішення для вашої організації, важливо враховувати його поточні обмеження:
- Обмеження протоколів: Azure Bastion нативно підтримує лише RDP і SSH. Якщо ваші адміністративні процеси спираються на інші протоколи керування, доведеться шукати додаткові рішення.
- Підтримка IPv6: Наразі Azure Bastion працює лише в середовищах IPv4, що може стати перешкодою для організацій, які активно переходять на мережеві топології лише з IPv6.
- Azure Virtual Desktop (AVD): Bastion не інтегрується безпосередньо з робочими навантаженнями AVD, через що адміністратори, які очікують універсальний проксі для віддаленого робочого столу, іноді плутаються.
- Обмеження передавання файлів: Передавання файлів через веб-портал може виглядати обмеженим порівняно з нативним підключенням дисків на боці клієнта, а для переміщення великих файлів іноді потрібні інструменти командного рядка.
Витрати: Azure Bastion передбачає погодинну базову плату та плату за передавання даних. Для великих корпоративних середовищ у кількох регіонах витрати можуть швидко зрости, якщо екземплярів забагато.
Зважені на обмеження вашої організації з технічного та фінансового боку, ці чинники допоможуть визначити оптимальний SKU і стратегію розгортання.
Поширені запитання
Що таке Azure Bastion?
Azure Bastion — повністю керований сервіс PaaS, який забезпечує безпечне й зручне підключення RDP і SSH до ваших віртуальних машин Azure безпосередньо через портал Azure по SSL (TLS, порт 443), без потреби в публічних IP-адресах на цих ВМ.
Як Azure Bastion підвищує безпеку?
Прибравши публічні IP-адреси з ваших віртуальних машин, Azure Bastion усуває пряму доступність із публічного інтернету, значно скорочує поверхню атаки та зупиняє автоматизовані атаки перебору паролів.
Чи потрібне клієнтське програмне забезпечення для Azure Bastion?
Ні! Одна з найбільших переваг Azure Bastion полягає в тому, що підключення відбувається повністю у веб-браузері. Не потрібно встановлювати локальні RDP-клієнти, SSH-ключі або налаштовувати складні тунелі VPN на своїй робочій станції.
Чи дорогий Azure Bastion?
Azure Bastion стягує погодинну плату залежно від обраного SKU та кількості екземплярів. Однак якщо врахувати менші витрати праці на керування оновленнями, відсутність плати за публічні IP-адреси та запобігання катастрофічним порушенням безпеки, це дуже вигідно в довгостроковій перспективі.
Чи можна інтегрувати Azure Bastion з Microsoft Entra ID?
Так, Azure Bastion нативно інтегрується з Microsoft Entra ID (раніше Azure Active Directory), що дає змогу застосовувати сучасні механізми контролю ідентичності, як-от багатофакторна автентифікація (MFA) і політики умовного доступу, перш ніж надавати адміністративний доступ.
Висновок
Епоха застарілих jump-серверів добігає кінця. Коли хмарні середовища масштабуються, а зловмисники стають сміливішими, покладатися на віртуальні машини з публічним доступом для захисту внутрішньої інфраструктури — це зайвий ризик. Сучасні рішення PaaS, як Azure Bastion, пропонують безпечну, масштабовану й легку в експлуатації альтернативу, яка захищає робочі навантаження, спрощує керування й відповідає принципам безпеки zero trust.
Щоб послухати живе практичне обговорення цієї технології та того, як вона вписується в загальну хмарну стратегію Microsoft, обов’язково послухайте супровідний епізод подкасту: Azure Bastion - Simply Explained.
Захищати хмарну інфраструктуру не обов'язково означає адміністративний кошмар. Використовуючи інструменти керованого доступу, ви захищаєте свої дані, даєте інженерним командам можливості для роботи та створюєте надійну основу для майбутнього. Пам'ятайте: безпечне середовище — це продуктивне середовище! 🚀
🎧 Слухайте цей епізод
Хочете практичне пояснення Azure Bastion? Цей епізод простими словами розкладає тему по поличках і показує, чому вона важлива для Microsoft 365, Azure, Power Platform, безпеки, ШІ та сучасної роботи.
Слухайте цей епізод, якщо ви хочете:
- Зрозуміти ключові концепції Azure Bastion
- Побачити, як він вписується в ширшу екосистему технологій Microsoft
- Дізнатися, де він може принести практичну користь вашій організації
Знайдіть більше практичних розмов про Microsoft на M365 FM.
Востаннє перевірено: липень 2026.
Кому варто послухати
Цей епізод для адміністраторів Azure, архітекторів, розробників і IT-керівників, яким потрібна практична основа перед проєктуванням, управлінням або експлуатацією цього сервісу.
🎧 Вам також варто послухати
- Azure Private Link — практичний наступний крок для розширення цієї теми.
- Azure Network Security Groups — практичний наступний крок для розширення цієї теми.
- Azure Virtual Network — практичний наступний крок для розширення цієї теми.