 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
إتقان حوكمة البيانات والامتثال باستخدام Microsoft Purview في عصر الذكاء الاصطناعي
By Mirko Peters ·
مرحباً بعودتكم إلى المدونة! إذا كنتم تتابعون وتيرة التغير التقني المتسارعة، فأنتم تدركون أن الذكاء الاصطناعي يعيد تشكيل …
Automatically translated with AI from the original post. Read the English original
مرحباً بعودتكم إلى المدونة! إذا كنتم تتابعون وتيرة التغير التقني المتسارعة، فأنتم تدركون أن الذكاء الاصطناعي يعيد تشكيل كل جانب من جوانب بيئة العمل الحديثة. لكن مع الابتكار الاستثنائي تأتي مخاطر استثنائية أيضاً. ومع سعي المؤسسات المتسارع إلى تبني الذكاء الاصطناعي الوكيل وأدوات الإنتاجية مثل Microsoft Copilot، يواجه قادة الأمن تحدياً كبيراً: كيف تؤمّنون مشهد بياناتكم عندما يتفاعل المستخدمون مع أنظمة ذكية ومستقلة كل يوم؟ في هذه التدوينة، نتعمق في كيفية الاستفادة من Microsoft Purview كركيزة أساسية لأمن الذكاء الاصطناعي والامتثال وتصنيف البيانات. ولاستكشاف هذا الموضوع من منظور الخبراء، تأكدوا من الاطلاع على حلقة البودكاست ذات الصلة، AI Security and Microsoft Purview with Danilo Nogueira [Microsoft].
مقدمة إلى أمن الذكاء الاصطناعي و Microsoft Purview
ترون في عام 2026 كيف يُحدث التقاء الذكاء الاصطناعي والأمن تحولاً في الدفاع الرقمي. يجلب الذكاء الاصطناعي كل يوم فرصاً وتحديات جديدة إلى بيئة عملكم. قد تقلقكم إمكانية أن يزيد الذكاء الاصطناعي من المخاطر الأمنية أو أن يجعل حماية بياناتكم أصعب. تُظهر تقارير حديثة للقطاع أنه بينما ترغب معظم المؤسسات في نشر قدرات الذكاء الاصطناعي الوكيل، لا تشعر إلا نسبة ضئيلة منها بالجاهزية الفعلية لإدارة المخاطر المرتبطة بها وتأمين أنظمتها. وعند النظر إلى مشهد التهديدات المتطور، يتضح أن آليات الدفاع الرقمي تحتاج إلى تحول جوهري.
يجب أن تركزوا على تبني الذكاء الاصطناعي بشكل مسؤول. تُظهر فعاليات مثل قمة أمن الذكاء الاصطناعي، وحلول شاملة مثل Microsoft Purview، كيف يلتقي الذكاء الاصطناعي والأمن في الوقت الفعلي. ستدركون أن التقاء الذكاء الاصطناعي والأمن لا يتحقق عبر الحظر المقيّد، بل عبر المراقبة والأتمتة الذكية لإدارة المخاطر. ومع هذا التقاء، تحصلون على أدوات متقدمة لرصد التهديدات، وحماية بياناتكم الحساسة، والاستجابة بسرعة أكبر من أي وقت مضى. وعندما يلتقي الذكاء الاصطناعي والأمن، تتمكنون أخيراً من السيطرة على دفاعكم الرقمي.
اتجاهات أمن الذكاء الاصطناعي لعام 2026
ترون كيف يغيّر الذكاء الاصطناعي في الأمن السيبراني طريقة حمايتكم لعالمكم الرقمي. في عام 2026، تعتمدون على الذكاء الاصطناعي لرصد التهديدات والتنبؤ بالهجمات وتخصيص ضوابط الأمان. تتعرفون على الاتجاهات الجديدة في فعاليات مثل قمة أمن الذكاء الاصطناعي، وفي اجتماعات AIMS، ومن تقارير الأمن الشاملة. تُظهر هذه الاتجاهات كيف يجلب الذكاء الاصطناعي في الأمن السيبراني الابتكار ويحوّل وضعية دفاعكم.
الكشف الذاتي عن التهديدات
الأنظمة ذاتية التعلم
تستخدمون الأنظمة ذاتية التعلم لتحسين اكتشاف التهديدات. تتعلم هذه الأنظمة من كل حدث وتتكيف مع التهديدات الجديدة بشكل ديناميكي. لا تحتاجون إلى تحديث القواعد يدوياً. يساعدكم الذكاء الاصطناعي في الأمن السيبراني على بناء دفاعات أذكى. ترون الكشف عن التهديدات المدعوم بالذكاء الاصطناعي يحل محل سير العمل التقليدي. يصبح الذكاء الاصطناعي العمود الفقري لمنظومة الأمان لديكم. تثقون بالذكاء الاصطناعي في تحليل ملايين حزم البيانات في كل ثانية، ليمنحكم نتائج أسرع وأدق من الأساليب التقليدية.
التكيف في الوقت الفعلي
تستفيدون من التكيف في الوقت الفعلي. يتيح لكم الذكاء الاصطناعي في الأمن السيبراني الاستجابة للتهديدات فورياً. لا تنتظرون تدخل المحللين البشريين. تنفذ أنظمة الذكاء الاصطناعي دورة الحياة الكاملة من الكشف حتى الاستجابة. ترون الدفاع المدعوم بالذكاء الاصطناعي يستخدم التعلم العميق والتحليلات السلوكية. تكتشفون التهديدات المعقدة مثل البرمجيات الخبيثة المولدة بالذكاء الاصطناعي. تستخدمون ربط الأحداث وتقييم المخاطر لبناء رؤى تساعدكم على اتخاذ قرارات أفضل والاستجابة بسرعة.
تحصلون على تخفيف فوري للمخاطر مع الذكاء الاصطناعي في الأمن السيبراني. يندمج الذكاء الاصطناعي بسلاسة مع أدوات الأمان لديكم، ويعمل حتى عندما يكون محللو مركز العمليات الأمنية (SOC) مشغولين.
| نوع التطور | الوصف |
|---|---|
| الكشف عن التهديدات المدعوم بالذكاء الاصطناعي | يصبح الذكاء الاصطناعي العمود الفقري للكشف عن التهديدات، إذ يحل أنظمة مستقلة محل سير العمل التفاعلي. |
| دورة الكشف حتى الاستجابة | تستطيع أنظمة الذكاء الاصطناعي تنفيذ دورة الحياة الكاملة، ما يعزز الحماية في الوقت الفعلي ويقلص فترات الكشف. |
| نسيج الكشف المتقدم | يستخدم التعلم العميق والتحليلات السلوكية لاكتشاف التهديدات المعقدة مثل البرمجيات الخبيثة المولدة بالذكاء الاصطناعي. |
| ربط الأحداث وتقييم المخاطر | يربط مليارات الأحداث لبناء رؤى شاملة، ما يحسّن اتخاذ القرار والاستجابة. |
| التخفيف الفوري | يتيح اتخاذ إجراء فوري حتى دون محللي مركز العمليات الأمنية، عبر التكامل مع أدوات أمنية متعددة. |
التحليلات التنبؤية في الأمن السيبراني
التنبؤ بأنماط الهجمات
تستخدم التحليلات التنبؤية للتنبؤ بأنماط الهجمات. يحلل الذكاء الاصطناعي في الأمن السيبراني بيانات التهديدات العالمية. تتوقع الاتجاهات مثل حملات البرمجيات الخبيثة لتعدين العملات المشفرة وثغرات اليوم الصفري. ترى كيف يساعدك الذكاء الاصطناعي في الأمن السيبراني على توقع الهجمات قبل وقوعها، معتمدًا على استخبارات التهديدات للبقاء متقدمًا.
- استخبارات التهديدات: تحلل النماذج التنبؤية بيانات التهديدات العالمية للتنبؤ باتجاهات الهجمات الناشئة.
- تحليلات سلوك المستخدمين: تُنشئ خطوط أساس لسلوك المستخدمين الطبيعي، مما يساعدك على اكتشاف التهديدات الداخلية بسرعة أكبر بكثير.
- أمن الشبكات: تتنبأ التحليلات التنبؤية بأنماط حركة الشبكة، مما يتيح لك تحديد هجمات حجب الخدمة الموزعة (DDoS) أو الاختراقات المحتملة مبكرًا.
- إدارة الثغرات: تحلل البيانات التاريخية لتحديد أولويات إدارة التصحيحات والتنبؤ بالثغرات التي يُحتمل استغلالها.
تخفيف المخاطر بشكل استباقي
تستخدم الذكاء الاصطناعي في الأمن السيبراني لتخفيف المخاطر بشكل استباقي. لا تنتظر حتى تسبب التهديدات الضرر. يساعدك الدفاع المدعوم بالذكاء الاصطناعي على تقييم المخاطر واتخاذ الإجراء فورًا. تستخدم المراقبة المستمرة لرصد الثغرات، وتحديد أولويات التصحيح، وتعزيز وضعك الأمني.
ضوابط أمنية مخصصة
تحليلات سلوك المستخدمين
تستخدم تحليلات سلوك المستخدمين لتخصيص الضوابط الأمنية. يتتبع الذكاء الاصطناعي في الأمن السيبراني طريقة استخدامك للأجهزة والبيانات. ترصد النشاط غير المعتاد وتمنع التهديدات الداخلية من خلال بناء خطوط الأساس واكتشاف الحالات الشاذة بسرعة.
إدارة الوصول التكيفية
تستخدم إدارة الوصول التكيفية للتحكم في من يمكنه الوصول إلى بياناتك. يعدّل الذكاء الاصطناعي في الأمن السيبراني الأذونات ديناميكيًا بناءً على سلوك المستخدم. تحمي المعلومات الحساسة وتقلل من مخاطر تسرب البيانات، مع جعل قرارات الوصول أذكى وأكثر مرونة.
تبرز Microsoft Purview كمثال رائد على الأمن والحوكمة المدعومين بالذكاء الاصطناعي. تستخدم Purview لتصنيف البيانات الحساسة وحمايتها، وتقييم المخاطر، وضمان الامتثال. تحصل على حماية شاملة من الهوية إلى البيانات والأجهزة والسحابة.
الذكاء الاصطناعي والأمن: تطبيقات عملية
الكشف عن التهديدات في الوقت الفعلي
منع التسلل إلى الشبكة
تعتمد على الذكاء الاصطناعي لتعزيز أمنك السيبراني وحماية شبكتك من التهديدات. يتيح لك الكشف عن التهديدات في الوقت الفعلي رصد سلوكيات المهاجمين أثناء حدوثها. تستخدم الكشف عن التهديدات المدعوم بالذكاء الاصطناعي لمراقبة حركة البيانات عبر بيئات الشبكة والهوية والسحابة.
| اسم التطبيق | الميزات الرئيسية | القيود |
|---|---|---|
| الكشف عن التهديدات المدعوم بالذكاء الاصطناعي | يكتشف سلوكيات المهاجمين في الوقت الفعلي عبر بيئات متنوعة، بما في ذلك الشبكة والسحابة. | تحتاج دقة الكشف إلى تحسين، وقدرات تجميع البيانات محدودة، وثغرات في التكامل. |
| AccuKnox CDR | مراقبة مستمرة، واكتشاف مدعوم بالذكاء الاصطناعي، واستجابة آلية لبيئات السحابة. | منحنى تعلم حاد، وإعداد معقد، وتكلفة مرتفعة، وتأخر في دعم العملاء. |
| Darktrace DETECT | ذكاء اصطناعي ذاتي التعلم يحدد التهديدات غير المعروفة ويوفر تغطية على مستوى المؤسسة. | حجم تنبيهات مرتفع يتطلب ضبطًا، وإعداد أولي معقد، ومنحنى تعلم حاد، وتكلفة إجمالية مرتفعة. |
كشف الحالات الشاذة في السحابة
تحمي بيئات السحابة الخاصة بك بكشف الحالات الشاذة المدعوم بالذكاء الاصطناعي. يحلل الذكاء الاصطناعي مليارات الأحداث ويحدد الأنماط غير المعتادة التي تشير إلى تهديدات، مثل الوصول غير المصرح به أو تسريب البيانات.
يمنحك الذكاء الاصطناعي في الأمن السيبراني رؤية عبر أحمال العمل في السحابات المتعددة. تكتشف التهديدات غير المعروفة دون الاعتماد وحده على القواعد المحددة مسبقًا.
تساعدك Microsoft Purview على إدارة المخاطر في السحابة. تستخدم Purview لتحديد البيانات الحساسة وتصنيفها، وتطبيق التشفير، ومراقبة سلوكيات المشاركة الخطرة. تمنع الإفراط في المشاركة مع أدوات الذكاء الاصطناعي مثل Copilot من خلال فرض ضوابط وصول صارمة ونهج امتثال.
ابتكارات أمن نقاط النهاية
تحليل البرمجيات الخبيثة بالذكاء الاصطناعي
تستخدم أدوات مدعومة بالذكاء الاصطناعي لتحليل البرمجيات الخبيثة وحماية نقاط النهاية. ينتقل الذكاء الاصطناعي في الأمن السيبراني من الكشف القائم على التوقيعات إلى التحليل السلوكي والتعلم الآلي، مما يتيح لك اكتشاف التهديدات الجديدة والاستجابة لها في غضون ملي ثانية.
| الجانب | الأمن التقليدي | الأمن المدعوم بالذكاء الاصطناعي |
|---|---|---|
| طريقة الكشف | قائم على التوقيعات | تحليل سلوكي وتعلم آلي |
| زمن الاستجابة | ساعات إلى أيام | ملي ثانية |
| الإيجابيات الكاذبة | 40 إلى 90% من التنبيهات | 5 إلى 10% من التنبيهات |
| متطلبات الكادر البشري | مراقبة بشرية على مدار الساعة طوال أيام الأسبوع | أتمتة مع إشراف بشري |
| الأثر على التكاليف | تكاليف عمالة مرتفعة | تقليل النفقات التشغيلية |
أتمتة عزل الأجهزة
تستخدم الذكاء الاصطناعي لأتمتة عزل الأجهزة عند اكتشاف التهديدات. تحدد الأدوات المدعومة بالذكاء الاصطناعي الأجهزة المخترقة وتزيلها من الشبكة فورًا، مما يمنع انتشار البرمجيات الخبيثة.
أتمتة الاستجابة للحوادث
الأدلة الإرشادية الذكية
تستخدم الذكاء الاصطناعي لأتمتة الاستجابة للحوادث وتبسيط عمليات التحقيق. تُرشدك الأدلة الإرشادية الذكية خلال تخطيط الاستجابة، وتُثري التنبيهات ببيانات سياقية تساعدك على ترتيب أولويات التهديدات الجسيمة.
المعالجة السريعة
ترى كيف تُقلّص الاستجابة للاختراقات المدعومة بالذكاء الاصطناعي زمنَ الاستجابة بشكل كبير. تُظهر دراسات الحالة أن المؤسسات التي تعتمد الأتمتة حسّنت بشكل ملحوظ زمنَ البقاء غير المكتشف ومتوسط زمن الحل.
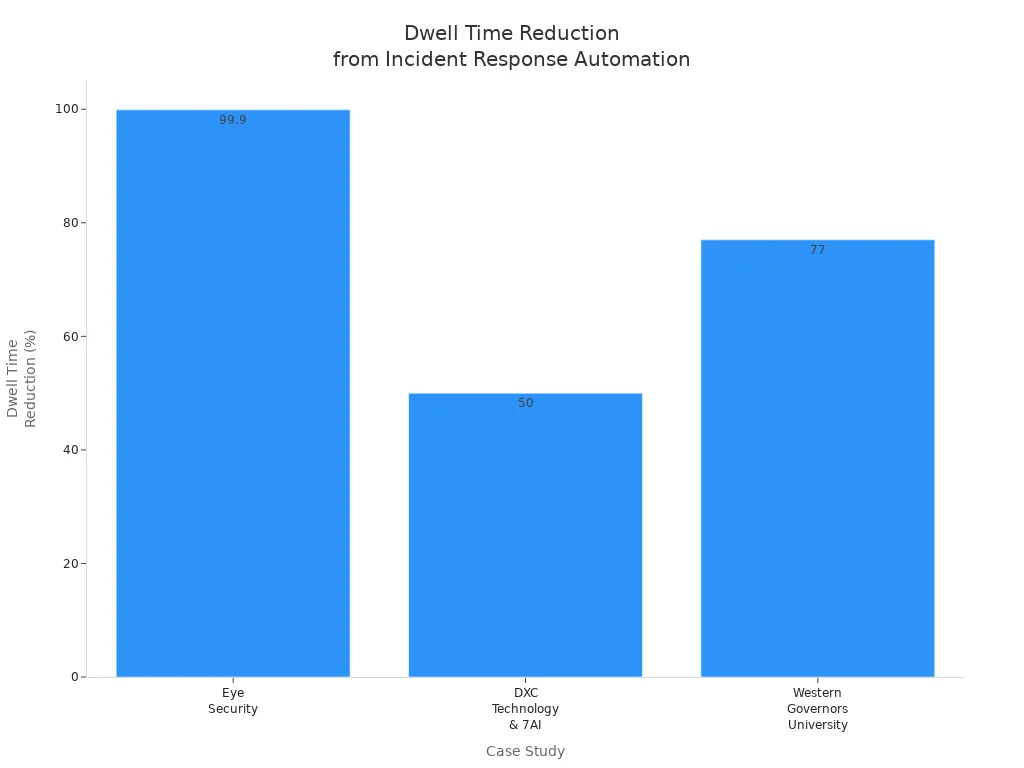
- قلّصت Eye Security زمن البقاء غير المكتشف من 24 يومًا إلى أقل من 24 دقيقة.
- حسّنت Western Governors University زمن الحل بنسبة 77%.
- وفّرت DXC Technology وShield 7AI آلاف ساعات المحللين وخفّضت أزمنة الاستجابة إلى النصف.
الدفاع ضد التصيد الاحتيالي وبرامج الفدية
لا يزال التصيد الاحتيالي وبرامج الفدية يهددان سلامتك الرقمية. يستخدم المهاجمون تقنيات متقدمة لخداعك ودفعك إلى مشاركة معلومات حساسة. تمنحك الحلول المدعومة بالذكاء الاصطناعي الغلبة.
تحليل البريد الإلكتروني بمعالجة اللغة الطبيعية
تساعدك معالجة اللغة الطبيعية (NLP) على تحليل رسائل البريد الإلكتروني والرسائل بحثًا عن مؤشرات التصيد الاحتيالي. تبحث نماذج NLP عن الأنماط المشبوهة، وعناوين المرسل المزيفة، والطلبات العاجلة.
مع Microsoft Purview، تحصل على فحص متقدم للبريد الإلكتروني مدعوم بالذكاء الاصطناعي. تستخدم Purview معالجة اللغة الطبيعية لوضع علامات على الرسائل الخطرة وتنبيهك إلى التهديدات المحتملة التي تتضمن بيانات حساسة أو مرفقات مشبوهة.
| الميزة | أمان البريد الإلكتروني التقليدي | تحليل البريد بمعالجة اللغة الطبيعية المدعوم بالذكاء الاصطناعي |
|---|---|---|
| مطابقة الكلمات المفتاحية | ✅ | ✅ |
| فهم السياق | ❌ | ✅ |
| التعلم التكيفي | ❌ | ✅ |
| التنبيهات الفورية | ⚠️ | ✅ |
خوارزميات الكشف المبكر
تساعدك خوارزميات الكشف المبكر على إيقاف برامج الفدية قبل انتشارها. يراقب الذكاء الاصطناعي الأنظمة بحثًا عن التشفير السريع للملفات، وحركة الشبكة غير المعتادة، ومحاولات الوصول غير المصرح بها، ويُطلق استجابات آلية لعزل الأجهزة المصابة.
الشراكة بين الإنسان والذكاء الاصطناعي في الأمن السيبراني
تعزيز فرق الأمن
الذكاء الاصطناعي كمساعد للمحللين
ترى كيف يُحدث الذكاء الاصطناعي تحولًا في فريق الأمن لديك بوصفه مساعدًا للمحللين. يتولى الذكاء الاصطناعي معالجة حجم غير محدود من التنبيهات، مما يتيح لك التركيز على التحقيقات المعقدة بينما تُؤتمت المهام الروتينية.
| المقياس | بدون الذكاء الاصطناعي | مع الذكاء الاصطناعي (على نطاق واسع) |
|---|---|---|
| متوسط تكلفة الاختراق | 5.52 مليون دولار | 3.62 مليون دولار |
| دورة حياة الاختراق | 321 يومًا | 241 يومًا |
| فجوة تغطية التنبيهات | 40% | فرز آلي لمعظم التنبيهات |
| تخفيض عبء عمل المحللين | خط الأساس | حتى 80% |
| وقت المحللين الموفَّر يوميًا | خط الأساس | من 6 إلى 7 ساعات |
الحد من إرهاق التنبيهات
تستخدم الذكاء الاصطناعي لفرز التنبيهات، فيقل عدد الإيجابيات الكاذبة، ويتراجع متوسط زمن اكتشاف التهديدات إلى دقائق. وتؤدي الأتمتة إلى دمج التنبيهات المتعددة في حالة واحدة، مما يخفف ضغط المحللين وإرهاقهم.
ذكاء اصطناعي أخلاقي وشفاف
معالجة التحيّز
تثق بالذكاء الاصطناعي في الأمن السيبراني عندما ترى الشفافية والعدالة. تعالج التحيّز من خلال إجراء عمليات تدقيق على بيانات التدريب، وتطبيق تقنيات تصحيح التحيّز، وصياغة إرشادات أخلاقية واضحة.
ضمان المساءلة
تضمن المساءلة باتباع أطر الامتثال مثل قانون الذكاء الاصطناعي الأوروبي وISO/IEC 42001 وإطار NIST AI RMF لإدارة المخاطر والحفاظ على الشفافية.
تأهيل الكوادر لأمن الذكاء الاصطناعي
التدريب على أدوات الذكاء الاصطناعي
تُؤهّل فريق الأمن لديك لاستخدام الأدوات المدعومة بالذكاء الاصطناعي بفاعلية، وتعزز التعلم المستمر، وتستثمر في نقاط القوة البشرية كالحكم النقدي والإبداع.
أدوار أمنية جديدة
تظهر أدوار أمنية جديدة تتطلب إجادة التهديدات المدفوعة بالذكاء الاصطناعي، وتصميم الأنظمة الآمنة، وقيادة السياسات، والحوكمة.
المخاطر والتأثير على المؤسسات والأفراد
التحوّل الأمني
تحوّلات الاستراتيجية
تُعيد المؤسسات صياغة استراتيجيات الأمن السيبراني لديها بالانتقال من الأمن التفاعلي إلى الأمن الاستباقي. وتُعد أطر الوصول المركزية والدفاعات متعددة الطبقات أساسية لحماية بيئات السحابة الحديثة.
الاستثمار في حلول الذكاء الاصطناعي
يتسارع الاستثمار في حلول الأمن المدعومة بالذكاء الاصطناعي، وتؤدي منصات مثل Microsoft Purview دورًا حيويًا في ربط الضوابط بأصول البيانات ومراقبة المحتوى الحساس.
إدارة مخاطر الذكاء الاصطناعي
الذكاء الاصطناعي العدائي
تواجه مخاطر جديدة من الذكاء الاصطناعي العدائي، ومنها التلاعب بالمدخلات وتسميم النماذج. ويتطلب التصدي لها مصادقة قوية، والتحقق من صحة المدخلات، وإجراء عمليات تدقيق أمني منتظمة.
مخاوف خصوصية البيانات
تنشأ مخاوف خصوصية البيانات عندما يتفاعل الموظفون مع أدوات الذكاء الاصطناعي. تعتمد على التحقق من صحة البيانات، والخصوصية التفاضلية، وMicrosoft Purview لإدارة الامتثال وتصنيف البيانات.
تمكين المستخدمين
أدوات الأمن المعززة بالذكاء الاصطناعي
تُمكّن نفسك بأدوات تعلم آلي تكشف التهديدات المتقدمة، مثل البرمجيات الخبيثة بلا ملفات وهجمات اليوم الصفر، وتُؤتمت في الوقت نفسه الاستجابة للحوادث.
بناء المرونة الرقمية
تبنون المرونة الرقمية من خلال دمج مراقبة التهديدات في الوقت الفعلي، والكشف عن نقاط النهاية، والتحليلات المتقدمة في عملياتكم اليومية.
الأسئلة المتداولة
ما هو الذكاء الاصطناعي الوكيل (Agentic AI) في الأمن السيبراني؟
يشير الذكاء الاصطناعي الوكيل إلى الأنظمة التي تعمل بشكل مستقل لاكتشاف التهديدات والاستجابة لها. تلاحظون كيف تتخذ هذه الأدوات القرارات دون انتظار مدخلات بشرية، ما يساعدكم على حماية الأصول الرقمية بسرعة أكبر.
كيف يساعد Microsoft Purview في منع تسرب البيانات؟
تستخدمون Microsoft Purview لمراقبة الوصول إلى البيانات وتصنيف المعلومات الحساسة. ينبهكم Purview عندما يحاول أحد مشاركة ملفات سرية، ويفرض قواعد لحظر الإجراءات المحفوفة بالمخاطر.
هل يستطيع الذكاء الاصطناعي اكتشاف التهديدات الداخلية؟
نعم. يحلل الذكاء الاصطناعي سلوك المستخدمين ويرصد النشاط غير المعتاد، ما يتيح لكم اكتشاف التهديدات الداخلية المحتملة مبكرًا والتحقيق فيها قبل وقوع الضرر.
ما فوائد أتمتة الاستجابة للحوادث؟
توفرون الوقت من خلال أتمتة الاستجابة للحوادث. تُرشدكم دفاتر التشغيل المدعومة بالذكاء الاصطناعي خلال كل خطوة، ما يساعدكم على معالجة مشكلات الأمان بسرعة والحد من الأثر على الأعمال.
كيف تحافظون على الامتثال عند استخدام أدوات الأمان المدعومة بالذكاء الاصطناعي؟
تلتزمون بلوائح مثل قانون الذكاء الاصطناعي الأوروبي والمعيار ISO/IEC 42001. يساعدكم Microsoft Purview على فرض النهج وتتبع الامتثال باستخدام سجلات التدقيق.
ماذا يجب أن تفعلوا إذا اشتبهتم في هجوم تصيّد احتيالي؟
تحققوا من عنوان المرسل وابحثوا عن الروابط المشبوهة. تفحص أدوات الذكاء الاصطناعي الرسائل الإلكترونية بحثًا عن التهديدات، ويمكنكم الإبلاغ عن الرسالة لفريق تقنية المعلومات مع تجنب المرفقات غير المعروفة.
كيف يمكنكم بناء المرونة الرقمية باستخدام الذكاء الاصطناعي؟
تستخدمون الذكاء الاصطناعي للمراقبة في الوقت الفعلي والاستجابات الآلية. يعزز ذلك الدفاعات، ويضمن التعافي السريع من الهجمات الإلكترونية، ويحافظ على سلاسة عمل الأنظمة.
🎧 استمعوا إلى هذه الحلقة
هل تريدون شرحًا عمليًا لأمان الذكاء الاصطناعي وMicrosoft Purview؟ تشرح هذه الحلقة الموضوع بلغة واضحة وتبيّن لماذا يهم ذلك Microsoft 365 وAzure وPower Platform والأمان والذكاء الاصطناعي والعمل الحديث.
استمعوا إلى هذه الحلقة إذا كنتم تريدون:
- فهم المفاهيم الأساسية وراء أمان الذكاء الاصطناعي وMicrosoft Purview
- معرفة كيفية تناسبه ضمن منظومة تقنيات Microsoft الأوسع
- التعرف على المجالات التي يمكن أن يحقق فيها قيمة عملية لمؤسستكم
قد تعجبكم أيضًا حلقات M365 FM ذات الصلة:
- أمان Copilot باستخدام Microsoft Purview مع Peter Rising [Microsoft]
- أمان Dataverse - شرح مبسّط
- مجموعات أمان الشبكة في Azure - شرح مبسّط
- Microsoft Purview - شرح مبسط
- أمان الذكاء الاصطناعي القائم على Zero Trust مع Microsoft Copilot وAzure – Mourtaza Fazlehoussen [MVP]
لمزيد من الحوارات العملية حول Microsoft، زوروا M365 FM.