 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
שליטה בממשל נתונים ובציות עם Microsoft Purview בעידן ה-AI
By Mirko Peters ·
ברוכים השבים לבלוג! אם אתם עוקבים אחרי הקצב המהיר של השינויים הטכנולוגיים, אתם כבר יודעים שבינה מלאכותית משנה כל …
Automatically translated with AI from the original post. Read the English original
ברוכים השבים לבלוג! אם אתם עוקבים אחרי הקצב המהיר של השינויים הטכנולוגיים, אתם כבר יודעים שבינה מלאכותית משנה כל פינה במקום העבודה המודרני. אבל לצד חדשנות יוצאת דופן מגיע סיכון יוצא דופן. ארגונים ממהרים לאמץ AI סוכני וכלי פרודוקטיביות כמו Microsoft Copilot, ומנהלי האבטחה ניצבים מול אתגר עצום: איך מאבטחים את נכסי הנתונים כשהמשתמשים מקיימים אינטראקציה עם מערכות אוטונומיות ונבונות כל יום? בפוסט הזה נצלול לעומק ונראה כיצד ניתן להשתמש ב-Microsoft Purview כאבן יסוד לאבטחה, לציות ולסיווג נתונים מונעי AI. כדי להעמיק בנושא מנקודת מבט של מומחה, כדאי לצפות בפרק הפודקאסט הקשור, AI Security and Microsoft Purview with Danilo Nogueira [Microsoft].
מבוא לאבטחת AI ול-Microsoft Purview
אתם רואים כיצד AI meets security משנה את ההגנה הדיגיטלית ב-2026. בכל יום הבינה המלאכותית מביאה הזדמנויות ואתגרים חדשים למקום העבודה שלכם. ייתכן שאתם מודאגים מכך שה-AI עלול להגביר את סיכוני האבטחה או להקשות על הגנה על הנתונים. דוחות תעשייה אחרונים מראים שבעוד רוב הארגונים רוצים לפרוס יכולות AI סוכני, רק חלק קטן מאוד מהם מרגיש באמת מוכן לנהל את הסיכונים הכרוכים בכך ולאבטח את המערכות שלו. כשמביטים על נוף האיומים המתפתח, ברור שמנגנוני ההגנה הדיגיטלית דורשים שינוי יסודי.
חשוב להתמקד באימוץ אחראי של AI. אירועים כמו AI Security Summit ופתרונות מקיפים כמו Microsoft Purview מראים לכם כיצד AI meets security בזמן אמת. תגלו ש-AI meets security מתרחש לא באמצעות חסימה מגבילה, אלא באמצעות ניטור ואוטומציה חכמה לניהול הסיכון. כש-AI meets security, תקבלו כלים מתקדמים לזיהוי איומים, להגנה על הנתונים הרגישים שלכם ולתגובה מהירה מתמיד. כאשר AI meets security, סוף סוף תשלטו בהגנה הדיגיטלית שלכם.
מגמות אבטחת AI 2026
אתם רואים כיצד AI בסייבר משנה את האופן שבו אתם מגינים על העולם הדיגיטלי שלכם. ב-2026 אתם נשענים על AI כדי לזהות איומים, לחזות התקפות ולהתאים אישית בקרות אבטחה. תכירו מגמות חדשות באירועים כמו AI Security Summit, מפגש AIMS, ומדוחות אבטחה מקיפים. המגמות האלה מראות לכם כיצד AI בסייבר מביא חדשנות ומשנה את עמדת ההגנה שלכם.
זיהוי איומים אוטונומי
מערכות לומדות בעצמן
אתם משתמשים במערכות לומדות בעצמן כדי לשפר את זיהוי האיומים. מערכות אלה לומדות מכל אירוע ומסתגלות לאיומים חדשים באופן דינמי. אינכם צריכים לעדכן כללים ידנית. AI בסייבר עוזר לכם לבנות הגנות חכמות יותר. אתם רואים את זיהוי האיומים מונע ה-AI מחליף תהליכי עבודה ישנים. AI הופך לעמוד השדרה של מחסנית האבטחה שלכם. אתם סומכים על AI שינתח מיליוני חבילות נתונים בכל שנייה, ויספק לכם תוצאות מהירות ומדויקות יותר משיטות מסורתיות.
התאמה בזמן אמת
אתם מפיקים תועלת מהתאמה בזמן אמת. AI בסייבר מאפשר לכם להגיב לאיומים מיידית. אינכם ממתינים לאנליסטים אנושיים שיפעלו. מערכות AI מבצעות את מחזור החיים המלא, מזיהוי ועד תגובה. אתם רואים הגנה מונעת AI שמשתמשת בלמידה עמוקה ובאנליטיקה התנהגותית. אתם מזהים איומים מורכבים כמו תוכנות זדוניות שנוצרו על ידי AI. אתם משתמשים בקורלציה של אירועים ובהערכת סיכונים כדי לבנות תובנות, מה שעוזר לכם לקבל החלטות טובות יותר ולהגיב מהר.
אתם מקבלים הפחתה מיידית של נזקים בעזרת AI בסייבר. ה-AI משתלב בצורה חלקה עם כלי האבטחה שלכם ופועל גם כאשר אנליסטי ה-SOC עסוקים.
| סוג השיפור | תיאור |
|---|---|
| זיהוי איומים מונע AI | AI הופך לעמוד השדרה של זיהוי האיומים, ומחליף תהליכי עבודה תגובתיים במערכות אוטונומיות. |
| מחזור חיים מזיהוי ועד תגובה | מערכות AI יכולות לבצע את כל מחזור החיים, מה שמשפר את ההגנה בזמן אמת ומקצר את פרק הזמן מהזיהוי ועד הגילוי. |
| מארג זיהוי מתקדם | משתמש בלמידה עמוקה ובאנליטיקה התנהגותית כדי לזהות איומים מורכבים כמו תוכנות זדוניות שנוצרו על ידי AI. |
| קורלציה של אירועים והערכת סיכונים | מקשר בין מיליארדי אירועים כדי לבנות תובנות מקיפות, ומשפר את קבלת ההחלטות ואת התגובה. |
| הפחתה מיידית | מאפשר פעולה מיידית גם ללא אנליסטי SOC, ומשתלב עם כלי אבטחה שונים. |
ניתוח חזוי באבטחת סייבר
חיזוי דפוסי תקיפה
משתמשים בניתוח חזוי כדי לחזות דפוסי תקיפה. AI בתחום אבטחת הסייבר מנתח נתוני איומים גלובליים. אפשר לחזות מגמות כמו קמפייני תוכנות זדוניות לכרייה של מטבעות קריפטוגרפיים וניצול של פגיעויות יום-אפס. AI בתחום אבטחת הסייבר עוזר לכם לצפות תקיפות לפני שהן מתרחשות, ומסתמך על מודיעין איומים כדי להישאר צעד קדימה.
- מודיעין איומים: מודלים חזויים מנתחים נתוני איומים גלובליים כדי לחזות מגמות תקיפה מתעוררות.
- ניתוח התנהגות משתמשים: אתם מגדירים קווי בסיס להתנהגות משתמשים רגילה, מה שעוזר לזהות איומים פנימיים הרבה יותר מהר.
- אבטחת רשת: ניתוח חזוי צופה דפוסי תעבורת רשת, ומאפשר לזהות מוקדם תקיפות DDoS פוטנציאליות או פריצות.
- ניהול פגיעויות: אתם מנתחים נתונים היסטוריים כדי לתעדף ניהול תיקוני אבטחה ולחזות פגיעויות שצפוי שינוצלו.
הפחתת סיכונים באופן יזום
משתמשים ב-AI בתחום אבטחת הסייבר כדי להפחית סיכונים באופן יזום. אל תחכו עד שאיומים יגרמו נזק. הגנה מונעת על ידי AI עוזרת להעריך סיכונים ולפעול מיד. משתמשים בניטור מתמשך כדי לזהות פגיעויות, לתעדף תיקונים ולחזק את מצב האבטחה.
בקרות אבטחה מותאמות אישית
ניתוח התנהגות משתמשים
משתמשים בניתוח התנהגות משתמשים כדי להתאים אישית בקרות אבטחה. AI בתחום אבטחת הסייבר עוקב אחר האופן שבו אתם משתמשים במכשירים ובנתונים שלכם. אפשר לזהות פעילות חריגה ולמנוע איומים פנימיים על ידי בניית קווי בסיס וזיהוי מהיר של חריגות.
ניהול גישה מסתגל
משתמשים בניהול גישה מסתגל כדי לשלוט במי יכול לגשת לנתונים שלכם. AI בתחום אבטחת הסייבר מתאים הרשאות באופן דינמי על בסיס התנהגות משתמשים. כך מגנים על מידע רגיש ומפחיתים את הסיכון לדליפת נתונים, ומקבלים החלטות גישה חכמות וגמישות יותר.
Microsoft Purview הוא דוגמה מובילה לאבטחה וממשל מונעי AI. משתמשים ב-Purview כדי לסווג ולהגן על מידע רגיש, להעריך סיכונים ולהבטיח תאימות. מקבלים הגנה מקצה לקצה, מהזהות ועד לנתונים, המכשירים והענן.
AI פוגש אבטחה: יישומים מעשיים
זיהוי איומים בזמן אמת
מניעת חדירות לרשת
אתם נשענים על AI כדי לחזק את אבטחת הסייבר שלכם ולהגן על הרשת מפני איומים. זיהוי איומים בזמן אמת מאפשר לזהות התנהגויות של תוקפים בזמן שהן מתרחשות. משתמשים בזיהוי איומים מונע AI כדי לנטר תעבורה בסביבות הרשת, הזהות והענן שלכם.
| שם היישום | תכונות עיקריות | מגבלות |
|---|---|---|
| זיהוי איומים מונע AI | מזהה התנהגויות של תוקפים בזמן אמת בסביבות שונות, כולל רשת וענן. | נדרש שיפור בדיוק הזיהוי; יכולות מוגבלות לאיחוד נתונים; פערים באינטגרציה. |
| AccuKnox CDR | ניטור מתמשך, זיהוי מבוסס AI ותגובה אוטומטית לסביבות ענן. | עקומת למידה תלולה; הגדרה מורכבת; עלות גבוהה; עיכובים בתמיכה ללקוחות. |
| Darktrace DETECT | AI לומד-עצמי שמזהה איומים לא מוכרים ומספק כיסוי ארגוני רחב. | נפח התראות גבוה הדורש כוונון; הגדרה ראשונית מורכבת; עקומת למידה תלולה; עלות כוללת גבוהה. |
זיהוי חריגות בענן
מגנים על סביבות הענן שלכם באמצעות זיהוי חריגות מונע AI. AI מנתח מיליארדי אירועים ומזהה דפוסים חריגים המעידים על איומים, כגון גישה לא מורשית או הוצאת נתונים (data exfiltration).
AI בתחום אבטחת הסייבר מעניק לכם נראות על עומסי עבודה בסביבות multi-cloud. אפשר לזהות איומים לא מוכרים בלי להסתמך אך ורק על כללים מוגדרים מראש.
Microsoft Purview עוזר לכם לנהל סיכונים בענן. משתמשים ב-Purview כדי לזהות ולסווג מידע רגיש, להחיל הצפנה ולנטר התנהגויות שיתוף מסוכנות. מונעים שיתוף יתר של מידע עם כלי AI כמו Copilot, על ידי אכיפת בקרות גישה מחמירות ומדיניות תאימות.
חידושים באבטחת נקודות קצה
ניתוח תוכנות זדוניות באמצעות AI
משתמשים בכלים מונעי AI כדי לנתח תוכנות זדוניות ולהגן על נקודות הקצה שלכם. AI בתחום אבטחת הסייבר עובר מזיהוי מבוסס חתימות לניתוח התנהגותי ולמידת מכונה, ומאפשר לזהות איומים חדשים ולהגיב תוך מילישניות.
| היבט | אבטחה מסורתית | אבטחה מונעת AI |
|---|---|---|
| שיטת זיהוי | מבוססת חתימות | ניתוח התנהגותי & למידת מכונה |
| זמן תגובה | שעות עד ימים | מילישניות |
| התראות שגויות | 40-90% מההתראות | 5-10% מההתראות |
| דרישות כוח אדם | ניטור אנושי 24/7 | אוטומטי עם פיקוח אנושי |
| השלכות עלות | עלויות עבודה גבוהות | הפחתת הוצאות תפעוליות |
אוטומציה של בידוד מכשירים
משתמשים ב-AI כדי לאוטומט בידוד מכשירים כאשר מזוהים איומים. כלים מונעי AI מזהים מכשירים שנפרצו ומסירים אותם מהרשת מיד, ומונעים מתוכנות זדוניות להתפשט.
אוטומציה לתגובה לאירועי אבטחה
פלייבוקים חכמים
משתמשים בבינה מלאכותית כדי להפוך את התגובה לאירועי אבטחה לאוטומטית ולייעל חקירות. פלייבוקים חכמים מנחים אתכם בתכנון התגובה ומעשירים התראות בנתונים הקשריים, כך שאפשר לתעדף איומים משמעותיים.
תיקון מהיר
תגובה לפרצות מבוססת בינה מלאכותית מקצרת משמעותית את זמני התגובה. מחקרי מקרה מראים שארגונים שמשתמשים באוטומציה שיפרו באופן ניכר את זמן השהות של התוקף במערכת (dwell time) ואת זמן הפתרון הממוצע (mean time to resolution).
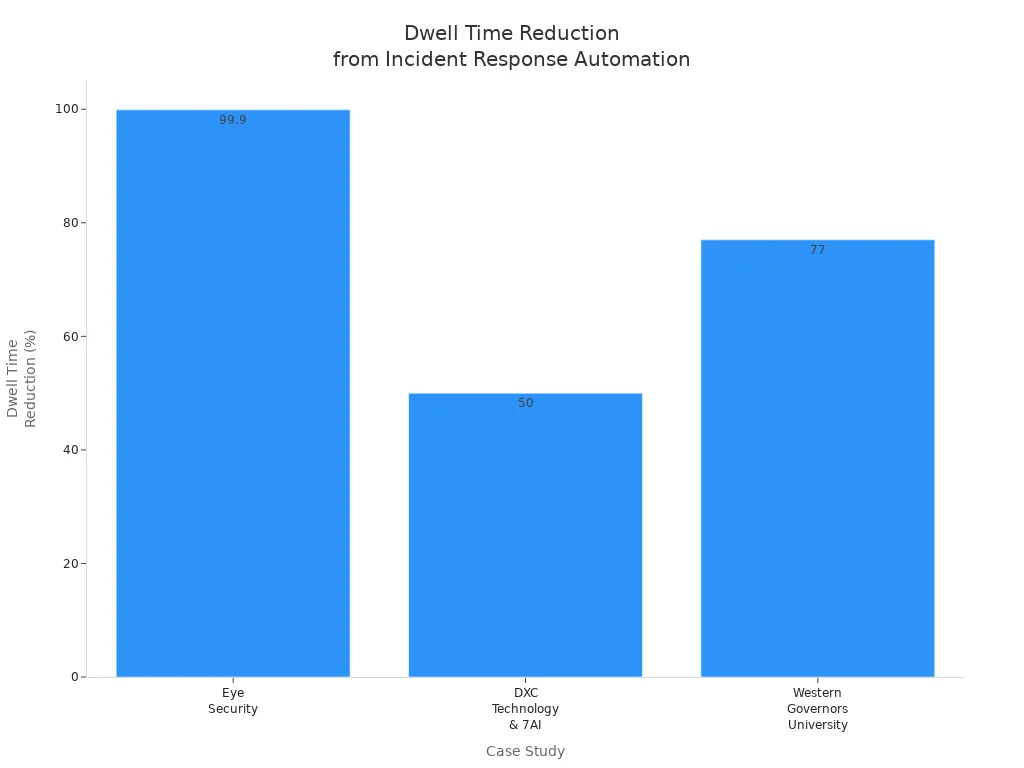
- Eye Security הפחיתה את זמן השהות של התוקף מ-24 ימים לפחות מ-24 דקות.
- Western Governors University שיפרה את זמן הפתרון ב-77%.
- DXC Technology ו-7AI חסכו אלפי שעות עבודה של אנליסטים וקיצצו את זמני התגובה בחצי.
הגנה מפני פישינג ורנסומוור
פישינג ורנסומוור ממשיכים לאיים על הביטחון הדיגיטלי שלכם. התוקפים משתמשים בטקטיקות מתקדמות כדי לשכנע אתכם לשתף מידע רגיש. פתרונות מבוססי בינה מלאכותית נותנים לכם את היתרון.
NLP לניתוח אימיילים
עיבוד שפה טבעית (NLP) עוזר לנתח אימיילים והודעות ולזהות סימנים לפישינג. מודלי NLP מחפשים דפוסים חשודים, כתובות שולח מזויפות או בקשות דחופות.
עם Microsoft Purview מקבלים סריקת אימיילים מתקדמת מבוססת בינה מלאכותית. Purview משתמש ב-NLP כדי לסמן אימיילים מסוכנים ולהתריע על איומים אפשריים, כגון הודעות שמכילות מידע רגיש או קבצים מצורפים חשודים.
| תכונה | אבטחת אימייל מסורתית | ניתוח אימיילים מבוסס NLP ובינה מלאכותית |
|---|---|---|
| התאמת מילות מפתח | ✅ | ✅ |
| הבנת הקשר | ❌ | ✅ |
| למידה אדפטיבית | ❌ | ✅ |
| התראות בזמן אמת | ⚠️ | ✅ |
אלגוריתמים לזיהוי מוקדם
אלגוריתמים לזיהוי מוקדם עוזרים לעצור רנסומוור לפני שהוא מתפשט. הבינה המלאכותית מנטרת מערכות לאיתור הצפנה מהירה של קבצים, תעבורת רשת חריגה או ניסיונות גישה לא מורשים, ומפעילה תגובות אוטומטיות שמבודדות מכשירים נגועים.
שותפות בין אדם לבינה מלאכותית בסייבר
העצמת צוותי אבטחה
בינה מלאכותית כעוזר אנליסט
הבינה המלאכותית משנה את צוות האבטחה שלכם ומשמשת כעוזר אנליסט. היא מטפלת בנפח בלתי מוגבל של התראות, ומאפשרת להתמקד בחקירות מורכבות בזמן שהמשימות השגרתיות מתבצעות אוטומטית.
| מדד | ללא בינה מלאכותית | עם בינה מלאכותית (היקף נרחב) |
|---|---|---|
| עלות ממוצעת לפרצה | 5.52 מיליון דולר | 3.62 מיליון דולר |
| משך מחזור חיי הפרצה | 321 ימים | 241 ימים |
| פער כיסוי התראות | 40% | רובן מטופלות אוטומטית במיון ראשוני |
| הפחתת עומס העבודה של אנליסטים | קו בסיס | עד 80% |
| זמן אנליסט יומי שנחסך | קו בסיס | 6-7 שעות |
הפחתת עייפות מהתראות
משתמשים בבינה מלאכותית למיון התראות, מה שמפחית תוצאות חיוביות שגויות ומקצר את זמן הזיהוי הממוצע של איומים לדקות. אוטומציה מאחדת מספר התראות לתיק אחד, ומפחיתה את הלחץ וההתשה של האנליסטים.
בינה מלאכותית אתית ושקופה
התמודדות עם הטיה
אפשר לתת אמון בבינה מלאכותית בסייבר כשיש שקיפות והגינות. מתמודדים עם הטיה באמצעות ביקורות על נתוני האימון, החלת טכניקות לתיקון הטיה וניסוח הנחיות אתיות ברורות.
הבטחת אחריותיות
אחריותיות מובטחת כשפועלים לפי מסגרות ציות כגון EU AI Act, ISO/IEC 42001 ו-NIST AI RMF, כדי לנהל סיכונים ולשמור על שקיפות.
הכשרה לאבטחת בינה מלאכותית
הכשרה לכלי בינה מלאכותית
מכשירים את צוות האבטחה לעבוד ביעילות עם כלים מבוססי בינה מלאכותית, מטפחים למידה מתמשכת ומשקיעים בחוזקות אנושיות כמו שיקול דעת ביקורתי ויצירתיות.
תפקידי אבטחה חדשים
צצים תפקידי אבטחה חדשים הדורשים שליטה באיומים מונעי בינה מלאכותית, תכנון מערכות מאובטחות, מנהיגות במדיניות וממשל.
סיכון והשפעה על ארגונים & יחידים
טרנספורמציה באבטחה
שינויי אסטרטגיה
ארגונים משנים את אסטרטגיות הסייבר שלהם ועוברים מאבטחה תגובתית לאבטחה יזומה. מסגרות גישה מרכזיות והגנות שכבתיות הן קריטיות להגנה על סביבות ענן מודרניות.
השקעה בפתרונות בינה מלאכותית
ההשקעה בפתרונות אבטחה מבוססי בינה מלאכותית גוברת, כאשר פלטפורמות כמו Microsoft Purview ממלאות תפקיד חשוב במיפוי בקרות לנכסי נתונים ובניטור תוכן רגיש.
ניהול סיכוני בינה מלאכותית
איומים עוינים מבוססי בינה מלאכותית
אתם נחשפים לסיכונים חדשים מבינה מלאכותית עוינת, כולל מניפולציה בקלט והרעלת מודלים. ההגנה מפניהם דורשת אימות חזק, אימות קלט וביקורות אבטחה סדירות.
חששות לפרטיות נתונים
חששות לפרטיות נתונים עולים כאשר עובדים מתקשרים עם כלים של בינה מלאכותית. מסתמכים על אימות נתונים, פרטיות דיפרנציאלית ו-Microsoft Purview לניהול ציות ולסיווג נתונים.
העצמת משתמשים
כלי אבטחה משופרי בינה מלאכותית
מעצימים את עצמכם בעזרת כלי למידת מכונה שמזהים איומים מתקדמים, כגון תוכנות זדוניות ללא קבצים והתקפות יום אפס, ומבצעים אוטומציה לתגובה לאירועי אבטחה.
בניית חוסן דיגיטלי
אתם בונים חוסן דיגיטלי על ידי שילוב ניטור איומים בזמן אמת, זיהוי נקודות קצה וניתוח מתקדם בפעילות היומיומית שלכם.
שאלות נפוצות
מהו AI סוכני באבטחת סייבר?
AI סוכני הוא מונח למערכות הפועלות באופן עצמאי כדי לזהות איומים ולהגיב להם. אתם רואים שכלים אלה מקבלים החלטות בלי להמתין לקלט אנושי, וכך עוזרים לכם להגן על נכסים דיגיטליים מהר יותר.
כיצד Microsoft Purview עוזר למנוע דליפות מידע?
אתם משתמשים ב-Microsoft Purview כדי לנטר גישה לנתונים ולסווג מידע רגיש. Purview מתריע לכם כאשר מישהו מנסה לשתף קבצים חסויים, ואוכף כללים החוסמים פעולות מסוכנות.
האם AI יכול לזהות איומים פנימיים?
כן. AI מנתח את התנהגות המשתמשים ומסמן פעילות חריגה. כך אתם יכולים לזהות איומים פנימיים פוטנציאליים מוקדם, ולחקור לפני שייגרם נזק.
מהם היתרונות של אוטומציה של תגובה לאירועים?
אתם חוסכים זמן על ידי אוטומציה של תגובה לאירועים. פלייבוקים מונעי AI מנחים אתכם בכל שלב, ועוזרים לכם לפתור בעיות אבטחה במהירות ולצמצם את ההשפעה על העסק.
כיצד שומרים על ציות בעת שימוש בכלי אבטחה מבוססי AI?
אתם פועלים לפי רגולציות כמו EU AI Act ו-ISO/IEC 42001. Microsoft Purview עוזר לכם לאכוף מדיניות ולעקוב אחר ציות באמצעות יומני ביקורת.
מה עליכם לעשות אם אתם חושדים בניסיון פישינג?
בדקו את כתובת השולח וחפשו קישורים חשודים. כלי AI סורקים הודעות דוא"ל לאיתור איומים, ואתם יכולים לדווח על ההודעה לצוות ה-IT שלכם, תוך הימנעות מקבצים מצורפים לא מוכרים.
כיצד ניתן לבנות חוסן דיגיטלי בעזרת AI?
אתם משתמשים ב-AI לניטור בזמן אמת ולתגובות אוטומטיות. זה מחזק את ההגנות, מבטיח התאוששות מהירה ממתקפות סייבר ושומר על מערכות שפועלות בצורה חלקה.
🎧 האזינו לפרק הזה
מעוניינים בהסבר מעשי על AI Security ו-Microsoft Purview? הפרק הזה מפרק את הנושא בשפה ברורה ומראה מדוע הוא חשוב עבור Microsoft 365, Azure, Power Platform, אבטחה, AI ועבודה מודרנית.
האזינו לפרק הזה אם אתם רוצים:
- להבין את המושגים המרכזיים מאחורי AI Security ו-Microsoft Purview
- לראות כיצד זה משתלב במערך הטכנולוגיות הרחב של Microsoft
- ללמוד היכן זה יכול ליצור ערך מעשי לארגון שלכם
ייתכן שתאהבו גם את פרקי M365 FM הקשורים הבאים:
- אבטחת Copilot באמצעות Microsoft Purview עם Peter Rising [Microsoft]
- אבטחת Dataverse – בקצרה
- Azure Network Security Groups - הסבר פשוט
- Microsoft Purview - בפשטות
- אבטחת AI מבוססת Zero Trust עם Microsoft Copilot ו-Azure – Mourtaza Fazlehoussen [MVP]
לגלות עוד שיחות מעשיות על טכנולוגיות Microsoft ב-M365 FM.