 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Die verborgenen Risiken von Shadow AI im Unternehmen aufdecken
Von Mirko Peters ·
Willkommen zu unserem Tiefblick auf eine der drängendsten Herausforderungen für Cybersicherheit und Compliance in modernen Organisationen: die rasante Ausbreitung von Shadow AI und unverwalteten Daten.
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Willkommen zu unserem Tiefblick auf eine der drängendsten Herausforderungen für Cybersicherheit und Compliance in modernen Organisationen: die rasante Ausbreitung von Shadow AI und unverwalteten Daten. In einer Zeit, in der Mitarbeitende ständig nach Wegen suchen, ihre Produktivität zu steigern, war die Versuchung, nicht genehmigte Anwendungen, unautorisierte Cloud-Plattformen und unregulierte generative KI-Tools zu nutzen, noch nie so groß. Diese Tools wirken auf individueller Ebene oft harmlos oder sogar nützlich. Sie öffnen jedoch massive blinde Flecken, die Ihre Sicherheitslage im Unternehmen erheblich schwächen können.
Um dieses Thema genauer zu beleuchten und praktische Gespräche mit Branchenexperten zu hören, sehen Sie sich unbedingt unsere passende Podcast-Episode an: Shadow Data Discovery and Governance with Microsoft Purview.
Der blinde Fleck bei Shadow Data erklärt
Was sind Shadow Data?
Der Begriff „Shadow Data“ fällt in Gesprächen über Datensicherheit häufig. Shadow Data bezeichnet nicht verwaltete und nicht überwachte Informationen, die außerhalb der IT-Governance und der Sicherheitsprotokolle Ihres Unternehmens liegen. Diese Daten verstecken sich oft auf privaten Geräten, in nicht autorisierten Cloud-Speichern oder in nicht genehmigten Anwendungen. Da die IT diese Informationen weder kontrolliert noch überwacht, stellen sie ein erhebliches Risiko für Ihr Unternehmen dar. Shadow Data können alles umfassen, von sensiblen Kundendaten bis zu vertraulichen Geschäftsplänen. Wenn Sie nicht wissen, wo Ihre Daten liegen, können Sie sie nicht schützen.
Hinweis: Shadow Data sind nicht nur ein technisches Problem. Sie stellen ein geschäftliches Risiko dar, das zu Datenlecks, Compliance-Verstößen und Vertrauensverlust führen kann.
Warum blinde Flecken entstehen
Sie fragen sich vielleicht, warum Shadow-Data-Blindspots so häufig auftreten. Dafür gibt es mehrere typische Gründe:
- Mitarbeitende wollen schnellere Lösungen. Wenn Sie unter engen Fristen stehen, umgehen Sie unter Umständen die IT und nutzen Tools, die Ihnen helfen, schneller zu arbeiten. Dieses Verhalten erzeugt Shadow IT.
- Manchmal erfüllen IT-bereitgestellte Lösungen Ihre Anforderungen nicht. Dann suchen Sie nach alternativen Tools, was neue Sicherheitslücken öffnen kann.
- Cloud-basierte Dienste sind leicht zugänglich. Sie können neue Apps ohne Beteiligung der IT einsetzen. Erfüllen diese Tools keine Sicherheitsstandards, entstehen Schwachstellen.
Diese Faktoren machen es leicht, dass Shadow Data unbemerkt wachsen. Vielleicht merken Sie erst, wie viele Informationen der formalen Kontrolle entgehen, wenn ein Problem auftritt.
Häufige Quellen
Shadow Data können aus vielen Bereichen Ihres Arbeitsalltags stammen. Hier sind einige der häufigsten Quellen:
- Nicht genehmigte SaaS- und Shadow-AI-Tools: Sie nutzen unter Umständen Apps oder KI-Dienste ohne Genehmigung der IT. Diese Tools speichern Daten in nicht autorisierten Cloud-Diensten.
- Test- oder Entwicklungsdatenbanken: Beim Aufbau von Testumgebungen entstehen oft zusätzliche Datenkopien. Wenn Sie diese nicht absichern, werden sie zu Shadow Data.
- Persönliche Geräte und Lecks durch mobile oder Cloud-Synchronisierung: Die Synchronisierung von Arbeitsdaten auf Smartphone oder Laptop erzeugt nicht erfasste Kopien. Diesen Geräten fehlen unter Umständen geeignete Sicherheitskontrollen.
- Vergessene Artefakte, Archive und Legacy-Apps: Alte Protokolle, verwaiste Cloud-Speicher und ungenutzte Anwendungen können sensible Informationen enthalten. Wenn Sie sie vergessen, werden sie zu verborgenen Risiken.
Sie sollten diese Quellen im Blick behalten, um den blinden Fleck bei Shadow Data zu verkleinern. Wer versteht, wo sich Shadow Data verbergen, macht den ersten Schritt zu besserer Datensicherheit und Compliance.
Datensicherheitsrisiken durch Shadow Data
Schwachstellen und Offenlegung
Wenn Shadow Data sich Ihrer Kontrolle entziehen, drohen ernsthafte Gefahren. Shadow Data verstecken sich oft an Orten, die Ihr IT-Team weder sehen noch verwalten kann. Diese fehlende Transparenz schwächt Ihre Datensicherheit. Sie wissen unter Umständen nicht, wer Zugriff auf sensible Dateien hat oder wo vertrauliche Informationen liegen. Dadurch steigt das Risiko unberechtigter Zugriffe und von Versagen beim Verhindern von Datenverlust.
Die folgende Tabelle zeigt die häufigsten Bedrohungen im Zusammenhang mit Shadow Data:
| Risikotyp | Beschreibung |
|---|---|
| Unberechtigter Zugriff | Mitarbeitende greifen außerhalb genehmigter Systeme auf Daten zu und verwalten sie, was zu möglichen Datenpannen führen kann. |
| Compliance-Verstöße | Die Nutzung nicht genehmigter Tools kann zu Verstößen gegen Datenschutzvorschriften führen. |
| Fehlende Transparenz | Schwierigkeiten bei der Nachverfolgung und Verwaltung von Daten, die außerhalb offizieller Kanäle gespeichert werden. |
| Potenzielle Datenschutzverletzungen | Erhöhtes Risiko von Datendiebstahl oder Datenverlust durch unregulierte Speicherpraktiken. |
Schatten-Daten erhöhen Ihre Angriffsfläche auf mehreren Wegen:
- Unternehmen versäumen häufig, ihre KI-Tools abzusichern, was zu umfangreicheren Datenschutzverletzungen führen kann.
- Shadow IT erleichtert es Teams, Anwendungen zu nutzen, die die IT nicht überwachen kann, und führt so zu unkontrollierter Datenansammlung.
- Das Vorhandensein von Schatten-Daten vergrößert den Umfang und die Auswirkungen einer Verletzung und erschwert die Verhinderung von Datenverlust erheblich.
Auch Insider-Bedrohungen stellen ein Risiko dar, wenn Mitarbeitende private Geräte oder nicht genehmigte Apps nutzen. Solche Aktionen umgehen Ihre offiziellen Sicherheitskontrollen. Insider-Bedrohungen können zu versehentlichen oder absichtlichen Datenlecks führen. Sie benötigen starke Maßnahmen zur Datensicherheit, um diese Risiken zu reduzieren und Ihr Unternehmen vor Bedrohungen zu schützen.
Auswirkungen auf KI und Betrieb
Schatten-Daten gefährden nicht nur Ihre Datensicherheit. Sie beeinflussen auch Ihre KI-Projekte und den täglichen Betrieb. Wenn Sie Schatten-KI-Tools einsetzen oder nicht freigegebene Daten in Ihre Modelle einspeisen, schaffen Sie neue Risiken. Schatten-KI kann unentdeckte Fehler und verzerrte Ergebnisse verursachen. Diese Fehler können Ihre Entscheidungsfindung beeinträchtigen und Ihre betriebliche Effizienz senken.
In regulierten Branchen steigt das Risiko noch weiter. Ungenaue KI-Ergebnisse können zu Compliance-Verstößen und betrieblichen Rückschlägen führen. Sie benötigen wirksame Strategien zur Verhinderung von Datenverlust, damit nur freigegebene Daten in Ihre KI-Systeme gelangen. Dieser Ansatz hilft Ihnen, Risiken durch schlechte Datenqualität und fehlende Aufsicht zu vermeiden.
Auch in Ihren KI-Workflows müssen Sie Insider-Bedrohungen berücksichtigen. Mitarbeitende nutzen Schatten-Daten möglicherweise, ohne sich des Risikos bewusst zu sein. Dieses Verhalten kann Bedrohungen einschleusen, die Ihre Datensicherheitslage schwächen. Wenn Sie den Fokus auf Datenrisikomanagement und Verhinderung von Datenverlust legen, stärken Sie Ihre Abwehr gegen Bedrohungen von innen und außen.
Tipp: Überprüfen Sie Ihre Richtlinien zur Datensicherheit regelmäßig und überwachen Sie Schatten-Daten. So erkennen Sie Bedrohungen frühzeitig und behalten eine starke Datensicherheitslage bei.
Herausforderungen bei Compliance und Governance
Regulatorische Risiken
In vielen Branchen unterliegen Sie strengen Compliance-Anforderungen. Aufsichtsbehörden verlangen, dass Sie sensible Informationen schützen und klare Governance-Regeln einhalten. Wenn Schatten-Daten wachsen, riskieren Sie, diese Regeln zu verletzen. Nicht verwaltete Daten entgehen Ihren Compliance-Prüfungen häufig. Die Folgen können Bußgelder, rechtliche Schritte und betriebliche Störungen sein.
Regulatorische Compliance bedeutet mehr als das bloße Befolgen von Regeln. Sie schafft Vertrauen bei Kundinnen, Kunden und Partnern.
Die folgende Tabelle zeigt, wie nicht verwaltete Schatten-Daten regulatorische Risiken erzeugen können:
| Beschreibung des Nachweises | Regulatorische Rahmenwerke | Folgen |
|---|---|---|
| Nicht verwaltete Schatten-Daten können aufgrund von Nichteinhaltung zu Bußgeldern und rechtlichen Konsequenzen führen. | DSGVO, CCPA | Bußgelder, rechtliche Schritte |
| Schatten-Daten enthalten häufig sensible Informationen, was bei Prüfungen das Risiko der Nichteinhaltung erhöht. | DSGVO, CCPA | Bußgelder, rechtliche Schritte, betriebliche Störungen |
Ihre Compliance-Lage muss stabil bleiben. Wenn Sie versteckte Daten bei Prüfungen übersehen, drohen Strafen. Aufsichtsbehörden erwarten, dass Sie wissen, wo Ihre Daten liegen und wie Sie sie schützen. Sie müssen Compliance-Anforderungen erfüllen, um kostspielige Fehler zu vermeiden.
Lücken in der klassischen Governance
Klassische Governance-Rahmenwerke berücksichtigen Schatten-Daten-Blindspots oft nicht ausreichend. Sie verlassen sich vielleicht auf statische Bestandsaufnahmen und periodische Audits, doch diese Methoden können mit dem schnellen Tempo der Datenerstellung nicht Schritt halten. Mitarbeitende nutzen jede Woche KI-Tools und nicht genehmigte Apps. Viele teilen sensible Informationen ohne Freigabe.
Das folgende Diagramm zeigt, wie Mitarbeitende KI-Tools nutzen und Daten außerhalb der formalen Governance teilen:
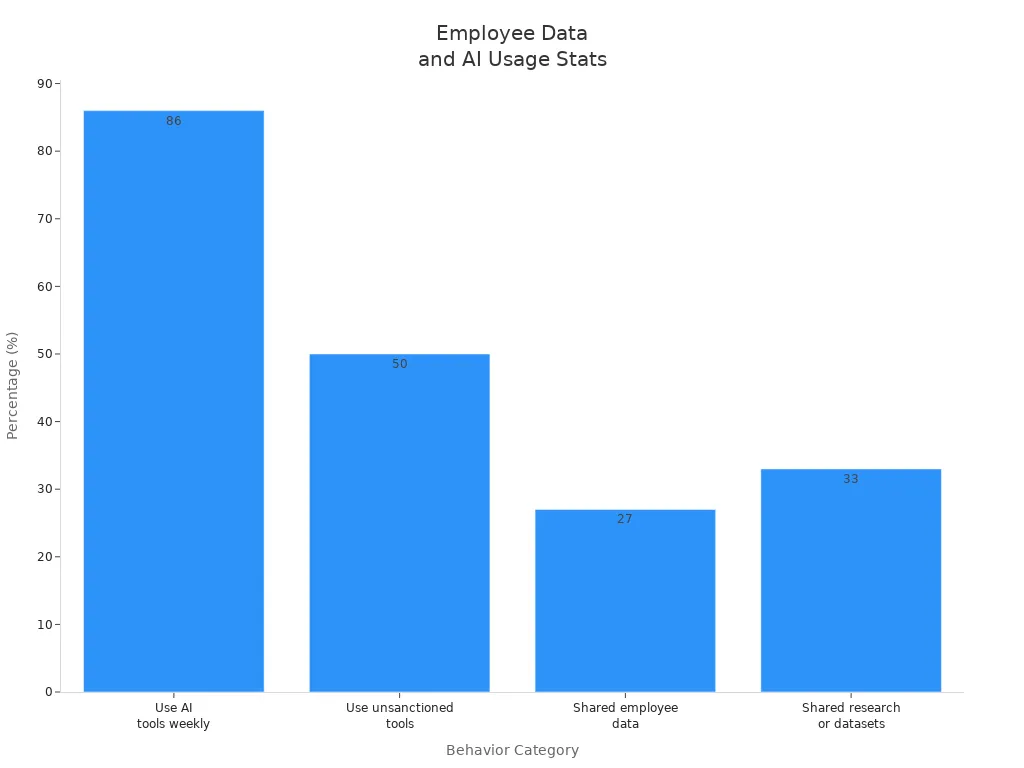
Wie Sie sehen, nutzen 86 % der Mitarbeitenden wöchentlich KI-Tools. Fast die Hälfte setzt nicht genehmigte Tools ein. Viele teilen Mitarbeiterdaten und Forschungsdatensätze. Diese Handlungen erzeugen blinde Flecken in Ihren Governance- und Compliance-Bemühungen.
| Kennzahl | Beschreibung |
|---|---|
| 86% | Anteil der Mitarbeitenden, die wöchentlich KI-Tools nutzen |
| 50% | Fast die Hälfte der Mitarbeitenden nutzt nicht genehmigte Tools |
| 27% | Mitarbeitende, die Mitarbeiterdaten geteilt haben |
| 33% | Mitarbeitende, die Forschungsdaten oder Datensätze geteilt haben |
Sie müssen erkennen, dass klassische Governance nicht jedes neue Tool oder jede neue Plattform erfassen kann. Mitarbeitende nutzen oft private Geräte und externe Dienste. Diese Plattformen laufen außerhalb Ihrer Compliance-Kontrollen. Sie benötigen einen modernen Governance-Ansatz, der sich an neue Risiken anpasst und Ihre Compliance-Lage stabil hält.
Tipp: Sie sollten Ihre Governance-Strategie regelmäßig überprüfen. Suchen Sie nach Lücken, in denen sich Shadow Data verbergen könnte. Passen Sie Ihre Compliance-Prozesse an die sich verändernde regulatorische Landschaft an.
Ihre Sicherheitslage verbessert sich, wenn Sie diese Lücken schließen. Sie schützen sensible Informationen und erfüllen Compliance-Anforderungen. Außerdem bereiten Sie Ihre Organisation auf künftige regulatorische Änderungen vor.
Microsoft Purview für Shadow Data
Kontinuierliche Erkennung
Sie brauchen eine kontinuierliche Erkennung, um Ihre Organisation vor den Risiken von Shadow Data zu schützen. Microsoft Purview nutzt Unified Data Security Posture Management, um eine automatisierte und fortlaufende Erkennung sensibler Informationen bereitzustellen. Dieser Ansatz hilft Ihnen, mit dem schnellen Datenwachstum über Cloud-Plattformen hinweg Schritt zu halten. Sie müssen sich nicht auf veraltete Bestandslisten oder manuelle Prüfungen verlassen. Stattdessen erhalten Sie Echtzeit-Transparenz über Ihre Datenlandschaft.
Mit der kontinuierlichen Erkennung können Sie:
- Verborgene sensible Daten in Cloud-, On-Premises- und SaaS-Umgebungen aufdecken.
- Datenflüsse abbilden und nachverfolgen, wohin sich sensible Geschäftsdaten bewegen.
- Sensible Informationen identifizieren, die außerhalb autorisierter Systeme gespeichert sind.
Microsoft Purview ermöglicht es Ihnen, die Kontrolle über sensible Daten zu behalten, auch wenn Ihre Umgebung komplexer wird. Sie können Shadow Data erkennen, bevor es zu einer Bedrohung wird. Dieser proaktive Ansatz unterstützt Ihre Datenschutzstrategie und stärkt Ihr gesamtes Schutzniveau.
Tipp: Mit der kontinuierlichen Erkennung bleiben Sie Bedrohungen einen Schritt voraus. Sie können Risiken beheben, bevor sie Ihre Prozesse zur Verarbeitung sensibler Daten beeinträchtigen.
| Funktion | Beschreibung |
|---|---|
| Data Map | Deckt die Datenerkennung und Datenherkunft über mehrere Clouds hinweg ab, einschließlich verschiedener Plattformen wie AWS und Google Cloud. |
| Catalog | Ermöglicht die Erkennung von Datenressourcen und die Anreicherung von Metadaten und erhöht so die Transparenz über Datenbestände. |
Sie sehen, dass die Tools zur kontinuierlichen Erkennung von Microsoft Purview die Grundlage für einen starken Datenschutz bilden. Ihnen entgehen keine sensiblen Daten, selbst wenn sie an unerwarteten Stellen versteckt sind.
Data Map und Data Explorer
Für Schutz und Compliance brauchen Sie einen klaren Überblick über Ihre Daten. Die Data Map und der Data Explorer von Microsoft Purview verschaffen Ihnen diese Transparenz. Die Data Map scannt Ihren gesamten Datenbestand, einschließlich strukturierter und unstrukturierter Quellen. Sie deckt Multi-Cloud-Umgebungen ab, etwa AWS und Google Cloud, nicht nur Microsoft-Plattformen. Sie können die Datenherkunft nachverfolgen, also wissen, woher sensible Daten stammen und wohin sie gelangen.
Mit dem Data Explorer durchsuchen, filtern und analysieren Sie Ihre Datenressourcen. Sie finden sensible Geschäftsdaten schnell. Außerdem sehen Sie, wie sich sensible Informationen in Ihrer Organisation bewegen. Das hilft Ihnen, Schutzmaßnahmen durchzusetzen und unautorisierte Freigaben zu unterbinden.
- Sie können den Zugriff auf sensible Datensätze auf genehmigte Geschäftsrollen beschränken.
- Sie können die externe Freigabe vertraulicher Dateien blockieren.
- Sie können Aufbewahrungsregeln auf Datensätze anwenden, die aus rechtlichen Gründen aufbewahrt werden müssen.
- Sie können die unzulässige Verschiebung regulierter Daten an nicht verwaltete Speicherorte kennzeichnen.
Die Data Map und der Data Explorer von Microsoft Purview helfen Ihnen, Shadow Data unter Kontrolle zu bringen. Sie können die Verarbeitung sensibler Daten mit Zuversicht steuern. Außerdem unterstützen Sie die Einhaltung von Vorschriften wie DSGVO und CCPA. Integrierte Vorlagen und automatisierte Berichte erleichtern es, Ihre Datenschutzstandards bei Prüfungen nachzuweisen.
Hinweis: Die Data Map und der Data Explorer fördern Datengenauigkeit, Konsistenz und Vertrauenswürdigkeit. Sie schaffen so eine solide Grundlage für Schutz und Compliance.
Klassifizierung sensibler Daten
Um sensible Daten zu schützen, müssen Sie sie klassifizieren. Microsoft Purview setzt fortschrittliche Methoden ein, um sensible Informationen zu erkennen und zu kennzeichnen. Für strukturierte Daten, etwa Kreditkartennummern und Steuer-IDs, können Sie musterbasierte Erkennung nutzen. Trainable Classifiers helfen Ihnen, Dokumente zu erkennen, die zu einer Kategorie passen, auch wenn sie keinem festen Muster folgen. Exact Data Match ermöglicht den Abgleich von Informationen mit einem genehmigten Datensatz und reduziert so Fehlalarme. Document Fingerprinting erkennt Kopien oder nahezu identische Versionen bekannter Dokumente, was für den Schutz geistigen Eigentums wichtig ist.
- Sensitive Information Types: Erkennt Muster in strukturierten und semistrukturierten Daten.
- Trainable Classifiers: Lernen anhand von Beispielen, um vertrauliche Dokumente zu erkennen.
- Exact Data Match: Gleicht Daten mit genehmigten Listen ab, für präzisen Schutz.
- Document Fingerprinting: Erkennt Duplikate, um sensible Geschäftsdaten zu schützen.
Mit diesen Werkzeugen können Sie sensible Daten in Ihrer gesamten Organisation identifizieren. Anschließend wenden Sie die passenden Schutzrichtlinien an. Dieser Ansatz hilft Ihnen, Anforderungen an den Datenschutz zu erfüllen und Datenschutzverletzungen zu vermeiden. Außerdem unterstützen Sie den Umgang mit sensiblen Daten nach bewährten Methoden.
Die Klassifizierung sensibler Daten in Microsoft Purview unterstützt die Einhaltung wichtiger Vorschriften. Sie können den Speicherort von Daten nachverfolgen, auf Anfragen betroffener Personen reagieren und bei Prüfungen den Nachweis des Schutzes erbringen. Sie verringern das Risiko unberechtigten Zugriffs und verbessern Ihre gesamte Schutzstrategie.
Hinweis: Eine genaue Klassifizierung ist der erste Schritt zu einem wirksamen Datenschutz. Was Sie nicht identifizieren können, können Sie auch nicht schützen.
Microsoft Purview stellt Ihnen die Werkzeuge bereit, um sensible Daten zu erkennen, abzubilden und zu klassifizieren. So erlangen Sie die Kontrolle über Schatten-Daten und stärken Ihre Schutzmaßnahmen. Indem Sie hohe Datenschutzstandards einhalten, schaffen Sie zugleich Vertrauen bei Kunden und Partnern.
Überwachung und Verwaltung von Schatten-Daten
Echtzeitüberwachung
Sie benötigen eine Echtzeitüberwachung, um Ihre Daten sicher und compliant zu halten. Microsoft Purview stellt Ihnen die Werkzeuge bereit, um eine kontinuierliche Überwachung über Ihren gesamten Datenbestand einzurichten. Aktivieren Sie zunächst die Echtzeitüberwachung, um Richtlinienverstöße zu erkennen, etwa übermäßige Freigaben oder unberechtigten Zugriff. Auf diese Weise erkennen Sie Risiken, während sie entstehen, und nicht erst im Nachhinein. Mit dem Data Security Posture Management (DSPM) können Sie sich auf die Erkennung von Shadow-AI-Tools konzentrieren, die neue Risiken mit sich bringen können. DSPM unterstützt die Überwachung, indem es nach nicht genehmigten oder nicht verwalteten KI-Anwendungen sucht.
Gehen Sie folgendermaßen vor, um die Echtzeitüberwachung mit Microsoft Purview einzurichten:
- Aktivieren Sie die kontinuierliche Überwachung für alle Datenquellen, einschließlich Cloud- und lokaler Umgebungen.
- Konfigurieren Sie Erkennungsregeln, um riskante Verhaltensweisen zu identifizieren, etwa Versuche, vertrauliche Daten an nicht genehmigte Speicherorte zu verschieben.
- Richten Sie automatisierte Warnmeldungen für die Überwachung ein, damit Sie benachrichtigt werden, sobald ein Richtlinienverstoß oder eine verdächtige Aktivität auftritt.
- Prüfen Sie die Empfehlungen von Purview, um schnell zu reagieren und Probleme zu beheben, bevor sie eskalieren.
- Testen Sie Ihre Überwachung, indem Sie typische Schatten-Daten-Szenarien simulieren, etwa das Einfügen sensibler Informationen in einen nicht genehmigten KI-Chatbot.
Versucht beispielsweise ein Benutzer, vertrauliche Dateien an eine externe Partei weiterzugeben, können die Überwachungs- und Erkennungsfunktionen von Purview die Aktion blockieren und Ihr Sicherheitsteam in Echtzeit alarmieren. Diese Form der Überwachung hilft Ihnen, die Kontrolle zu behalten, und unterstützt Ihre Compliance-Bemühungen.
Informationsbarrieren
Sie können Informationsbarrieren in Microsoft Purview nutzen, um Ihre Überwachungsstrategie zu stärken. Diese Barrieren beschränken die Kommunikation zwischen Benutzern oder Gruppen, was für Organisationen unverzichtbar ist, die sensible Informationen schützen müssen. Indem Sie interne Grenzen festlegen, verhindern Sie unberechtigte Interaktionen, bevor sie stattfinden. Dieser proaktive Überwachungsansatz unterstützt Sie dabei, Vorschriften einzuhalten und versehentliche Datenlecks zu vermeiden.
Informationsbarrieren spielen bei der Überwachung eine zentrale Rolle, indem sie verhindern, dass Teams mit widerstreitenden Interessen sensible Daten austauschen. Sie können beispielsweise Forschungs- und Vertriebsteams trennen, um Insiderhandel oder die unbeabsichtigte Offenlegung vertraulicher Informationen zu verhindern. Die Überwachung dieser Grenzen hilft Ihnen, die Vertraulichkeit und das Vertrauen innerhalb Ihrer Organisation zu wahren.
Durchsetzung von Richtlinien
Die Durchsetzung von Richtlinien ist entscheidend für eine wirksame Überwachung und Erkennung von Schatten-Daten. Microsoft Purview bietet granulare Richtlinien zur Verhinderung von Datenverlust (Data Loss Prevention, DLP) für E-Mails, Dateien und Datenbanken. Sie können adaptive Steuerungen festlegen, die sich am Benutzerkontext und an Bedrohungssignalen orientieren. DLP ist mit Klassifizierungsbezeichnungen verknüpft, sodass die Überwachung und Erkennung sensibler Daten automatisch die passenden Richtlinien auslöst.
Sie profitieren von der Automatisierung der Reaktion auf Vorfälle, die mit Microsoft Defender oder Sentinel integriert ist. Diese Integration ermöglicht eine schnelle Triage von DLP-Vorfällen, die während der Überwachung erkannt werden. Regelmäßige Überwachung und Tests der DLP-Richtlinien stellen sicher, dass sie wirksam und prüfungsbereit bleiben. Erkennt die Überwachung beispielsweise, dass ein Benutzer sensible Daten exportieren will, kann Purview die Aktion blockieren und den Vorfall zur Prüfung protokollieren.
Tipp: Eine konsequente Überwachung, Erkennung und Durchsetzung hilft Ihnen, Bedrohungen einen Schritt voraus zu sein, und hält Ihre Daten sicher.
Aufbau einer proaktiven Data-Governance-Strategie
Ansatz des lebenden Inventars
Sie brauchen ein lebendes Inventar, um Ihre Daten wirksam zu verwalten. Ein lebendes Inventar bedeutet, dass Sie immer wissen, wo Ihre Daten liegen und wie sie sich verändern. Microsoft Purview unterstützt Sie dabei, indem es Ihre Datenquellen laufend durchsucht. Sie müssen nicht raten, wo sich sensible Informationen verstecken. Aktualisierungen sehen Sie in Echtzeit. Dieser Ansatz unterstützt eine solide Data Governance und das Risikomanagement.
Beginnen Sie damit, klare Ziele für Ihr Data-Governance-Programm festzulegen. Definieren Sie, wie Erfolg für Ihre Organisation aussieht. Registrieren Sie Ihre wichtigsten Datenquellen in Microsoft Purview. Richten Sie Scans ein, damit Ihr Inventar aktuell bleibt. Reichern Sie Ihre Daten mit Glossarbegriffen und Metadaten an. Prüfen Sie gemeinsam mit den Fachbereichen Dateneigentümerschaft und Datenherkunft. So schließen Sie Lücken im Risikomanagement und halten Ihre Datenlandkarte auf dem neuesten Stand.
Tipp: Ein lebendes Inventar gibt Ihnen die Möglichkeit, Risiken früh zu erkennen und schnell zu reagieren.
Purview in Workflows integrieren
Sie können Data Governance zum Bestandteil Ihrer täglichen Arbeit machen, indem Sie Microsoft Purview mit Ihren bestehenden Tools verbinden. Purview arbeitet mit Microsoft-365-Apps wie Teams, SharePoint und OneDrive zusammen. So verbessern Sie die Suche und Erkennung über diese Plattformen hinweg. Das hilft Ihnen, Schatten-Daten zu finden und zu verwalten, bevor sie zu einem Problem für das Risikomanagement werden.
- Microsoft Purview bietet Ihnen einen zentralen Ort für Data Governance und Sicherheit.
- Sie sehen, wie Daten zwischen Apps fließen. Das hilft Ihnen, Datenflüsse und Abhängigkeiten zu verstehen.
- Purview erweitert den Schutz auf nicht verwaltete Apps. So können Sie Risiken durch Schatten-KI angehen, ohne Ihre Teams auszubremsen.
- Die Plattform automatisiert Korrekturen, etwa das Entfernen öffentlicher Freigabelinks oder das Anwenden von Richtlinien zur Verhinderung von Datenverlust.
Sie müssen Ihre Arbeitsweise nicht ändern. Purview fügt sich in Ihre bestehenden Workflows ein und erleichtert das Risikomanagement. Sie können sich auf Ihre Kernaufgaben konzentrieren und gleichzeitig Ihre Daten schützen.
Kontinuierliche Verbesserung
Betrachten Sie Data Governance als fortlaufenden Prozess. Beginnen Sie damit, zu prüfen, wie Ihr Katalog und Ihre Richtlinien funktionieren. Kontrollieren Sie, ob Ihre Maßnahmen alle Risiken erfassen. Aktualisieren Sie Ihre Aufbewahrungs- und Compliance-Regeln regelmäßig. Führen Sie Audits durch, damit Ihre Risikomanagementstrategien wirksam bleiben.
- Nutzen Sie Microsoft Purview, um die Datenqualität zu überwachen und Probleme zu erkennen.
- Richten Sie Regeln ein und planen Sie Scans, um nach Problemen zu suchen.
- Erstellen Sie benutzerdefinierte oder KI-gestützte Regeln für bessere Qualitätsprüfungen.
- Holen Sie Feedback verschiedener Teams ein, um die Akzeptanz zu verbessern und Lücken zu schließen.
Vertrauen entsteht, wenn Sie zeigen, dass Ihnen das Risikomanagement wichtig ist. Regelmäßige Aktualisierungen und Überprüfungen helfen Ihnen, neuen Bedrohungen einen Schritt voraus zu sein. So bleibt Ihr Data-Governance-Programm stark und für die Zukunft gerüstet.
Hinweis: Kontinuierliche Verbesserung bedeutet, dass Sie nie aufhören zu lernen und sich anzupassen. Ihre Daten bleiben geschützt, und Ihre Organisation bleibt für Veränderungen gerüstet.
Konkrete Schritte für Organisationen
Einstieg mit Purview
Sie können Ihren Weg zur Aufdeckung von Schatten-Daten mit einem klaren Fahrplan beginnen. Starten Sie mit einer gründlichen Bestandsaufnahme Ihrer Umgebung. Erfassen Sie alle aktiven Schatten-IT-Anwendungen, indem Sie Browsererweiterungen prüfen und Firewall- und Proxy-Protokolle auswerten. Dieser Schritt hilft Ihnen, nicht autorisierte Anwendungen zu finden, die sensible Daten speichern oder verarbeiten könnten.
Bewerten Sie als Nächstes die Risiken und Nutzungsmuster. Ordnen Sie jedes Schatten-IT-Tool nach Nutzungshäufigkeit und Risikograd ein. Diese Rangfolge hilft Ihnen, Ihre Anstrengungen zu priorisieren. Ermitteln Sie, welche Tools nützlich und konform sind und welche schädlich sind. Integrieren Sie genehmigte Tools in Ihr Governance-Framework und blockieren Sie solche, die eine Bedrohung darstellen. Schlagen Sie Ihren Teams sichere Alternativen vor.
Erstellen Sie regelmäßig Berichte zur Nutzung von Schatten-IT. Diese Berichte helfen Ihnen, Fortschritte nachzuverfolgen und neue Risiken zu erkennen. Setzen Sie Richtlinien für genehmigte Anwendungen durch. Überprüfen Sie diese Richtlinien regelmäßig, damit sie wirksam bleiben. Nutzen Sie spezielle Werkzeuge in Microsoft Purview für die Erkennung und Überwachung von Schatten-IT. Prüfen Sie die Sicherheitseinstellungen genehmigter Tools immer selbst. Gehen Sie die KI-Nutzung früh an, um die besonderen Risiken für Datenexposition zu beherrschen. Definieren Sie einen klaren Genehmigungsweg für Anfragen zum Zugriff auf Tools.
Checkliste zur Behebung blinder Flecken bei Schatten-Daten:
- Aktive Schatten-IT erfassen.
- Risiken und Nutzungsmuster bewerten.
- Nützliche und schädliche Schatten-IT identifizieren.
- Berichte zur Schatten-IT erstellen.
- Richtlinien für genehmigte Anwendungen durchsetzen.
- Spezielle Werkzeuge zur Erkennung und Überwachung nutzen.
- Sicherheitseinstellungen genehmigter Tools prüfen.
- KI-Nutzung proaktiv angehen.
- Genehmigungsweg für Tool-Anfragen definieren.
Einbindung der Stakeholder
Für ein erfolgreiches Management von Shadow Data brauchen Sie ein starkes Stakeholder-Engagement. Verschiedene Rollen spielen dabei zentrale Rollen. Die folgende Tabelle zeigt typische Stakeholder und ihre Verantwortlichkeiten:
| Rolle | Typische Stakeholder | Zentrale Verantwortlichkeiten |
|---|---|---|
| Executive Sponsorship | Legal, Compliance, Privacy, GRC, Risikoverantwortliche | Anforderungen festlegen, Richtlinien durchsetzen, Ressourcen bereitstellen und Erfolgskennzahlen definieren. |
| Owner des Data-Governance-Programms | CISO, Data Privacy Officer, CIO, GRC-Lead | Governance-Richtlinien entwickeln, Schutzbedarf definieren, Integration sicherstellen und regulatorische Compliance adressieren. |
| Data Literacy und Schulung | Training, Personalentwicklung, Kommunikation | Programme zur Data Literacy aufbauen, rollenbasierte Schulungen durchführen und die Akzeptanz fördern. |
Sie sollten diese Gruppen frühzeitig einbinden. Klare Kommunikation und Schulungen helfen allen, ihre Rolle beim Schutz von Daten zu verstehen.
Datensicherheit und Compliance dauerhaft sicherstellen
Sie müssen Ihre Bemühungen um Datensicherheit und Compliance langfristig aufrechterhalten. Nutzen Sie Identity and Access Management, um zu steuern, wer auf welche Datenebenen zugreifen darf. Mit Conditional Access können Sie Berechtigungen abhängig von Benutzerrollen oder anderen Bedingungen vergeben. Authentifizierung und Autorisierung greifen in Microsoft Purview ineinander, um die Identität und die Berechtigungen von Benutzern zu überprüfen.
Tipp: Kontinuierliches Monitoring und regelmäßige Richtlinienprüfungen helfen Ihnen, neuen Risiken einen Schritt voraus zu sein. Machen Sie Data Governance zu einem kontinuierlichen Prozess und nicht zu einem einmaligen Projekt.
Sie schaffen eine sicherere und besser compliance-konforme Organisation, wenn Sie diese Schritte befolgen und Ihren Ansatz laufend verbessern.
Blinde Flecken bei Shadow Data bergen dringende Risiken. Über 80 % der Organisationen zeigen Hinweise auf nicht genehmigte KI-Nutzung, und ein durchschnittliches Unternehmen verzeichnet monatlich 223 Verstöße gegen Datenrichtlinien.
| Framework | Zentrale Anforderung | Shadow-AI-Risiko |
|---|---|---|
| EU AI Act | Inventarisierung, Risikoklassifizierung | Hochrisiko-Einsätze erzeugen Haftungsrisiken und Bußgelder |
| DSGVO | Rechtmäßige Verarbeitung | Unkontrollierte Daten ziehen empfindliche Bußgelder nach sich |
| HIPAA | Schutz von PHI | Nicht genehmigte KI-Nutzung gefährdet die Vertraulichkeit von Patientendaten |
Microsoft Purview unterstützt Sie mit kontinuierlicher Erkennung, fortgeschrittener Klassifizierung und gemeinsamen Datenansichten. Beginnen Sie mit der Überprüfung Ihrer Richtlinien, dem Anlegen benutzerdefinierter Informationstypen und der Überwachung sensibler Daten. Entwickeln Sie eine Kultur proaktiver Governance, indem Sie Strategie ausrichten, Data Stewards einbinden und Praktiken für künftige Anforderungen verfeinern.
Häufige Fragen
Was sind Shadow Data?
Shadow Data sind Informationen, die außerhalb der offiziellen Datenverwaltungssysteme Ihrer Organisation existieren. Sie finden sie möglicherweise in nicht genehmigten Apps, auf privaten Geräten oder in vergessenen Speichern. Diese Daten entziehen sich oft Ihren Sicherheits- und Compliance-Kontrollen.
Wie hilft Microsoft Purview dabei, Shadow Data zu finden?
Microsoft Purview nutzt kontinuierliche Erkennung, um alle Ihre Datenquellen zu scannen. Sie erhalten eine Echtzeitzuordnung strukturierter und unstrukturierter Daten in Cloud- und On-Premises-Umgebungen. So lassen sich verborgene oder nicht verwaltete Daten schnell aufspüren.
Warum sollten Sie sich um Shadow Data kümmern?
Shadow Data erhöhen Ihr Risiko für Datenschutzverletzungen, Compliance-Verstöße und betriebliche Probleme. Was Sie nicht sehen, können Sie auch nicht schützen oder steuern. Das Management von Shadow Data hilft Ihnen, Ihre Organisation sicher und compliance-konform aufzustellen.
Kann Microsoft Purview sensible Daten automatisch klassifizieren?
Ja. Microsoft Purview nutzt integrierte und benutzerdefinierte Klassifizierer, um sensible Informationen zu erkennen. Sie können Muster wie Kreditkartennummern oder persönliche Angaben erkennen. Diese automatische Klassifizierung hilft Ihnen, die passenden Schutzrichtlinien anzuwenden.
Welche Umgebungen unterstützt Microsoft Purview?
Sie können Microsoft Purview mit Cloud-, On-Premises- und SaaS-Plattformen nutzen. Es funktioniert mit Microsoft 365, Azure, AWS, Google Cloud und vielen weiteren Datenquellen.
Wie starten Sie mit Microsoft Purview für Shadow Data?
Verbinden Sie zunächst Ihre Datenquellen mit Purview. Richten Sie Scans ein, um Daten zu erkennen und zu klassifizieren. Prüfen Sie die Datenzuordnung und nutzen Sie integrierte Berichte, um Risiken zu überwachen. Anschließend können Sie Richtlinien durchsetzen, um sensible Informationen zu schützen.
Unterstützt Microsoft Purview bei der regulatorischen Compliance?
Ja. Microsoft Purview unterstützt die Compliance mit Frameworks wie DSGVO, HIPAA und dem EU AI Act. Sie können den Datenspeicherort nachverfolgen, auf Audits reagieren und mit integrierten Werkzeugen Nachweise für den Schutz erbringen.
Wer sollte beim Management von Shadow Data eingebunden werden?
Sie brauchen einen Teamansatz. Binden Sie IT, Sicherheit, Compliance und Fachbereichsleitungen ein. Jeder spielt eine Rolle bei der Identifizierung, Überwachung und dem Schutz von Daten. Schulungen und klare Kommunikation helfen Ihrem Team, erfolgreich zu sein.
🎧 Diese Folge anhören
Sie möchten eine praxisnahe Erklärung zu Shadow Data Discovery and Governance mit Microsoft Purview? Diese Folge erläutert das Thema in verständlicher Sprache und zeigt, warum es für Microsoft 365, Azure, Power Platform, Sicherheit, KI und modernes Arbeiten wichtig ist.
Hören Sie sich diese Folge an, wenn Sie:
- die zentralen Konzepte hinter Shadow Data Discovery and Governance mit Microsoft Purview verstehen möchten
- sehen möchten, wie sich das Thema in das breitere Microsoft-Technologie-Ökosystem einfügt
- lernen möchten, wo es für Ihre Organisation praktischen Nutzen schaffen kann
Auch diese verwandten M365 FM-Folgen könnten Sie interessieren:
- Microsoft Purview Data Governance for Information Architects
- Power Platform Governance, ohne neue Schatten-IT zu schaffen
- Microsoft Copilot Governance ohne Warten auf perfekte Daten
- Power Platform Governance: Von Schatten-IT zu sicherer Skalierung
- Microsoft Fabric Governance Beyond Data Lineage
Entdecken Sie weitere praxisnahe Microsoft-Gespräche auf M365 FM.
Zuletzt geprüft: Juli 2026.
Für wen diese Folge gedacht ist
Diese Folge richtet sich an Microsoft-Administratoren, Architekten, Entwickler, Sicherheitsverantwortliche und Geschäftsführungen, die vor Implementierungs-, Betriebs- oder Governance-Entscheidungen eine praxisnahe Grundlage benötigen.
🎧 Hören Sie sich außerdem an
- Microsoft Security Copilot — Ein eng verwandter nächster Schritt, um dieses Thema zu vertiefen.
- Microsoft Defender for Endpoint — Ein eng verwandter nächster Schritt, um dieses Thema zu vertiefen.
- Microsoft Defender for Identity — Ein eng verwandter nächster Schritt, um dieses Thema zu vertiefen.
🎧 Hören Sie sich außerdem an
- Microsoft Purview – Simply Explained
Lernen Sie den Kontext zu Governance und Compliance kennen.
- Teams Telephony – Simply Explained
Verstehen Sie die Grundlagen von Teams-Anrufen und Kommunikation.
- Microsoft 365 Governance Operating Model
Erfahren Sie, wie sich Verantwortlichkeiten und Kontrollen nachhaltig gestalten lassen.