 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Mettre au jour les risques cachés du shadow AI en entreprise
Par Mirko Peters ·
Bienvenue dans notre analyse approfondie de l’un des défis de cybersécurité et de conformité les plus pressants auxquels les organisations modernes sont confrontées : la prolifération rapide du shadow AI et des données non gérées…
Traduit automatiquement par IA à partir de l'article original. Lire l'original en anglais
Bienvenue dans notre analyse approfondie de l’un des défis de cybersécurité et de conformité les plus pressants auxquels les organisations modernes sont confrontées : la prolifération rapide du shadow AI et des données non gérées. À une époque où les collaborateurs cherchent sans cesse à maximiser leur productivité, la tentation d’utiliser des applications non approuvées, des plateformes cloud non autorisées et des outils d’IA générative non encadrés n’a jamais été aussi forte. Si ces outils semblent souvent anodins, voire utiles à l’échelle individuelle, ils créent d’importants angles morts qui peuvent sérieusement fragiliser la posture de sécurité de votre entreprise.
Pour approfondir ce sujet et écouter des échanges concrets avec des experts du secteur, je vous invite à écouter l’épisode de podcast associé, Shadow Data Discovery and Governance with Microsoft Purview.
Explication de l’angle mort des données shadow
Qu’est-ce que les données shadow ?
Vous avez peut-être entendu parler de « shadow data » dans les discussions sur la sécurité des données. Les données shadow désignent des informations non gérées et non surveillées, qui échappent à la gouvernance informatique et aux protocoles de sécurité de votre organisation. Elles se cachent souvent sur des appareils personnels, dans des espaces de stockage cloud non autorisés ou dans des applications non validées. Comme la DSI ne contrôle pas ni ne surveille ces informations, elles représentent un risque important pour votre organisation. Les données shadow peuvent aller des coordonnées sensibles de vos clients aux plans stratégiques confidentiels. Si vous ne savez pas où se trouvent vos données, vous ne pouvez pas les protéger.
Remarque : les données shadow ne sont pas qu’un problème technique. Il s’agit d’un risque métier pouvant entraîner des fuites de données, des manquements à la conformité et une perte de confiance.
Pourquoi les angles morts apparaissent
Vous vous demandez peut-être pourquoi les angles morts liés aux données shadow sont si fréquents. Plusieurs raisons courantes existent :
- Les collaborateurs veulent des solutions plus rapides. Lorsque les délais sont serrés, vous pouvez contourner la DSI et utiliser des outils qui vous permettent d’aller plus vite. Ce comportement crée du shadow IT.
- Parfois, les solutions fournies par la DSI ne répondent pas à vos besoins. Vous pouvez alors chercher d’autres outils, ce qui peut ouvrir des brèches de sécurité.
- Les services cloud sont faciles d’accès. Vous pouvez déployer de nouvelles applications sans l’intervention de la DSI. Si ces outils ne respectent pas les normes de sécurité, ils introduisent des vulnérabilités.
Ces facteurs favorisent la croissance silencieuse des données shadow. Vous ne mesurerez peut-être pas l’ampleur des informations qui échappent à tout contrôle officiel tant qu’un incident ne se produira pas.
Sources courantes
Les données shadow peuvent provenir de nombreux endroits de votre travail quotidien. Voici certaines des sources les plus fréquentes :
- SaaS non approuvés et outils de shadow AI : vous utilisez peut-être des applications ou des services d’IA sans validation de la DSI. Ces outils stockent les données dans des services cloud non autorisés.
- Bases de données de test ou de développement : lorsque vous créez des environnements de test, vous générez souvent des copies supplémentaires de données. Si elles ne sont pas sécurisées, elles deviennent des données shadow.
- Appareils personnels et fuites liées à la synchronisation mobile ou cloud : la synchronisation des données professionnelles vers votre téléphone ou votre ordinateur portable crée des copies non suivies. Ces appareils peuvent ne pas disposer de contrôles de sécurité adéquats.
- Artefacts oubliés, archives et applications héritées : d’anciens journaux, des espaces de stockage cloud abandonnés et des applications inutilisées peuvent contenir des informations sensibles. Si vous les oubliez, ils deviennent des risques cachés.
Vous devez rester attentif à ces sources pour réduire votre angle mort lié aux données shadow. En comprenant où se cachent ces données, vous faites le premier pas vers une meilleure sécurité et une meilleure conformité des données.
Risques de sécurité des données liés aux données shadow
Vulnérabilités et exposition
Vous êtes confronté à de sérieuses menaces lorsque les données shadow échappent à votre contrôle. Elles se cachent souvent à des endroits que votre équipe informatique ne peut ni voir ni gérer. Ce manque de visibilité affaiblit votre posture de sécurité des données. Vous ne savez peut-être pas qui a accès à des fichiers sensibles ni où se trouvent les informations confidentielles. Cette situation augmente le risque d’accès non autorisé et de défaillance des dispositifs de prévention de la perte de données.
Voici un tableau présentant les menaces les plus courantes liées aux données shadow :
| Type de risque | Description |
|---|---|
| Accès non autorisé | Des collaborateurs accèdent à des données et les gèrent en dehors des systèmes approuvés, ce qui peut entraîner des violations de données. |
| Violations de conformité | L’utilisation d’outils non approuvés peut entraîner des infractions aux réglementations sur la protection des données. |
| Manque de visibilité | Difficulté à suivre et à gérer les données stockées en dehors des canaux officiels. |
| Fuites de données potentielles | Risque accru de vol ou de perte de données en raison de pratiques de stockage non encadrées. |
Les données fantômes augmentent votre exposition aux menaces de plusieurs manières :
- Les entreprises ne protègent souvent pas suffisamment leurs outils d’IA, ce qui peut entraîner des fuites de données plus importantes.
- Le Shadow IT permet aux équipes d’utiliser facilement des applications que le service informatique ne peut pas surveiller, ce qui entraîne une accumulation non autorisée de données.
- La présence de données fantômes élargit la portée et l’impact d’une fuite, ce qui rend la prévention des pertes de données bien plus difficile.
Vous êtes également exposé à des menaces internes lorsque les collaborateurs utilisent des appareils personnels ou des applications non validées. Ces actions contournent vos contrôles de sécurité officiels. Les menaces internes peuvent entraîner des fuites de données accidentelles ou intentionnelles. Vous devez mettre en place des mesures de sécurité des données robustes pour réduire ces risques et protéger votre organisation contre les menaces.
Impact sur l’IA et les opérations
Les données fantômes ne menacent pas seulement la sécurité de vos données. Elles affectent également vos projets d’IA et vos opérations quotidiennes. Lorsque vous utilisez des outils d’IA fantômes ou que vous alimentez vos modèles avec des données non approuvées, vous introduisez de nouvelles menaces. L’IA fantôme peut provoquer des erreurs non détectées et des résultats biaisés. Ces erreurs peuvent nuire à vos décisions et réduire votre efficacité opérationnelle.
Dans les secteurs réglementés, le risque est encore plus élevé. Des résultats d’IA inexacts peuvent entraîner des non-conformités et des revers opérationnels. Vous devez mettre en œuvre des stratégies efficaces de prévention des pertes de données afin que seules les données approuvées pénètrent dans vos systèmes d’IA. Cette approche vous permet d’éviter les menaces liées à la mauvaise qualité des données et à l’absence de supervision.
Vous devez également prendre en compte les menaces internes dans vos flux de travail d’IA. Les collaborateurs peuvent utiliser des données fantômes sans mesurer le risque. Ce comportement peut introduire des menaces qui compromettent votre posture de sécurité des données. En misant sur la gestion des risques liés aux données et la prévention des pertes de données, vous renforcez vos défenses contre les menaces, qu’elles viennent de l’intérieur ou de l’extérieur de votre organisation.
Conseil : examinez régulièrement vos stratégies de sécurité des données et surveillez la présence de données fantômes. Cette pratique vous permet de repérer les menaces au plus tôt et de maintenir une solide posture de sécurité des données.
Défis de conformité et de gouvernance
Risques réglementaires
Vous êtes soumis à des exigences de conformité strictes dans de nombreux secteurs. Les autorités de régulation exigent que vous protégiez les informations sensibles et que vous respectiez des règles de gouvernance claires. Lorsque les données fantômes se multiplient, vous risquez de enfreindre ces règles. Les données non gérées échappent souvent à vos contrôles de conformité. Cette situation peut entraîner des amendes, des actions en justice et des perturbations opérationnelles.
Il faut bien comprendre que la conformité réglementaire ne se limite pas au respect de règles. Elle consiste à instaurer la confiance avec les clients et les partenaires.
Le tableau ci-dessous montre comment les données fantômes non gérées peuvent créer des risques réglementaires :
| Description des preuves | Référentiels réglementaires | Conséquences |
|---|---|---|
| Les données fantômes non gérées peuvent entraîner des amendes et des poursuites judiciaires en cas de non-conformité. | RGPD, CCPA | Amendes, actions en justice |
| Les données fantômes contiennent souvent des informations sensibles, ce qui expose à un risque de non-conformité lors des audits. | RGPD, CCPA | Amendes, actions en justice, perturbations opérationnelles |
Vous devez maintenir une posture de conformité solide. Si des données cachées passent inaperçues lors des audits, vous pourriez être sanctionné. Les autorités de régulation attendent que vous sachiez où se trouvent vos données et comment vous les protégez. Vous devez respecter les exigences de conformité pour éviter des erreurs coûteuses.
Lacunes de la gouvernance traditionnelle
Les cadres de gouvernance traditionnels ne couvrent souvent pas les angles morts que représentent les données fantômes. Vous pouvez vous appuyer sur des inventaires statiques et des audits périodiques, mais ces méthodes ne suivent pas le rythme rapide de création des données. Les collaborateurs utilisent chaque semaine des outils d’IA et des applications non validées. Beaucoup partagent des informations sensibles sans autorisation.
Le graphique ci-dessous montre comment les collaborateurs utilisent des outils d’IA et partagent des données en dehors du cadre de gouvernance officiel :
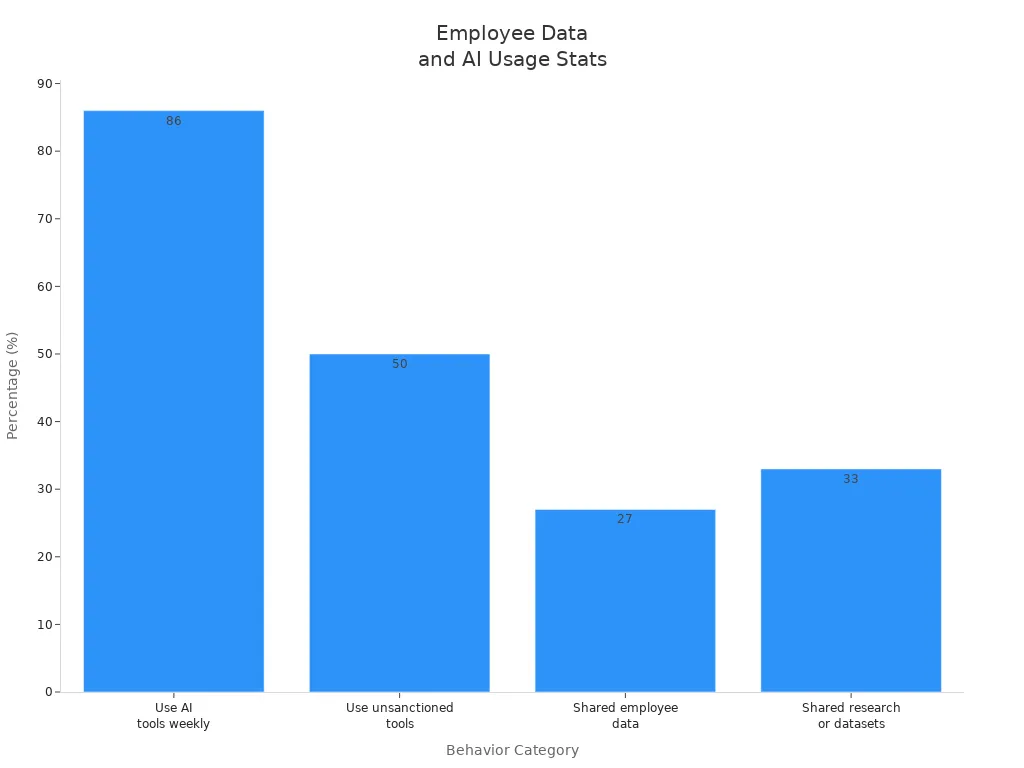
Vous constatez que 86 % des collaborateurs utilisent des outils d’IA chaque semaine. Près de la moitié utilisent des outils non validés. Beaucoup partagent des données de collaborateurs et des jeux de données de recherche. Ces comportements créent des angles morts dans vos efforts de gouvernance et de conformité.
| Statistique | Description |
|---|---|
| 86% | Pourcentage de collaborateurs utilisant des outils d’IA chaque semaine |
| 50% | Près de la moitié des collaborateurs utilisent des outils non validés |
| 27% | Collaborateurs ayant partagé des données de collaborateurs |
| 33% | Collaborateurs ayant partagé des travaux de recherche ou des jeux de données |
Vous devez admettre que la gouvernance traditionnelle ne peut pas suivre chaque nouvel outil ou plateforme. Les collaborateurs utilisent souvent des appareils personnels et des services externes. Ces plateformes échappent à vos contrôles de conformité. Vous avez besoin d’une approche de gouvernance moderne, capable de s’adapter aux nouveaux risques et de maintenir une posture de conformité solide.
Conseil : Revoyez régulièrement votre stratégie de gouvernance. Recherchez les zones d’ombre où peuvent se cacher des données fantômes. Mettez à jour vos processus de conformité pour suivre l’évolution du cadre réglementaire.
Vous renforcez votre posture de sécurité lorsque vous comblez ces lacunes. Vous protégez les informations sensibles et répondez aux exigences de conformité. Vous préparez également votre organisation aux évolutions réglementaires à venir.
Microsoft Purview et les données fantômes
Découverte continue
Une découverte continue est nécessaire pour protéger votre organisation contre les risques liés aux données fantômes. Microsoft Purview s’appuie sur Unified Data Security Posture Management pour assurer une découverte automatisée et permanente des informations sensibles. Cette approche vous permet de suivre la croissance rapide des données sur les plateformes cloud. Vous n’avez pas à vous fier à des inventaires obsolètes ni à des vérifications manuelles. Vous obtenez au contraire une visibilité en temps réel sur votre patrimoine de données.
Grâce à la découverte continue, vous pouvez :
- Mettre au jour les données sensibles cachées dans les environnements cloud, sur site et SaaS.
- Cartographier les flux de données et suivre les déplacements des données sensibles de l’entreprise.
- Identifier les informations sensibles enregistrées en dehors des systèmes autorisés.
Microsoft Purview vous permet de garder le contrôle sur les données sensibles, même lorsque votre environnement devient plus complexe. Vous pouvez repérer les données fantômes avant qu’elles ne deviennent une menace. Cette approche proactive soutient votre stratégie de protection des données et renforce votre posture de protection globale.
Conseil : la découverte continue vous aide à garder une longueur d’avance sur les menaces. Vous pouvez traiter les risques avant qu’ils n’affectent vos processus de traitement des données sensibles.
| Fonctionnalité | Description |
|---|---|
| Data Map | Couvre la découverte et la traçabilité des données multi-cloud, y compris sur des plateformes telles qu’AWS et Google Cloud. |
| Catalog | Assure la découverte des actifs de données et l’enrichissement des métadonnées, ce qui améliore la visibilité sur ces actifs. |
Vous constatez que les outils de découverte continue de Microsoft Purview vous offrent les fondations d’une protection des données solide. Vous ne passez à côté d’aucune donnée sensible, même lorsqu’elle se cache à des endroits inattendus.
Data Map et Data Explorer
Pour gérer la protection et la conformité, vous avez besoin d’une vision claire de vos données. Le Data Map et le Data Explorer de Microsoft Purview vous la donnent. Le Data Map analyse l’ensemble de votre patrimoine de données, y compris les sources structurées et non structurées. Il couvre les environnements multi-cloud, tels qu’AWS et Google Cloud, et non uniquement les plateformes Microsoft. Vous pouvez suivre la traçabilité des données, c’est-à-dire savoir d’où proviennent les données sensibles et où elles vont.
Le Data Explorer vous permet de rechercher, filtrer et analyser vos actifs de données. Vous retrouvez rapidement les données sensibles de l’entreprise. Vous pouvez aussi observer la circulation des informations sensibles au sein de votre organisation. Cela vous aide à appliquer les mesures de protection des données et à empêcher les partages non autorisés.
- Vous pouvez limiter l’accès aux jeux de données sensibles aux rôles métier approuvés.
- Vous pouvez bloquer le partage externe des fichiers confidentiels.
- Vous pouvez appliquer des règles de rétention aux enregistrements qui doivent être conservés pour des raisons juridiques.
- Vous pouvez signaler les déplacements interdits de données réglementées vers des emplacements non gérés.
Le Data Map et le Data Explorer de Microsoft Purview vous aident à maîtriser les données fantômes. Vous pouvez gérer le traitement des données sensibles en toute confiance. Vous soutenez également la conformité aux réglementations telles que le RGPD et le CCPA. Les modèles intégrés et les rapports automatisés facilitent la démonstration de vos normes de protection des données lors des audits.
Remarque : le Data Map et le Data Explorer favorisent l’exactitude, la cohérence et la fiabilité des données. Vous bâtissez ainsi des fondations solides pour la protection et la conformité.
Classification des données sensibles
Vous devez classifier les données sensibles pour les protéger. Microsoft Purview utilise des méthodes avancées pour identifier et étiqueter les informations sensibles. Vous pouvez utiliser des détecteurs fondés sur des modèles pour les données structurées, comme les numéros de carte bancaire et les identifiants fiscaux. Les classificateurs entraînables vous aident à reconnaître les documents qui relèvent d’une catégorie, même s’ils ne suivent pas un motif fixe. Exact Data Match vous permet de comparer des informations à un jeu de données approuvé, ce qui réduit les faux positifs. La empreinte numérique de document (Document Fingerprinting) détecte les copies ou quasi-copies de documents connus, ce qui est essentiel pour protéger la propriété intellectuelle.
- Sensitive Information Types : détecte les motifs dans les données structurées et semi-structurées.
- Trainable Classifiers : apprend à partir d’exemples pour repérer les documents sensibles.
- Exact Data Match : compare les données à des listes approuvées pour une protection précise.
- Document Fingerprinting : identifie les doublons afin de protéger les données sensibles de l’entreprise.
Vous pouvez utiliser ces outils pour identifier les données sensibles dans l’ensemble de votre organisation. Vous pouvez ensuite appliquer les stratégies de protection appropriées. Cette approche vous aide à respecter les exigences en matière de protection des données et à éviter les fuites de données. Vous favorisez également les bonnes pratiques de traitement des données sensibles.
La classification des données sensibles de Microsoft Purview facilite la conformité aux principales réglementations. Vous pouvez suivre l’emplacement des données, répondre aux demandes des personnes concernées et apporter la preuve de la protection lors des audits. Vous réduisez le risque d’accès non autorisé et renforcez l’ensemble de votre stratégie de protection.
Encadré : une classification précise est la première étape d’une protection solide des données. On ne peut pas protéger ce que l’on ne peut pas identifier.
Vous constatez que Microsoft Purview vous fournit les outils nécessaires pour découvrir, cartographier et classifier les données sensibles. Vous reprenez le contrôle des données fantômes et renforcez vos efforts de protection. Vous gagnez également la confiance de vos clients et partenaires en respectant des normes élevées de protection des données.
Surveillance et gestion des données fantômes
Surveillance en temps réel
Vous avez besoin d’une surveillance en temps réel pour garantir la sécurité et la conformité de vos données. Microsoft Purview vous fournit les outils nécessaires pour mettre en place une surveillance continue de l’ensemble de votre patrimoine de données. Commencez par activer la surveillance en temps réel afin de détecter les violations de stratégie, telles que le partage excessif ou les accès non autorisés. Cette approche vous permet de repérer les risques au moment où ils surviennent, et non après coup. Vous pouvez utiliser la gestion de la posture de sécurité des données (DSPM) pour vous concentrer sur la détection des outils d’IA fantômes susceptibles d’introduire de nouveaux risques. DSPM facilite la surveillance en analysant la présence d’applications d’IA non approuvées ou non gérées.
Suivez ces étapes pour mettre en place une surveillance en temps réel avec Microsoft Purview :
- Activez la surveillance continue pour toutes les sources de données, y compris les environnements cloud et sur site.
- Configurez des règles de détection pour repérer les comportements à risque, comme les tentatives de déplacement de données confidentielles vers des emplacements non autorisés.
- Configurez des alertes automatiques pour la surveillance afin de recevoir une notification lorsqu’une violation de stratégie ou une activité suspecte se produit.
- Examinez les recommandations fournies par Purview afin de réagir rapidement et de corriger les problèmes avant qu’ils ne s’aggravent.
- Testez votre dispositif de surveillance en simulant des scénarios courants de données fantômes, comme le collage d’informations sensibles dans un chatbot d’IA non approuvé.
Par exemple, si un utilisateur tente de partager des fichiers confidentiels avec un tiers externe, les fonctionnalités de surveillance et de détection de Purview peuvent bloquer l’action et alerter votre équipe de sécurité en temps réel. Ce niveau de surveillance vous aide à garder le contrôle et soutient vos efforts de conformité.
Barrières d’information
Vous pouvez utiliser les barrières d’information de Microsoft Purview pour renforcer votre stratégie de surveillance. Ces barrières limitent les communications entre utilisateurs ou groupes, ce qui est essentiel pour les organisations devant protéger des informations sensibles. En définissant des limites internes, vous empêchez les interactions non autorisées avant qu’elles ne se produisent. Cette approche proactive de la surveillance vous aide à vous conformer aux réglementations et à éviter les fuites accidentelles de données.
Les barrières d’information jouent un rôle clé dans la surveillance, en garantissant que les équipes aux intérêts divergents ne puissent pas partager de données sensibles. Par exemple, vous pouvez séparer les équipes de recherche et de vente afin de prévenir les délits d’initiés ou l’exposition involontaire d’informations confidentielles. Surveiller ces limites vous aide à préserver la confidentialité et la confiance au sein de votre organisation.
Application des stratégies
L’application des stratégies est essentielle à une surveillance et une détection efficaces des données fantômes. Microsoft Purview propose des stratégies de prévention de la perte de données (DLP) granulaires pour les e-mails, les fichiers et les bases de données. Vous pouvez définir des contrôles adaptatifs qui s’ajustent en fonction du contexte de l’utilisateur et des signaux de menace. La DLP s’appuie sur les étiquettes de classification, de sorte que la surveillance et la détection des données sensibles déclenchent automatiquement les stratégies appropriées.
Vous bénéficiez d’une automatisation de la réponse aux incidents, intégrée à Microsoft Defender ou Sentinel. Cette intégration permet un tri rapide des incidents DLP détectés pendant la surveillance. Une surveillance et des tests réguliers des stratégies DLP garantissent qu’elles restent efficaces et prêtes pour un audit. Par exemple, si la surveillance détecte un utilisateur qui tente d’exporter des données sensibles, Purview peut bloquer l’action et consigner l’incident pour analyse.
Conseil : une surveillance, une détection et une application cohérentes des stratégies vous aident à garder une longueur d’avance sur les menaces et à protéger vos données.
Mettre en place une stratégie proactive de gouvernance des données
Approche d’inventaire vivant
Pour gérer efficacement vos données, vous avez besoin d’un inventaire vivant. Un inventaire vivant vous permet de savoir en permanence où se trouvent vos données et comment elles évoluent. Microsoft Purview vous aide à mettre en œuvre cette approche en analysant vos sources de données en continu. Vous n’avez pas à deviner où se cachent les informations sensibles, et vous voyez les mises à jour en temps réel. Cette méthode renforce la gouvernance des données et la gestion des risques.
Commencez par définir des objectifs clairs pour votre programme de gouvernance des données. Déterminez ce que signifie la réussite pour votre organisation. Enregistrez vos sources de données les plus importantes dans Microsoft Purview. Configurez des analyses pour garder votre inventaire à jour. Enrichissez vos données avec des termes de glossaire et des métadonnées. Travaillez avec les équipes métier pour valider la propriété et la traçabilité des données. Ce processus vous aide à combler les lacunes de la gestion des risques et à maintenir votre cartographie des données à jour.
Astuce : un inventaire vivant vous permet de repérer les risques tôt et de réagir rapidement.
Intégrer Purview aux flux de travail
Vous pouvez intégrer la gouvernance des données à votre travail quotidien en connectant Microsoft Purview à vos outils existants. Purview fonctionne avec les applications Microsoft 365 comme Teams, SharePoint et OneDrive. Vous bénéficiez ainsi d’une recherche et d’une découverte des données améliorées sur ces plateformes. Cela vous aide à repérer et à gérer les données fantômes avant qu’elles ne deviennent un problème pour la gestion des risques.
- Microsoft Purview vous offre un point d’accès unique pour gérer la gouvernance des données et la sécurité.
- Vous voyez comment les données circulent entre les applications, ce qui vous aide à comprendre les flux de données et leurs dépendances.
- Purview étend la protection aux applications non gérées. Vous pouvez ainsi traiter les risques liés au shadow AI sans ralentir vos équipes.
- La plateforme automatise les corrections, comme la suppression des liens de partage publics ou l’application de stratégies de prévention de la perte de données.
Vous n’avez pas à modifier votre façon de travailler. Purview s’intègre à vos flux de travail actuels et facilite la gestion des risques. Vous pouvez vous concentrer sur vos tâches principales tout en protégeant vos données.
Amélioration continue
Considérez la gouvernance des données comme un parcours continu. Commencez par examiner le fonctionnement de votre catalogue et de vos stratégies. Vérifiez que vos contrôles couvrent bien tous les risques. Mettez régulièrement à jour vos règles de rétention et de conformité. Réalisez des audits pour vous assurer que vos stratégies de gestion des risques restent solides.
- Utilisez Microsoft Purview pour surveiller la qualité des données et repérer les anomalies.
- Configurez des règles et planifiez des analyses pour détecter les problèmes.
- Créez des règles personnalisées ou basées sur l’IA pour des contrôles de qualité plus précis.
- Demandez l’avis de différentes équipes pour améliorer l’adoption et combler les lacunes.
La confiance se construit lorsque vous montrez que la gestion des risques vous tient à cœur. Des mises à jour et des revues régulières vous permettent de garder une longueur d’avance sur les nouvelles menaces. Vous maintenez ainsi votre programme de gouvernance des données solide et prêt pour l’avenir.
Remarque : l’amélioration continue signifie que vous ne cessez jamais d’apprendre et de vous adapter. Vos données restent protégées, et votre organisation reste prête au changement.
Étapes concrètes pour les organisations
Bien démarrer avec Purview
Vous pouvez commencer votre démarche de mise au jour des données fantômes en suivant une feuille de route claire. Commencez par un audit approfondi de votre environnement. Inventoriez l’ensemble des shadow IT actifs en vérifiant les extensions de navigateur et en analysant les journaux du pare-feu et du proxy. Cette étape vous aide à repérer les applications non autorisées qui peuvent stocker ou traiter des données sensibles.
Évaluez ensuite les risques et les usages. Classez chaque outil de shadow IT selon sa fréquence d’utilisation et le niveau de risque qu’il présente. Ce classement vous aide à déterminer où concentrer vos efforts. Identifiez les outils utiles et conformes, ainsi que ceux qui sont nuisibles. Intégrez les outils approuvés à votre cadre de gouvernance et bloquez ceux qui représentent une menace. Proposez des alternatives sûres à vos équipes.
Produisez régulièrement des rapports sur l’usage du shadow IT. Ces rapports vous permettent de suivre vos progrès et de repérer les nouveaux risques. Appliquez les stratégies aux applications autorisées et révisez-les souvent pour qu’elles restent efficaces. Utilisez les outils spécialisés de Microsoft Purview pour la découverte et la surveillance du shadow IT. Vérifiez toujours les paramètres de sécurité des outils approuvés. Anticipez l’adoption de l’IA pour maîtriser les risques d’exposition spécifiques des données. Définissez un circuit d’approbation clair pour les demandes d’accès aux outils.
Liste de contrôle pour traiter les angles morts des données fantômes :
- Inventorier le shadow IT actif.
- Évaluer les risques et les usages.
- Identifier le shadow IT utile et malveillant.
- Générer des rapports sur le shadow IT.
- Appliquer les stratégies aux applications autorisées.
- Utiliser des outils spécialisés pour la découverte et la surveillance.
- Vérifier les paramètres de sécurité des outils approuvés.
- Anticiper l’adoption de l’IA.
- Définir un circuit d’approbation pour les demandes d’outils.
Implication des parties prenantes
Une gestion efficace des données de l’ombre repose sur un engagement solide des parties prenantes. Différents rôles jouent un rôle clé dans ce processus. Le tableau ci-dessous présente les parties prenantes types et leurs responsabilités :
| Rôle | Parties prenantes types | Responsabilités principales |
|---|---|---|
| Parrainage de la direction | Responsables juridiques, conformité, confidentialité, GRC, risques | Définir les exigences, faire respecter les stratégies, allouer les ressources et définir les indicateurs de réussite. |
| Responsable du programme de gouvernance des données | RSSI, délégué à la protection des données, DSI, responsable GRC | Élaborer les stratégies de gouvernance, définir les besoins de protection, garantir l’intégration et traiter la conformité réglementaire. |
| Culture des données et formation | Formation, développement des compétences, communication | Mettre en place des programmes de culture des données, dispenser des formations adaptées aux rôles et accompagner l’adoption. |
Impliquez ces groupes dès le début. Une communication claire et des formations aident chacun à comprendre son rôle dans la protection des données.
Maintenir la sécurité des données et la conformité
Vous devez maintenir dans la durée vos efforts de sécurité et de conformité des données. Utilisez la gestion des identités et des accès pour contrôler qui peut accéder à chaque niveau de données. L’accès conditionnel vous permet d’accorder des autorisations en fonction des rôles des utilisateurs ou d’autres conditions. L’authentification et l’autorisation fonctionnent ensemble dans Microsoft Purview pour vérifier l’identité des utilisateurs et leurs autorisations.
Astuce : la surveillance continue et les révisions régulières des stratégies vous aident à anticiper les nouveaux risques. Faites de la gouvernance des données un processus continu, et non un projet ponctuel.
Vous bâtissez une organisation plus sûre et plus conforme lorsque vous suivez ces étapes et améliorez continuellement votre approche.
Les angles morts liés aux données de l’ombre exposent votre organisation à des risques urgents. Plus de 80 % des organisations présentent des signes d’activité d’IA non approuvée, et une entreprise moyenne enregistre 223 violations de stratégies de données par mois.
| Référentiel | Exigence clé | Risque lié à l’IA de l’ombre |
|---|---|---|
| Règlement européen sur l’IA | Inventaire, classification des risques | Les déploiements à haut risque engendrent des responsabilités et des amendes |
| RGPD | Licéité du traitement | Des données non maîtrisées entraînent des sanctions importantes |
| HIPAA | Protection des PHI | Une utilisation non autorisée de l’IA menace la confidentialité des patients |
Microsoft Purview vous donne les moyens d’une découverte continue, d’une classification avancée et de vues partagées des données. Commencez par revoir vos stratégies, créer des types d’informations personnalisés et surveiller les données sensibles. Instaurez une culture de gouvernance proactive en alignant la stratégie, en intégrant des intendants de données et en affinant vos pratiques pour être prêt aux évolutions futures.
Questions fréquentes
Qu’est-ce que les données de l’ombre ?
Les données de l’ombre sont des informations qui existent en dehors des systèmes officiels de gestion des données de votre organisation. Vous pouvez les trouver dans des applications non validées, sur des appareils personnels ou dans des espaces de stockage oubliés. Ces données échappent souvent à vos contrôles de sécurité et de conformité.
Comment Microsoft Purview vous aide-t-il à trouver les données de l’ombre ?
Microsoft Purview utilise la découverte continue pour analyser toutes vos sources de données. Vous obtenez une cartographie en temps réel des données structurées et non structurées, dans les environnements cloud comme sur site. Cela vous permet de repérer rapidement les données cachées ou non gérées.
Pourquoi vous préoccuper des données de l’ombre ?
Les données de l’ombre augmentent le risque de fuites de données, de violations de la conformité et de problèmes opérationnels. Vous ne pouvez ni protéger ni gouverner ce que vous ne voyez pas. Gérer les données de l’ombre vous aide à maintenir la sécurité et la conformité de votre organisation.
Microsoft Purview peut-il classer automatiquement les données sensibles ?
Oui. Microsoft Purview utilise des classificateurs intégrés et personnalisés pour identifier les informations sensibles. Vous pouvez détecter des motifs tels que les numéros de carte bancaire ou les données personnelles. Cette classification automatique vous aide à appliquer les stratégies de protection adaptées.
Quels types d’environnements Microsoft Purview prend-il en charge ?
Vous pouvez utiliser Microsoft Purview avec des plateformes cloud, sur site et SaaS. Il fonctionne avec Microsoft 365, Azure, AWS, Google Cloud et de nombreuses autres sources de données.
Comment commencer à utiliser Microsoft Purview pour les données de l’ombre ?
Commencez par connecter vos sources de données à Purview. Configurez des analyses pour découvrir et classifier les données. Consultez la carte des données et utilisez les rapports intégrés pour surveiller les risques. Vous pouvez ensuite appliquer des stratégies pour protéger les informations sensibles.
Microsoft Purview facilite-t-il la conformité réglementaire ?
Oui. Microsoft Purview prend en charge la conformité à des référentiels tels que le RGPD, la HIPAA et le règlement européen sur l’IA. Vous pouvez suivre l’emplacement des données, répondre aux audits et démontrer la protection mise en place à l’aide des outils intégrés.
Qui doit être impliqué dans la gestion des données de l’ombre ?
Une approche collective est indispensable. Impliquez les équipes informatique, sécurité, conformité et les responsables métiers. Chacun joue un rôle dans l’identification, la surveillance et la protection des données. La formation et une communication claire aident votre équipe à réussir.
🎧 Écoutez cet épisode
Vous souhaitez une explication concrète de Shadow Data Discovery and Governance avec Microsoft Purview ? Cet épisode présente le sujet en termes clairs et montre pourquoi il compte pour Microsoft 365, Azure, Power Platform, la sécurité, l'IA et le travail moderne.
Écoutez cet épisode si vous souhaitez :
- Comprendre les concepts clés de Shadow Data Discovery and Governance avec Microsoft Purview
- Voir comment il s'intègre dans l'écosystème technologique Microsoft
- Découvrir où il peut apporter une valeur concrète à votre organisation
Vous pourriez aussi apprécier ces épisodes M365 FM connexes :
- Microsoft Purview Data Governance for Information Architects
- Gouvernance Power Platform sans créer davantage de Shadow IT
- Gouvernance de Microsoft Copilot sans attendre des données parfaites
- Gouvernance Power Platform : du Shadow IT à une mise à l’échelle sécurisée
- Microsoft Fabric Governance Beyond Data Lineage
Découvrez d'autres échanges pratiques sur Microsoft sur M365 FM.
Dernière révision : juillet 2026.
À qui s'adresse cet épisode
Cet épisode est destiné aux administrateurs Microsoft, aux architectes, aux développeurs, aux professionnels de la sécurité et aux décideurs métier qui ont besoin d'une base pratique avant de prendre des décisions de mise en œuvre, d'exploitation ou de gouvernance.
🎧 À écouter également
- Microsoft Security Copilot — Une suite très pertinente pour approfondir ce sujet.
- Microsoft Defender for Endpoint — Une suite très pertinente pour approfondir ce sujet.
- Microsoft Defender for Identity — Une suite très pertinente pour approfondir ce sujet.
🎧 À écouter également
- Microsoft Purview – Simply Explained
Explorer le contexte de la gouvernance et de la conformité.
- Teams Telephony – Simply Explained
Comprendre les fondamentaux de la téléphonie et de la communication dans Teams.
- Microsoft 365 Governance Operating Model
Découvrir comment assurer une responsabilité et des contrôles durables.