 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Descubrir los riesgos ocultos de la IA en la sombra en la empresa
By Mirko Peters ·
Bienvenido a nuestro análisis en profundidad de uno de los desafíos de ciberseguridad y cumplimiento más urgentes que enfrentan hoy las organizaciones: la rápida proliferación de la IA en la sombra y de los datos no gestionados …
Automatically translated with AI from the original post. Read the English original
Bienvenido a nuestro análisis en profundidad de uno de los desafíos de ciberseguridad y cumplimiento más urgentes que enfrentan hoy las organizaciones: la rápida proliferación de la IA en la sombra y de los datos no gestionados. En una época en la que los empleados buscan constantemente formas de maximizar su productividad, la tentación de usar aplicaciones no aprobadas, plataformas en la nube no autorizadas y herramientas de IA generativa no reguladas nunca ha sido mayor. Aunque estas herramientas a menudo parecen inofensivas o incluso beneficiosas a nivel individual, generan enormes puntos ciegos que pueden debilitar seriamente la postura de seguridad de tu organización.
Para explorar este tema con más detalle y escuchar conversaciones prácticas de expertos del sector, no te pierdas el episodio del podcast relacionado, Shadow Data Discovery and Governance with Microsoft Purview.
Explicación del punto ciego de los datos en la sombra
¿Qué son los datos en la sombra?
Quizá hayas oído el término "datos en la sombra" en conversaciones sobre seguridad de datos. Los datos en la sombra son información no gestionada y no supervisada que se encuentra fuera de la gobernanza de TI y de los protocolos de seguridad de tu organización. Estos datos suelen esconderse en dispositivos personales, en almacenamiento en la nube no autorizado o en aplicaciones no sancionadas. Como TI no controla ni supervisa esta información, supone un riesgo importante para tu organización. Los datos en la sombra pueden incluir desde información sensible de clientes hasta planes de negocio confidenciales. Si no sabes dónde están tus datos, no puedes protegerlos.
Nota: Los datos en la sombra no son solo un problema técnico. Son un riesgo para el negocio que puede provocar fugas de datos, incumplimientos normativos y pérdida de confianza.
Por qué se producen los puntos ciegos
Quizá te preguntes por qué los puntos ciegos de los datos en la sombra aparecen tan a menudo. Existen varias razones habituales:
- Los empleados quieren soluciones más rápidas. Cuando tienes plazos ajustados, puedes saltarte a TI y usar herramientas que te ayudan a trabajar más deprisa. Este comportamiento genera shadow IT.
- A veces, las soluciones que proporciona TI no cubren tus necesidades. Puedes buscar herramientas alternativas, lo que puede abrir brechas de seguridad.
- Los servicios basados en la nube son fáciles de usar. Puedes desplegar nuevas aplicaciones sin la intervención de TI. Si estas herramientas no cumplen los estándares de seguridad, introducen vulnerabilidades.
Estos factores hacen que los datos en la sombra crezcan sin que nadie lo note. Quizá no te des cuenta de cuánta información escapa a la supervisión formal hasta que surge un problema.
Fuentes habituales
Los datos en la sombra pueden proceder de muchos lugares de tu trabajo diario. Estas son algunas de las fuentes más frecuentes:
- SaaS no sancionado y herramientas de IA en la sombra: Puede que uses aplicaciones o servicios de IA sin la aprobación de TI. Estas herramientas almacenan datos en servicios en la nube no autorizados.
- Bases de datos de prueba o desarrollo: Cuando creas entornos de prueba, a menudo generas copias adicionales de los datos. Si no las proteges, se convierten en datos en la sombra.
- Dispositivos personales y fugas por sincronización móvil o en la nube: Sincronizar datos de trabajo con tu teléfono o portátil crea copias no rastreadas. Estos dispositivos pueden carecer de los controles de seguridad adecuados.
- Artefactos olvidados, archivos y aplicaciones heredadas: Registros antiguos, almacenamiento en la nube abandonado y aplicaciones sin uso pueden contener información sensible. Si te olvidas de ellos, se convierten en riesgos ocultos.
Necesitas estar atento a estas fuentes para reducir tu punto ciego de datos en la sombra. Al entender dónde se esconden estos datos, das el primer paso hacia una mejor seguridad y cumplimiento de los datos.
Riesgos de seguridad de los datos en la sombra
Vulnerabilidades y exposición
Te enfrentas a amenazas serias cuando los datos en la sombra escapan a tu control. Suelen esconderse en lugares que tu equipo de TI no puede ver ni gestionar. Esta falta de visibilidad crea una postura de seguridad de datos débil. Puede que no sepas quién tiene acceso a archivos sensibles ni dónde se encuentra la información confidencial. Esta situación aumenta el riesgo de acceso no autorizado y de fallos en la prevención de pérdida de datos.
Esta tabla muestra las amenazas más comunes asociadas a los datos en la sombra:
| Tipo de riesgo | Descripción |
|---|---|
| Acceso no autorizado | Empleados que acceden y gestionan datos fuera de los sistemas aprobados, lo que puede provocar brechas de seguridad. |
| Incumplimientos normativos | El uso de herramientas no aprobadas puede provocar infracciones de las normativas de protección de datos. |
| Falta de visibilidad | Dificultad para rastrear y gestionar datos almacenados fuera de los canales oficiales. |
| Posibles filtraciones de datos | Mayor riesgo de robo o pérdida de datos debido a prácticas de almacenamiento no reguladas. |
Los datos en la sombra aumentan tu exposición a amenazas de varias formas:
- Las empresas suelen no proteger sus herramientas de IA, lo que puede provocar filtraciones de datos más extensas.
- Shadow IT facilita que los equipos usen aplicaciones que TI no puede supervisar, lo que provoca una acumulación de datos no autorizada.
- La presencia de datos en la sombra amplía el alcance y el impacto de una filtración, y hace que la prevención de pérdida de datos sea mucho más difícil.
También te enfrentas a amenazas internas cuando los empleados usan dispositivos personales o aplicaciones no autorizadas. Estas acciones eluden tus controles de seguridad oficiales. Las amenazas internas pueden provocar fugas de datos accidentales o intencionadas. Necesitas medidas sólidas de seguridad de datos para reducir estos riesgos y proteger a tu organización de las amenazas.
Impacto en la IA y en las operaciones
Los datos en la sombra no solo amenazan tu seguridad de datos. También afectan a tus proyectos de IA y a las operaciones diarias. Cuando usas herramientas de IA en la sombra o introduces datos no aprobados en tus modelos, generas nuevas amenazas. La IA en la sombra puede causar errores no detectados y resultados sesgados. Estos errores pueden perjudicar tu toma de decisiones y reducir tu eficiencia operativa.
En los sectores regulados, el riesgo es aún mayor. Los resultados de IA imprecisos pueden provocar incumplimientos normativos y contratiempos operativos. Necesitas estrategias eficaces de prevención de pérdida de datos para asegurarte de que solo entren en tus sistemas de IA los datos aprobados. Este enfoque te ayuda a evitar las amenazas derivadas de la mala calidad de los datos y de la falta de supervisión.
También debes tener en cuenta las amenazas internas en tus flujos de trabajo de IA. Los empleados pueden usar datos en la sombra sin darse cuenta del riesgo. Este comportamiento puede introducir amenazas que comprometan tu postura de seguridad de datos. Al centrarte en la gestión del riesgo de datos y en la prevención de pérdida de datos, refuerzas tus defensas frente a amenazas tanto internas como externas a tu organización.
Consejo: revisa periódicamente tus directivas de seguridad de datos y supervisa la existencia de datos en la sombra. Esta práctica te ayuda a detectar amenazas a tiempo y a mantener una sólida postura de seguridad de datos.
Desafíos de cumplimiento y gobernanza
Riesgos regulatorios
Te enfrentas a requisitos de cumplimiento estrictos en muchos sectores. Los organismos reguladores exigen que protejas la información sensible y que sigas normas de gobernanza claras. Cuando dejas crecer los datos en la sombra, corres el riesgo de incumplir estas normas. Los datos sin gestionar suelen escapar a tus controles de cumplimiento. Esta situación puede acarrear multas, acciones legales e interrupciones operativas.
Debes entender que el cumplimiento normativo no consiste solo en seguir reglas. Se trata de generar confianza en clientes y socios.
La siguiente tabla muestra cómo los datos en la sombra sin gestionar pueden generar riesgos regulatorios:
| Descripción de la evidencia | Marcos regulatorios | Consecuencias |
|---|---|---|
| Los datos en la sombra sin gestionar pueden provocar multas y consecuencias legales por incumplimiento. | GDPR, CCPA | Multas, acciones legales |
| Los datos en la sombra suelen contener información sensible, lo que supone un riesgo de incumplimiento durante las auditorías. | GDPR, CCPA | Multas, acciones legales, interrupciones operativas |
Necesitas mantener sólida tu postura de cumplimiento. Si pasas por alto datos ocultos durante las auditorías, puedes enfrentarte a sanciones. Los organismos reguladores esperan que sepas dónde están tus datos y cómo los proteges. Debes cumplir los requisitos de cumplimiento para evitar errores costosos.
Lagunas en la gobernanza tradicional
Los marcos de gobernanza tradicionales suelen no abordar los puntos ciegos que generan los datos en la sombra. Puedes basarte en inventarios estáticos y auditorías periódicas, pero estos métodos no pueden seguir el ritmo de la rápida creación de datos. Los empleados usan herramientas de IA y aplicaciones no autorizadas cada semana. Muchos comparten información sensible sin aprobación.
El siguiente gráfico muestra cómo los empleados usan herramientas de IA y comparten datos al margen de la gobernanza formal:
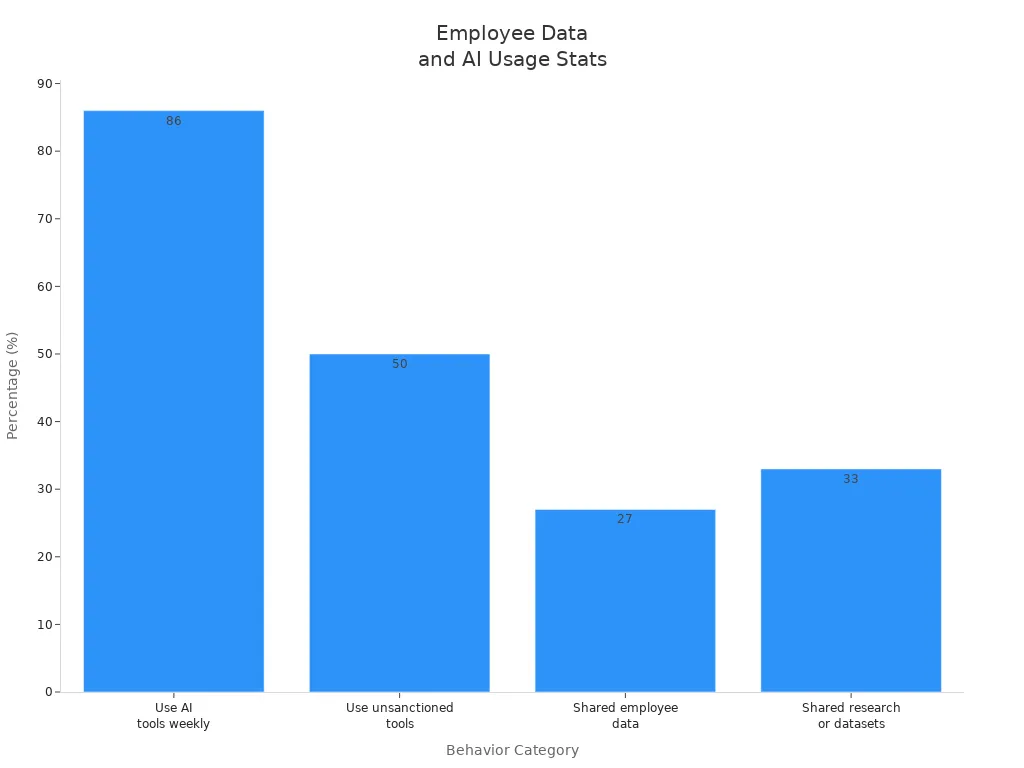
Según los datos, el 86 % de los empleados usa herramientas de IA semanalmente. Casi la mitad utiliza herramientas no autorizadas. Muchos comparten datos de empleados y conjuntos de datos de investigación. Estas acciones crean puntos ciegos en tus esfuerzos de gobernanza y cumplimiento.
| Estadística | Descripción |
|---|---|
| 86% | Porcentaje de empleados que usan herramientas de IA semanalmente |
| 50% | Casi la mitad de los empleados usa herramientas no autorizadas |
| 27% | Empleados que han compartido datos de empleados |
| 33% | Empleados que han compartido datos de investigación o conjuntos de datos |
Debes reconocer que la gobernanza tradicional no puede rastrear cada nueva herramienta o plataforma. Los empleados suelen usar dispositivos personales y servicios externos. Estas plataformas operan fuera de tus controles de cumplimiento. Necesitas un enfoque de gobernanza moderno que se adapte a los nuevos riesgos y mantenga sólida tu postura de cumplimiento.
Consejo: Revisa tu estrategia de gobierno con frecuencia. Busca las brechas donde pueden esconderse los datos en la sombra. Actualiza tus procesos de cumplimiento normativo para adaptarlos al panorama regulatorio cambiante.
Mejoras tu postura de seguridad cuando cierras estas brechas. Proteges la información confidencial y cumples los requisitos de cumplimiento normativo. Además, preparas a tu organización para futuros cambios regulatorios.
Microsoft Purview para datos en la sombra
Descubrimiento continuo
Necesitas un descubrimiento continuo para proteger a tu organización de los riesgos de los datos en la sombra. Microsoft Purview utiliza Unified Data Security Posture Management para ofrecer un descubrimiento automatizado y permanente de la información confidencial. Este enfoque te ayuda a seguir el ritmo del rápido crecimiento de los datos en las plataformas en la nube. No tienes que depender de inventarios desactualizados ni de comprobaciones manuales. En su lugar, obtienes visibilidad en tiempo real de tu panorama de datos.
Con el descubrimiento continuo puedes:
- Descubrir datos confidenciales ocultos en entornos de nube, locales y SaaS.
- Mapear los flujos de datos y hacer seguimiento de los movimientos de los datos empresariales confidenciales.
- Identificar información confidencial guardada fuera de los sistemas autorizados.
Microsoft Purview te permite mantener el control sobre los datos confidenciales, incluso cuando tu entorno se vuelve más complejo. Puedes detectar los datos en la sombra antes de que se conviertan en una amenaza. Esta actitud proactiva respalda tu estrategia de protección de datos y refuerza tu postura de protección general.
Consejo: El descubrimiento continuo te ayuda a adelantarte a las amenazas. Puedes abordar los riesgos antes de que afecten a tus procesos de gestión de datos confidenciales.
| Función | Descripción |
|---|---|
| Data Map | Cubre el descubrimiento y el linaje de datos en entornos multinube, incluidas plataformas como AWS y Google Cloud. |
| Catalog | Proporciona el descubrimiento de activos de datos y el enriquecimiento de metadatos, lo que mejora la visibilidad de los activos de datos. |
Como ves, las herramientas de descubrimiento continuo de Microsoft Purview te dan la base para una protección de datos sólida. No pasas por alto datos confidenciales, incluso cuando se ocultan en lugares inesperados.
Data Map y Data Explorer
Necesitas una visión clara de tus datos para gestionar la protección y el cumplimiento normativo. Data Map y Data Explorer de Microsoft Purview te proporcionan esta visibilidad. Data Map analiza todo tu entorno de datos, incluidas las fuentes estructuradas y no estructuradas. Abarca entornos multinube, como AWS y Google Cloud, y no solo plataformas de Microsoft. Puedes hacer seguimiento del linaje de datos, lo que significa que sabes de dónde proceden los datos confidenciales y adónde van.
Data Explorer te permite buscar, filtrar y analizar tus activos de datos. Puedes encontrar rápidamente datos empresariales confidenciales. También puedes ver cómo se mueve la información confidencial por toda tu organización. Esto te ayuda a aplicar medidas de protección de datos y a frenar el uso compartido no autorizado.
- Puedes limitar el acceso a los conjuntos de datos confidenciales a los roles de negocio aprobados.
- Puedes bloquear el uso compartido externo de los archivos confidenciales.
- Puedes aplicar reglas de retención a los registros que deben conservarse por motivos legales.
- Puedes marcar los movimientos prohibidos de datos regulados hacia ubicaciones no gestionadas.
Data Map y Data Explorer de Microsoft Purview te ayudan a poner los datos en la sombra bajo control. Puedes gestionar el tratamiento de los datos confidenciales con confianza. Además, respaldan el cumplimiento de normativas como el RGPD y la CCPA. Las plantillas integradas y los informes automatizados facilitan demostrar tus estándares de protección de datos durante las auditorías.
Nota: Data Map y Data Explorer favorecen la precisión, la coherencia y la fiabilidad de los datos. Así sientas unas bases sólidas para la protección y el cumplimiento normativo.
Clasificación de datos confidenciales
Debes clasificar los datos confidenciales para protegerlos. Microsoft Purview utiliza métodos avanzados para identificar y etiquetar la información confidencial. Puedes usar detectores basados en patrones para datos estructurados, como números de tarjetas de crédito e identificadores fiscales. Los clasificadores entrenables te ayudan a reconocer documentos que encajan en una categoría, aunque no sigan un patrón fijo. La coincidencia exacta de datos te permite comparar la información con un conjunto de datos aprobado, lo que reduce los falsos positivos. La huella digital de documentos detecta copias o copias casi idénticas de documentos conocidos, algo importante para proteger la propiedad intelectual.
- Tipos de información confidencial: Detecta patrones en datos estructurados y semiestructurados.
- Clasificadores entrenables: Aprende a partir de ejemplos para identificar documentos confidenciales.
- Coincidencia exacta de datos: Compara los datos con listas aprobadas para una protección precisa.
- Huella digital de documentos: Identifica duplicados para proteger los datos empresariales confidenciales.
Puedes usar estas herramientas para identificar datos confidenciales en toda tu organización. Después puedes aplicar las directivas de protección adecuadas. Este enfoque te ayuda a cumplir los requisitos de protección de datos y a evitar filtraciones. También respalda las buenas prácticas para el tratamiento de datos confidenciales.
La clasificación de datos confidenciales de Microsoft Purview ayuda a cumplir las principales normativas. Puedes hacer seguimiento de la ubicación de los datos, responder a las solicitudes de los interesados y demostrar que los datos están protegidos durante las auditorías. Así reduces el riesgo de acceso no autorizado y mejoras tu estrategia general de protección.
Destacado: Una clasificación precisa es el primer paso para una protección de datos sólida. No puedes proteger lo que no puedes identificar.
Como ves, Microsoft Purview te ofrece las herramientas para descubrir, mapear y clasificar datos confidenciales. Recuperas el control sobre los datos en la sombra y refuerzas tus esfuerzos de protección. Además, generas confianza en clientes y socios al seguir estándares elevados de protección de datos.
Monitorización y gestión de datos en la sombra
Monitorización en tiempo real
Necesitas monitorización en tiempo real para mantener tus datos seguros y cumplir la normativa. Microsoft Purview te ofrece las herramientas para configurar una monitorización continua en todo tu ecosistema de datos. Empieza habilitando la monitorización en tiempo real para detectar infracciones de directivas, como la compartición excesiva o el acceso no autorizado. Este enfoque te permite detectar los riesgos en el momento en que se producen, y no después. Puedes usar la gestión de la postura de seguridad de datos (DSPM) para centrarte en la detección de herramientas de IA en la sombra que puedan introducir nuevos riesgos. DSPM respalda la monitorización al analizar la presencia de aplicaciones de IA no aprobadas o no gestionadas.
Sigue estos pasos para configurar la monitorización en tiempo real con Microsoft Purview:
- Habilita la monitorización continua para todos los orígenes de datos, incluidos los entornos en la nube y locales.
- Configura reglas de detección para identificar comportamientos de riesgo, como los intentos de mover datos confidenciales a ubicaciones no autorizadas.
- Configura alertas automáticas para la monitorización, de modo que recibas notificaciones cuando se produzca una infracción de directiva o una actividad sospechosa.
- Revisa las recomendaciones que proporciona Purview para responder con rapidez y corregir los problemas antes de que se agraven.
- Prueba la configuración de monitorización simulando escenarios habituales de datos en la sombra, como pegar información confidencial en un chatbot de IA no aprobado.
Por ejemplo, si un usuario intenta compartir archivos confidenciales con un tercero externo, las funciones de monitorización y detección de Purview pueden bloquear la acción y alertar a tu equipo de seguridad en tiempo real. Este nivel de monitorización te ayuda a mantener el control y respalda los esfuerzos de cumplimiento.
Barreras de información
Puedes usar las barreras de información de Microsoft Purview para reforzar tu estrategia de monitorización. Estas barreras restringen la comunicación entre usuarios o grupos, algo esencial para las organizaciones que necesitan proteger información confidencial. Al establecer límites internos, evitas las interacciones no autorizadas antes de que se produzcan. Este enfoque de monitorización proactivo te ayuda a cumplir la normativa y a evitar filtraciones accidentales de datos.
Las barreras de información desempeñan un papel clave en la monitorización, ya que impiden que equipos con intereses en conflicto compartan datos confidenciales. Por ejemplo, puedes separar los equipos de investigación y ventas para evitar el uso de información privilegiada o la exposición involuntaria de información confidencial. Supervisar estos límites te ayuda a mantener la confidencialidad y la confianza dentro de tu organización.
Aplicación de directivas
La aplicación de directivas es fundamental para una monitorización y detección eficaces de los datos en la sombra. Microsoft Purview ofrece directivas de prevención de pérdida de datos (DLP) granulares para correos electrónicos, archivos y bases de datos. Puedes configurar controles adaptativos que se ajusten según el contexto del usuario y las señales de amenaza. DLP se conecta con las etiquetas de clasificación, de modo que la monitorización y la detección de datos confidenciales activan automáticamente las directivas adecuadas.
Te beneficias de la automatización de la respuesta a incidentes, que se integra con Microsoft Defender o Sentinel. Esta integración permite una clasificación rápida de los incidentes de DLP detectados durante la monitorización. La monitorización y las pruebas periódicas de las directivas de DLP garantizan que sigan siendo eficaces y que estén preparadas para una auditoría. Por ejemplo, si la monitorización detecta a un usuario que intenta exportar datos confidenciales, Purview puede bloquear la acción y registrar el incidente para su revisión.
Consejo: Una monitorización, detección y aplicación de directivas constantes te ayudan a anticiparte a las amenazas y a mantener tus datos seguros.
Cómo crear una estrategia proactiva de gobernanza de datos
Enfoque de inventario dinámico
Necesitas un inventario vivo para gestionar tus datos de forma eficaz. Un inventario vivo significa que siempre sabes dónde están tus datos y cómo cambian. Microsoft Purview te ayuda a aplicar este enfoque al analizar constantemente tus orígenes de datos. No tienes que adivinar dónde se esconde la información sensible. Ves las actualizaciones en tiempo real. Este método respalda una gobernanza de datos sólida y la gestión de riesgos.
Empiezas por definir objetivos claros para tu programa de gobernanza de datos. Define qué significa el éxito para tu organización. Registra tus orígenes de datos más importantes en Microsoft Purview. Configura análisis para mantener tu inventario actualizado. Enriquece tus datos con términos de glosario y metadatos. Trabaja con los equipos de negocio para verificar la propiedad y el linaje de los datos. Este proceso te ayuda a cerrar brechas en la gestión de riesgos y a mantener tu mapa de datos al día.
Consejo: Un inventario vivo te permite detectar riesgos a tiempo y responder con rapidez.
Integrar Purview con los flujos de trabajo
Puedes convertir la gobernanza de datos en parte de tu trabajo diario conectando Microsoft Purview con tus herramientas actuales. Purview funciona con aplicaciones de Microsoft 365 como Teams, SharePoint y OneDrive. Así obtienes una búsqueda y un descubrimiento mejores en estas plataformas. Esto te ayuda a encontrar y gestionar los datos en la sombra antes de que se conviertan en un problema para la gestión de riesgos.
- Microsoft Purview te ofrece un único lugar para gestionar la gobernanza de datos y la seguridad.
- Ves cómo se mueven los datos entre aplicaciones, lo que te ayuda a entender los flujos de datos y sus dependencias.
- Purview extiende la protección a las aplicaciones no gestionadas, para que puedas abordar los riesgos de la IA en la sombra sin frenar a tus equipos.
- La plataforma automatiza correcciones, como eliminar los vínculos para compartir públicamente o aplicar directivas de prevención de pérdida de datos (DLP).
No tienes que cambiar tu forma de trabajar. Purview se adapta a tus flujos de trabajo actuales y facilita la gestión de riesgos. Puedes centrarte en tus tareas principales mientras mantienes tus datos seguros.
Mejora continua
Debes considerar la gobernanza de datos como un proceso continuo. Empieza revisando cómo funcionan tu catálogo y tus directivas. Comprueba si tus controles detectan todos los riesgos. Actualiza con frecuencia tus reglas de retención y cumplimiento. Realiza auditorías para asegurarte de que tus estrategias de gestión de riesgos siguen siendo sólidas.
- Usa Microsoft Purview para supervisar la calidad de los datos y detectar problemas.
- Configura reglas y programa análisis para comprobar si hay incidencias.
- Crea reglas personalizadas o basadas en IA para realizar controles de calidad más precisos.
- Pide comentarios a distintos equipos para mejorar la adopción y cerrar brechas.
Te ganas la confianza cuando demuestras que te importa la gestión de riesgos. Las actualizaciones y revisiones periódicas te ayudan a anticiparte a las nuevas amenazas. Así mantienes tu programa de gobernanza de datos sólido y preparado para el futuro.
Nota: La mejora continua significa que nunca dejas de aprender y adaptarte. Tus datos permanecen protegidos y tu organización está preparada para el cambio.
Pasos prácticos para las organizaciones
Primeros pasos con Purview
Puedes empezar a descubrir los datos en la sombra siguiendo una hoja de ruta clara. Comienza con una auditoría exhaustiva de tu entorno. Inventaría todas las TI en la sombra activas revisando las extensiones del navegador y los registros del firewall y del proxy. Este paso te ayuda a encontrar aplicaciones no autorizadas que puedan almacenar o procesar datos sensibles.
A continuación, evalúa los riesgos y los patrones de uso. Clasifica cada herramienta de TI en la sombra según la frecuencia de uso y el nivel de riesgo que supone. Esta clasificación te ayuda a decidir dónde centrar tus esfuerzos. Identifica qué herramientas son útiles y cumplen la normativa, y cuáles son perjudiciales. Integra las herramientas aprobadas en tu marco de gobernanza y bloquea las que supongan una amenaza. Propón alternativas seguras a tus equipos.
Debes generar informes periódicos sobre el uso de TI en la sombra. Estos informes te ayudan a hacer seguimiento del progreso y a detectar nuevos riesgos. Aplica directivas para las aplicaciones autorizadas. Revísalas con frecuencia para que sigan siendo eficaces. Usa las herramientas especializadas de Microsoft Purview para descubrir y supervisar la TI en la sombra. Verifica siempre la configuración de seguridad de las herramientas aprobadas. Aborda la adopción de la IA desde el principio para gestionar los riesgos de exposición de datos específicos. Define una ruta de aprobación clara para las solicitudes de acceso a herramientas.
Lista de verificación para abordar los puntos ciegos de los datos en la sombra:
- Inventaría la TI en la sombra activa.
- Evalúa los riesgos y los patrones de uso.
- Identifica la TI en la sombra útil y la maliciosa.
- Genera informes de TI en la sombra.
- Aplica directivas a las aplicaciones autorizadas.
- Usa herramientas especializadas para el descubrimiento y la supervisión.
- Verifica la configuración de seguridad de las herramientas aprobadas.
- Aborda la adopción de la IA de forma proactiva.
- Define una ruta de aprobación para las solicitudes de herramientas.
Participación de las partes interesadas
Necesitas un fuerte compromiso de las partes interesadas para gestionar con éxito los shadow data. Distintos roles desempeñan funciones clave en este proceso. La siguiente tabla muestra las partes interesadas habituales y sus responsabilidades:
| Rol | Partes interesadas habituales | Responsabilidades clave |
|---|---|---|
| Patrocinio ejecutivo | Líderes de Legal, Cumplimiento, Privacidad, GRC y Riesgos | Aportar requisitos, hacer cumplir las directivas, asignar recursos y definir las métricas de éxito. |
| Responsable del programa de gobernanza de datos | CISO, delegado de protección de datos, CIO, responsable de GRC | Desarrollar las directivas de gobernanza, definir las necesidades de protección, garantizar la integración y abordar el cumplimiento normativo. |
| Alfabetización y formación en datos | Formación, desarrollo del talento, comunicación interna | Crear programas de alfabetización en datos, impartir formación por roles y favorecer la adopción. |
Conviene involucrar a estos grupos desde el principio. Una comunicación clara y la formación ayudan a todos a entender su papel en la protección de los datos.
Mantener la seguridad y el cumplimiento de los datos
Debes mantener sólidos tus esfuerzos de seguridad y cumplimiento de los datos a lo largo del tiempo. Usa la administración de identidades y accesos para controlar quién puede acceder a cada nivel de datos. El acceso condicional te permite conceder permisos en función del rol del usuario u otras condiciones. La autenticación y la autorización trabajan juntas en Microsoft Purview para verificar la identidad y los permisos del usuario.
Consejo: la supervisión continua y las revisiones periódicas de las directivas te ayudan a anticiparte a los nuevos riesgos. Convierte la gobernanza de datos en un proceso continuo, no en un proyecto puntual.
Construirás una organización más segura y con mejor cumplimiento si sigues estos pasos y mejoras constantemente tu enfoque.
Te enfrentas a riesgos urgentes derivados de los puntos ciegos de los shadow data. Más del 80% de las organizaciones muestran indicios de actividad de IA no aprobada, y la empresa media registra 223 infracciones de directivas de datos al mes.
| Marco normativo | Requisito clave | Riesgo de shadow AI |
|---|---|---|
| Ley de IA de la UE | Inventario y clasificación de riesgos | Las implementaciones de alto riesgo generan responsabilidad y multas |
| RGPD | Tratamiento lícito | Los datos sin control acarrean sanciones importantes |
| HIPAA | Protección de PHI | El uso no autorizado de IA pone en riesgo la confidencialidad de los pacientes |
Microsoft Purview te ofrece detección continua, clasificación avanzada y vistas compartidas de los datos. Empieza revisando tus directivas, creando tipos de información personalizados y supervisando los datos sensibles. Construye una cultura de gobernanza proactiva alineando la estrategia, integrando a los responsables de datos (data stewards) y perfeccionando las prácticas para estar preparado para el futuro.
Preguntas frecuentes
¿Qué son los shadow data?
Los shadow data son información que existe fuera de los sistemas oficiales de gestión de datos de tu organización. Pueden encontrarse en aplicaciones no autorizadas, dispositivos personales o almacenamientos olvidados. Estos datos suelen escapar a tus controles de seguridad y cumplimiento.
¿Cómo te ayuda Microsoft Purview a encontrar shadow data?
Microsoft Purview utiliza la detección continua para analizar todas tus fuentes de datos. Obtienes una asignación en tiempo real de los datos estructurados y no estructurados en entornos de nube y locales. Así descubres rápidamente datos ocultos o no gestionados.
¿Por qué deberías preocuparte por los shadow data?
Los shadow data aumentan el riesgo de filtraciones, infracciones de cumplimiento y problemas operativos. No puedes proteger ni gobernar lo que no puedes ver. Gestionar los shadow data te ayuda a mantener tu organización segura y en cumplimiento.
¿Puede Microsoft Purview clasificar automáticamente los datos sensibles?
Sí. Microsoft Purview utiliza clasificadores integrados y personalizados para identificar información sensible. Puedes detectar patrones como números de tarjetas de crédito o datos personales. Esta clasificación automática te ayuda a aplicar las directivas de protección adecuadas.
¿Qué tipos de entornos admite Microsoft Purview?
Puedes usar Microsoft Purview con plataformas en la nube, locales y SaaS. Funciona con Microsoft 365, Azure, AWS, Google Cloud y otras muchas fuentes de datos.
¿Cómo empiezo a usar Microsoft Purview para los shadow data?
Empieza conectando tus fuentes de datos en Purview. Configura análisis para descubrir y clasificar los datos. Revisa el mapa de datos y usa los informes integrados para supervisar los riesgos. Después puedes aplicar directivas para proteger la información sensible.
¿Ayuda Microsoft Purview con el cumplimiento normativo?
Sí. Microsoft Purview respalda el cumplimiento de marcos como el RGPD, HIPAA y la Ley de IA de la UE. Puedes rastrear la ubicación de los datos, responder a auditorías y demostrar la protección aplicada con herramientas integradas.
¿Quién debe participar en la gestión de los shadow data?
Necesitas un enfoque de equipo. Implica a los responsables de TI, seguridad, cumplimiento y negocio. Todos tienen un papel en la identificación, supervisión y protección de los datos. La formación y una comunicación clara ayudan a que tu equipo tenga éxito.
🎧 Escucha este episodio
¿Quieres una explicación práctica de Shadow Data Discovery and Governance with Microsoft Purview? Este episodio desglosa el tema con un lenguaje claro y muestra por qué importa para Microsoft 365, Azure, Power Platform, la seguridad, la IA y el trabajo moderno.
Escucha este episodio si quieres:
- Entender los conceptos clave detrás de Shadow Data Discovery and Governance with Microsoft Purview
- Ver cómo encaja en el ecosistema tecnológico más amplio de Microsoft
- Descubrir dónde puede aportar valor práctico a tu organización
También te pueden interesar estos episodios relacionados de M365 FM:
- Microsoft Purview Data Governance for Information Architects
- Gobernanza de Power Platform sin crear más Shadow IT
- Gobernanza de Microsoft Copilot sin esperar a tener datos perfectos
- Gobernanza de Power Platform: de Shadow IT a una escala segura
- Microsoft Fabric Governance Beyond Data Lineage
Descubre más conversaciones prácticas sobre Microsoft en M365 FM.
Última revisión: julio de 2026.
A quién va dirigido
Este episodio está pensado para administradores, arquitectos, desarrolladores, profesionales de seguridad y líderes de negocio de Microsoft que necesitan una base práctica antes de tomar decisiones de implementación, operación o gobernanza.
🎧 También deberías escuchar
- Microsoft Security Copilot — Un siguiente paso muy relacionado para ampliar este tema.
- Microsoft Defender for Endpoint — Un siguiente paso muy relacionado para ampliar este tema.
- Microsoft Defender for Identity — Un siguiente paso muy relacionado para ampliar este tema.
🎧 También deberías escuchar
- Microsoft Purview – Simply Explained
Explora el contexto de gobernanza y cumplimiento.
- Teams Telephony – Simply Explained
Comprende los fundamentos de las llamadas y la comunicación en Teams.
- Microsoft 365 Governance Operating Model
Aprende a gestionar la propiedad y los controles de forma sostenible.