 RU
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Українська
 العربية
 עברית
 日本語
 한국어
Выявление скрытых рисков теневого ИИ в корпоративной среде
By Mirko Peters ·
Добро пожаловать в наш углублённый разбор одной из самых острых задач кибербезопасности и соответствия требованиям, стоящих перед современными организациями: стремительного распространения теневого ИИ и неуправляемых данных …
Automatically translated with AI from the original post. Read the English original
Добро пожаловать в наш углублённый разбор одной из самых острых задач кибербезопасности и соответствия требованиям, стоящих перед современными организациями: стремительного распространения теневого ИИ и неуправляемых данных. В эпоху, когда сотрудники постоянно ищут способы повысить продуктивность, соблазн использовать неутверждённые приложения, несанкционированные облачные платформы и нерегулируемые инструменты генеративного ИИ как никогда велик. Хотя на индивидуальном уровне эти инструменты часто кажутся безобидными или даже полезными, они создают серьёзные слепые зоны, которые могут существенно подорвать защиту вашей корпоративной безопасности.
Чтобы глубже разобраться в этой теме и послушать практические беседы с экспертами отрасли, обязательно посмотрите наш связанный выпуск подкаста, Shadow Data Discovery and Governance with Microsoft Purview.
Объяснение слепых зон теневых данных
Что такое теневые данные?
Вы могли слышать термин «теневые данные» в разговорах о безопасности данных. Теневые данные — это неуправляемая и неконтролируемая информация, которая находится за пределами ИТ-управления и протоколов безопасности вашей организации. Такие данные часто скрываются на личных устройствах, в несанкционированных облачных хранилищах или в неутверждённых приложениях. Поскольку ИТ-отдел не контролирует и не отслеживает эту информацию, она создаёт значительный риск для организации. Теневые данные могут включать всё — от конфиденциальных сведений о клиентах до закрытых бизнес-планов. Если вы не знаете, где находятся ваши данные, вы не можете их защитить.
Примечание: Теневые данные — это не только техническая проблема. Это бизнес-риск, который может привести к утечкам данных, нарушениям требований соответствия и потере доверия.
Почему возникают слепые зоны
Вам может быть интересно, почему слепые зоны, связанные с теневыми данными, возникают так часто. Есть несколько распространённых причин:
- Сотрудникам нужны более быстрые решения. Когда сроки поджимают, вы можете обойти ИТ-отдел и использовать инструменты, которые помогают работать быстрее. Такое поведение порождает теневой ИТ.
- Иногда предоставляемые ИТ-отделом решения не отвечают вашим потребностям. Вы можете искать альтернативные инструменты, а это может открыть брешь в безопасности.
- Облачные сервисы легко доступны. Вы можете развернуть новые приложения без участия ИТ-отдела. Если эти инструменты не соответствуют стандартам безопасности, они создают уязвимости.
Эти факторы делают так, что теневые данные незаметно накапливаются. Вы можете не осознавать, какой объём информации выходит из-под формального контроля, пока не возникнет проблема.
Основные источники
Теневые данные могут появляться во многих местах вашей повседневной работы. Вот некоторые из самых частых источников:
- Неутверждённые SaaS-приложения и инструменты теневого ИИ: Вы можете использовать приложения или ИИ-сервисы без одобрения ИТ-отдела. Эти инструменты хранят данные в несанкционированных облачных сервисах.
- Тестовые и разработческие базы данных: При создании тестовых сред вы часто генерируете дополнительные копии данных. Если их не защитить, они становятся теневыми данными.
- Личные устройства и утечки через синхронизацию с мобильными и облачными сервисами: Синхронизация рабочих данных с телефоном или ноутбуком создаёт неучтённые копии. На этих устройствах может не быть должных средств защиты.
- Забытые артефакты, архивы и устаревшие приложения: Старые журналы, заброшенные облачные хранилища и неиспользуемые приложения могут содержать конфиденциальную информацию. Если вы о них забываете, они превращаются в скрытые риски.
Важно помнить об этих источниках, чтобы сократить слепую зону теневых данных. Понимая, где скрываются теневые данные, вы делаете первый шаг к повышению уровня безопасности данных и соответствия требованиям.
Риски безопасности данных, связанные с теневыми данными
Уязвимости и подверженность угрозам
Когда теневые данные выходят из-под вашего контроля, вы сталкиваетесь с серьёзными угрозами. Такие данные часто скрываются там, где ваша ИТ-команда не может их увидеть или управлять ими. Эта нехватка видимости ослабляет защиту данных. Вы можете не знать, кто имеет доступ к чувствительным файлам или где находится конфиденциальная информация. Такая ситуация повышает риск несанкционированного доступа и сбоев в предотвращении утечек данных.
Ниже таблица с наиболее распространёнными угрозами, связанными с теневыми данными:
| Тип риска | Описание |
|---|---|
| Несанкционированный доступ | Сотрудники получают доступ к данным и управляют ими вне утверждённых систем, что может привести к нарушениям безопасности. |
| Нарушения требований соответствия | Использование неутверждённых инструментов может привести к нарушению правил защиты персональных данных. |
| Отсутствие видимости | Сложности с отслеживанием и управлением данными, хранящимися вне официальных каналов. |
| Потенциальные утечки данных | Повышенный риск кражи или потери данных из-за нерегулируемых практик хранения. |
Теневые данные повышают вашу уязвимость к угрозам несколькими способами:
- Компании часто не защищают свои инструменты ИИ, что может привести к более масштабным утечкам данных.
- Теневые ИТ-решения позволяют командам легко использовать приложения, которые ИT-отдел не может контролировать, что приводит к неконтролируемому накоплению данных.
- Наличие теневых данных расширяет масштаб и последствия утечки, делая предотвращение утечки данных (DLP) гораздо более сложной задачей.
Вам также угрожают внутренние угрозы, когда сотрудники используют личные устройства или неутверждённые приложения. Такие действия обходят ваши официальные средства контроля безопасности. Внутренние угрозы могут привести к случайным или преднамеренным утечкам данных. Чтобы снизить эти риски и защитить организацию от угроз, вам нужны надёжные меры защиты данных.
Влияние на ИИ и операционную деятельность
Теневые данные угрожают не только безопасности данных. Они также влияют на ваши проекты в области ИИ и повседневную работу. Когда вы используете теневые инструменты ИИ или передаёте в свои модели неутверждённые данные, вы создаёте новые угрозы. Теневой ИИ может приводить к незамеченным ошибкам и предвзятым результатам. Такие ошибки могут навредить принятию решений и снизить операционную эффективность.
В регулируемых отраслях риск возрастает ещё сильнее. Некорректные результаты ИИ могут привести к нарушениям требований соответствия и сбоям в работе. Вам нужны эффективные стратегии предотвращения утечки данных (DLP), чтобы в ваши системы ИИ попадали только утверждённые данные. Такой подход помогает избежать угроз, связанных с низким качеством данных и отсутствием контроля.
Внутренние угрозы необходимо учитывать и в ваших рабочих процессах ИИ. Сотрудники могут использовать теневые данные, не осознавая риска. Такое поведение может создавать угрозы, которые ослабляют вашу позицию в области безопасности данных. Сосредоточившись на управлении рисками данных и предотвращении утечки данных (DLP), вы укрепляете защиту от угроз как изнутри, так и извне организации.
Совет: регулярно пересматривайте политики безопасности данных и отслеживайте теневые данные. Эта практика помогает вовремя выявлять угрозы и поддерживать надёжную позицию в области безопасности данных.
Проблемы соответствия требованиям и управления
Регуляторные риски
Во многих отраслях к вам предъявляются строгие требования соответствия. Регуляторы требуют защищать конфиденциальную информацию и соблюдать чёткие правила управления. Если теневые данные продолжают расти, вы рискуете нарушить эти правила. Неуправляемые данные часто выходят за рамки ваших проверок соответствия. Это может привести к штрафам, судебным искам и сбоям в работе.
Важно понимать, что соответствие требованиям — это не только следование правилам. Это также построение доверия с клиентами и партнёрами.
В таблице ниже показано, как неуправляемые теневые данные могут создавать регуляторные риски:
| Описание доказательств | Регуляторные рамки | Последствия |
|---|---|---|
| Неуправляемые теневые данные могут привести к штрафам и юридическим последствиям из-за несоблюдения требований. | GDPR, CCPA | Штрафы, судебные иски |
| Теневые данные часто содержат конфиденциальную информацию, что создаёт риск несоответствия во время аудитов. | GDPR, CCPA | Штрафы, судебные иски, сбои в работе |
Важно поддерживать надёжную позицию в области соответствия требованиям. Если скрытые данные не будут выявлены во время аудитов, вам могут грозить санкции. Регуляторы ожидают, что вы знаете, где находятся ваши данные и как вы их защищаете. Чтобы не допустить дорогостоящих ошибок, необходимо соблюдать требования соответствия.
Пробелы в традиционном управлении
Традиционные модели управления часто не учитывают слепые зоны теневых данных. Вы можете опираться на статичные инвентаризации и периодические аудиты, но эти методы не успевают за быстрым ростом объёма создаваемых данных. Сотрудники каждую неделю используют инструменты ИИ и неутверждённые приложения. Многие делятся конфиденциальной информацией без согласования.
На диаграмме ниже показано, как сотрудники используют инструменты ИИ и передают данные вне официального управления:
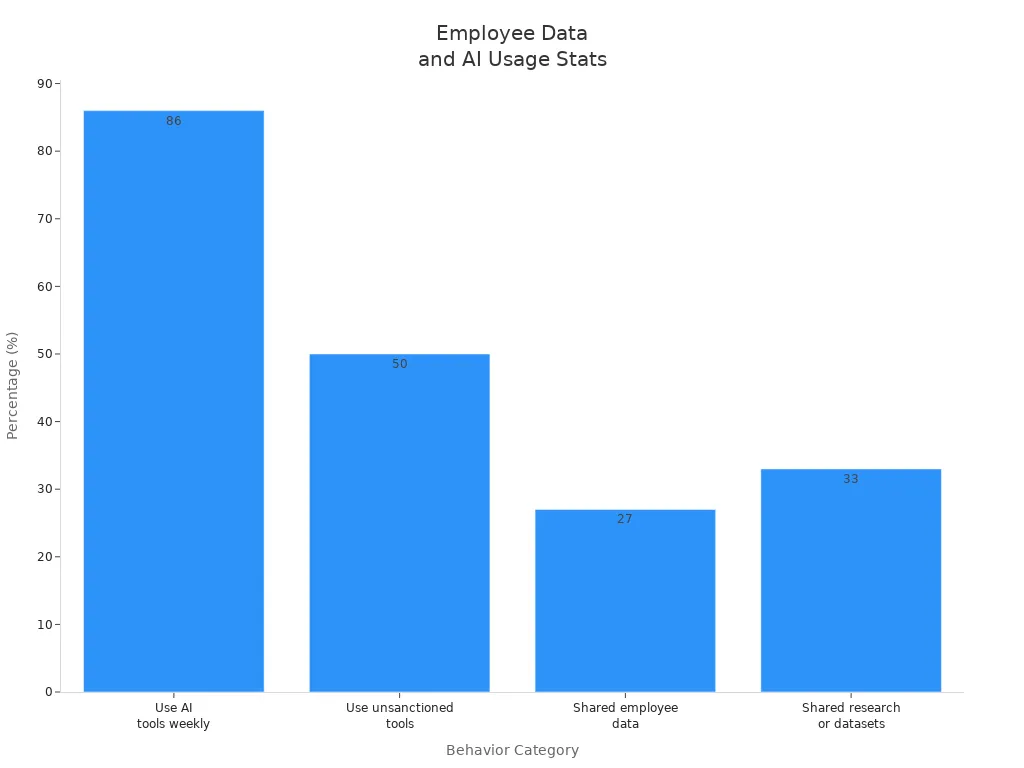
Как видите, 86% сотрудников используют инструменты ИИ каждую неделю. Почти половина использует неутверждённые инструменты. Многие делятся данными сотрудников и наборами исследовательских данных. Эти действия создают слепые зоны в ваших усилиях по управлению и соблюдению требований.
| Статистика | Описание |
|---|---|
| 86% | Доля сотрудников, использующих инструменты ИИ каждую неделю |
| 50% | Почти половина сотрудников использует неутверждённые инструменты |
| 27% | Сотрудники, которые делились данными сотрудников |
| 33% | Сотрудники, которые делились исследовательскими данными или наборами данных |
Важно понимать, что традиционное управление не может отследить каждый новый инструмент или платформу. Сотрудники часто используют личные устройства и внешние сервисы. Эти платформы работают вне ваших средств контроля соответствия. Вам нужен современный подход к управлению, который адаптируется к новым рискам и поддерживает надёжную позицию в области соответствия требованиям.
Совет: регулярно пересматривайте стратегию управления данными. Ищите пробелы, где может скрываться теневые данные. Обновляйте процессы соответствия требованиям с учётом меняющегося регуляторного ландшафта.
Вы повышаете уровень безопасности, когда закрываете эти пробелы. Вы защищаете конфиденциальную информацию и выполняете требования соответствия. Кроме того, вы готовите организацию к будущим изменениям регуляторных требований.
Microsoft Purview для теневых данных
Непрерывное обнаружение
Чтобы защитить организацию от рисков, связанных с теневыми данными, нужно непрерывное обнаружение. Microsoft Purview использует Unified Data Security Posture Management для автоматического и постоянного обнаружения конфиденциальной информации. Такой подход помогает не отставать от быстрого роста объёма данных в облачных платформах. Не нужно полагаться на устаревшие инвентаризации или ручные проверки. Вместо этого вы получаете видимость своего информационного ландшафта в реальном времени.
Непрерывное обнаружение позволяет:
- Выявлять скрытые конфиденциальные данные в облачных, локальных и SaaS-средах.
- Отслеживать потоки данных и видеть, куда перемещаются важные бизнес-данные.
- Находить конфиденциальную информацию, сохранённую за пределами авторизованных систем.
Microsoft Purview помогает сохранять контроль над конфиденциальными данными даже тогда, когда ИТ-среда становится сложнее. Теневые данные можно обнаружить до того, как они превратятся в угрозу. Такой проактивный подход поддерживает стратегию защиты данных и укрепляет общий уровень безопасности.
Совет: непрерывное обнаружение помогает опережать угрозы. Вы можете устранять риски до того, как они повлияют на процессы работы с конфиденциальными данными.
| Функция | Описание |
|---|---|
| Data Map | Охватывает обнаружение данных и отслеживание происхождения в нескольких облаках, включая такие платформы, как AWS и Google Cloud. |
| Catalog | Обеспечивает обнаружение объектов данных и обогащение метаданными, повышая видимость объектов данных. |
Как видите, инструменты непрерывного обнаружения в Microsoft Purview создают основу для надёжной защиты данных. Вы не упускаете конфиденциальные данные, даже когда они скрыты в неожиданных местах.
Карта данных и Data Explorer
Для управления защитой и соответствием требованиям нужна чёткая картина данных. Data Map и Data Explorer в Microsoft Purview обеспечивают такую видимость. Data Map сканирует всё информационное пространство, включая структурированные и неструктурированные источники. Он охватывает многооблачные среды, например AWS и Google Cloud, а не только платформы Microsoft. Вы можете отслеживать происхождение данных, то есть понимать, откуда поступают конфиденциальные данные и куда они направляются.
Data Explorer позволяет искать, фильтровать и анализировать объекты данных. Вы быстро находите конфиденциальные бизнес-данные. Также можно видеть, как конфиденциальная информация перемещается внутри организации. Это помогает применять меры защиты данных и останавливать несанкционированный обмен.
- Вы можете ограничить доступ к конфиденциальным наборам данных для утверждённых бизнес-ролей.
- Вы можете заблокировать внешний обмен конфиденциальными файлами.
- Вы можете применять правила хранения к записям, которые по юридическим причинам必须 сохраняться.
- Вы можете помечать запрещённое перемещение регулируемых данных в неуправляемые хранилища.
Data Map и Data Explorer в Microsoft Purview помогают взять теневые данные под контроль. Вы можете уверенно управлять обработкой конфиденциальных данных. Также они поддерживают соответствие таким нормам, как GDPR и CCPA. Встроенные шаблоны и автоматическая отчётность упрощают демонстрацию соблюдения стандартов защиты данных во время аудитов.
Примечание: Data Map и Data Explorer способствуют точности, согласованности и достоверности данных. Вы создаёте прочную основу для защиты и соответствия требованиям.
Классификация конфиденциальных данных
Чтобы защитить конфиденциальные данные, их необходимо классифицировать. Microsoft Purview использует передовые методы для выявления и маркировки конфиденциальной информации. Для структурированных данных, таких как номера банковских карт и идентификаторы налогоплательщика, можно использовать детекторы на основе шаблонов. Обучаемые классификаторы помогают распознавать документы, относящиеся к определённой категории, даже если они не следуют фиксированному шаблону. Exact Data Match позволяет сопоставлять информацию с утверждённым набором данных, что снижает количество ложных срабатываний. Document fingerprinting находит копии или почти идентичные копии известных документов, что важно для защиты интеллектуальной собственности.
- Типы конфиденциальной информации: обнаруживают шаблоны в структурированных и полуструктурированных данных.
- Обучаемые классификаторы: учатся на примерах и находят конфиденциальные документы.
- Exact Data Match: сопоставляет данные с утверждёнными списками для точной защиты.
- Document Fingerprinting: выявляет дубликаты для защиты конфиденциальных бизнес-данных.
С помощью этих инструментов вы можете выявлять конфиденциальные данные во всей организации. Затем вы можете применить подходящие политики защиты. Такой подход помогает выполнять требования к защите данных и предотвращать утечки. Вы также поддерживаете рекомендуемые практики работы с конфиденциальными данными.
Классификация конфиденциальных данных в Microsoft Purview помогает соблюдать требования основных нормативных актов. Вы можете отслеживать местонахождение данных, отвечать на запросы субъектов данных и предоставлять доказательства защиты во время аудитов. Вы снижаете риск несанкционированного доступа и улучшаете общую стратегию защиты.
Важно: точная классификация — первый шаг к надежной защите данных. Нельзя защитить то, что нельзя выявить.
Как видно, Microsoft Purview предоставляет инструменты для обнаружения, картирования и классификации конфиденциальных данных. Вы получаете контроль над теневыми данными и усиливаете меры защиты. Соблюдая высокие стандарты защиты данных, вы также укрепляете доверие клиентов и партнеров.
Мониторинг и управление теневыми данными
Мониторинг в реальном времени
Мониторинг в реальном времени нужен, чтобы данные оставались защищенными и соответствовали требованиям. Microsoft Purview предоставляет инструменты для настройки непрерывного мониторинга во всей информационной среде. Начните с включения мониторинга в реальном времени, чтобы выявлять нарушения политик, например избыточный обмен данными или несанкционированный доступ. Такой подход позволяет замечать риски по мере их возникновения, а не постфактум. Вы можете использовать управление состоянием безопасности данных (DSPM), чтобы сосредоточиться на выявлении теневых ИИ-инструментов, которые могут создавать новые риски. DSPM поддерживает мониторинг, сканируя неутвержденные или неуправляемые ИИ-приложения.
Чтобы настроить мониторинг в реальном времени в Microsoft Purview, выполните следующие шаги:
- Включите непрерывный мониторинг для всех источников данных, включая облачные и локальные среды.
- Настройте правила обнаружения для выявления рискованного поведения, например попыток переместить конфиденциальные данные в неутвержденные расположения.
- Настройте автоматические оповещения, чтобы получать уведомления при нарушении политики или подозрительной активности.
- Просматривайте рекомендации Purview, чтобы быстро реагировать и устранять проблемы до их эскалации.
- Проверьте настройки мониторинга, смоделировав типичные сценарии с теневыми данными, например вставку конфиденциальной информации в неутвержденный ИИ-чат-бот.
Например, если пользователь пытается поделиться конфиденциальными файлами с внешней стороной, функции мониторинга и обнаружения Purview могут заблокировать действие и в реальном времени уведомить службу безопасности. Такой уровень мониторинга помогает сохранять контроль и поддерживает соблюдение требований.
Информационные барьеры
Информационные барьеры в Microsoft Purview помогают укрепить стратегию мониторинга. Они ограничивают обмен данными между пользователями или группами, что важно для организаций, которым нужно защищать конфиденциальную информацию. Устанавливая внутренние границы, вы предотвращаете несанкционированное взаимодействие до его возникновения. Такой проактивный мониторинг помогает соблюдать требования и избегать случайных утечек.
Информационные барьеры играют ключевую роль в мониторинге, не допуская обмена конфиденциальными данными между группами с конфликтующими интересами. Например, можно разделить исследовательские и торговые отделы, чтобы предотвратить инсайдерскую торговлю или непреднамеренное раскрытие конфиденциальной информации. Мониторинг этих границ помогает сохранять конфиденциальность и доверие внутри организации.
Применение политик
Применение политик имеет решающее значение для эффективного мониторинга и обнаружения теневых данных. Microsoft Purview предлагает гранулярные политики предотвращения утечки данных (DLP) для электронной почты, файлов и баз данных. Вы можете задать адаптивные элементы управления, которые меняются в зависимости от контекста пользователя и угроз. DLP связан с метками классификации, поэтому мониторинг и обнаружение конфиденциальных данных автоматически запускают нужные политики.
Вы получаете выгоду от автоматизации реагирования на инциденты, которая интегрируется с Microsoft Defender или Sentinel. Эта интеграция позволяет быстро сортировать инциденты DLP, обнаруженные в ходе мониторинга. Регулярный мониторинг и тестирование политик DLP обеспечивают их эффективность и готовность к аудиту. Например, если мониторинг фиксирует попытку пользователя экспортировать конфиденциальные данные, Purview может заблокировать действие и записать инцидент в журнал для проверки.
Совет: последовательные мониторинг, обнаружение и применение политик помогают опережать угрозы и сохранять безопасность данных.
Построение проактивной стратегии управления данными
Подход «живого инвентаря»
Чтобы эффективно управлять данными, нужна живая инвентаризация. Живая инвентаризация означает, что вы всегда знаете, где находятся ваши данные и как они меняются. Microsoft Purview помогает построить такой подход, постоянно сканируя источники данных. Вам не нужно гадать, где скрывается конфиденциальная информация. Обновления вы видите в режиме реального времени. Такой метод поддерживает надежное управление данными и управление рисками.
Начните с постановки четких целей для программы управления данными. Определите, что означает успех для вашей организации. Зарегистрируйте самые важные источники данных в Microsoft Purview. Настройте сканирование, чтобы инвентаризация оставалась актуальной. Обогатите данные терминами глоссария и метаданными. Совместно с бизнес-подразделениями проверьте владение данными и их происхождение (lineage). Этот процесс помогает закрывать пробелы в управлении рисками и поддерживает актуальность карты данных.
Совет: живая инвентаризация позволяет вовремя замечать риски и быстро реагировать на них.
Интеграция Purview в рабочие процессы
Вы можете сделать управление данными частью повседневной работы, подключив Microsoft Purview к существующим инструментам. Purview работает с приложениями Microsoft 365, такими как Teams, SharePoint и OneDrive. Поиск и обнаружение данных на этих платформах становятся удобнее. Это помогает находить и контролировать теневые данные до того, как они станут проблемой для управления рисками.
- Microsoft Purview предоставляет единое место для управления данными и безопасностью.
- Вы видите, как данные перемещаются между приложениями, что помогает понимать потоки данных и зависимости.
- Purview распространяет защиту на неуправляемые приложения, поэтому вы можете устранять риски теневого ИИ, не замедляя работу команд.
- Платформа автоматизирует исправления, например удаление публичных ссылок для общего доступа или применение политик предотвращения утечки данных (DLP).
Менять способ работы не нужно. Purview встраивается в текущие рабочие процессы и упрощает управление рисками. Вы можете сосредоточиться на основных задачах и при этом сохранять безопасность данных.
Непрерывное совершенствование
Управление данными стоит рассматривать как непрерывный процесс. Начните с проверки того, как работают каталог и политики. Убедитесь, что ваши средства контроля выявляют все риски. Регулярно обновляйте правила хранения и соответствия требованиям. Проводите аудиты, чтобы стратегии управления рисками оставались надежными.
- Используйте Microsoft Purview для мониторинга качества данных и выявления проблем.
- Настройте правила и расписание сканирования для проверки на наличие проблем.
- Создавайте пользовательские или основанные на ИИ правила для более точной проверки качества.
- Запрашивайте обратную связь у разных команд, чтобы повысить уровень внедрения и закрыть пробелы.
Доверие формируется, когда вы показываете, что заботитесь об управлении рисками. Регулярные обновления и проверки помогают опережать новые угрозы. Так программа управления данными остается сильной и готовой к будущему.
Примечание: непрерывное совершенствование означает, что вы никогда не перестаете учиться и адаптироваться. Ваши данные остаются защищенными, а организация готова к изменениям.
Практические шаги для организаций
Начало работы с Purview
Путь к выявлению теневых данных можно начать с четкого плана. Начните с тщательного аудита среды. Проведите инвентаризацию всех используемых теневых ИТ-решений, проверив расширения браузеров и изучив журналы межсетевого экрана и прокси-сервера. Этот шаг помогает найти неавторизованные приложения, которые могут хранить или обрабатывать конфиденциальные данные.
Далее оцените риски и модели использования. Ранжируйте каждое теневое ИТ-решение по частоте использования и уровню исходящего от него риска. Такой рейтинг помогает решить, на что направить усилия. Определите, какие инструменты полезны и соответствуют требованиям, а какие вредны. Встраивайте одобренные инструменты в систему управления и блокируйте те, что создают угрозы. Предлагайте командам безопасные альтернативы.
Регулярно формируйте отчеты об использовании теневых ИТ-решений. Эти отчеты помогают отслеживать прогресс и замечать новые риски. Применяйте политики к разрешенным приложениям и регулярно пересматривайте их, чтобы они оставались эффективными. Используйте специализированные инструменты Microsoft Purview для обнаружения и мониторинга теневых ИТ-решений. Всегда проверяйте параметры безопасности одобренных инструментов. Заранее займитесь внедрением ИИ, чтобы управлять специфическими рисками утечки данных. Определите понятный порядок одобрения запросов на доступ к инструментам.
Контрольный список для устранения слепых зон теневых данных:
- Проведите инвентаризацию используемых теневых ИТ-решений.
- Оцените риски и модели использования.
- Определите полезные и вредоносные теневые ИТ-решения.
- Сформируйте отчеты по теневым ИТ-решениям.
- Применяйте политики к разрешенным приложениям.
- Используйте специализированные инструменты для обнаружения и мониторинга.
- Проверяйте параметры безопасности одобренных инструментов.
- Заранее занимайтесь внедрением ИИ.
- Определите порядок одобрения запросов на инструменты.
Взаимодействие с заинтересованными сторонами
Для успешного управления теневыми данными вам нужно сильное вовлечение заинтересованных сторон. В этом процессе ключевые роли играют разные участники. В таблице ниже показаны типичные заинтересованные стороны и их обязанности:
| Роль | Типичные заинтересованные стороны | Ключевые обязанности |
|---|---|---|
| Поддержка со стороны руководства | Руководители юридического направления, комплаенса, конфиденциальности, GRC и рисков | Формулируют требования, обеспечивают соблюдение политик, выделяют ресурсы и определяют показатели успеха. |
| Владелец программы управления данными | CISO, специалист по защите персональных данных, CIO, руководитель GRC | Разрабатывают политики управления, определяют потребности в защите, обеспечивают интеграцию и отвечают за соответствие нормативным требованиям. |
| Грамотность в работе с данными и обучение | Обучение, развитие сотрудников, внутренние коммуникации | Создают программы повышения грамотности в работе с данными, проводят обучение по ролям и помогают внедрению. |
Привлекайте эти группы на раннем этапе. Понятная коммуникация и обучение помогают всем понимать свою роль в защите данных.
Поддержание безопасности данных и соответствия требованиям
Вам нужно постоянно поддерживать усилия по безопасности данных и соответствию требованиям. Используйте управление удостоверениями и доступом, чтобы контролировать, кто может получить доступ к разным уровням данных. Условный доступ позволяет предоставлять разрешения на основе ролей пользователей или других условий. В Microsoft Purview аутентификация и авторизация работают вместе, чтобы проверять личность пользователя и его разрешения.
Совет: постоянный мониторинг и регулярный пересмотр политик помогают опережать новые риски. Сделайте управление данными непрерывным процессом, а не разовым проектом.
Когда вы следуете этим шагам и постоянно совершенствуете подход, вы строите более безопасную и соответствующую требованиям организацию.
Слепые зоны теневых данных создают серьезные риски. Более 80% организаций показывают признаки неутвержденного использования ИИ, а в среднем в крупной компании фиксируется 223 нарушения политик данных ежемесячно.
| Фреймворк | Ключевое требование | Риск теневого ИИ |
|---|---|---|
| EU AI Act | Инвентаризация, классификация рисков | Внедрения высокого риска создают юридическую ответственность и штрафы |
| GDPR | Законность обработки | Неконтролируемые данные влекут крупные штрафы |
| HIPAA | Защита PHI | Неавторизованное использование ИИ создает риски для конфиденциальности пациентов |
Microsoft Purview дает вам возможности непрерывного обнаружения, расширенной классификации и общих представлений данных. Начните с пересмотра политик, создания пользовательских информационных типов и мониторинга конфиденциальных данных. Формируйте культуру проактивного управления: согласовывайте стратегию, назначайте ответственных за данные и совершенствуйте практики, чтобы быть готовыми к будущему.
Часто задаваемые вопросы
Что такое теневые данные?
Теневые данные — это информация, которая существует за пределами официальных систем управления данными вашей организации. Они могут находиться в неутвержденных приложениях, на личных устройствах или в забытых хранилищах. Такие данные часто выходят за рамки ваших средств безопасности и контроля соответствия требованиям.
Как Microsoft Purview помогает находить теневые данные?
Microsoft Purview использует непрерывное обнаружение, чтобы сканировать все ваши источники данных. Вы получаете карту структурированных и неструктурированных данных в режиме реального времени в облачных и локальных средах. Это помогает быстро выявить скрытые или неуправляемые данные.
Зачем вам заботиться о теневых данных?
Теневые данные повышают риск утечек, нарушений требований соответствия и операционных проблем. Нельзя защитить или контролировать то, что не видно. Управление теневыми данными помогает сохранять безопасность и соответствие требованиям вашей организации.
Может ли Microsoft Purview автоматически классифицировать конфиденциальные данные?
Да. Microsoft Purview использует встроенные и пользовательские классификаторы для выявления конфиденциальной информации. Вы можете обнаруживать шаблоны, например номера банковских карт или персональные данные. Такая автоматическая классификация помогает применять правильные политики защиты.
Какие типы сред поддерживает Microsoft Purview?
Вы можете использовать Microsoft Purview с облачными, локальными и SaaS-платформами. Он работает с Microsoft 365, Azure, AWS, Google Cloud и многими другими источниками данных.
Как начать использовать Microsoft Purview для работы с теневыми данными?
Начните с подключения источников данных в Purview. Настройте сканирования для обнаружения и классификации данных. Изучите карту данных и используйте встроенные отчеты для контроля рисков. Затем можно применить политики для защиты конфиденциальной информации.
Помогает ли Microsoft Purview с соблюдением нормативных требований?
Да. Microsoft Purview поддерживает соответствие таким фреймворкам, как GDPR, HIPAA и EU AI Act. Вы можете отслеживать местоположение данных, отвечать на аудиты и демонстрировать подтверждение защиты с помощью встроенных инструментов.
Кто должен участвовать в управлении теневыми данными?
Нужен командный подход. Привлекайте ИТ, безопасность, комплаенс и руководителей бизнеса. Каждый играет роль в выявлении, мониторинге и защите данных. Обучение и понятная коммуникация помогают вашей команде добиться успеха.
🎧 Послушайте этот выпуск
Хотите практичное объяснение того, что такое Shadow Data Discovery and Governance с Microsoft Purview? В этом выпуске тема разобрана понятным языком, и показано, почему она важна для Microsoft 365, Azure, Power Platform, безопасности, ИИ и современной работы.
Послушайте этот выпуск, если вы хотите:
- Понять ключевые концепции Shadow Data Discovery and Governance с Microsoft Purview
- Увидеть, как это вписывается в более широкую экосистему технологий Microsoft
- Узнать, где это может принести практическую пользу вашей организации
Вам также могут понравиться эти связанные выпуски M365 FM:
- Управление данными в Microsoft Purview для информационных архитекторов
- Управление Power Platform без появления новых Shadow IT
- Управление Microsoft Copilot без ожидания идеальных данных
- Управление Power Platform: от Shadow IT к безопасному масштабированию
- Управление в Microsoft Fabric за пределами отслеживания происхождения данных
Больше практичных разговоров о Microsoft читайте на M365 FM.
Последняя проверка: июль 2026.
Кому стоит послушать
Этот выпуск предназначен для администраторов Microsoft, архитекторов, разработчиков, специалистов по безопасности и руководителей бизнеса, которым нужна практическая основа перед принятием решений о внедрении, эксплуатации или управлении.
🎧 Также рекомендуем послушать
- Microsoft Security Copilot — Очень близкий следующий шаг для развития этой темы.
- Microsoft Defender for Endpoint — Очень близкий следующий шаг для развития этой темы.
- Microsoft Defender for Identity — Очень близкий следующий шаг для развития этой темы.
🎧 Также рекомендуем послушать
- Microsoft Purview – простым языком
Разбираем контекст управления данными и соответствия требованиям.
- Teams Telephony – простым языком
Разбираемся в основах звонков и связи в Teams.
- Операционная модель управления Microsoft 365
Узнайте, как выстроить устойчивое владение и контроль.