 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
De verborgen risico's van shadow AI in de onderneming
By Mirko Peters ·
Welkom bij onze diepgaande verkenning van een van de dringendste cybersecurity- en complianceuitdagingen waar moderne organisaties vandaag mee te maken hebben: de snelle opmars van shadow AI en onbeheerde data …
Automatically translated with AI from the original post. Read the English original
Welkom bij onze diepgaande verkenning van een van de dringendste cybersecurity- en complianceuitdagingen waar moderne organisaties vandaag mee te maken hebben: de snelle opmars van shadow AI en onbeheerde data. In een tijd waarin medewerkers voortdurend zoeken naar manieren om hun productiviteit te verhogen, is de verleiding om niet-goedgekeurde applicaties, ongeautoriseerde cloudplatforms en ongereguleerde generatieve AI-tools te gebruiken nooit groter geweest. Hoewel deze tools op individueel niveau vaak onschuldig of zelfs nuttig lijken, creëren ze enorme blinde vlekken die je beveiligingspositie ernstig kunnen ondermijnen.
Wil je dit onderwerp verder verkennen en praktische gesprekken met experts beluisteren? Bekijk dan zeker onze bijbehorende podcastaflevering, Shadow Data Discovery and Governance with Microsoft Purview.
Shadow Data Blindspot uitgelegd
Wat is shadow data?
Je hebt misschien de term "shadow data" gehoord in gesprekken over databeveiliging. Shadow data verwijst naar onbeheerde en onbewaakte informatie die buiten de IT-governance en beveiligingsprotocollen van je organisatie valt. Deze data verschuilt zich vaak op persoonlijke apparaten, in ongeautoriseerde cloudopslag of in niet-goedgekeurde applicaties. Omdat IT deze informatie niet beheert of bewaakt, vormt ze een serieus risico voor je organisatie. Shadow data kan alles omvatten, van gevoelige klantgegevens tot vertrouwelijke bedrijfsplannen. Als je niet weet waar je data zich bevindt, kun je ze niet beschermen.
Let op: Shadow data is niet alleen een technisch probleem. Het is een bedrijfsrisico dat kan leiden tot datalekken, compliancefouten en verlies van vertrouwen.
Waarom blinde vlekken ontstaan
Je vraagt je misschien af waarom blinde vlekken door shadow data zo vaak voorkomen. Er zijn verschillende veelvoorkomende redenen:
- Medewerkers willen snellere oplossingen. Wanneer je onder strakke deadlines werkt, ben je geneigd IT te omzeilen en tools te gebruiken die je sneller laten werken. Dit gedrag creëert shadow IT.
- Soms voldoen IT-oplossingen niet aan je behoeften. Je zoekt dan naar alternatieve tools, wat beveiligingslekken kan openen.
- Cloudgebaseerde diensten zijn eenvoudig te gebruiken. Je kunt nieuwe apps inzetten zonder tussenkomst van IT. Als deze tools niet aan de beveiligingsnormen voldoen, introduceren ze kwetsbaarheden.
Deze factoren maken het eenvoudig voor shadow data om ongemerkt te groeien. Je beseft misschien pas hoeveel informatie buiten formeel toezicht valt wanneer er een probleem optreedt.
Veelvoorkomende bronnen
Shadow data kan uit veel plekken in je dagelijkse werk komen. Hier zijn enkele van de meest voorkomende bronnen:
- Niet-goedgekeurde SaaS en shadow AI-tools: Je gebruikt mogelijk apps of AI-diensten zonder goedkeuring van IT. Deze tools slaan data op in ongeautoriseerde clouddiensten.
- Test- of ontwikkeldatabases: Wanneer je testomgevingen opzet, maak je vaak extra kopieën van data. Als je deze niet beveiligt, worden ze shadow data.
- Persoonlijke apparaten en lekken via mobiele of cloudsynchronisatie: Werkdata synchroniseren naar je telefoon of laptop creëert ongemonitorde kopieën. Deze apparaten hebben mogelijk geen adequate beveiligingsmaatregelen.
- Vergeten artefacten, archieven en legacy-apps: Oude logs, verlaten cloudopslag en ongebruikte applicaties kunnen gevoelige informatie bevatten. Als je ze vergeet, worden het verborgen risico's.
Je moet je bewust blijven van deze bronnen om je blinde vlek door shadow data te verkleinen. Door te begrijpen waar shadow data zich verschuilt, zet je de eerste stap naar betere databeveiliging en compliance.
Datarisico's van shadow data
Kwetsbaarheden en blootstelling
Je loopt ernstige risico's wanneer shadow data buiten je controle raakt. Shadow data verschuilt zich vaak op plaatsen die je IT-team niet kan zien of beheren. Dit gebrek aan zichtbaarheid zorgt voor een zwakke datapositie. Je weet misschien niet wie toegang heeft tot gevoelige bestanden of waar vertrouwelijke informatie zich bevindt. Dit vergroot het risico op ongeautoriseerde toegang en storingen in de preventie van dataverlies.
Hier is een tabel met de meest voorkomende risico's die aan shadow data zijn gekoppeld:
| Risicotype | Beschrijving |
|---|---|
| Ongeautoriseerde toegang | Medewerkers die data benaderen en beheren buiten goedgekeurde systemen, wat kan leiden tot datalekken. |
| Compliance-schendingen | Het gebruik van niet-goedgekeurde tools kan leiden tot overtredingen van gegevensbeschermingsregelgeving. |
| Gebrek aan zichtbaarheid | Moeilijkheden bij het volgen en beheren van gegevens die buiten officiële kanalen zijn opgeslagen. |
| Mogelijke datalekken | Groter risico op datadiefstal of gegevensverlies door ongereguleerde opslagpraktijken. |
Shadow data vergroot je blootstelling aan dreigingen op verschillende manieren:
- Bedrijven beveiligen hun AI-tools vaak onvoldoende, wat kan leiden tot grotere datalekken.
- Shadow IT maakt het voor teams eenvoudig om applicaties te gebruiken die IT niet kan monitoren, waardoor ongeautoriseerd gegevensbezit ontstaat.
- De aanwezigheid van shadow data vergroot de omvang en impact van een datalek, waardoor het veel lastiger wordt om gegevensverlies te voorkomen.
Je krijgt ook te maken met insider threats wanneer medewerkers persoonlijke apparaten of niet-goedgekeurde apps gebruiken. Met dat gedrag omzeil je je officiële beveiligingsmaatregelen. Insider threats kunnen leiden tot onopzettelijke of opzettelijke datalekken. Je hebt sterke maatregelen voor gegevensbeveiliging nodig om deze risico's te beperken en je organisatie te beschermen tegen dreigingen.
Impact op AI en operations
Shadow data bedreigt niet alleen je gegevensbeveiliging. Het heeft ook invloed op je AI-projecten en dagelijkse werkzaamheden. Wanneer je shadow AI-tools gebruikt of niet-goedgekeurde gegevens in je modellen invoert, introduceer je nieuwe dreigingen. Shadow AI kan onopgemerkte fouten en gekleurde resultaten veroorzaken. Deze fouten kunnen je besluitvorming schaden en je operationele efficiëntie verlagen.
In gereguleerde sectoren is het risico nog groter. Onjuiste AI-resultaten kunnen leiden tot schendingen van compliance-eisen en operationele tegenslagen. Je hebt effectieve strategieën voor data loss prevention nodig om ervoor te zorgen dat alleen goedgekeurde gegevens je AI-systemen binnenkomen. Deze aanpak helpt je dreigingen te voorkomen die voortkomen uit slechte datakwaliteit en een gebrek aan toezicht.
Je moet insider threats ook meenemen in je AI-workflows. Medewerkers gebruiken shadow data soms zonder zich bewust te zijn van het risico. Dit gedrag kan dreigingen introduceren die je houding op het gebied van gegevensbeveiliging ondermijnen. Door te focussen op data risk management en data loss prevention versterk je je verdediging tegen dreigingen van binnenuit en van buitenaf.
Tip: Evalueer je beleid voor gegevensbeveiliging regelmatig en houd shadow data in de gaten. Zo signaleer je dreigingen vroeg en blijf je een sterke beveiligingshouding behouden.
Uitdagingen op het gebied van compliance en governance
Regelgevingsrisico's
In veel sectoren gelden strikte compliance-eisen. Toezichthouders verlangen dat je gevoelige informatie beschermt en duidelijke governanceregels volgt. Wanneer shadow data blijft groeien, loop je het risico deze regels te overtreden. Niet-beheerde gegevens ontsnappen vaak aan je compliancecontroles. Dit kan leiden tot boetes, juridische procedures en operationele verstoringen.
Je moet begrijpen dat regelgevingscompliance niet alleen gaat over het naleven van regels. Het gaat over het opbouwen van vertrouwen bij klanten en partners.
De onderstaande tabel laat zien hoe niet-beheerde shadow data regelgevingsrisico's kan veroorzaken:
| Bewijsbeschrijving | Regelgevingskaders | Gevolgen |
|---|---|---|
| Niet-beheerde shadow data kan leiden tot boetes en juridische gevolgen door non-compliance. | AVG, CCPA | Boetes, juridische procedures |
| Shadow data bevat vaak gevoelige informatie, wat het risico op non-compliance tijdens audits vergroot. | AVG, CCPA | Boetes, juridische procedures, operationele verstoringen |
Je moet je compliancepositie sterk houden. Als je verborgen gegevens mist tijdens audits, kun je te maken krijgen met sancties. Toezichthouders verwachten dat je weet waar je gegevens staan en hoe je ze beschermt. Je moet voldoen aan compliance-eisen om kostbare fouten te voorkomen.
Tekortkomingen in traditionele governance
Traditionele governance-kaders schieten vaak tekort als het gaat om blinde vlekken door shadow data. Je vertrouwt misschien op statische inventarisaties en periodieke audits, maar deze methoden kunnen niet bijbenen met het snelle tempo waarin gegevens ontstaan. Medewerkers gebruiken elke week AI-tools en niet-goedgekeurde apps. Velen delen gevoelige informatie zonder goedkeuring.
De onderstaande grafiek laat zien hoe medewerkers AI-tools gebruiken en gegevens delen buiten de formele governance om:
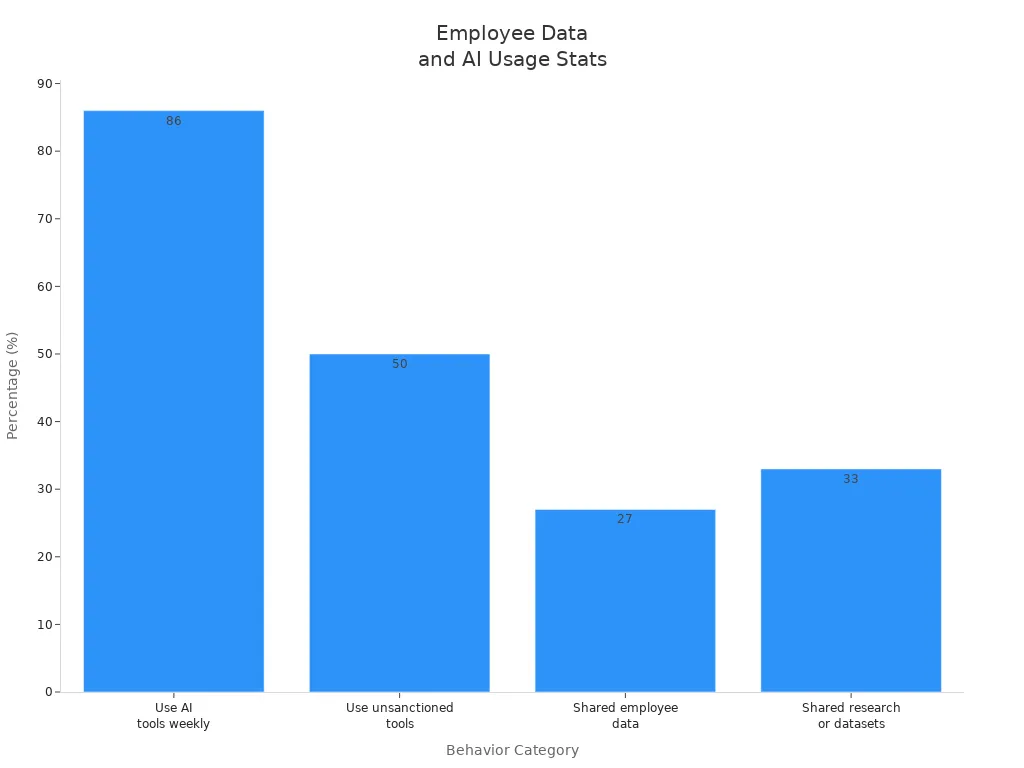
Je ziet dat 86% van de medewerkers wekelijks AI-tools gebruikt. Bijna de helft gebruikt niet-goedgekeurde tools. Velen delen gegevens van medewerkers en onderzoeksdatasets. Deze acties creëren blinde vlekken in je governance- en compliance-inspanningen.
| Statistiek | Beschrijving |
|---|---|
| 86% | Percentage medewerkers dat wekelijks AI-tools gebruikt |
| 50% | Bijna de helft van de medewerkers gebruikt niet-goedgekeurde tools |
| 27% | Medewerkers die gegevens van medewerkers hebben gedeeld |
| 33% | Medewerkers die onderzoeksgegevens of datasets hebben gedeeld |
Je moet inzien dat traditionele governance niet elke nieuwe tool of elk nieuw platform kan bijhouden. Medewerkers gebruiken vaak persoonlijke apparaten en externe diensten. Deze platforms vallen buiten je compliancecontroles. Je hebt een moderne governancebenadering nodig die zich aanpast aan nieuwe risico's en je compliancepositie sterk houdt.
Tip: Evalueer je governancestrategie regelmatig. Zoek naar hiaten waar shadow data verborgen kan zitten. Werk je compliance-processen bij zodat ze aansluiten op de veranderende regelgeving.
Je bouwt een sterkere beveiligingspositie op wanneer je deze hiaten dichtt. Je beschermt gevoelige informatie en voldoet aan compliance-eisen. Je bereidt je organisatie ook voor op toekomstige wijzigingen in regelgeving.
Microsoft Purview voor shadow data
Continuous Discovery
Je hebt continuous discovery nodig om je organisatie te beschermen tegen risico's van shadow data. Microsoft Purview gebruikt Unified Data Security Posture Management voor geautomatiseerde en doorlopende detectie van gevoelige informatie. Deze aanpak helpt je om de snelle groei van gegevens in cloudplatforms bij te houden. Je hoeft niet te vertrouwen op verouderde inventarisaties of handmatige controles. In plaats daarvan krijg je realtime inzicht in je dataomgeving.
Met continuous discovery kun je:
- Verborgen gevoelige gegevens opsporen in cloud-, on-premises- en SaaS-omgevingen.
- Datastromen in kaart brengen en bijhouden waar gevoelige bedrijfsgegevens naartoe gaan.
- Gevoelige informatie identificeren die buiten geautoriseerde systemen is opgeslagen.
Microsoft Purview stelt je in staat de controle over gevoelige gegevens te behouden, ook als je omgeving complexer wordt. Je kunt shadow data opsporen voordat het een dreiging wordt. Deze proactieve houding ondersteunt je strategie voor gegevensbescherming en versterkt je algehele beveiligingspositie.
Tip: Continuous discovery helpt je om voor te blijven op dreigingen. Je kunt risico's aanpakken voordat ze invloed hebben op je processen voor de verwerking van gevoelige gegevens.
| Functie | Beschrijving |
|---|---|
| Data Map | Behandelt detectie van gegevens en datalineage over meerdere clouds, inclusief platforms zoals AWS en Google Cloud. |
| Catalog | Biedt detectie van dataassets en verrijking van metadata, wat het zicht op dataassets vergroot. |
Je ziet dat de tools voor continuous discovery van Microsoft Purview de basis vormen voor sterke gegevensbescherming. Je mist geen gevoelige gegevens, zelfs niet wanneer ze zich op onverwachte plekken verschuilen.
Data Map en Data Explorer
Je hebt een helder beeld van je gegevens nodig om bescherming en compliance te beheren. De Data Map en Data Explorer van Microsoft Purview geven je dit inzicht. De Data Map scant je volledige dataomgeving, inclusief gestructureerde en ongestructureerde bronnen. Het dekt multi-cloudomgevingen, zoals AWS en Google Cloud, en niet alleen Microsoft-platforms. Je kunt datalineage volgen, wat betekent dat je weet waar gevoelige gegevens vandaan komen en waar ze naartoe gaan.
Met Data Explorer kun je dataassets doorzoeken, filteren en analyseren. Je vindt gevoelige bedrijfsgegevens snel. Je ziet ook hoe gevoelige informatie zich binnen je organisatie verplaatst. Zo kun je maatregelen voor gegevensbescherming afdwingen en ongeautoriseerd delen stoppen.
- Je kunt de toegang tot gevoelige datasets beperken tot goedgekeurde zakelijke rollen.
- Je kunt extern delen van vertrouwelijke bestanden blokkeren.
- Je kunt bewaarregels toepassen op gegevens die om juridische redenen bewaard moeten blijven.
- Je kunt verboden verplaatsing van gereguleerde gegevens naar niet-beheerde locaties signaleren.
De Data Map en Data Explorer van Microsoft Purview helpen je shadow data onder controle te krijgen. Je kunt de verwerking van gevoelige gegevens met vertrouwen beheren. Je ondersteunt ook compliance met regelgeving zoals GDPR en CCPA. Ingebouwde sjablonen en geautomatiseerde rapportage maken het eenvoudiger om tijdens audits aan te tonen dat je normen voor gegevensbescherming naleeft.
Let op: Data Map en Data Explorer bevorderen de nauwkeurigheid, consistentie en betrouwbaarheid van gegevens. Zo bouw je een sterke basis voor bescherming en compliance.
Classificatie van gevoelige gegevens
Je moet gevoelige gegevens classificeren om ze te beschermen. Microsoft Purview gebruikt geavanceerde methoden om gevoelige informatie te identificeren en te labelen. Voor gestructureerde gegevens kun je op patronen gebaseerde detectors gebruiken, zoals creditcardnummers en belastingidentificatienummers. Trainbare classifiers helpen je documenten te herkennen die bij een categorie passen, ook als ze geen vast patroon volgen. Exact Data Match laat je informatie vergelijken met een goedgekeurde dataset, wat het aantal valse positieven verlaagt. Document Fingerprinting vindt kopieën en bijna-kopieën van bekende documenten, wat belangrijk is voor de bescherming van intellectueel eigendom.
- Sensitive Information Types: detecteert patronen in gestructureerde en semigestructureerde gegevens.
- Trainable Classifiers: leert van voorbeelden om gevoelige documenten te herkennen.
- Exact Data Match: koppelt gegevens aan goedgekeurde lijsten voor nauwkeurige bescherming.
- Document Fingerprinting: identificeert duplicaten om gevoelige bedrijfsgegevens te beschermen.
Met deze tools kun je gevoelige gegevens in je hele organisatie identificeren. Vervolgens pas je de juiste beschermingsbeleidsregels toe. Zo voldoe je makkelijker aan de eisen voor gegevensbescherming en voorkom je datalekken. Je ondersteunt daarmee ook best practices voor het omgaan met gevoelige gegevens.
De classificatie van gevoelige gegevens in Microsoft Purview ondersteunt naleving van belangrijke regelgeving. Je kunt de locatie van gegevens volgen, reageren op verzoeken van betrokkenen en tijdens audits bewijs leveren van de bescherming. Zo verklein je het risico op ongeautoriseerde toegang en versterk je je beschermingsstrategie als geheel.
Callout: Nauwkeurige classificatie is de eerste stap naar sterke gegevensbescherming. Je kunt niets beschermen wat je niet kunt identificeren.
Je ziet dat Microsoft Purview je de tools geeft om gevoelige gegevens te ontdekken, in kaart te brengen en te classificeren. Je krijgt grip op shadow data en versterkt je beschermingsinspanningen. Door hoge normen voor gegevensbescherming te hanteren, bouw je ook vertrouwen op bij klanten en partners.
Shadow Data Monitoren en Beheren
Realtime monitoring
Je hebt realtime monitoring nodig om je gegevens veilig en compliant te houden. Microsoft Purview geeft je de tools om continue monitoring in te richten over je volledige datalandschap. Begin met het inschakelen van realtime monitoring om beleidsschendingen te detecteren, zoals oversharing of ongeautoriseerde toegang. Met deze aanpak zie je risico's ontstaan in plaats van er achteraf pas achter te komen. Je kunt data security posture management (DSPM) gebruiken om je te richten op het detecteren van shadow AI-tools die nieuwe risico's kunnen introduceren. DSPM ondersteunt monitoring door te scannen op niet-goedgekeurde of niet-beheerde AI-applicaties.
Volg deze stappen om realtime monitoring in te richten met Microsoft Purview:
- Schakel continue monitoring in voor alle gegevensbronnen, inclusief cloud- en on-premises omgevingen.
- Configureer detectieregels om riskant gedrag te identificeren, zoals pogingen om vertrouwelijke gegevens naar niet-goedgekeurde locaties te verplaatsen.
- Stel geautomatiseerde waarschuwingen in voor monitoring, zodat je een melding krijgt wanneer een beleidsschending of verdachte activiteit optreedt.
- Bekijk de aanbevelingen van Purview om snel te reageren en problemen op te lossen voordat ze escaleren.
- Test je monitoringopzet door veelvoorkomende shadow data-scenario's te simuleren, bijvoorbeeld het plakken van gevoelige informatie in een niet-goedgekeurde AI-chatbot.
Als een gebruiker bijvoorbeeld vertrouwelijke bestanden probeert te delen met een externe partij, kunnen de monitoring- en detectiefuncties van Purview die actie blokkeren en je beveiligingsteam in realtime waarschuwen. Dit niveau van monitoring helpt je de controle te behouden en ondersteunt je compliance-inspanningen.
Informatiebarrières
Je kunt informatiebarrières in Microsoft Purview gebruiken om je monitoringstrategie te versterken. Deze barrières beperken de communicatie tussen gebruikers of groepen, wat essentieel is voor organisaties die gevoelige informatie moeten beschermen. Door interne grenzen vast te stellen, voorkom je ongeautoriseerde interacties voordat ze plaatsvinden. Deze proactieve monitoringaanpak helpt je te voldoen aan regelgeving en onbedoelde datalekken te voorkomen.
Informatiebarrières spelen een sleutelrol in monitoring doordat ze voorkomen dat teams met tegenstrijdige belangen gevoelige gegevens delen. Je kunt bijvoorbeeld onderzoeks- en salesteams scheiden om handel met voorkennis of onbedoelde blootstelling van vertrouwelijke informatie te voorkomen. Door deze grenzen te monitoren, behoud je vertrouwelijkheid en vertrouwen binnen je organisatie.
Beleidshandhaving
Beleidshandhaving is cruciaal voor effectieve monitoring en detectie van shadow data. Microsoft Purview biedt granulaire data loss prevention (DLP)-beleidsregels voor e-mail, bestanden en databases. Je kunt adaptieve beheersmaatregelen instellen die zich aanpassen op basis van de context van de gebruiker en dreigingssignalen. DLP is gekoppeld aan classificatielabels, waardoor monitoring en detectie van gevoelige gegevens automatisch de juiste beleidsregels activeren.
Je profiteert van incidentresponsautomatisering, die integreert met Microsoft Defender of Sentinel. Deze integratie maakt snelle triage van DLP-incidenten mogelijk die tijdens monitoring worden gedetecteerd. Regelmatige monitoring en het testen van DLP-beleidsregels zorgen ervoor dat ze effectief blijven en klaar zijn voor audits. Als monitoring bijvoorbeeld detecteert dat een gebruiker gevoelige gegevens probeert te exporteren, kan Purview die actie blokkeren en het incident ter beoordeling registreren.
Tip: Consistente monitoring, detectie en handhaving helpen je voor te blijven op dreigingen en je gegevens veilig te houden.
Een proactieve datagovernancestrategie opbouwen
Levende inventarisatiebenadering
Je hebt een levende inventaris nodig om je data effectief te beheren. Een levende inventaris betekent dat je altijd weet waar je data staat en hoe die verandert. Microsoft Purview helpt je deze aanpak op te zetten door voortdurend je gegevensbronnen te scannen. Je hoeft niet te raden waar gevoelige informatie zich verbergt. Je ziet updates in realtime. Deze methode ondersteunt sterk databeheer en risicobeheer.
Je begint met het stellen van duidelijke doelen voor je databeheerprogramma. Bepaal hoe succes eruitziet voor je organisatie. Registreer je belangrijkste gegevensbronnen in Microsoft Purview. Stel scans in om je inventaris actueel te houden. Verrijk je data met glossarytermen en metadata. Controleer samen met de business-teams het dataeigenaarschap en de herkomst van de data (lineage). Dit proces helpt je hiaten in het risicobeheer te dichten en houdt je datakaart up-to-date.
Tip: Een levende inventaris geeft je de kracht om risico's vroeg te signaleren en snel te reageren.
Purview integreren met werkprocessen
Je kunt databeheer een vast onderdeel van je dagelijkse werk maken door Microsoft Purview te koppelen aan je bestaande tools. Purview werkt samen met Microsoft 365-apps zoals Teams, SharePoint en OneDrive. Zo krijg je betere zoek- en ontdekkingsmogelijkheden op al deze platforms. Dit helpt je shadow data te vinden en te beheren voordat het een probleem wordt voor het risicobeheer.
- Microsoft Purview geeft je één plek om databeheer en beveiliging te beheren.
- Je ziet hoe data tussen apps beweegt, wat helpt om dataflows en afhankelijkheden te begrijpen.
- Purview breidt de bescherming uit naar niet-beheerde apps, zodat je shadow AI-risico's kunt aanpakken zonder je teams te vertragen.
- Het platform automatiseert oplossingen, zoals het verwijderen van openbare deellinks of het toepassen van data loss prevention-beleid.
Je hoeft je manier van werken niet te veranderen. Purview past in je huidige werkprocessen en maakt risicobeheer eenvoudiger. Je kunt je richten op je kerntaken en tegelijk je data veilig houden.
Continue verbetering
Je moet databeheer zien als een doorlopend traject. Begin met het beoordelen van hoe je catalogus en beleidsregels werken. Controleer of je maatregelen alle risico's afdekken. Werk je bewaar- en compliance-regels regelmatig bij. Voer audits uit om ervoor te zorgen dat je strategieën voor risicobeheer sterk blijven.
- Gebruik Microsoft Purview om de datakwaliteit te monitoren en problemen te signaleren.
- Stel regels in en plan scans om te controleren op problemen.
- Maak aangepaste of AI-gestuurde regels voor betere kwaliteitscontroles.
- Vraag feedback op bij verschillende teams om de adoptie te verbeteren en hiaten te dichten.
Je wint vertrouwen wanneer je laat zien dat risicobeheer je echt aan het hart gaat. Regelmatige updates en evaluaties helpen je een stap voor te blijven op nieuwe dreigingen. Zo houd je je databeheerprogramma sterk en klaar voor de toekomst.
Let op: Continue verbetering betekent dat je nooit stopt met leren en aanpassen. Je data blijft beschermd en je organisatie blijft klaar voor verandering.
Concrete stappen voor organisaties
Aan de slag met Purview
Je kunt beginnen aan je zoektocht naar shadow data door een duidelijke roadmap te volgen. Start met een grondige audit van je omgeving. Inventariseer alle actieve shadow IT door browserextensies te controleren en firewall- en proxylogs na te lopen. Deze stap helpt je niet-goedgekeurde applicaties te vinden die gevoelige data opslaan of verwerken.
Vervolgens beoordeel je de risico's en het gebruikspatroon. Rangschik elke shadow IT-tool op basis van hoe vaak deze wordt gebruikt en het risico dat hij met zich meebrengt. Deze rangschikking helpt je bepalen waar je je inspanningen op moet richten. Bepaal welke tools nuttig en compliant zijn en welke schadelijk. Integreer goedgekeurde tools in je governance-framework en blokkeer tools die een bedreiging vormen. Stel veilige alternatieven voor aan je teams.
Genereer regelmatig rapporten over het gebruik van shadow IT. Deze rapporten helpen je de voortgang te volgen en nieuwe risico's op te sporen. Handhaaf beleid voor toegestane applicaties. Evalueer dit beleid regelmatig zodat het effectief blijft. Gebruik gespecialiseerde tools in Microsoft Purview voor het ontdekken en monitoren van shadow IT. Controleer altijd de beveiligingsinstellingen van goedgekeurde tools. Pak AI-adoptie vroegtijdig aan om de unieke risico's van datablootstelling te beheersen. Definieer een duidelijk goedkeuringsproces voor verzoeken om toegang tot tools.
Checklist om blinde vlekken in shadow data aan te pakken:
- Inventariseer actieve shadow IT.
- Beoordeel risico's en gebruikspatronen.
- Identificeer nuttige en kwaadaardige shadow IT.
- Genereer rapporten over shadow IT.
- Handhaaf beleid voor toegestane applicaties.
- Gebruik gespecialiseerde tools voor ontdekking en monitoring.
- Controleer de beveiligingsinstellingen van goedgekeurde tools.
- Pak AI-adoptie proactief aan.
- Definieer een goedkeuringsproces voor toolverzoeken.
Betrokkenheid van stakeholders
Voor succesvol shadow data-beheer heb je sterke betrokkenheid van stakeholders nodig. Verschillende rollen spelen hierin een belangrijke rol. In onderstaande tabel zie je de gebruikelijke stakeholders en hun verantwoordelijkheden:
| Rol | Gebruikelijke stakeholders | Belangrijkste verantwoordelijkheden |
|---|---|---|
| Executive sponsorschap | Juridische zaken, compliance, privacy, GRC- en risicoverantwoordelijken | Stellen eisen, handhaven beleid, wijzen middelen toe en bepalen de succescriteria. |
| Eigenaar van het data governance-programma | CISO, functionaris gegevensbescherming, CIO, GRC-lead | Ontwikkelen het governancebeleid, bepalen de beschermingsbehoeften, zorgen voor integratie en pakken regelgevingscompliance aan. |
| Datageletterdheid en training | Training, personeelsontwikkeling, communicatie | Bouwen programma’s voor datageletterdheid op, verzorgen rolgerichte training en stimuleren adoptie. |
Betrek deze groepen vroeg. Heldere communicatie en training helpen iedereen begrijpen welke rol hij of zij speelt bij het beschermen van data.
Databeveiliging en compliance op peil houden
Je moet je inspanningen op het gebied van databeveiliging en compliance ook op de lange termijn sterk houden. Gebruik identiteits- en toegangsbeheer om te bepalen wie toegang heeft tot welke dataniveaus. Met voorwaardelijke toegang kun je machtigingen verlenen op basis van gebruikersrollen of andere voorwaarden. Authenticatie en autorisatie werken samen in Microsoft Purview om de identiteit en machtigingen van gebruikers te verifiëren.
Tip: Doorlopende monitoring en regelmatige beleidsreviews helpen je om een stap voor te blijven op nieuwe risico’s. Maak data governance een continu proces en geen eenmalig project.
Je bouwt een veiligere en beter compliant organisatie wanneer je deze stappen volgt en je aanpak blijft verbeteren.
Shadow data-blinde vlekken brengen dringende risico’s met zich mee. Meer dan 80% van de organisaties vertoont signalen van ongeautoriseerd AI-gebruik, en een gemiddelde onderneming registreert elke maand 223 schendingen van databeleid.
| Raamwerk | Belangrijkste eis | Shadow AI-risico |
|---|---|---|
| EU AI Act | Inventarisatie, risicoclassificatie | Implementaties met een hoog risico leveren aansprakelijkheid en boetes op |
| AVG | Rechtmatige verwerking | Ongecontroleerde data leidt tot zware boetes |
| HIPAA | Bescherming van PHI | Ongeautoriseerd AI-gebruik brengt de vertrouwelijkheid van patiëntgegevens in gevaar |
Microsoft Purview geeft je continue detectie, geavanceerde classificatie en gedeelde dataoverzichten. Begin met het controleren van je beleid, het aanmaken van aangepaste informatietypen en het monitoren van gevoelige data. Bouw een cultuur van proactieve governance op door strategie op elkaar af te stemmen, datastewards in te bedden en je werkwijze voor de toekomst te verfijnen.
Veelgestelde vragen
Wat is shadow data?
Shadow data is informatie die buiten de officiële datasystemen van je organisatie bestaat. Je kunt het vinden in niet-goedgekeurde apps, persoonlijke apparaten of vergeten opslag. Deze data ontsnapt vaak aan je beveiligings- en compliancemaatregelen.
Hoe helpt Microsoft Purview je shadow data te vinden?
Microsoft Purview gebruikt continue detectie om al je gegevensbronnen te scannen. Je krijgt realtime inzicht in gestructureerde en ongestructureerde data in cloud- en on-premises omgevingen. Zo ontdek je snel verborgen of niet-beheerde data.
Waarom zou je je druk maken om shadow data?
Shadow data vergroot je risico op datalekken, compliance-overtredingen en operationele problemen. Je kunt niet beschermen of governen wat je niet ziet. Shadow data beheren helpt je organisatie veilig en compliant te houden.
Kan Microsoft Purview gevoelige data automatisch classificeren?
Ja. Microsoft Purview gebruikt ingebouwde en aangepaste classifiers om gevoelige informatie te identificeren. Je kunt patronen detecteren, zoals creditcardnummers of persoonsgegevens. Deze automatische classificatie helpt je om de juiste beschermingsbeleidsregels toe te passen.
Welke omgevingen ondersteunt Microsoft Purview?
Je kunt Microsoft Purview gebruiken met cloud-, on-premises- en SaaS-platforms. Het werkt met Microsoft 365, Azure, AWS, Google Cloud en vele andere gegevensbronnen.
Hoe begin je met Microsoft Purview voor shadow data?
Begin met het verbinden van je gegevensbronnen in Purview. Stel scans in om data te ontdekken en te classificeren. Bekijk de data map en gebruik de ingebouwde rapporten om risico’s te monitoren. Daarna kun je beleid afdwingen om gevoelige informatie te beschermen.
Helpt Microsoft Purview bij regelgevingscompliance?
Ja. Microsoft Purview ondersteunt compliance met kaders zoals AVG, HIPAA en de EU AI Act. Je kunt de locatie van data bijhouden, reageren op audits en met ingebouwde tools aantonen dat data beschermd is.
Wie moet betrokken zijn bij het beheer van shadow data?
Je hebt een teamaanpak nodig. Betrek IT, security, compliance en business-leiders. Iedereen speelt een rol bij het identificeren, monitoren en beschermen van data. Training en heldere communicatie helpen je team slagen.
🎧 Luister naar deze aflevering
Wil je een praktische uitleg over Shadow Data Discovery and Governance met Microsoft Purview? In deze aflevering wordt het onderwerp helder uitgelegd en wordt duidelijk waarom het ertoe doet voor Microsoft 365, Azure, Power Platform, beveiliging, AI en modern werken.
Luister naar deze aflevering als je:
- De kernconcepten achter Shadow Data Discovery and Governance met Microsoft Purview wilt begrijpen
- wilt zien hoe het past binnen het bredere Microsoft-technologielandschap
- wilt ontdekken waar het praktische waarde kan opleveren voor jouw organisatie
Misschien vind je deze gerelateerde M365 FM-afleveringen ook interessant:
- Microsoft Purview Data Governance for Information Architects
- Power Platform Governance zonder nog meer Shadow IT te creëren
- Microsoft Copilot Governance zonder te wachten op perfecte data
- Power Platform Governance: van Shadow IT naar veilige schaal
- Microsoft Fabric Governance Beyond Data Lineage
Ontdek meer praktische Microsoft-gesprekken op M365 FM.
Laatst beoordeeld: juli 2026.
Voor wie is dit bedoeld
Deze aflevering is bedoeld voor Microsoft-beheerders, architecten, ontwikkelaars, beveiligingsspecialisten en zakelijke leiders die een praktische basis nodig hebben voordat ze beslissingen nemen over implementatie, beheer of governance.
🎧 Luister ook naar
- Microsoft Security Copilot — Een sterk verwante vervolgstap om dit onderwerp verder uit te breiden.
- Microsoft Defender for Endpoint — Een sterk verwante vervolgstap om dit onderwerp verder uit te breiden.
- Microsoft Defender for Identity — Een sterk verwante vervolgstap om dit onderwerp verder uit te breiden.
🎧 Luister ook naar
- Microsoft Purview – Simply Explained
Verken de context rond governance en compliance.
- Teams Telephony – Simply Explained
Begrijp de basis van Teams-bellen en communicatie.
- Microsoft 365 Governance Operating Model
Leer hoe je duurzaam eigenaarschap en controles inricht.