 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Scoprire i rischi nascosti dello shadow AI in azienda
By Mirko Peters ·
Benvenuto nel nostro approfondimento su una delle sfide più urgenti di cybersecurity e compliance che le organizzazioni moderne devono affrontare oggi: la rapida proliferazione dello shadow AI e dei dati non gestiti …
Automatically translated with AI from the original post. Read the English original
Benvenuto nel nostro approfondimento su una delle sfide più urgenti di cybersecurity e compliance che le organizzazioni moderne devono affrontare oggi: la rapida proliferazione dello shadow AI e dei dati non gestiti. In un'epoca in cui i dipendenti cercano continuamente modi per massimizzare la produttività, la tentazione di usare applicazioni non approvate, piattaforme cloud non autorizzate e strumenti di AI generativa non regolamentati non è mai stata così forte. Sebbene questi strumenti sembrino spesso innocui o persino utili a livello individuale, introducono enormi punti ciechi che possono compromettere seriamente la postura di sicurezza della tua azienda.
Per approfondire l'argomento e ascoltare conversazioni pratiche con esperti del settore, non perdere il nostro episodio di podcast correlato, Shadow Data Discovery and Governance with Microsoft Purview.
Il punto cieco dello shadow data spiegato
Che cos'è lo shadow data?
Potresti sentire il termine "shadow data" nelle discussioni sulla sicurezza dei dati. Con shadow data si indicano informazioni non gestite e non monitorate che si trovano al di fuori della governance IT e dei protocolli di sicurezza dell'organizzazione. Questi dati spesso si nascondono su dispositivi personali, in archivi cloud non autorizzati o in applicazioni non approvate. Poiché l'IT non controlla né monitora queste informazioni, rappresentano un rischio significativo per l'azienda. Lo shadow data può includere di tutto, dai dati sensibili dei clienti ai piani aziendali riservati. Se non sai dove si trovano i tuoi dati, non puoi proteggerli.
Nota: lo shadow data non è solo un problema tecnico. È un rischio aziendale che può portare a fughe di dati, violazioni della conformità e perdita di fiducia.
Perché si creano i punti ciechi
Potresti chiederti perché i punti ciechi dello shadow data si presentano così spesso. Esistono diversi motivi comuni:
- I dipendenti vogliono soluzioni più rapide. Quando hai scadenze strette, potresti aggirare l'IT e usare strumenti che ti permettono di lavorare più velocemente. Questo comportamento genera lo shadow IT.
- A volte le soluzioni fornite dall'IT non soddisfano le tue esigenze. Potresti cercare strumenti alternativi, che però possono aprire falle nella sicurezza.
- I servizi basati sul cloud sono facili da usare. Puoi distribuire nuove app senza il coinvolgimento dell'IT. Se questi strumenti non rispettano gli standard di sicurezza, introducono vulnerabilità.
Questi fattori rendono facile la crescita dello shadow data senza che nessuno se ne accorga. Potresti non renderti conto di quante informazioni sfuggano al controllo formale finché non si verifica un problema.
Fonti più comuni
Lo shadow data può provenire da molti luoghi nel lavoro quotidiano. Ecco alcune delle fonti più frequenti:
- SaaS non autorizzati e strumenti di shadow AI: potresti usare app o servizi di AI senza l'approvazione dell'IT. Questi strumenti memorizzano i dati in servizi cloud non autorizzati.
- Database di test o di sviluppo: quando crei ambienti di test, spesso generi copie aggiuntive dei dati. Se non le proteggi, diventano shadow data.
- Dispositivi personali e fughe tramite sincronizzazione mobile o cloud: sincronizzare i dati di lavoro sul telefono o sul portatile crea copie non tracciate. Questi dispositivi potrebbero non avere adeguati controlli di sicurezza.
- Artefatti dimenticati, archivi e applicazioni legacy: vecchi log, archivi cloud abbandonati e applicazioni non utilizzate possono contenere informazioni sensibili. Se te ne dimentichi, diventano rischi nascosti.
Devi restare consapevole di queste fonti per ridurre il tuo punto cieco sullo shadow data. Capire dove si nasconde lo shadow data è il primo passo verso una migliore sicurezza e conformità dei dati.
Rischi per la sicurezza dei dati legati allo shadow data
Vulnerabilità ed esposizione
Corri seri pericoli quando lo shadow data sfugge al tuo controllo. Lo shadow data spesso si nasconde in luoghi che il team IT non può vedere o gestire. Questa mancanza di visibilità indebolisce la postura di sicurezza dei dati. Potresti non sapere chi ha accesso a file sensibili o dove si trovano le informazioni riservate. Questa situazione aumenta il rischio di accessi non autorizzati e di fallimenti nella prevenzione della perdita di dati.
Ecco una tabella che mostra le minacce più comuni legate allo shadow data:
| Tipo di rischio | Descrizione |
|---|---|
| Accesso non autorizzato | Dipendenti che accedono e gestiscono dati al di fuori dei sistemi approvati, con il rischio di violazioni. |
| Violazioni di conformità | L'uso di strumenti non approvati può portare a violazioni delle normative sulla protezione dei dati. |
| Mancanza di visibilità | Difficoltà nel monitorare e gestire i dati archiviati al di fuori dei canali ufficiali. |
| Potenziali violazioni dei dati | Maggiore rischio di furto o perdita di dati a causa di pratiche di archiviazione non regolamentate. |
I dati ombra aumentano la tua esposizione alle minacce in diversi modi:
- Spesso le aziende non proteggono adeguatamente i loro strumenti di IA, con il rischio di violazioni dei dati più estese.
- Lo Shadow IT permette ai team di usare applicazioni che l'IT non è in grado di monitorare, causando un accumulo di dati non autorizzato.
- La presenza di dati ombra amplia la portata e l'impatto di una violazione, rendendo molto più difficile la prevenzione della perdita di dati.
Corri anche il rischio di minacce interne quando i dipendenti usano dispositivi personali o app non approvate. Queste azioni aggirano i tuoi controlli di sicurezza ufficiali. Le minacce interne possono portare a fughe di dati accidentali o intenzionali. Per ridurre questi rischi e proteggere l'organizzazione dalle minacce servono misure di sicurezza dei dati solide.
Impatto su IA e operazioni
I dati ombra non minacciano soltanto la sicurezza dei dati. Influiscono anche sui progetti di IA e sulle operazioni quotidiane. Quando usi strumenti di IA ombra o alimenti i tuoi modelli con dati non approvati, introduci nuove minacce. L'IA ombra può causare errori non rilevati e output distorti. Questi errori possono compromettere il processo decisionale e ridurre l'efficienza operativa.
Nei settori regolamentati il rischio è ancora più alto. Output di IA imprecisi possono portare a violazioni di conformità e battute d'arresto operative. Servono strategie efficaci di prevenzione della perdita di dati per garantire che nei sistemi di IA entrino solo dati approvati. Questo approccio ti aiuta a evitare le minacce derivanti da una scarsa qualità dei dati e da una mancanza di supervisione.
Devi considerare le minacce interne anche nei flussi di lavoro di IA. I dipendenti possono usare dati ombra senza rendersi conto del rischio. Questo comportamento può introdurre minacce che compromettono la postura di sicurezza dei dati. Concentrandoti sulla gestione del rischio dei dati e sulla prevenzione della perdita di dati, rafforzi le difese contro le minacce sia interne sia esterne all'organizzazione.
Suggerimento: rivedi regolarmente i criteri di sicurezza dei dati e monitora la presenza di dati ombra. Questa pratica ti aiuta a individuare le minacce in anticipo e a mantenere una solida postura di sicurezza dei dati.
Sfide di conformità e governance
Rischi normativi
Affronti requisiti di conformità stringenti in molti settori. Gli enti regolatori pretendono che tu protegga le informazioni sensibili e rispetti regole di governance chiare. Se lasci crescere i dati ombra, rischi di violare queste regole. I dati non gestiti spesso sfuggono ai controlli di conformità. Questa situazione può portare a sanzioni, azioni legali e interruzioni operative.
Bisogna capire che la conformità normativa non significa solo rispettare le regole. Significa costruire fiducia con clienti e partner.
La tabella seguente mostra come i dati ombra non gestiti possono generare rischi normativi:
| Descrizione delle evidenze | Quadri normativi | Conseguenze |
|---|---|---|
| I dati ombra non gestiti possono portare a sanzioni e conseguenze legali per non conformità. | GDPR, CCPA | Sanzioni, azioni legali |
| I dati ombra contengono spesso informazioni sensibili, con il rischio di non conformità durante gli audit. | GDPR, CCPA | Sanzioni, azioni legali, interruzioni operative |
Devi mantenere solida la tua postura di conformità. Se durante gli audit non individui i dati nascosti, rischi sanzioni. Gli enti regolatori si aspettano che tu sappia dove si trovano i tuoi dati e come li proteggi. Devi rispettare i requisiti di conformità per evitare errori costosi.
Lacune della governance tradizionale
I framework di governance tradizionali spesso non riescono a coprire i punti ciechi dei dati ombra. Puoi affidarti a inventari statici e audit periodici, ma questi metodi non tengono il passo con la rapidità con cui vengono creati i dati. I dipendenti usano strumenti di IA e app non approvate ogni settimana. Molti condividono informazioni sensibili senza autorizzazione.
Il grafico seguente mostra come i dipendenti usano strumenti di IA e condividono dati al di fuori della governance formale:
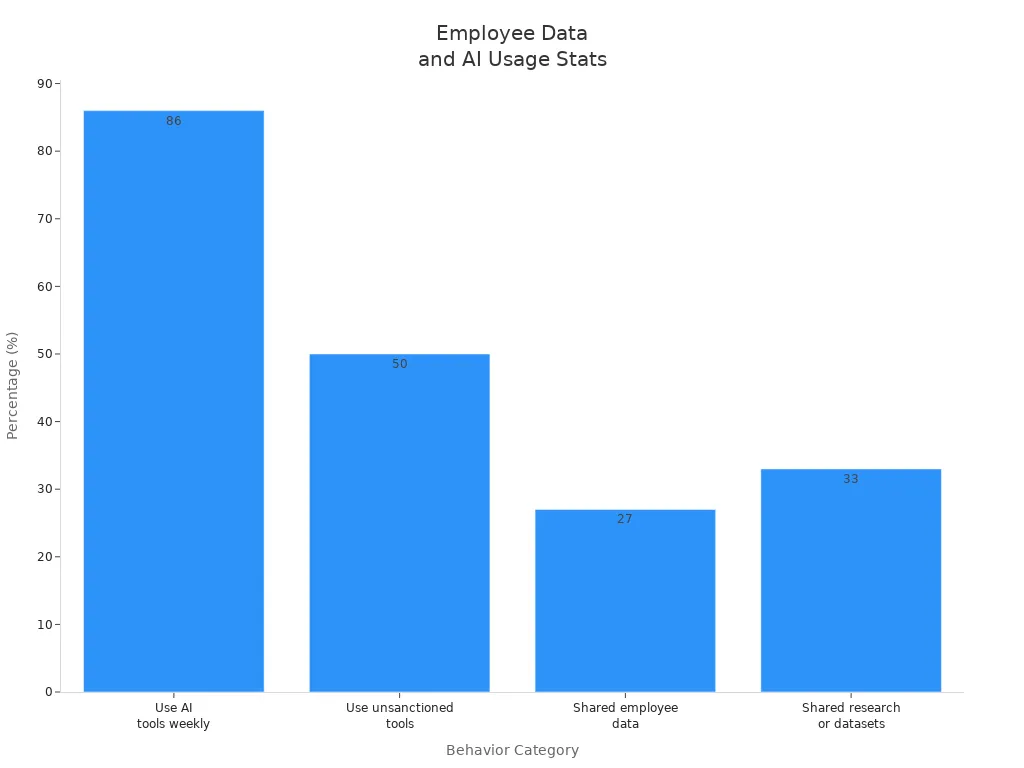
Il 86% dei dipendenti usa strumenti di IA ogni settimana. Quasi la metà usa strumenti non approvati. Molti condividono dati dei dipendenti e dataset di ricerca. Queste azioni creano punti ciechi nei tuoi sforzi di governance e conformità.
| Statistica | Descrizione |
|---|---|
| 86% | Percentuale di dipendenti che usano strumenti di IA ogni settimana |
| 50% | Quasi la metà dei dipendenti usa strumenti non approvati |
| 27% | Dipendenti che hanno condiviso dati dei dipendenti |
| 33% | Dipendenti che hanno condiviso dati di ricerca o dataset |
Devi riconoscere che la governance tradizionale non può tracciare ogni nuovo strumento o piattaforma. I dipendenti usano spesso dispositivi personali e servizi esterni. Queste piattaforme operano al di fuori dei tuoi controlli di conformità. Servono un approccio di governance moderno, capace di adattarsi ai nuovi rischi e di mantenere solida la tua postura di conformità.
Suggerimento: rivedi la tua strategia di governance con frequenza. Cerca le lacune in cui possono nascondersi gli shadow data. Aggiorna i processi di conformità in base al panorama normativo che cambia.
Migliori la postura di sicurezza quando chiudi queste lacune. Proteggi le informazioni sensibili e rispetti i requisiti di conformità. Inoltre prepari la tua organizzazione agli sviluppi normativi futuri.
Microsoft Purview per gli shadow data
Individuazione continua
Ti serve un'individuazione continua per proteggere l'organizzazione dai rischi degli shadow data. Microsoft Purview utilizza Unified Data Security Posture Management per offrire un'individuazione automatizzata e costante delle informazioni sensibili. Questo approccio ti aiuta a tenere il passo con la rapida crescita dei dati sulle piattaforme cloud. Non devi basarti su inventari obsoleti o controlli manuali. Ottieni invece una visibilità in tempo reale sul panorama dei tuoi dati.
Con l'individuazione continua puoi:
- Portare alla luce dati sensibili nascosti in ambienti cloud, on-premises e SaaS.
- Mappare i flussi di dati e monitorare dove si spostano i dati aziendali sensibili.
- Individuare informazioni sensibili salvate al di fuori dei sistemi autorizzati.
Microsoft Purview ti consente di mantenere il controllo sui dati sensibili anche quando l'ambiente diventa più complesso. Puoi individuare gli shadow data prima che diventino una minaccia. Questo approccio proattivo supporta la strategia di protezione dei dati e rafforza la postura di protezione complessiva.
Suggerimento: l'individuazione continua ti aiuta a restare un passo avanti rispetto alle minacce. Puoi affrontare i rischi prima che incidano sui processi di gestione dei dati sensibili.
| Funzionalità | Descrizione |
|---|---|
| Data Map | Copre l'individuazione e la lineage dei dati multi-cloud, incluse piattaforme come AWS e Google Cloud. |
| Catalog | Fornisce l'individuazione degli asset di dati e l'arricchimento dei metadati, migliorando la visibilità degli asset di dati. |
Come puoi vedere, gli strumenti di individuazione continua di Microsoft Purview costituiscono la base per una protezione dei dati solida. Non ti sfuggono dati sensibili, anche quando si nascondono in posti inattesi.
Data Map e Data Explorer
Per gestire la protezione e la conformità ti serve una visione chiara dei tuoi dati. Data Map e Data Explorer di Microsoft Purview ti offrono questa visibilità. Data Map analizza l'intero patrimonio di dati, incluse le fonti strutturate e non strutturate. Copre ambienti multi-cloud, come AWS e Google Cloud, non solo le piattaforme Microsoft. Puoi tracciare la lineage dei dati, cioè sai da dove provengono i dati sensibili e dove finiscono.
Data Explorer ti permette di cercare, filtrare e analizzare gli asset di dati. Puoi trovare rapidamente i dati aziendali sensibili. Puoi anche vedere come le informazioni sensibili si spostano nell'organizzazione. Questo ti aiuta ad applicare le misure di protezione dei dati e a bloccare le condivisioni non autorizzate.
- Puoi limitare l'accesso ai dataset sensibili ai ruoli aziendali approvati.
- Puoi bloccare la condivisione esterna dei file riservati.
- Puoi applicare regole di conservazione ai record che devono essere conservati per motivi legali.
- Puoi segnalare lo spostamento vietato di dati regolamentati verso posizioni non gestite.
Data Map e Data Explorer di Microsoft Purview ti aiutano a tenere sotto controllo gli shadow data. Puoi gestire la gestione dei dati sensibili con sicurezza. Supporti inoltre la conformità a normative come GDPR e CCPA. I modelli predefiniti e i report automatizzati semplificano la dimostrazione degli standard di protezione dei dati durante gli audit.
Nota: Data Map e Data Explorer favoriscono accuratezza, coerenza e affidabilità dei dati. Costruisci così una base solida per protezione e conformità.
Classificazione dei dati sensibili
Per proteggere i dati sensibili devi classificarli. Microsoft Purview utilizza metodi avanzati per identificare ed etichettare le informazioni sensibili. Puoi usare rilevatori basati su pattern per i dati strutturati, come i numeri di carta di credito e i codici fiscali. I classificatori addestrabili ti aiutano a riconoscere i documenti che rientrano in una categoria, anche quando non seguono uno schema fisso. Exact Data Match ti consente di confrontare le informazioni con un dataset approvato, riducendo i falsi positivi. La document fingerprinting individua copie o copie quasi identiche di documenti noti, un aspetto importante per proteggere la proprietà intellettuale.
- Tipi di informazioni sensibili: rileva pattern nei dati strutturati e semi-strutturati.
- Classificatori addestrabili: apprendono dagli esempi per individuare i documenti sensibili.
- Exact Data Match: confronta i dati con elenchi approvati per una protezione accurata.
- Document Fingerprinting: identifica i duplicati per proteggere i dati aziendali sensibili.
Con questi strumenti puoi individuare i dati sensibili in tutta l'organizzazione. Puoi poi applicare i criteri di protezione più adatti. Questo approccio ti aiuta a soddisfare i requisiti di protezione dei dati e a evitare violazioni. Supporti inoltre le buone pratiche per la gestione dei dati sensibili.
La classificazione dei dati sensibili di Microsoft Purview supporta la conformità alle principali normative. Puoi tenere traccia della posizione dei dati, rispondere alle richieste degli interessati e dimostrare la protezione applicata durante gli audit. Riduci il rischio di accessi non autorizzati e migliori la strategia di protezione complessiva.
Nota: una classificazione accurata è il primo passo per una protezione dei dati solida. Non puoi proteggere ciò che non riesci a identificare.
Come puoi vedere, Microsoft Purview ti offre gli strumenti per individuare, mappare e classificare i dati sensibili. Ottieni il controllo sui dati shadow e rafforzi i tuoi sforzi di protezione. Inoltre, costruisci fiducia con clienti e partner seguendo standard elevati di protezione dei dati.
Monitoraggio e gestione dei dati shadow
Monitoraggio in tempo reale
Per mantenere i dati sicuri e conformi ti serve un monitoraggio in tempo reale. Microsoft Purview ti offre gli strumenti per configurare un monitoraggio continuo su tutto il tuo patrimonio di dati. Inizia abilitando il monitoraggio in tempo reale per rilevare le violazioni dei criteri, come la condivisione eccessiva o l'accesso non autorizzato. Questo approccio ti permette di individuare i rischi nel momento in cui si presentano, non a posteriori. Puoi usare la gestione della postura di sicurezza dei dati (DSPM) per concentrarti sul rilevamento degli strumenti di IA shadow che possono introdurre nuovi rischi. DSPM supporta il monitoraggio eseguendo la scansione di applicazioni di IA non approvate o non gestite.
Segui questi passaggi per configurare il monitoraggio in tempo reale con Microsoft Purview:
- Abilita il monitoraggio continuo per tutte le origini dati, inclusi gli ambienti cloud e locali.
- Configura le regole di rilevamento per individuare comportamenti rischiosi, come i tentativi di spostare dati riservati in posizioni non autorizzate.
- Configura avvisi automatici per il monitoraggio, così ricevi una notifica quando si verifica una violazione dei criteri o un'attività sospetta.
- Esamina le raccomandazioni fornite da Purview per rispondere rapidamente e risolvere i problemi prima che si aggravino.
- Testa la configurazione del monitoraggio simulando scenari comuni di dati shadow, ad esempio l'incollaggio di informazioni sensibili in un chatbot di IA non approvato.
Ad esempio, se un utente tenta di condividere file riservati con un soggetto esterno, le funzionalità di monitoraggio e rilevamento di Purview possono bloccare l'azione e avvisare in tempo reale il team di sicurezza. Questo livello di monitoraggio ti aiuta a mantenere il controllo e supporta gli sforzi di conformità.
Barriere informative
Puoi usare le barriere informative in Microsoft Purview per rafforzare la strategia di monitoraggio. Queste barriere limitano la comunicazione tra utenti o gruppi, un requisito essenziale per le organizzazioni che devono proteggere informazioni sensibili. Stabilendo confini interni, impedisci interazioni non autorizzate prima che si verifichino. Questo approccio proattivo al monitoraggio ti aiuta a conformarti alle normative e a evitare fughe accidentali di dati.
Le barriere informative hanno un ruolo chiave nel monitoraggio, perché impediscono che team con interessi in conflitto condividano dati sensibili. Ad esempio, puoi separare i team di ricerca e vendita per prevenire insider trading o l'esposizione involontaria di informazioni riservate. Monitorare questi confini ti aiuta a mantenere la riservatezza e la fiducia all'interno dell'organizzazione.
Applicazione dei criteri
L'applicazione dei criteri è fondamentale per un monitoraggio e un rilevamento efficaci dei dati shadow. Microsoft Purview offre criteri di prevenzione della perdita di dati (DLP) granulari per e-mail, file e database. Puoi impostare controlli adattivi che si modificano in base al contesto dell'utente e ai segnali di minaccia. Il DLP è collegato alle etichette di classificazione, quindi il monitoraggio e il rilevamento dei dati sensibili attivano automaticamente i criteri corretti.
Puoi sfruttare l'automazione della risposta agli incidenti, che si integra con Microsoft Defender o Sentinel. Questa integrazione consente una rapida valutazione degli incidenti DLP rilevati durante il monitoraggio. Il monitoraggio e il test regolari dei criteri DLP ne garantiscono l'efficacia e la predisposizione per gli audit. Ad esempio, se il monitoraggio rileva un utente che tenta di esportare dati sensibili, Purview può bloccare l'azione e registrare l'incidente per la revisione.
Suggerimento: un monitoraggio, un rilevamento e un'applicazione costanti ti aiutano a restare un passo avanti rispetto alle minacce e a mantenere sicuri i tuoi dati.
Costruire una strategia di governance dei dati proattiva
Approccio di inventario dinamico
Per gestire i dati in modo efficace ti serve un inventario vivo. Un inventario vivo significa che sai sempre dove si trovano i tuoi dati e come cambiano. Microsoft Purview ti aiuta a costruire questo approccio, analizzando continuamente le origini dati. Non devi indovinare dove si nascondono le informazioni sensibili. Vedi gli aggiornamenti in tempo reale. Questo metodo sostiene una solida governance dei dati e una gestione del rischio efficace.
Inizi definendo obiettivi chiari per il tuo programma di governance dei dati. Stabilisci come appare il successo per la tua organizzazione. Registra in Microsoft Purview le origini dati più importanti. Configura le analisi per mantenere aggiornato l'inventario. Arricchisci i dati con termini del glossario e metadati. Lavora con i team di business per verificare la proprietà dei dati e la loro lineage. Questo processo ti aiuta a colmare le lacune nella gestione del rischio e a mantenere aggiornata la mappa dei dati.
Suggerimento: un inventario vivo ti permette di individuare i rischi in anticipo e di reagire rapidamente.
Integrare Purview con i flussi di lavoro
Puoi rendere la governance dei dati parte del lavoro quotidiano collegando Microsoft Purview agli strumenti che già usi. Purview funziona con le app di Microsoft 365 come Teams, SharePoint e OneDrive. Ottieni una ricerca e una scoperta dei dati migliori su queste piattaforme. Questo ti aiuta a trovare e gestire i dati shadow prima che diventino un problema per la gestione del rischio.
- Microsoft Purview ti offre un unico punto da cui gestire governance e sicurezza dei dati.
- Vedi come i dati si spostano tra le app, il che ti aiuta a comprendere i flussi di dati e le dipendenze.
- Purview estende la protezione alle app non gestite, così puoi affrontare i rischi dello shadow AI senza rallentare i tuoi team.
- La piattaforma automatizza le correzioni, ad esempio rimuovendo i link di condivisione pubblici o applicando i criteri di prevenzione della perdita di dati.
Non devi cambiare il modo in cui lavori. Purview si integra nei flussi di lavoro attuali e rende più semplice la gestione del rischio. Puoi concentrarti sulle attività principali mantenendo al sicuro i tuoi dati.
Miglioramento continuo
Dovresti considerare la governance dei dati come un percorso continuo. Inizia verificando come funzionano il catalogo e i criteri. Controlla se i tuoi controlli intercettano tutti i rischi. Aggiorna spesso le regole di conservazione e conformità. Esegui audit per assicurarti che le strategie di gestione del rischio restino solide.
- Usa Microsoft Purview per monitorare la qualità dei dati e individuare i problemi.
- Configura regole e pianifica analisi per verificare la presenza di problemi.
- Crea regole personalizzate o basate sull'intelligenza artificiale per controlli di qualità più accurati.
- Chiedi un riscontro ai diversi team per migliorare l'adozione e colmare le lacune.
La fiducia si costruisce dimostrando attenzione alla gestione del rischio. Aggiornamenti e revisioni regolari ti aiutano a restare un passo avanti rispetto alle nuove minacce. Così mantieni il programma di governance dei dati solido e pronto per il futuro.
Nota: il miglioramento continuo significa non smettere mai di imparare e adattarsi. I tuoi dati restano protetti e la tua organizzazione resta pronta al cambiamento.
Passaggi operativi per le organizzazioni
Iniziare con Purview
Puoi avviare il percorso per portare alla luce i dati shadow seguendo una tabella di marcia chiara. Inizia con un audit approfondito dell'ambiente. Inventaria tutta la shadow IT attiva controllando le estensioni del browser e analizzando i log di firewall e proxy. Questo passaggio ti aiuta a individuare le applicazioni non autorizzate che potrebbero memorizzare o elaborare dati sensibili.
Poi valuta i rischi e i modelli di utilizzo. Classifica ogni strumento di shadow IT in base alla frequenza d'uso e al livello di rischio che comporta. Questa classificazione ti aiuta a decidere dove concentrare gli sforzi. Individua quali strumenti sono utili e conformi e quali sono dannosi. Integra gli strumenti approvati nel tuo framework di governance e blocca quelli che rappresentano una minaccia. Proponi ai tuoi team alternative sicure.
Dovresti generare report periodici sull'utilizzo della shadow IT. Questi report ti aiutano a monitorare i progressi e a individuare nuovi rischi. Applica i criteri alle applicazioni autorizzate. Rivedi spesso questi criteri per mantenerli efficaci. Usa gli strumenti specializzati di Microsoft Purview per la scoperta e il monitoraggio della shadow IT. Verifica sempre le impostazioni di sicurezza degli strumenti approvati. Affronta subito l'adozione dell'intelligenza artificiale per gestire i rischi specifici di esposizione dei dati. Definisci un percorso di approvazione chiaro per le richieste di accesso agli strumenti.
Checklist per affrontare i punti ciechi dei dati shadow:
- Inventaria la shadow IT attiva.
- Valuta rischi e modelli di utilizzo.
- Individua la shadow IT utile e quella dannosa.
- Genera report sulla shadow IT.
- Applica i criteri alle applicazioni autorizzate.
- Usa strumenti specializzati per la scoperta e il monitoraggio.
- Verifica le impostazioni di sicurezza degli strumenti approvati.
- Affronta proattivamente l'adozione dell'intelligenza artificiale.
- Definisci un percorso di approvazione per le richieste di strumenti.
Coinvolgimento degli stakeholder
Per una gestione efficace dei shadow data serve un forte coinvolgimento degli stakeholder. Ruoli diversi giocano parti fondamentali in questo processo. La tabella seguente mostra gli stakeholder tipici e le loro responsabilità:
| Ruolo | Stakeholder tipici | Responsabilità principali |
|---|---|---|
| Sponsorizzazione esecutiva | Responsabili di Legal, Compliance, Privacy, GRC e Rischio | Definire i requisiti, far rispettare i criteri, allocare le risorse e stabilire le metriche di successo. |
| Responsabile del programma di data governance | CISO, Data Privacy Officer, CIO, responsabile GRC | Sviluppare i criteri di governance, definire le esigenze di protezione, garantire l'integrazione e gestire la conformità normativa. |
| Alfabetizzazione e formazione sui dati | Formazione, sviluppo del personale, comunicazione | Creare programmi di alfabetizzazione sui dati, erogare formazione basata sui ruoli e favorire l'adozione. |
Coinvolgi questi gruppi fin dall'inizio. Una comunicazione chiara e la formazione aiutano tutti a capire il proprio ruolo nella protezione dei dati.
Mantenere nel tempo la sicurezza dei dati e la conformità
Devi mantenere solide nel tempo le attività di sicurezza e conformità dei dati. Usa identity and access management per controllare chi può accedere ai diversi livelli di dati. L'accesso condizionale ti permette di concedere autorizzazioni in base al ruolo dell'utente o ad altre condizioni. Autenticazione e autorizzazione lavorano insieme in Microsoft Purview per verificare l'identità dell'utente e le sue autorizzazioni.
Suggerimento: il monitoraggio continuo e le revisioni periodICHE dei criteri ti aiutano a restare un passo avanti rispetto ai nuovi rischi. Fai della data governance un processo continuo, non un progetto una tantum.
Costruisci un'organizzazione più sicura e conforme quando segui questi passaggi e continui a migliorare il tuo approccio.
Sei esposto a rischi urgenti derivanti dai punti ciechi dei shadow data. Oltre l'80% delle organizzazioni mostra segnali di attività AI non approvata e la media delle grandi aziende registra 223 violazioni dei criteri sui dati ogni mese.
| Framework | Requisito chiave | Rischio dello Shadow AI |
|---|---|---|
| EU AI Act | Inventario, classificazione del rischio | Le implementazioni ad alto rischio generano responsabilità e sanzioni |
| GDPR | Trattamento lecito | Dati non controllati attivano sanzioni molto pesanti |
| HIPAA | Protezione delle PHI | Un uso non autorizzato dell'AI mette a rischio la riservatezza dei pazienti |
Microsoft Purview ti offre individuazione continua, classificazione avanzata e viste condivise dei dati. Inizia rivedendo i tuoi criteri, creando tipi di informazioni personalizzati e monitorando i dati sensibili. Costruisci una cultura di governance proattiva allineando la strategia, integrando i data steward e affinando le pratiche per essere pronto al futuro.
Domande frequenti
Cosa sono gli shadow data?
Gli shadow data sono informazioni che esistono al di fuori dei sistemi ufficiali di gestione dei dati dell'organizzazione. Possono trovarsi in app non autorizzate, dispositivi personali o archivi dimenticati. Questi dati spesso sfuggono ai controlli di sicurezza e conformità.
In che modo Microsoft Purview ti aiuta a trovare gli shadow data?
Microsoft Purview usa l'individuazione continua per analizzare tutte le tue origini dati. Ottieni una mappatura in tempo reale dei dati strutturati e non strutturati negli ambienti cloud e on-premises. Questo ti aiuta a individuare rapidamente dati nascosti o non gestiti.
Perché dovresti preoccuparti degli shadow data?
Gli shadow data aumentano il rischio di violazioni dei dati, violazioni di conformità e problemi operativi. Non puoi proteggere o governare ciò che non vedi. Gestire gli shadow data ti aiuta a mantenere sicura e conforme la tua organizzazione.
Microsoft Purview può classificare automaticamente i dati sensibili?
Sì. Microsoft Purview usa classificatori predefiniti e personalizzati per identificare le informazioni sensibili. Puoi rilevare schemi come numeri di carte di credito o dati personali. Questa classificazione automatica ti aiuta ad applicare i criteri di protezione corretti.
Con quali tipi di ambienti funziona Microsoft Purview?
Puoi usare Microsoft Purview con piattaforme cloud, on-premises e SaaS. Funziona con Microsoft 365, Azure, AWS, Google Cloud e molte altre origini dati.
Come si inizia a usare Microsoft Purview per gli shadow data?
Inizia collegando le origini dati in Purview. Configura le analisi per individuare e classificare i dati. Esamina la mappa dei dati e usa i report predefiniti per monitorare i rischi. Puoi poi applicare i criteri per proteggere le informazioni sensibili.
Microsoft Purview aiuta con la conformità normativa?
Sì. Microsoft Purview supporta la conformità a framework come GDPR, HIPAA e EU AI Act. Puoi tenere traccia della posizione dei dati, rispondere agli audit e dimostrare la protezione con gli strumenti integrati.
Chi dovrebbe essere coinvolto nella gestione degli shadow data?
Serve un approccio di squadra. Coinvolgi i responsabili di IT, sicurezza, conformità e business. Ognuno ha un ruolo nell'identificare, monitorare e proteggere i dati. Formazione e comunicazione chiare aiutano il tuo team a riuscire.
🎧 Ascolta questo episodio
Vuoi una spiegazione pratica di Shadow Data Discovery and Governance con Microsoft Purview? Questo episodio affronta l'argomento in modo chiaro e mostra perché è importante per Microsoft 365, Azure, Power Platform, sicurezza, AI e il lavoro moderno.
Ascolta questo episodio se vuoi:
- Capire i concetti chiave alla base di Shadow Data Discovery and Governance con Microsoft Purview
- Vedere come si inserisce nell'ecosistema tecnologico Microsoft più ampio
- Scoprire dove può generare valore concreto per la tua organizzazione
Potrebbero interessarti anche questi episodi correlati di M365 FM:
- Microsoft Purview Data Governance for Information Architects
- Governance di Power Platform senza creare altro Shadow IT
- Governance di Microsoft Copilot senza aspettare dati perfetti
- Governance di Power Platform: dallo Shadow IT a una scalabilità sicura
- Microsoft Fabric Governance Beyond Data Lineage
Scopri altre conversazioni pratiche su Microsoft su M365 FM.
Ultima revisione: luglio 2026.
A chi è rivolto
Questo episodio è pensato per amministratori Microsoft, architetti, sviluppatori, professionisti della sicurezza e responsabili aziendali che hanno bisogno di una base pratica prima di prendere decisioni su implementazione, gestione o governance.
🎧 Ascolta anche
- Microsoft Security Copilot — Un naturale passo successivo, molto legato a questo argomento.
- Microsoft Defender for Endpoint — Un naturale passo successivo, molto legato a questo argomento.
- Microsoft Defender for Identity — Un naturale passo successivo, molto legato a questo argomento.
🎧 Ascolta anche
- Microsoft Purview – Simply Explained
Approfondisci il contesto di governance e conformità.
- Teams Telephony – Simply Explained
Capisci le basi delle chiamate e della comunicazione in Teams.
- Microsoft 365 Governance Operating Model
Scopri come garantire responsabilità e controlli nel tempo.