 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Odkrywanie ukrytych zagrożeń shadow AI w przedsiębiorstwie
By Mirko Peters ·
Witamy w szczegółowym omówieniu jednego z najpilniejszych wyzwań w zakresie cyberbezpieczeństwa i zgodności, przed jakimi stoją dziś nowoczesne organizacje: szybkiego rozrostu shadow AI i niezarządzanych danych …
Automatically translated with AI from the original post. Read the English original
Witamy w szczegółowym omówieniu jednego z najpilniejszych wyzwań w zakresie cyberbezpieczeństwa i zgodności, przed jakimi stoją dziś nowoczesne organizacje: szybkiego rozrostu shadow AI i niezarządzanych danych. W czasach, gdy pracownicy nieustannie szukają sposobów na zwiększenie produktywności, pokusa korzystania z niezatwierdzonych aplikacji, nieautoryzowanych platform chmurowych i nieuregulowanych narzędzi generatywnej AI nigdy nie była większa. Choć te narzędzia często wydają się na poziomie indywidualnym niegroźne, a nawet korzystne, wprowadzają one ogromne martwe punkty, które mogą poważnie osłabić postawę bezpieczeństwa Twojej firmy.
Aby poznać ten temat dokładniej i wysłuchać praktycznych rozmów ekspertów z branży, koniecznie posłuchaj naszego powiązanego odcinka podcastu: Shadow Data Discovery and Governance with Microsoft Purview.
Wyjaśnienie luki Shadow Data Blindspot
Czym są shadow data?
Określenie „shadow data” może pojawiać się w rozmowach o bezpieczeństwie danych. Shadow data to niezarządzane i niemonitorowane informacje, które znajdują się poza ładem IT i protokołami bezpieczeństwa Twojej organizacji. Dane te często ukrywają się na urządzeniach osobistych, w nieautoryzowanych magazynach w chmurze lub w niezatwierdzonych aplikacjach. Ponieważ dział IT nie kontroluje ani nie monitoruje tych informacji, stanowią one poważne ryzyko dla organizacji. Shadow data mogą obejmować wszystko, od wrażliwych danych klientów po poufne plany biznesowe. Jeśli nie wiesz, gdzie znajdują się Twoje dane, nie możesz ich chronić.
Uwaga: Shadow data to nie tylko problem techniczny. To ryzyko biznesowe, które może prowadzić do wycieków danych, naruszeń zgodności i utraty zaufania.
Dlaczego powstają martwe punkty
Być może zastanawiasz się, dlaczego luki w zakresie shadow data pojawiają się tak często. Istnieje kilka typowych przyczyn:
- Pracownicy chcą szybszych rozwiązań. Gdy masz napięte terminy, możesz ominąć dział IT i korzystać z narzędzi, które pozwalają pracować szybciej. Takie zachowanie prowadzi do powstania shadow IT.
- Czasem rozwiązania dostarczane przez IT nie spełniają Twoich potrzeb. Możesz szukać alternatywnych narzędzi, co może otworzyć luki w zabezpieczeniach.
- Usługi oparte na chmurze są łatwo dostępne. Możesz wdrażać nowe aplikacje bez udziału działu IT. Jeśli te narzędzia nie spełniają standardów bezpieczeństwa, wprowadzają podatności.
Te czynniki sprawiają, że shadow data łatwo rośnie bez zauważenia. Możesz nie zdawać sobie sprawy, jak wiele informacji wymyka się formalnemu nadzorowi, dopóki nie pojawi się problem.
Typowe źródła
Shadow data mogą pochodzić z wielu miejsc w codziennej pracy. Oto najczęstsze źródła:
- Niezatwierdzone aplikacje SaaS i narzędzia shadow AI: Możesz korzystać z aplikacji lub usług AI bez zgody działu IT. Narzędzia te przechowują dane w nieautoryzowanych usługach chmurowych.
- Testowe lub deweloperskie bazy danych: Tworząc środowiska testowe, często generujesz dodatkowe kopie danych. Jeśli ich nie zabezpieczysz, staną się shadow data.
- Urządzenia osobiste oraz wycieki przez synchronizację z komórką lub chmurą: Synchronizowanie danych służbowych z telefonem lub laptopem tworzy nieśledzone kopie. Urządzenia te mogą nie mieć odpowiednich mechanizmów kontroli bezpieczeństwa.
- Zapomniane artefakty, archiwa i przestarzałe aplikacje: Stare logi, porzucone magazyny w chmurze i nieużywane aplikacje mogą przechowywać wrażliwe informacje. Jeśli o nich zapomnisz, staną się ukrytym ryzykiem.
Musisz być świadomy tych źródeł, aby ograniczyć swój martwy punkt związany z shadow data. Rozumiejąc, gdzie ukrywają się shadow data, robisz pierwszy krok w stronę lepszego bezpieczeństwa danych i zgodności.
Ryzyka bezpieczeństwa danych związane z shadow data
Podatności i narażenie
Gdy shadow data wymykają się spod Twojej kontroli, grożą poważne zagrożenia. Shadow data często ukrywają się w miejscach, których zespół IT nie widzi ani nie zarządza nimi. Ten brak widoczności osłabia postawę bezpieczeństwa danych. Możesz nie wiedzieć, kto ma dostęp do wrażliwych plików ani gdzie znajdują się poufne informacje. Sytuacja ta zwiększa ryzyko nieautoryzowanego dostępu i awarii mechanizmów zapobiegania utracie danych.
Poniższa tabela przedstawia najczęstsze zagrożenia związane z shadow data:
| Typ ryzyka | Opis |
|---|---|
| Nieautoryzowany dostęp | Pracownicy uzyskują dostęp do danych i zarządzają nimi poza zatwierdzonymi systemami, co może prowadzić do naruszeń. |
| Naruszenia zgodności | Korzystanie z niezatwierdzonych narzędzi może prowadzić do naruszenia przepisów o ochronie danych. |
| Brak widoczności | Trudności w śledzeniu i zarządzaniu danymi przechowywanymi poza oficjalnymi kanałami. |
| Potencjalne naruszenia bezpieczeństwa danych | Większe ryzyko kradzieży lub utraty danych wynikające z nieuregulowanych praktyk przechowywania danych. |
Dane typu shadow zwiększają narażenie na zagrożenia na kilka sposobów:
- Firmy często nie zabezpieczają swoich narzędzi AI, co może prowadzić do bardziej rozległych naruszeń danych.
- Shadow IT sprawia, że zespoły łatwo korzystają z aplikacji, których dział IT nie jest w stanie monitorować, co prowadzi do nieautoryzowanego gromadzenia danych.
- Obecność danych typu shadow poszerza zakres i skutki naruszenia, co znacznie utrudnia zapobieganie utracie danych.
Grożą Ci także zagrożenia wewnętrzne, gdy pracownicy korzystają z urządzeń prywatnych lub niezatwierdzonych aplikacji. Takie działania omijają oficjalne mechanizmy bezpieczeństwa. Zagrożenia wewnętrzne mogą prowadzić do przypadkowych lub celowych wycieków danych. Potrzebujesz solidnych środków bezpieczeństwa danych, aby ograniczyć to ryzyko i chronić organizację przed zagrożeniami.
Wpływ na AI i operacje
Dane typu shadow nie zagrażają wyłącznie bezpieczeństwu danych. Wpływają również na projekty AI i codzienne operacje. Gdy korzystasz z nieautoryzowanych narzędzi AI lub zasilasz swoje modele niezatwierdzonymi danymi, wprowadzasz nowe zagrożenia. Nieautoryzowane AI może powodować niewykryte błędy i stronnicze wyniki. Te pomyłki mogą zaszkodzić procesom decyzyjnym i obniżyć efektywność operacyjną.
W branżach regulowanych ryzyko jest jeszcze wyższe. Niedokładne wyniki AI mogą prowadzić do naruszeń zgodności i problemów operacyjnych. Potrzebujesz skutecznych strategii zapobiegania utracie danych, aby do systemów AI trafiały wyłącznie zatwierdzone dane. Takie podejście pomaga uniknąć zagrożeń wynikających ze słabej jakości danych i braku nadzoru.
Musisz też uwzględnić zagrożenia wewnętrzne w przepływach pracy AI. Pracownicy mogą korzystać z danych typu shadow, nie zdając sobie sprawy z ryzyka. Takie zachowanie może wprowadzać zagrożenia osłabiające Twoją postawę w zakresie bezpieczeństwa danych. Koncentrując się na zarządzaniu ryzykiem danych oraz zapobieganiu utracie danych, wzmacniasz obronę zarówno przed zagrożeniami wewnętrznymi, jak i zewnętrznymi.
Wskazówka: Regularnie przeglądaj zasady bezpieczeństwa danych i monitoruj obecność danych typu shadow. Ta praktyka pozwala wcześnie wykrywać zagrożenia i utrzymać silną postawę w zakresie bezpieczeństwa danych.
Wyzwania związane z zgodnością i zarządzaniem
Ryzyka regulacyjne
W wielu branżach obowiązują surowe wymogi zgodności. Organy regulacyjne oczekują, że będziesz chronić wrażliwe informacje i przestrzegać jasnych zasad zarządzania. Gdy pozwolisz, by dane typu shadow się rozrastały, ryzykujesz złamanie tych zasad. Nieobjęte nadzorem dane często wymykają się kontrolom zgodności. Taka sytuacja może prowadzić do kar finansowych, postępowań prawnych i zakłóceń działalności.
Trzeba rozumieć, że zgodność regulacyjna to nie tylko przestrzeganie przepisów. To budowanie zaufania klientów i partnerów.
Poniższa tabela pokazuje, jak nieobjęte nadzorem dane typu shadow mogą generować ryzyka regulacyjne:
| Opis dowodu | Ramy regulacyjne | Konsekwencje |
|---|---|---|
| Nieobjęte nadzorem dane typu shadow mogą prowadzić do kar finansowych i konsekwencji prawnych z powodu niezgodności. | RODO, CCPA | Kary finansowe, postępowania prawne |
| Dane typu shadow często zawierają wrażliwe informacje, co grozi niezgodnością podczas audytów. | RODO, CCPA | Kary finansowe, postępowania prawne, zakłócenia działalności |
Musisz utrzymać mocną pozycję w zakresie zgodności. Jeśli pominiesz ukryte dane podczas audytów, możesz zostać ukarany. Organy regulacyjne oczekują, że będziesz wiedzieć, gdzie znajdują się Twoje dane i jak je chronisz. Musisz spełniać wymogi zgodności, aby uniknąć kosztownych błędów.
Luki w tradycyjnym zarządzaniu
Tradycyjne ramy zarządzania często nie obejmują martwych punktów związanych z danymi typu shadow. Możesz polegać na statycznych inwentarzach i okresowych audytach, ale metody te nie nadążają za szybkim tempem tworzenia danych. Pracownicy co tydzień korzystają z narzędzi AI i niezatwierdzonych aplikacji. Wielu z nich udostępnia wrażliwe informacje bez zgody.
Poniższy wykres pokazuje, jak pracownicy korzystają z narzędzi AI i udostępniają dane poza formalnym zarządzaniem:
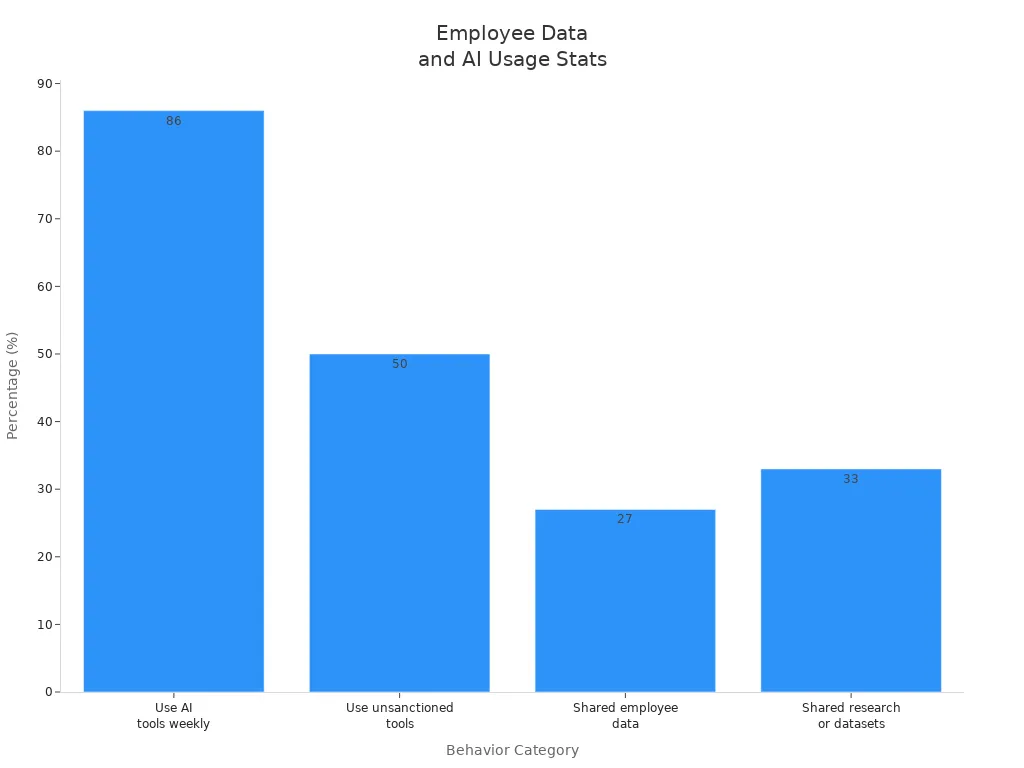
Widzisz, że 86% pracowników korzysta z narzędzi AI co tydzień. Prawie połowa używa niezatwierdzonych narzędzi. Wielu udostępnia dane pracowników i zbiory danych badawczych. Te działania tworzą martwe punkty w Twoich wysiłkach na rzecz zarządzania i zgodności.
| Statystyka | Opis |
|---|---|
| 86% | Odsetek pracowników korzystających z narzędzi AI co tydzień |
| 50% | Prawie połowa pracowników korzysta z niezatwierdzonych narzędzi |
| 27% | Pracownicy, którzy udostępnili dane pracowników |
| 33% | Pracownicy, którzy udostępnili wyniki badań lub zbiory danych |
Musisz zdawać sobie sprawę, że tradycyjne zarządzanie nie jest w stanie śledzić każdego nowego narzędzia czy platformy. Pracownicy często korzystają z urządzeń prywatnych i zewnętrznych usług. Te platformy działają poza Twoimi mechanizmami zgodności. Potrzebujesz nowoczesnego podejścia do zarządzania, które dostosowuje się do nowych zagrożeń i utrzymuje silną pozycję w zakresie zgodności.
Wskazówka: Regularnie przeglądaj swoją strategię zarządzania danymi. Szukaj luk, w których może się ukrywać shadow data. Aktualizuj procesy zgodności z przepisami, aby odpowiadały zmieniającemu się otoczeniu regulacyjnemu.
Lepszą postawę bezpieczeństwa budujesz, zamykając te luki. Chronisz poufne informacje i spełniasz wymagania dotyczące zgodności z przepisami. Przygotowujesz też organizację na przyszłe zmiany regulacyjne.
Microsoft Purview a shadow data
Ciągłe wykrywanie
Ciągłe wykrywanie jest potrzebne, aby chronić organizację przed zagrożeniami związanymi z shadow data. Microsoft Purview wykorzystuje Unified Data Security Posture Management, aby zapewnić zautomatyzowane i stałe wykrywanie poufnych informacji. Takie podejście pomaga nadążać za szybkim wzrostem ilości danych w chmurze. Nie musisz polegać na nieaktualnych inwentarzach ani na ręcznych kontrolach. Zamiast tego zyskujesz wgląd w swój krajobraz danych w czasie rzeczywistym.
Dzięki ciągłemu wykrywaniu możesz:
- Odkrywać ukryte poufne dane w środowiskach chmurowych, lokalnych i SaaS.
- Mapować przepływy danych i śledzić, dokąd przemieszczają się poufne dane biznesowe.
- Identyfikować poufne informacje zapisane poza autoryzowanymi systemami.
Microsoft Purview pozwala zachować kontrolę nad poufnymi danymi, nawet gdy środowisko staje się coraz bardziej złożone. Możesz wykryć shadow data, zanim stanie się zagrożeniem. Takie proaktywne podejście wspiera Twoją strategię ochrony danych i wzmacnia ogólną postawę bezpieczeństwa.
Wskazówka: Ciągłe wykrywanie pomaga wyprzedzać zagrożenia. Możesz zająć się ryzykiem, zanim wpłynie ono na procesy obsługi poufnych danych.
| Funkcja | Opis |
|---|---|
| Data Map | Obejmuje wykrywanie danych w wielu chmurach i śledzenie pochodzenia danych (lineage), w tym w platformach takich jak AWS i Google Cloud. |
| Catalog | Zapewnia wykrywanie zasobów danych i wzbogacanie metadanych, zwiększając widoczność zasobów danych. |
Widać, że narzędzia ciągłego wykrywania w Microsoft Purview dają solidne podstawy skutecznej ochrony danych. Nie przeoczysz poufnych danych, nawet jeśli ukrywają się w nieoczekiwanych miejscach.
Data Map i Data Explorer
Potrzebujesz jasnego obrazu swoich danych, aby zarządzać ochroną i zgodnością z przepisami. Data Map i Data Explorer w Microsoft Purview zapewniają ten wgląd. Data Map skanuje cały Twój zasób danych, zarówno źródła ustrukturyzowane, jak i nieustrukturyzowane. Obejmuje środowiska wielochmurowe, takie jak AWS i Google Cloud, a nie tylko platformy Microsoft. Możesz śledzić pochodzenie danych (lineage), czyli wiedzieć, skąd pochodzą poufne dane i dokąd trafiają.
Data Explorer pozwala wyszukiwać, filtrować i analizować zasoby danych. Szybko znajdziesz poufne dane biznesowe. Możesz też zobaczyć, jak poufne informacje przemieszczają się w organizacji. Pomaga to egzekwować środki ochrony danych i powstrzymywać nieautoryzowane udostępnianie.
- Możesz ograniczyć dostęp do poufnych zbiorów danych do zatwierdzonych ról biznesowych.
- Możesz zablokować zewnętrzne udostępnianie poufnych plików.
- Możesz zastosować zasady przechowywania do rekordów, które muszą być zachowane ze względów prawnych.
- Możesz oznaczać zabronione przenoszenie regulowanych danych do lokalizacji niezarządzanych.
Data Map i Data Explorer w Microsoft Purview pomagają objąć shadow data kontrolą. Możesz z pewnością zarządzać obsługą poufnych danych. Wspierasz też zgodność z regulacjami, takimi jak RODO (GDPR) i CCPA. Wbudowane szablony i automatyczne raportowanie ułatwiają wykazanie standardów ochrony danych podczas audytów.
Uwaga: Data Map i Data Explorer wspierają dokładność, spójność i wiarygodność danych. Budujesz solidną podstawę ochrony i zgodności z przepisami.
Klasyfikacja poufnych danych
Aby chronić poufne dane, musisz je sklasyfikować. Microsoft Purview stosuje zaawansowane metody identyfikowania i oznaczania poufnych informacji. Do danych ustrukturyzowanych możesz użyć detektorów opartych na wzorcach, takich jak numery kart kredytowych i identyfikatory podatkowe. Klasyfikatory uczące się (trainable classifiers) pomagają rozpoznawać dokumenty pasujące do danej kategorii, nawet jeśli nie mają stałego wzorca. Exact Data Match pozwala porównywać informacje z zatwierdzonym zbiorem danych, co ogranicza liczbę fałszywych alarmów. Document fingerprinting wykrywa kopie lub niemal identyczne kopie znanych dokumentów, co jest ważne dla ochrony własności intelektualnej.
- Sensitive Information Types: wykrywa wzorce w danych ustrukturyzowanych i częściowo ustrukturyzowanych.
- Trainable Classifiers: uczą się na przykładach, aby wykrywać poufne dokumenty.
- Exact Data Match: dopasowuje dane do zatwierdzonych list, zapewniając precyzyjną ochronę.
- Document Fingerprinting: identyfikuje duplikaty, aby chronić poufne dane biznesowe.
Za pomocą tych narzędzi możesz identyfikować wrażliwe dane w całej organizacji. Następnie możesz zastosować odpowiednie zasady ochrony. Takie podejście pomaga spełniać wymagania dotyczące ochrony danych i unikać naruszeń bezpieczeństwa danych. Wspiera także najlepsze praktyki postępowania z wrażliwymi danymi.
Klasyfikacja wrażliwych danych w usłudze Microsoft Purview wspiera zgodność z najważniejszymi regulacjami. Możesz śledzić lokalizację danych, odpowiadać na żądania osób, których dane dotyczą, oraz przedstawiać dowody ochrony podczas audytów. Ograniczasz ryzyko nieautoryzowanego dostępu i wzmacniasz ogólną strategię ochrony.
Callout: Dokładna klasyfikacja to pierwszy krok do skutecznej ochrony danych. Nie da się chronić tego, czego nie da się zidentyfikować.
Jak widać, Microsoft Purview daje Ci narzędzia do wykrywania, mapowania i klasyfikowania wrażliwych danych. Zyskujesz kontrolę nad danymi typu shadow i wzmacniasz działania ochronne. Stosując wysokie standardy ochrony danych, budujesz też zaufanie klientów i partnerów.
Monitorowanie i zarządzanie danymi typu shadow
Monitorowanie w czasie rzeczywistym
Monitorowanie w czasie rzeczywistym jest potrzebne, aby utrzymać bezpieczeństwo i zgodność danych. Microsoft Purview daje Ci narzędzia do konfigurowania ciągłego monitorowania w całym zasobie danych. Zacznij od włączenia monitorowania w czasie rzeczywistym, aby wykrywać naruszenia zasad, takie jak nadmierne udostępnianie lub nieautoryzowany dostęp. Takie podejście pozwala wychwytywać zagrożenia w momencie ich powstawania, a nie dopiero po fakcie. Do wykrywania narzędzi AI typu shadow, które mogą wprowadzać nowe ryzyka, możesz użyć zarządzania stanem bezpieczeństwa danych (DSPM). DSPM wspiera monitorowanie, skanując niezatwierdzone lub niezarządzane aplikacje AI.
Aby skonfigurować monitorowanie w czasie rzeczywistym w usłudze Microsoft Purview, wykonaj następujące kroki:
- Włącz ciągłe monitorowanie wszystkich źródeł danych, zarówno w środowiskach chmurowych, jak i lokalnych.
- Skonfiguruj reguły wykrywania, aby identyfikować ryzykowne zachowania, takie jak próby przeniesienia poufnych danych do niezatwierdzonych lokalizacji.
- Skonfiguruj automatyczne alerty monitorowania, aby otrzymywać powiadomienia o naruszeniu zasad lub podejrzanej aktywności.
- Przeglądaj rekomendacje udostępniane przez Purview, aby szybko reagować i usuwać problemy, zanim się nasilą.
- Przetestuj konfigurację monitorowania, symulując typowe scenariusze danych typu shadow, na przykład wklejanie wrażliwych informacji do niezatwierdzonego chatbota AI.
Na przykład jeśli użytkownik próbuje udostępnić poufne pliki podmiotowi zewnętrznemu, funkcje monitorowania i wykrywania usługi Purview mogą zablokować tę czynność i w czasie rzeczywistym powiadomić zespół bezpieczeństwa. Taki poziom monitorowania pomaga utrzymać kontrolę i wspiera działania na rzecz zgodności.
Bariery informacyjne
Aby wzmocnić strategię monitorowania, możesz użyć barier informacyjnych w usłudze Microsoft Purview. Bariery te ograniczają komunikację między użytkownikami lub grupami, co jest istotne w organizacjach, które muszą chronić wrażliwe informacje. Dzięki wyznaczeniu wewnętrznych granic zapobiegasz nieautoryzowanym interakcjom, zanim do nich dojdzie. Takie proaktywne monitorowanie pomaga spełniać wymogi regulacyjne i unikać przypadkowych wycieków danych.
Bariery informacyjne odgrywają kluczową rolę w monitorowaniu, zapewniając, że zespoły o sprzecznych interesach nie mogą wymieniać się wrażliwymi danymi. Na przykład możesz rozdzielić zespoły badawcze i sprzedażowe, aby zapobiec przestępstwom na rynku kapitałowym lub nieumyślnemu ujawnieniu poufnych informacji. Monitorowanie tych granic pomaga utrzymać poufność i zaufanie w organizacji.
Egzekwowanie zasad
Egzekwowanie zasad ma kluczowe znaczenie dla skutecznego monitorowania i wykrywania danych typu shadow. Microsoft Purview oferuje szczegółowe zasady zapobiegania utracie danych (DLP) dla wiadomości e-mail, plików i baz danych. Możesz ustawić adaptacyjne kontrole, które dostosowują się do kontekstu użytkownika i sygnałów zagrożeń. DLP łączy się z etykietami klasyfikacji, dzięki czemu monitorowanie i wykrywanie wrażliwych danych automatycznie uruchamiają odpowiednie zasady.
Korzystasz z automatyzacji reagowania na incydenty, która integruje się z usługami Microsoft Defender lub Sentinel. Integracja ta umożliwia szybką wstępną analizę incydentów DLP wykrytych podczas monitorowania. Regularne monitorowanie i testowanie zasad DLP gwarantuje, że pozostają skuteczne i gotowe do audytu. Na przykład jeśli monitorowanie wykryje próbę wyeksportowania wrażliwych danych przez użytkownika, usługa Purview może zablokować tę czynność i zarejestrować incydent do przeglądu.
Wskazówka: Spójne monitorowanie, wykrywanie i egzekwowanie zasad pomagają wyprzedzać zagrożenia i chronić dane.
Budowanie proaktywnej strategii zarządzania danymi
Podejście oparte na żywym inwentarzu
Aby skutecznie zarządzać danymi, potrzebujesz żywego inwentarza. Oznacza on, że zawsze wiesz, gdzie znajdują się Twoje dane i jak się zmieniają. Microsoft Purview pomaga wdrożyć to podejście, stale skanując źródła danych. Nie musisz zgadywać, gdzie ukrywają się wrażliwe informacje. Aktualizacje widzisz w czasie rzeczywistym. Ta metoda wspiera solidne zarządzanie danymi i zarządzanie ryzykiem.
Zacznij od określenia jasnych celów dla programu zarządzania danymi. Zdefiniuj, jak wygląda sukces w Twojej organizacji. Zarejestruj najważniejsze źródła danych w Microsoft Purview. Skonfiguruj skanowania, aby inwentarz był zawsze aktualny. Wzbogać dane o terminy ze słownika i metadane. Razem z zespołami biznesowymi sprawdź własność danych i ich pochodzenie (lineage). Ten proces pomaga zamykać luki w zarządzaniu ryzykiem i utrzymuje mapę danych w aktualnym stanie.
Wskazówka: Żywy inwentarz daje Ci możliwość wczesnego wykrywania zagrożeń i szybkiej reakcji.
Integracja Purview z przepływami pracy
Możesz uczynić zarządzanie danymi częścią codziennej pracy, łącząc Microsoft Purview z istniejącymi narzędziami. Purview współpracuje z aplikacjami Microsoft 365, takimi jak Teams, SharePoint i OneDrive. Dzięki temu lepiej wyszukujesz i odkrywasz dane na tych platformach. To pomaga znajdować i zarządzać ukrytymi danymi, zanim staną się problemem dla zarządzania ryzykiem.
- Microsoft Purview zapewnia jedno miejsce do zarządzania zarządzaniem danymi i bezpieczeństwem.
- Widzisz, jak dane przepływają między aplikacjami, co pomaga zrozumieć przepływy danych i zależności.
- Purview rozszerza ochronę na niezarządzane aplikacje, dzięki czemu możesz przeciwdziałać ryzyku związanemu z shadow AI bez spowalniania pracy zespołów.
- Platforma automatyzuje działania naprawcze, takie jak usuwanie publicznych linków udostępniania czy stosowanie zasad zapobiegania utracie danych.
Nie musisz zmieniać sposobu pracy. Purview wpisuje się w Twoje obecne przepływy pracy i ułatwia zarządzanie ryzykiem. Możesz skupić się na swoich głównych zadaniach, zachowując bezpieczeństwo danych.
Ciągłe doskonalenie
Zarządzanie danymi traktuj jako stały proces. Zacznij od przeglądu działania katalogu i zasad. Sprawdź, czy Twoje mechanizmy kontroli wychwytują wszystkie ryzyka. Często aktualizuj zasady przechowywania i reguły zgodności. Przeprowadzaj audyty, aby upewnić się, że strategie zarządzania ryzykiem pozostają skuteczne.
- Użyj Microsoft Purview do monitorowania jakości danych i wykrywania problemów.
- Skonfiguruj reguły i zaplanuj skanowania, aby wykrywać problemy.
- Twórz własne reguły lub reguły oparte na AI, aby lepiej kontrolować jakość.
- Zbieraj opinie od różnych zespołów, aby zwiększyć wykorzystanie rozwiązania i zamykać luki.
Budujesz zaufanie, gdy pokazujesz, że dbasz o zarządzanie ryzykiem. Regularne aktualizacje i przeglądy pomagają wyprzedzać nowe zagrożenia. Dzięki temu program zarządzania danymi pozostaje silny i gotowy na przyszłość.
Uwaga: Ciągłe doskonalenie oznacza, że nigdy nie przestajesz się uczyć i dostosowywać. Twoje dane pozostają chronione, a organizacja jest gotowa na zmiany.
Praktyczne kroki dla organizacji
Pierwsze kroki z Purview
Podróż w kierunku odkrywania ukrytych danych możesz rozpocząć, postępując według jasnej mapy drogowej. Zacznij od gruntownego audytu środowiska. Zinwentaryzuj wszystkie aktywne rozwiązania shadow IT, sprawdzając rozszerzenia przeglądarek oraz analizując dzienniki zapory sieciowej i serwera proxy. Ten krok pomaga znaleźć nieautoryzowane aplikacje, które mogą przechowywać lub przetwarzać wrażliwe dane.
Następnie oceń ryzyko i wzorce użycia. Uszereguj każde narzędzie shadow IT według częstotliwości użycia i poziomu ryzyka, jaki niesie. Ten ranking pomaga zdecydować, gdzie skupić wysiłki. Określ, które narzędzia są przydatne i zgodne z wymogami, a które szkodliwe. Włącz zatwierdzone narzędzia do swojego modelu zarządzania, a te, które stanowią zagrożenie, zablokuj. Zaproponuj zespołom bezpieczne alternatywy.
Regularnie generuj raporty dotyczące wykorzystania shadow IT. Pomagają one śledzić postępy i wykrywać nowe zagrożenia. Egzekwuj zasady dla aplikacji objętych nadzorem. Często przeglądaj te zasady, aby pozostały skuteczne. Korzystaj ze specjalistycznych narzędzi w Microsoft Purview do wykrywania i monitorowania shadow IT. Zawsze weryfikuj ustawienia zabezpieczeń zatwierdzonych narzędzi. Podejmij wcześnie kwestię adopcji AI, aby kontrolować unikalne ryzyko ekspozycji danych. Zdefiniuj jasną ścieżkę zatwierdzania wniosków o dostęp do narzędzi.
Lista kontrolna eliminacji martwych punktów w zakresie ukrytych danych:
- Zinwentaryzuj aktywne rozwiązania shadow IT.
- Oceń ryzyko i wzorce użycia.
- Zidentyfikuj przydatne i szkodliwe rozwiązania shadow IT.
- Generuj raporty dotyczące shadow IT.
- Egzekwuj zasady dla aplikacji objętych nadzorem.
- Korzystaj ze specjalistycznych narzędzi do wykrywania i monitorowania.
- Weryfikuj ustawienia zabezpieczeń zatwierdzonych narzędzi.
- Proaktywnie podejmij kwestię adopcji AI.
- Zdefiniuj ścieżkę zatwierdzania wniosków o narzędzia.
Zaangażowanie interesariuszy
Zaangażowanie interesariuszy ma kluczowe znaczenie dla skutecznego zarządzania danymi typu shadow. W tym procesie kluczowe role odgrywają różne osoby. Poniższa tabela przedstawia typowych interesariuszy i ich zadania:
| Rola | Typowi interesariusze | Kluczowe zadania |
|---|---|---|
| Patronat na poziomie kierownictwa | Prawnicy, dział zgodności, prywatność, GRC, liderzy ds. ryzyka | Określają wymagania, egzekwują zasady, przydzielają zasoby i definiują miary sukcesu. |
| Właściciel programu zarządzania danymi | CISO, inspektor ochrony danych, CIO, lider GRC | Opracowują zasady zarządzania, określają potrzeby w zakresie ochrony, zapewniają integrację i odpowiadają za zgodność z przepisami. |
| Świadomość danych i szkolenia | Szkolenia, rozwój pracowników, komunikacja | Budują programy podnoszenia kompetencji w zakresie danych, prowadzą szkolenia dostosowane do ról i wspierają wdrażanie rozwiązań. |
Te grupy warto zaangażować na wczesnym etapie. Jasna komunikacja i szkolenia pomagają wszystkim zrozumieć swoją rolę w ochronie danych.
Utrzymanie bezpieczeństwa danych i zgodności
Wysiłki na rzecz bezpieczeństwa danych i zgodności muszą być utrzymywane na wysokim poziomie w dłuższej perspektywie. Użyj zarządzania tożsamością i dostępem, aby kontrolować, kto ma dostęp do poszczególnych poziomów danych. Dostęp warunkowy pozwala przyznawać uprawnienia na podstawie ról użytkowników lub innych warunków. Uwierzytelnianie i autoryzacja działają razem w usłudze Microsoft Purview, aby weryfikować tożsamość użytkownika i jego uprawnienia.
Wskazówka: stałe monitorowanie i regularne przeglądy zasad pomagają wyprzedzać nowe zagrożenia. Zarządzanie danymi powinno być procesem ciągłym, a nie jednorazowym projektem.
Dzięki tym krokom i ciągłemu doskonaleniu podejścia zbudujesz bezpieczniejszą i bardziej zgodną z przepisami organizację.
Grożą Ci pilne zagrożenia wynikające z luk w widoczności danych typu shadow. Ponad 80% organizacji wykazuje oznaki nieautoryzowanej aktywności AI, a przeciętne przedsiębiorstwo notuje 223 naruszenia zasad dotyczących danych każdego miesiąca.
| Ramy prawne | Kluczowy wymóg | Ryzyko shadow AI |
|---|---|---|
| Akt o AI UE | Inwentaryzacja, klasyfikacja ryzyka | Wdrożenia wysokiego ryzyka generują odpowiedzialność prawną i kary |
| RODO | Zgodne z prawem przetwarzanie | Niekontrolowane dane prowadzą do wysokich kar |
| HIPAA | Ochrona PHI | Nieautoryzowane użycie AI zagraża poufności danych pacjentów |
Microsoft Purview zapewnia ciągłe wykrywanie, zaawansowaną klasyfikację i wspólne widoki danych. Zacznij od przeglądu zasad, utworzenia niestandardowych typów informacji i monitorowania danych wrażliwych. Buduj kulturę proaktywnego zarządzania, łącząc strategię, wyznaczając opiekunów danych i doskonaląc praktyki, aby być gotowym na przyszłość.
Często zadawane pytania
Czym są dane typu shadow?
Dane typu shadow to informacje istniejące poza oficjalnymi systemami zarządzania danymi w Twojej organizacji. Mogą znajdować się w nieautoryzowanych aplikacjach, na urządzeniach osobistych lub w zapomnianych zasobach pamięci masowej. Takie dane często wymykają się mechanizmom bezpieczeństwa i zgodności.
Jak Microsoft Purview pomaga znaleźć dane typu shadow?
Microsoft Purview wykorzystuje ciągłe wykrywanie do skanowania wszystkich źródeł danych. Otrzymujesz mapowanie danych strukturalnych i niestrukturalnych w czasie rzeczywistym w środowiskach chmurowych i lokalnych. Dzięki temu szybko wykryjesz ukryte lub niezarządzane dane.
Dlaczego warto zwracać uwagę na dane typu shadow?
Dane typu shadow zwiększają ryzyko naruszeń danych, naruszeń zgodności i problemów operacyjnych. Nie można chronić ani zarządzać tym, czego nie widać. Zarządzanie danymi typu shadow pomaga utrzymać bezpieczeństwo i zgodność organizacji.
Czy Microsoft Purview potrafi automatycznie klasyfikować dane wrażliwe?
Tak. Microsoft Purview wykorzystuje wbudowane i niestandardowe klasyfikatory do identyfikowania informacji wrażliwych. Możesz wykrywać wzorce, takie jak numery kart kredytowych czy dane osobowe. Ta automatyczna klasyfikacja pomaga zastosować właściwe zasady ochrony.
Jakie typy środowisk obsługuje Microsoft Purview?
Microsoft Purview możesz wykorzystywać w środowiskach chmurowych, lokalnych i na platformach SaaS. Współpracuje z usługą Microsoft 365, Azure, AWS, Google Cloud i wieloma innymi źródłami danych.
Jak zacząć korzystać z Microsoft Purview w kontekście danych typu shadow?
Zacznij od połączenia źródeł danych w Purview. Skonfiguruj skanowania, aby wykrywać i klasyfikować dane. Przejrzyj mapę danych i skorzystaj z wbudowanych raportów, aby monitorować ryzyko. Następnie możesz egzekwować zasady chroniące informacje wrażliwe.
Czy Microsoft Purview pomaga w zachowaniu zgodności z przepisami?
Tak. Microsoft Purview wspiera zgodność z ramami takimi jak RODO, HIPAA i Akt o AI UE. Możesz śledzić lokalizację danych, odpowiadać na audyty i dostarczać dowody ochrony przy użyciu wbudowanych narzędzi.
Kto powinien być zaangażowany w zarządzanie danymi typu shadow?
Potrzebne jest podejście zespołowe. Zaangażuj dział IT, bezpieczeństwo, zgodność i liderów biznesowych. Każdy ma swój udział w identyfikowaniu, monitorowaniu i ochronie danych. Szkolenia i jasna komunikacja pomagają zespołowi odnieść sukces.
🎧 Posłuchaj tego odcinka
Szukasz praktycznego wyjaśnienia tematu Shadow Data Discovery and Governance w Microsoft Purview? Ten odcinek w przystępny sposób omawia zagadnienie i pokazuje, dlaczego ma znaczenie dla Microsoft 365, Azure, Power Platform, bezpieczeństwa, AI i nowoczesnej pracy.
Posłuchaj tego odcinka, jeśli chcesz:
- Zrozumieć kluczowe pojęcia związane z Shadow Data Discovery and Governance w Microsoft Purview
- Zobaczyć, jak to zagadnienie wpisuje się w szerszy ekosystem technologii Microsoft
- Dowiedzieć się, gdzie może przynieść praktyczną wartość Twojej organizacji
Może Cię również zainteresować ten powiązany odcinek M365 FM:
- Microsoft Purview Data Governance for Information Architects
- Governance w Power Platform bez tworzenia kolejnego Shadow IT
- Governance Microsoft Copilot bez czekania na idealne dane
- Governance w Power Platform: od Shadow IT do bezpiecznej skali
- Microsoft Fabric Governance Beyond Data Lineage
Więcej praktycznych rozmów o technologiach Microsoft znajdziesz na M365 FM.
Ostatni przegląd: lipiec 2026.
Kto powinien posłuchać
Ten odcinek jest przeznaczony dla administratorów Microsoft, architektów, deweloperów, specjalistów ds. bezpieczeństwa i liderów biznesowych, którzy potrzebują praktycznych podstaw przed podjęciem decyzji dotyczących wdrożenia, eksploatacji lub zarządzania.
🎧 Warto też posłuchać
- Microsoft Security Copilot — Silnie powiązany kolejny krok w rozwijaniu tego tematu.
- Microsoft Defender for Endpoint — Silnie powiązany kolejny krok w rozwijaniu tego tematu.
- Microsoft Defender for Identity — Silnie powiązany kolejny krok w rozwijaniu tego tematu.
🎧 Warto też posłuchać
- Microsoft Purview – Simply Explained
Poznaj kontekst zarządzania i zgodności.
- Teams Telephony – Simply Explained
Zrozum podstawy połączeń i komunikacji w usłudze Teams.
- Microsoft 365 Governance Operating Model
Poznaj zrównoważone zasady własności i kontroli.