 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Revelando os riscos ocultos do Shadow AI nas empresas
By Mirko Peters ·
Bem-vindo ao nosso mergulho em um dos desafios de cibersegurança e conformidade mais urgentes enfrentados hoje pelas organizações: a rápida proliferação de shadow AI e de dados não gerenciados …
Automatically translated with AI from the original post. Read the English original
Bem-vindo ao nosso mergulho em um dos desafios de cibersegurança e conformidade mais urgentes enfrentados hoje pelas organizações: a rápida proliferação de shadow AI e de dados não gerenciados. Em uma era em que os funcionários estão constantemente buscando formas de maximizar a produtividade, a tentação de usar aplicativos não aprovados, plataformas de nuvem não autorizadas e ferramentas de IA generativa não regulamentadas nunca foi tão grande. Embora essas ferramentas muitas vezes pareçam inofensivas ou até benéficas no nível individual, elas introduzem enormes pontos cegos que podem comprometer seriamente a postura de segurança da sua empresa.
Para explorar este tema com mais profundidade e ouvir conversas práticas com especialistas do setor, não deixe de conferir nosso episódio de podcast relacionado, Shadow Data Discovery and Governance with Microsoft Purview.
Entendendo o ponto cego dos dados sombra
O que são dados sombra?
Você pode ouvir o termo "dados sombra" em conversas sobre segurança de dados. Dados sombra são informações não gerenciadas e não monitoradas que ficam fora da governança de TI e dos protocolos de segurança da sua organização. Esses dados muitas vezes ficam escondidos em dispositivos pessoais, armazenamentos em nuvem não autorizados ou em aplicativos não sancionados. Como a TI não controla nem monitora essas informações, elas representam um risco significativo para a sua organização. Dados sombra podem incluir desde informações sensíveis de clientes até planos estratégicos confidenciais. Quando você não sabe onde seus dados estão, não consegue protegê-los.
Observação: dados sombra não são apenas um problema técnico. Trata-se de um risco de negócio que pode levar a vazamentos de dados, falhas de conformidade e perda de confiança.
Por que os pontos cegos surgem
Você deve estar se perguntando por que os pontos cegos de dados sombra acontecem com tanta frequência. Existem vários motivos comuns:
- Os funcionários querem soluções mais rápidas. Quando você enfrenta prazos apertados, pode contornar a TI e usar ferramentas que ajudam a trabalhar mais rápido. Esse comportamento cria o shadow IT.
- Às vezes, as soluções fornecidas pela TI não atendem às suas necessidades. Você pode buscar ferramentas alternativas, o que pode abrir brechas de segurança.
- Serviços baseados em nuvem são fáceis de acessar. Você pode implantar novos aplicativos sem envolver a TI. Se essas ferramentas não atenderem aos padrões de segurança, elas introduzem vulnerabilidades.
Esses fatores facilitam o crescimento dos dados sombra sem que ninguém perceba. Você pode não se dar conta de quanta informação escapa da supervisão formal até que um problema aconteça.
Principais fontes
Dados sombra podem vir de muitos lugares no seu dia a dia de trabalho. Estas são algumas das fontes mais frequentes:
- SaaS não sancionado e ferramentas de shadow AI: você pode usar aplicativos ou serviços de IA sem aprovação da TI. Essas ferramentas armazenam dados em serviços de nuvem não autorizados.
- Bancos de dados de teste ou desenvolvimento: ao criar ambientes de teste, você frequentemente gera cópias extras dos dados. Se elas não forem protegidas, tornam-se dados sombra.
- Dispositivos pessoais e vazamentos por sincronização móvel ou em nuvem: sincronizar dados de trabalho com seu celular ou notebook cria cópias não rastreadas. Esses dispositivos podem não ter controles de segurança adequados.
- Artefatos esquecidos, arquivos e aplicativos legados: registros antigos, armazenamentos em nuvem abandonados e aplicativos não utilizados podem guardar informações sensíveis. Se você se esquecer deles, eles se tornam riscos ocultos.
Você precisa estar atento a essas fontes para reduzir o seu ponto cego de dados sombra. Ao entender onde os dados sombra se escondem, você dá o primeiro passo rumo a uma melhor segurança de dados e conformidade.
Riscos de segurança de dados dos dados sombra
Vulnerabilidades e exposição
Você enfrenta ameaças sérias quando os dados sombra escapam do seu controle. Eles muitas vezes se escondem em lugares que a sua equipe de TI não consegue ver ou gerenciar. Essa falta de visibilidade cria uma postura de segurança de dados frágil. Você pode não saber quem tem acesso a arquivos sensíveis ou onde estão as informações confidenciais. Essa situação aumenta o risco de acesso não autorizado e de falhas na prevenção contra perda de dados.
Aqui está uma tabela que mostra as ameaças mais comuns associadas aos dados sombra:
| Tipo de risco | Descrição |
|---|---|
| Acesso não autorizado | Funcionários acessando e gerenciando dados fora dos sistemas aprovados, o que pode levar a violações. |
| Violações de conformidade | O uso de ferramentas não aprovadas pode levar a infrações das regulamentações de proteção de dados. |
| Falta de visibilidade | Dificuldade para rastrear e gerenciar dados armazenados fora dos canais oficiais. |
| Possíveis violações de dados | Maior risco de roubo ou perda de dados devido a práticas de armazenamento não regulamentadas. |
Os dados paralelos (shadow data) aumentam sua exposição a ameaças de várias formas:
- Muitas empresas não protegem adequadamente suas ferramentas de IA, o que pode levar a violações de dados mais extensas.
- O Shadow IT facilita que as equipes usem aplicativos que a TI não consegue monitorar, causando acúmulo não autorizado de dados.
- A presença de dados paralelos amplia o escopo e o impacto de uma violação, tornando a prevenção contra perda de dados muito mais difícil.
Você também enfrenta ameaças internas quando funcionários usam dispositivos pessoais ou aplicativos não homologados. Essas ações contornam seus controles de segurança oficiais. Ameaças internas podem levar a vazamentos de dados acidentais ou intencionais. Você precisa de medidas robustas de segurança de dados para reduzir esses riscos e proteger sua organização contra ameaças.
Impacto em IA e nas operações
Os dados paralelos não ameaçam apenas a segurança dos seus dados. Eles também afetam seus projetos de IA e as operações do dia a dia. Quando você usa ferramentas de IA paralelas ou alimenta seus modelos com dados não aprovados, introduz novas ameaças. A IA paralela pode causar erros não detectados e resultados enviesados. Esses erros podem prejudicar sua tomada de decisão e reduzir sua eficiência operacional.
Em setores regulamentados, o risco é ainda maior. Resultados imprecisos de IA podem levar a violações de conformidade e contratempos operacionais. Você precisa de estratégias eficazes de prevenção contra perda de dados para garantir que apenas dados aprovados entrem nos seus sistemas de IA. Essa abordagem ajuda você a evitar ameaças decorrentes da baixa qualidade dos dados e da falta de supervisão.
Você também deve considerar ameaças internas nos seus fluxos de trabalho de IA. Funcionários podem usar dados paralelos sem perceber o risco. Esse comportamento pode introduzir ameaças que comprometem sua postura de segurança de dados. Ao focar na gestão de riscos de dados e na prevenção contra perda de dados, você fortalece suas defesas contra ameaças tanto internas quanto externas à sua organização.
Dica: revise regularmente suas políticas de segurança de dados e monitore a existência de dados paralelos. Essa prática ajuda você a identificar ameaças cedo e a manter uma postura de segurança de dados sólida.
Desafios de conformidade e governança
Riscos regulatórios
Você enfrenta exigências rigorosas de conformidade em muitos setores. Os órgãos reguladores exigem que você proteja informações sensíveis e siga regras claras de governança. Quando os dados paralelos crescem, você corre o risco de descumprir essas regras. Dados não gerenciados frequentemente escapam às suas verificações de conformidade. Essa situação pode resultar em multas, ações judiciais e interrupções operacionais.
É preciso entender que conformidade regulatória não se resume a seguir regras. Trata-se de construir confiança com clientes e parceiros.
A tabela abaixo mostra como os dados paralelos não gerenciados podem criar riscos regulatórios:
| Descrição da evidência | Estruturas regulatórias | Consequências |
|---|---|---|
| Dados paralelos não gerenciados podem levar a multas e consequências legais por descumprimento. | GDPR, CCPA | Multas, ações judiciais |
| Dados paralelos frequentemente contêm informações sensíveis, com risco de não conformidade durante auditorias. | GDPR, CCPA | Multas, ações judiciais, interrupções operacionais |
Você precisa manter sua postura de conformidade forte. Se deixar dados ocultos passarem despercebidos em auditorias, pode sofrer penalidades. Os órgãos reguladores esperam que você saiba onde seus dados estão e como os protege. Você precisa atender aos requisitos de conformidade para evitar erros custosos.
Lacunas na governança tradicional
Modelos tradicionais de governança frequentemente não conseguem lidar com os pontos cegos dos dados paralelos. Você pode depender de inventários estáticos e auditorias periódicas, mas esses métodos não acompanham o ritmo acelerado de criação de dados. Funcionários usam ferramentas de IA e aplicativos não homologados toda semana. Muitos compartilham informações sensíveis sem aprovação.
O gráfico abaixo mostra como os funcionários usam ferramentas de IA e compartilham dados fora da governança formal:
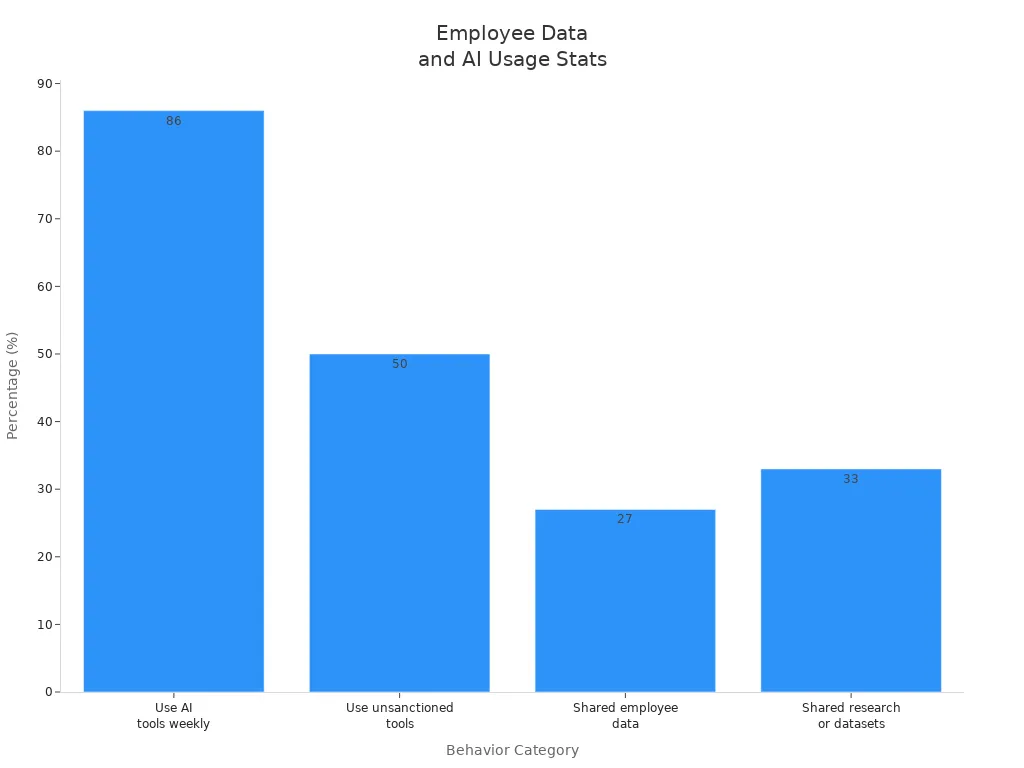
Você vê que 86% dos funcionários usam ferramentas de IA semanalmente. Quase metade usa ferramentas não homologadas. Muitos compartilham dados de funcionários e conjuntos de dados de pesquisa. Essas ações criam pontos cegos nos seus esforços de governança e conformidade.
| Estatística | Descrição |
|---|---|
| 86% | Percentual de funcionários que usam ferramentas de IA semanalmente |
| 50% | Quase metade dos funcionários usa ferramentas não homologadas |
| 27% | Funcionários que compartilharam dados de funcionários |
| 33% | Funcionários que compartilharam dados de pesquisa ou conjuntos de dados |
Você precisa reconhecer que a governança tradicional não consegue rastrear cada nova ferramenta ou plataforma. Funcionários frequentemente usam dispositivos pessoais e serviços externos. Essas plataformas operam fora dos seus controles de conformidade. Você precisa de uma abordagem moderna de governança que se adapte a novos riscos e mantenha sua postura de conformidade forte.
Dica: revise sua estratégia de governança com frequência. Procure lacunas onde dados fantasmas (shadow data) possam se esconder. Atualize seus processos de conformidade para acompanhar o cenário regulatório em constante mudança.
Você constrói uma postura de segurança mais sólida quando fecha essas lacunas. Você protege informações sensíveis e atende aos requisitos de conformidade. Você também prepara sua organização para futuras mudanças regulatórias.
Microsoft Purview para dados fantasmas
Descoberta contínua
Você precisa de descoberta contínua para proteger sua organização dos riscos de dados fantasmas. O Microsoft Purview usa o Unified Data Security Posture Management para oferecer descoberta automatizada e contínua de informações sensíveis. Essa abordagem ajuda você a acompanhar o crescimento acelerado dos dados em plataformas de nuvem. Você não precisa depender de inventários desatualizados ou de verificações manuais. Em vez disso, você ganha visibilidade em tempo real do seu cenário de dados.
Com a descoberta contínua, você pode:
- Descobrir dados sensíveis ocultos em ambientes de nuvem, locais e SaaS.
- Mapear fluxos de dados e acompanhar para onde os dados confidenciais do negócio se movem.
- Identificar informações sensíveis salvas fora dos sistemas autorizados.
O Microsoft Purview permite que você mantenha o controle sobre dados sensíveis, mesmo quando seu ambiente se torna mais complexo. Você consegue identificar dados fantasmas antes que se tornem uma ameaça. Essa postura proativa dá suporte à sua estratégia de proteção de dados e fortalece sua postura de proteção como um todo.
Dica: a descoberta contínua ajuda você a se antecipar às ameaças. Você pode tratar os riscos antes que eles afetem seus processos de manipulação de dados sensíveis.
| Recurso | Descrição |
|---|---|
| Data Map | Abrange a descoberta e a linhagem de dados em multinuvem, incluindo plataformas como AWS e Google Cloud. |
| Catalog | Oferece descoberta de ativos de dados e enriquecimento de metadados, aumentando a visibilidade dos ativos de dados. |
Você pode ver que as ferramentas de descoberta contínua do Microsoft Purview lhe dão a base para uma proteção de dados sólida. Você não deixa passar dados sensíveis, mesmo quando eles se escondem em lugares inesperados.
Data Map e Data Explorer
Você precisa de uma visão clara dos seus dados para gerenciar proteção e conformidade. O Data Map e o Data Explorer do Microsoft Purview oferecem essa visibilidade. O Data Map analisa todo o seu patrimônio de dados, incluindo fontes estruturadas e não estruturadas. Ele cobre ambientes multinuvem, como AWS e Google Cloud, e não apenas plataformas Microsoft. Você pode acompanhar a linhagem dos dados, o que significa saber de onde vêm os dados sensíveis e para onde eles vão.
O Data Explorer permite pesquisar, filtrar e analisar seus ativos de dados. Você encontra rapidamente dados sensíveis do negócio. Também é possível ver como as informações sensíveis circulam pela organização. Isso ajuda você a aplicar medidas de proteção de dados e a impedir compartilhamentos não autorizados.
- Você pode limitar o acesso a conjuntos de dados sensíveis apenas a funções de negócio aprovadas.
- Você pode bloquear o compartilhamento externo de arquivos confidenciais.
- Você pode aplicar regras de retenção a registros que precisam ser mantidos por motivos legais.
- Você pode sinalizar a movimentação proibida de dados regulamentados para locais não gerenciados.
O Data Map e o Data Explorer do Microsoft Purview ajudam você a trazer os dados fantasmas para sob controle. Você consegue gerenciar a manipulação de dados sensíveis com segurança. Você também dá suporte à conformidade com regulamentações como GDPR e CCPA. Modelos integrados e relatórios automatizados facilitam a comprovação dos seus padrões de proteção de dados durante auditorias.
Nota: o Data Map e o Data Explorer promovem a precisão, a consistência e a confiabilidade dos dados. Você constrói uma base sólida para proteção e conformidade.
Classificação de dados sensíveis
Você precisa classificar os dados sensíveis para protegê-los. O Microsoft Purview usa métodos avançados para identificar e rotular informações sensíveis. Você pode usar detectores baseados em padrões para dados estruturados, como números de cartão de crédito e identificadores fiscais. Classificadores treináveis ajudam a reconhecer documentos que se encaixam em uma categoria, mesmo quando não seguem um padrão fixo. O Exact Data Match permite comparar informações com um conjunto de dados aprovado, o que reduz falsos positivos. A impressão digital de documentos encontra cópias ou cópias muito semelhantes de documentos conhecidos, o que é importante para proteger a propriedade intelectual.
- Tipos de informações sensíveis: detecta padrões em dados estruturados e semiestruturados.
- Classificadores treináveis: aprendem com exemplos para identificar documentos sensíveis.
- Exact Data Match: compara dados com listas aprovadas para uma proteção precisa.
- Impressão digital de documentos: identifica duplicatas para proteger dados sensíveis do negócio.
Você pode usar essas ferramentas para identificar dados sensíveis em toda a sua organização. Em seguida, pode aplicar as políticas de proteção adequadas. Essa abordagem ajuda você a atender aos requisitos de proteção de dados e a evitar vazamentos de dados. Você também apoia as melhores práticas para o tratamento de dados sensíveis.
A classificação de dados sensíveis do Microsoft Purview ajuda a cumprir as principais regulamentações. Você pode rastrear a localização dos dados, responder a solicitações de titulares de dados e apresentar comprovação de proteção durante auditorias. Você reduz o risco de acesso não autorizado e melhora sua estratégia geral de proteção.
Destaque: a classificação precisa é o primeiro passo para uma proteção de dados eficaz. Você não consegue proteger aquilo que não consegue identificar.
Como você pode ver, o Microsoft Purview oferece as ferramentas para descobrir, mapear e classificar dados sensíveis. Você ganha controle sobre dados sombra e fortalece seus esforços de proteção. Você também conquista a confiança de clientes e parceiros ao seguir padrões elevados de proteção de dados.
Monitoramento e gerenciamento de dados sombra
Monitoramento em tempo real
Você precisa de monitoramento em tempo real para manter seus dados seguros e em conformidade. O Microsoft Purview oferece as ferramentas para configurar o monitoramento contínuo em todo o seu ambiente de dados. Comece ativando o monitoramento em tempo real para detectar violações de política, como compartilhamento excessivo ou acesso não autorizado. Essa abordagem permite identificar riscos no momento em que acontecem, e não depois. Você pode usar o gerenciamento de postura de segurança de dados (DSPM) para focar na detecção de ferramentas de IA sombra que podem introduzir novos riscos. O DSPM apoia o monitoramento ao verificar a presença de aplicativos de IA não aprovados ou não gerenciados.
Siga estas etapas para configurar o monitoramento em tempo real com o Microsoft Purview:
- Ative o monitoramento contínuo para todas as fontes de dados, incluindo ambientes em nuvem e locais.
- Configure regras de detecção para identificar comportamentos de risco, como tentativas de mover dados confidenciais para locais não sancionados.
- Configure alertas automatizados para o monitoramento, para que você receba notificações quando ocorrer uma violação de política ou uma atividade suspeita.
- Revise as recomendações fornecidas pelo Purview para responder rapidamente e corrigir problemas antes que eles se agravem.
- Teste sua configuração de monitoramento simulando cenários comuns de dados sombra, como colar informações sensíveis em um chatbot de IA não aprovado.
Por exemplo, se um usuário tentar compartilhar arquivos confidenciais com uma parte externa, os recursos de monitoramento e detecção do Purview podem bloquear a ação e alertar sua equipe de segurança em tempo real. Esse nível de monitoramento ajuda você a manter o controle e apoia os esforços de conformidade.
Barreiras de informação
Você pode usar barreiras de informação no Microsoft Purview para fortalecer sua estratégia de monitoramento. Essas barreiras restringem a comunicação entre usuários ou grupos, o que é essencial para organizações que precisam proteger informações sensíveis. Ao estabelecer limites internos, você evita interações não autorizadas antes que elas aconteçam. Essa abordagem de monitoramento proativo ajuda você a cumprir regulamentações e a evitar vazamentos acidentais de dados.
As barreiras de informação têm um papel fundamental no monitoramento ao impedir que equipes com interesses conflitantes compartilhem dados sensíveis. Por exemplo, você pode separar as equipes de pesquisa e de vendas para evitar uso indevido de informações privilegiadas ou exposição não intencional de informações confidenciais. Monitorar esses limites ajuda você a manter a confidencialidade e a confiança dentro da organização.
Aplicação de políticas
A aplicação de políticas é essencial para o monitoramento e a detecção eficazes de dados sombra. O Microsoft Purview oferece políticas granulares de prevenção de perda de dados (DLP) para e-mails, arquivos e bancos de dados. Você pode definir controles adaptativos que se ajustam com base no contexto do usuário e nos sinais de ameaça. O DLP se conecta aos rótulos de classificação, de modo que o monitoramento e a detecção de dados sensíveis acionem automaticamente as políticas corretas.
Você se beneficia da automação de resposta a incidentes, que se integra ao Microsoft Defender ou ao Sentinel. Essa integração permite a triagem rápida de incidentes de DLP detectados durante o monitoramento. O monitoramento e o teste regulares das políticas de DLP garantem que elas continuem eficazes e prontas para auditoria. Por exemplo, se o monitoramento detectar um usuário tentando exportar dados sensíveis, o Purview pode bloquear a ação e registrar o incidente para análise.
Dica: o monitoramento, a detecção e a aplicação consistentes ajudam você a se manter à frente das ameaças e a manter seus dados seguros.
Como construir uma estratégia proativa de governança de dados
Abordagem de inventário vivo
Você precisa de um inventário vivo para gerenciar seus dados com eficiência. Um inventário vivo significa que você sempre sabe onde seus dados estão e como eles mudam. O Microsoft Purview ajuda você a construir essa abordagem, verificando continuamente suas fontes de dados. Você não precisa adivinhar onde se escondem as informações sensíveis. Você vê as atualizações em tempo real. Esse método sustenta uma governança de dados sólida e a gestão de riscos.
Você começa definindo metas claras para o seu programa de governança de dados. Defina como é o sucesso para a sua organização. Registre as suas fontes de dados mais importantes no Microsoft Purview. Configure varreduras para manter o seu inventário atualizado. Enriqueça seus dados com termos de glossário e metadados. Trabalhe com as áreas de negócio para validar a propriedade e a linhagem dos dados. Esse processo ajuda você a fechar lacunas na gestão de riscos e mantém o seu mapa de dados atualizado.
Dica: Um inventário vivo dá a você o poder de identificar riscos cedo e responder com rapidez.
Integrando o Purview aos fluxos de trabalho
Você pode tornar a governança de dados parte do seu trabalho diário conectando o Microsoft Purview às ferramentas que você já usa. O Purview funciona com os aplicativos do Microsoft 365, como Teams, SharePoint e OneDrive. Você obtém pesquisa e descoberta melhores nessas plataformas. Isso ajuda você a encontrar e gerenciar dados paralelos (shadow data) antes que eles se tornem um problema para a gestão de riscos.
- O Microsoft Purview oferece um único lugar para gerenciar a governança e a segurança dos dados.
- Você vê como os dados se movem entre os aplicativos, o que ajuda a entender os fluxos de dados e as dependências.
- O Purview estende a proteção a aplicativos não gerenciados, para que você possa tratar os riscos de IA paralela (shadow AI) sem desacelerar as suas equipes.
- A plataforma automatiza correções, como remover links de compartilhamento público ou aplicar políticas de prevenção contra perda de dados.
Você não precisa mudar a forma como trabalha. O Purview se encaixa nos seus fluxos de trabalho atuais e facilita a gestão de riscos. Você pode se concentrar nas suas principais tarefas enquanto mantém seus dados seguros.
Melhoria contínua
Você deve tratar a governança de dados como uma jornada contínua. Comece revisando como o seu catálogo e as suas políticas funcionam. Verifique se os seus controles capturam todos os riscos. Atualize com frequência as suas regras de retenção e conformidade. Realize auditorias para garantir que as suas estratégias de gestão de riscos continuem sólidas.
- Use o Microsoft Purview para monitorar a qualidade dos dados e identificar problemas.
- Configure regras e agende varreduras para verificar se há problemas.
- Crie regras personalizadas ou com IA para verificações de qualidade mais precisas.
- Peça feedback de diferentes equipes para melhorar a adoção e fechar lacunas.
Você constrói confiança quando demonstra que se preocupa com a gestão de riscos. Atualizações e revisões regulares ajudam você a se manter à frente de novas ameaças. Você mantém o seu programa de governança de dados forte e preparado para o futuro.
Nota: A melhoria contínua significa que você nunca deixa de aprender e se adaptar. Seus dados permanecem protegidos, e a sua organização continua preparada para mudanças.
Etapas práticas para organizações
Primeiros passos com o Purview
Você pode começar sua jornada para descobrir dados paralelos seguindo um roteiro claro. Comece com uma auditoria completa do seu ambiente. Faça o inventário de todo o shadow IT ativo verificando extensões de navegador e analisando os logs de firewall e proxy. Essa etapa ajuda você a encontrar aplicativos não autorizados que possam armazenar ou processar dados sensíveis.
Em seguida, avalie os riscos e os padrões de uso. Classifique cada ferramenta de shadow IT com base na frequência de uso e no nível de risco que ela representa. Essa classificação ajuda você a decidir onde concentrar seus esforços. Identifique quais ferramentas são úteis e estão em conformidade, e quais são prejudiciais. Integre as ferramentas aprovadas ao seu framework de governança e bloqueie aquelas que representam ameaças. Sugira alternativas seguras às suas equipes.
Você deve gerar relatórios regulares sobre o uso de shadow IT. Esses relatórios ajudam você a acompanhar o progresso e identificar novos riscos. Aplique políticas para os aplicativos sancionados. Revise essas políticas com frequência para mantê-las eficazes. Use as ferramentas especializadas do Microsoft Purview para descoberta e monitoramento de shadow IT. Sempre verifique as configurações de segurança das ferramentas aprovadas. Trate a adoção de IA logo no início para gerenciar os riscos exclusivos de exposição de dados. Defina um fluxo de aprovação claro para solicitações de acesso a ferramentas.
Checklist para tratar os pontos cegos dos dados paralelos:
- Inventariar o shadow IT ativo.
- Avaliar os riscos e os padrões de uso.
- Identificar o shadow IT útil e o malicioso.
- Gerar relatórios de shadow IT.
- Aplicar políticas para os aplicativos sancionados.
- Usar ferramentas especializadas para descoberta e monitoramento.
- Verificar as configurações de segurança das ferramentas aprovadas.
- Tratar a adoção de IA de forma proativa.
- Definir um fluxo de aprovação para solicitações de ferramentas.
Engajamento das partes interessadas
Você precisa de um engajamento forte das partes interessadas para uma gestão bem-sucedida de dados shadow. Diferentes funções desempenham papéis essenciais nesse processo. A tabela abaixo mostra as partes interessadas típicas e suas responsabilidades:
| Função | Partes interessadas típicas | Principais responsabilidades |
|---|---|---|
| Patrocínio executivo | Líderes de Jurídico, Compliance, Privacidade, GRC e Riscos | Definir requisitos, aplicar políticas, alocar recursos e definir métricas de sucesso. |
| Responsável pelo programa de governança de dados | CISO, Encarregado de Proteção de Dados (DPO), CIO, Líder de GRC | Desenvolver políticas de governança, definir necessidades de proteção, garantir a integração e tratar da conformidade regulatória. |
| Letramento e treinamento em dados | Treinamento, Desenvolvimento de Pessoas, Comunicação | Criar programas de letramento em dados, oferecer treinamentos por função e apoiar a adoção. |
Você deve envolver esses grupos desde o início. Uma comunicação clara e treinamentos ajudam todos a entender seu papel na proteção dos dados.
Mantendo a segurança e a conformidade dos dados
Você precisa manter seus esforços de segurança e conformidade de dados fortes ao longo do tempo. Use gerenciamento de identidades e acessos para controlar quem pode acessar cada nível de dados. O acesso condicional permite conceder permissões com base em funções de usuários ou outras condições. Autenticação e autorização trabalham juntas no Microsoft Purview para verificar a identidade e as permissões do usuário.
Dica: o monitoramento contínuo e as revisões regulares de políticas ajudam você a se antecipar a novos riscos. Torne a governança de dados um processo contínuo, e não um projeto pontual.
Você constrói uma organização mais segura e em conformidade quando segue essas etapas e continua aprimorando sua abordagem.
Você enfrenta riscos urgentes decorrentes de pontos cegos em dados shadow. Mais de 80% das organizações apresentam sinais de atividade de IA não aprovada, e a empresa média registra 223 violações de políticas de dados por mês.
| Framework | Requisito-chave | Risco de IA shadow |
|---|---|---|
| EU AI Act | Inventário e classificação de risco | Implantações de alto risco geram responsabilidade civil e multas |
| GDPR | Tratamento lícito de dados | Dados sem controle acarretam penalidades severas |
| HIPAA | Proteção de PHI | O uso não autorizado de IA põe em risco a confidencialidade dos pacientes |
O Microsoft Purview oferece a você descoberta contínua, classificação avançada e visões compartilhadas de dados. Comece revisando suas políticas, criando tipos de informação personalizados e monitorando dados sensíveis. Construa uma cultura de governança proativa alinhando a estratégia, integrando stewards de dados e aprimorando as práticas para estar preparado para o futuro.
Perguntas frequentes
O que são dados shadow?
Dados shadow são informações que existem fora dos sistemas oficiais de gestão de dados da sua organização. Você pode encontrá-los em aplicativos não homologados, dispositivos pessoais ou armazenamentos esquecidos. Esses dados costumam escapar dos seus controles de segurança e conformidade.
Como o Microsoft Purview ajuda você a encontrar dados shadow?
O Microsoft Purview usa descoberta contínua para examinar todas as suas fontes de dados. Você obtém um mapeamento em tempo real de dados estruturados e não estruturados em ambientes de nuvem e locais. Isso ajuda a identificar rapidamente dados ocultos ou não gerenciados.
Por que você deveria se preocupar com dados shadow?
Dados shadow aumentam o risco de vazamentos de dados, violações de conformidade e problemas operacionais. Você não consegue proteger ou governar aquilo que não consegue ver. Gerenciar dados shadow ajuda a manter sua organização segura e em conformidade.
O Microsoft Purview consegue classificar dados sensíveis automaticamente?
Sim. O Microsoft Purview usa classificadores integrados e personalizados para identificar informações sensíveis. Você pode detectar padrões como números de cartão de crédito ou dados pessoais. Essa classificação automática ajuda a aplicar as políticas de proteção adequadas.
Quais tipos de ambientes o Microsoft Purview oferece suporte?
Você pode usar o Microsoft Purview com plataformas de nuvem, locais e SaaS. Ele funciona com Microsoft 365, Azure, AWS, Google Cloud e muitas outras fontes de dados.
Como começar a usar o Microsoft Purview para dados shadow?
Comece conectando suas fontes de dados no Purview. Configure varreduras para descobrir e classificar dados. Revise o mapa de dados e use os relatórios integrados para monitorar riscos. Em seguida, você pode aplicar políticas para proteger informações sensíveis.
O Microsoft Purview ajuda com a conformidade regulatória?
Sim. O Microsoft Purview oferece suporte à conformidade com frameworks como GDPR, HIPAA e EU AI Act. Você pode rastrear a localização dos dados, responder a auditorias e comprovar a proteção usando ferramentas integradas.
Quem deve participar da gestão de dados shadow?
Você precisa de uma abordagem em equipe. Envolva TI, segurança, compliance e líderes de negócio. Todos têm um papel na identificação, no monitoramento e na proteção dos dados. Treinamento e comunicação clara ajudam sua equipe a ter sucesso.
🎧 Ouça este episódio
Quer uma explicação prática sobre Shadow Data Discovery and Governance com o Microsoft Purview? Este episódio explica o tema em linguagem clara e mostra por que ele importa para Microsoft 365, Azure, Power Platform, segurança, IA e o trabalho moderno.
Ouça este episódio se você quiser:
- Entender os conceitos-chave por trás de Shadow Data Discovery and Governance com o Microsoft Purview
- Ver como ele se encaixa no ecossistema tecnológico mais amplo da Microsoft
- Descobrir onde ele pode gerar valor prático para a sua organização
Você também pode gostar destes episódios relacionados do M365 FM:
- Microsoft Purview Data Governance for Information Architects
- Governança do Power Platform sem criar mais Shadow IT
- Governança do Microsoft Copilot sem esperar por dados perfeitos
- Governança do Power Platform: do Shadow IT à escala segura
- Microsoft Fabric Governance Beyond Data Lineage
Descubra mais conversas práticas sobre Microsoft no M365 FM.
Última revisão: julho de 2026.
Para quem é este episódio
Este episódio é para administradores, arquitetos, desenvolvedores, profissionais de segurança e líderes de negócios da Microsoft que precisam de uma base prática antes de tomar decisões de implementação, operação ou governança.
🎧 Você também deve ouvir
- Microsoft Security Copilot — Um próximo passo muito relacionado para ampliar este tema.
- Microsoft Defender for Endpoint — Um próximo passo muito relacionado para ampliar este tema.
- Microsoft Defender for Identity — Um próximo passo muito relacionado para ampliar este tema.
🎧 Você também deve ouvir
- Microsoft Purview – Simply Explained
Explore o contexto de governança e conformidade.
- Teams Telephony – Simply Explained
Entenda os fundamentos de chamadas e comunicação no Teams.
- Microsoft 365 Governance Operating Model
Aprenda a manter responsabilidade e controles de forma sustentável.