 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Mengungkap Risiko Tersembunyi dari Shadow AI di Perusahaan
By Mirko Peters ·
Selamat datang di pembahasan mendalam kami tentang salah satu tantangan keamanan siber dan kepatuhan paling mendesak yang dihadapi organisasi modern saat ini: maraknya shadow AI dan data yang tidak terkelola …
Automatically translated with AI from the original post. Read the English original
Selamat datang di pembahasan mendalam kami tentang salah satu tantangan keamanan siber dan kepatuhan paling mendesak yang dihadapi organisasi modern saat ini: maraknya shadow AI dan data yang tidak terkelola. Di era ketika karyawan terus mencari cara untuk memaksimalkan produktivitas, godaan untuk menggunakan aplikasi yang tidak disetujui, platform cloud yang tidak sah, dan alat AI generatif yang tidak diatur belum pernah sebesar ini. Meskipun alat-alat tersebut sering tampak tidak berbahaya atau bahkan bermanfaat di tingkat individu, alat-alat tersebut menciptakan titik buta yang besar dan dapat secara serius melemahkan postur keamanan perusahaan Anda.
Untuk membahas topik ini secara lebih mendalam dan mendengarkan diskusi praktis dari para pakar industri, pastikan Anda juga menyimak episode podcast terkait kami, Shadow Data Discovery and Governance with Microsoft Purview.
Penjelasan Titik Buta Shadow Data
Apa Itu Shadow Data?
Anda mungkin pernah mendengar istilah "shadow data" dalam pembahasan tentang keamanan data. Shadow data mengacu pada informasi yang tidak dikelola dan tidak dipantau yang berada di luar tata kelola TI dan protokol keamanan organisasi Anda. Data ini sering tersembunyi di perangkat pribadi, penyimpanan cloud yang tidak sah, atau aplikasi yang tidak disetujui. Karena TI tidak mengendalikan atau memantau informasi ini, data tersebut menimbulkan risiko besar bagi organisasi Anda. Shadow data dapat berupa apa saja, mulai dari detail pelanggan yang sensitif hingga rencana bisnis yang rahasia. Ketika Anda tidak tahu di mana data Anda berada, Anda tidak dapat melindunginya.
Catatan: Shadow data bukan sekadar masalah teknis. Ini adalah risiko bisnis yang dapat menyebabkan kebocoran data, kegagalan kepatuhan, dan hilangnya kepercayaan.
Mengapa Titik Buta Terjadi
Anda mungkin bertanya-tanya mengapa titik buta shadow data begitu sering terjadi. Ada beberapa alasan umum:
- Karyawan menginginkan solusi yang lebih cepat. Saat menghadapi tenggat waktu yang ketat, Anda mungkin melewati TI dan menggunakan alat yang membantu Anda bekerja lebih cepat. Perilaku ini menciptakan shadow IT.
- Terkadang, solusi yang disediakan TI tidak memenuhi kebutuhan Anda. Anda mungkin mencari alat alternatif, yang dapat membuka celah keamanan.
- Layanan berbasis cloud mudah diakses. Anda dapat menerapkan aplikasi baru tanpa melibatkan TI. Jika alat-alat ini tidak memenuhi standar keamanan, alat-alat tersebut menimbulkan kerentanan.
Faktor-faktor ini membuat shadow data mudah berkembang tanpa terdeteksi. Anda mungkin tidak menyadari seberapa banyak informasi yang lolos dari pengawasan resmi sampai masalah terjadi.
Sumber Umum
Shadow data dapat berasal dari berbagai tempat dalam pekerjaan sehari-hari Anda. Berikut beberapa sumber yang paling sering ditemui:
- SaaS dan alat shadow AI yang tidak disetujui: Anda mungkin menggunakan aplikasi atau layanan AI tanpa persetujuan TI. Alat-alat ini menyimpan data di layanan cloud yang tidak sah.
- Basis data uji coba atau pengembangan: Saat membuat lingkungan uji coba, Anda sering kali menghasilkan salinan data tambahan. Jika salinan ini tidak diamankan, salinan tersebut menjadi shadow data.
- Perangkat pribadi dan kebocoran sinkronisasi seluler atau cloud: Menyinkronkan data kerja ke ponsel atau laptop Anda menciptakan salinan yang tidak terlacak. Perangkat ini mungkin tidak memiliki kontrol keamanan yang memadai.
- Artefak yang terlupakan, arsip, dan aplikasi lama: Log lama, penyimpanan cloud yang ditinggalkan, dan aplikasi yang tidak lagi digunakan dapat menyimpan informasi sensitif. Jika Anda melupakannya, semua ini menjadi risiko tersembunyi.
Anda perlu terus waspada terhadap sumber-sumber ini untuk mengurangi titik buta shadow data. Dengan memahami di mana shadow data bersembunyi, Anda sudah mengambil langkah pertama menuju keamanan data dan kepatuhan yang lebih baik.
Risiko Keamanan Data dari Shadow Data
Kerentanan dan Paparan
Anda menghadapi ancaman serius ketika shadow data lepas dari kendali Anda. Shadow data sering tersembunyi di tempat-tempat yang tidak dapat dilihat atau dikelola oleh tim TI Anda. Kurangnya visibilitas ini menciptakan postur keamanan data yang lemah. Anda mungkin tidak tahu siapa yang memiliki akses ke file sensitif atau di mana informasi rahasia disimpan. Kondisi ini meningkatkan risiko akses tidak sah dan kegagalan pencegahan kehilangan data.
Berikut tabel yang menunjukkan ancaman paling umum yang terkait dengan shadow data:
| Jenis Risiko | Deskripsi |
|---|---|
| Akses Tidak Sah | Karyawan mengakses dan mengelola data di luar sistem yang disetujui, yang berpotensi menyebabkan pelanggaran. |
| Pelanggaran Kepatuhan | Penggunaan alat yang tidak disetujui dapat menyebabkan pelanggaran terhadap regulasi perlindungan data. |
| Kurangnya Visibilitas | Sulitnya melacak dan mengelola data yang tersimpan di luar saluran resmi. |
| Potensi Pelanggaran Data | Risiko pencurian atau kehilangan data meningkat akibat praktik penyimpanan data yang tidak diatur. |
Shadow data meningkatkan paparan Anda terhadap ancaman dengan beberapa cara:
- Perusahaan sering gagal melindungi alat AI mereka, yang dapat menyebabkan pelanggaran data yang lebih luas.
- Shadow IT memudahkan tim menggunakan aplikasi yang tidak dapat dipantau oleh TI, sehingga terjadi akumulasi data tanpa izin.
- Keberadaan shadow data memperluas cakupan dan dampak pelanggaran, sehingga pencegahan kehilangan data menjadi jauh lebih sulit.
Anda juga menghadapi ancaman dari orang dalam ketika karyawan menggunakan perangkat pribadi atau aplikasi yang tidak disetujui. Tindakan tersebut melewati kontrol keamanan resmi Anda. Ancaman dari orang dalam dapat menyebabkan kebocoran data, baik secara tidak sengaja maupun disengaja. Anda memerlukan langkah keamanan data yang kuat untuk mengurangi risiko ini dan melindungi organisasi Anda dari ancaman.
Dampak pada AI dan Operasional
Shadow data tidak hanya mengancam keamanan data Anda. Data ini juga memengaruhi proyek AI dan operasional harian Anda. Ketika Anda menggunakan alat shadow AI atau memasukkan data yang tidak disetujui ke dalam model Anda, Anda menciptakan ancaman baru. Shadow AI dapat menimbulkan kesalahan yang tidak terdeteksi dan keluaran yang bias. Kesalahan ini dapat merugikan pengambilan keputusan Anda dan menurunkan efisiensi operasional.
Di industri yang diatur, risikonya menjadi jauh lebih tinggi. Keluaran AI yang tidak akurat dapat menyebabkan pelanggaran kepatuhan dan kemunduran operasional. Anda memerlukan strategi pencegahan kehilangan data yang efektif untuk memastikan hanya data yang disetujui yang masuk ke sistem AI Anda. Pendekatan ini membantu Anda menghindari ancaman yang berasal dari kualitas data yang buruk dan lemahnya pengawasan.
Anda juga harus mempertimbangkan ancaman dari orang dalam dalam alur kerja AI Anda. Karyawan mungkin menggunakan shadow data tanpa menyadari risikonya. Perilaku ini dapat menimbulkan ancaman yang melemahkan postur keamanan data Anda. Dengan berfokus pada manajemen risiko data dan pencegahan kehilangan data, Anda memperkuat pertahanan terhadap ancaman dari dalam maupun luar organisasi Anda.
Tips: Tinjau kebijakan keamanan data Anda secara berkala dan pantau keberadaan shadow data. Praktik ini membantu Anda mendeteksi ancaman sejak dini dan menjaga postur keamanan data yang kuat.
Tantangan Kepatuhan dan Tata Kelola
Risiko Regulasi
Anda menghadapi persyaratan kepatuhan yang ketat di banyak industri. Badan regulator menuntut Anda melindungi informasi sensitif dan mengikuti aturan tata kelola yang jelas. Ketika Anda membiarkan shadow data berkembang, Anda berisiko melanggar aturan tersebut. Data yang tidak dikelola sering lolos dari pemeriksaan kepatuhan Anda. Situasi ini dapat berujung pada denda, tindakan hukum, dan gangguan operasional.
Anda harus memahami bahwa kepatuhan regulasi bukan sekadar mengikuti aturan. Kepatuhan regulasi tentang membangun kepercayaan dengan pelanggan dan mitra.
Tabel di bawah ini menunjukkan bagaimana shadow data yang tidak dikelola dapat menimbulkan risiko regulasi:
| Deskripsi Bukti | Kerangka Regulasi | Konsekuensi |
|---|---|---|
| Shadow data yang tidak dikelola dapat menyebabkan denda dan konsekuensi hukum akibat ketidakpatuhan. | GDPR, CCPA | Denda, tindakan hukum |
| Shadow data sering kali berisi informasi sensitif, sehingga berisiko tidak patuh saat audit. | GDPR, CCPA | Denda, tindakan hukum, gangguan operasional |
Anda perlu menjaga postur kepatuhan tetap kuat. Jika data tersembunyi terlewat saat audit, Anda dapat dikenai sanksi. Badan regulator mengharapkan Anda mengetahui di mana data Anda berada dan bagaimana Anda melindunginya. Anda harus memenuhi persyaratan kepatuhan untuk menghindari kesalahan yang mahal.
Celah dalam Tata Kelola Tradisional
Kerangka tata kelola tradisional sering gagal menangani titik buta shadow data. Anda mungkin mengandalkan inventaris statis dan audit berkala, tetapi metode ini tidak mampu mengimbangi laju pembuatan data yang sangat cepat. Karyawan menggunakan alat AI dan aplikasi yang tidak disetujui setiap minggu. Banyak yang membagikan informasi sensitif tanpa persetujuan.
Grafik di bawah ini menunjukkan bagaimana karyawan menggunakan alat AI dan membagikan data di luar tata kelola formal:
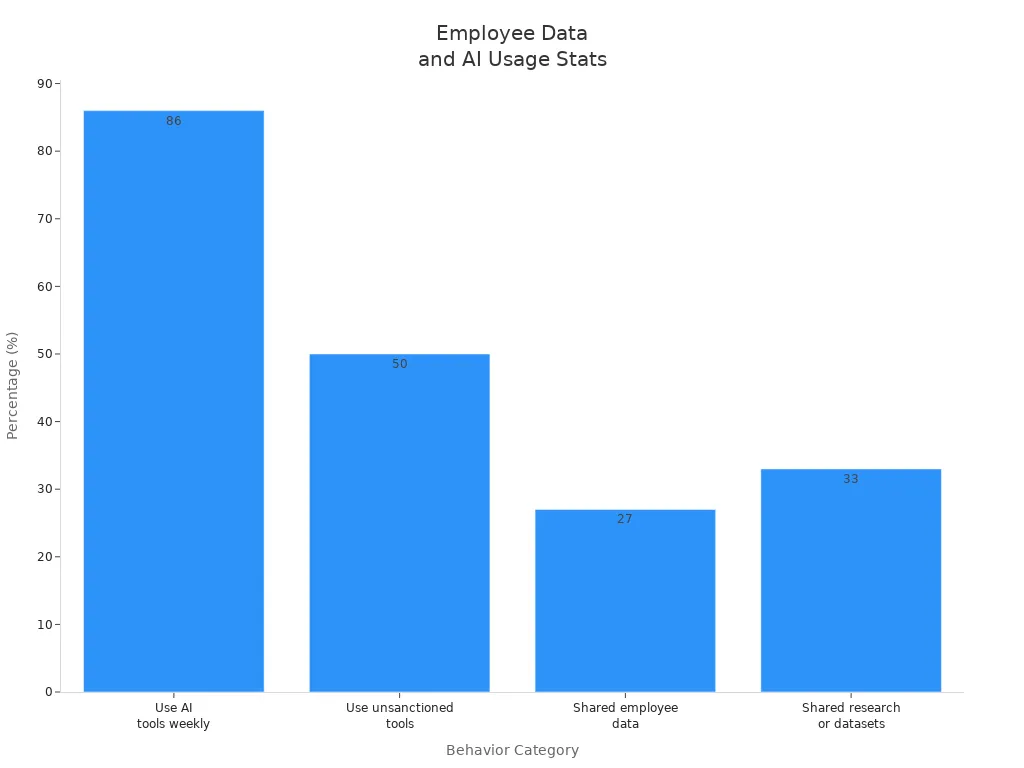
Anda dapat melihat bahwa 86% karyawan menggunakan alat AI setiap minggu. Hampir separuhnya menggunakan alat yang tidak disetujui. Banyak yang membagikan data karyawan dan kumpulan data penelitian. Tindakan-tindakan ini menciptakan titik buta dalam upaya tata kelola dan kepatuhan Anda.
| Statistik | Deskripsi |
|---|---|
| 86% | Persentase karyawan yang menggunakan alat AI setiap minggu |
| 50% | Hampir separuh karyawan menggunakan alat yang tidak disetujui |
| 27% | Karyawan yang pernah membagikan data karyawan |
| 33% | Karyawan yang pernah membagikan data penelitian atau kumpulan data |
Anda harus menyadari bahwa tata kelola tradisional tidak dapat melacak setiap alat atau platform baru. Karyawan sering menggunakan perangkat pribadi dan layanan eksternal. Platform-platform ini beroperasi di luar kontrol kepatuhan Anda. Anda memerlukan pendekatan tata kelola modern yang beradaptasi terhadap risiko baru dan menjaga postur kepatuhan Anda tetap kuat.
Tip: Tinjau strategi tata kelola Anda secara berkala. Cari celah tempat data bayangan (shadow data) mungkin tersembunyi. Perbarui proses kepatuhan Anda agar selaras dengan lanskap regulasi yang terus berubah.
Postur keamanan Anda menjadi lebih baik ketika celah-celah ini ditutup. Anda melindungi informasi sensitif dan memenuhi persyaratan kepatuhan. Anda juga mempersiapkan organisasi Anda menghadapi perubahan regulasi di masa depan.
Microsoft Purview untuk Shadow Data
Penemuan Berkelanjutan
Anda memerlukan penemuan berkelanjutan untuk melindungi organisasi Anda dari risiko shadow data. Microsoft Purview menggunakan Unified Data Security Posture Management untuk menghadirkan penemuan informasi sensitif yang otomatis dan berkelanjutan. Pendekatan ini membantu Anda mengikuti pertumbuhan data yang pesat di berbagai platform cloud. Anda tidak perlu lagi mengandalkan inventaris yang sudah usang atau pemeriksaan manual. Sebaliknya, Anda mendapatkan visibilitas real-time atas lanskap data Anda.
Dengan penemuan berkelanjutan, Anda dapat:
- Mengungkap data sensitif yang tersembunyi di lingkungan cloud, on-premises, dan SaaS.
- Memetakan aliran data dan melacak di mana data bisnis yang sensitif berpindah.
- Mengidentifikasi informasi sensitif yang disimpan di luar sistem yang diotorisasi.
Microsoft Purview memungkinkan Anda tetap mengendalikan data sensitif, meskipun lingkungan Anda semakin kompleks. Anda dapat mengenali shadow data sebelum berubah menjadi ancaman. Sikap proaktif ini mendukung strategi perlindungan data Anda dan memperkuat postur perlindungan secara keseluruhan.
Tip: Penemuan berkelanjutan membantu Anda selangkah lebih maju dari ancaman. Anda dapat menangani risiko sebelum berdampak pada proses penanganan data sensitif Anda.
| Fitur | Deskripsi |
|---|---|
| Data Map | Mencakup penemuan dan lineage data multi-cloud, termasuk berbagai platform seperti AWS dan Google Cloud. |
| Catalog | Menyediakan penemuan aset data dan pengayaan metadata, sehingga meningkatkan visibilitas aset data. |
Anda dapat melihat bahwa alat penemuan berkelanjutan Microsoft Purview memberi Anda fondasi untuk perlindungan data yang kuat. Anda tidak akan melewatkan data sensitif, meskipun data tersebut tersembunyi di tempat yang tidak terduga.
Data Map dan Data Explorer
Anda memerlukan gambaran yang jelas tentang data Anda untuk mengelola perlindungan dan kepatuhan. Data Map dan Data Explorer milik Microsoft Purview memberikan visibilitas tersebut. Data Map memindai seluruh data estate Anda, termasuk sumber data terstruktur dan tidak terstruktur. Fitur ini mencakup lingkungan multi-cloud, seperti AWS dan Google Cloud, tidak hanya platform Microsoft. Anda dapat melacak lineage data, yang berarti Anda mengetahui dari mana data sensitif berasal dan ke mana tujuannya.
Data Explorer memungkinkan Anda mencari, memfilter, dan menganalisis aset data Anda. Anda dapat menemukan data bisnis yang sensitif dengan cepat. Anda juga dapat melihat bagaimana informasi sensitif bergerak di seluruh organisasi. Hal ini membantu Anda menerapkan langkah-langkah perlindungan data dan menghentikan pembagian yang tidak sah.
- Anda dapat membatasi akses ke dataset sensitif hanya untuk peran bisnis yang disetujui.
- Anda dapat memblokir pembagian eksternal untuk file rahasia.
- Anda dapat menerapkan aturan retensi pada rekaman yang wajib disimpan karena alasan hukum.
- Anda dapat menandai pergerakan data yang diatur ke lokasi yang tidak dikelola, yang dilarang.
Data Map dan Data Explorer dari Microsoft Purview membantu Anda mengendalikan shadow data. Anda dapat mengelola penanganan data sensitif dengan percaya diri. Anda juga mendukung kepatuhan terhadap regulasi seperti GDPR dan CCPA. Templat bawaan dan pelaporan otomatis memudahkan Anda membuktikan standar perlindungan data saat audit.
Catatan: Data Map dan Data Explorer mendorong akurasi, konsistensi, dan keandalan data. Anda membangun fondasi yang kuat untuk perlindungan dan kepatuhan.
Klasifikasi Data Sensitif
Anda harus mengklasifikasikan data sensitif untuk melindunginya. Microsoft Purview menggunakan metode canggih untuk mengidentifikasi dan memberi label pada informasi sensitif. Anda dapat menggunakan detektor berbasis pola untuk data terstruktur, seperti nomor kartu kredit dan identitas pajak. Trainable classifiers membantu Anda mengenali dokumen yang sesuai dengan suatu kategori, meskipun tidak mengikuti pola tetap. Exact Data Match memungkinkan Anda mencocokkan informasi dengan dataset yang disetujui, sehingga mengurangi false positive. Document fingerprinting menemukan salinan atau salinan mirip dari dokumen yang sudah dikenal, yang penting untuk melindungi kekayaan intelektual.
- Sensitive Information Types: Mendeteksi pola dalam data terstruktur dan semi-terstruktur.
- Trainable Classifiers: Belajar dari contoh untuk mengenali dokumen sensitif.
- Exact Data Match: Mencocokkan data dengan daftar yang disetujui untuk perlindungan yang akurat.
- Document Fingerprinting: Mengidentifikasi duplikat untuk melindungi data bisnis yang sensitif.
Anda dapat menggunakan alat ini untuk mengidentifikasi data sensitif di seluruh organisasi Anda. Anda kemudian dapat menerapkan kebijakan perlindungan yang tepat. Pendekatan ini membantu Anda memenuhi persyaratan perlindungan data dan menghindari pelanggaran data. Anda juga mendukung praktik terbaik dalam penanganan data sensitif.
Klasifikasi data sensitif di Microsoft Purview mendukung kepatuhan terhadap berbagai regulasi utama. Anda dapat melacak lokasi data, menanggapi permintaan subjek data, dan menunjukkan bukti perlindungan selama audit. Anda mengurangi risiko akses yang tidak sah dan meningkatkan strategi perlindungan secara keseluruhan.
Callout: Klasifikasi yang akurat adalah langkah pertama dalam perlindungan data yang kuat. Anda tidak dapat melindungi apa yang tidak dapat Anda identifikasi.
Anda dapat melihat bahwa Microsoft Purview menyediakan alat untuk menemukan, memetakan, dan mengklasifikasikan data sensitif. Anda memperoleh kendali atas shadow data dan memperkuat upaya perlindungan Anda. Anda juga membangun kepercayaan dengan pelanggan dan mitra dengan menerapkan standar perlindungan data yang tinggi.
Memantau dan Mengelola Shadow Data
Pemantauan Real-Time
Anda memerlukan pemantauan real-time untuk menjaga data Anda tetap aman dan patuh. Microsoft Purview menyediakan alat untuk menyiapkan pemantauan berkelanjutan di seluruh data estate Anda. Mulailah dengan mengaktifkan pemantauan real-time untuk mendeteksi pelanggaran kebijakan, seperti pembagian berlebihan (oversharing) atau akses yang tidak sah. Pendekatan ini memungkinkan Anda mengenali risiko saat terjadi, bukan setelahnya. Anda dapat menggunakan data security posture management (DSPM) untuk berfokus pada deteksi alat AI bayangan (shadow AI) yang mungkin menimbulkan risiko baru. DSPM mendukung pemantauan dengan memindai aplikasi AI yang tidak disetujui atau tidak dikelola.
Ikuti langkah-langkah berikut untuk menyiapkan pemantauan real-time dengan Microsoft Purview:
- Aktifkan pemantauan berkelanjutan untuk semua sumber data, termasuk lingkungan cloud dan on-premises.
- Konfigurasikan aturan deteksi untuk mengidentifikasi perilaku berisiko, seperti upaya memindahkan data rahasia ke lokasi yang tidak disetujui.
- Siapkan peringatan otomatis untuk pemantauan sehingga Anda menerima notifikasi saat terjadi pelanggaran kebijakan atau aktivitas mencurigakan.
- Tinjau rekomendasi yang diberikan oleh Purview untuk merespons dengan cepat dan memperbaiki masalah sebelum meningkat menjadi lebih serius.
- Uji penyiapan pemantauan Anda dengan mensimulasikan skenario shadow data yang umum, seperti menempelkan informasi sensitif ke chatbot AI yang tidak disetujui.
Sebagai contoh, jika seorang pengguna mencoba membagikan file rahasia kepada pihak eksternal, fitur pemantauan dan deteksi Purview dapat memblokir tindakan tersebut dan memberi tahu tim keamanan Anda secara real-time. Tingkat pemantauan ini membantu Anda menjaga kendali dan mendukung upaya kepatuhan.
Penghalang Informasi (Information Barriers)
Anda dapat menggunakan information barrier di Microsoft Purview untuk memperkuat strategi pemantauan Anda. Penghalang ini membatasi komunikasi antarpengguna atau grup, yang penting bagi organisasi yang perlu melindungi informasi sensitif. Dengan menetapkan batas internal, Anda mencegah interaksi yang tidak sah sebelum terjadi. Pendekatan pemantauan proaktif ini membantu Anda mematuhi regulasi dan menghindari kebocoran data yang tidak disengaja.
Information barrier berperan penting dalam pemantauan dengan memastikan bahwa tim yang memiliki kepentingan yang bertentangan tidak dapat berbagi data sensitif. Sebagai contoh, Anda dapat memisahkan tim riset dan tim penjualan untuk mencegah perdagangan orang dalam (insider trading) atau paparan informasi rahasia yang tidak disengaja. Memantau batas-batas ini membantu Anda menjaga kerahasiaan dan kepercayaan di dalam organisasi Anda.
Penegakan Kebijakan
Penegakan kebijakan sangat penting untuk pemantauan dan deteksi shadow data yang efektif. Microsoft Purview menawarkan kebijakan data loss prevention (DLP) yang granular untuk email, file, dan database. Anda dapat menerapkan kontrol adaptif yang menyesuaikan diri berdasarkan konteks pengguna dan sinyal ancaman. DLP terhubung dengan label klasifikasi, sehingga pemantauan dan deteksi data sensitif secara otomatis memicu kebijakan yang tepat.
Anda mendapat manfaat dari otomatisasi respons insiden, yang terintegrasi dengan Microsoft Defender atau Sentinel. Integrasi ini memungkinkan triase cepat terhadap insiden DLP yang terdeteksi selama pemantauan. Pemantauan dan pengujian kebijakan DLP secara rutin memastikan kebijakan tersebut tetap efektif dan siap diaudit. Sebagai contoh, jika pemantauan mendeteksi pengguna yang mencoba mengekspor data sensitif, Purview dapat memblokir tindakan tersebut dan mencatat insiden untuk ditinjau.
Tips: Pemantauan, deteksi, dan penegakan yang konsisten membantu Anda selangkah lebih maju dari ancaman dan menjaga keamanan data Anda.
Membangun Strategi Tata Kelola Data yang Proaktif
Pendekatan Inventaris Hidup (Living Inventory)
Anda memerlukan inventaris yang hidup untuk mengelola data secara efektif. Inventaris yang hidup berarti Anda selalu tahu di mana data Anda berada dan bagaimana data itu berubah. Microsoft Purview membantu Anda membangun pendekatan ini dengan memindai sumber data Anda secara terus-menerus. Anda tidak perlu menebak di mana informasi sensitif tersembunyi. Anda melihat pembaruan secara real time. Metode ini mendukung tata kelola data yang kuat dan manajemen risiko.
Anda mulai dengan menetapkan tujuan yang jelas untuk program tata kelola data Anda. Tentukan seperti apa keberhasilan bagi organisasi Anda. Daftarkan sumber data yang paling penting di Microsoft Purview. Atur pemindaian untuk menjaga inventaris Anda tetap mutakhir. Perkaya data Anda dengan istilah glosarium dan metadata. Bekerja sama dengan tim bisnis untuk memeriksa kepemilikan dan silsilah data. Proses ini membantu Anda menutup celah dalam manajemen risiko dan menjaga peta data Anda tetap mutakhir.
Tips: Inventaris yang hidup memberi Anda kemampuan untuk mendeteksi risiko lebih awal dan merespons dengan cepat.
Mengintegrasikan Purview dengan Alur Kerja
Anda dapat menjadikan tata kelola data bagian dari pekerjaan harian dengan menghubungkan Microsoft Purview ke alat yang sudah Anda gunakan. Purview bekerja dengan aplikasi Microsoft 365 seperti Teams, SharePoint, dan OneDrive. Anda mendapatkan pencarian dan penemuan yang lebih baik di seluruh platform ini. Hal ini membantu Anda menemukan dan mengelola shadow data sebelum menjadi masalah bagi manajemen risiko.
- Microsoft Purview memberi Anda satu tempat untuk mengelola tata kelola dan keamanan data.
- Anda dapat melihat bagaimana data berpindah antar aplikasi, yang membantu Anda memahami alur data dan ketergantungannya.
- Purview memperluas perlindungan ke aplikasi yang tidak dikelola, sehingga Anda dapat menangani risiko shadow AI tanpa memperlambat tim Anda.
- Platform ini mengotomatiskan perbaikan, seperti menghapus tautan berbagi publik atau menerapkan kebijakan pencegahan kehilangan data.
Anda tidak perlu mengubah cara kerja Anda. Purview menyesuaikan diri dengan alur kerja Anda saat ini dan memudahkan manajemen risiko. Anda dapat fokus pada tugas utama sambil tetap menjaga keamanan data Anda.
Peningkatan Berkelanjutan
Anda sebaiknya memandang tata kelola data sebagai perjalanan yang berkelanjutan. Mulailah dengan meninjau cara katalog dan kebijakan Anda bekerja. Periksa apakah kontrol Anda menangkap semua risiko. Perbarui aturan retensi dan kepatuhan Anda secara berkala. Lakukan audit untuk memastikan strategi manajemen risiko Anda tetap kuat.
- Gunakan Microsoft Purview untuk memantau kualitas data dan mendeteksi masalah.
- Atur aturan dan jadwalkan pemindaian untuk memeriksa masalah.
- Buat aturan khusus atau bertenaga AI untuk pemeriksaan kualitas yang lebih baik.
- Minta umpan balik dari berbagai tim untuk meningkatkan adopsi dan menutup celah.
Anda membangun kepercayaan ketika menunjukkan bahwa Anda peduli terhadap manajemen risiko. Pembaruan dan tinjauan rutin membantu Anda tetap selangkah lebih maju dari ancaman baru. Anda menjaga program tata kelola data tetap kuat dan siap untuk masa depan.
Catatan: Peningkatan berkelanjutan berarti Anda tidak pernah berhenti belajar dan beradaptasi. Data Anda tetap terlindungi, dan organisasi Anda tetap siap menghadapi perubahan.
Langkah Praktis untuk Organisasi
Memulai dengan Purview
Anda dapat memulai perjalanan untuk mengungkap shadow data dengan mengikuti peta jalan yang jelas. Mulailah dengan audit menyeluruh terhadap lingkungan Anda. Inventarisasi semua shadow IT yang aktif dengan memeriksa ekstensi browser serta meninjau log firewall dan proxy. Langkah ini membantu Anda menemukan aplikasi tidak sah yang mungkin menyimpan atau memproses data sensitif.
Berikutnya, nilai risiko dan pola penggunaannya. Peringkat setiap alat shadow IT berdasarkan seberapa sering digunakan dan tingkat risiko yang ditimbulkannya. Peringkat ini membantu Anda memutuskan di mana harus memfokuskan upaya. Identifikasi alat mana yang bermanfaat dan patuh, serta mana yang berbahaya. Integrasikan alat yang disetujui ke dalam kerangka tata kelola Anda dan blokir alat yang menimbulkan ancaman. Sarankan alternatif yang aman kepada tim Anda.
Anda sebaiknya membuat laporan berkala tentang penggunaan shadow IT. Laporan ini membantu Anda melacak kemajuan dan mendeteksi risiko baru. Terapkan kebijakan untuk aplikasi yang disetujui. Tinjau kebijakan ini secara berkala agar tetap efektif. Gunakan alat khusus di Microsoft Purview untuk penemuan dan pemantauan shadow IT. Selalu verifikasi pengaturan keamanan alat yang disetujui. Tangani adopsi AI sejak dini untuk mengelola risiko paparan data yang unik. Tentukan jalur persetujuan yang jelas untuk permintaan akses alat.
Daftar Periksa untuk Mengatasi Titik Buta Shadow Data:
- Inventarisasi shadow IT yang aktif.
- Nilai risiko dan pola penggunaan.
- Identifikasi shadow IT yang bermanfaat dan berbahaya.
- Buat laporan shadow IT.
- Terapkan kebijakan untuk aplikasi yang disetujui.
- Gunakan alat khusus untuk penemuan dan pemantauan.
- Verifikasi pengaturan keamanan alat yang disetujui.
- Tangani adopsi AI secara proaktif.
- Tentukan jalur persetujuan untuk permintaan alat.
Keterlibatan Pemangku Kepentingan
Anda memerlukan keterlibatan pemangku kepentingan yang kuat agar pengelolaan shadow data berjalan sukses. Berbagai peran memegang bagian penting dalam proses ini. Tabel di bawah ini menunjukkan pemangku kepentingan umum beserta tanggung jawab mereka:
| Peran | Pemangku Kepentingan Umum | Tanggung Jawab Utama |
|---|---|---|
| Sponsor Eksekutif | Pimpinan Hukum, Kepatuhan, Privasi, GRC, dan Manajemen Risiko | Menyediakan persyaratan, menegakkan kebijakan, mengalokasikan sumber daya, dan menentukan metrik keberhasilan. |
| Pemilik Program Tata Kelola Data | CISO, Petugas Privasi Data, CIO, Pimpinan GRC | Menyusun kebijakan tata kelola, menentukan kebutuhan perlindungan, memastikan integrasi, dan menangani kepatuhan regulasi. |
| Literasi Data dan Pelatihan | Pelatihan, Pengembangan Karyawan, Komunikasi | Membangun program literasi data, menyelenggarakan pelatihan berbasis peran, dan mendukung adopsi. |
Anda sebaiknya melibatkan kelompok-kelompok ini sejak awal. Komunikasi yang jelas dan pelatihan membantu setiap orang memahami perannya dalam melindungi data.
Menjaga Keamanan Data dan Kepatuhan
Anda harus menjaga upaya keamanan data dan kepatuhan tetap kuat dari waktu ke waktu. Gunakan manajemen identitas dan akses untuk mengontrol siapa yang dapat mengakses setiap level data. Akses bersyarat memungkinkan Anda memberikan izin berdasarkan peran pengguna atau kondisi lainnya. Autentikasi dan otorisasi bekerja sama di Microsoft Purview untuk memverifikasi identitas dan izin pengguna.
Tips: Pemantauan berkelanjutan dan peninjauan kebijakan secara berkala membantu Anda tetap selangkah lebih maju dari risiko baru. Jadikan tata kelola data sebagai proses berkelanjutan, bukan proyek satu kali.
Anda membangun organisasi yang lebih aman dan patuh ketika mengikuti langkah-langkah ini dan terus meningkatkan pendekatan Anda.
Anda menghadapi risiko mendesak dari titik buta shadow data. Lebih dari 80% organisasi menunjukkan tanda-tanda aktivitas AI yang tidak disetujui, dan rata-rata perusahaan mencatat 223 pelanggaran kebijakan data setiap bulan.
| Kerangka Kerja | Persyaratan Utama | Risiko Shadow AI |
|---|---|---|
| EU AI Act | Inventaris, klasifikasi risiko | Penerapan berisiko tinggi menimbulkan tanggung jawab hukum dan denda |
| GDPR | Pemrosesan yang sah | Data yang tidak terkendali memicu sanksi besar |
| HIPAA | Perlindungan PHI | Penggunaan AI yang tidak sah berisiko membahayakan kerahasiaan pasien |
Microsoft Purview memberi Anda kemampuan penemuan berkelanjutan, klasifikasi tingkat lanjut, dan tampilan data bersama. Mulailah dengan meninjau kebijakan Anda, membuat tipe informasi kustom, dan memantau data sensitif. Bangun budaya tata kelola proaktif dengan menyelaraskan strategi, menempatkan data steward, dan menyempurnakan praktik untuk kesiapan di masa depan.
Pertanyaan Umum
Apa itu shadow data?
Shadow data adalah informasi yang berada di luar sistem pengelolaan data resmi organisasi Anda. Data ini dapat ditemukan di aplikasi yang tidak disetujui, perangkat pribadi, atau penyimpanan yang terlupakan. Data seperti ini sering lolos dari kontrol keamanan dan kepatuhan Anda.
Bagaimana Microsoft Purview membantu Anda menemukan shadow data?
Microsoft Purview menggunakan penemuan berkelanjutan untuk memindai seluruh sumber data Anda. Anda mendapatkan pemetaan real-time atas data terstruktur dan tidak terstruktur di lingkungan cloud maupun on-premises. Hal ini membantu Anda menemukan data tersembunyi atau tidak dikelola dengan cepat.
Mengapa Anda perlu peduli terhadap shadow data?
Shadow data meningkatkan risiko pelanggaran data, pelanggaran kepatuhan, dan masalah operasional. Anda tidak dapat melindungi atau mengelola sesuatu yang tidak dapat Anda lihat. Mengelola shadow data membantu organisasi Anda tetap aman dan patuh.
Dapatkah Microsoft Purview mengklasifikasikan data sensitif secara otomatis?
Ya. Microsoft Purview menggunakan classifier bawaan dan kustom untuk mengidentifikasi informasi sensitif. Anda dapat mendeteksi pola seperti nomor kartu kredit atau data pribadi. Klasifikasi otomatis ini membantu Anda menerapkan kebijakan perlindungan yang tepat.
Jenis lingkungan apa yang didukung Microsoft Purview?
Anda dapat menggunakan Microsoft Purview dengan platform cloud, on-premises, dan SaaS. Layanan ini bekerja dengan Microsoft 365, Azure, AWS, Google Cloud, dan banyak sumber data lainnya.
Bagaimana cara memulai menggunakan Microsoft Purview untuk shadow data?
Mulailah dengan menghubungkan sumber data Anda di Purview. Atur pemindaian untuk menemukan dan mengklasifikasikan data. Tinjau peta data dan gunakan laporan bawaan untuk memantau risiko. Setelah itu, Anda dapat menerapkan kebijakan untuk melindungi informasi sensitif.
Apakah Microsoft Purview membantu kepatuhan regulasi?
Ya. Microsoft Purview mendukung kepatuhan terhadap kerangka kerja seperti GDPR, HIPAA, dan EU AI Act. Anda dapat melacak lokasi data, merespons audit, dan menunjukkan bukti perlindungan menggunakan alat bawaan.
Siapa saja yang sebaiknya terlibat dalam mengelola shadow data?
Anda memerlukan pendekatan tim. Libatkan pimpinan TI, keamanan, kepatuhan, dan bisnis. Setiap orang berperan dalam mengidentifikasi, memantau, dan melindungi data. Pelatihan dan komunikasi yang jelas membantu tim Anda berhasil.
🎧 Dengarkan episode ini
Ingin penjelasan praktis tentang Shadow Data Discovery and Governance dengan Microsoft Purview? Episode ini menguraikan topik tersebut dengan bahasa yang jelas dan menunjukkan mengapa hal ini penting untuk Microsoft 365, Azure, Power Platform, keamanan, AI, dan cara kerja modern.
Dengarkan episode ini jika Anda ingin:
- Memahami konsep utama di balik Shadow Data Discovery and Governance dengan Microsoft Purview
- Melihat bagaimana topik ini cocok dengan ekosistem teknologi Microsoft yang lebih luas
- Mempelajari di mana topik ini dapat memberikan nilai praktis bagi organisasi Anda
Anda mungkin juga menikmati episode M365 FM terkait berikut:
- Microsoft Purview Data Governance for Information Architects
- Tata Kelola Power Platform Tanpa Menciptakan Lebih Banyak Shadow IT
- Tata Kelola Microsoft Copilot Tanpa Menunggu Data yang Sempurna
- Tata Kelola Power Platform: Dari Shadow IT menuju Skala yang Aman
- Microsoft Fabric Governance Beyond Data Lineage
Temukan lebih banyak percakapan praktis tentang Microsoft di M365 FM.
Terakhir ditinjau: Juli 2026.
Siapa yang Sebaiknya Mendengarkan
Episode ini ditujukan bagi administrator Microsoft, arsitek, pengembang, profesional keamanan, dan pemimpin bisnis yang membutuhkan landasan praktis sebelum mengambil keputusan terkait implementasi, operasional, atau tata kelola.
🎧 Anda Juga Sebaiknya Mendengarkan
- Microsoft Security Copilot — Langkah lanjutan yang sangat terkait untuk memperluas topik ini.
- Microsoft Defender for Endpoint — Langkah lanjutan yang sangat terkait untuk memperluas topik ini.
- Microsoft Defender for Identity — Langkah lanjutan yang sangat terkait untuk memperluas topik ini.
🎧 Anda Juga Sebaiknya Mendengarkan
- Microsoft Purview – Simply Explained
Jelajahi konteks tata kelola dan kepatuhan.
- Teams Telephony – Simply Explained
Pahami fondasi panggilan dan komunikasi Teams.
- Microsoft 365 Governance Operating Model
Pelajari kepemilikan dan kontrol yang berkelanjutan.