 ID
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Mengapa Organisasi Anda Perlu Data Loss Prevention Sekarang
By Mirko Peters ·
Selamat datang kembali di blog pendamping podcast kami! Di lanskap digital saat ini, melindungi informasi sensitif bukan lagi sekadar item centang teknis, melainkan kebutuhan bisnis inti…
Automatically translated with AI from the original post. Read the English original
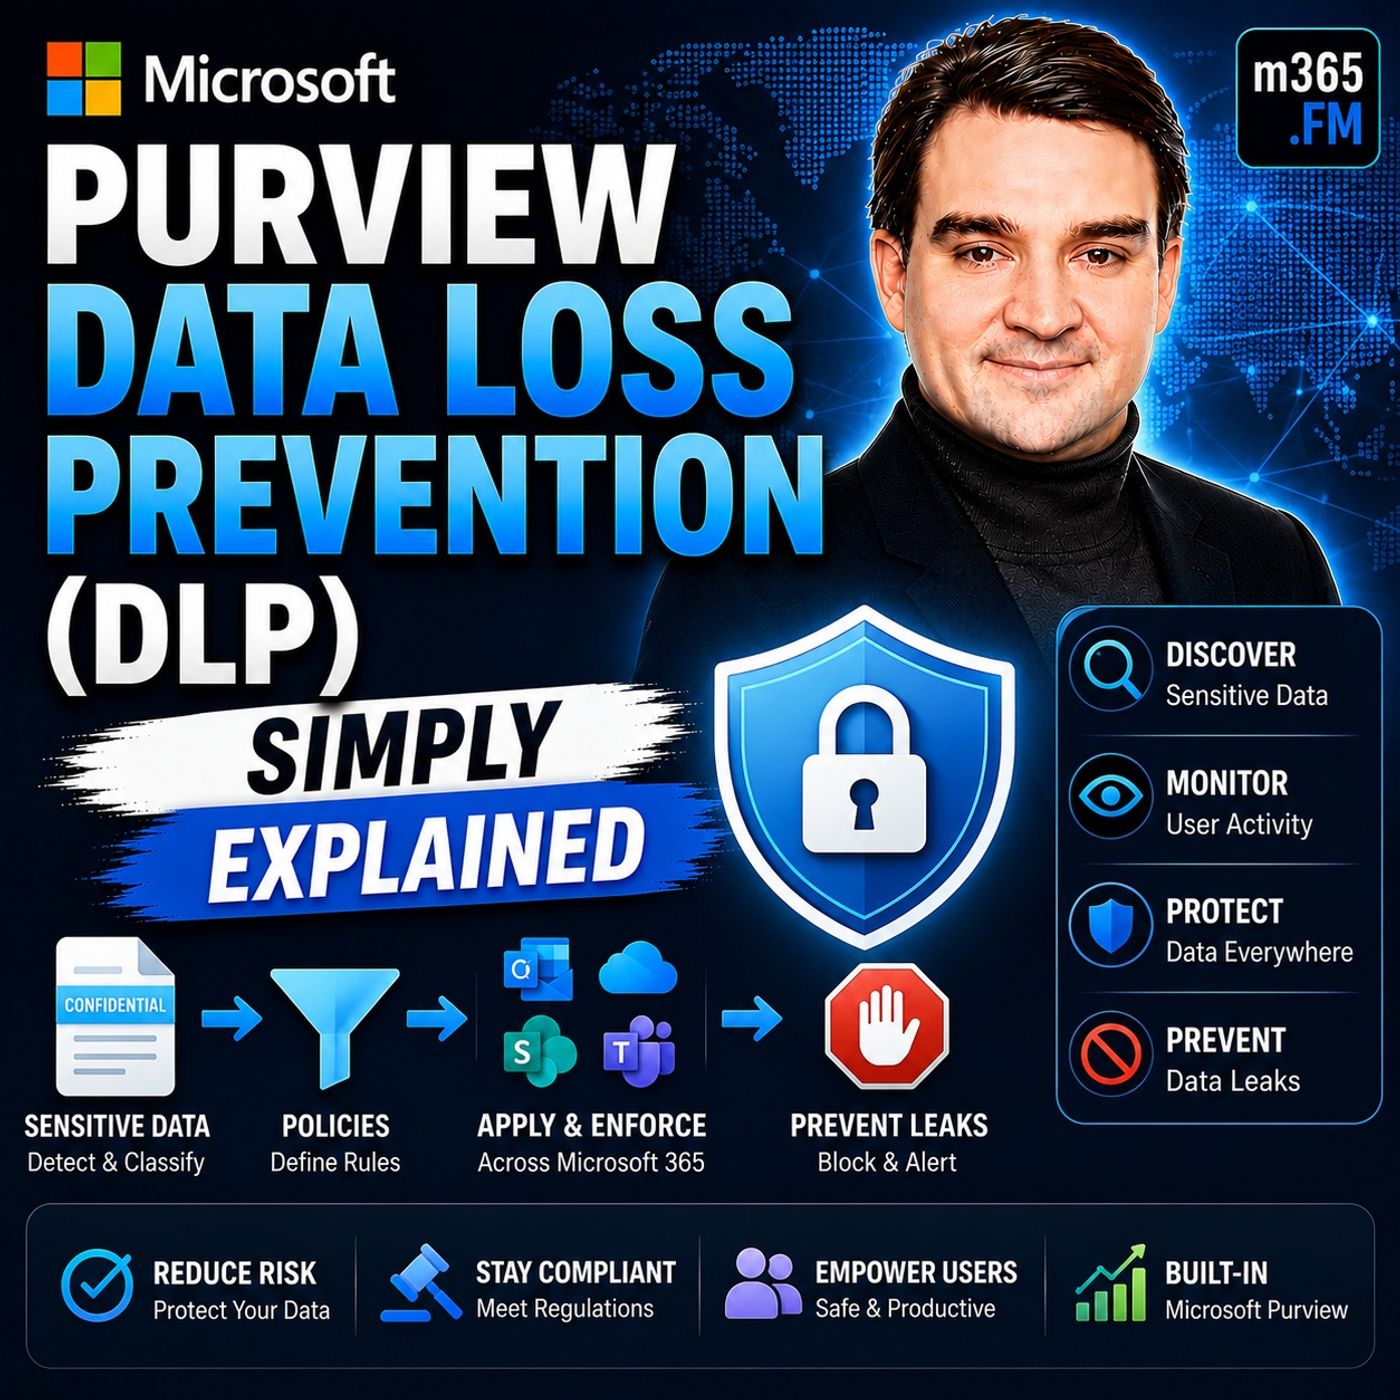
Selamat datang kembali di blog pendamping podcast kami! Di lanskap digital saat ini, melindungi informasi sensitif bukan lagi sekadar item centang teknis, melainkan kebutuhan bisnis inti. Seiring organisasi semakin bermigrasi ke lingkungan cloud, berkolaborasi lintas batas, dan mengadopsi alat kecerdasan buatan seperti Copilot, area paparan potensi kebocoran data tumbuh secara eksponensial. Statistik terbaru menunjukkan bahwa rata-rata biaya pelanggaran data telah melonjak hingga US$4,88 juta, sementara 72% organisasi mengalami peningkatan insiden pelanggaran data dalam dua tahun terakhir. Jika bisnis Anda menangani kekayaan intelektual, catatan keuangan, atau informasi identitas pribadi (PII), memahami dan menerapkan strategi Data Loss Prevention (DLP) yang kokoh adalah hal yang utama.
Untuk mendalami cara menerapkan konsep-konsep ini di lingkungan Anda sendiri, dengarkan episode terkait kami, Microsoft Purview Data Loss Prevention (DLP) - Simply Explained, tempat kami membahas langkah-langkah praktis untuk mengamankan aset informasi perusahaan Anda.
Memahami Data Loss Prevention
Apa itu DLP?
Data Loss Prevention (DLP) adalah kumpulan strategi, alat, dan proses komprehensif yang dirancang untuk mengidentifikasi, memantau, dan melindungi data sensitif dari akses tidak sah, kebocoran, atau kehilangan. Dengan menetapkan batasan dan aturan yang jelas tentang bagaimana informasi mengalir di dalam maupun di luar organisasi Anda, DLP berfungsi sebagai pagar pembatas digital, memastikan aset perusahaan dan pelanggan Anda yang paling berharga tetap benar-benar rahasia dan aman.
Pentingnya DLP
Penerapan strategi DLP yang efektif sangat penting karena beberapa alasan, terutama untuk mencegah kehilangan data yang bersifat katastrofik. Kehilangan data dapat berasal dari berbagai sumber:
- Penghapusan Tidak Sengaja: Penghapusan berkas penting secara tidak sengaja oleh pengguna sehari-hari.
- Kegagalan Perangkat Keras: Kerusakan fisik pada media penyimpanan dan server lokal.
- Kerusakan Perangkat Lunak: Kesalahan sistem dan bug yang membuat berkas data tidak dapat dibaca.
- Serangan Siber dan Malware: Ransomware dan aktivitas eksfiltrasi berbahaya yang menargetkan integritas data.
- Bencana Alam: Peristiwa lingkungan yang menyebabkan kerusakan fisik pada pusat data lokal.
- Ancaman Orang Dalam: Pencurian dan kebocoran data yang disengaja maupun tidak disengaja dari dalam organisasi.
Di luar beban operasional untuk memulihkan berkas yang hilang, dampak finansial dan reputasi dari suatu pelanggaran sangat besar. Organisasi menanggung biaya perbaikan langsung, denda regulasi, biaya hukum, dan potensi terganggunya bisnis. Pelanggan dan mitra secara wajar mengharapkan bisnis melindungi data mereka; ketika kepercayaan itu runtuh akibat pelanggaran yang terpublikasi, membangun kembali reputasi merek membutuhkan waktu, upaya, dan modal finansial yang besar.
Ikhtisar Microsoft Purview
Apa itu Microsoft Purview?
Microsoft Purview adalah solusi komprehensif untuk tata kelola data, kepatuhan, dan manajemen risiko yang dirancang untuk membantu organisasi memetakan, melindungi, dan mengelola lanskap data mereka secara efektif. Solusi ini memegang peran sentral dalam pencegahan kehilangan data modern dengan menyediakan alat terpusat yang melindungi informasi sensitif di lingkungan multi-cloud, on-premises, dan software-as-a-service (SaaS). Dengan Microsoft Purview, administrator keamanan dapat dengan mudah menentukan apa yang dianggap sebagai data sensitif dan menerapkan kebijakan otomatis untuk mencegat upaya tidak sah membagikan atau mengeksfiltrasi data tersebut.
Kemampuan Utama
Microsoft Purview membekali tim keamanan dengan serangkaian kemampuan teknis yang kokoh untuk memastikan perlindungan data yang menyeluruh:
- Deteksi Konten: Melampaui pencocokan kata kunci dasar untuk memeriksa berkas dan email secara mendalam guna menilai relevansi kontekstual.
- Tindakan Kebijakan: Secara otomatis memblokir pembagian berisiko, mengirim notifikasi peringatan, atau mengenkripsi item secara langsung.
- Jenis Informasi Sensitif (SIT): Memanfaatkan detektor berbasis pola, baik yang sudah disediakan maupun kustom, untuk data terstruktur seperti nomor kartu kredit dan nomor identitas nasional.
- Trainable Classifiers: Memanfaatkan machine learning untuk mengenali konten bisnis tidak terstruktur berdasarkan dokumen contoh.
- Exact Data Match (EDM): Mencocokkan data dengan kumpulan data perusahaan yang aman dan telah disetujui untuk secara signifikan mengurangi peringatan positif palsu.
- Document Fingerprinting: Mengidentifikasi versi yang dimodifikasi dari formulir dan templat sensitif yang sudah dikenal.
- Policy Tips: Memberikan notifikasi edukatif secara real-time langsung di dalam aplikasi pengguna ketika pelanggaran kebijakan akan segera terjadi.
Membuat Kebijakan DLP
Mengidentifikasi Data Sensitif
Sebelum Anda dapat menyusun kebijakan DLP yang efektif, Anda harus terlebih dahulu menemukan dan mengklasifikasikan apa saja yang termasuk data sensitif dalam ekosistem perusahaan Anda. Microsoft Purview menyederhanakan tahap penemuan ini melalui analisis konten, jenis informasi sensitif bawaan, trainable classifiers, dan kemampuan exact data match. Mengetahui dengan tepat di mana data sensitif Anda berada—baik di situs SharePoint, kotak surat Exchange, maupun endpoint lokal—adalah fondasi dari postur keamanan yang sukses.
Mengonfigurasi Kebijakan DLP
Setelah aset data Anda terklasifikasi, Anda dapat mulai menyusun kebijakan DLP. Agar peluncurannya berjalan lancar, ikuti pendekatan terstruktur berikut:
- Rancang kebijakan Anda: Tentukan dengan jelas tujuan kepatuhan Anda, dengan menguraikan secara tepat aliran data mana yang perlu dilindungi dan tindakan apa yang harus dipicu saat terjadi pelanggaran.
- Terapkan kebijakan dalam mode simulasi: Jalankan kebijakan baru tanpa penegakan aktif untuk mengamati bagaimana kebijakan tersebut berinteraksi dengan alur kerja karyawan sehari-hari dan untuk mengukur volume potensi peringatan.
- Pantau hasil dan lakukan penyempurnaan: Tinjau log simulasi untuk menyesuaikan ambang deteksi, menghilangkan noise, dan memastikan proses bisnis yang sah tidak terganggu.
- Aktifkan kontrol: Secara resmi aktifkan penegakan kebijakan sambil tetap menjalankan siklus tinjauan berkelanjutan untuk menyesuaikan dengan kebutuhan organisasi yang terus berkembang.
Area Penerapan DLP
DLP di Microsoft 365
Data Loss Prevention di dalam Microsoft 365 terintegrasi erat dengan aplikasi yang digunakan tim Anda setiap hari. Anda dapat menerapkan kontrol DLP yang kuat di berbagai beban kerja:
- Exchange Online: Memantau komunikasi email keluar dan lampiran untuk mendeteksi string sensitif atau data yang diatur regulasi.
- SharePoint dan OneDrive: Mengamankan dokumentasi yang tersimpan dan mengelola izin berbagi eksternal secara dinamis.
- Microsoft Teams: Mencegat data sensitif yang dibagikan dalam utas obrolan, pesan pribadi, dan diskusi saluran.
- Aplikasi Office: Melindungi file Word, Excel, dan PowerPoint baik secara lokal maupun di cloud.
- Endpoint Windows dan macOS: Membatasi copy-paste, pencetakan, dan unggahan cloud yang tidak sah langsung pada mesin klien.
- Microsoft Fabric dan Power BI: Melindungi dasbor analitik dan ruang kerja intelijen perusahaan dari kebocoran yang tidak disengaja.
- Microsoft 365 Copilot: Mengatur interaksi AI agar prompt dan output generatif tidak secara tidak sengaja mengekspos aset perusahaan yang dilindungi.
DLP untuk Endpoint
Endpoint DLP sangat penting di era kerja hibrida modern. Dengan memperluas kebijakan perlindungan data langsung ke laptop dan desktop pengguna, organisasi tetap memiliki visibilitas dan kontrol yang ketat bahkan ketika perangkat sedang offline atau beroperasi di luar jaringan perusahaan tradisional. Pemantauan aktivitas pengguna secara berkelanjutan di endpoint membantu tim keamanan menangkap dan menetralkan upaya eksfiltrasi sebelum data benar-benar meninggalkan perangkat.
Memantau Peristiwa DLP
Mengatur Peringatan
Visibilitas adalah tulang punggung respons insiden. Microsoft Purview memungkinkan administrator mengonfigurasi peringatan otomatis yang dipicu setiap kali tindakan pengguna melanggar aturan DLP yang ditentukan. Peringatan ini dapat diagregasi dalam rentang waktu kustom dan ditinjau langsung di dasbor kepatuhan atau diarahkan ke portal Microsoft Defender untuk pengelolaan operasi keamanan yang terpadu.
Menganalisis Laporan DLP
Meninjau laporan analitis secara rutin serta memanfaatkan alat seperti Activity Explorer memastikan postur keamanan Anda tetap dinamis dan tangguh. Dengan mengevaluasi metrik seperti waktu respons insiden, frekuensi pelanggaran kebijakan, rasio positif palsu, dan tingkat kebocoran data, para pemimpin keamanan dapat terus mengoptimalkan konfigurasi dan menyesuaikan program pelatihan pengguna untuk menutup celah kerentanan yang berulang.
Praktik Terbaik untuk Implementasi DLP
Melatih Karyawan
Teknologi saja tidak cukup untuk mengamankan perusahaan; faktor manusia tetap sangat penting. Organisasi harus berinvestasi dalam pelatihan karyawan yang menarik dan berbasis skenario, yang mencakup pencegahan phishing, pengelolaan kata sandi, kesadaran akan ancaman dari dalam (insider threat), serta praktik penanganan data yang benar. Ubah aturan kepatuhan yang abstrak menjadi contoh nyata yang relevan dengan pekerjaan sehari-hari agar budaya kesadaran keamanan tumbuh secara alami di seluruh departemen.
Tinjauan Kebijakan Secara Berkala
Operasional bisnis, lanskap regulasi, dan peran pekerjaan di dalam organisasi terus berubah. Oleh karena itu, organisasi sebaiknya mengaudit dan meninjau kebijakan DLP mereka setidaknya setiap kuartal. Menganalisis peringatan di masa lalu, menerima masukan dari kepala departemen, dan memperbarui aturan untuk menghadapi vektor ancaman yang baru akan memastikan kerangka perlindungan data Anda tetap berkembang seiring pertumbuhan perusahaan.
Tantangan dan Solusi
Resistensi terhadap Perubahan
Menerapkan pengamanan yang ketat sering kali memicu penolakan dari karyawan yang terbiasa berbagi file tanpa hambatan. Kendala kegunaan, rasa takut terhadap hal yang belum diketahui, dan komunikasi internal yang buruk dapat membuat staf mencari cara kerja tidak resmi. Untuk mengatasinya diperlukan komunikasi yang transparan tentang *mengapa* kebijakan ini ada, dengan membingkai perlindungan data sebagai tanggung jawab bersama yang menjaga keberlangsungan seluruh organisasi.
Menyeimbangkan Keamanan dan Kegunaan
Mencapai keseimbangan yang tepat antara keamanan yang ketat dan produktivitas yang lancar adalah pekerjaan yang rumit. Memulai penerapan DLP dalam mode pemantauan saja memungkinkan Anda memahami alur kerja dasar yang sebenarnya dan menyesuaikan aturan untuk menghilangkan positif palsu sebelum menerapkan tindakan pemblokiran. Penegakan secara bertahap yang dikombinasikan dengan tips kebijakan yang jelas memastikan karyawan mempelajari kebiasaan aman secara alami tanpa mengalami kelumpuhan alur kerja.
Singkatnya, menerapkan Microsoft Purview Data Loss Prevention adalah langkah wajib bagi setiap organisasi modern yang ingin melindungi kekayaan intelektual, posisi keuangan, dan kepercayaan pelanggannya. Dengan menggabungkan deteksi konten yang cerdas, cakupan ekosistem yang luas di Microsoft 365 dan endpoint, serta pelatihan karyawan yang proaktif, Anda dapat membangun tempat kerja digital yang tangguh.
Untuk memperdalam pemahaman Anda tentang konsep-konsep ini dan mendengar wawasan para ahli tentang cara mengonfigurasi lingkungan Anda sendiri, dengarkan episode podcast khusus kami, Microsoft Purview Data Loss Prevention (DLP) - Simply Explained.
Pertanyaan Umum
Apa itu Data Loss Prevention (DLP)?
Data Loss Prevention mengacu pada kombinasi kebijakan, alat, dan strategi teknis yang dirancang untuk mendeteksi, memantau, dan melindungi informasi sensitif dari akses tidak sah, kebocoran, atau kehilangan.
Bagaimana Microsoft Purview meningkatkan DLP?
Microsoft Purview menawarkan inspeksi konten yang mendalam, classifier machine learning yang dapat dilatih, tindakan kebijakan otomatis, serta peringatan real-time di lingkungan multi-cloud, endpoint, dan aplikasi produktivitas.
Apakah kebijakan DLP dapat disesuaikan?
Ya, administrator dapat sepenuhnya menyesuaikan kebijakan DLP di Microsoft Purview untuk menargetkan jenis informasi sensitif tertentu, menerapkan aturan yang disesuaikan, dan menegakkan perilaku penegakan kustom.
Jenis data sensitif apa yang dapat dilindungi DLP?
DLP dapat melindungi berbagai kategori data sensitif, termasuk detail rekening keuangan, rekam medis, kekayaan intelektual, dan informasi identitas pribadi (PII).
Seberapa sering saya harus meninjau kebijakan DLP?
Organisasi sebaiknya meninjau dan mengaudit kebijakan DLP mereka setidaknya setiap kuartal untuk memastikan kesesuaian dengan perubahan kebutuhan bisnis, ancaman yang muncul, dan standar regulasi baru.
Apa yang terjadi jika kebijakan DLP dilanggar?
Bergantung pada konfigurasi, Microsoft Purview dapat menampilkan tips kebijakan kepada pengguna, memblokir tindakan berbagi sepenuhnya, mengenkripsi item, atau memberi tahu administrator operasi keamanan.
Apakah pelatihan karyawan diperlukan untuk keberhasilan DLP?
Tentu saja. Membangun kesadaran keamanan melalui pelatihan karyawan yang berkelanjutan mengurangi kebocoran data yang tidak disengaja dan mendorong kebiasaan penanganan data yang aman dalam pekerjaan sehari-hari.
Apakah DLP dapat diterapkan pada aplikasi pihak ketiga?
Ya, Microsoft Purview memperluas kemampuan pemantauan dan perlindungan DLP melampaui alat native Microsoft ke aplikasi cloud pihak ketiga yang didukung dan endpoint eksternal.
🎧 Anda Juga Sebaiknya Dengarkan
- Microsoft Purview Information Protection – Simply Explained menjelaskan label dan klasifikasi yang sering menjadi dasar kebijakan DLP.
- Microsoft Purview Insider Risk Management – Simply Explained memberikan konteks penting untuk menyelidiki dan merespons aktivitas pengguna yang mencurigakan.
- Exchange Online Protection (EOP) – Simply Explained membantu membedakan kontrol keamanan ancaman email dari kebijakan perlindungan data.
Terakhir ditinjau: Juli 2026.