 FR
 English
 Deutsch
 Español
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Pourquoi votre organisation a besoin de la prévention des pertes de données dès maintenant
By Mirko Peters ·
Bienvenue de nouveau sur le blog d’accompagnement du podcast ! Dans le paysage numérique actuel, protéger les informations sensibles n’est plus une simple case à cocher sur le plan technique : c’est une nécessité métier fondamentale.
Automatically translated with AI from the original post. Read the English original
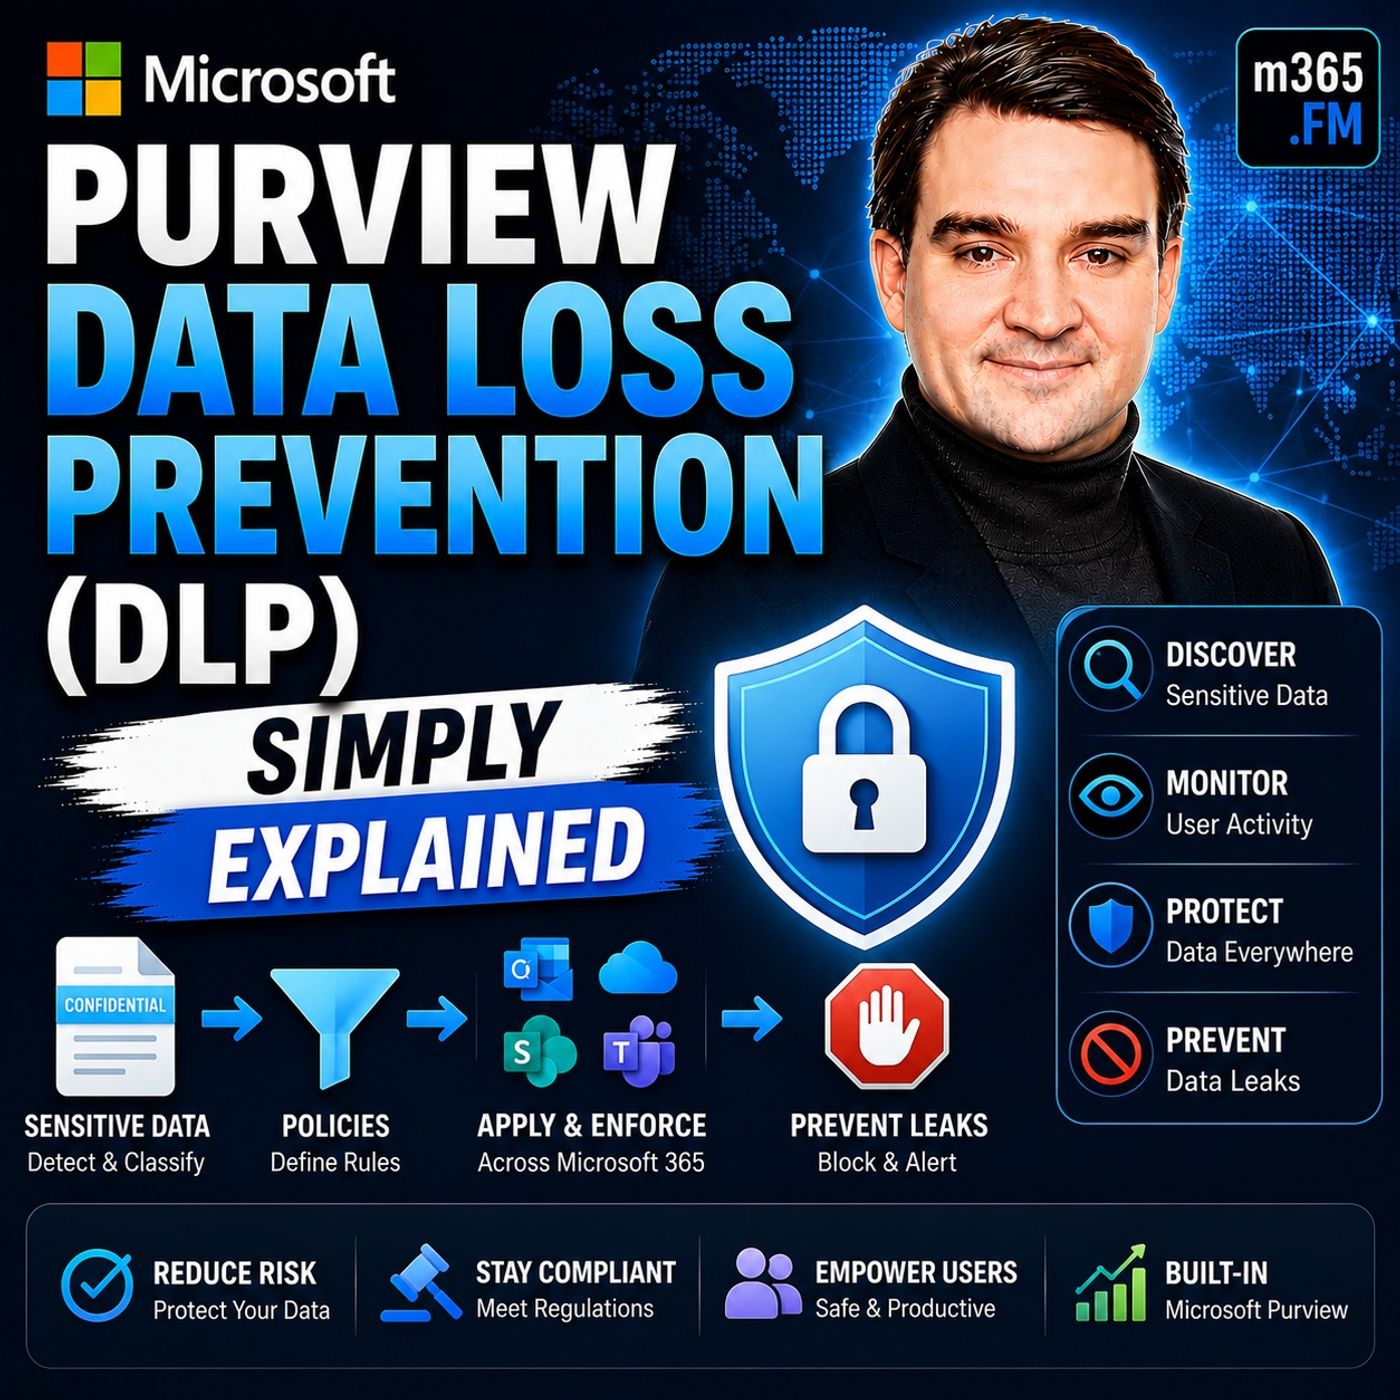
Bienvenue de nouveau sur le blog d’accompagnement du podcast ! Dans le paysage numérique actuel, protéger les informations sensibles n’est plus une simple case à cocher sur le plan technique : c’est une nécessité métier fondamentale. À mesure que les organisations migrent vers le cloud, collaborent au-delà des frontières et adoptent des outils d’intelligence artificielle comme Copilot, la surface d’exposition potentielle des données croît de façon exponentielle. Selon des statistiques récentes, le coût moyen d’une fuite de données atteint désormais 4,88 millions de dollars, tandis que 72 % des organisations ont connu une hausse du nombre d’incidents de fuite de données au cours des deux dernières années. Si votre entreprise traite de la propriété intellectuelle, des données financières ou des informations personnelles identifiables (PII), comprendre et déployer une stratégie solide de prévention des pertes de données (DLP) est primordial.
Pour découvrir en détail comment mettre en œuvre ces concepts dans votre propre environnement, écoutez notre épisode associé, Microsoft Purview Data Loss Prevention (DLP) - Simply Explained, dans lequel nous détaillons les étapes concrètes pour sécuriser vos actifs informationnels d’entreprise.
Comprendre la prévention des pertes de données
Qu’est-ce que la prévention des pertes de données ?
La prévention des pertes de données (DLP) est un ensemble complet de stratégies, d’outils et de processus conçus pour identifier, surveiller et protéger les données sensibles contre les accès non autorisés, les fuites ou les pertes. En établissant des limites claires et des règles précises sur la circulation des informations à l’intérieur comme à l’extérieur de votre organisation, la DLP joue le rôle de garde-fou numérique, garantissant que vos actifs les plus précieux, qu’ils concernent l’entreprise ou ses clients, restent strictement confidentiels et sécurisés.
Importance de la prévention des pertes de données
Mettre en place des stratégies de prévention efficaces est indispensable pour plusieurs raisons, au premier rang desquelles figure l’évitement de pertes de données catastrophiques. Les pertes de données peuvent provenir de diverses sources :
- Suppression accidentelle : effacement involontaire de fichiers critiques par des utilisateurs ordinaires.
- Panne matérielle : défaillance physique des supports de stockage et des serveurs locaux.
- Corruption logicielle : erreurs système et bogues rendant les fichiers de données illisibles.
- Cyberattaques et logiciels malveillants : rançongiciels et activités d’exfiltration malveillantes visant l’intégrité des données.
- Catastrophes naturelles : événements environnementaux provoquant des dommages physiques aux centres de données locaux.
- Menaces internes : vol et fuite de données intentionnels ou non, à l’intérieur de l’organisation.
Au-delà des difficultés opérationnelles liées à la récupération des fichiers perdus, les conséquences financières et réputationnelles d’une fuite sont considérables. Les organisations doivent faire face aux coûts directs de remédiation, aux amendes réglementaires, aux frais juridiques et aux interruptions potentielles de leur activité. Les clients et les partenaires attendent naturellement des entreprises qu’elles protègent leurs données ; lorsque cette confiance est rompue par une fuite rendue publique, la reconstruction de l’image de marque exige beaucoup de temps, d’efforts et de moyens financiers.
Présentation de Microsoft Purview
Qu’est-ce que Microsoft Purview ?
Microsoft Purview est une solution complète de gouvernance des données, de conformité et de gestion des risques, conçue pour aider les organisations à cartographier, protéger et gérer efficacement leur patrimoine de données. Elle joue un rôle central dans la prévention moderne des pertes de données en fournissant des outils centralisés qui protègent les informations sensibles dans des environnements multicloud, sur site et de type SaaS (logiciel en tant que service). Avec Microsoft Purview, les administrateurs de sécurité peuvent facilement définir ce qui constitue une donnée sensible et mettre en place des stratégies automatisées pour intercepter les tentatives non autorisées de partage ou d’exfiltration de ces données.
Capacités principales
Microsoft Purview dote les équipes de sécurité d’un ensemble robuste de capacités techniques pour garantir une protection complète des données :
- Détection de contenu : va au-delà de la simple correspondance de mots-clés pour analyser en profondeur les fichiers et les courriels et évaluer leur pertinence contextuelle.
- Actions de stratégie : bloque automatiquement les partages à risque, envoie des notifications d’avertissement ou chiffre les éléments à la volée.
- Types d’informations sensibles (SIT) : utilise des détecteurs basés sur des modèles, préconfigurés ou personnalisés, pour les données structurées telles que les numéros de carte bancaire et les numéros d’identification nationaux.
- Classificateurs entraînables : Exploite l’apprentissage automatique pour reconnaître les contenus métier non structurés à partir de documents échantillons.
- Correspondance exacte des données (EDM) : Compare les données à des jeux de données d’entreprise sécurisés et approuvés afin de réduire fortement les fausses alertes positives.
- Empreintes de documents : Identifie les versions modifiées de formulaires et de modèles sensibles connus.
- Info-bulles de stratégie : Affiche des notifications pédagogiques en temps réel directement dans les applications des utilisateurs lorsqu’une violation de stratégie est imminente.
Création de stratégies DLP
Identification des données sensibles
Avant de pouvoir définir des stratégies DLP efficaces, vous devez d’abord repérer et classifier ce qui constitue une donnée sensible dans votre écosystème d’entreprise. Microsoft Purview simplifie cette phase de découverte grâce à l’analyse de contenu, aux types d’informations sensibles intégrés, aux classificateurs entraînables et à la correspondance exacte des données. Savoir précisément où se trouvent vos données sensibles, qu’il s’agisse de sites SharePoint, de boîtes aux lettres Exchange ou de terminaux locaux, constitue le fondement de toute posture de sécurité réussie.
Configuration des stratégies DLP
Une fois vos actifs de données classifiés, vous pouvez commencer à rédiger vos stratégies DLP. Pour garantir un déploiement sans heurt, suivez cette démarche structurée :
- Concevez vos stratégies : définissez clairement vos objectifs de conformité en précisant les flux de données à protéger et les actions à déclencher en cas de violation.
- Mettez en œuvre la stratégie en mode simulation : exécutez vos nouvelles stratégies sans application forcée pour observer leur interaction avec les flux de travail quotidiens des employés et évaluer le volume d’alertes potentielles.
- Surveillez les résultats et affinez : examinez les journaux de simulation pour ajuster les seuils de détection, éliminer le bruit et vous assurer que les processus métier légitimes ne sont pas perturbés.
- Activez le contrôle : activez officiellement l’application de la stratégie tout en maintenant un cycle de revue continu pour s’adapter à l’évolution des besoins de l’organisation.
Domaines d’application de la DLP
DLP dans Microsoft 365
La prévention de la perte de données dans Microsoft 365 est profondément intégrée aux applications que vos équipes utilisent au quotidien. Vous pouvez appliquer des contrôles DLP robustes à un large éventail de charges de travail :
- Exchange Online : surveille les messages électroniques sortants et leurs pièces jointes à la recherche de chaînes sensibles ou de données réglementées.
- SharePoint et OneDrive : sécurise la documentation stockée et gère dynamiquement les autorisations de partage externe.
- Microsoft Teams : intercepte les données sensibles partagées dans les conversations, les messages privés et les discussions de canal.
- Applications Office : protège les fichiers Word, Excel et PowerPoint, aussi bien en local que dans le cloud.
- Terminaux Windows et macOS : restreint le copier-coller, l’impression et le transfert non autorisé vers le cloud directement sur les postes clients.
- Microsoft Fabric et Power BI : protège les tableaux de bord analytiques et les espaces de travail décisionnels de l’entreprise contre les fuites accidentelles.
- Microsoft 365 Copilot : encadre les interactions avec l’IA afin que les requêtes et les résultats génératifs n’exposent pas par inadvertance des actifs confidentiels de l’entreprise.
DLP pour les terminaux
La DLP sur les terminaux est indispensable à l’ère moderne du travail hybride. En étendant les stratégies de protection des données directement aux ordinateurs portables et de bureau des utilisateurs, les organisations conservent une visibilité et un contrôle stricts, y compris lorsque les appareils sont hors connexion ou hors du réseau d’entreprise traditionnel. La surveillance continue des activités des utilisateurs sur les terminaux aide les équipes de sécurité à détecter et neutraliser les tentatives d’exfiltration avant que les données ne quittent l’appareil.
Surveillance des événements DLP
Configuration des alertes
La visibilité est le socle de la réponse aux incidents. Microsoft Purview permet aux administrateurs de configurer des alertes automatisées déclenchées chaque fois que les actions d’un utilisateur enfreignent les règles DLP définies. Ces alertes peuvent être agrégées sur des périodes personnalisées et consultées directement dans le tableau de bord de conformité, ou transmises au portail Microsoft Defender pour une gestion unifiée des opérations de sécurité.
Analyse des rapports DLP
La consultation régulière des rapports analytiques et l’utilisation d’outils comme Activity Explorer garantissent que votre posture de sécurité reste dynamique et résiliente. En évaluant des indicateurs tels que les délais de réponse aux incidents, la fréquence des violations de stratégie, les taux de faux positifs et les taux de fuite de données, les responsables de la sécurité peuvent optimiser en continu leurs configurations et adapter les initiatives de formation des utilisateurs afin de combler les vulnérabilités récurrentes.
Bonnes pratiques de mise en œuvre de la DLP
Formation des employés
La technologie seule ne peut pas sécuriser une entreprise : l'humain reste essentiel. Les organisations doivent investir dans des formations des collaborateurs fondées sur des scénarios concrets, couvrant la prévention de l'hameçonnage, la gestion des mots de passe, la sensibilisation aux menaces internes et les bonnes pratiques de traitement des données. Transformez les règles de conformité abstraites en exemples pratiques et réalistes afin de faire émerger une culture de la sécurité naturelle dans tous les services.
Revue régulière des stratégies
Les activités de l'entreprise, le paysage réglementaire et les fonctions internes évoluent sans cesse. Par conséquent, les organisations devraient auditer et réviser leurs stratégies DLP au moins chaque trimestre. Analyser les alertes passées, intégrer les retours des responsables de service et mettre à jour les règles pour faire face aux nouveaux vecteurs de menace garantit que votre dispositif de protection des données évolue de manière adaptée avec la croissance de l'entreprise.
Défis et solutions
Résistance au changement
L'introduction de garde-fous de sécurité stricts suscite souvent des réticences chez des collaborateurs habitués à un partage de fichiers sans friction. La gêne liée à l'utilisation, la crainte de l'inconnu et une communication interne insuffisante peuvent pousser le personnel à chercher des contournements non autorisés. Pour éviter cela, il faut communiquer en toute transparence sur *les raisons* de ces stratégies, et présenter la protection des données comme une responsabilité partagée, garante de la pérennité de l'ensemble de l'organisation.
Concilier sécurité et facilité d'utilisation
Trouver le juste équilibre entre une sécurité renforcée et une productivité sans entrave relève d'un exercice délicat. Commencer le déploiement de votre DLP en mode surveillance uniquement vous permet de comprendre les flux de travail réels et d'affiner les règles pour éliminer les faux positifs avant d'activer des actions de blocage. Une application progressive, associée à des conseils clairs dans les stratégies, permet aux collaborateurs d'adopter naturellement des pratiques sécurisées, sans paralysie de leur activité.
En résumé, la mise en œuvre de Microsoft Purview Data Loss Prevention est une étape incontournable pour toute organisation moderne souhaitant protéger sa propriété intellectuelle, sa situation financière et la confiance de ses clients. En combinant une détection intelligente du contenu, une couverture étendue de l'écosystème Microsoft 365 et des terminaux, et une formation continue des collaborateurs, vous pouvez bâtir un espace de travail numérique résilient.
Pour approfondir ces notions et entendre des conseils d'experts sur la configuration de votre propre environnement, écoutez notre épisode de podcast dédié, Microsoft Purview Data Loss Prevention (DLP) - Simply Explained.
Questions fréquentes
Qu'est-ce que la Data Loss Prevention (DLP) ?
La Data Loss Prevention désigne un ensemble de stratégies, d'outils et de techniques conçus pour détecter, surveiller et protéger les informations sensibles contre les accès non autorisés, les fuites ou les pertes.
Comment Microsoft Purview améliore-t-il la DLP ?
Microsoft Purview propose une inspection approfondie du contenu, des classificateurs de machine learning entraînables, des actions automatisées sur les stratégies et des alertes en temps réel, dans des environnements multicloud, sur les terminaux et dans les applications de productivité.
Les stratégies DLP peuvent-elles être personnalisées ?
Oui, les administrateurs peuvent entièrement personnaliser les stratégies DLP dans Microsoft Purview afin de cibler des types d'informations sensibles précis, d'appliquer des règles sur mesure et de définir des comportements d'application personnalisés.
Quels types de données sensibles la DLP peut-elle protéger ?
La DLP peut protéger un large éventail de catégories de données sensibles, notamment les coordonnées de comptes financiers, les dossiers de santé, la propriété intellectuelle et les données personnelles identifiables (DCP).
À quelle fréquence faut-il réviser les stratégies DLP ?
Les organisations devraient réviser et auditer leurs stratégies DLP au moins chaque trimestre, afin de rester alignées sur l'évolution des besoins métier, des menaces émergentes et des nouvelles normes réglementaires.
Que se passe-t-il en cas de violation d'une stratégie DLP ?
Selon la configuration, Microsoft Purview peut afficher des info-bulles de stratégie à l'attention des utilisateurs, bloquer complètement l'action de partage, chiffrer l'élément ou alerter les administrateurs des opérations de sécurité.
La formation des collaborateurs est-elle indispensable au succès de la DLP ?
Absolument. Développer la sensibilisation à la sécurité grâce à une formation continue des collaborateurs réduit les fuites de données accidentelles et favorise des habitudes sûres de traitement des données au quotidien.
La DLP peut-elle être appliquée aux applications tierces ?
Oui, Microsoft Purview étend les capacités de surveillance et de protection DLP au-delà des outils Microsoft natifs, vers les applications cloud tierces prises en charge et les terminaux externes.
🎧 À écouter également
- Microsoft Purview Information Protection – Simply Explained explique les étiquettes et les classifications sur lesquelles s’appuient souvent les stratégies DLP.
- Microsoft Purview Insider Risk Management – Simply Explained apporte un éclairage essentiel pour enquêter sur les activités suspectes des utilisateurs et y répondre.
- Exchange Online Protection (EOP) – Simply Explained permet de distinguer les contrôles de sécurité contre les menaces liées à la messagerie des stratégies de protection des données.
Dernière révision : juillet 2026.