 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Dlaczego Twoja organizacja potrzebuje ochrony przed utratą danych już teraz
By Mirko Peters ·
Witamy ponownie na blogu towarzyszącym podcastowi! W dzisiejszym cyfrowym krajobrazie ochrona poufnych informacji to już nie tylko punkt na liście zadań technicznych — to podstawowa potrzeba biznesowa.
Automatically translated with AI from the original post. Read the English original
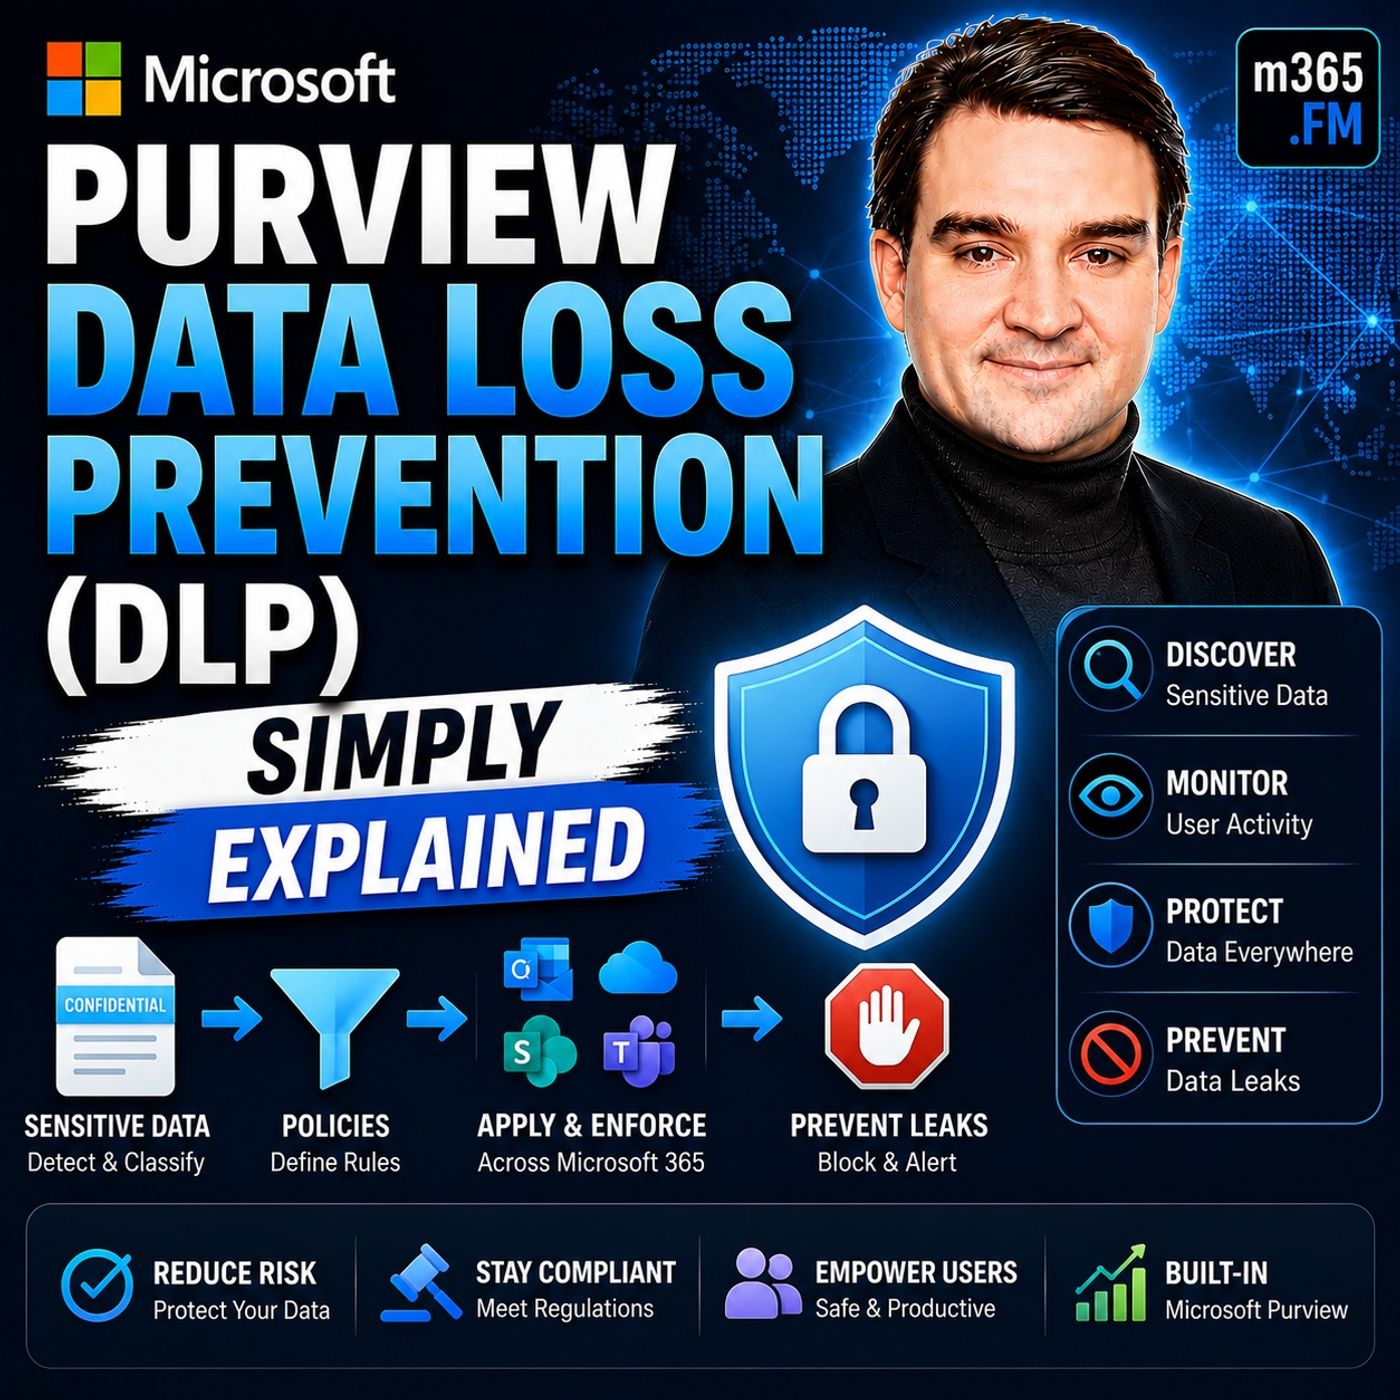
Witamy ponownie na blogu towarzyszącym podcastowi! W dzisiejszym cyfrowym krajobrazie ochrona poufnych informacji to już nie tylko punkt na liście zadań technicznych — to podstawowa potrzeba biznesowa. Gdy organizacje coraz chętniej przenoszą się do środowisk chmurowych, współpracują ponad granicami i wdrażają narzędzia sztucznej inteligencji, takie jak Copilot, powierzchnia potencjalnego wycieku danych rośnie wykładniczo. Najnowsze statystyki pokazują, że średni koszt naruszenia bezpieczeństwa danych wzrósł do zawrotnej kwoty 4,88 mln USD, a 72% organizacji odnotowało w ciągu ostatnich dwóch lat wzrost liczby incydentów tego typu. Jeśli Twoja firma przetwarza własność intelektualną, dokumentację finansową lub dane osobowe (PII), zrozumienie i wdrożenie solidnej strategii ochrony przed utratą danych (DLP) ma kluczowe znaczenie.
Aby dokładnie dowiedzieć się, jak wdrożyć te koncepcje w swoim środowisku, koniecznie posłuchaj powiązanego odcinka Microsoft Purview Data Loss Prevention (DLP) - Simply Explained, w którym omawiamy praktyczne kroki zabezpieczania zasobów informacyjnych przedsiębiorstwa.
Zrozumienie ochrony przed utratą danych
Czym jest DLP?
Data Loss Prevention (DLP) to kompleksowy zestaw strategii, narzędzi i procesów, których celem jest identyfikowanie, monitorowanie i zabezpieczanie danych poufnych przed nieautoryzowanym dostępem, wyciekiem lub utratą. Dzięki jasno określonym granicom i regułom dotyczącym przepływu informacji wewnątrz i na zewnątrz organizacji DLP działa jak cyfrowa bariera ochronna, dbając o to, by najcenniejsze zasoby firmowe i klienckie pozostawały ściśle poufne i bezpieczne.
Znaczenie DLP
Wdrożenie skutecznych strategii DLP jest niezbędne z wielu powodów, a przede wszystkim po to, by uniknąć katastrofalnej utraty danych. Utrata danych może wynikać z różnych przyczyn:
- Przypadkowe usunięcie: Niezamierzone skasowanie kluczowych plików przez zwykłych użytkowników.
- Awaria sprzętu: Fizyczne uszkodzenie nośników pamięci i lokalnych serwerów.
- Uszkodzenie oprogramowania: Błędy systemowe i usterki, które sprawiają, że pliki z danymi stają się nieczytelne.
- Cyberataki i złośliwe oprogramowanie: Ransomware i złośliwe wykradanie danych, mające na celu naruszenie ich integralności.
- Klęski żywiołowe: Zdarzenia środowiskowe powodujące fizyczne zniszczenie lokalnych centrów danych.
- Zagrożenia wewnętrzne: Celowa lub nieumyślna kradzież i wyciek danych z wnętrza organizacji.
Poza operacyjnym kłopotem związanym z odzyskiwaniem utraconych plików skutki finansowe i wizerunkowe naruszenia są ogromne. Organizacje ponoszą bezpośrednie koszty usuwania skutków incydentu, kary regulacyjne, opłaty prawne i potencjalne przerwy w działalności. Klienci i partnerzy oczekują, że firmy będą chronić ich dane; gdy zaufanie zostanie nadszarpnięte przez publiczne naruszenie, odbudowa reputacji marki wymaga znacznego czasu, wysiłku i kapitału.
Przegląd Microsoft Purview
Czym jest Microsoft Purview?
Microsoft Purview to kompleksowe rozwiązanie do zarządzania danymi, zgodności i zarządzania ryzykiem, zaprojektowane tak, aby pomagać organizacjom skutecznie mapować, chronić i zarządzać swoimi zasobami danych. Odgrywa centralną rolę w nowoczesnej ochronie przed utratą danych, dostarczając scentralizowane narzędzia chroniące poufne informacje w środowiskach multi-cloud, lokalnych i typu oprogramowanie jako usługa (SaaS). Dzięki Microsoft Purview administratorzy bezpieczeństwa mogą łatwo definiować, co stanowi dane poufne, i wdrażać zautomatyzowane zasady przechwytujące nieautoryzowane próby udostępniania lub wykradania tych danych.
Najważniejsze możliwości
Microsoft Purview wyposaża zespoły bezpieczeństwa w solidny zestaw funkcji technicznych, które zapewniają kompleksową ochronę danych:
- Wykrywanie treści: Wykracza poza proste dopasowywanie słów kluczowych, dogłębnie analizując pliki i wiadomości e-mail pod kątem kontekstu.
- Działania zasad: Automatycznie blokują ryzykowne udostępnianie, wysyłają powiadomienia ostrzegawcze lub szyfrują elementy w locie.
- Typy informacji poufnych (SIT): Wykorzystują wbudowane lub niestandardowe detektory oparte na wzorcach dla danych ustrukturyzowanych, takich jak numery kart kredytowych i numery identyfikacyjne obywateli.
- Trainable Classifiers: Wykorzystuje uczenie maszynowe do rozpoznawania nieustrukturyzowanych treści biznesowych na podstawie dokumentów próbnych.
- Exact Data Match (EDM): Porównuje dane z bezpiecznymi, zatwierdzonymi zbiorami danych przedsiębiorstwa, co znacząco ogranicza liczbę fałszywie pozytywnych alertów.
- Document Fingerprinting: Identyfikuje zmodyfikowane wersje znanych poufnych formularzy i szablonów.
- Policy Tips: Wyświetla w czasie rzeczywistym powiadomienia edukacyjne bezpośrednio w aplikacjach użytkowników, gdy naruszenie zasad jest bliskie.
Tworzenie zasad DLP
Identyfikowanie danych poufnych
Zanim będziesz mógł tworzyć skuteczne zasady DLP, musisz najpierw odkryć i sklasyfikować, co stanowi dane poufne w Twoim unikalnym środowisku firmowym. Microsoft Purview usprawnia ten etap odkrywania dzięki analizie treści, wbudowanym typom informacji poufnych, klasyfikatorom uczącym się oraz możliwościom dopasowywania dokładnych danych. Precyzyjna wiedza o tym, gdzie znajdują się Twoje dane poufne – czy to w witrynach SharePoint, skrzynkach Exchange, czy na lokalnych punktach końcowych – stanowi podstawę każdego skutecznego modelu bezpieczeństwa.
Konfigurowanie zasad DLP
Gdy zasoby danych zostaną sklasyfikowane, możesz przystąpić do tworzenia zasad DLP. Aby wdrożenie przebiegło sprawnie, postępuj zgodnie z następującym, uporządkowanym podejściem:
- Zaprojektuj zasady: Jasno określ cele zgodności, precyzyjnie wskazując, które strumienie danych wymagają ochrony i jakie działania powinny być uruchamiane w przypadku naruszenia.
- Wdróż zasady w trybie symulacji: Uruchom nowe zasady bez aktywnego egzekwowania, aby zaobserwować, jak wpływają na codzienną pracę pracowników, i oszacować liczbę potencjalnych alertów.
- Monitoruj wyniki i dostrajaj: Przeglądaj dzienniki symulacji, aby dostosować progi wykrywania, wyeliminować szum i upewnić się, że uprawnione procesy biznesowe nie są zakłócane.
- Włącz kontrolę: Oficjalnie aktywuj egzekwowanie zasad, zachowując ciągły cykl przeglądów, aby dostosowywać je do zmieniających się wymagań organizacji.
Obszary zastosowania DLP
DLP w Microsoft 365
Ochrona danych przed utratą (DLP) w Microsoft 365 jest głęboko zintegrowana z aplikacjami, z których Twoje zespoły korzystają na co dzień. Możesz egzekwować solidne kontrole DLP w wielu obciążeniach:
- Exchange Online: Monitoruje wychodzącą pocztę e-mail i załączniki pod kątem wrażliwych ciągów znaków lub danych regulowanych przepisami.
- SharePoint i OneDrive: Zabezpiecza przechowywaną dokumentację i dynamicznie zarządza uprawnieniami do udostępniania zewnętrznego.
- Microsoft Teams: Przechwytuje poufne dane udostępniane w wątkach czatu, wiadomościach prywatnych i dyskusjach w kanałach.
- Aplikacje pakietu Office: Chroni pliki programów Word, Excel i PowerPoint lokalnie oraz w chmurze.
- Punkty końcowe Windows i macOS: Ogranicza kopiowanie i wklejanie, drukowanie oraz nieautoryzowane przesyłanie do chmury bezpośrednio na komputerach klienckich.
- Microsoft Fabric i Power BI: Chroni dashboardy analityczne i firmowe obszary robocze z danymi biznesowymi przed przypadkowym wyciekiem.
- Microsoft 365 Copilot: Nadzoruje interakcje z AI, aby monity i wyniki generatywne nie ujawniały przypadkowo chronionych zasobów firmowych.
DLP dla punktów końcowych
Endpoint DLP jest niezbędne w nowoczesnej erze pracy hybrydowej. Rozszerzając zasady ochrony danych bezpośrednio na laptopy i komputery stacjonarne użytkowników, organizacje zachowują pełną widoczność i kontrolę, nawet gdy urządzenia są offline lub działają poza tradycyjną siecią firmową. Ciągłe monitorowanie działań użytkowników na punktach końcowych pomaga zespołom bezpieczeństwa wychwycić i zneutralizować próby eksfiltracji, zanim dane opuszczą urządzenie.
Monitorowanie zdarzeń DLP
Konfigurowanie alertów
Widoczność jest fundamentem reagowania na incydenty. Microsoft Purview pozwala administratorom skonfigurować zautomatyzowane alerty uruchamiane za każdym razem, gdy działania użytkowników naruszają zdefiniowane reguły DLP. Alerty mogą być agregowane w niestandardowych przedziałach czasu i przeglądane bezpośrednio w panelu zgodności lub kierowane do portalu Microsoft Defender w celu ujednoliconego zarządzania operacjami bezpieczeństwa.
Analizowanie raportów DLP
Regularne przeglądanie raportów analitycznych oraz korzystanie z narzędzi takich jak Activity Explorer zapewnia, że Twoja postawa bezpieczeństwa pozostaje dynamiczna i odporna. Oceniając wskaźniki, takie jak czas reagowania na incydenty, częstotliwość naruszeń zasad, stosunek fałszywie pozytywnych wyników oraz wskaźniki wycieku danych, liderzy bezpieczeństwa mogą stale optymalizować konfiguracje i dostosowywać szkolenia użytkowników, aby eliminować powtarzające się luki.
Najlepsze praktyki wdrażania DLP
Szkolenie pracowników
Sama technologia nie zabezpieczy przedsiębiorstwa; czynnik ludzki pozostaje kluczowy. Organizacje muszą inwestować w angażujące, oparte na scenariuszach szkolenia pracowników, obejmujące zapobieganie phishingowi, zarządzanie hasłami, świadomość zagrożeń ze strony wewnętrznej oraz prawidłowe postępowanie z danymi. Abstrakcyjne wymogi zgodności warto przełożyć na praktyczne, realistyczne przykłady, aby naturalnie budować kulturę świadomości bezpieczeństwa we wszystkich działach.
Regularne przeglądy zasad
Procesy biznesowe, otoczenie regulacyjne i zakresy obowiązków w organizacji stale się zmieniają. Dlatego organizacje powinny audytować i przeglądać swoje zasady DLP co najmniej raz na kwartał. Analiza wcześniejszych alertów, uwzględnianie uwag kierowników działów oraz aktualizacja reguł pod kątem nowych wektorów zagrożeń sprawiają, że struktura ochrony danych skaluje się wraz z rozwojem firmy.
Wyzwania i rozwiązania
Opór wobec zmian
Wprowadzenie rygorystycznych zabezpieczeń często spotyka się ze sprzeciwem pracowników przyzwyczajonych do bezproblemowego udostępniania plików. Utrudnienia w codziennej pracy, obawa przed nieznanym i słaba komunikacja wewnętrzna mogą skłonić pracowników do stosowania nieautoryzowanych obejść. Aby temu przeciwdziałać, potrzebna jest przejrzysta komunikacja wyjaśniająca, *dlaczego* zasady te obowiązują, oraz przedstawienie ochrony danych jako wspólnej odpowiedzialności, która chroni przyszłość całej organizacji.
Równoważenie bezpieczeństwa i wygody pracy
Znalezienie właściwej równowagi między ścisłym bezpieczeństwem a niezakłóconą produktywnością to delikatne zadanie. Rozpoczęcie wdrożenia DLP w trybie wyłącznie monitorowania pozwala poznać rzeczywiste procesy pracy i dostroić reguły, eliminując fałszywe alarmy, zanim zostaną włączone działania blokujące. Stopniowe egzekwowanie zasad w połączeniu z jasnymi wskazówkami dla użytkowników (policy tips) sprawia, że pracownicy naturalnie przyswajają bezpieczne nawyki, bez paraliżu w codziennej pracy.
Podsumowując, wdrożenie usługi Microsoft Purview Data Loss Prevention to obowiązkowy krok dla każdej nowoczesnej organizacji, która chce chronić swoją własność intelektualną, kondycję finansową i zaufanie klientów. Łącząc inteligentne wykrywanie treści, szerokie pokrycie ekosystemu Microsoft 365 i punktów końcowych oraz proaktywne szkolenia pracowników, możesz zbudować odporne cyfrowe miejsce pracy.
Aby lepiej zrozumieć te zagadnienia i posłuchać ekspertów o konfigurowaniu własnego środowiska, koniecznie posłuchaj naszego odcinka podcastu Microsoft Purview Data Loss Prevention (DLP) - Simply Explained.
Często zadawane pytania
Czym jest Data Loss Prevention (DLP)?
Data Loss Prevention to zestaw zasad, narzędzi i strategii technicznych, których celem jest wykrywanie, monitorowanie i ochrona informacji poufnych przed nieautoryzowanym dostępem, wyciekiem lub utratą.
Jak Microsoft Purview wzmacnia DLP?
Microsoft Purview oferuje szczegółową inspekcję treści, klasyfikatory uczenia maszynowego, automatyczne działania zgodnie z zasadami oraz alerty w czasie rzeczywistym w środowiskach wielochmurowych, na punktach końcowych i w aplikacjach produktywności.
Czy zasady DLP można dostosować?
Tak, administratorzy mogą w pełni dostosować zasady DLP w usłudze Microsoft Purview, aby obejmowały określone typy informacji poufnych, stosowały indywidualnie dobrane reguły i wymuszały niestandardowe sposoby egzekwowania.
Jakie typy danych poufnych może chronić DLP?
DLP może chronić szeroki zakres kategorii danych poufnych, w tym dane rachunków finansowych, dokumentację medyczną, własność intelektualną oraz dane osobowe umożliwiające identyfikację osoby (PII).
Jak często należy przeglądać zasady DLP?
Organizacje powinny przeglądać i audytować swoje zasady DLP co najmniej raz na kwartał, aby były zgodne ze zmieniającymi się wymaganiami biznesowymi, nowymi zagrożeniami i nowymi standardami regulacyjnymi.
Co się dzieje, gdy zasada DLP zostanie naruszona?
W zależności od konfiguracji usługa Microsoft Purview może wyświetlić użytkownikowi wskazówki zasad (policy tips), całkowicie zablokować udostępnianie, zaszyfrować element lub wysłać alert do administratorów operacji bezpieczeństwa.
Czy szkolenie pracowników jest konieczne do skuteczności DLP?
Zdecydowanie tak. Budowanie świadomości bezpieczeństwa dzięki ciągłym szkoleniom pracowników ogranicza przypadkowe wycieki danych i sprzyja bezpiecznym nawykom w codziennym postępowaniu z danymi.
Czy DLP można stosować w aplikacjach firm trzecich?
Tak, Microsoft Purview rozszerza możliwości monitorowania i ochrony DLP poza natywne narzędzia Microsoft na obsługiwane chmurowe aplikacje firm trzecich i zewnętrzne punkty końcowe.
🎧 Warto też posłuchać
- Microsoft Purview Information Protection – Simply Explained wyjaśnia etykiety i klasyfikacje, na których często opierają się zasady DLP.
- Microsoft Purview Insider Risk Management – Simply Explained dostarcza istotnego kontekstu do badania podejrzanej aktywności użytkowników i reagowania na nią.
- Exchange Online Protection (EOP) – Simply Explained pomaga odróżnić mechanizmy zabezpieczeń przed zagrożeniami poczty e-mail od zasad ochrony danych.
Ostatni przegląd: lipiec 2026.