 ES
 English
 Deutsch
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Por qué tu organización necesita la prevención de pérdida de datos ahora mismo
By Mirko Peters ·
¡Bienvenido de nuevo al blog complementario del podcast! En el panorama digital actual, proteger la información confidencial ya no es solo una casilla que marcar en la lista técnica: es una necesidad básica para el negocio.
Automatically translated with AI from the original post. Read the English original
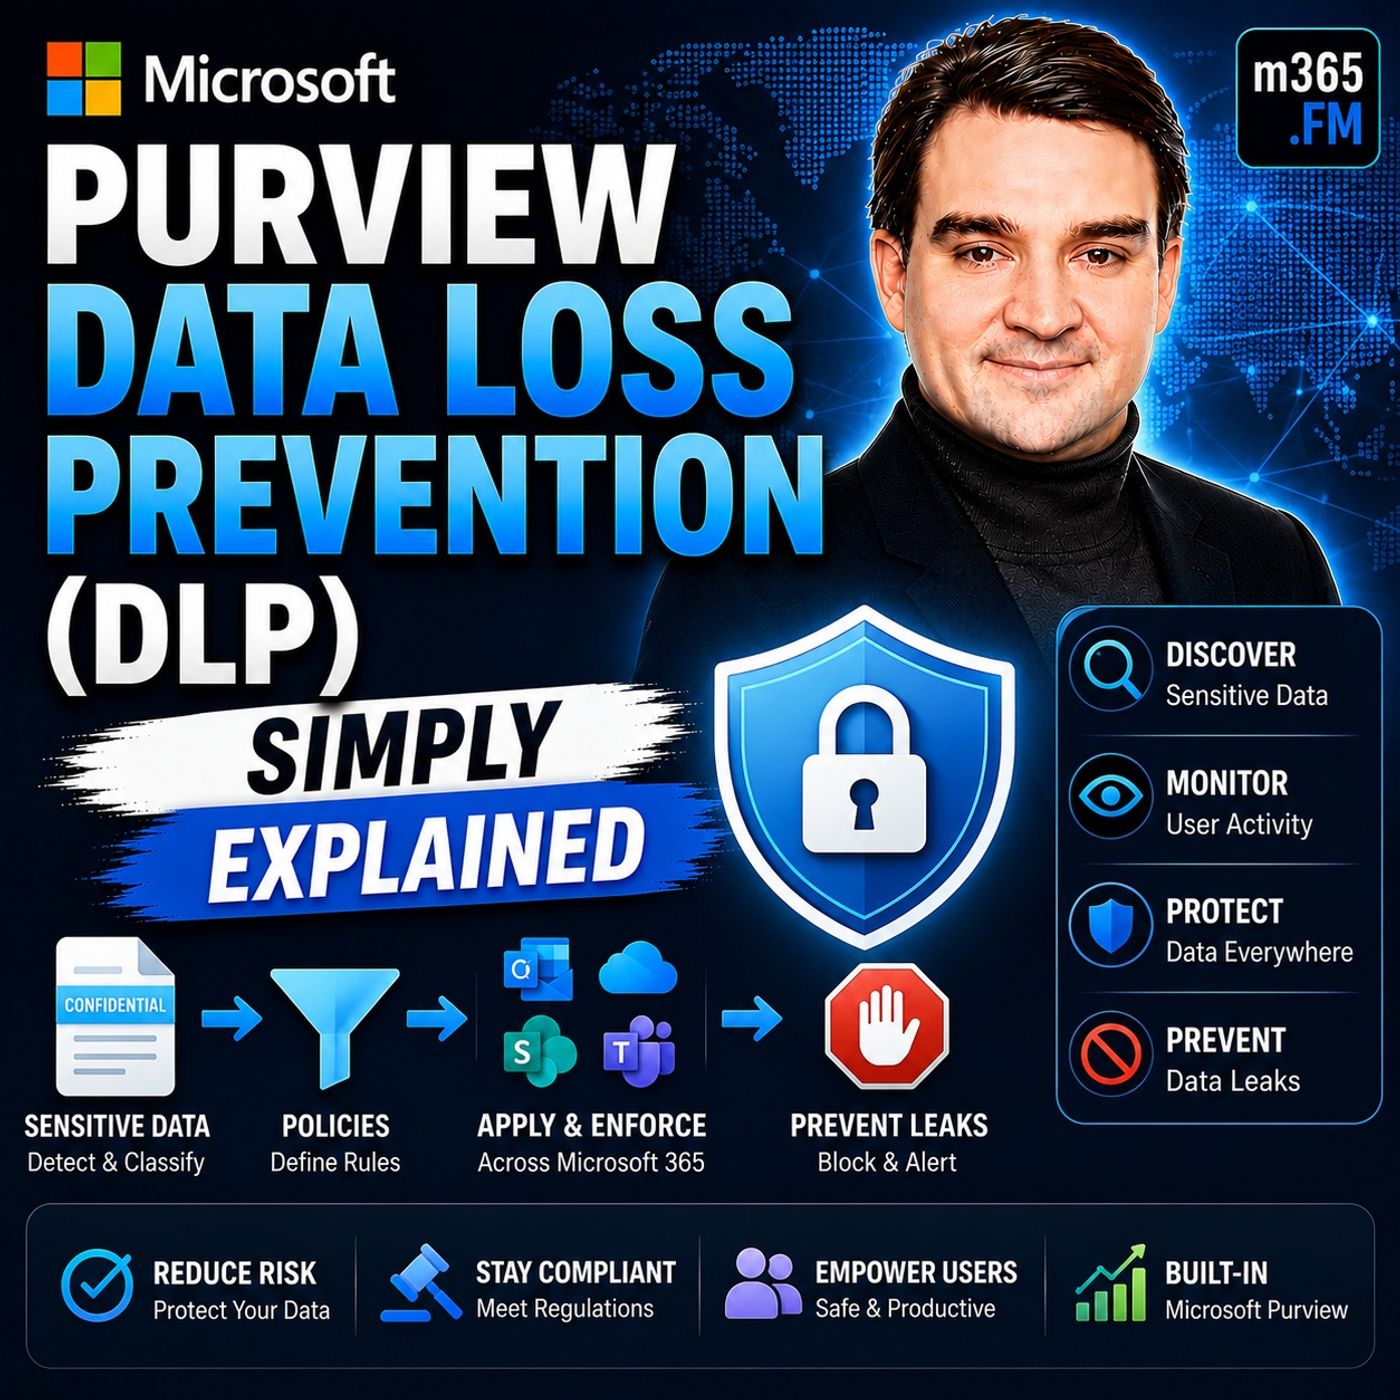
¡Bienvenido de nuevo al blog complementario del podcast! En el panorama digital actual, proteger la información confidencial ya no es solo una casilla que marcar en la lista técnica: es una necesidad básica para el negocio. A medida que las organizaciones migran cada vez más a entornos en la nube, colaboran más allá de sus fronteras y adoptan herramientas de inteligencia artificial como Copilot, la superficie de posible exposición de datos crece de forma exponencial. Según estadísticas recientes, el coste medio de una filtración de datos ha subido hasta los 4,88 millones de dólares, mientras que el 72 % de las organizaciones ha experimentado un aumento de incidentes de filtración de datos en los últimos dos años. Si tu empresa maneja propiedad intelectual, registros financieros o información personal identificable (PII), entender e implantar una sólida estrategia de prevención de pérdida de datos (DLP, por sus siglas en inglés) es fundamental.
Para profundizar en cómo puedes poner en práctica estos conceptos en tu propio entorno, no dejes de escuchar nuestro episodio relacionado, Microsoft Purview Data Loss Prevention (DLP) - Simply Explained, donde desglosamos los pasos prácticos para proteger los activos de información de tu empresa.
Comprender la prevención de pérdida de datos
¿Qué es DLP?
La prevención de pérdida de datos (DLP) es un conjunto integral de estrategias, herramientas y procesos diseñados para identificar, supervisar y proteger los datos confidenciales frente al acceso no autorizado, la fuga o la pérdida. Al establecer límites y reglas claros sobre cómo circula la información dentro y fuera de la organización, DLP actúa como una barrera digital que garantiza que tus activos corporativos y de clientes más valiosos sigan siendo estrictamente confidenciales y seguros.
Importancia de DLP
Implantar estrategias eficaces de DLP es esencial por múltiples razones, entre las que destaca evitar una pérdida de datos catastrófica. La pérdida de datos puede originarse en diversas fuentes:
- Eliminación accidental: Borrado no intencionado de archivos críticos por parte de los usuarios habituales.
- Fallo de hardware: Avería física de los soportes de almacenamiento y de los servidores locales.
- Corrupción de software: Errores del sistema y fallos que dejan los archivos de datos ilegibles.
- Ciberataques y malware: Ransomware y actividades maliciosas de exfiltración que atentan contra la integridad de los datos.
- Desastres naturales: Fenómenos ambientales que causan daños físicos en los centros de datos locales.
- Amenazas internas: Robo y fuga de datos intencionados o no intencionados desde dentro de la organización.
Más allá del dolor de cabeza operativo que supone recuperar archivos perdidos, el impacto financiero y reputacional de una filtración es enorme. Las organizaciones afrontan costes directos de remediación, multas regulatorias, honorarios legales y posibles interrupciones del negocio. Los clientes y socios esperan naturalmente que las empresas protejan sus datos; cuando esa confianza se rompe por una filtración pública, recuperar la reputación de la marca requiere mucho tiempo, esfuerzo y capital.
Descripción general de Microsoft Purview
¿Qué es Microsoft Purview?
Microsoft Purview es una solución integral de gobierno de datos, cumplimiento y gestión de riesgos diseñada para ayudar a las organizaciones a mapear, proteger y gestionar su patrimonio de datos de forma eficaz. Desempeña un papel central en la prevención moderna de pérdida de datos, al ofrecer herramientas centralizadas que protegen la información confidencial en entornos multinube, locales y de software como servicio (SaaS). Con Microsoft Purview, los administradores de seguridad pueden definir fácilmente qué constituye un dato confidencial e implantar directivas automatizadas que intercepten los intentos no autorizados de compartir o extraer esos datos.
Capacidades principales
Microsoft Purview dota a los equipos de seguridad de un sólido conjunto de capacidades técnicas para garantizar una protección integral de los datos:
- Detección de contenido: Va más allá de la simple coincidencia de palabras clave para inspeccionar en profundidad archivos y correos electrónicos y evaluar su relevancia contextual.
- Acciones de directiva: Bloquea automáticamente la compartición arriesgada, envía notificaciones de advertencia o cifra los elementos sobre la marcha.
- Tipos de información confidencial (SIT): Utiliza detectores basados en patrones, predefinidos o personalizados, para datos estructurados como números de tarjetas de crédito y números de identificación nacional.
- Clasificadores entrenables: Utiliza aprendizaje automático para reconocer contenido empresarial no estructurado a partir de documentos de muestra.
- Coincidencia exacta de datos (EDM): Compara datos con conjuntos de datos empresariales seguros y aprobados para reducir considerablemente las alertas de falsos positivos.
- Huella digital de documentos: Identifica versiones modificadas de formularios y plantillas confidenciales conocidos.
- Sugerencias de directiva: Envía notificaciones educativas en tiempo real directamente dentro de las aplicaciones del usuario cuando una infracción de directiva es inminente.
Creación de directivas de DLP
Identificación de datos confidenciales
Antes de poder crear directivas de DLP eficaces, primero debes descubrir y clasificar qué constituye datos confidenciales en tu ecosistema corporativo. Microsoft Purview agiliza esta fase de descubrimiento mediante el análisis de contenido, los tipos de información confidencial integrados, los clasificadores entrenables y las capacidades de coincidencia exacta de datos. Saber con precisión dónde residen tus datos confidenciales, ya sea en sitios de SharePoint, buzones de Exchange o puntos de conexión locales, es la base de cualquier postura de seguridad exitosa.
Configuración de directivas de DLP
Una vez clasificados tus activos de datos, puedes empezar a crear tus directivas de DLP. Para garantizar una implementación sin contratiempos, sigue este enfoque estructurado:
- Diseña tus directivas: Define con claridad tus objetivos de cumplimiento, especificando qué flujos de datos necesitan protección y qué acciones deben activarse ante una infracción.
- Implementa la directiva en modo de simulación: Ejecuta tus nuevas directivas sin la aplicación obligatoria activa para observar cómo interactúan con los flujos de trabajo diarios de los empleados y calcular el volumen de posibles alertas.
- Supervisa los resultados y ajusta: Revisa los registros de simulación para ajustar los umbrales de detección, eliminar el ruido y asegurarte de que los procesos empresariales legítimos no se vean interrumpidos.
- Activa el control: Activa oficialmente la aplicación de la directiva y mantén un ciclo de revisión continuo para adaptarte a los requisitos cambiantes de la organización.
Áreas de aplicación de DLP
DLP en Microsoft 365
La prevención de pérdida de datos (DLP) en Microsoft 365 está profundamente integrada en las aplicaciones que tus equipos usan a diario. Puedes aplicar controles de DLP sólidos en una amplia gama de cargas de trabajo:
- Exchange Online: Supervisa las comunicaciones de correo electrónico salientes y sus datos adjuntos para detectar cadenas confidenciales o datos regulados.
- SharePoint y OneDrive: Protege la documentación almacenada y gestiona de forma dinámica los permisos de uso compartido externo.
- Microsoft Teams: Intercepta los datos confidenciales compartidos en conversaciones de chat, mensajes privados y debates de canales.
- Aplicaciones de Office: Protege los archivos de Word, Excel y PowerPoint tanto en local como en la nube.
- Puntos de conexión de Windows y macOS: Restringe el copiar y pegar, la impresión y la carga no autorizada a la nube directamente en los equipos cliente.
- Microsoft Fabric y Power BI: Protege los paneles analíticos y los espacios de trabajo de inteligencia corporativa frente a fugas accidentales.
- Microsoft 365 Copilot: Regula las interacciones con la IA para garantizar que las instrucciones y los resultados generativos no expongan de forma involuntaria activos corporativos protegidos.
DLP para puntos de conexión
El DLP de puntos de conexión es indispensable en la era moderna del trabajo híbrido. Al extender las directivas de protección de datos directamente a los portátiles y equipos de escritorio de los usuarios, las organizaciones mantienen una visibilidad y un control estrictos incluso cuando los dispositivos están sin conexión o fuera de la red corporativa tradicional. La supervisión continua de las actividades de los usuarios en los puntos de conexión ayuda a los equipos de seguridad a detectar y neutralizar los intentos de exfiltración antes de que los datos salgan del dispositivo.
Supervisión de eventos de DLP
Configuración de alertas
La visibilidad es la base de la respuesta a incidentes. Microsoft Purview permite a los administradores configurar alertas automatizadas que se activan cada vez que las acciones de los usuarios infringen las reglas de DLP definidas. Estas alertas pueden agregarse en intervalos de tiempo personalizados y revisarse directamente en el panel de cumplimiento o enviarse al portal de Microsoft Defender para una gestión unificada de las operaciones de seguridad.
Análisis de informes de DLP
Revisar periódicamente los informes analíticos y aprovechar herramientas como Explorador de actividades garantiza que tu postura de seguridad siga siendo dinámica y resiliente. Al evaluar métricas como los tiempos de respuesta a incidentes, la frecuencia de infracciones de directivas, las proporciones de falsos positivos y las tasas de fuga de datos, los responsables de seguridad pueden optimizar continuamente sus configuraciones y ajustar las iniciativas de formación de usuarios para subsanar las vulnerabilidades recurrentes.
Procedimientos recomendados para la implementación de DLP
Formación de los empleados
La tecnología por sí sola no puede proteger una empresa; el factor humano sigue siendo fundamental. Las organizaciones deben invertir en formación de empleados basada en escenarios realistas y atractiva, que cubra la prevención de phishing, la gestión de contraseñas, la concienciación sobre amenazas internas y las buenas prácticas en el manejo de datos. Convierte las normas de cumplimiento abstractas en ejemplos prácticos y cercanos para fomentar una cultura de concienciación en seguridad que surja de forma natural en todos los departamentos.
Revisiones periódicas de las directivas
Las operaciones de negocio, el panorama normativo y los roles internos cambian constantemente. Por ello, las organizaciones deberían auditar y revisar sus directivas de DLP al menos cada trimestre. Analizar las alertas anteriores, incorporar los comentarios de los responsables de departamento y actualizar las reglas para hacer frente a los nuevos vectores de amenaza garantiza que tu marco de protección de datos escale de forma adecuada al mismo ritmo que crece la empresa.
Retos y soluciones
Resistencia al cambio
Introducir barreras de seguridad estrictas suele provocar rechazo entre los empleados acostumbrados a compartir archivos sin fricción. La fricción en el uso, el miedo a lo desconocido y una comunicación interna deficiente pueden llevar al personal a buscar soluciones alternativas no autorizadas. Para superarlo hace falta una comunicación transparente sobre *por qué* existen estas directivas, presentando la protección de datos como una responsabilidad compartida que salvaguarda el sustento de toda la organización.
Equilibrar seguridad y facilidad de uso
Encontrar el equilibrio adecuado entre una seguridad estricta y una productividad sin obstáculos es un ejercicio delicado. Empezar el despliegue de DLP en modo solo supervisión permite entender los flujos de trabajo reales y ajustar los falsos positivos antes de aplicar acciones de bloqueo. La aplicación gradual de las directivas, combinada con consejos claros (policy tips), ayuda a que los empleados adquieran hábitos seguros de forma natural, sin que su trabajo se paralice.
En resumen, implementar Microsoft Purview Data Loss Prevention es un paso obligatorio para cualquier organización moderna que quiera proteger su propiedad intelectual, su solidez financiera y la confianza de sus clientes. Combinando la detección inteligente de contenido, una amplia cobertura del ecosistema de Microsoft 365 y los endpoints, y la formación proactiva de los empleados, puedes construir un entorno de trabajo digital resiliente.
Para profundizar en estos conceptos y escuchar las opiniones de expertos sobre cómo configurar tu propio entorno, no dejes de escuchar nuestro episodio de podcast dedicado, Microsoft Purview Data Loss Prevention (DLP) - Simply Explained.
Preguntas frecuentes
¿Qué es Data Loss Prevention (DLP)?
Data Loss Prevention hace referencia a un conjunto de directivas, herramientas y estrategias técnicas diseñadas para detectar, supervisar y proteger la información confidencial frente al acceso no autorizado, la filtración o la pérdida.
¿Cómo mejora Microsoft Purview la prevención de pérdida de datos?
Microsoft Purview ofrece inspección profunda del contenido, clasificadores de aprendizaje automático entrenables, acciones automatizadas de directiva y alertas en tiempo real en entornos multicloud, endpoints y aplicaciones de productividad.
¿Se pueden personalizar las directivas de DLP?
Sí, los administradores pueden personalizar por completo las directivas de DLP en Microsoft Purview para dirigirlas a tipos de información confidencial específicos, aplicar reglas adaptadas y definir comportamientos de aplicación personalizados.
¿Qué tipos de datos confidenciales puede proteger DLP?
DLP puede proteger una amplia variedad de categorías de datos confidenciales, como datos de cuentas financieras, historiales médicos, propiedad intelectual e información de identificación personal (PII).
¿Con qué frecuencia debo revisar las directivas de DLP?
Las organizaciones deberían revisar y auditar sus directivas de DLP al menos cada trimestre, para asegurarse de que se mantienen alineadas con los requisitos cambiantes del negocio, las amenazas emergentes y las nuevas normativas.
¿Qué ocurre si se infringe una directiva de DLP?
Según la configuración, Microsoft Purview puede mostrar consejos de directiva al usuario, bloquear por completo la acción de compartir, cifrar el elemento o alertar a los administradores de operaciones de seguridad.
¿Es necesaria la formación de los empleados para que DLP funcione?
Por supuesto. Fomentar la concienciación sobre seguridad mediante formación continua reduce las filtraciones accidentales de datos y fomenta hábitos seguros en el manejo diario de la información.
¿Se puede aplicar DLP a aplicaciones de terceros?
Sí, Microsoft Purview amplía las capacidades de supervisión y protección de DLP más allá de las herramientas nativas de Microsoft, hasta las aplicaciones cloud de terceros compatibles y los endpoints externos.
🎧 También te puede interesar escuchar
- Microsoft Purview Information Protection – Simply Explained explica las etiquetas y clasificaciones en las que suelen apoyarse las directivas de DLP.
- Microsoft Purview Insider Risk Management – Simply Explained aporta un contexto fundamental para investigar y responder a actividades sospechosas de usuarios.
- Exchange Online Protection (EOP) – Simply Explained ayuda a distinguir los controles de seguridad frente a amenazas de correo electrónico de las directivas de protección de datos.
Última revisión: julio de 2026.