 IT
 English
 Deutsch
 Español
 Français
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Il campanello d'allarme da 10 trilioni di dollari: perché la sicurezza è un imperativo di business
By Mirko Peters ·
Bentornato nel nostro percorso sul mondo complesso dell'infrastruttura IT moderna e della protezione dei dati. Quando ho iniziato a orientarmi nel mondo della sicurezza IT, ero sopraffatto dalla confusione.
Automatically translated with AI from the original post. Read the English original
Bentornato nel nostro percorso sul mondo complesso dell'infrastruttura IT moderna e della protezione dei dati. Quando ho iniziato a orientarmi nel mondo della sicurezza IT, provavo una confusione travolgente. Con l'ascesa dei servizi cloud e il passaggio al lavoro da remoto, capire come proteggere i dati sembrava risolvere un puzzle senza avere tutti i pezzi. In questo blog analizziamo i fondamenti di Microsoft Security, esplorando spunti dal corso di certificazione SC-900 per aiutare non solo chi si prepara all'esame, ma chiunque voglia capire quanto sicurezza e conformità incidano profondamente sulla nostra vita lavorativa quotidiana. Se vuoi approfondire questi concetti di base, non perdere l'episodio SC-900 Exam Prep Part 1/8: Security Fundamentals.
La necessità della sicurezza nell'era digitale
Oggi la sicurezza non è solo una questione tecnica: è una preoccupazione di business fondamentale. Le organizzazioni si trovano di fronte a sfide nuove man mano che entriamo più a fondo nell'era digitale. Una violazione di sicurezza può avere conseguenze gravi, non solo economiche ma anche in termini di fiducia dei clienti e reputazione. Voglio esplorare con te questi aspetti cruciali della sicurezza digitale.
Comprendere l'impatto economico delle violazioni di sicurezza
Partiamo dai numeri, senza giri di parole. Sapevi che il costo globale del cybercrime è previsto raggiungere i 10 trilioni di dollari entro il 2025? Pensaci un attimo. È una cifra impressionante, che riflette quanto siano serie queste minacce. Quando un'azienda subisce una violazione di dati, le conseguenze economiche possono essere devastanti:
- Costi immediati legati alla gestione dell'incidente.
- Danni reputazionali a lungo termine che possono ridurre la fiducia dei clienti.
- Spese legali e possibili sanzioni da parte delle autorità di regolamentazione.
Ora immagina di perdere i dati sensibili dei clienti... Quanto costerebbe questo alla tua organizzazione? Non è una domanda retorica: per molte aziende è un vero campanello d'allarme. Se le implicazioni economiche non bastano a convincerti, dovrebbe farlo il danno alla tua reputazione e alla fedeltà dei clienti.
Perché la fiducia è la base delle relazioni con i clienti
La fiducia è fondamentale in ogni rapporto con il cliente. Quando i clienti condividono le proprie informazioni, si aspettano che siano protette. Una violazione manda in frantumi questa fiducia. È come una promessa non mantenuta. Una volta perduta, è estremamente difficile ricostruirla.
Le aziende che subiscono violazioni di dati spesso vanno incontro a gravi danni reputazionali. Secondo diversi studi, una percentuale significativa di organizzazioni dichiara di aver perso la fiducia dei clienti dopo incidenti di questo tipo. Paradossalmente, le aziende che investono nella sicurezza hanno maggiori probabilità di conquistare la fedeltà dei clienti. Per questo investire in misure di sicurezza solide non riguarda solo la conformità: significa proteggere la risorsa più preziosa che hai, cioè i tuoi clienti.
L'aumento delle minacce informatiche in un mondo connesso
Man mano che diventiamo sempre più interconnessi, la crescita delle minacce informatiche resta preoccupante. Dagli attacchi di phishing al ransomware, il panorama è in continua evoluzione. La pandemia ha accelerato il passaggio al lavoro da remoto, aprendo ancora più varchi ai criminali informatici. È fondamentale riconoscere che, in questo scenario digitale, ogni endpoint può potenzialmente diventare una vulnerabilità.
Dobbiamo restare vigili. Le organizzazioni dovrebbero promuovere una cultura della consapevolezza sulla cybersicurezza. Formare i dipendenti sulle minacce più recenti può essere la prima linea di difesa. Ognuno ha un ruolo nella protezione dei dati dell'organizzazione.
Esempi reali di violazioni di dati
Vediamo alcuni esempi che fanno riflettere. Aziende come Equifax e Target hanno subito violazioni di dati massicce, con milioni di record rubati. Le conseguenze per queste aziende includono sanzioni pesanti, battaglie legali e crolli del valore delle azioni. Se avessero dato priorità alla sicurezza, avrebbero potuto evitare questi danni?
Questi esempi ci ricordano costantemente che non possiamo permetterci di abbassare la guardia. Le violazioni non sono solo titoli di giornale: rappresentano persone reali colpite dalla perdita delle loro informazioni personali.
La falsa sicurezza delle pratiche tradizionali
Molte aziende si affidano a pratiche di sicurezza superate, convinte di essere al sicuro. Questa convinzione può essere pericolosa. Affidarsi solo a firewall e antivirus non basta più. Le minacce informatiche sono diventate più sofisticate, e le nostre difese devono esserlo altrettanto.
Dobbiamo mettere in discussione l'idea che le nostre pratiche tradizionali garantiscano una protezione completa. È il momento di adottare un approccio più proattivo. Integrare misure di sicurezza avanzate, come l'autenticazione a più fattori e audit di sicurezza periodici, dovrebbe essere non negoziabile.
In conclusione, l'urgenza di misure di sicurezza rafforzate non può essere sottovalutata. Muoversi in questo panorama digitale rende chiaro che la posta in gioco è alta. Le organizzazioni devono riconoscere che la sicurezza non è solo un problema dell'IT, ma un imperativo di business a 360 gradi che incide direttamente su credibilità e fiducia.
Perdita di controllo: la nuova era del lavoro da remoto
Il lavoro da remoto ha trasformato radicalmente la nostra vita professionale. Ha aperto un mondo di possibilità, permettendoci di lavorare da qualsiasi luogo. Ma questa libertà ha un prezzo. La domanda è: quanto sono sicuri i nostri dati quando lavoriamo da casa, dal bar sotto l'ufficio o persino in viaggio?
Le sfide dell'accesso remoto ai dati aziendali
Una delle sfide più grandi in una cultura di lavoro da remoto è l'accesso ai dati aziendali. Quando siamo in ufficio, i dati sensibili sono spesso protetti in modo sicuro dietro firewall e team di sicurezza. Ma quando lavoriamo da remoto, accediamo spesso a queste informazioni sensibili tramite reti meno sicure. Questo ci espone a potenziali minacce.
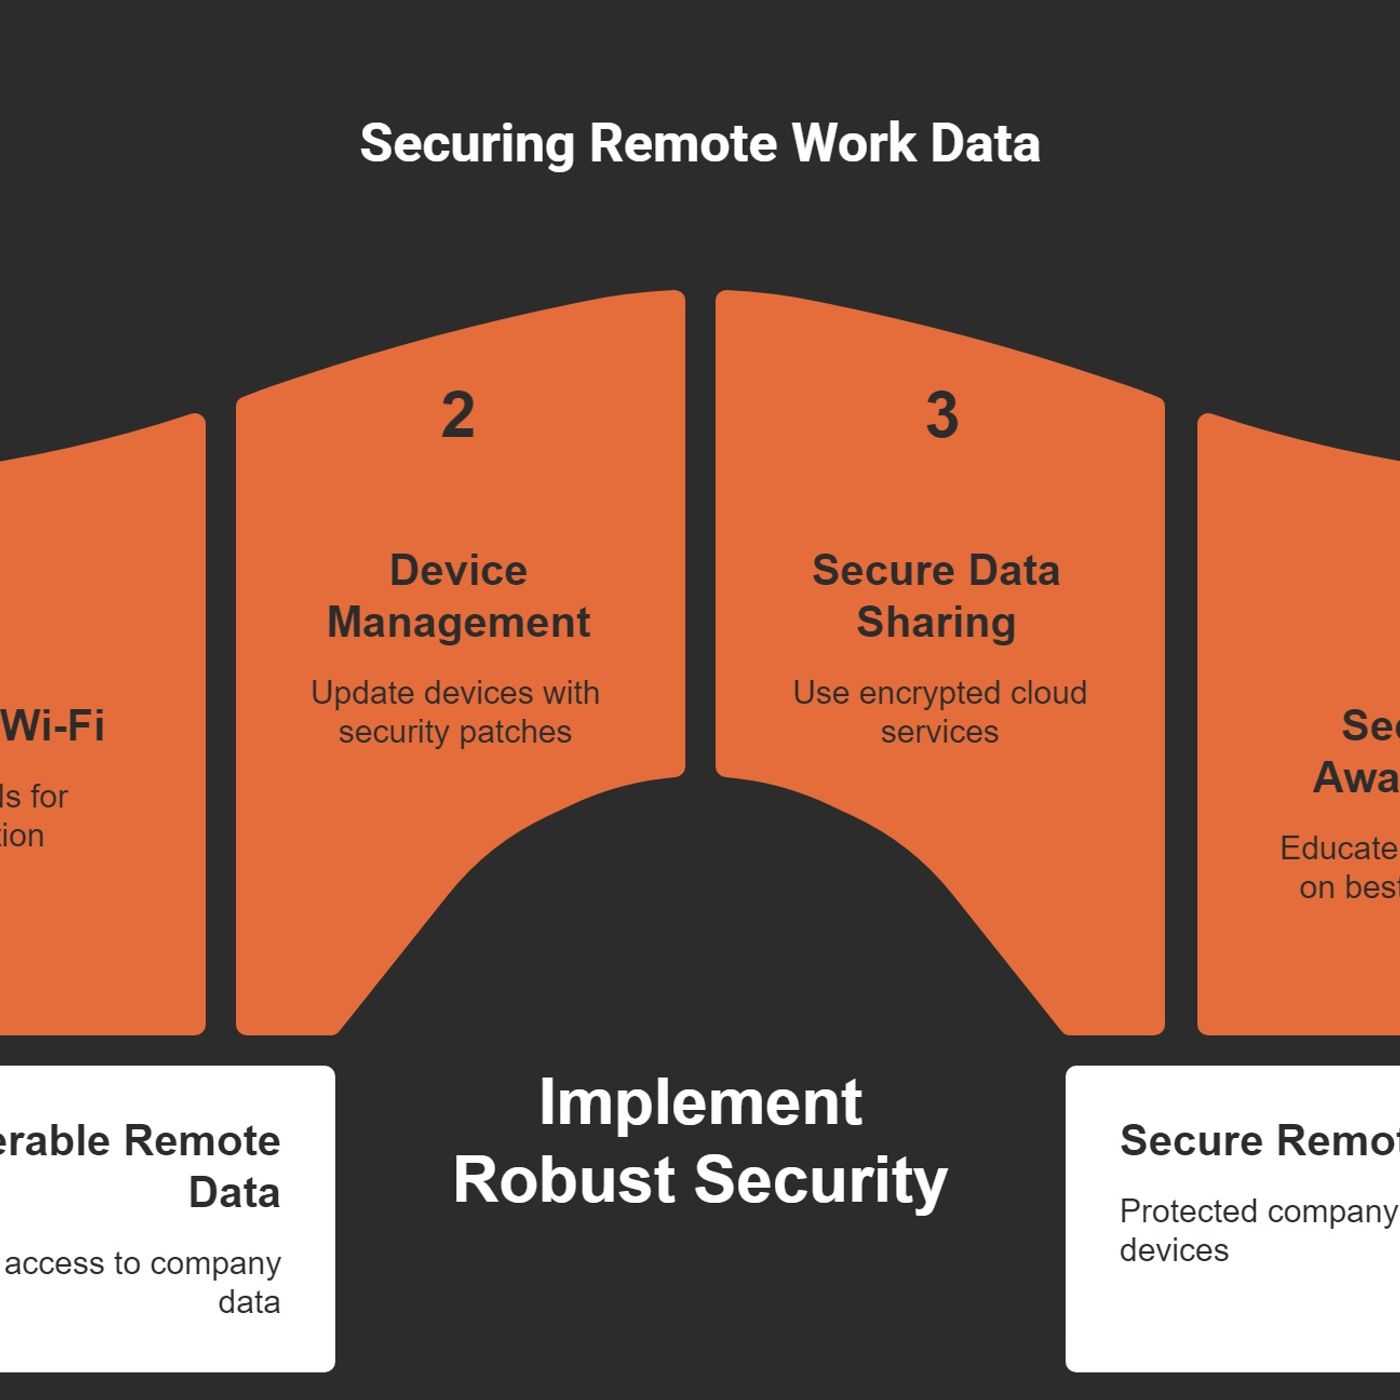
- Reti Wi-Fi non protette: quante volte hai preso il portatile e ti sei messo a lavorare al bar? Quelle reti pubbliche possono sembrare comode, ma sono punti di accesso ideali per gli hacker.
- Gestione dei dispositivi: spesso usiamo dispositivi personali per accedere ai file di lavoro. Questo solleva domande sui protocolli di sicurezza. I nostri dispositivi sono protetti da malware e virus?
- Condivisione dei dati: potremmo condividere file via email o servizi cloud senza pensare alle implicazioni per la sicurezza. È come lasciare la porta spalancata.
Esempi di violazioni quotidiane che avvengono fuori dall'ufficio
Le violazioni quotidiane sono più comuni di quanto pensiamo. Un incidente può accadere in un battito di ciglia. Immagina, ad esempio, di inviare un file riservato all'indirizzo email sbagliato. È un errore facile in cui tutti potremmo incorrere. Oppure considera questo: un collega accede al proprio account di lavoro in una biblioteca pubblica. Senza adeguate misure di sicurezza, espone involontariamente i dati aziendali a potenziali malintenzionati.
Secondo le statistiche recenti, le fughe di dati da connessioni Wi-Fi non protette sono aumentate vertiginosamente. Anzi, gli esperti prevedono che entro il 2025 il costo della criminalità informatica supererà i dieci trilioni di dollari all'anno. Una cifra impressionante!
Idee sbagliate sulla sicurezza negli ambienti di lavoro remoto
Spesso abbiamo idee sbagliate sulla sicurezza quando lavoriamo da remoto. Una credenza diffusa è che lavorare da casa sia intrinsecamente più sicuro che lavorare in ufficio. Ma è davvero così? Assolutamente no! Anzi, può essere vero il contrario. Molti pensano che la rete di casa sia sicura perché ha una password. Tuttavia, molti router domestici non dispongono di funzionalità di sicurezza robuste.
Un'altra idea sbagliata è che la sicurezza sia di esclusiva responsabilità del reparto IT. Ma tutti abbiamo un ruolo nella protezione dei dati sensibili. È come uno sport di squadra: se un giocatore sbaglia, ne risente l'intera squadra. La verità è che «oggi i dipendenti si aspettano di accedere ai file e agli strumenti aziendali da qualsiasi luogo». Questa aspettativa significa che dobbiamo essere tutti vigili.
Testimonianze di professionisti che hanno vissuto in prima persona una violazione
Ti racconto una storia. Un mio amico, un graphic designer, stava lavorando a un progetto per un cliente importante. Usava il proprio portatile personale, che non era aggiornato con le patch di sicurezza. Un giorno ha ricevuto una strana email con un allegato. Per curiosità, l'ha aperto. È stato allora che tutto è andato storto. Il portatile era infettato da un ransomware, che lo ha escluso dai propri file. Questo episodio non è stato solo costoso, ma ha anche danneggiato la sua reputazione professionale.
Un altro professionista con cui ho parlato mi ha raccontato di aver perso informazioni cruciali sui clienti quando ha lasciato il portatile incustodito in un bar. Un ladro lo ha afferrato in pochi secondi. La violazione dei dati non gli è costata solo il lavoro, ma anche la fiducia dei clienti. Queste storie ci ricordano che la sicurezza non può essere un ripensamento.
Mentre ci muoviamo in questa nuova era del lavoro da remoto, dobbiamo ricordare che il passaggio al lavoro da remoto ha creato uno scenario in cui i dati sensibili sono accessibili e, paradossalmente, più vulnerabili che mai. Comprendere queste sfide è il primo passo per proteggere noi stessi e le nostre aziende.
Non possiamo più permetterci di essere compiacenti in materia di sicurezza. Dobbiamo restare proattivi, informarci sulle migliori pratiche e promuovere una cultura della consapevolezza sulla sicurezza. Il momento di agire è adesso. Quanto è sicuro il tuo spazio di lavoro remoto?
Il modello di responsabilità condivisa nel cloud
Quando ci addentriamo nel cloud, è essenziale comprendere il modello di responsabilità condivisa. Questo modello definisce chi è responsabile di cosa in termini di sicurezza e conformità. I provider cloud come Microsoft Azure o AWS si occupano della sicurezza dell'infrastruttura. Ma che dire di noi, gli utenti? È qui che le cose possono complicarsi un po'.
Definire la responsabilità condivisa
Nella sua essenza, il modello di responsabilità condivisa stabilisce che la sicurezza è uno sforzo congiunto. I provider proteggono il cloud, mentre noi dobbiamo proteggere i nostri dati e le nostre applicazioni. Pensalo come a una casa: il padrone di casa garantisce che l'edificio sia sicuro, mentre tu chiudi porte e finestre. In questo modo, entrambe le parti hanno un ruolo nel mantenere sicura la proprietà.
- Responsabilità del provider cloud: gestiscono l'infrastruttura, la sicurezza fisica e garantiscono che i servizi siano attivi e funzionanti.
- Responsabilità dell'utente: dobbiamo gestire i nostri dati, gli accessi degli utenti e le configurazioni all'interno dei servizi cloud.
Errori comuni in cui incorrono le organizzazioni
Molte organizzazioni commettono l'errore di pensare che, una volta passate al cloud, la sicurezza sia garantita. È un'idea pericolosa. Anzi, oltre il 90% delle violazioni deriva da configurazioni errate o da errori degli utenti. Ci credi? Fa impressione pensare che la maggior parte dei problemi nasca da semplici sviste.
Tra gli errori più comuni ci sono la scarsa attenzione al controllo degli accessi e il mancato aggiornamento regolare delle configurazioni.
Conclusione
Come abbiamo visto in questo articolo, la sicurezza non è più solo una funzione IT di supporto; è un pilastro fondamentale delle moderne attività aziendali. Dalle impressionanti proiezioni finanziarie del cybercrime alla fragilità della fiducia dei clienti, fino alle vulnerabilità specifiche introdotte dal lavoro da remoto e dall'adozione del cloud, proteggere la tua organizzazione richiede un approccio proattivo e olistico. Una singola configurazione errata o una patch di sicurezza trascurata può causare danni finanziari e reputazionali catastrofici. Comprendendo framework come il modello di responsabilità condivisa e abbandonando la compiacenza tradizionale, possiamo proteggere meglio i nostri asset digitali. Per continuare il tuo percorso di apprendimento e acquisire una comprensione più solida di questi concetti essenziali, ascolta l'episodio correlato SC-900 Exam Prep Part 1/8: Security Fundamentals e preparati con le conoscenze necessarie per proteggere la tua organizzazione dalle fondamenta.