 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Wezwanie za 10 bilionów dolarów: dlaczego bezpieczeństwo to imperatyw biznesowy
By Mirko Peters ·
Witaj ponownie w naszej trwającej podróży po złożonym świecie nowoczesnej infrastruktury IT i ochrony danych. Kiedy zaczynałem poruszać się po świecie bezpieczeństwa IT, ogarniało mnie przytłaczające poczucie zagubienia…
Automatically translated with AI from the original post. Read the English original
Witaj ponownie w naszej trwającej podróży po złożonym świecie nowoczesnej infrastruktury IT i ochrony danych. Kiedy zaczynałem poruszać się po świecie bezpieczeństwa IT, ogarniało mnie przytłaczające poczucie zagubienia. Wraz z rozwojem usług chmurowych i przejściem na pracę zdalną ustalenie, jak chronić dane, przypominało układanie puzzli, do których brakowało części. W tym wpisie omawiamy podstawy zabezpieczeń Microsoft, analizując wnioski z kursu certyfikacyjnego SC-900. Pomoże on nie tylko osobom przygotowującym się do certyfikacji, ale także każdemu, kto chce zrozumieć, jak głęboko bezpieczeństwo i zgodność wpływają na nasze codzienne zadania zawodowe. Jeśli chcesz zgłębić te podstawowe zagadnienia, koniecznie zajrzyj do odcinka SC-900 Exam Prep Part 1/8: Security Fundamentals.
Konieczność bezpieczeństwa w erze cyfrowej
We współczesnym świecie bezpieczeństwo to nie tylko kwestia techniczna – to istotny problem biznesowy. Organizacje mierzą się z nowymi wyzwaniami w miarę jak coraz głębiej wchodzimy w erę cyfrową. Naruszenie bezpieczeństwa może mieć poważne konsekwencje, nie tylko finansowe, ale także dla zaufania klientów i reputacji firmy. Chcę razem z Tobą przyjrzeć się tym kluczowym aspektom cyfrowego bezpieczeństwa.
Finansowe skutki naruszeń bezpieczeństwa
Zacznijmy od liczb. Czy wiesz, że globalny koszt cyberprzestępczości ma według prognoz sięgnąć 10 bilionów dolarów do 2025 roku? Zastanów się nad tym przez chwilę. To oszałamiająca kwota, która pokazuje, jak poważne są te zagrożenia. Gdy firma doświadcza wycieku danych, skutki finansowe mogą być druzgocące:
- Natychmiastowe koszty związane z reagowaniem na incydent.
- Długotrwałe szkody wizerunkowe, które mogą obniżyć zaufanie klientów.
- Koszty prawne i potencjalne kary nakładane przez organy regulacyjne.
Wyobraź sobie teraz utratę wrażliwych danych klientów… Ile kosztowałaby ona Twoją organizację? To pytanie nie jest jedynie retoryczne – dla wielu firm stanowi wyraźny sygnał alarmowy. Jeśli argumenty finansowe nie są wystarczająco przekonujące, z pewnością przekonać powinno potencjalne uszkodzenie marki i lojalności klientów.
Dlaczego zaufanie jest fundamentem relacji z klientami
Zaufanie ma kluczowe znaczenie w każdej relacji z klientem. Gdy klienci przekazują swoje dane, oczekują, że zostaną one ochronione. Naruszenie bezpieczeństwa niszczy to zaufanie. To jak złamana obietnica. Po jego utracie odbudowanie go jest niezwykle trudne.
Firmy, które doświadczają wycieków danych, często ponoszą poważne szkody wizerunkowe. Według badań znaczny odsetek organizacji zgłasza utratę zaufania klientów po takich incydentach. Paradoksalnie firmy inwestujące w bezpieczeństwo częściej zyskują lojalność klientów. Dlatego inwestycja w solidne zabezpieczenia to nie tylko kwestia zgodności z przepisami – to ochrona najcenniejszego zasobu, jakim są Twoi klienci.
Rosnące zagrożenia cybernetyczne w połączonym świecie
Im bardziej jesteśmy ze sobą połączeni, tym bardziej niepokojący staje się wzrost zagrożeń cybernetycznych. Od ataków phishingowych po ransomware – krajobraz zagrożeń stale ewoluuje. Pandemia przyspieszyła przejście na pracę zdalną, otwierając cyberprzestępcom kolejne furtki. Kluczowe jest uświadomienie sobie, że w tym cyfrowym środowisku każdy punkt końcowy może stanowić potencjalną lukę.
Musimy zachować czujność. Organizacje powinny pielęgnować kulturę świadomości cyberbezpieczeństwa. Szkolenie pracowników z najnowszych zagrożeń może być pierwszą linią obrony. Każdy ma swój udział w ochronie danych organizacji.
Rzeczywiste przykłady wycieków danych
Przyjrzyjmy się kilku wstrząsającym przykładom. Firmy takie jak Equifax i Target doświadczyły masowych wycieków danych, w wyniku których wykradziono miliony rekordów. Konsekwencje dla tych firm obejmowały wysokie kary, batalie prawne i gwałtowny spadek kursu akcji. Gdyby priorytetem było bezpieczeństwo, czy udałoby się uniknąć tych strat?
Te przykłady są stałym przypomnieniem, że nie możemy być samozadowoleni. Wycieki to nie tylko nagłówki w wiadomościach – to realni ludzie, których dotknęła utrata ich danych osobowych.
Złudne poczucie bezpieczeństwa przy tradycyjnych praktykach
Wiele firm polega na przestarzałych praktykach bezpieczeństwa, sądząc, że są bezpieczne. To założenie może być niebezpieczne. Poleganie wyłącznie na zaporach sieciowych i oprogramowaniu antywirusowym już nie wystarcza. Zagrożenia cybernetyczne stały się bardziej wyrafinowane, a nasza obrona musi być taka sama.
Musimy zakwestionować przekonanie, że nasze tradycyjne praktyki zapewniają pełną ochronę. Nadszedł czas, by przyjąć bardziej proaktywne podejście. Wdrażanie zaawansowanych środków bezpieczeństwa, takich jak uwierzytelnianie wieloskładnikowe i regularne audyty bezpieczeństwa, powinno być bezwzględnym wymogiem.
Podsumowując, nie sposób przecenić pilności wzmocnienia środków bezpieczeństwa. Poruszając się po tym cyfrowym krajobrazie, widać wyraźnie, że stawka jest wysoka. Organizacje muszą uświadomić sobie, że bezpieczeństwo to nie tylko problem działu IT – to kompleksowy imperatyw biznesowy, który bezpośrednio wpływa na wiarygodność i zaufanie.
Utrata kontroli: nowa era pracy zdalnej
Praca zdalna diametralnie zmieniła nasze życie zawodowe. Otworzyła przed nami świat możliwości, pozwalając pracować z dowolnego miejsca. Ta swoboda ma jednak swoją cenę. Pytanie brzmi: jak bezpieczne są nasze dane, gdy pracujemy z domu, z kawiarni, a nawet w podróży?
Wyzwania związane ze zdalnym dostępem do danych firmy
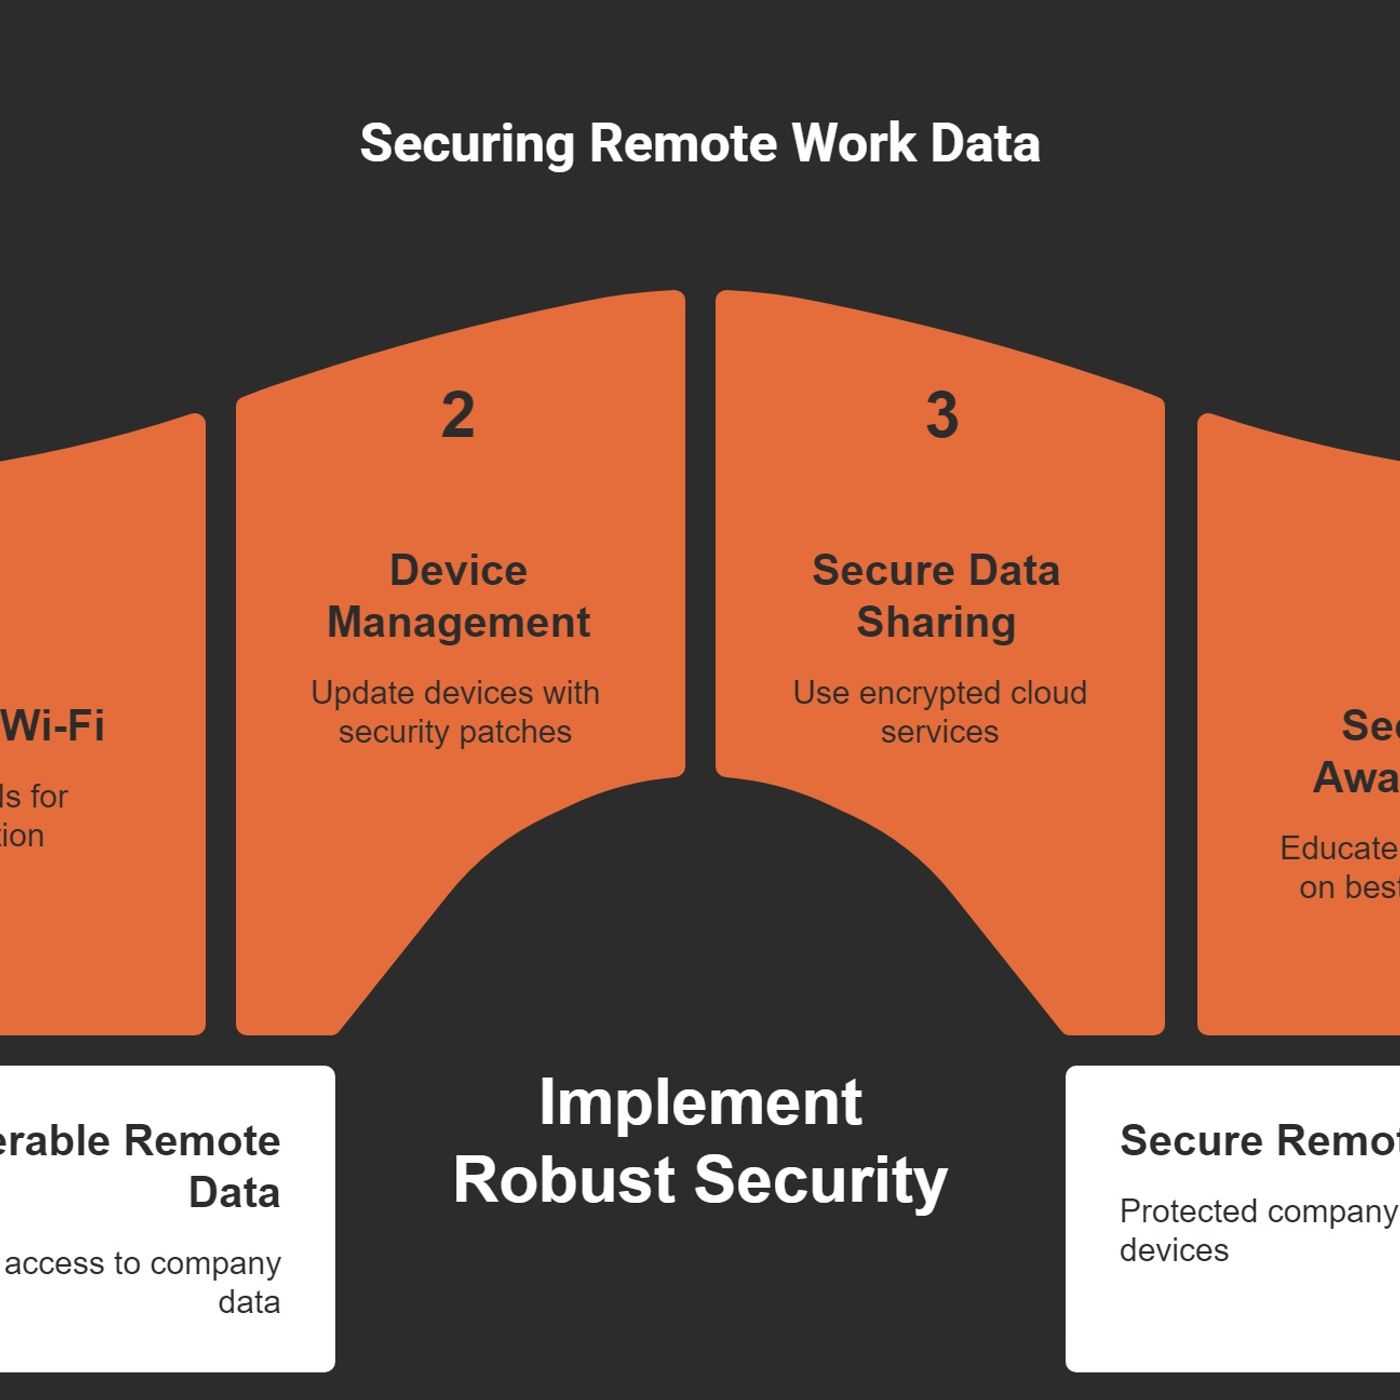
Jednym z największych wyzwań kultury pracy zdalnej jest dostęp do danych firmowych. Kiedy jesteśmy w biurze, dane są często bezpiecznie zamknięte za zaporami sieciowymi i pod opieką zespołów bezpieczeństwa. Gdy pracujemy zdalnie, często uzyskujemy dostęp do tych wrażliwych informacji w mniej bezpiecznych sieciach. To naraża nas na potencjalne zagrożenia.
- Niezabezpieczone sieci Wi-Fi: ile razy chwyciłeś laptopa i poszedłeś do kawiarni? Publiczne sieci mogą wydawać się wygodne, ale są prawdziwymi punktami zbiórki hakerów.
- Zarządzanie urządzeniami: często korzystamy z urządzeń prywatnych, aby uzyskać dostęp do plików służbowych. Rodzi to pytania o protokoły bezpieczeństwa. Czy nasze urządzenia są chronione przed złośliwym oprogramowaniem i wirusami?
- Udostępnianie danych: pliki wysyłamy pocztą e-mail lub udostępniamy w usługach chmurowych, nie zastanawiając się nad konsekwencjami dla bezpieczeństwa. To tak, jakby zostawić szeroko otwarte drzwi.
Przykłady codziennych naruszeń poza biurem
Codzienne naruszenia zdarzają się częściej, niż nam się wydaje. Incydent może wydarzyć się w mgnieniu oka. Wyobraźmy sobie, że wysyłamy poufny plik na niewłaściwy adres e-mail. To łatwy błąd, który każdy z nas mógłby popełnić. Albo weźmy taki przykład: współpracownik loguje się na swoje służbowe konto w publicznej bibliotece. Bez odpowiednich zabezpieczeń nieumyślnie naraża dane firmy na ataki potencjalnych napastników.
Według najnowszych statystyk wycieki danych z niezabezpieczonych połączeń Wi-Fi gwałtownie wzrosły. Eksperci przewidują, że do 2025 roku koszty cyberprzestępczości przekroczą rocznie dziesięć bilionów dolarów. To oszałamiająca liczba!
Błędne przekonania o bezpieczeństwie w środowisku pracy zdalnej
Podczas pracy zdalnej często mamy błędne przekonania na temat bezpieczeństwa. Powszechnie panuje opinia, że praca z domu jest z natury bezpieczniejsza niż praca w biurze. Czy to prawda? Ależ skąd! Wręcz przeciwnie, może być dokładnie odwrotnie. Wiele osób sądzi, że ich domowe sieci są bezpieczne, bo mają hasło. Tymczasem wiele domowych routerów nie oferuje solidnych funkcji zabezpieczeń.
Kolejnym błędnym przekonaniem jest to, że bezpieczeństwo to wyłącznie odpowiedzialność działu IT. Tymczasem każdy z nas odgrywa rolę w ochronie danych wrażliwych. To jak gra zespołowa: jeśli jeden zawodnik zawiedzie, cała drużyna za to płaci. Prawda jest taka, że „pracownicy oczekują dziś dostępu do plików i narzędzi firmowych z dowolnego miejsca”. Ten oczekiwany stan rzeczy oznacza, że wszyscy musimy zachować czujność.
Relacje specjalistów, którzy na własnej skórze doświadczyli naruszeń
Opowiem wam pewną historię. Mój znajomy, grafik komputerowy, pracował nad projektem dla dużego klienta. Korzystał z prywatnego laptopa, na którym nie zainstalowano aktualnych poprawek bezpieczeństwa. Pewnego dnia otrzymał podejrzany e-mail z załącznikiem. Z ciekawości go otworzył. Wtedy wszystko poszło nie tak. Laptop został zainfekowany ransomware, który zablokował mu dostęp do plików. Incydent ten był nie tylko kosztowny, ale także zaszkodził jego reputacji zawodowej.
Inny specjalista, z którym rozmawiałem, opowiedział, jak stracił kluczowe dane klientów, kiedy zostawił laptopa bez nadzoru w kawiarni. Złodziej zabrał go w kilka sekund. Wyciek danych kosztował go nie tylko pracę, ale także zaufanie klientów. Te historie przypominają, że bezpieczeństwa nie można traktować jako dodatku.
Pracując w tej nowej erze pracy zdalnej, musimy pamiętać, że przejście na pracę zdalną stworzyło środowisko, w którym wrażliwe dane są dostępne, a paradoksalnie – bardziej narażone niż kiedykolwiek. Zrozumienie tych wyzwań to pierwszy krok do ochrony siebie i naszych firm.
Nie możemy już pozwolić sobie na samozadowolenie w kwestii bezpieczeństwa. Musimy zachować proaktywność, edukować się w zakresie najlepszych praktyk i budować kulturę świadomości bezpieczeństwa. Czas na działanie jest teraz. Jak bezpieczne jest Twoje zdalne miejsce pracy?
Model współodpowiedzialności w chmurze
Zanim zagłębimy się w chmurę, warto zrozumieć model współodpowiedzialności. Określa on, kto odpowiada za co w zakresie bezpieczeństwa i zgodności. Dostawcy chmury, tacy jak Microsoft Azure czy AWS, zajmują się bezpieczeństwem infrastruktury. Ale co z nami, użytkownikami? Tu sprawy stają się nieco mniej oczywiste.
Definiowanie współodpowiedzialności
W swojej istocie model współodpowiedzialności zakłada, że bezpieczeństwo to wspólne zadanie. Dostawcy zabezpieczają chmurę, ale my musimy zabezpieczyć nasze dane i aplikacje. Wyobraź sobie dom: właściciel budynku dba o to, by budynek był bezpieczny, a Ty zamykasz drzwi i okna. Dzięki temu obie strony mają swój udział w zabezpieczeniu nieruchomości.
- Obowiązki dostawcy chmury: zarządzanie infrastrukturą, bezpieczeństwo fizyczne oraz zapewnienie, że usługi działają i są dostępne.
- Obowiązki użytkownika: zarządzanie danymi, dostępem użytkowników i konfiguracjami w usługach chmurowych.
Typowe pułapki, na które napotykają organizacje
Wiele organizacji popełnia błąd, zakładając, że po przeniesieniu do chmury bezpieczeństwo jest już zapewnione. To niebezpieczne złudzenie. Co więcej, ponad 90% naruszeń bezpieczeństwa wynika z błędnej konfiguracji lub błędu użytkownika. Czy można w to uwierzyć? Aż trudno pomyśleć, że większość problemów wynika z prostych pomyłek.
Do typowych pułapek należą m.in. ignorowanie kontroli dostępu oraz brak regularnej aktualizacji konfiguracji.
Podsumowanie
Jak pokazaliśmy w tym wpisie, bezpieczeństwo nie jest już tylko drugoplanową funkcją IT; jest fundamentem nowoczesnej działalności biznesowej. Od zatrważających prognoz dotyczących cyberprzestępczości i kruchości zaufania klientów, po specyficzne podatności wprowadzane przez pracę zdalną i adopcję chmury – ochrona organizacji wymaga proaktywnego i całościowego podejścia. Jedna błędna konfiguracja lub przeoczona poprawka zabezpieczeń może prowadzić do katastrofalnych skutków finansowych i wizerunkowych. Rozumiejąc takie ramy jak model współodpowiedzialności i odchodząc od tradycyjnego samozadowolenia, lepiej chronimy nasze zasoby cyfrowe. Aby kontynuować naukę i lepiej opanować te podstawowe zagadnienia, koniecznie posłuchaj towarzyszącego odcinka SC-900 Exam Prep Part 1/8: Security Fundamentals i zdobądź wiedzę potrzebną do zabezpieczenia organizacji od podstaw.