 NL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
De wake-up call van 10 biljoen dollar: waarom beveiliging een zakelijke noodzaak is
By Mirko Peters ·
Welkom terug bij onze doorlopende reis door de complexe wereld van moderne IT-infrastructuur en gegevensbescherming. Toen ik voor het eerst de wereld van IT-beveiliging begon te verkennen…
Automatically translated with AI from the original post. Read the English original
Welkom terug op onze doorlopende reis door de complexe wereld van moderne IT-infrastructuur en gegevensbescherming. Toen ik voor het eerst mijn weg zocht in de wereld van IT-beveiliging, voelde ik me overweldigd door verwarring. Met de opkomst van clouddiensten en de verschuiving naar remote werken voelde het uitzoeken hoe je gegevens beschermt als een puzzel waarvan niet alle stukjes aanwezig zijn. In deze blog bespreken we de basisbeginselen van Microsoft Security, aan de hand van inzichten uit de SC-900-certificeringscursus. Dat is niet alleen bedoeld voor wie zich voorbereidt op het examen, maar ook voor iedereen die wil begrijpen hoe diep beveiliging en compliance ons dagelijks werk raken. Wil je deze basisconcepten verder verdiepen? Bekijk dan zeker onze aflevering SC-900 Exam Prep Part 1/8: Security Fundamentals.
De noodzaak van beveiliging in het digitale tijdperk
In de huidige wereld is beveiliging niet alleen een technisch vraagstuk, maar een wezenlijke zakelijke zorg. Organisaties worden geconfronteerd met nieuwe uitdagingen nu we steeds dieper in het digitale tijdperk doordringen. Een beveiligingsincident kan ernstige gevolgen hebben, niet alleen financieel, maar ook voor het vertrouwen van klanten en de reputatie. Ik wil met jou deze cruciale aspecten van digitale beveiliging verkennen.
De financiële gevolgen van beveiligingsincidenten begrijpen
Laten we eerst eens kijken naar de cijfers. Wist je dat de wereldwijde kosten van cybercriminaliteit naar verwachting oplopen tot 10 biljoen dollar in 2025? Denk er even over na. Dat is een schrikbarend bedrag en het laat zien hoe serieus deze dreigingen zijn. Wanneer een bedrijf een datalek meemaakt, kunnen de financiële gevolgen verwoestend zijn:
- Directe kosten voor het afhandelen van het incident.
- Langdurige reputatieschade die het vertrouwen van klanten kan verminderen.
- Juridische kosten en mogelijke boetes van toezichthouders.
Stel je nu eens voor dat je gevoelige klantgegevens kwijtraakt... Wat zou dat je organisatie kosten? Deze vraag is niet alleen retorisch; voor veel bedrijven is het een wake-up call. Als de financiële gevolgen nog niet overtuigend genoeg zijn, dan zouden de potentiële schade aan je merk en de loyaliteit van klanten dat wel moeten zijn.
Waarom vertrouwen de hoeksteen is van klantrelaties
Vertrouwen is essentieel in elke klantrelatie. Wanneer klanten hun gegevens delen, verwachten ze dat die worden beschermd. Een datalek breekt dat vertrouwen. Het voelt als een gebroken belofte. Eenmaal verloren, is het bijzonder moeilijk om het weer op te bouwen.
Bedrijven die te maken krijgen met datalekken lopen vaak ernstige reputatieschade op. Volgens onderzoeken meldt een aanzienlijk percentage van de organisaties dat het vertrouwen van klanten na zulke incidenten is afgenomen. Ironisch genoeg zijn het juist de bedrijven die investeren in beveiliging die vaker klantloyaliteit winnen. Investeren in robuuste beveiligingsmaatregelen gaat dus niet alleen over compliance; het gaat over het beschermen van je meest waardevolle bezit: je klanten.
De opkomst van cyberdreigingen in een verbonden wereld
Naarmate we steeds meer met elkaar verbonden raken, blijft de opkomst van cyberdreigingen zorgwekkend. Van phishingaanvallen tot ransomware: het landschap verandert voortdurend. De pandemie heeft de overgang naar remote werken versneld en daarmee meer deuren geopend voor cybercriminelen. Het is belangrijk om te beseffen dat in dit digitale landschap elk eindpunt een kwetsbaarheid kan zijn.
We moeten waakzaam blijven. Organisaties moeten een cultuur van cyberbewustzijn stimuleren. Medewerkers trainen over de nieuwste dreigingen kan de eerste verdedigingslinie zijn. Iedereen speelt een rol in het beschermen van de gegevens van de organisatie.
Praktijkvoorbeelden van datalekken
Laten we een paar opvallende voorbeelden bekijken. Bedrijven als Equifax en Target hebben enorme datalekken gehad, waarbij miljoenen gegevens zijn gestolen. De gevolgen voor deze bedrijven waren onder meer forse boetes, juridische procedures en een sterke daling van de aandelenkoers. Als ze hadden voorrang gegeven aan beveiliging, hadden ze deze schade dan kunnen voorkomen?
Deze voorbeelden zijn een constante herinnering: we mogen niet zelfgenoegzaam worden. Datalekken zijn geen krantenkoppen alleen; ze gaan over echte mensen die de gevolgen ondervinden van het verlies van hun persoonlijke gegevens.
Het valse gevoel van veiligheid bij traditionele werkwijzen
Veel bedrijven vertrouwen op verouderde beveiligingspraktijken en denken dat ze daarmee veilig zijn. Die aanname kan gevaarlijk zijn. Alleen vertrouwen op firewalls en antivirussoftware is niet meer genoeg. Cyberdreigingen zijn geavanceerder geworden, en onze verdediging moet dat ook worden.
We moeten de gedachte loslaten dat onze traditionele aanpak volledige bescherming biedt. Het is tijd voor een proactievere aanpak. Geavanceerde beveiligingsmaatregelen, zoals multifactorauthenticatie en regelmatige beveiligingsaudits, zouden niet onderhandelbaar moeten zijn.
Kortom, het belang van strengere beveiligingsmaatregelen kan niet genoeg worden benadrukt. Terwijl we door dit digitale landschap navigeren, is duidelijk dat er veel op het spel staat. Organisaties moeten inzien dat beveiliging niet alleen een IT-probleem is, maar een allesomvattend bedrijfsbelang dat direct invloed heeft op geloofwaardigheid en vertrouwen.
Verlies van controle: het nieuwe tijdperk van thuiswerken
Thuiswerken heeft onze professionele leven enorm veranderd. Het heeft een wereld aan mogelijkheden geopend, waarbij we vanaf elke plek kunnen werken. Maar deze vrijheid heeft ook een prijs. De vraag is: hoe veilig zijn onze gegevens als we thuis werken, in het koffiehuis of zelfs onderweg?
Uitdagingen bij toegang tot bedrijfsgegevens op afstand
Een van de grootste uitdagingen in een cultuur van thuiswerken is de toegang tot bedrijfsgegevens. Op kantoor zijn gevoelige gegevens vaak veilig opgeslagen achter firewalls en door beveiligingsteams beschermd. Wanneer we op afstand werken, openen we deze gevoelige informatie echter vaak via minder veilige netwerken. Dat maakt ons kwetsbaar voor mogelijke dreigingen.
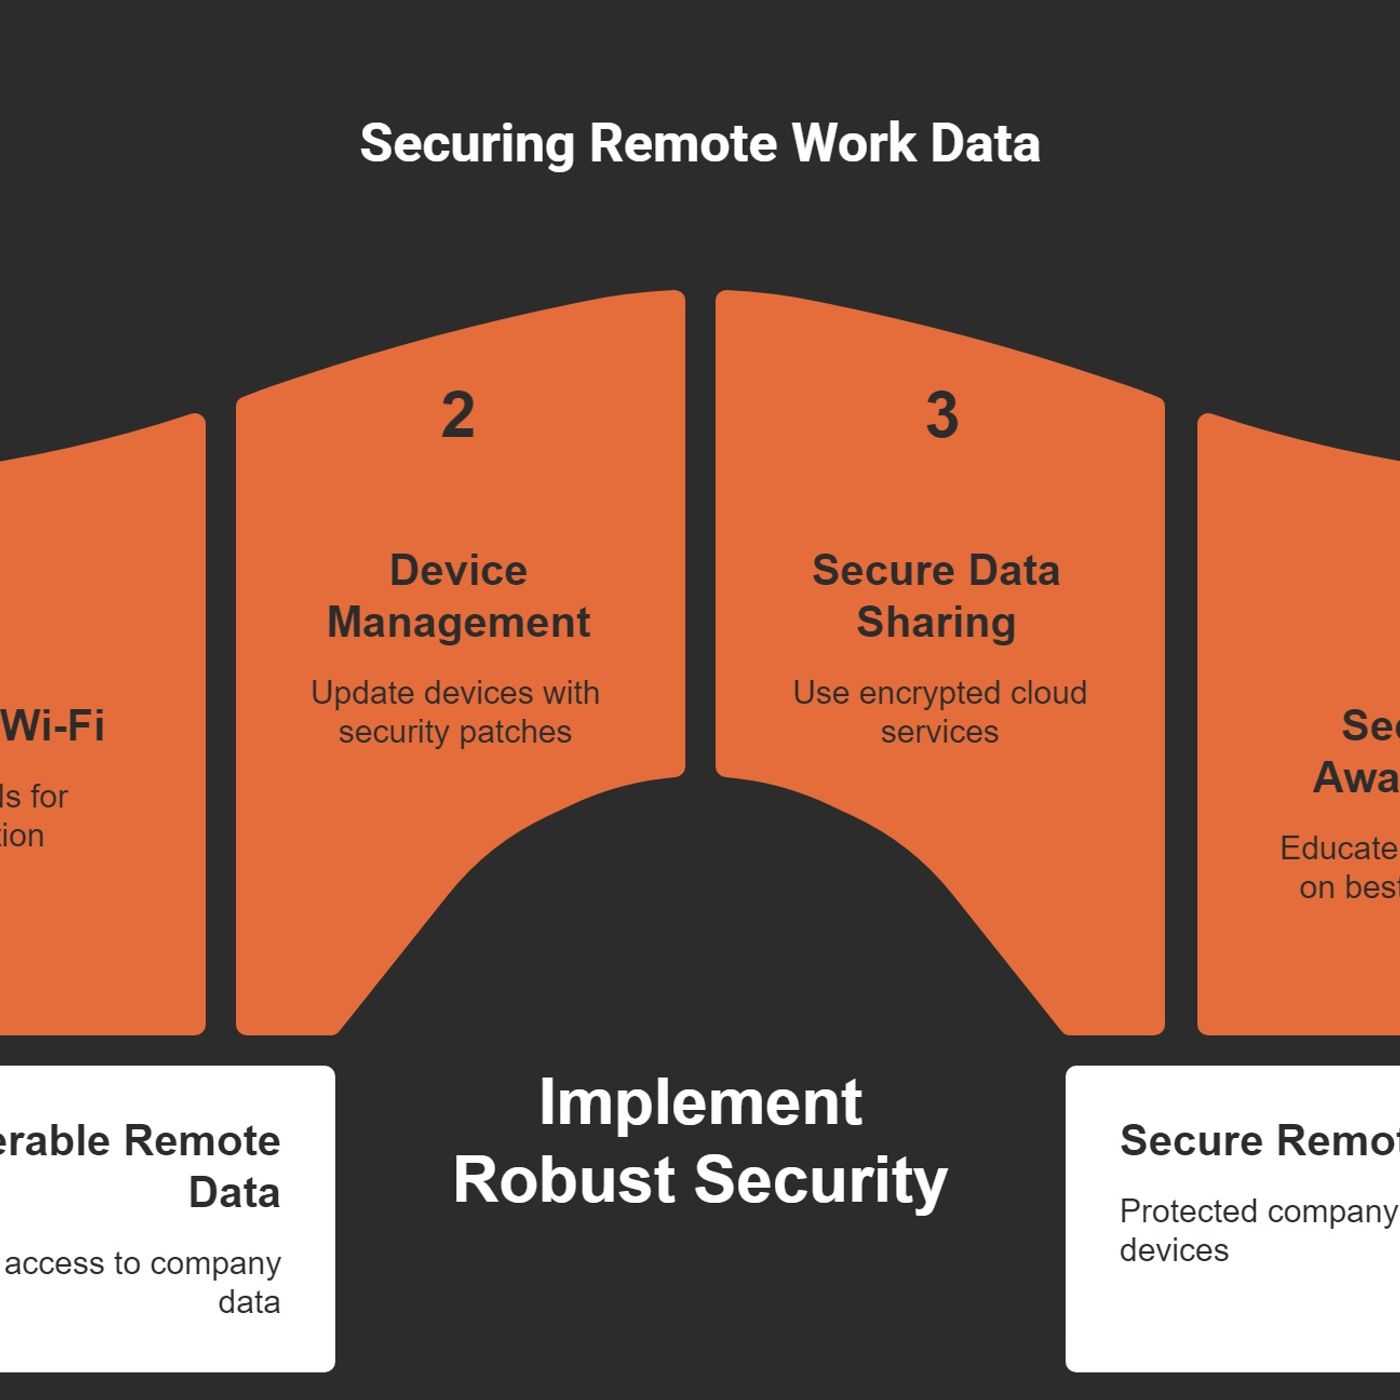
- Onbeveiligde wifi-netwerken: hoe vaak heb jij je laptop al meegenomen naar een café? Die openbare netwerken lijken misschien handig, maar het zijn broeinesten voor hackers.
- Apparaatbeheer: we gebruiken vaak privéapparaten om toegang te krijgen tot werkbestanden. Dat roept vragen op over beveiligingsprotocollen. Zijn onze apparaten beschermd tegen malware en virussen?
- Gegevens delen: we delen bestanden misschien via e-mail of clouddiensten zonder na te denken over de beveiligingsrisico's. Het is alsof je de deur wagenwijd open laat staan.
Voorbeelden van dagelijkse datalekken buiten het kantoor
Dagelijkse datalekken komen vaker voor dan we denken. Een incident kan in een oogwenk gebeuren. Stel je bijvoorbeeld voor dat je een gevoelig bestand naar het verkeerde e-mailadres stuurt. Het is een makkelijke fout die we allemaal kunnen maken. Of neem dit voorbeeld: een collega logt in op zijn werkaccount in een openbare bibliotheek. Zonder goede beveiligingsmaatregelen stelt hij bedrijfsgegevens onbedoeld bloot aan mogelijke aanvallers.
Volgens recente statistieken zijn datalekken via onbeveiligde wifi-verbindingen fors toegenomen. Deskundigen voorspellen zelfs dat de kosten van cybercriminaliteit in 2025 jaarlijks meer dan tien biljoen dollar zullen bedragen. Een duizelingwekkend bedrag!
Misverstanden over beveiliging in thuiswerkomgevingen
We hebben vaak verkeerde ideeën over beveiliging wanneer we op afstand werken. Een veelgehoorde opvatting is dat thuiswerken per definitie veiliger is dan werken op kantoor. Maar klopt dat? Helemaal niet! Sterker nog, het tegenovergestelde kan waar zijn. Veel mensen denken dat hun thuisnetwerk veilig is omdat er een wachtwoord op zit. Veel thuisrouters hebben echter geen sterke beveiligingsfuncties.
Een ander misverstand is dat beveiliging uitsluitend de verantwoordelijkheid van de IT-afdeling is. Maar we spelen allemaal een rol in het beschermen van gevoelige gegevens. Het is als een teamsport: als één speler een fout maakt, lijdt het hele team eronder. De waarheid is dat ‘medewerkers tegenwoordig verwachten dat ze vanaf elke plek toegang hebben tot bedrijfsbestanden en -tools.’ Die verwachting betekent dat we allemaal alert moeten zijn.
Verhalen van professionals die zelf een datalek meemaakten
Laat me een verhaal vertellen. Een vriend van mij, grafisch ontwerper, werkte aan een project voor een grote klant. Hij gebruikte zijn privélaptop, die niet up-to-date was met beveiligingspatches. Op een dag ontving hij een vreemde e-mail met een bijlage. Uit nieuwsgierigheid opende hij die. Toen ging het mis. Zijn laptop was besmet met ransomware en hij kon niet meer bij zijn bestanden. Dit incident was niet alleen kostbaar, maar ook schadelijk voor zijn professionele reputatie.
Een andere professional die ik sprak, vertelde hoe ze belangrijke klantgegevens kwijtraakte toen ze haar laptop onbeheerd achterliet in een koffiehuis. Een dief pakte hem in een paar seconden. Het datalek kostte haar niet alleen haar baan, maar ook het vertrouwen van haar klanten. Deze verhalen laten zien dat beveiliging nooit iets is om er later aan toe te voegen.
Terwijl we deze nieuwe era van remote work verkennen, moeten we onthouden dat de overstap naar remote werken een landschap heeft gecreëerd waarin gevoelige gegevens weliswaar toegankelijk zijn, maar paradoxaal genoeg kwetsbaarder dan ooit. Inzicht in deze uitdagingen is de eerste stap om onszelf en onze bedrijven te beschermen.
We kunnen ons niet langer veroorloven om achteloos te zijn op het gebied van beveiliging. We moeten proactief blijven, ons verdiepen in best practices en een cultuur van beveiligingsbewustzijn stimuleren. Het is nu tijd voor actie. Hoe veilig is jouw remote werkplek?
Het Shared Responsibility Model in de cloud
Zodra we de cloud in duiken, is het essentieel om het shared responsibility model te begrijpen. Dit model bepaalt wie waarvoor verantwoordelijk is op het gebied van beveiliging en compliance. Cloudproviders zoals Microsoft Azure of AWS zorgen voor de beveiliging van de infrastructuur. Maar wat met ons, de gebruikers? Daar wordt het wat ingewikkelder.
Het Shared Responsibility Model definiëren
In de kern betekent het shared responsibility model dat beveiliging een gezamenlijke inspanning is. Providers beveiligen de cloud, maar wij moeten onze data en applicaties beveiligen. Denk eraan als een huis: de verhuurder zorgt ervoor dat het gebouw veilig is, terwijl jij de deuren en ramen op slot doet. Zo speelt elke partij een rol in het veilig houden van het pand.
- Verantwoordelijkheden van de cloudprovider: zij beheren de infrastructuur, de fysieke beveiliging en zorgen ervoor dat de diensten draaien.
- Verantwoordelijkheden van de gebruiker: wij beheren onze data, gebruikerstoegang en configuraties binnen de clouddiensten.
Veelvoorkomende valkuilen voor organisaties
Veel organisaties maken de fout te denken dat beveiliging geregeld is zodra ze naar de cloud gaan. Dat is een gevaarlijke misvatting. Sterker nog, meer dan 90% van de datalekken is het gevolg van een verkeerde configuratie of menselijke fout. Kun je het geloven? Het is schokkend om te bedenken dat de meeste problemen ontstaan door simpele fouten.
Enkele veelvoorkomende valkuilen zijn het negeren van toegangsbeheer en het niet regelmatig bijwerken van configuraties.
Conclusie
Zoals we in dit artikel hebben verkend, is beveiliging niet langer alleen een bijzaak van IT; het is een fundament van moderne bedrijfsvoering. Van de verbijsterende financiële prognoses van cybercriminaliteit en de broosheid van klantvertrouwen tot de specifieke kwetsbaarheden die remote werken en cloudadoptie met zich meebrengen: je organisatie beschermen vraagt om een proactieve en holistische aanpak. Eén verkeerde configuratie of één over het hoofd geziene beveiligingsupdate kan leiden tot catastrofale financiële en reputatieschade. Door kaders als het shared responsibility model te begrijpen en af te stappen van traditionele achteloosheid, kunnen we onze digitale assets beter beschermen. Wil je verder leren en deze essentiële concepten beter begrijpen, luister dan zeker naar de bijbehorende aflevering SC-900 Exam Prep Part 1/8: Security Fundamentals en wapen jezelf met de kennis die nodig is om je organisatie van de grond af aan te beveiligen.