 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
שליטה בממשל ענן: מדוע Azure Policy הוא החבר הכי טוב שלך
By Mirko Peters ·
ברוכים השבים לבלוג המלווה לפודקאסט! בעולם שבו טכנולוגיית הענן ממשיכה להתרחב בקצב מסחרר, הבנה של האופן שבו לנהל, לאבטח ולשלוט בסביבה שלכם בצורה יעילה חשובה מתמיד. כאשר Azure מחזיק בנתח שוק עצום בשוק הענן הארגוני, ארגונים בכל מקום מעבירים עומסי עבודה במהירות, מעדכנים יישומים ומעצימים צוותי פיתוח. אולם, הקצב הזה מביא לעיתים קרובות עמו אתגר נסתר: סטייה בתצורה, עלויות ענן שמזנקות, ונקודות עיוורון בתחום
Automatically translated with AI from the original post. Read the English original
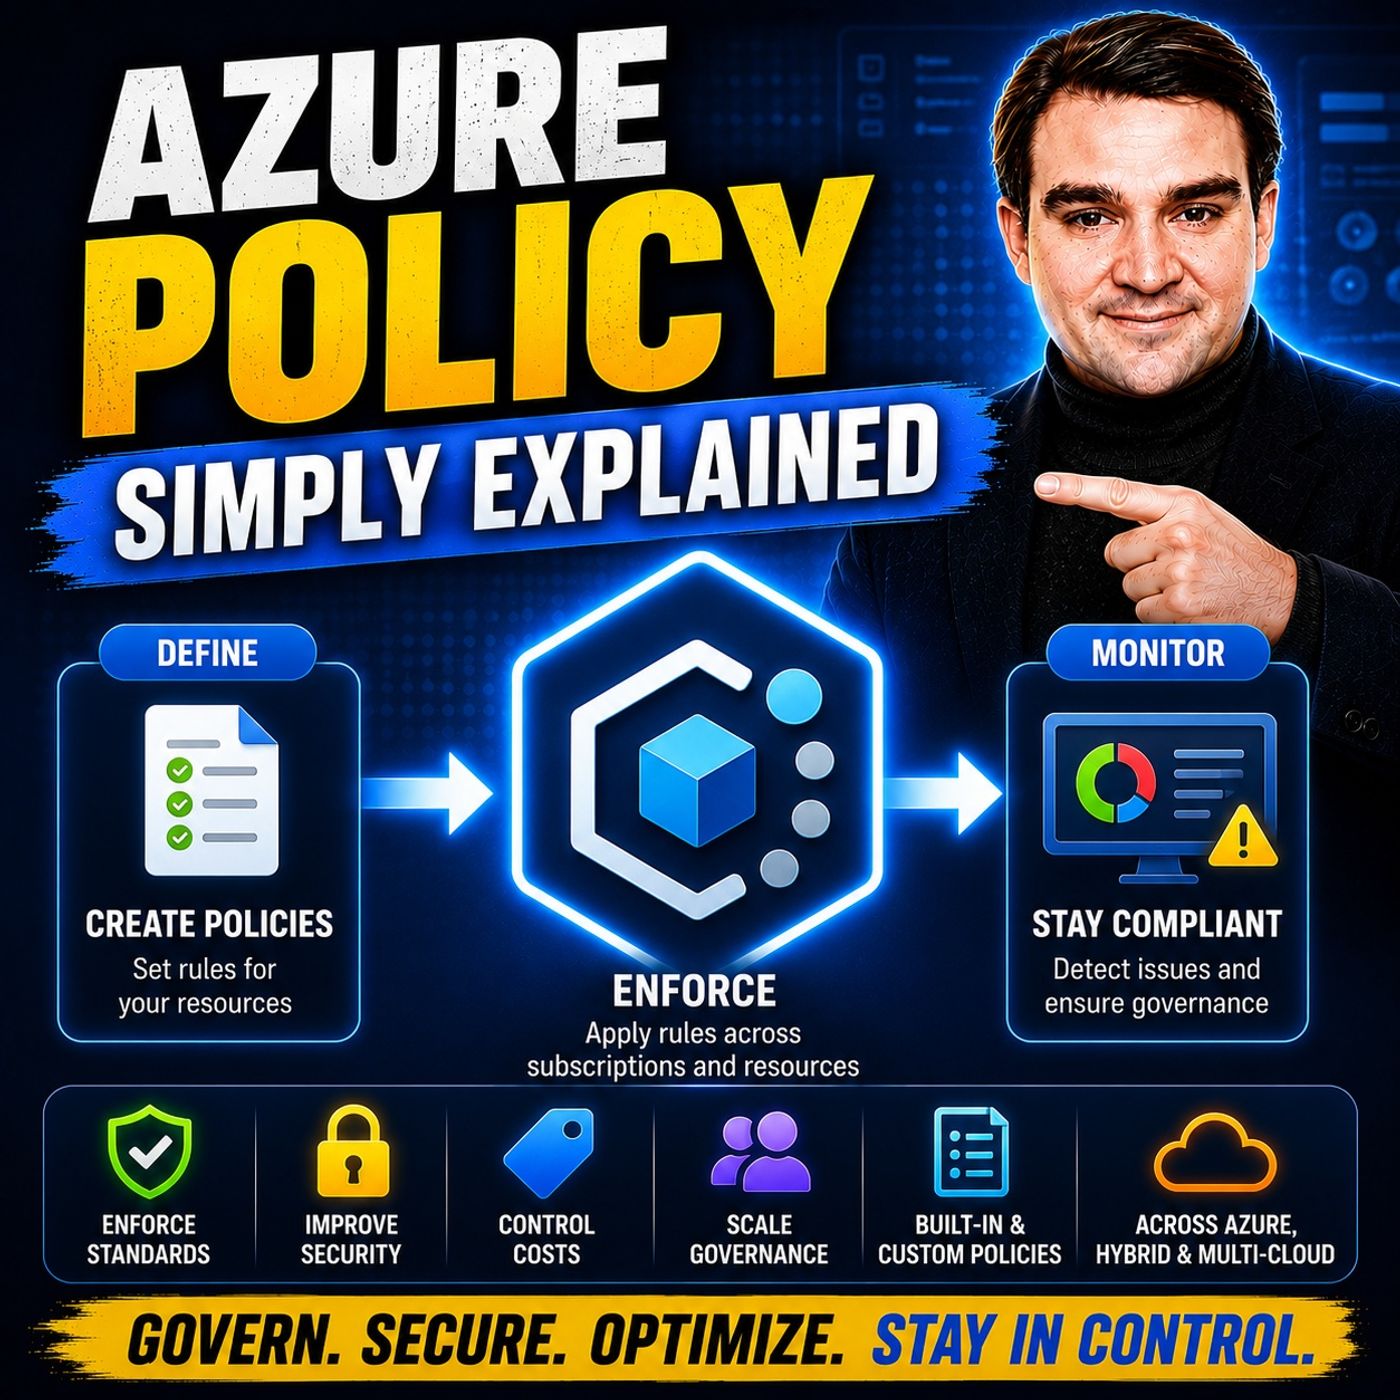
ברוכים השבים לבלוג המלווה לפודקאסט! בעולם שבו טכנולוגיית הענן ממשיכה להתרחב בקצב מסחרר, הבנה של האופן שבו לנהל, לאבטח ולשלוט בסביבה שלכם בצורה יעילה חשובה מתמיד. כאשר Azure מחזיק בנתח שוק עצום בשוק הענן הארגוני, ארגונים בכל מקום מעבירים עומסי עבודה במהירות, מעדכנים יישומים ומעצימים צוותי פיתוח. אולם, הקצב הזה מביא לעיתים קרובות עמו אתגר נסתר: סטייה בתצורה, עלויות ענן שמזנקות, ונקודות עיוורון בתחום הציות. בדיוק כאן נכנס Azure Policy לתמונה ועוזר לכם.
אם אי פעם בהיתם במשאב שאינו מסודר וניסיתם להבין מי פרס דיסק לא מוצפן, או מדוע חשבון הענן זינק בין לילה, אתם לא לבד. במדריך המקיף הזה נרחיב על עמודי התווך המרכזיים של ממשל ענן, ונבחן כיצד Azure Policy מאוטומט בדיקות ציות, מונע סטיית תצורה ושומר על הסביבה מאובטחת מבלי להאט את צוותי ההנדסה. בין אם אתם ארכיטקטים שמתכננים Landing Zones ארגוניים ובין אם מנהלי מערכת שמנסים לשמור על המנויים מסודרים, שליטה בכלי הזה היא באמת משנה כללי משחק.
לפני שנצלול לפרטים הטכניים, אנו ממליצים מאוד להאזין לפרק הפודקאסט המלווה שלנו, Azure Policy - Simply Explained, שבו אנו מפרקים את אותם מושגים בשפה ברורה ומעשית. עכשיו, בואו נראה כיצד תוכלו לקחת שליטה מלאה על מערכת הענן שלכם.
סקירה של Azure Policy
מושגי יסוד ב-Azure Policy
Azure Policy הוא שירות מרכזי בתוך Microsoft Azure, המאפשר ליצור, להקצות ולנהל מדיניות שמטרתה לאכוף ציות ואבטחה על פני המשאבים, הזהויות והמנויים שלכם. חשבו עליו ככלי הממשל המלא לענן. באמצעות Azure Policy תוכלו להגדיר כללים שקובעים כיצד משאבים צריכים להיות מוגדרים, אילו מוסכמות שמות חייבות לשמש, ואילו אזורים מקובלים למיקום הנתונים.
מדוע רמת שליטה כזו חיונית? ככל שארגון מתרחב, שמירה על פיקוח ידני הופכת לבלתי אפשרית. Azure Policy מגשר על הפער הזה באמצעות מעקות בטיחות אוטומטיים. להלן כמה מהסיבות העיקריות שבגינן ארגונים מטמיעים את Azure Policy במודל התפעול שלהם בענן:
- ציות: מבטיח עמידה קפדנית בתקנות ובמסגרות כגון ISO 27001, HIPAA ו-PCI DSS.
- אבטחה: מיישם קווי בסיס אבטחה שאינם ניתנים למשא ומתן, כגון הצפנה חובה, דרישות להעברה מאובטחת והגדרות חומת אש.
- עקביות תפעולית: שומר על ממשל אחיד על פני צוותים, פרויקטים ועומסי עבודה שונים באמצעות יוזמות מדיניות בשכבות.
- ניהול עלויות: אוכף תיוג חובה לבעלות על משאבים ולשיוך עלויות, ומאפשר חיובים פנימיים מדויקים ומעקב אחר מחזור החיים.
- הגבלות אזורים: מגביל פריסת משאבים לאזורי Azure מאושרים, כדי להבטיח ריבונות נתונים וציות לחוקים המקומיים.
- רישום ואבחון: מקצה אוטומטית הגדרות אבחון ומעביר יומנים לסביבות ניתוח מרכזיות, לתגובה מהירה לאירועים.
באמצעות Azure Policy, הארגון שלכם עובר ממודל אבטחה תגובתי למודל ממשל פרואקטיבי. אם מפתח ינסה לפרוס משאב שמפר את הסטנדרטים הארגוניים, Azure Policy יכול לבצע מיד ביקורת, לשנות או לחסום את הפריסה לחלוטין, ולמנוע פגיעויות לפני שהן מגיעות לסביבת הייצור.
יתרונות של Azure Policy
שילוב Azure Policy בארכיטקטורה הארגונית שלכם מניב יתרונות תפעוליים, פיננסיים ואבטחתיים משמעותיים. בואו נבחן כיצד זה מתורגם לערך יומיומי עבור צוותי ההנדסה והכספים שלכם.
ציות ואבטחה
אחד ההיבטים החזקים ביותר של Azure Policy הוא הגישה העמידה שלו לציות ולאבטחה. מהקופסה, Azure מספק ספרייה נרחבת של הגדרות ציות רגולטוריות מובנות. זה מאפשר למפות את הסביבה הטכנית שלכם ישירות מול תקנים כמו HIPAA, PCI-DSS ו-ISO 27001 בקלות רבה.
יתרה מכך, Azure Policy מציעה גמישות מרשימה באמצעות הגדרות מדיניות מותאמות אישית, שנבנו במיוחד לדרישות הייחודיות של התעשייה שלכם. ניתן להחליף בין השפעות שונות של המדיניות – למשל, ביקורת של משאבים שאינם עומדים בדרישות בלי לשבש את תהליכי העבודה, או חסימה פעילה של יצירת משאבים שאינם תואמים. בשילוב עם לוחות בקרת תאימות מובנים ומשימות תיקון, ניהול אבטחת הארגון מעולם לא היה שקוף יותר.
ניהול משאבים
ניהול סביבת ענן נרחבת עלול להפוך לכאוטי במהירות. Azure Policy מפשטת את ניהול המשאבים על ידי הערכה מתמשכת של המלאי שלכם לעומת הכללים שהגדרתם. לוח בקרת התאימות המרכזי מאגד את מצבה של הסביבה כולה, ומאפשר לכם לאתר מיד משאבים שאינם עומדים בדרישות, לזהות תצורות שגויות שיטתיות ולבצע משימות תיקון בקנה מידה רחב.
הפחתת עלויות
ניהול הפיננסים של הענן, או FinOps, נשען במידה רבה על שקיפות ואחריות ברורות. Azure Policy ממלאת תפקיד מרכזי באופטימיזציה של עלויות באמצעות אכיפת מדיניות תיוג חובה. כאשר לכל משאב יש בעלים, מרכז עלות ותג סביבה, מעקב אחר ההוצאות והקצאתן הופכים לחלקים.
בשילוב עם מנגנוני חיסכון רחבים יותר של Azure – כגון Azure Reservations, Savings Plans ו-Azure Hybrid Benefit – תיוג וניהול מונחים במדיניות מבטיחים שלא תשלמו עבור משאבים יתומים או משאבים עם תצורה שגויה. ממשל פרואקטיבי מתורגם ישירות לסביבת ענן יעילה ומאוזנת מבחינה פיננסית.
כיצד להשתמש במדיניות של Azure
הגדרת מדיניות
פריסה מוצלחת של מדיניות Azure דורשת תכנון אסטרטגי ולא יישום אקראי. כדי להשיג את התוצאות הטובות ביותר, פעלו לפי הגישה המובנית הבאה:
- זיהוי תוצאות עסקיות: הגדירו בבירור מה ברצונכם להשיג, כגון אכיפת מיקום נתונים, קווי בסיס אבטחה מחמירים או בקרת עלויות מקיפה.
- תרגום התוצאות לכללים טכניים: המירו את דרישות העסק להגדרות מדיניות של Azure Policy, שנכתבות לרוב בפורמט JSON.
- בדיקת השפעה תפעולית: בדקו תמיד מדיניות במצב "Audit" תחילה, כדי להבין כיצד היא תשפיע על תהליכי העבודה הקיימים לפני שתעברו למצב "Deny".
- הגדרת טיפול בחריגים: קבעו תהליך פטור ברור ומוגבל בזמן עבור חריגים עסקיים לגיטימיים, כדי שפתרונות זמניים לא יהפכו לסיכוני אבטחה קבועים.
- סקירה והתאמה: נטרו ועדכנו את המדיניות באופן שוטף, ככל שצרכי העסק, טכנולוגיות הענן והרגולציה מתפתחים.
לדוגמה, כלל מדיניות סטנדרטי שנועד להגביל פריסת משאבים למיקומים גאוגרפיים מסוימים משתמש במבנה JSON פשוט, המשווה את מיקום המשאב לרשימת מיקומים מותרים ומפעיל השפעת deny כאשר יש אי-התאמה.
הקצאה וניטור
לאחר שהגדרות המדיניות מוכנות, השלב הבא הוא ההקצאה. ניתן להחיל מדיניות של Azure Policy בכמה רמות של המבנה הארגוני שלכם. כדי להקצות מדיניות:
- היכנסו לפורטל Azure ונווטו לשירות Azure Policy.
- בחרו ב-Assignments מתוך חלונית התפריט.
- לחצו על Assign Policy ובחרו את ההיקף המתאים (Management Group, Subscription או Resource Group).
- הגדירו את פרמטרי המדיניות, בחרו את מצב האכיפה ובדקו את ההגדרות.
- שמרו את ההקצאה כדי להתחיל בהערכת תאימות מתמשכת.
ניטור הוא דרישה תפעולית מתמשכת. Azure Policy מעריכה את המשאבים שלכם באופן שוטף ומציגה תוצאות בזמן אמת בלוחות מחוונים אינטראקטיביים, ומאפשרת לצוותי התפעול שלכם לתעדף את מאמצי התיקון ביעילות.
היקפי Azure Policy
הבנת היררכיית ההיקפים של Azure חיונית לתכנון מודל ממשל אפקטיבי. ניתן להקצות מדיניות בשלוש רמות עיקריות: קבוצות ניהול, מנויים וקבוצות משאבים.
קבוצות ניהול
קבוצות ניהול מאפשרות לארגן מספר מנויים של Azure במבנה עץ היררכי. החלת מדיניות של Azure Policy ברמת קבוצת הניהול נחשבת לשיטה המומלצת בתעשייה, מכיוון שהמדיניות עוברת אוטומטית לכל המנויים וקבוצות המשאבים הכפופים. כך מובטחים מעקות בטיחות אבטחתיים אחידים, וחוסכים העומס הניהולי של הגדרת מדיניות כפולה בעשרות מנויים נפרדים.
מנויים
מנויים ממוקמים מתחת לקבוצות ניהול, ומשמשים גם כגבולות חיוב וגם כמכלי ניהול. אפשר להקצות מדיניות ברמת המנוי, אבל אם הארגון שלכם פועל בארכיטקטורת מנויים מרובים, הקצאה מקיפה ברמה הזו עלולה להוביל לעומס ניהולי. שמירה על הקצאות מדיניות גבוה יותר בהיררכיית קבוצות הניהול מאפשרת לשמור על מודל ממשל נקי וניתן להרחבה.
קבוצות משאבים
קבוצות משאבים מספקות היקף מדויק להחלת מדיניות ממוקדת, בהתאם למחזורי חיים ספציפיים של יישומים או לדרישות אבטחה מסוימות. על ידי החלת מדיניות ברמת קבוצת המשאבים, כגון חובת תיוג או הגבלת גדלי SKU, אפשר לוודא שעומסי עבודה מסוימים עומדים במלואם בדרישות ציות מקומיות, מבלי להשפיע באופן מיותר על שאר הארגון.
Azure Policy לעומת כלים אחרים
ממשל בענן הוא תחום רב-פנים שדורש את הכלי המתאים למשימה המתאימה. שני כלים נוספים וחשובים במערכת האקולוגית של Azure, שלעיתים קרובות פועלים לצד Azure Policy, הם Azure Blueprints ו-Microsoft Defender for Cloud (שנקרא בעבר Azure Security Center).
Azure Blueprints
בעוד ש-Azure Policy מתמקד בבדיקת ציות מתמשכת ובאכיפת סטייה מהגדרות, Azure Blueprints נועד להקמה ראשונית של סביבה. Blueprints אורז הקצאות מדיניות, הגדרות של בקרת גישה מבוססת תפקידים (RBAC), תבניות של Azure Resource Manager וקבוצות משאבים לחבילה אחת מתוזמרת. משתמשים ב-Blueprints כדי להקים סביבה סטנדרטית, ואז נשענים על Azure Policy כדי לשמור על הציות לאורך מחזור החיים של אותה סביבה.
Microsoft Defender for Cloud
Microsoft Defender for Cloud מתמקד במידה רבה בתמונת האבטחה הכוללת שלכם. הוא מעריך עומסי עבודה, מספק ציוני אבטחה, מפיק המלצות אבטחה ברות-ביצוע, ומציע הגנה מתקדמת מפני איומים. Defender for Cloud משתלב באופן מובנה עם Azure Policy כדי לאכוף קווי בסיס אבטחתיים ולבצע ביקורת של סביבת הענן מול מסגרות אבטחה מוכרות, ובכך משלב ממשל רציף עם מודיעין איומים מתקדם.
שאלות נפוצות
מה זה Azure Policy?
Azure Policy הוא שירות ענן מובנה שעוזר לנהל, להעריך ולאכוף כללי ממשל על משאבי Azure שלכם, כדי להבטיח ציות ואבטחה.
איך יוצרים מדיניות ב-Azure?
אפשר ליצור מדיניות מותאמת אישית על ידי כתיבת כללי מדיניות מבוססי JSON דרך Azure Portal, Azure PowerShell או Azure CLI, בחלונית של שירות Azure Policy.
אפשר להקצות מדיניות למספר מנויים בבת אחת?
כן! כשמקצים מדיניות ברמת קבוצת הניהול, המדיניות עוברת אוטומטית לכל המנויים ולקבוצות המשאבים הכפופים שנמצאים בתוך אותה קבוצה.
מה קורה כששירות או משאב מפר מדיניות של Azure Policy?
בהתאם לאפקט שהוגדר, Azure Policy יכול לתעד את ההפרה, לחסום את הפריסה לחלוטין, או לתקן את המשאב אוטומטית כדי להחזיר אותו לציות.
באיזו תדירות Azure Policy בודק ציות?
Azure Policy מבצע הערכה רציפה בכל פעם שמשאבים נוצרים, מעודכנים או נמחקים, ומריץ גם סריקות ציות תקופתיות על משאבים קיימים.
מה הן יוזמות מדיניות?
יוזמות הן אוספים של הגדרות מדיניות בודדות שמקובצות תחת מסגרת אחת, כדי לפשט את מעקב הציות והניהול עבור מסגרות רגולציה ספציפיות.
לסיכום, שליטה ב-Azure Policy היא צעד חיוני לכל מי שרציני לגבי ממשל ענן ארגוני. על ידי אוטומציה של בדיקות ציות, מניעת סטיות בתצורה וקביעת מעקות בטיחות ברורים, אתם מעניקים לארגון את היכולת לחדש במהירות תוך שמירה על סביבת ענן מאובטחת, חסכונית ותואמת לדרישות. 🌟
כדי להעמיק עוד יותר בנושא ולשמוע תובנות של מומחים על יישום העקרונות האלה, כדאי מאוד לצפות בפרק הפודקאסט הקשור, Azure Policy - Simply Explained. התחילו לבנות את אסטרטגיית הממשל שלכם עוד היום, ושנו את האופן שבו הארגון שלכם פועל בענן!