 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
クラウドガバナンスを使いこなす: Azure Policy が頼れるパートナーになる理由
By Mirko Peters ·
ポッドキャスト関連ブログへようこそ。クラウド技術が驚くべきスピードで広がり続ける今、環境を効果的に管理、保護、統制する方法を理解することは、これまで以上に重要です。Azure はエンタープライズのクラウド市場で大きなシェアを占めており、多くの組織がワークロードの移行、アプリケーションのモダナイズ、開発チームの強化を急速に進めています。しかし、この速いスピードには見えにくい課題もつきものです。構成のドリフト、急増するクラウドコスト、コンプライアンス上の死角などです。まさにそこで Azure Policy の出番となります。
Automatically translated with AI from the original post. Read the English original
ポッドキャスト関連ブログへようこそ。クラウド技術が驚くべきスピードで広がり続ける今、環境を効果的に管理、保護、統制する方法を理解することは、これまで以上に重要です。Azure はエンタープライズのクラウド市場で大きなシェアを占めており、多くの組織がワークロードの移行、アプリケーションのモダナイズ、開発チームの強化を急速に進めています。しかし、この速いスピードには見えにくい課題もつきものです。構成のドリフト、急増するクラウドコスト、コンプライアンス上の死角などです。まさにそこで Azure Policy の出番となります。
整理されていないリソースグループを前に、「誰が暗号化されていないディスクをデプロイしたのか」「なぜ一晩でクラウドの請求額が跳ね上がったのか」と首をかしげた経験があるなら、あなただけではありません。この包括的なガイドでは、クラウドガバナンスの中核となる柱について掘り下げ、Azure Policy がどのようにコンプライアンスチェックを自動化し、構成のドリフトを防ぎ、エンジニアリングチームの速度を落とさずに環境を安全に保つのかを解説します。エンタープライズのランディングゾーンを設計するアーキテクトでも、サブスクリプションを整理しておきたい管理者でも、このツールを使いこなすことは間違いなく大きな転機になります。
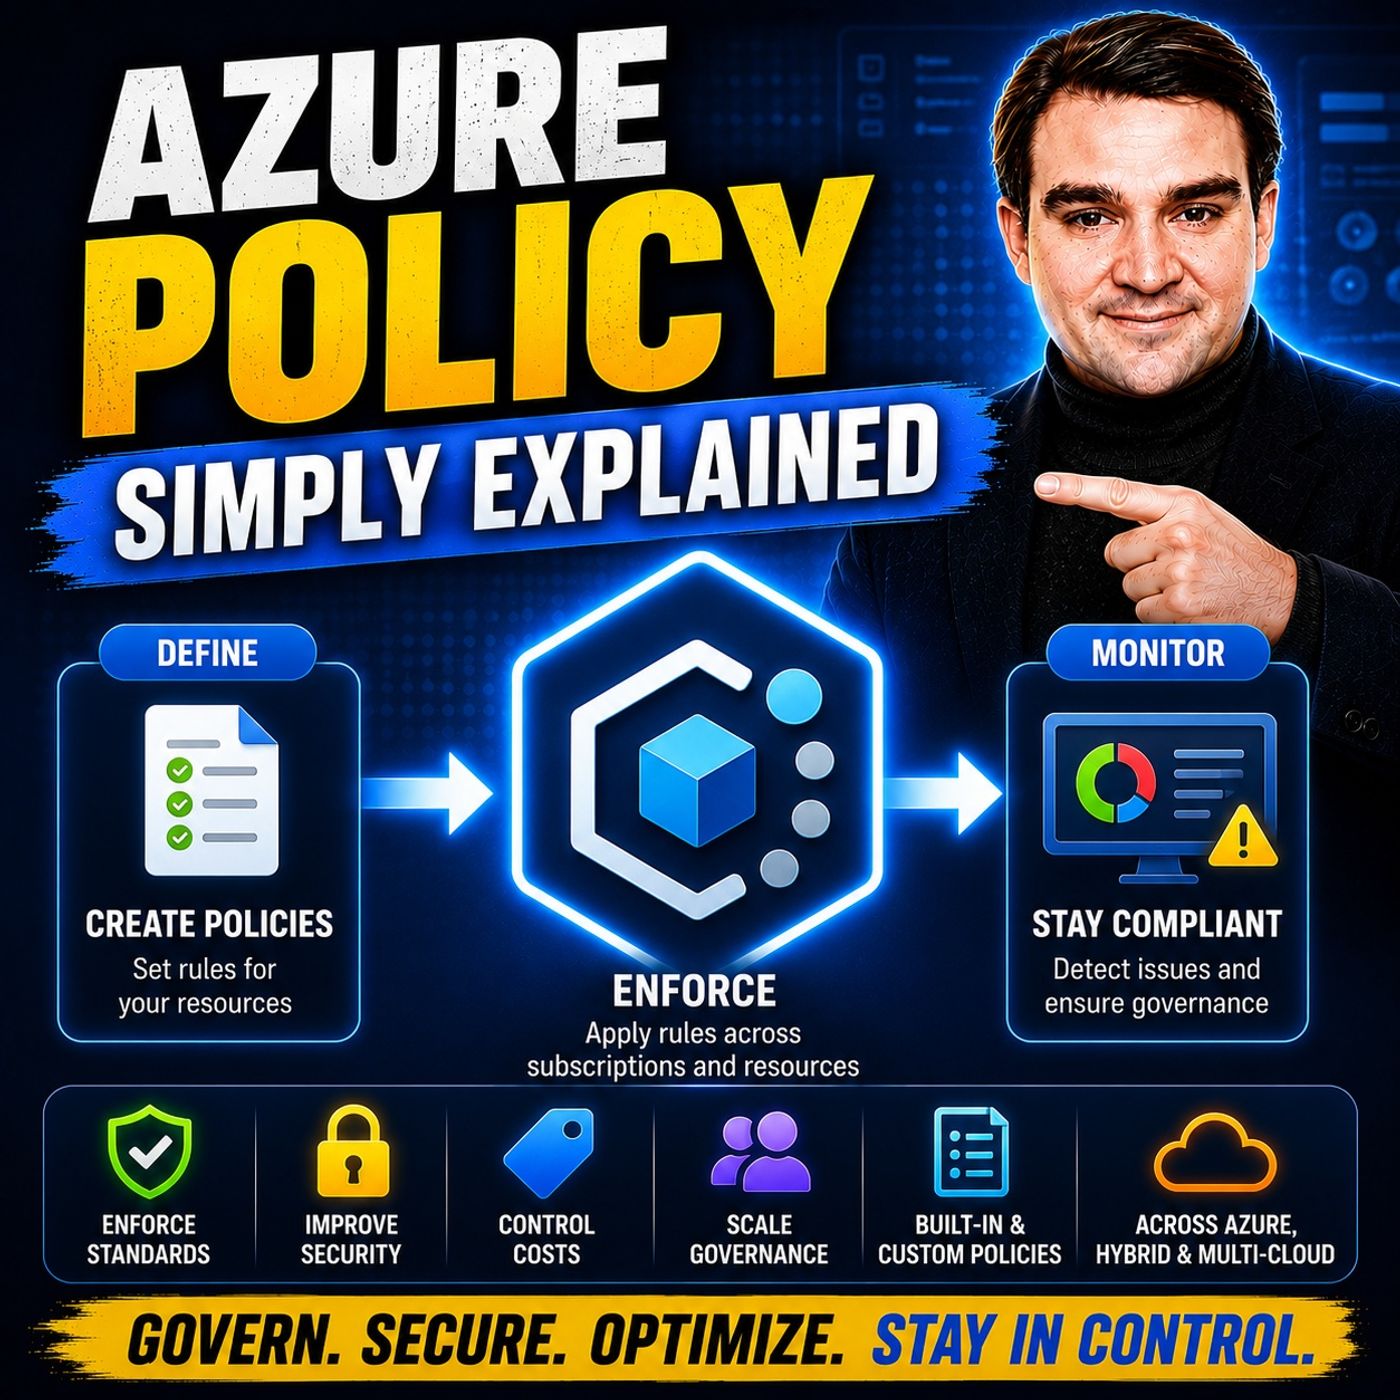
技術的な詳細に入る前に、関連するポッドキャストエピソード Azure Policy - Simply Explained をぜひお聴きください。ここでは、今回取り上げる概念を分かりやすく実践的な言葉で解説しています。それでは、クラウド環境を完全にコントロールする方法を見ていきましょう。
Azure Policy の概要
Azure Policy の中核概念
Azure Policy は Microsoft Azure の基盤となるサービスで、リソース、ID、サブスクリプション全体にわたってコンプライアンスとセキュリティを徹底するためのポリシーを作成、割り当て、管理できます。いわばクラウドガバナンスの総合ツールキットです。Azure Policy を使うと、リソースをどのように構成すべきか、どの命名規則に従うべきか、データの所在地としてどのリージョンが許容されるかを定義するルールを設定できます。
なぜこれほどの統制が重要なのでしょうか。組織が拡大すると、手作業での監視は現実的に不可能になります。Azure Policy は自動化されたガードレールを提供することで、そのギャップを埋めます。組織が Azure Policy をクラウド運用モデルに組み込む主な理由は次のとおりです。
- コンプライアンス: ISO 27001、HIPAA、PCI DSS などの規制やフレームワークへの厳格な準拠を確実にします。
- セキュリティ: 必須の暗号化、安全な転送要件、ファイアウォール構成など、妥協のできないセキュリティベースラインを実装します。
- 運用の一貫性: 階層化されたポリシーイニシアティブを通じて、異なるチーム、プロジェクト、ワークロード全体で統一されたガバナンスを維持します。
- コスト管理: リソースの所有者とコストの帰属を明確にするタグ付けを必須化し、正確な費用配分とライフサイクルの追跡を可能にします。
- リージョン制限: リソースのデプロイを承認済みの Azure リージョンに限定し、データ主権と現地法規への準拠を保証します。
- ログと診断: 診断設定を自動的にプロビジョニングし、ログを中央の分析ワークスペースに転送して、迅速なインシデント対応を可能にします。
Azure Policy を活用することで、組織は事後対応型のセキュリティ体制から、先回りしたガバナンスモデルへと移行できます。開発者が組織の標準に違反するリソースをデプロイしようとした場合、Azure Policy はその場で監査、変更、またはデプロイ自体をブロックできます。これにより、脆弱性が本番環境に到達する前に防ぐことができます。
Azure Policy のメリット
Azure Policy をエンタープライズアーキテクチャに統合すると、運用、財務、セキュリティの各面で大きなメリットが得られます。ここでは、それがエンジニアリングチームと財務チームの日々の価値にどうつながるのかを見ていきましょう。
コンプライアンスとセキュリティ
Azure Policy の最も強力な点の一つは、コンプライアンスとセキュリティへの堅牢なアプローチです。Azure にはすぐに使える組み込みの規制コンプライアンス定義が豊富に用意されています。これにより、HIPAA、PCI-DSS、ISO 27001 などの標準に対して、技術環境を最小限の手間で直接マッピングできます。
さらに、Azure Policy では、業界固有の要件に合わせたカスタムポリシー定義によって、非常に高い柔軟性が得られます。ポリシーの効果は、ワークフローを妨げずに非準拠リソースを監査するものから、非準拠のリソース作成を積極的に拒否するものまで切り替えられます。組み込みのコンプライアンス ダッシュボードや修復タスクと組み合わせることで、エンタープライズのセキュリティ管理はこれまで以上に透明性の高いものになります。
リソース管理
規模の大きなクラウド環境の管理は、すぐに混乱しかねません。Azure Policy は、定義されたルールに照らしてインベントリを継続的に評価することで、リソース管理を簡素化します。中央のコンプライアンス ダッシュボードは環境全体の状態を集約し、非準拠のリソースを即座に特定し、構成の問題点を洗い出し、大規模な修復タスクを実行できるようにします。
コスト削減
クラウドの財務管理(FinOps)は、明確な可視性と説明責任に大きく依存します。Azure Policy は、必須のタグ付けポリシーを適用することで、コスト最適化において大きな役割を果たします。すべてのリソースに所有者、コストセンター、環境のタグが付与されていれば、コストの追跡と配賦がスムーズに行えます。
Azure Reservations、Savings Plans、Azure ハイブリッド特典といった、より広範な Azure のコスト削減の仕組みと組み合わせることで、ポリシーに基づくタグ付けとガバナンスにより、孤立したリソースや構成に問題のあるリソースに対して料金を支払い続けることを防げます。先を見据えたガバナンスは、財務的に健全で効率的なクラウド環境に直結します。
Azure Policy の使用方法
ポリシーの設定
Azure Policy を成功裏に展開するには、場当たり的な実装ではなく、戦略的な計画が必要です。最良の結果を得るために、次の体系的なアプローチに従ってください。
- ビジネス目標の特定: データの所在地の強制、厳格なセキュリティ基準、包括的なコスト管理など、達成したい内容を明確に定義します。
- 目標を技術ルールに変換: ビジネス要件を Azure Policy の定義に変換します。多くの場合、JSON 形式で記述します。
- 運用への影響をテスト: ポリシーを「Deny」に切り替える前に、必ず「Audit」モードでテストし、既存のワークフローへの影響を把握します。
- 例外処理の定義: 正当なビジネス上の例外に対して、期限付きの明確な免除プロセスを確立します。一時的な回避策が恒久的なセキュリティリスクになることを防ぐためです。
- 見直しと調整: ビジネスのニーズ、クラウド技術、規制環境の変化に合わせて、ポリシーを継続的に監視し、更新します。
例えば、リソースのデプロイを特定の地域に制限する標準的なポリシー ルールは、リソースの場所を許可リストと照合し、一致しない場合に Deny の効果を適用するシンプルな JSON 構造で記述されます。
割り当てと監視
ポリシー定義の準備ができたら、次は割り当てです。Azure Policy は、組織の階層構造のさまざまなレベルでスコープを設定できます。ポリシーを割り当てるには、次の手順を実行します。
- Azure ポータルにサインインし、Azure Policy サービスに移動します。
- メニュー ウィンドウで 割り当て を選択します。
- ポリシーの割り当て をクリックし、適切なスコープ(管理グループ、サブスクリプション、またはリソース グループ)を選択します。
- ポリシーのパラメーターを構成し、適用モードを選択して、設定内容を確認します。
- 割り当てを保存して、継続的なコンプライアンス評価を開始します。
監視は継続的な運用上の要件です。Azure Policy はリソースを継続的に評価し、対話型ダッシュボードにリアルタイムの結果を表示するため、運用チームは修復作業の優先順位を効果的に決めることができます。
Azure Policy のスコープ
Azure のスコープの階層を理解することは、効果的なガバナンス モデルを設計するうえで不可欠です。ポリシーは、管理グループ、サブスクリプション、リソース グループの 3 つの主要なレベルで割り当てられます。
管理グループ
管理グループを使用すると、複数の Azure サブスクリプションを階層ツリー構造にまとめられます。管理グループのレベルで Azure Policy を適用することは業界のベスト プラクティスとされています。ポリシーは下位のすべてのサブスクリプションとリソース グループに自動的に継承されるためです。これにより、統一されたセキュリティのガードレールを確保でき、数十に及ぶ個別のサブスクリプションに同じポリシーを重複して構成する管理負担もなくなります。
サブスクリプション
サブスクリプションは管理グループの下に位置し、課金の境界と管理上のコンテナーの両方の役割を果たします。サブスクリプション レベルでポリシーを割り当てることもできますが、マルチサブスクリプション構成の組織でこれを多用すると、管理が煩雑になりがちです。ポリシーの割り当てを管理グループの階層の上位に置くことで、ガバナンス モデルをすっきりと、拡張しやすい状態に保てます。
リソース グループ
リソース グループは、特定のアプリケーションのライフサイクルやセキュリティ要件に基づいて、ターゲットを絞ったポリシーを適用するための細かいスコープを提供します。必須のタグ付けや SKU サイズの制限といったリソース グループ レベルのポリシーを適用すると、組織全体に不必要な影響を与えることなく、特定のワークロードが地域固有のコンプライアンス要件に確実に従うようにできます。
Azure Policy と他のツールの比較
クラウド ガバナンスは多面的な分野であり、目的に合ったツールを選ぶ必要があります。Azure エコシステムには、Azure Policy と併用されることの多い重要なツールが他に 2 つあります。Azure Blueprints と Microsoft Defender for Cloud (旧称 Azure Security Center) です。
Azure Blueprints
Azure Policy は継続的なコンプライアンス チェックとドリフトの是正に重点を置いていますが、Azure Blueprints は環境の初期セットアップ向けに設計されています。Blueprints は、ポリシーの割り当て、ロールベースのアクセス制御 (RBAC) の定義、Azure Resource Manager テンプレート、リソース グループを 1 つのまとまったパッケージにまとめます。標準化された環境をプロビジョニングするために Blueprints を使い、その環境のライフサイクル全体でコンプライアンスを維持するには Azure Policy に頼る、という使い分けになります。
Microsoft Defender for Cloud
Microsoft Defender for Cloud は、組織全体のセキュリティ態勢に強く焦点を当てています。ワークロードを評価し、セキュア スコアを提供し、実行可能なセキュリティの推奨事項を生成し、高度な脅威防御を提供します。Defender for Cloud は Azure Policy とネイティブに統合され、セキュリティ ベースラインを適用し、認められたセキュリティ フレームワークに照らしてクラウド環境を監査します。継続的なガバナンスと高度な脅威インテリジェンスを組み合わせて提供します。
よくある質問
Azure Policy とは何ですか?
Azure Policy は、Azure リソース全体のガバナンス ルールを管理、評価、適用し、コンプライアンスとセキュリティを確保するためのネイティブ クラウド サービスです。
Azure でポリシーを作成するにはどうすればよいですか?
Azure Policy サービスのブレードから、JSON ベースのポリシー ルールを記述してカスタム ポリシーを作成できます。Azure ポータル、Azure PowerShell、Azure CLI のいずれでも作成できます。
複数のサブスクリプションに一度にポリシーを割り当てることはできますか?
はい。管理グループ レベルでポリシーを割り当てると、そのポリシーはグループ内に含まれるすべての下位サブスクリプションとリソース グループに自動的に継承されます。
リソースが Azure Policy に違反するとどうなりますか?
構成されている効果によって、Azure Policy は違反を監査したり、デプロイを完全に拒否したり、リソースを自動修復してコンプライアンスに戻したりできます。
Azure Policy はどのくらいの頻度でコンプライアンスを評価しますか?
Azure Policy は、リソースの作成、更新、削除のたびに継続的に評価を行うほか、既存のリソースに対して定期的なコンプライアンス スキャンも実行します。
ポリシー イニシアティブとは何ですか?
イニシアティブは、個々のポリシー定義を 1 つの枠組みにまとめたものです。特定の規制フレームワークに対するコンプライアンスの追跡と管理を簡素化します。
まとめると、Azure Policy を習得することは、エンタープライズ クラウド ガバナンスに真剣に取り組むすべての人にとって不可欠なステップです。コンプライアンス チェックの自動化、構成ドリフトの防止、明確なガードレールの確立により、組織はセキュアでコスト効率が高く、コンプライアンスに適合したクラウド環境を維持しながら、迅速に革新を進められるようになります。🌟
このテーマをさらに深く掘り下げ、これらの原則を実践する際の専門家の知見を聞くには、関連するポッドキャスト エピソード Azure Policy - Simply Explained をぜひご覧ください。今日からガバナンス戦略を構築し、組織のクラウドでの働き方を変革しましょう。