 HE
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 日本語
 한국어
למה שרתי Jump מסורתיים הופכים למיושנים
By Mirko Peters ·
ברוכים הבאים שוב לבלוג! אם ניהלתם פעם תשתית בענן, אתם בוודאי מכירים את הטקס המיושן של הקמת jump box, או bastion host. במשך עשרות שנים שימשו מכונות וירטואליות אלה כשומרי הסף של הרשתות הפנימיות שלנו, וכשלב הביניים היחיד בין האינטרנט הפתוח לבין תשתית ה-backend הרגישה שלנו. אבל ככל שאיומי הסייבר הופכים מתוחכמים יותר, הישארות על מסלולי הניהול המסורתיים האלה הופכת לחסרון משמעותי. בפוסט המקיף הזה נצלול ל
Automatically translated with AI from the original post. Read the English original
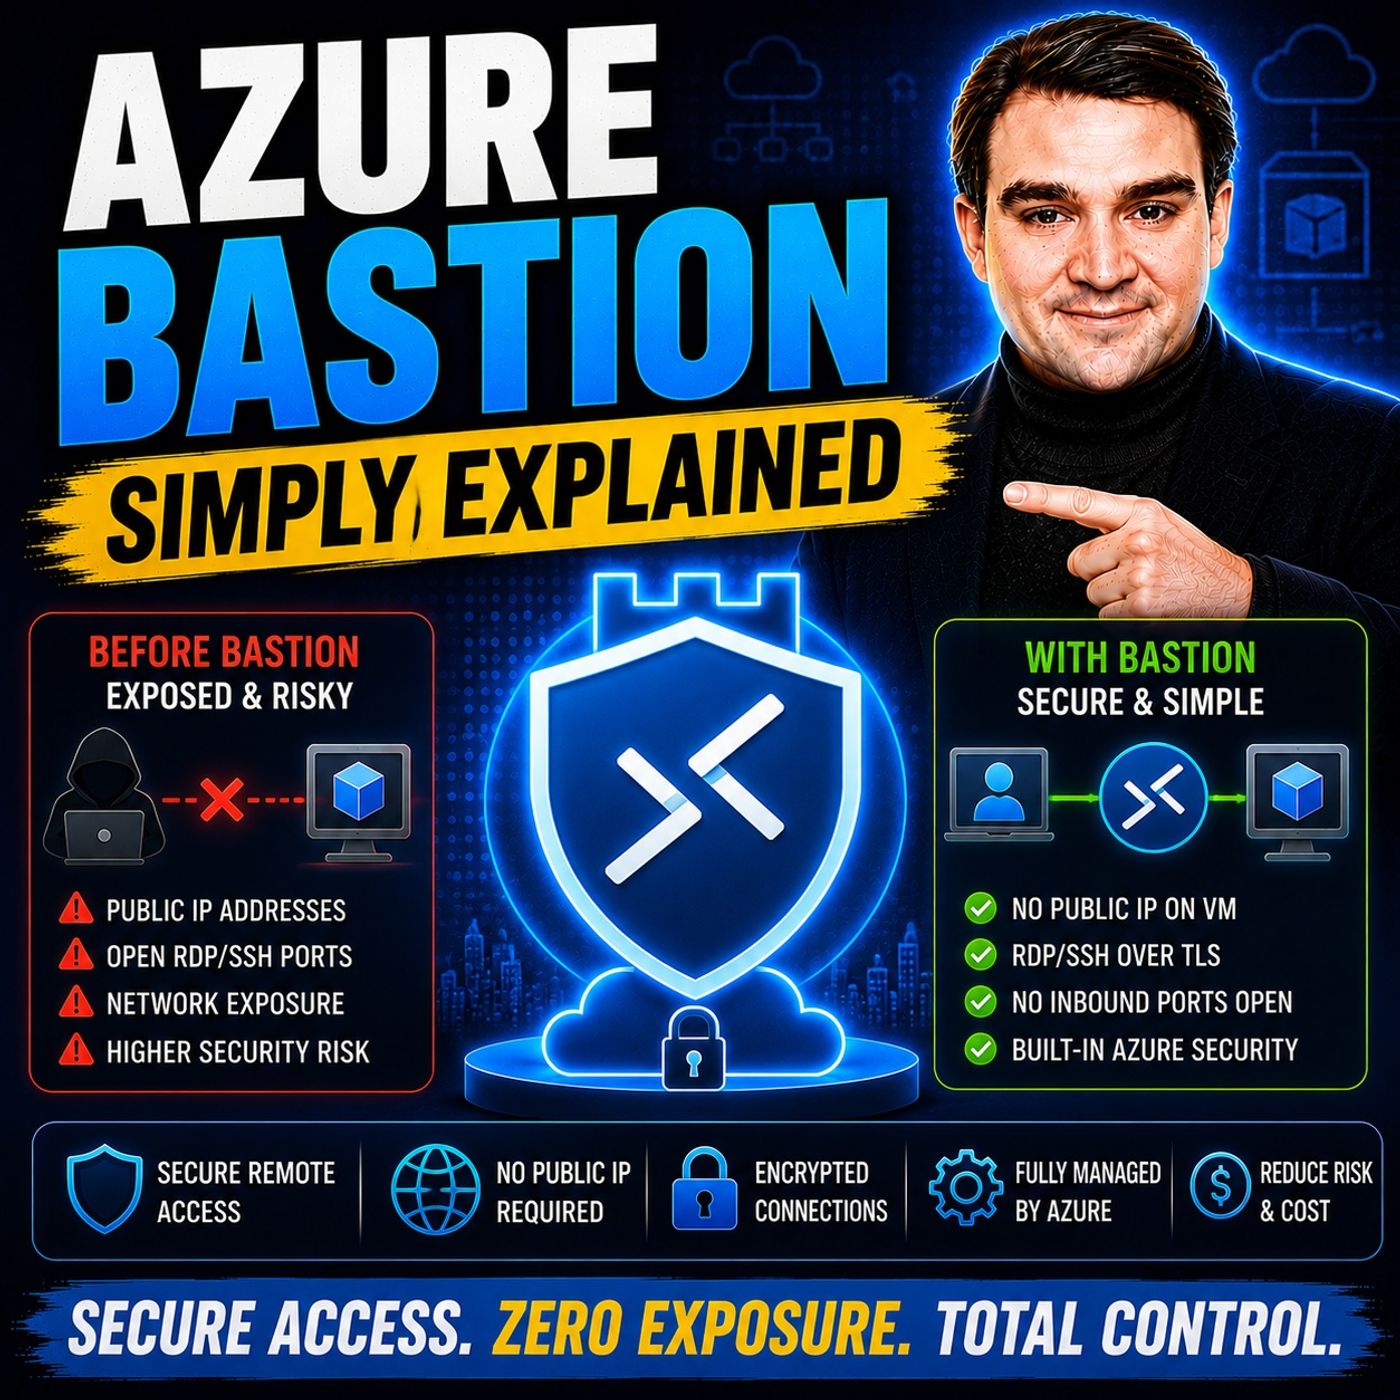
ברוכים הבאים שוב לבלוג! אם ניהלתם פעם תשתית בענן, אתם בוודאי מכירים את הטקס המיושן של הקמת jump box, או bastion host. במשך עשרות שנים שימשו מכונות וירטואליות אלה כשומרי הסף של הרשתות הפנימיות שלנו, וכשלב הביניים היחיד בין האינטרנט הפתוח לבין תשתית ה-backend הרגישה שלנו. אבל ככל שאיומי הסייבר הופכים מתוחכמים יותר, הישארות על מסלולי הניהול המסורתיים האלה הופכת לחסרון משמעותי. בפוסט המקיף הזה נצלול לעומק לשאלה מדוע שרתי jump מיושנים הופכים במהירות למיושנים, לפגמי האבטחה הטמונים בארכיטקטורות הישנות, ואיך פתרונות PaaS מודרניים כמו Azure Bastion משנים מן היסוד את הגישה הניהולית.
אם תרצו להעמיק בנושא ולשמוע פירוט מעשי וממוקד של אופן פעולת הטכנולוגיה בעולם האמיתי, הקפידו לצפות בפרק הפודקאסט הקשור: Azure Bastion - Simply Explained.
עכשיו, בואו נבחן את התפתחות אבטחת הגישה לענן, נעמיק בפועל בחלופות ה-PaaS המודרניות, ונבחן מקרוב מדוע המעבר משרתי jump מסורתיים כבר אינו רק המלצה—אלא הכרח מוחלט.
התפתחותם והסיכונים של שרתי Jump מיושנים
כדי להבין מדוע שרתי jump מסורתיים נופלים מן החסד, עלינו קודם להבין מה הם בפועל ומדוע נוצרו מלכתחילה. היסטורית, מנהלים נזקקו לדרך לנהל מכונות וירטואליות הפועלות ברשתות פרטיות, מבלי לחשוף כל מכונה ישירות לאינטרנט הציבורי. הפתרון היה ה-jump box: מכונה וירטואלית מחוזקת ומוקדשת, הממוקמת בקצה הרשת ומצוידת בכתובת IP ציבורית. מנהלים התחברו למכונה הזו באמצעות Remote Desktop Protocol (RDP) או Secure Shell (SSH), אימתו את זהותם, ומשם עברו למכונות הווירטואליות הפנימיות האחרות.
למרות שהמודל הזה עבד היטב בעידן מרכזי הנתונים, הוא טומן בחובו פגמי אבטחה משמעותיים כשמעבירים אותו בעיוורון לענן. ראשית, וחשוב מכל, בעיית משטח התקיפה. כל משאב בעל כתובת IP ציבורית באינטרנט נחשף מיידית לבוטנטים אוטומטיים ולגורמים זדוניים הסורקים פורטים 24 שעות ביממה, 7 ימים בשבוע. אם הפורט של RDP (פורט 3389) או SSH (פורט 22) בשרת ה-jump פתוח לאינטרנט הציבורי—even אם הוגבל באמצעות Network Security Groups—אתם מזמינים התקפות brute-force, ניסיונות ניצול של פגיעויות zero-day ו-credential stuffing.
יתר על כן, שרתי jump מסורתיים דורשים מאמץ ניהולי מתמיד. מי מעדכן את מערכת ההפעלה בשרת ה-jump? מי מחליף את אישורי המנהל? מי בודק את יומני החיבורים כדי לוודא שמכונת jump שנפרצה לא הפכה לנקודת זינוק לתנועה רוחבית (lateral movement) בתוך הרשת הווירטואלית שלכם? בארגונים רבים, שרתי jump הופכים ל"חיות מחמד נשכחות" במקום לנכסים מנוהלים, ומצטברים בהם חוב טכנולוגי ופגיעויות אבטחה לאורך זמן. כאשר משלבים את הסיכון של חשיפת IP ציבורית, דליפת אישורים והעומס התפעולי הכבד של תחזוקת מערכת הפעלה נוספת, מתברר היטב מדוע שרתי jump מסורתיים הם מין שנמצא בדרך להכחדה.
סקירה של Azure Bastion
ברוכים הבאים ל-Azure Bastion: שירות PaaS מנוהל לחלוטין מבית Microsoft, שמשנה מן היסוד את הדרך שבה מנהלי ענן מתחברים למכונות הווירטואליות שלהם. במקום להקים מכונה וירטואלית מסוג IaaS, להצמיד לה כתובת IP ציבורית, לנהל את מערכת ההפעלה שלה ולדאוג לכללי חומת האש, Azure Bastion מסתיר את כל המורכבות הזו.
Azure Bastion נפרס ישירות בתוך ה-Virtual Network (VNet) שלכם, בתוך תת-רשת ייעודית ושמורה בשם AzureBastionSubnet. הוא מטפל בחיבורי RDP ו-SSH מאובטחים למכונות הווירטואליות שלכם באופן מובנה דרך Azure portal, כולם מעל Transport Layer Security (TLS) בפורט 443. משמעות הדבר היא שמכונות היעד שלכם אינן דורשות כתובות IP ציבוריות כלל. הן יכולות להתקיים בבידוד מוחלט מהאינטרנט הציבורי, ועדיין מנהלים מורשים יכולים לנהל אותן בלחיצה אחת בתוך דפדפן.
תכונות עיקריות של Azure Bastion
Azure Bastion מציע יכולות עוצמתיות בתחום אבטחת ארכיטקטורת ענן מודרנית. להלן המאפיינים המרכזיים שהופכים אותו למשנה משחק:
- גישה מבוססת דפדפן: ניתן להפעיל חיבורי RDP ו-SSH אינטראקטיביים לחלוטין ישירות בתוך דפדפן האינטרנט, דרך פורטל Azure, ללא צורך בתוכנת לקוח מקומית או בתצורות VPN מורכבות.
- קישוריות ללא תלות בפלטפורמה: בין אם צוות הניהול שלכם עובד עם Windows, macOS או Linux, Azure Bastion פועל בצורה חלקה בכל מערכות ההפעלה של הלקוח, ללא תלויות נוספות.
- בקרת גישה מבוססת זהות: שילוב עמוק עם Azure Active Directory (Microsoft Entra ID) לאכיפת בקרת גישה מבוססת תפקידים (RBAC) ומדיניות גישה מותנית, כך שרק זהויות מאומתות יוכלו להתחיל חיבור.
- ללא עומס ניהול על מכונות וירטואליות: מכיוון ש-Bastion הוא שירות PaaS מנוהל במלואו, Microsoft מטפלת בתשתית הבסיסית, בזמינות גבוהה ובעדכוני מערכת ההפעלה. הצוות שלכם לא צריך יותר לתחזק שרת מעבר (jump box).
- ניטור וביקורת משולבים: אינטגרציה מקורית עם Azure Monitor מאפשרת לצוותי אבטחה לעקוב אחר יומני חיבורים, נתוני אבחון ודפוסי גישה, כדי לעמוד בתקני ציות מחמירים.
על ידי הסרת דרישת כתובת IP ציבורית מעומסי העבודה שלכם, Azure Bastion מצמצם באופן דרסטי את משטח התקיפה של הארגון ומבטל את הפגיעויות שמאפיינות ארכיטקטורות jump מדור קודם.
איך Azure Bastion פועל
הבנת הארכיטקטורה הבסיסית של Azure Bastion עוזרת להבין מדוע הוא מאובטח הרבה יותר משרת IaaS רגיל הפועל כ-proxy. כאשר מנהל מבקש חיבור למכונה וירטואלית יעד דרך פורטל Azure, Azure Bastion מתזמר מנהרת ניהול מאובטחת.
החיבור עובר דרך HTTPS (פורט 443) מהדפדפן של המנהל אל כתובת ה-IP הציבורית של Azure Bastion. משם, שירות Bastion מתקשר בצורה מאובטחת בתוך הרשת הווירטואלית אל מכונת היעד באמצעות כתובות IP פרטיות. מכונת היעד אינה רואה כלל תעבורה שמקורה באינטרנט הציבורי; היא רואה רק תעבורה פנימית שמגיעה מתת-הרשת של Azure Bastion.
ארכיטקטורה זו מספקת הפרדה ברורה של תפקידים ומבודדת את המשאבים הפנימיים שלכם מכלי סריקה חיצוניים. מכיוון שהתקשורת מסתמכת על הצפנת TLS ומשתמשת ב-Azure Active Directory לאימות אמין, היא עומדת בדרישות האבטחה המחמירות של סביבות ארגוניות מודרניות.
יתרונות של Azure Bastion
המעבר משרתי jump מדור קודם ל-Azure Bastion מניב תועלת רבה בתחומי האבטחה, התפעול והכלכלה. בואו נפרק את היתרונות העיקריים.
קודם כול ובראש ובראשונה, מדובר באבטחה משופרת וצמצום משטח התקיפה. על ידי ביטול כתובות IP ציבוריות במכונות הווירטואליות שלכם, אתם הופכים מיד את הגורמים הזדוניים החיצוניים לחסרי יכולת. הם לא יכולים לבצע port scan למכונות שלכם, לנסות התקפות brute-force על התחברות RDP, או לנצל שירותי רשת לא מעודכנים, מכיוון שהפורטים הללו פשוט אינם חשופים לאינטרנט.
שנית, מדובר בפישוט הניהול וצמצום העומס התפעולי. שרתי jump מסורתיים דורשים תחזוקה מתמשכת: עדכוני מערכת הפעלה, עדכון סוכני אנטי-וירוס, ניהול חשבונות משתמש מקומיים ופתרון בעיות בניתוב הרשת. עם Azure Bastion, Microsoft מנהלת את שכבת השירות במלואה. המהנדסים שלכם אינם מבזבזים זמן כלל על תחזוקת שרת ה-Bastion עצמו, ומקדישים 100% מזמנם למשימות העסקיות הליבה.
שלישית, Azure Bastion מספק ציות בעלות יעילה. בענפים מפוקחים, כגון שירותי בריאות, פיננסים וממשל, מסגרות ציות דורשות לעיתים קרובות בידוד רשת קפדני והצפנת נתונים בתעבורה. Azure Bastion מספק מנהרות TLS מוצפנות מובנה ותומך בדרישות ביקורת מחמירות, ומסייע לארגונים לעבור ביקורות ציות בקלות, ללא סקריפטים מותאמים אישית ושביריים לשרתי jump.
פריסת Azure Bastion
פריסת Azure Bastion פשוטה, אך היא דורשת עמידה בדרישות מבניות מסוימות בסביבת Azure שלכם. לפני שתתחילו בפריסה, ודאו שברשותכם הפריטים הבאים:
- מנוי Azure פעיל עם רשתות וירטואליות קיימות ומכונות וירטואליות יעד.
- תת-רשת ייעודית בתוך ה-VNet היעד, בשם AzureBastionSubnet בדיוק, עם מסכת רשת מומלצת של /26 לכל הפחות כדי לאפשר שינוי קנה מידה של השירות.
- כתובת IP ציבורית מסוג Standard SKU שהוקצתה במיוחד עבור משאב ה-Bastion.
- הרשאות מתאימות (כגון תפקיד Contributor) ברשת הווירטואלית ובקבוצת המשאבים.
לאחר שאימתם את הדרישות המוקדמות, ניתן להקים את Azure Bastion באמצעות Azure Portal, Azure CLI, או כלי תשתית כקוד כמו Bicep ו-Terraform. בתצורות סטנדרטיות הפריסה נמשכת בדרך כלל כ-10 דקות, בעוד שאפשרויות ה-Developer SKU החדשות יותר עולות בתוך שניות ספורות.
טעויות נפוצות בפריסה כוללות שכחה לתת לתת-הרשת את השם AzureBastionSubnet, או ניסיון להעביר רשת וירטואלית שבה פועל משאב Bastion פעיל בין קבוצות משאבים מבלי למחוק קודם את משאב ה-Bastion. שמירה על האילוצים האלה בראש תבטיח פריסה חלקה וללא שגיאות.
חסרונות של Azure Bastion
Azure Bastion הוא שירות מרשים, אך לאף ארכיטקטורת ענן אין חסרונות. כדי לקבל החלטה מושכלת עבור הארגון שלכם, חשוב להכיר במגבלות הנוכחיות שלו:
- מגבלות פרוטוקול: Azure Bastion תומך באופן מקורי ב-RDP וב-SSH. אם תהליכי הניהול שלכם מסתמכים על פרוטוקולי ניהול אחרים, תצטרכו לבחון פתרונות משלימים.
- תמיכה ב-IPv6: כרגע Azure Bastion מוגבל לסביבות IPv4, וזה עלול להוות מכשול לארגונים שנמצאים במעבר אגרסיבי לטופולוגיות רשת IPv6 בלבד.
- Azure Virtual Desktop (AVD): Bastion אינו משתלב ישירות עם עומסי עבודה של AVD, מה שלעיתים יוצר בלבול אצל מנהלים שמצפים לפרוקסי שולחן עבודה אוניברסלי.
- מגבלות בהעברת קבצים: העברת קבצים דרך פורטל הדפדפן עלולה להרגיש מוגבלת בהשוואה למיפוי כונני דיסק מקומי בצד הלקוח, ולעיתים דורשת שימוש בכלי שורת פקודה להעברת קבצים גדולים.
שיקולי עלות: Azure Bastion כרוך בתשלום שעתי קבוע בתוספת עלויות העברת נתונים. בסביבות ארגוניות גדולות הפרושות על פני מספר אזורים, העלויות עלולות להצטבר במהירות אם מופעים מוקצים ביתר.
שקלול המגבלות האלה מול האילוצים הטכניים והפיננסיים הספציפיים של הארגון שלכם יעזור לכם לקבוע את ה-SKU ואת אסטרטגיית הפריסה האופטימליים.
שאלות נפוצות
מהו Azure Bastion?
Azure Bastion הוא שירות PaaS מנוהל במלואו, המספק חיבור RDP ו-SSH מאובטח וחלק למכונות הווירטואליות שלכם ב-Azure, ישירות דרך Azure portal באמצעות SSL (TLS בפורט 443), ללא צורך בכתובות IP ציבוריות על מכונות אלה.
כיצד Azure Bastion משפר את האבטחה?
על ידי הסרת כתובות IP ציבוריות ממכונות הווירטואליות שלכם, Azure Bastion מבטל חשיפה ישירה לאינטרנט הציבורי, מצמצם בצורה דרמטית את משטח התקיפה ועוצר התקפות כוח גס אוטומטיות.
האם נדרשת תוכנה בצד הלקוח כדי להשתמש ב-Azure Bastion?
לא! אחד היתרונות הגדולים של Azure Bastion הוא שהחיבור מתבצע כולו בתוך דפדפן האינטרנט. אין צורך להתקין לקוחות RDP מקומיים, מפתחות SSH או להגדיר מנהרות VPN מורכבות במחשב האישי שלכם.
האם Azure Bastion יקר?
Azure Bastion כרוך בחיובים שעתיים שנקבעים לפי ה-SKU שנבחר ומספר המופעים. עם זאת, בהתחשב בהפחתת עלויות העבודה של ניהול עדכונים, בביטול עלויות כתובות IP ציבוריות ובמניעת פריצות אבטחה הרות אסון, מדובר בערך ארוך טווח מרשים.
האם ניתן לשלב את Azure Bastion עם Microsoft Entra ID?
כן, Azure Bastion משתלב באופן מקורי עם Microsoft Entra ID (שנקרא בעבר Azure Active Directory), ומאפשר לאכוף בקרות זהות מודרניות כמו אימות רב-שלבי (MFA) ומדיניות גישה מותנית לפני מתן גישה ניהולית.
סיכום
עידן שרתי הקפיצה המסורתיים מגיע לסיומו. ככל שסביבות הענן גדלות ושחקני האיומים נעשים נועזים יותר, הסתמכות על מכונות וירטואליות חשופות לאינטרנט כדי להגן על התשתית הפנימית שלכם היא הימור מיותר. פתרונות PaaS מודרניים כמו Azure Bastion מספקים חלופה מאובטחת, מדרגית וקלה לתפעול, שמגנה על עומסי העבודה שלכם, מפשטת את הניהול ומתיישבת עם עקרונות האבטחה המודרניים של אפס אמון (zero trust).
כדי לשמוע דיון מעשי וחי שמפרק את הטכנולוגיה הזו ואת האופן שבו היא משתלבת באסטרטגיית הענן הרחבה של Microsoft, הקפידו להאזין לפרק הפודקאסט המלווה: Azure Bastion - Simply Explained.
ניהול תשתית הענן שלכם לא חייב להפוך לסיוט מנהלתי. על ידי אימוץ כלי גישה מנוהלים, אתם מגנים על הנתונים, מעצימים את צוותי ההנדסה שלכם ובונים בסיס עמיד לעתיד. זכרו: סביבה מאובטחת היא סביבה פרודוקטיבית! 🚀
🎧 האזינו לפרק הזה
מעוניינים בהסבר מעשי על Azure Bastion? הפרק הזה מפרק את הנושא בשפה ברורה ומראה למה הוא חשוב עבור Microsoft 365, Azure, Power Platform, אבטחה, AI ועבודה מודרנית.
האזינו לפרק הזה אם תרצו:
- להבין את המושגים המרכזיים מאחורי Azure Bastion
- לראות כיצד הוא משתלב במערכת הטכנולוגיות הרחבה של Microsoft
- ללמוד היכן הוא יכול ליצור ערך מעשי עבור הארגון שלכם
גלו עוד שיחות מעשיות על Microsoft ב-M365 FM.
נבדק לאחרונה: יולי 2026.
למי מומלץ להאזין
הפרק מיועד למנהלי Azure, לארכיטקטים, למפתחים ולמנהלי IT שזקוקים לבסיס מעשי לפני תכנון, ניהול או הפעלה של השירות הזה.
🎧 כדאי גם להאזין ל
- Azure Private Link — הצעד המעשי הבא להרחבת הנושא הזה.
- Azure Network Security Groups — הצעד המעשי הבא להרחבת הנושא הזה.
- Azure Virtual Network — הצעד המעשי הבא להרחבת הנושא הזה.