 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
Azure Cloud Adoption Framework を活用したエンタープライズ クラウド戦略
By Mirko Peters · · Updated
実効性のあるロードマップで、エンタープライズのクラウド移行を前に進めましょう。ガバナンスを重視したクラウド導入フレームワークを使って、クラウド戦略を組み立てます。
Automatically translated with AI from the original post. Read the English original
簡単そうに見えたクローゼットを開けたら、古いケーブルや正体不明のアダプター、ラベルのない箱が雪崩のように床に落ちてきた。そんな経験はありませんか。「クラウドへ移行しよう」と初めて口にしたとき、アプリケーション ポートフォリオはまさにそんな状態です。私が見てきたチームの多くは、気合の入ったスプレッドシートと締め切りを手に移行を始めました。そして結局、認証方式が3つもあること、誰も文書化していなかったコンプライアンス要件があること、そして全員が存在を忘れていたサーバーで基幹アプリが動いていることに気づくのです。ただ、クラウド移行をビジネス変革として扱えば、混乱は避けられます。必要なのは、ロードマップ、率直な話し合い、そして役目を終えたものを手放す覚悟です。
エンタープライズ クラウド戦略(Azure)に役立つ Azure Cloud Adoption Framework の意外な7つの事実- 技術ガイダンスにとどまらない: このフレームワークは組織の変化、ガバナンス、スキルを重視しており、エンタープライズ クラウド戦略(Azure)においてテクノロジーと同じくらい人とプロセスに焦点を当てています。
- アーキテクチャ先行ではなく成果志向: 技術アーキテクチャを定める前に、コスト、俊敏性、コンプライアンスといったビジネス成果を中心に据えています。よくある「リフト アンド シフト」の反射的な発想とは逆のアプローチです。
- モジュール型でベンダー中立なパターン: Microsoft が作成したものですが、多くのガバナンスやランディング ゾーンのパターンは、エンタープライズ クラウド戦略(Azure)の文脈でもマルチクラウド環境に適用できます。
- 統合された導入ジャーニー: IT 運用、セキュリティ、開発者、ビジネス リーダーといった役割ごとの導入ジャーニーを含み、単一のチームだけでなく、組織全体での実践的な導入を加速します。
- 規範的でありながら拡張可能なランディング ゾーン: Azure ランディング ゾーンは、すぐにデプロイできる明確な指針のひな形を提供し、企業はそれを拡張できます。デプロイを早めつつ、エンタープライズ クラウド戦略(Azure)独自の要件にも対応できます。
- 継続的な改善が組み込まれている: このフレームワークは、移行と近代化を一度きりのプロジェクトではなく、テレメトリとフィードバック ループを伴う反復サイクルとして扱います。長期的なエンタープライズ クラウド戦略(Azure)の進化を支えます。
- 無償のツールとコミュニティ リソース: Microsoft はテンプレート、スクリプト、ワークショップ、コミュニティ主導のリポジトリを提供しています。多額の先行コンサルティング費用をかけずに、実績のある成果物を素早く導入できます。
クラウドは目的地ではなく、新しい運用のリズム
エンタープライズ クラウド戦略がうまく機能するのは、クラウドを「データセンターからの退避」と捉えるのをやめ、組織の新しい運営方法として捉え始めたときです。その運営方法とは、より速い提供、より密なフィードバック ループ、そして IT とビジネス リーダーの間で共有される説明責任です。元 Microsoft DX チーフ エンタープライズ アーキテクトの Barry Briggs 氏と、Microsoft のクラウド ソリューション アーキテクチャ ディレクターである Eduardo Kassner 氏は、この点を明確に示しています。サーバーを移動するだけでなく、意思決定、リスク、価値が企業内をどう流れるかを変えているのだ、と。
Barry Briggs: "クラウド導入がうまくいくのは、技術のアップグレードとしてではなく、まずビジネス変革として捉えたときです。"
CIO のクラウド変革を見直す実践的な確認として、Microsoft 社内の "First and Best" ドッグフーディングの考え方を取り入れてみてください。自社の基幹ワークロードを、この方法で運用するでしょうか。答えが「まだ」であれば、制約になっているのはアーキテクチャではなく、運用モデルです。
最初のクラウド会議が90分間の VM サイズ決めに費やされているなら、すでに方向を外れています。財務部門は予測可能な支出を求め、セキュリティ部門は証明可能な統制を求めるはずです。両方に応えるには、どの運営会議でも繰り返し説明できるビジネス言語にクラウドを翻訳しておきましょう。
- スピード: ビジネス成果に結びついた、リリース サイクルの短縮と迅速な検証。インフラだけのプログラムより長く予算の承認を得やすくなります。
- 回復性: 「期待頼みの継続性」ではなく、明確な復旧目標とテスト済みのフェイルオーバー。
- グローバルなリーチ: 中核のプラットフォームを作り直すことなく、新しいリージョンへ素早く展開できます。
ユース ケースの事例は、レシピではなくパターン ライブラリとして活用する
Telenor、Aviva、3M Parking Systems、Heineken の事例は、そのまま真似する対象としてではなく、パターンのライブラリとして活用するのが有効です。関係者の合意形成、ワークロードの実施順序、運用の近代化の進め方に注目してください。使用しているツールや組織図をそのままコピーする必要はありません。
クラウド移行ロードマップには3つのフェーズがあります。省略しないでください
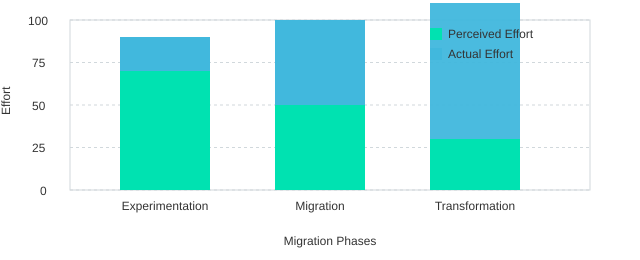
実効性のあるクラウド移行ロードマップは、実験 → 移行 → 変革の順に進みます。段階的な導入によって、セキュリティ、運用、スキルを検証してから規模を拡大できるため、リスクを抑えられます。実験のフェーズを飛ばすと、多くの場合うまくいきません。スキルが追いつく前に複雑さだけが拡大してしまうからです。
Eduardo Kassner: 「最も速く移行できるのは、ガバナンスと運用モデルがアーキテクチャと並行して進化しているケースです。」
家庭の台所から業務用の厨房に移るようなものだと考えてください。使う食材は同じでも、作業の流れはまったく異なります。仕込み、タイミング、品質チェック、役割分担のすべてが変わります。
| 指標 | 件数 |
|---|---|
| 移行フェーズ | 3 |
| 参照された事例の組織 | 4 |
| 著者 | 2 |
適切な移行方法の選択: 5つのR を教条的にならず活用する
Gartner Inc. の5つのR によるクラウド移行モデル(retire(廃止)、replace(置き換え)、retain and wrap(保持して包む)、rehost(リホスト)、reenvision(再構想))は、従うべき規則ではなく選択肢の一覧として使うと最も効果的です。複数の方式を組み合わせたポートフォリオは、すべてのアプリに単一の方式を強制するよりも、一般にプログラム全体のリスクを抑えられます。
Retire: 停止する判断を認める
アプリの中には「UI を備えたゾンビプロセス」と呼ぶべきものがあります。稼働してはいるものの、なぜ存在しているのか誰も説明できないものです。廃止は、最も早く成果を出せる施策であることが多く、コストの削減、セキュリティ上の攻撃対象の縮小、運用の雑音の低減につながります。すべてのアプリレビューで、廃止を既定の検討事項にしてください。
Replace: 本当に適合する場合に SaaS を選ぶ
SaaS 製品が、想定よりも少ないカスタマイズで要件を満たせる場合に置き換えを検討します。ベンダーロックインに陥って技術的負債を別の形に置き換えることがないよう、データの移行計画(エクスポート形式、保持、契約条件)を厳密に定めてください。
Retain & wrap: 中核を移さずに最新の統制を適用する
レイテンシ、ライセンス、密接な統合といった理由から、まだ移行できないシステムもあります。そのようなシステムは保持したうえで、最新の ID、API、監視で包み、クラウド上のサービスとして振る舞えるようにしてください。具体的には、シングルサインオン、多要素認証、集中ログ、明確な SLA の適用です。
Rehost: 速度を優先し、その位置づけを正直に明示する
Rehost は「何かをクラウドで稼働させる」ための最も速い方法であり、実験フェーズと相性がよい方式です。ランディングゾーン、ネットワーク、運用パターンを検証できます。調査によると、rehost はスケジュールを短縮する一方で、後続の近代化計画と組み合わせないと最適化による効果が遅れる可能性があります。チームがrehost と refactorの議論で行き詰まるのはこの部分です。後続の計画と期日を文書化して解決してください。
Reenvision: ビジネスが変わったときにレガシーアプリを近代化する
Reenvision(多くの場合は「refactor」)は、新しいチャネル、新しいデータプロダクト、新しい規模への対応など、本格的な変革のためのものです。ここでは、コストに見合う場合に限り、マイクロサービス、コンテナ(Docker)、さらにはアクターモデルといったクラウドネイティブなパターンでレガシーアプリを近代化します。すべてのアプリを「reenvision」にすると、数年単位の書き直しを自ら引き受けることになります。
Martin Fowler: 「書き直しは賭けであり、段階的な近代化のほうが通常は安全な選択です。」
Satya Nadella: 「私たちの業界は伝統を尊重しない。尊重するのは革新だけだ。」
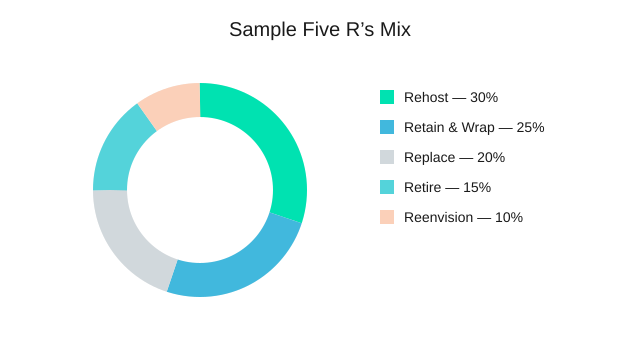
図のアイデア: 現実的なポートフォリオの構成比
| R の選択 | サンプル比率(%) |
|---|---|
| Rehost | 30% |
| Retain & Wrap | 25% |
| Replace | 20% |
| Retire | 15% |
| Reenvision | 10% |
説明が求められるアーキテクチャの選択(IaaS、PaaS、SaaS)
想像より早く、この質問を受けることになります。「すべてを単純にリフトアンドシフトしないのはなぜか」。最善の回答は「それが最新だから」ではありません。適切なサービスモデルを選ぶことで、運用性と長期的なコストが変わるからです。IaaS、PaaS、SaaS の選択を通じてリホストを検討することは、実質的には誰が何を運用するか、変更をどれだけ速く行えるか、どれだけのリスクを負うかを決めることです。
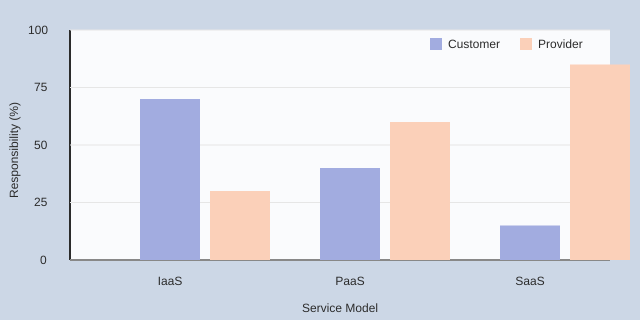
IaaS、PaaS、SaaS の違いを責任分担として説明する
次のように分かりやすく説明してください。
- IaaS: コンピュート、ストレージ、ネットワークを借りて利用します。OS とランタイムの大部分は引き続き自分で管理します。
- PaaS: アプリとデータをデプロイします。パッチ適用やスケーリングなど、プラットフォームの多くの部分はプロバイダーが運用します。
- SaaS: 完成された製品を利用します。自分は設定、データ、ユーザーのアクセス管理に集中します。
マネージド サービス(PaaS/SaaS)は、通常、運用の負担を減らします。一方で、ベンダーの機能や制限、責任共有モデルについては、より強固なガバナンスが必要になります。
説明できる、簡単な判断基準
- 移行スピード(IaaS):コードの変更を最小限にして、すばやく移行しなければならない場合。
- イノベーションのスピード(PaaS):より速いリリース、組み込みの回復性、パッチ適用の削減が必要な場合。
- 成果までのスピード(SaaS):独自開発ではなく、今すぐ機能が必要な場合。
Azure プラットフォーム サービスで具体化する
PaaS を選ぶ場合は、作業を減らすサービスを具体的に挙げてください。マネージド データにはAzure SQL Database、長期的な拡張性にはStorage(Blob/Table/Queue/File)、データの取り込みにはEvent Hubs、統合にはLogic Apps(またはBizTalk Services)が使えます。これらAzure プラットフォーム サービスによって、チームはサーバーの管理から製品の提供へと軸足を移せます。
ハイブリッド クラウド接続を早い段階で決める(ExpressRoute または VPN)
ハイブリッド クラウド接続は、後回しにしてよい項目ではありません。ExpressRoute や VPN の選択を先送りすると、後から ID フロー、ネットワーク セグメンテーション、パフォーマンス調整をやり直すことになりがちです。特に、低遅延が求められるアプリがオンプレミスの依存関係と接続する場合は注意が必要です。
Werner Vogels:「すべてのものは、常にどこかで故障する。だから障害を前提に設計すれば、安心して眠れる。」
シナリオ:週末の EC サイトへのアクセス急増
EC サイトへのアクセスが土曜の夜に急増することがあります。PaaS コンポーネントに Azure Traffic Manager とマルチティア構成を組み合わせれば、スケーリングとフェイルオーバーはプラットフォームが処理します。月曜日をサーバーの復旧に費やす代わりに、需要のシグナルを確認し、購入までの導線を改善できます。
グラフの案:責任の分担(顧客とプロバイダー)
セキュリティ、コンプライアンス、リスク:「後から追加する」ことができない領域
ID とデバイスの基本管理から始める(最初の移行の前に)
クラウド セキュリティ コンプライアンスへの最短ルートは、基本から始まります。信頼できるデバイスと強固な ID です。BitLocker でエンドポイントを暗号化し、Azure Active Directory と Azure Active Directory MFA でアクセスを標準化します。早い段階で ID を決めておくと、アプリの稼働後にポリシーを作り直さずに済むため、アクセス設計、ログ記録、監査の準備での手戻りが減ります。
「誰が、どのデバイスから、どの条件で、何にアクセスできるか」を、暗黙の了解ではなく、文書化されたルールとして定めてください。
規制は、クラウド全般ではなくワークロードごとに対応づける
コンプライアンスはワークロードごとに異なります。移行の波を計画する前に、各アプリとデータセットが対象となる規制を特定してください。たとえば HIPAA、FISMA、EUDPD などです。これにより、本番稼働のブロック、監査証跡の欠落、データ所在地の誤った選択といった、直前になって発覚する問題を防げます。
データ分類の階層を使い、統制と境界を設定する
データを単純な階層に分類し、各階層に必要な統制、ログの詳細度、アクセスレビューの頻度を紐づけます。実用的な 4 段階のモデルは次のとおりです。
- 公開
- 社内限定
- 機密
- 事業への影響が大きい
| レベル | 統制の強度(1~5) |
|---|---|
| 公開 | 1 |
| 社内限定 | 2 |
| 機密 | 4 |
| 事業への影響が大きい | 5 |
Enterprise Risk Management を共同執筆者にする
リスクを最終的な承認ゲートとして扱わないでください。クラウドのエンタープライズ リスク管理の担当者を移行プログラムの早い段階から参加させ、責任共有モデルの共同執筆者にします。ERM を組み込むと承認のスピードが上がり、ID、構成、監視、インシデント対応の責任者も明確になります。
Bruce Schneier:「セキュリティはプロセスであり、製品ではない。」
NIST:「リスク管理は一度きりの活動ではなく、評価と対応を繰り返す継続的なサイクルである。」
実績のある参考資料を活用し、誤設定への備えを訓練する
Security Development Lifecycle を開発の基準として採用し、Microsoft Azure Trust Center と Cloud Security Alliance を使って統制を検証してください。そのうえで現実的な確認を行いましょう。最大のリスクはマルウェアではなく、誤設定かもしれません。セキュアな既定値、変更管理、レビューの手順について、チームを訓練してください。
<!-- Chart idea: risk heatmap by data classification vs control intensity -->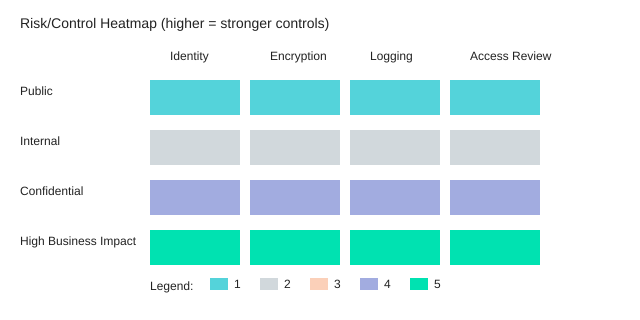
運用の刷新:System Center の習慣からクラウドネイティブな運用力へ
クラウド運用の変革は、考え方を変えることから始まります
データセンターでは、「サーバーの面倒を見る」ことが主な仕事だったかもしれません。クラウドでは、サービスの状態、パフォーマンス、コスト、リスクを管理します。この転換こそがクラウド運用の変革の核心です。クラウドネイティブな運用ツールは復旧やプロビジョニングの時間を短縮できますが、それは明確な運用手順書と担当者を定めた場合に限られます。そうしなければ、従来の混乱を新しいプラットフォームに持ち込むだけになります。
System Center の習慣を、Azure ネイティブな復旧と可視化に置き換える
今も価値のあるものは残しつつ、オンプレミスの仕組みを Azure に無理に当てはめるのはやめましょう。Microsoft System Center だけに頼るのではなく、次のもので補完または置き換えることを検討してください。
- ポリシーベースの保護と復元テストのための Azure Backup Services
- オーケストレーションされたフェイルオーバーと、測定可能な RTO の改善のための Azure Site Recovery
- ユーザーより先にオンコール担当者が問題を把握できるようにするための Azure モニタリング(メトリック、ログ、アラート、ダッシュボード)
研究からも明らかなように、高可用性の仕組みは、マネージドサービスを使う場合でも設計するものであり、前提として期待するものではありません。ワークロードを構築するのと同時に、運用モデル(アラート、エスカレーション、運用手順書)も整備してください。
DevTest Labs で「環境待ちのコスト」をなくす
テスト環境の準備に何日も待たされると、開発のスピードは静かに失われていきます。DevTest Labs を使えば、テンプレートを標準化し、ポリシーを適用し、プロビジョニングを自動化できます。環境をコードとして扱い、責任の所在を明確にしてください。
- 承認済みのイメージとサイズを定義する
- 作成と削除を自動化する
- モニタリングとコストタグを標準で設定する
Runbook owner: App Team • Platform owner: Cloud Ops • Escalation: SRE/On-call
可用性の設計:可用性セットとトラフィック管理
IaaS やハイブリッドのワークロードでは、単一障害点を避けるために Azure の可用性セット(該当する場合は、ゾーンなどの新しい仕組み)を使用してください。さらに、正常でないインスタンスやリージョンからユーザーを迂回させるためにトラフィック管理を追加します。想定している障害モードを文書化し、ゲームデーで検証してください。
CMDB を最新かつ正確な状態に保つ
CMDB は、監査、責任の所在、依存関係の把握のために今も重要です。ただし、自動で更新されると期待しないでください。可能な範囲ではデプロイパイプラインやモニタリングと連携して変更を自動的に記録し、自動化できない部分は人が確認する運用にしてください。
補足:「成功した」移行でも運用は失敗しうる
オンコール担当者にダッシュボードがなければ、移行は未完了です。Azure モニタリングのダッシュボードとアラートを、リリースの必須条件(ゲート)にしてください。
Gene Kim:「日々の業務を改善することは、日々の業務をこなすことより重要である。」
Nicole Forsgren:「英雄的な努力ではなく、能力への投資を行えば、ソフトウェアデリバリーのパフォーマンスと運用の信頼性は同時に向上できる。」
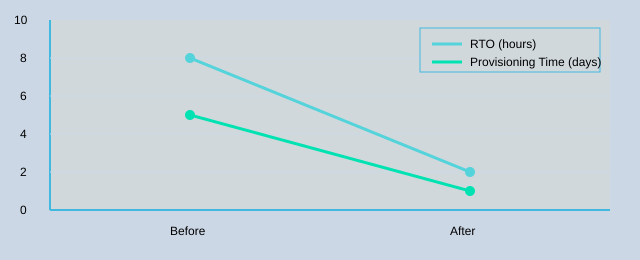
グラフの案:RTO とプロビジョニング時間の改善
データと統合:移行が現実味を帯びて(そして複雑になって)くる場面
ほとんどの移行は、コンピュートではなく、クラウドへのデータ移行と統合でつまずきます。見落とした依存関係はすべてスケジュールリスクになるため、統合アーキテクチャがクリティカルパスになることがよくあります。Pat Helland は次のように述べています。
「データは水によく似ている。アーキテクチャのあらゆる隙間に入り込んでくる。」
ハイブリッドと B2B の統合を、重要な製品として扱う
統合を、自分たちが責任を持つプロダクトとして扱ってください。SLA、バージョニング、モニタリング、明確な責任範囲を定義します。担当が複数のチーム(またはベンダー)に分かれていると、切り替え作業やインシデント対応の際に問題が表面化します。
- ハイブリッドストレージ:すぐに完全移行できない場合は、Azure StorSimple のパターンを使ってオンプレミスとクラウドを橋渡ししつつ、時間をかけてデータの重力を減らしていきます。
- B2B ワークフロー:パートナーとのメッセージ、変換、長時間実行プロセスについては、Azure BizTalk Services と Logic Apps の活用を検討してください。移行の前に、スキーマ、マッピング、パートナーのオンボーディングの担当者を決めておきましょう。
イベントで脆いシステムを切り離す(そして、よく眠れるように)
点対点の呼び出しは、障害の連鎖を引き起こします。イベントによる疎結合は、いずれかのシステムが遅延または停止したときの影響範囲を小さくします。Event Hubs を使ってトラフィックの急増を緩衝し、プロデューサーとコンシューマーを分離すれば、下流のサービスが不調でも中核アプリは稼働を続けられます。
思考実験:パートナーAPIが6時間停止した場合、どのようにグレースフルデグラデーション(段階的な機能縮退)で対応しますか。キューに蓄積して後から再送しますか。一部機能のみ提供しますか。手動による切り替えで対応しますか。それを書き出し、実際にテストしてください。
分析基盤の近代化:ツールを実際のワークフローに合わせる
分析基盤の近代化は、ツールの選択が利用者のワークフロー(経営層、アナリスト、データサイエンティスト)に合致したときに成功します。目的とするスタックを意図的に構築してください:
- Azure の Power BI:経営層向けダッシュボードとセルフサービスレポート作成のために利用します。
- HDInsight:ビッグデータ処理とバッチパイプラインのために利用します。
- Azure Machine Learning:データサイエンティストが実験、モデル、デプロイのパスを必要とする場合に利用します。
- SQL Data Warehouse(Synapse 型のデータウェアハウス):ガバナンスが効いた大規模分析のために利用します。
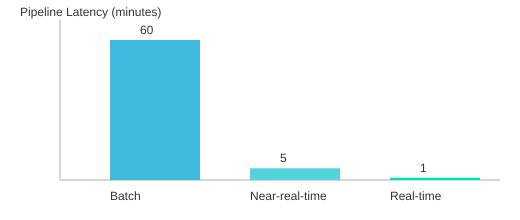
| モード | パイプラインの待ち時間の例(分) |
|---|---|
| バッチ | 60 |
| ニアリアルタイム | 5 |
| リアルタイム | 1 |
人、役割、ガバナンス:クラウド成功を支える見えない原動力
Enterprise Cloud Strategy(初版発行日 2015-11-23、著作権 2016、ISBN 978-1-5093-0196-6)において、Briggs と Kassner は実践的な指摘をしています。クラウド移行が失敗するのは、ツールが不足しているからというより、責任の所在が不明確だからだというものです。John Kotter は次のように述べています。
「中心的な課題は、人の行動を変えることです。」
役割の進化:門番から実現支援者へ
DevOps の運用モデルは「開発 + 運用」にとどまらず拡大していきます。プラットフォームチームは、テンプレート、パイプライン、ガードレールといった整備された道筋(paved roads)を構築します。セキュリティは組み込み型になり(policy-as-code、脅威モデリング)、エンタープライズアーキテクトは承認者から実現支援者へと役割を変えていきます。チームが適切な「5R」の移行パスや標準パターンを選べるよう支援し、デリバリーを妨げないことが求められます。
ステークホルダーへの連絡は、あえて退屈なものにする
驚きを減らすための定期的なリズムを設定します。週次では提供状況とリスク、月次ではコストと価値、四半期ではロードマップを共有します。特に従量課金と共有サービスが絡む場合、驚きはコストが高くつくため、「退屈」であることは好ましいことです。
従量課金に適したクラウドガバナンスモデルを構築する
実効性のあるクラウドガバナンスモデルには、ポリシーだけでなく財務のガバナンスも含まれます。最初の移行波の後もコストと価値を継続的に可視化するには、FinOps の考え方が欠かせません。
- 予算管理:年次の設備投資(capex)予算から、製品チームに紐づくローリング予測へ移行します。
- レポート:タグ付けの標準(アプリ、所有者、環境、コストセンター)を必須にします。
- 統制:予算、アラート、支出の異常検知を自動化します。
セキュリティの責任共有を明確にし、監査を迅速化する
「Figure 4-17」の考え方を用いて、クラウドプロバイダーが保護する範囲と、利用者自身が保護する範囲(ID、データ分類、構成、エンドポイント)を明示的に対応付けます。責任共有の境界が明確であれば、セキュリティ上の摩擦が減り、証跡の収集が再現可能になるため、監査が迅速化します。
「ガバナンスは、安全な進め方を最も簡単な進め方にすることで、デリバリーを加速させるべきです。」 — Kimberly Craven
自動化で ITIL のクラウド運用を近代化する
ITIL のクラウド運用の本質は維持しつつ、その仕組みを更新します。標準変更はパイプライン主導になり、インシデントはテレメトリと紐づけられ、CMDB はクラウドのインベントリと統合されます。バックアップ、パッチ適用、スケーリング、ポリシーの適用など可能な作業は自動化し、人が例外対応に集中できるようにします。
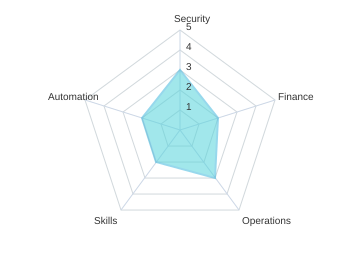
成熟度レーダー(グラフのアイデア)とサンプルのベースライン
| 領域 | スコア(1~5) |
|---|---|
| セキュリティ | 3 |
| 財務 | 2 |
| 運用 | 3 |
| スキル | 2 |
| 自動化 | 2 |
ガバナンスをプロダクトバックログのように扱いましょう。ルールを誰も読まないバインダーに固定するのではなく、反復し、測定し、改善し続けることが重要です。
結論:クラウド戦略は生きたシステムである
エンタープライズクラウド戦略は、全体のシステムがつながって初めて機能します。すなわち、明確なビジネス上の目的、正直なポートフォリオの把握、アプリごとに適した移行モデル、そして運用開始後(day-two)のセキュリティ、運用、ガバナンスの規律です。移行マップの目的は、決して「サーバーを移動すること」ではありませんでした。実際のエンタープライズ事例で見た構造化された思考と、Microsoft の「First and Best」の学習ループを用いて、安全に、より速く、無駄を減らしながら変更を届け続けられる、再現可能な仕組みを築くことにあります。
クローゼットの整理のたとえを思い出してください。単に片付けてラベルを貼ったのではありません。買い方、保管の仕方、メンテナンスの仕方そのものを変えたのです。クラウドの言葉で言えば、今では何を廃止し、何を置き換え、何を保持して包み、何をリホストし、何を再設計するかが分かっています。この明確さがあるからこそ、クラウド導入計画が終わらない議論に陥らずに済みます。期限を区切った計画は分析麻痺を減らし、関係者に早期の成果を示せます。特に、コスト、リスク、提供の成果を平易な数字で示せる場合には効果的です。
ピーター・ドラッカー:「測定できるものは、管理できる。」
この結論を実行に移しましょう。重要度は高いものの、ミッション クリティカルではない1つのパイロット アプリケーションを選んでください。本番環境に手を付ける前に成功指標を定義します。たとえば、デプロイの頻度、復旧時間、解消されたセキュリティ検出事項、そして単純なコストのベースラインです。環境に合う場合は、Cost/OSI のような指標も含めてください。そのうえで、Enterprise Risk Management(ERM)チームと財務部門との最初のチェックポイントを設定します。これらのパートナーが、セキュリティの責任、コンプライアンス、支出を後回しの作業ではなく最優先の作業として扱っていることを確認できると、信頼が高まり、承認も早まります。
学習のループは開いたままにしておきましょう。クラウド導入を継続的改善 DevOpsとして扱うプログラムは、各リリースが次のリリースを改善するため、自動化と提供スピードで複利的な効果を得る傾向があります。プラットフォームの進化に合わせて、MicrosoftPressStore.com、MicrosoftVirtualAcademy.com、Azure Trust Center の最新情報やガイダンスを追い続け、正誤表や無料リソースも定期的に確認してください。
Ben Horowitz:「難しいのは、大きく、困難で、野心的な目標を掲げることではない。毎日その作業を続けることだ。」
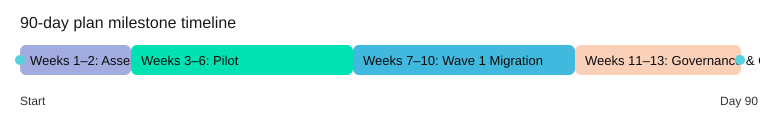
次のステップは簡単です。人、プロセス、プラットフォームの3つの観点から、最初の90日間のクラウド導入計画を作成してください。それでも、いくつかは誤った判断をすることになるでしょう。大切なのは、柔軟に適応できる優れたアーキテクチャ、自動化、ガバナンスによって、その判断を元に戻せるようにしておくことです。
Azure によるエンタープライズ クラウド導入戦略
Azure のエンタープライズ クラウド戦略とは何ですか。また、なぜ組織にその戦略が必要なのでしょうか。
Azure のエンタープライズ クラウド戦略とは、ビジネス目標とクラウド技術を整合させた、文書化された計画です。組織がどのようにクラウドへ移行するか、どの Azure クラウド サービスを使うか、そしてクラウド投資、セキュリティとコンプライアンス、スケーラビリティをどう管理するかを定義します。この戦略を策定すると、クラウドの取り組みがビジネスニーズに確実に応え、クラウド支出を最適化し、一貫したクラウド プラットフォームを実現できます。さらに、移行戦略と運用の過程でリスクを抑えながら、クラウド導入を加速できます。
クラウド導入戦略はどのように策定すればよいですか。また、Cloud Adoption Framework for Azure はどのような役割を果たしますか。
クラウド導入戦略を策定するには、まず準備状況を評価し、ビジネス戦略と技術戦略を定義し、クラウド ワークロードをビジネス目標に対応付けてから、移行戦略とガバナンス モデルを作成します。Cloud Adoption Framework for Azure は、規範的なガイダンス、ベスト プラクティス、そして cloud adoption strategy evaluator などのツールを提供します。これにより、クラウド アーキテクトや戦略チームは、エンタープライズのクラウド導入を計画し、クラウド プラットフォームを設計し、セキュリティ、コンプライアンス、災害復旧を確保しながら最新化を実装できます。
一般的なクラウド導入の流れとは何ですか。また、クラウド施策をどのように加速できますか。
クラウド導入の流れには、評価と準備状況の確認、パイロット移行、クラウド ワークロードの規模拡大、最適化、継続的改善が含まれます。導入を加速するには、Microsoft が提供する Azure のテンプレート、自動化、マネージド サービス、パートナーのリソースを活用します。スキル習得には Microsoft Learn を使い、適切な場合はハイブリッド クラウド戦略を採用してください。さらに、クラウド施策を組織のニーズとビジネス目標に合わせることで、より速くクラウドへ移行できます。
クラウドへの準備はどのように進めるべきですか。また、どのような評価が不可欠ですか。
クラウドへの準備は、現在のクラウド環境の成熟度、アプリケーションの依存関係、スキル、セキュリティ態勢、コストのベースラインを評価することから始まります。不可欠な評価には、ビジネス ニーズのマッピング、クラウド プラットフォームの準備状況の確認、ネットワークとID の確認、コンプライアンスと Azure セキュリティの評価、移行戦略の実現可能性調査があります。これらの評価により、クラウド サービスの選定、移行の順序、そしてモダナイゼーションとリフト アンド シフトのどちらを選ぶかを判断できます。
Azure 上で安全かつコンプライアンスに準拠したエンタープライズ クラウドを確保するには、どのようなベスト プラクティスがありますか。
Azure のセキュリティに関する推奨事項として Cloud Adoption Framework を採用し、ロールベースのアクセス制御、ネットワークのセグメンテーション、暗号化、継続的な監視、自動化されたポリシーの適用を実装することがベストプラクティスとして挙げられます。Azure のセキュリティサービスを活用し、コンプライアンス要件をアーキテクチャに組み込み、バックアップと災害復旧計画が確実にテストされるようにしてください。また、計画から運用まで一貫してセキュリティとコンプライアンスを Cloud Adoption Framework の戦略に組み込み、クラウドの良好な状態を維持することが重要です。
クラウドの支出を最適化し、クラウド環境をスケーラブルにするには、どうすればよいでしょうか。
リソースのサイズを適切に調整し、リザーブド インスタンスまたは Savings Plan を利用し、自動スケーリングを実装し、タグベースのコスト配分と継続的なコスト監視を行うことで、クラウドの支出を最適化できます。適切な場合はマイクロサービスやサーバーレスを用いてスケーラブルな Azure クラウド アーキテクチャを設計し、マネージド サービスを使って運用上の負荷を減らしてください。また、継続的な最適化の文化を根付かせ、クラウドへの投資がパフォーマンス要件、ビジネス目標、そして進化するクラウド機能と整合するようにすることが大切です。
Azure における推奨される災害復旧と事業継続のアプローチにはどのようなものがありますか。
推奨されるアプローチとしては、geo 冗長アーキテクチャの設計、Azure Site Recovery によるオーケストレーションされたフェイルオーバーの利用、Azure Backup による定期的なバックアップの実施、ビジネス ニーズに沿った RTO と RPO の定義、そして復旧ランブックのテストがあります。災害復旧をクラウド導入の取り組みやクラウド インフラストラクチャの計画に組み込み、アプリケーションやサービスが市場の変化に適応し、インシデント発生時も回復力を保てるようにしてください。
ハイブリッド クラウド戦略は、企業のクラウド導入にどのように位置づけられ、いつ採用すべきでしょうか。
ハイブリッド クラウド戦略を使うと、組織はオンプレミスへの投資を活かしつつ、スケーラビリティや最新のワークロード、あるいは規制上の要件に対応するために Azure のクラウド サービスを利用できます。レイテンシ、データ主権、またはレガシー システムへの依存によってローカルのリソースが必要な場合や、クラウド移行の過程で段階的に移行する戦略として、ハイブリッドのアプローチを採用してください。Azure には、オンプレミスのシステムを Azure クラウド プラットフォームと統合するためのツールやサービスが用意されており、クラウドの機能を組織のニーズに合わせ、クラウドのモダナイゼーションを加速するのに役立ちます。