 AR
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 עברית
 日本語
 한국어
تبسيط مفهوم Azure Landing Zones: تشبيه مبنى المكاتب
By Mirko Peters ·
أهلاً بعودتكم إلى المدونة! إذا سبق لك أن أنشأت مورداً في Azure، فأنت تعرف مدى السرعة التي تتطور بها السحابة. بنقرات قليلة أو بسكربت سريع، يمكنك نشر الأجهزة الافتراضية، وتشغيل قواعد البيانات، وبناء بيئات معقدة في دقائق. لكن هذه السرعة والمرونة الاستثنائيتين قد تتحولان بسرعة إلى سلاح ذي حدين. فعندما تندفع الفرق إلى السحابة دون خطة واضحة ومحكمة، لا يتأخر الفوضى كثيراً. واليوم، سنتناول أحد أهم المفاهي
Automatically translated with AI from the original post. Read the English original
أهلاً بعودتكم إلى المدونة! إذا سبق لك أن أنشأت مورداً في Azure، فأنت تعرف مدى السرعة التي تتطور بها السحابة. بنقرات قليلة أو بسكربت سريع، يمكنك نشر الأجهزة الافتراضية، وتشغيل قواعد البيانات، وبناء بيئات معقدة في دقائق. لكن هذه السرعة والمرونة الاستثنائيتين قد تتحولان بسرعة إلى سلاح ذي حدين. فعندما تندفع الفرق إلى السحابة دون خطة متينة، لا تتأخر الفوضى كثيراً. واليوم، سنتناول أحد أهم المفاهيم في هندسة السحابة: Azure landing zone. ولتبسيط الأمر، سننظر إليه من خلال سيناريو واقعي مألوف، وهو الانتقال إلى مبنى مكاتب جديد تماماً.
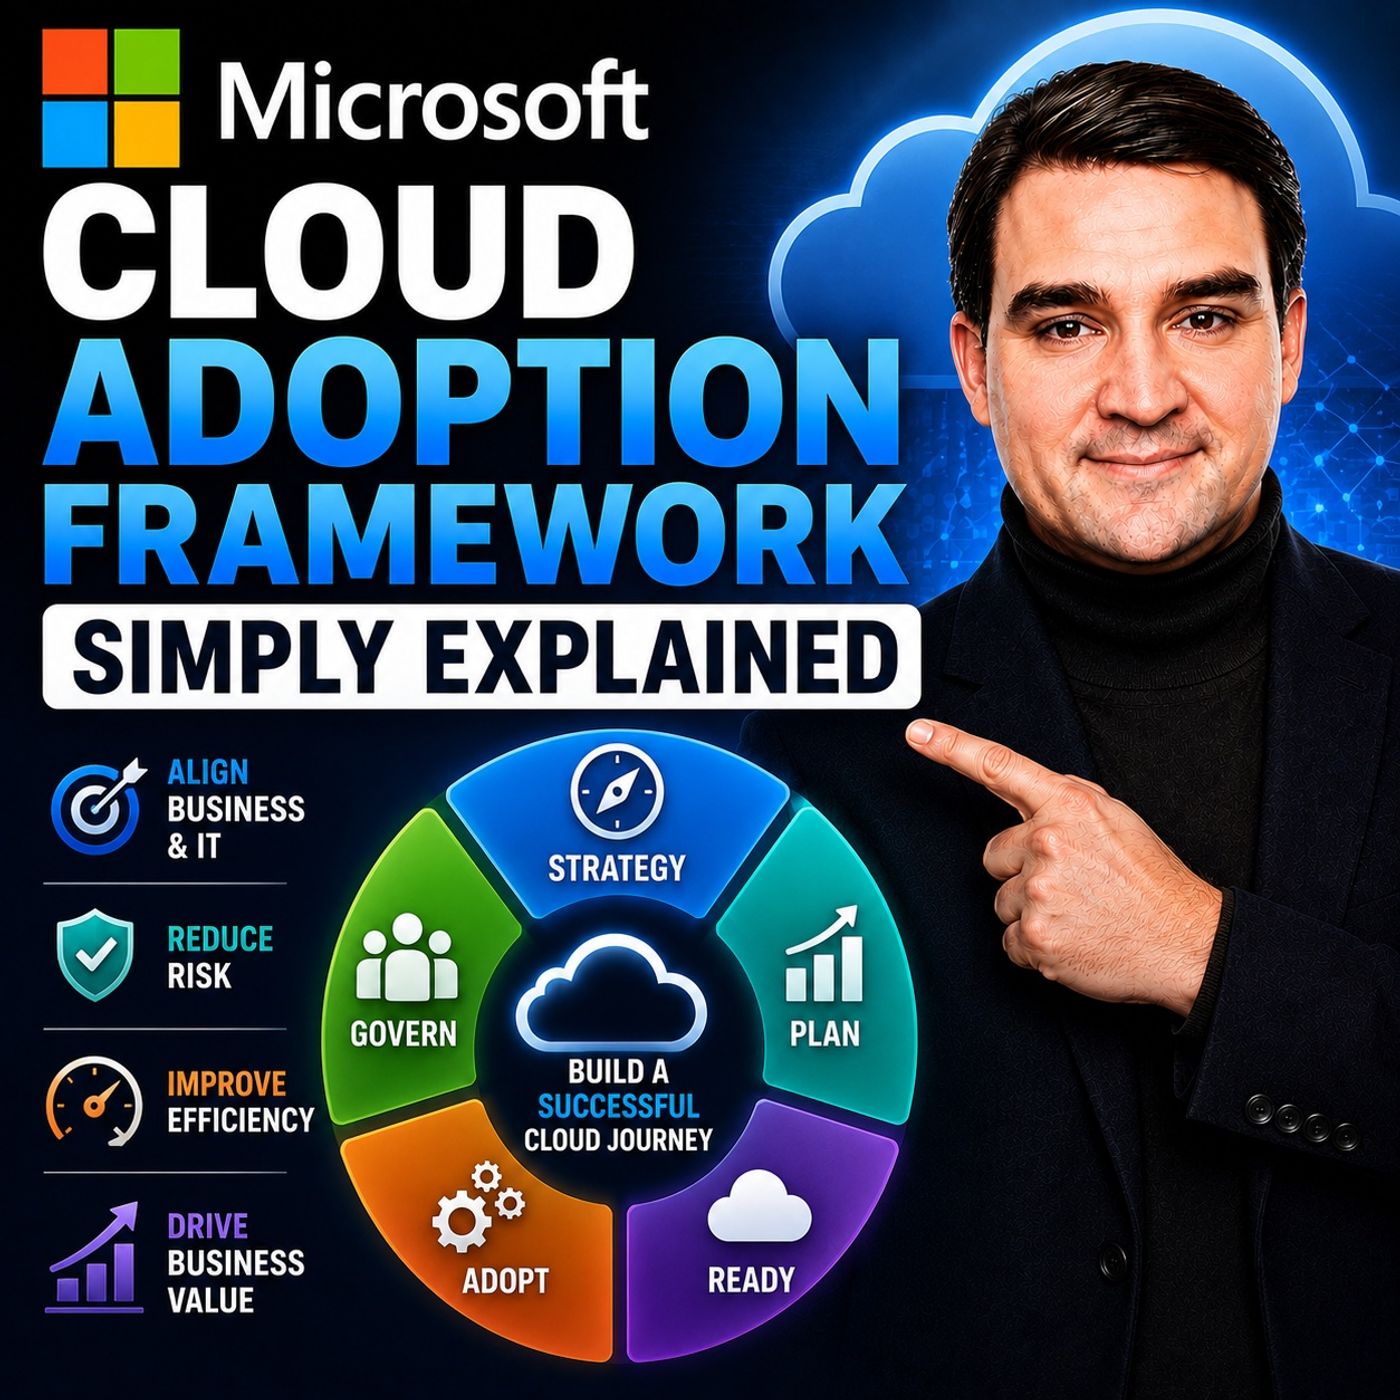
يرتبط هذا الموضوع ارتباطاً مباشراً بحلقتنا الصوتية الأخيرة، Microsoft Cloud Adoption Framework - Simply Explained. إذا لم تستمعوا إليها بعد، فننصحكم بالاطلاع عليها للحصول على نظرة شاملة حول كيفية توجيه إطار اعتماد السحابة (CAF) للمؤسسات خلال رحلتها السحابية بأكملها، بدءاً من الاستراتيجية الأولية وصولاً إلى الإدارة المستمرة. في هذه المقالة، سنركز على مرحلة "الجاهزية" الأساسية، ونشرح ما هو Azure landing zone فعلياً، ولماذا تحتاج إليه، وكيف يحافظ على أمان مؤسستك وتنظيمها وقابليتها للتوسع.
المقدمة: لماذا تحتاج السحابة إلى مخطط تفصيلي
عندما تقرر المؤسسات الانتقال إلى السحابة للمرة الأولى، يكون الحماس ملموساً. فالقيادة تطلب الابتكار، والمطورون يريدون المرونة، وفرق تقنية المعلومات تتطلع إلى التخلص من الأجهزة المادية القديمة. غير أن الانتقال إلى السحابة دون خطة منظمة يشبه حزم كامل محتويات الشركة ورميها في كومة ضخمة على قطعة أرض فارغة، ثم الأمل في أن يبني كل فريق خدماته الأساسية بنفسه.
توفر Azure جميع المواد الخام التي تحتاج إليها، لكنها لا تجمعها تلقائياً في بنية مؤسسية آمنة ومترابطة. فبدون ضوابط حماية مشتركة، قد يعرّض فريق قواعد البيانات للإنترنت العام من أجل الراحة، بينما يشغّل فريق آخر موارد باهظة الثمن دون مالك واضح للتكاليف. وقبل أن تدرك ذلك، لا يعرف أحد من يملك ماذا، وتتخلف فرق الأمن عن المواكبة، وتتبخر معايير الامتثال. ولهذا تحتاج السحابة إلى مخطط تفصيلي، وهنا يأتي دور مفهوم landing zone.
تشبيه مبنى المكاتب: ما هو Azure Landing Zone؟
لفهم Azure landing zone بشكل حقيقي، دعونا نستخدم تشبيه مبنى المكاتب. تخيّل أن شركتك تتوسع وتستأجر مبنى مكاتب متعدد الطوابق وجديداً تماماً. لن تسلّم المفاتيح لمئات الموظفين في اليوم الأول، وتشير إلى الطوابق الفارغة، وتطلب من كل قسم أن يتدبر أمر التمديدات الكهربائية والسباكة وأنظمة الأمن والأبواب بنفسه.
لو فعلت ذلك، فقد يركّب قسم التسويق أسلاكاً غير مؤرضة، وقد يغلق قسم المالية بالخطأ غرفة الخوادم في وجه الجميع، وقد يترك قسم الموارد البشرية الأبواب الأمامية مفتوحة تماماً. بدلاً من ذلك، ماذا تفعل؟ تستعين بمحترفين لبناء البنية التحتية الأساسية أولاً. تتأكد من أن المبنى يحتوي على كهرباء ومياه جارية ومداخل آمنة ومخارج طوارئ وقاعات اجتماعات مشتركة.
إن Azure landing zone ببساطة هو مبنى المكاتب المُجهَّز مسبقاً لأعباء عملك الرقمية. إنه بيئة Azure مُعدّة مسبقاً تتضمن إدارة الهويات، والشبكات، وخطوط الأساس الأمنية، وقواعد الحوكمة الجاهزة. وعندما تكون فرق التطبيقات مستعدة لنشر أعباء عملها، فهي لا تبني أساس السحابة من الصفر، بل تنتقل ببساطة إلى مكتب رقمي جاهز وآمن ومكتمل الوظائف.
مخاطر ترك الفرق تبني من الصفر
يغري الأمر بترك فرق التطوير تنشئ اشتراكات Azure الخاصة بها وتبني ما تشاء. فبعد كل شيء، يمنحها ذلك القدرة على التحرك بسرعة، أليس كذلك؟ للأسف، غالباً ما تكون هذه "السرعة" وهماً يخلق لاحقاً ديناً تقنياً ضخماً.
عندما يبني كل فريق بيئته السحابية الخاصة من الصفر، يضيع الاتساق. الفريق A يتبع اصطلاحًا لتسمية الموارد، والفريق B يتبع اصطلاحًا آخر، والفريق C لا يتبع أي اصطلاح على الإطلاق. وعند وقوع حادثة، يتحول تحديد المالك إلى لعبة تحقيق مُحبطة. وفضلًا عن ذلك، تتجزأ نهج الأمان. فإذا لم يكن الأمان مُدمجًا في الطبقة الأساسية، فسيتعين على كل فريق تطبيقات أن يتذكر تطبيق أفضل الممارسات بشكل مستقل، والخطأ البشري يضمن أن يغفل أحدهم عن شيء بالغ الأهمية. ومن خلال فرض نهج منطقة الهبوط المركزية، تتخلص من العمل المكرر، وتقلل أخطاء الإعداد، وتضمن أن يبدأ كل تطبيق دورة حياته على أرضية آمنة وصلبة.
تأمين الأساس: إدارة الهوية والوصول
يحتاج كل مبنى مكتبي جيد إلى مكتب أمن قوي ونظام مفاتيح رئيسي. ففي العالم المادي، لن تمنح كل موظف المفتاح الرئيسي لمكتب الرئيس التنفيذي والخزنة وغرفة الكهرباء. والعالم الرقمي يتطلب الانضباط نفسه تمامًا.
في Azure، أصبحت الهوية هي محيط الأمان الجديد. وبالاعتماد على Microsoft Entra ID، تتحكم إدارة الهوية في من—أو ما—يمكنه الوصول إلى مواردك الرقمية. ومن المبادئ الأساسية لمنطقة الهبوط المصممة جيدًا تطبيق مبدأ أقل الامتيازات. ينبغي للمستخدمين أن يحصلوا فقط على الأذونات الدقيقة اللازمة لأداء مهامهم، لا أكثر. وينبغي للتطبيقات والخدمات الآلية أن تتبع القاعدة نفسها تمامًا. فمنح الجميع أذونات إدارية واسعة قد يبدو مريحًا في اليوم الأول، لكنه يزيد نطاق الضرر بشكل كبير إذا اختُرق حساب ما أو وقع خطأ بشري بسيط.
وضع الأنابيب: أساسيات الشبكات في Azure
لا يمكن أن يكون لديك مبنى مكتبي يعمل دون ممرات وأبواب وأنابيب توصيل تربط كل شيء ببعضه. وبالمثل، تحدد شبكات Azure طريقة تواصل أحمال العمل فيما بينها، ومع الإنترنت العام، ومع مراكز البيانات المحلية لديك.
داخل منطقة الهبوط، تُرسى أنماط الشبكات الأساسية قبل وصول أي أحمال عمل. فبعض التطبيقات تتطلب اتصالًا خاصًا صارمًا بقواعد البيانات الداخلية دون أن تمس الإنترنت العام أبدًا. وأنظمة أخرى، مثل تطبيقات الويب الموجهة للعملاء، تحتاج إلى وصول عام مضبوط. ومن دون استراتيجية شبكات مركزية محددة في منطقة الهبوط، سيربط الفرق الشبكات الافتراضية وشبكات VPN واتصالات الترابط بشكل عشوائي، فينشأ شبكة متشابكة من حركة المرور يصعب صيانتها، وتكون عرضة لأخطاء الإعداد وثغرات الأمان.
الحفاظ على النظام: الحوكمة وAzure Policy
حتى في أكثر ثقافات الشركات تعاونًا، تظل القواعد ضرورية لضمان سير الأمور بسلاسة. وفي Azure، تُفرض هذه القواعد من خلال أدوات الحوكمة مثل Azure Policy والتنظيم السليم للموارد.
يتيح لك Azure تنظيم بيئتك باستخدام مجموعات الإدارة والاشتراكات ومجموعات الموارد. لكن التنظيم وحده لا يكفي، فأنت تحتاج إلى ضوابط حماية فعّالة. يعمل Azure Policy كحارس أمن آلي لديك. فإذا كانت مؤسستك تشترط وسومًا محددة على كل مورد لتتبع التكاليف والملكية، يستطيع Azure Policy تقييم عمليات النشر تلقائيًا وحظر أي عملية لا تتوافق مع ذلك. وإذا أردت تقييد عمليات النشر بمناطق جغرافية محددة للامتثال لمتطلبات إقامة البيانات، فإن النهج يحقق ذلك تلقائيًا. والهدف ليس إبطاء الناس أو جعل Azure صعب الاستخدام، بل منع الأخطاء المتوقعة مع منح الفرق مسارًا واضحًا ومتوافقًا لنشر أحمال عملها.
منطقة الهبوط للمنصة مقابل منطقة الهبوط للتطبيقات
مع نمو بصمتك السحابية، ستتطور بنية منطقة الهبوط لديك بشكل طبيعي لفصل المسؤوليات المشتركة. وهنا يصبح التمييز بين منطقة الهبوط للمنصة ومنطقة الهبوط للتطبيقات أمرًا حيويًا.
توفّر منطقة الهبوط للمنصة الخدمات المشتركة التي تعتمد عليها المؤسسة بأكملها. ويشمل ذلك إدارة الهوية المركزية، واتصال الشبكات الأساسية، ومراقبة الأمان، وأنظمة النسخ الاحتياطي. في المقابل، تمثّل مناطق الهبوط للتطبيقات مساحات مخصّصة تعمل فيها أحمال العمل الفردية أو وحدات الأعمال. فعلى سبيل المثال، قد تعمل بوابة التجارة الإلكترونية الموجَّهة إلى العملاء وتطبيق الرواتب الداخلي في مناطق هبوط تطبيقات منفصلة. ومع ذلك، فكلاهما يعتمد على خدمات المنصة الأساسية نفسها للهوية والحوكمة والشبكات. يضمن هذا الفصل بين المسؤوليات أن تتمكّن فرق التطبيقات من التركيز على تطوير برمجيات متميزة، بينما تحافظ فرقة المنصة على أساس آمن ومستقر.
لا تبنِ كل شيء في اليوم الأول: تطوير بيئتك السحابية تدريجياً
عندما تطّلع على مخططات هندسة السحابة المؤسسية التي تقدّمها Microsoft، قد تشعر بسهولة بالإرهاق. فهي غالباً ما تتضمن شبكات معقدة، وطبقات أمان متعددة، وأتمتة متقدمة، ما قد يجعل رحلتك إلى السحابة تبدو كجبل ضخم يستحيل تجاوزه.
إليك السر: أنت لست بحاجة إلى كل مكوّن من مكوّنات المؤسسة في اليوم الأول. إذا كنت تعمل في مؤسسة أصغر حجماً، فلست بحاجة إلى شبكة واسعة متعددة المناطق بنموذج المحور والأذرع قبل نشر أول جهاز افتراضي. يجب أن تتوافق منطقة الهبوط مع متطلباتك الفعلية اليوم، مع المرونة اللازمة للتوسع غداً. ابدأ بالأسس الجوهرية التي تحتاجها فعلاً، وانشر عدداً قليلاً من أحمال العمل التمثيلية، وتعلّم من التجربة، وكرّر العملية. منطقة الهبوط ليست بنية أحادية جامدة، بل بيئة حيّة تنمو وتنضج جنباً إلى جنب مع احتياجات عملك.
الخاتمة: الانتقال إلى مكتبك الرقمي الجديد
إن اعتماد السحابة أكثر بكثير من مجرد عملية ترحيل تقنية، بل هو رحلة تحوّل. فالتسرّع في الانتقال إلى Azure دون خطة، أو ترك الفرق تبني أسسها من الصفر، وصفة مضمونة لثغرات أمنية وتجاوزات في الميزانية وصداع إداري. ومن خلال الاستفادة من مفاهيم إطار اعتماد السحابة ونشر مناطق هبوط Azure المصممة جيداً، يمكنك بناء مكتب رقمي آمن ومنظّم وجاهز للتوسع.
لمزيد من التعمّق في هذا الموضوع، وتعلّم كيفية تخطيط بيئتك السحابية وتحضيرها وحوكمتها بفعالية، تأكّد من الاستماع إلى حلقتنا الكاملة: Microsoft Cloud Adoption Framework - Simply Explained. شكراً لقراءتك، ونراكم في الحلقة القادمة!