 JA
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 한국어
Azure ランディングゾーンを分かりやすく解説:オフィスビルのたとえ
By Mirko Peters ·
ブログへようこそ。Azure でリソースを作成したことがある方なら、クラウドの進化がどれほど速いかご存じでしょう。数回のクリックやちょっとしたスクリプトだけで、仮想マシンのデプロイやデータベースの作成、複雑な環境の構築が数分でできてしまいます。しかし、この圧倒的なスピードと柔軟性は、諸刃の剣にもなり得ます。計画がないままチームがクラウドへ急いで移行すると、すぐに混乱が生じてしまいます。本日は、クラウドアーキテクチャにおいて最も重要な概念の一つ、Azure ランディングゾーンを取り上げます。分かりやすくするために、誰にでもなじみのある実際のシナリオ、つまり真新しいオフィスビルへの引っ越しに置き換えて考えてみましょう。
Automatically translated with AI from the original post. Read the English original
ブログへようこそ。Azure でリソースを作成したことがある方なら、クラウドの進化がどれほど速いかご存じでしょう。数回のクリックやちょっとしたスクリプトだけで、仮想マシンのデプロイやデータベースの作成、複雑な環境の構築が数分でできてしまいます。しかし、この圧倒的なスピードと柔軟性は、諸刃の剣にもなり得ます。しっかりした計画がないままチームがクラウドへ急いで移行すると、混乱はすぐに続きます。本日は、クラウドアーキテクチャにおいて最も重要な概念の一つである Azure ランディングゾーンを取り上げます。分かりやすくするため、誰にでもなじみのある実際のシナリオ、つまり真新しいオフィスビルへの引っ越しに置き換えて考えていきます。
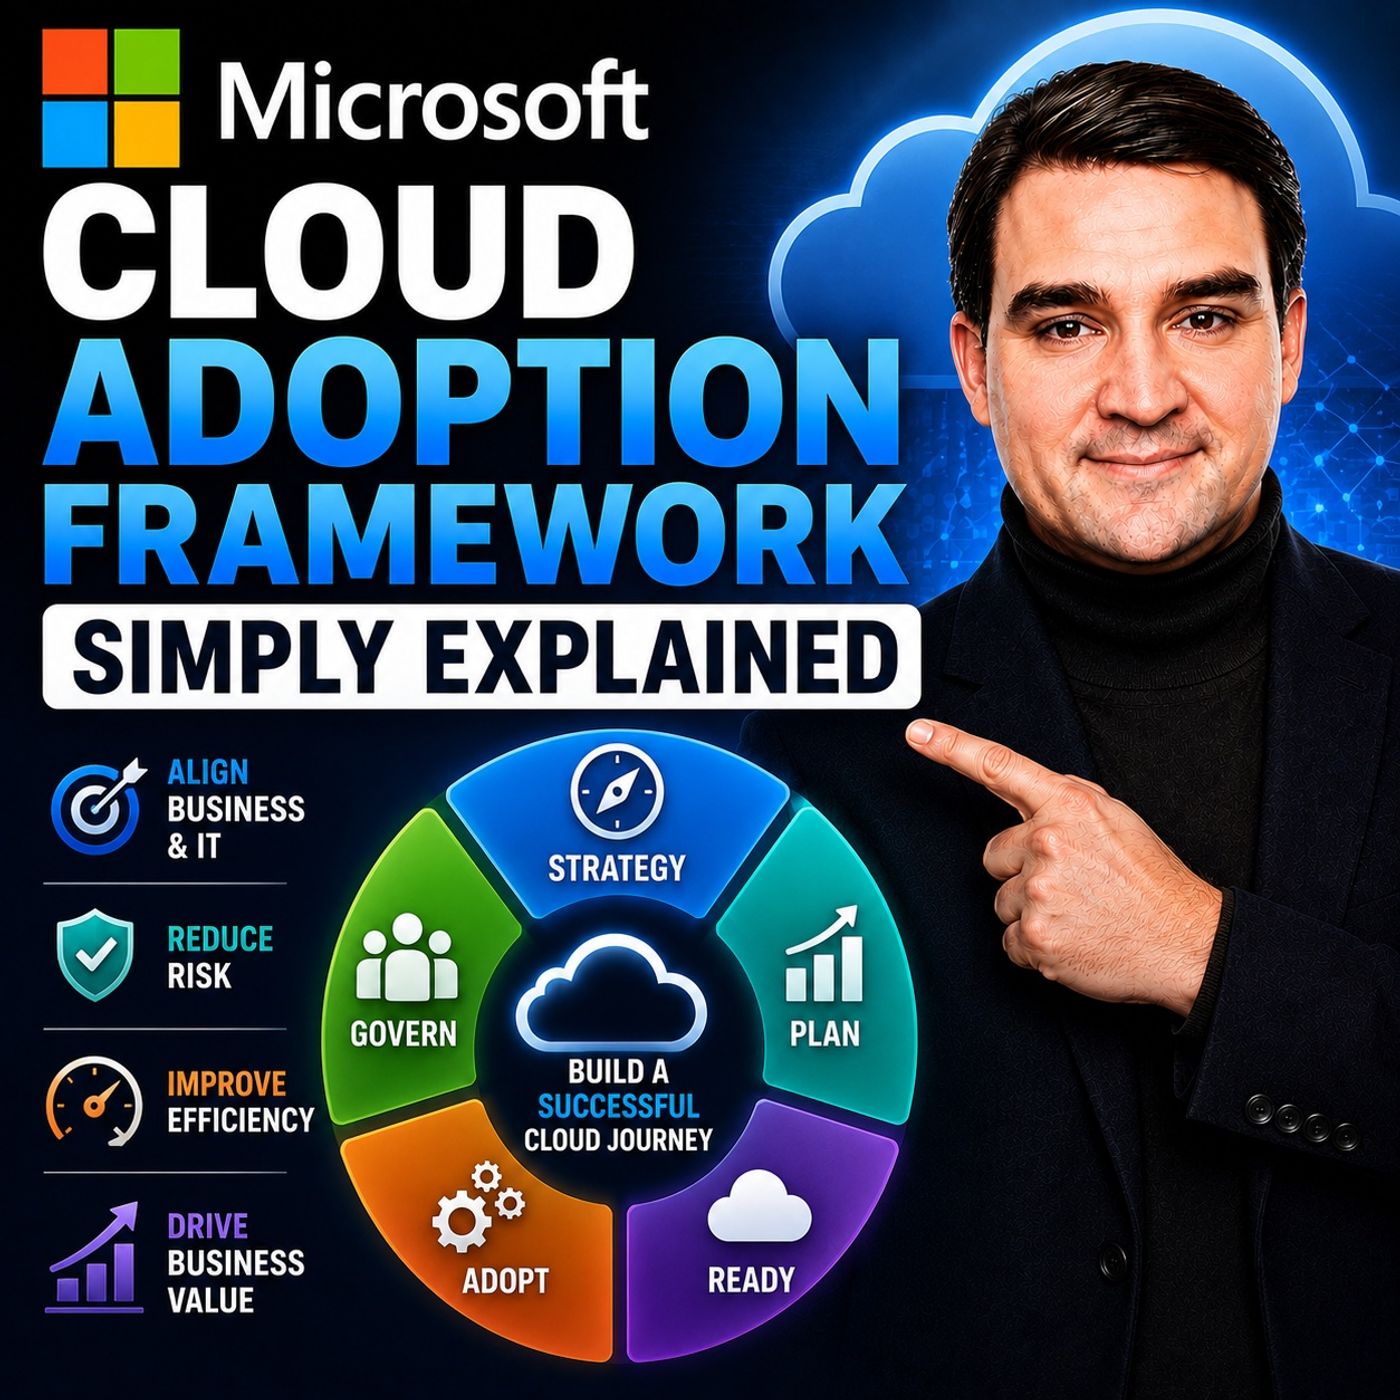
この話題は、最近のポッドキャストエピソード Microsoft Cloud Adoption Framework - Simply Explained とも直接関係しています。まだお聴きでない方は、ぜひチェックしてください。Cloud Adoption Framework (CAF) が、初期の戦略から継続的な管理まで、組織のクラウドへの取り組み全体をどのように導いてくれるのかを詳しく解説しています。本記事では、基盤となる「Ready(準備)」フェーズに焦点を当て、Azure ランディングゾーンとは何か、なぜ必要なのか、そして組織のセキュリティ、整理された状態、拡張性をどのように支えるのかを掘り下げていきます。
はじめに:クラウドに設計図が必要な理由
組織がクラウドへの移行を決めたとき、その期待は大きなものです。経営層はイノベーションを求め、開発者は俊敏性を求め、IT チームは老朽化した物理ハードウェアからの解放を望みます。しかし、構造化された計画がないままクラウドに移行するのは、会社の荷物をすべてまとめて、空き地の大きな山に積み上げ、あとは各自が好きなように設備を作ってくれることを願うようなものです。
Azure は必要な素材をすべて提供してくれますが、それらを安全でまとまりのあるエンタープライズアーキテクチャに自動的に組み上げてはくれません。共通のガードレールがなければ、あるチームは利便性のためにデータベースをインターネットに公開し、別のチームは明確なコストの責任者がいないまま非常に高価なリソースを作成してしまうかもしれません。気づいたときには、誰が何を所有しているのか分からず、セキュリティチームは後追いに追われ、コンプライアンス基準もどこかへ吹き飛んでしまいます。まさにこの理由から、クラウドには設計図が必要であり、そこでランディングゾーンという概念が重要になるのです。
オフィスビルのたとえ:Azure ランディングゾーンとは何か
Azure ランディングゾーンを本当に理解するために、オフィスビルのたとえを使ってみましょう。会社が事業を拡大し、真新しい複数階のオフィスビルを借りることになったと想像してください。初日に何百人もの社員に鍵を渡し、空いているフロアを指さして、各部署で電気配線、配管、セキュリティシステム、ドアを自分たちで用意するよう伝えるようなことはしないはずです。
そんなことをすれば、マーケティング部門は接地されていない配線を設置してしまうかもしれませんし、経理部門は誤ってサーバールームを他部署が使えないように施錠してしまうかもしれません。人事部門に至っては、正面玄関の鍵をかけ忘れるかもしれません。では、どうするでしょうか。まず専門家を雇い、建物の基盤となるインフラを整備してもらいます。電気が通り、水道が使え、入口がセキュリティで守られ、非常口が確保され、共用の会議室が用意されている状態にするはずです。
Azure ランディングゾーンは、まさにデジタルワークロードのための、事前に設定されたオフィスビルのようなものです。ID 管理、ネットワーク、セキュリティのベースライン、ガバナンスルールがあらかじめ整備された、準備済みの Azure 環境です。アプリケーションチームがワークロードをデプロイする準備ができたとき、彼らはクラウドの基盤を一から作る必要はありません。事前に構築された、安全で機能的なデジタルオフィスに入居するだけでよいのです。
各チームに一から構築させることの危険性
個々の開発チームに独自の Azure サブスクリプションを作成させ、やりたいことを何でも構築させたくなるものです。結局のところ、それによって彼らは素早く動けるようになるのではないでしょうか。しかし残念ながら、その「スピード」は多くの場合、将来に大きな技術的負債を生み出す幻想にすぎません。
チームごとにクラウド環境をゼロから構築すると、一貫性が失われます。チーム A は一つの命名規則を使い、チーム B は別の規則を使い、チーム C は規則を一切使っていません。インシデントが発生したとき、所有者を特定することは、もどかしい犯人探しのようになってしまいます。さらに、セキュリティポリシーも断片化します。セキュリティが基盤レイヤーに組み込まれていなければ、アプリケーションチームは一つひとつ自分でベストプラクティスを実装することを覚えておかなければならず、人為的ミスによって、どこかで重要な項目が必ず見落とされます。集中型のランディングゾーンアプローチを適用すれば、重複した作業がなくなり、構成ミスが減り、すべてのアプリケーションが安全で堅固な土台の上でライフサイクルを開始できるようになります。
基盤のセキュリティ確保: IDとアクセス管理
優れたオフィスビルには、堅牢なセキュリティデスクとマスターキーの仕組みが必要です。物理的な世界では、すべての従業員に CEO の執務室、金庫、電気室のマスターキーを渡すことはないでしょう。デジタルの世界でも、まったく同じ規律が求められます。
Azure では、ID が新しいセキュリティの境界です。Microsoft Entra ID を基盤とする ID 管理は、誰が、あるいは何が、デジタルリソースにアクセスできるかを制御します。優れた設計のランディングゾーンの中核となる原則は、最小特権の原則を実装することです。ユーザーには、業務を遂行するために必要な最小限のアクセス許可だけを与え、それ以上は与えないようにします。アプリケーションや自動化されたサービスにも、まったく同じルールを適用すべきです。すべての人に広範な管理者権限を与えることは、導入初日には便利に思えるかもしれませんが、アカウントが侵害されたり、単純な人為的ミスが発生したりした場合に、影響範囲が飛躍的に拡大してしまいます。
配管の敷設: Azure のネットワーク基礎
廊下、ドア、配管がなければ、ビルは機能しません。同様に、Azure のネットワークは、ワークロード同士がどのように通信するか、パブリックインターネットとどのようにつながるか、そしてオンプレミスのデータセンターとどのように接続するかを決定します。
ランディングゾーン内では、ワークロードが配置される前に、基本的なネットワークのパターンを確立しておきます。インターネットに一切触れることなく、内部データベースへ厳密にプライベート接続する必要があるアプリケーションもあれば、顧客向けの Web アプリのように、制御されたパブリックアクセスが必要なシステムもあります。ランディングゾーンで定義された集中型のネットワーク戦略がなければ、チームはそれぞれ仮想ネットワーク、VPN、ピアリング接続を場当たり的につなぎ合わせることになり、保守が困難で、構成ミスやセキュリティの穴に弱い、複雑なトラフィック網が生まれてしまいます。
秩序の維持: ガバナンスと Azure Policy
どれほど協調的な企業文化であっても、物事を円滑に進めるためにはルールが必要です。Azure では、そうしたルールは Azure Policy などのガバナンスツールと適切なリソースの整理によって適用されます。
Azure では、管理グループ、サブスクリプション、リソース グループを使って環境を整理できます。ただし、整理だけでは十分ではなく、積極的なガードレールが必要です。Azure Policy は、自動化されたセキュリティガードのような役割を果たします。組織がコスト管理や所有者の把握のために、すべてのリソースに特定のタグを付けることを求めている場合、Azure Policy はデプロイを自動的に評価し、準拠しないものをブロックできます。データ所在地のコンプライアンスのために、デプロイ先を特定の地域に限定したい場合も、ポリシーによって自動的に実現できます。目的は、人々の作業を遅くしたり、Azure を使いにくくしたりすることではありません。予測可能なミスを防ぎつつ、チームがワークロードを準拠した形で明確にデプロイできる道筋を与えることが目的です。
プラットフォームとアプリケーションのランディングゾーン
クラウドの規模が拡大するにつれて、ランディングゾーンのアーキテクチャは、共有の責任を分離する方向に自然と進化していきます。ここで重要になるのが、プラットフォームのランディングゾーンとアプリケーションのランディングゾーンの違いです。
プラットフォーム ランディング ゾーンは、企業全体が依存する共有サービスを提供します。これには、一元化されたID管理、基盤となるネットワーク接続、セキュリティ監視、バックアップ システムが含まれます。一方、アプリケーション ランディング ゾーンは、個々のワークロードや事業部門が配置される専用の領域です。たとえば、顧客向けのEコマース ポータルと社内の給与計算アプリケーションは、別々のアプリケーション ランディング ゾーンで運用されることがあります。ただし、どちらも ID、ガバナンス、ネットワークについては、まったく同じ基盤のプラットフォーム サービスを利用します。この役割の分離により、プラットフォーム チームが安全で安定した基盤を維持する一方で、アプリケーション チームは優れたソフトウェアの開発に集中できます。
初日にすべてを構築しない: クラウド環境を段階的に発展させる
Microsoft が提供するエンタープライズ クラウド アーキテクチャの図を見ると、圧倒されてしまうことがあります。複雑なネットワーク、複数のセキュリティ層、高度な自動化が描かれているため、クラウドへの移行が途方もなく大きく、乗り越えられない山のように見えることもあります。
大切なのは、初日からエンタープライズ向けのコンポーネントをすべて用意する必要はないということです。小規模な組織であれば、最初の仮想マシンをデプロイする前に、複数リージョンにまたがる大規模なハブアンドスポーク ネットワークは必要ありません。ランディング ゾーンは、現在の要件に合わせつつ、将来の拡張にも対応できる柔軟性を持たせるべきです。本当に必要な基盤から始め、いくつかの代表的なワークロードをデプロイし、その経験から学び、改善を繰り返してください。ランディング ゾーンは固定的な一枚岩ではなく、事業のニーズとともに成長し、成熟していく生きた環境なのです。
まとめ: 新しいデジタル オフィスへの移行
クラウドの採用は、単なる技術的な移行にとどまらず、変革の旅でもあります。計画がないまま Azure に急いで移行したり、各チームに基盤をゼロから構築させたりすると、セキュリティの脆弱性、予算超過、管理上の負担を招くことになります。Cloud Adoption Framework の考え方を活用し、適切に設計された Azure ランディング ゾーンをデプロイすることで、安全で整理され、拡張にも対応できるデジタル オフィスを構築できます。
このトピックをさらに深く掘り下げ、クラウド環境を効果的に計画、準備、ガバナンスする方法を学ぶには、ぜひ完全版のエピソード Microsoft Cloud Adoption Framework - Simply Explained をお聴きください。お読みいただきありがとうございます。次のエピソードでお会いしましょう!