 DE
 English
 Español
 Français
 Italiano
 Português
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Schluss damit, KI-Agenten wie Dienstkonten zu behandeln
Von Mirko Peters ·
Willkommen zurück in der Podcaster-Ecke! Wenn Sie heute Unternehmenstechnologie verwalten, versuchen Sie wahrscheinlich, mit der Explosion generativer künstlicher Intelligenz Schritt zu halten. Doch wenn wir diese Systeme in großem Umfang einsetzen, greifen wir oft auf vertraute, bequeme Gewohnheiten zurück. Eine der gefährlichsten Gewohnheiten in der modernen IT-Architektur ist es, autonome KI-Ag
Automatisch mit KI aus dem Originalbeitrag übersetzt. Englisches Original lesen
Willkommen zurück in der Podcaster-Ecke! Wenn Sie heute Unternehmenstechnologie verwalten, versuchen Sie wahrscheinlich, mit der Explosion generativer künstlicher Intelligenz und autonomer Workloads Schritt zu halten. Doch wenn wir diese Systeme in großem Umfang einsetzen, greifen wir oft auf vertraute, bequeme Gewohnheiten zurück. Eine der gefährlichsten Gewohnheiten in der modernen IT-Architektur ist es, autonome KI-Agenten genauso zu behandeln wie klassische Dienstkonten. In diesem umfassenden Deep Dive schauen wir uns an, warum herkömmliche Dienstkontenmodelle moderne KI-Agenten nicht ausreichend schützen, welche spezifischen Sicherheitslücken dieser Ansatz mit sich bringt und wie Sie ein robustes, risikobasiertes Identitätsmanagement implementieren können, bevor Ihre Organisation Opfer einer vermeidbaren Sicherheitsverletzung wird.
Um dieses wichtige Thema zu vertiefen, sehen Sie sich unbedingt die begleitende Folge AI Agent Identity Security: Beyond Service Accounts im M365 FM Podcast an. Dort erläutern wir die Architektur, die Sicherheit und die betrieblichen Entscheidungen, auf die es in realen Microsoft-Umgebungen wirklich ankommt.
Das Wichtigste in Kürze
- Erkennen Sie, dass KI-Agenten eine eigene Identitätsverwaltung benötigen. Wer sie wie Dienstkonten behandelt, setzt die Organisation Sicherheitsrisiken aus.
- Implementieren Sie eine zentrale Nachverfolgung für Agenten-Identitäten. Das hilft, Governance-Lücken zu schließen, und sorgt für klare Verantwortlichkeit.
- Setzen Sie auf risikobasierte Governance-Modelle. Diese ermöglichen es Ihnen, das Verhalten von Agenten in Echtzeit zu überwachen und Berechtigungen dynamisch anzupassen.
- Nutzen Sie für Agenten einen eingeschränkten und zeitlich begrenzten Zugriff. So beschränken Sie deren Berechtigungen auf das unbedingt Notwendige und verringern die Angriffsfläche.
- Legen Sie ein Register für alle Agenten-Identitäten an. So wissen Sie, welche Agenten existieren und wie sie mit Ihren Systemen interagieren.
- Etablieren Sie klare Governance-Frameworks. Definieren Sie Verantwortlichkeiten und Genehmigungsprozesse für Aktionen von Agenten, um die Sicherheit zu erhöhen.
- Überprüfen Sie Zugangsdaten regelmäßig und rotieren Sie diese. So bleiben Sicherheit und Compliance gewahrt, und das Risiko überprivilegierter Konten sinkt.
- Bleiben Sie über sich entwickelnde Bedrohungen und regulatorische Entwicklungen informiert. Bereiten Sie Ihre Organisation auf die Zukunft autonomer Agenten vor, um sich gegen potenzielle Risiken zu schützen.
Warum Sie Agenten nicht als Dienstkonten behandeln sollten
Sie müssen aufhören, Agenten wie Dienstkonten zu behandeln, wenn Sie Ihre Organisation vor modernen Bedrohungen schützen wollen. Die alte Art, Dienstkonten zu verwalten, reißt gefährliche Lücken in Ihre Sicherheit und Ihre Governance. Der M365 FM Podcast zeigt, wie der Aufstieg von Shadow Agents diese Schwachstellen offenlegt. Sie müssen erkennen, dass KI-Agenten neue Herausforderungen mit sich bringen, die herkömmliche Identitäts- und Autorisierungsmodelle nicht bewältigen können.
Risiken herkömmlicher Dienstkonten
Governance-Lücken
Sicherheitsrisiken bei Dienstkonten bleiben oft unbemerkt, weil herkömmliche Systeme keine ausreichende Aufsicht bieten. Möglicherweise stellen Sie fest, dass Dienstkonten von Entwicklern automatisch angelegt werden, ohne dass ein zentrales Nachverfolgungssystem existiert. Jede Cloud-Plattform nutzt eigene Praktiken für die Identitätsverwaltung, was zu Sichtbarkeitsproblemen führt. Wenn Sie für jedes Dienstkonto keinen verantwortlichen Ansprechpartner haben, geht die Verantwortlichkeit verloren. Nicht-menschliche Identitäten agieren häufig außerhalb von Governance-Frameworks und sammeln Berechtigungen an, ohne dass sie kontrolliert werden. Tritt ein Sicherheitsvorfall ein, fällt es schwer festzustellen, worauf diese Konten zugegriffen haben.
Tipp: Zentrale Nachverfolgung und regelmäßige Überprüfungen helfen Ihnen, diese Governance-Lücken zu schließen.
Lücken bei der Verantwortlichkeit
Bei Agenten, die auf Dienstkonten setzen, entstehen erhebliche Verantwortlichkeitslücken. Altmodische Dienstkonten werden häufig ohne angemessene Governance angelegt, wodurch Zugriffe unbeobachtet bleiben. Statische Anmeldeinformationen und weitreichende Berechtigungen machen diese Konten für Angreifer attraktiv. Fehlende zentrale Verwaltung erschwert es im Ernstfall, die verantwortlichen Personen zu identifizieren. Aktionen lassen sich kaum einem bestimmten Besitzer zuordnen, wodurch die Reaktion auf Sicherheitsvorfälle langsam und unvollständig ausfällt.
- Dienstkonten fehlt die menschliche Interaktion, was ihre Überwachung erschwert.
- Herkömmliche Sicherheitstools erkennen schädliche Aktivitäten möglicherweise nicht.
- Angriffe auf die Lieferkette zielen häufig auf Dienstkonten ab, um dauerhaft und unentdeckt Zugriff zu erhalten.
Die besonderen Herausforderungen von Agenten
Vererbung von Autorität
Agenten bringen neue Risiken mit sich, die Sie nicht ignorieren sollten. KI-Agenten können Autorität über komplexe Delegationsketten erben. Das erhöht die Sicherheitsrisiken, wenn Sie sie nicht richtig verwalten. Anders als Dienstkonten, die mit festen Rollen und Berechtigungen arbeiten, erfordern Agenten, dass Sie die Herkunft der Autorität überwachen und nicht nur das letzte Anmeldeelement. Wenn Sie Agenten entweder als Benutzer oder als Dienstkonten missverstehen, schaffen Sie betriebliche und sicherheitsrelevante Probleme.
- KI-Agenten agieren autonom und können ihre Taktik ändern.
- Die Governance von Agenten erfordert einen neuen Ansatz für Autorisierung und Identität.
- Sie müssen nachverfolgen, wie Autorität von einem Agenten an den nächsten weitergegeben wird.
Dynamische Entscheidungsfindung
KI-Agenten verhalten sich nicht wie statische Dienstkonten. Sie passen sich an den aktuellen Kontext an und ändern ihr Verhalten entsprechend. Dieses dynamische Verhalten bedeutet, dass herkömmliche IAM-Kontrollen nicht ausreichen. Agenten erfordern oft eine schnelle Bereitstellung und Sperrung von Identitäten, was die Verwaltung erschwert. Sie können sich weder auf statische Anmeldeinformationen noch auf feste Berechtigungen verlassen. Stattdessen benötigen Sie flexible Autorisierungsmodelle, die auf den aktuellen Kontext und die aktuellen Aufgaben des Agenten reagieren.
- Agenten benötigen häufig mehr Berechtigungen als herkömmliche Dienstkonten, was die Angriffsfläche vergrößert.
- Der Bedarf an schnellen Änderungen bei Identität und Autorisierung macht manuelle Prozesse unmöglich.
- Sie müssen risikobasierte Governance einführen, um mit dem Tempo der KI-Agentenaktivität Schritt zu halten.
Der M365.FM Podcast fordert Sie auf, Agenten nicht länger wie Dienstkonten zu behandeln. Sie müssen die besonderen Anforderungen von Agenten an Identität, Autorisierung und Verwaltung erkennen. Dadurch schließen Sie Lücken in der Governance, beseitigen Verantwortlichkeitslücken und reduzieren die Sicherheitsrisiken von Dienstkonten. Dieser Wandel bereitet Ihre Organisation auf die Zukunft autonomer Agenten vor und stärkt Ihre gesamte IAM-Strategie.
Agenten vs. Dienstkonten
Unterschiede bei der Identität
Statisch vs. dynamisch
Sie müssen den tatsächlichen Unterschied zwischen Dienstkonten und der Identität von Agenten verstehen. Dienstkonten arbeiten statisch. Sie werden angelegt, erhalten Berechtigungen und ändern sich selten. Man richtet sie einmal ein und vergisst sie oft wieder. Die Identität eines Agenten ist dagegen dynamisch. Agenten handeln auf Grundlage von Echtzeitdaten und sich ändernden Bedingungen. Sie treffen Entscheidungen, passen sich neuen Informationen an und verändern unter Umständen sogar ihr eigenes Verhalten. Aufgrund dieser unterschiedlichen Funktionsweise können Sie nicht für beide dieselben Regeln verwenden.
Hier ist ein kurzer Vergleich, der Ihnen hilft, den Unterschied zwischen Dienstkonto und Agenten-Identität zu erkennen:
| Dienstkonten | Agenten-Identität | |
|---|---|---|
| Was sie sind | Digitale Anmeldeinformationen für Systeme oder Dienste | Aufgabenorientierte intelligente Systeme auf Basis von KI |
| Hauptzweck | Ermöglichen Maschinen oder Workloads die Authentifizierung und den Zugriff auf Ressourcen | Treffen Entscheidungen, verarbeiten Daten und führen Workflows aus |
| Sicherheitsfokus | Verwaltung von Anmeldeinformationen, Zugriffssteuerung, Lebenszyklus | Überwachung des Verhaltens, Berechtigungen und Kontextgrenzen |
| Lebenszyklus der Identität | Wie ein Benutzerkonto konfiguriert: angelegt, rotiert, abgelaufen | Keine eigenständige Identität, sondern auf Dienstkonten aufgebaut |
| Risiken | Offengelegte API-Schlüssel, ungenutzte Dienstkonten | Autonome Überschreitung von Befugnissen, übermäßige Berechtigungen, Prompt Injection und Missbrauch |
| Governance-Anforderungen | Least Privilege, Hygiene bei Anmeldeinformationen und Rotation | Leitplanken, Nachvollziehbarkeit und Beschränkung auf den vorgesehenen Zweck |
| Ausrichtung der Identitätssicherheit | Authentifizierung, Autorisierung und Sichtbarkeit durchsetzen | Umfang der Aktionen, Überprüfung und Beobachtbarkeit durchsetzen |
Kontextbewusstsein
Agents bringen etwas Neues mit: Kontextbewusstsein. Das bedeutet, dass Agents die Situation erfassen, die Absicht des Benutzers verstehen und entscheiden können, ob eine Aktion in diesem Moment sinnvoll ist. Dienstkonten können das nicht. Sie folgen nur festen Regeln. Agents dagegen können ihre Aktionen anpassen, je nachdem, wer die Anfrage stellt, welche Daten betroffen sind und was gerade passiert ist. Das macht die Identität von Agents deutlich sicherer und intelligenter, erfordert aber auch neue Kontrollmechanismen, damit die Sicherheit gewahrt bleibt.
Lebenszyklus und Berechtigungen
Dienstkonten mit überhöhten Berechtigungen
Ein großes Risiko entsteht, wenn Sie Dienstkonten zu viele Berechtigungen zuweisen. Dienstkonten erhalten oft weitreichenden Zugriff, weil dies bei der Einrichtung einfacher ist. Mit der Zeit sammeln sich diese Berechtigungen an. Es kann passieren, dass Sie vergessen, sie zu entfernen, wenn sie nicht mehr benötigt werden. Das schafft eine enorme Angriffsfläche. In der Debatte Dienstkonto oder Agent-Identität können Agents kontextabhängige Berechtigungen nutzen. Diese Berechtigungen ändern sich je nachdem, was der Agent gerade tut und wann er es tut. Dadurch sinkt das Risiko, zu viel Zugriff zu gewähren.
- Agents nutzen Berechtigungen, die sich in Echtzeit anpassen. Dadurch wird es für Angreifer schwerer, sie auszunutzen.
- Dienstkonten stützen sich auf statische Berechtigungen, was zu übermäßigen Privilegien führen kann.
- Dynamischer Zugriff ermöglicht es Ihnen, Berechtigungen nur dann zu gewähren, wenn sie benötigt werden, etwa für eine bestimmte Aufgabe oder ein bestimmtes Zeitfenster.
- Bedingte Vertrauensbeziehungen helfen Ihnen, die Auswirkungen zu begrenzen, falls etwas schiefgeht.
Rotation von Zugangsdaten
Für die Verwaltung des Lebenszyklus von Dienstkonten und Agent-Identitäten sind unterschiedliche Strategien erforderlich. Bei Dienstkonten müssen Sie einen klar benannten Eigentümer festlegen, jede Phase von der Erstellung bis zur Außerbetriebnahme nachverfolgen und Zugangsdaten häufig rotieren. Verwenden Sie kurzlebige Zugangsdaten und widerrufen Sie diese automatisch, wenn sie nicht mehr benötigt werden. Überprüfen Sie regelmäßig inaktive Konten und ungenutzte Schlüssel. Bei Agent-Identitäten müssen Sie jede Zugriffsentscheidung protokollieren und sicherstellen, dass Sie begründen können, warum der Agent noch existiert.
- Weisen Sie jeder Identität einen geschäftlichen oder plattformseitigen Eigentümer zu.
- Erstellung, Zweck, Nutzung, Rotation und Außerbetriebnahme als getrennte Ereignisse nachverfolgen.
- Bevorzugen Sie kurzlebige Zugangsdaten und automatischen Widerruf.
- Überprüfen Sie inaktive Identitäten und ungenutzte Schlüssel nach einem festen Zeitplan.
- Protokollieren Sie ausreichend Kontext, um nachweisen zu können, warum die Identität noch aktiv ist.
Dienstkonten und Agent-Identitäten dürfen Sie nicht gleich behandeln. Die Frage Dienstkonto oder Agent-Identität ist nicht nur eine technische Frage. Sie betrifft Sicherheit, Governance und die Zukunft Ihrer Organisation. Agents brauchen eine eigene Identitätskategorie, weil sie anders handeln, intelligentere Kontrollen erfordern und eine bessere Aufsicht verlangen. Wenn Sie sicher und compliant bleiben wollen, sollten Sie Ihren Ansatz jetzt anpassen.
Risiken überhöhter Berechtigungen bei Dienstkonten
Die Risiken, die mit Dienstkonten mit überhöhten Berechtigungen einhergehen, dürfen Sie nicht ignorieren. Diese Konten öffnen Angreifern die Tür zu schwerwiegenden Sicherheitsbedrohungen, Compliance-Verstößen und unkontrolliertem Zugriff. Wenn Sie Ihre Organisation schützen wollen, müssen Sie verstehen, wie Angreifer diese Schwachstellen ausnutzen, und warum Sie jetzt handeln sollten.
Bedrohung durch laterale Bewegung
Angreifer bevorzugen Dienstkonten mit überhöhten Berechtigungen, weil sie ihnen einfache Wege durch Ihre Systeme eröffnen. Sobald ein Angreifer Zugriff auf eines dieser Konten erlangt, kann er die Zugangsdaten nutzen, um in andere Bereiche Ihres Netzwerks vorzudringen. Man spricht dabei von lateraler Bewegung. Wenn Sie übermäßige Berechtigungen zulassen, geben Sie Angreifern im Grunde eine Karte zu Ihren wertvollsten Daten.
- Angreifer können kompromittierte Zugangsdaten wiederverwenden, um auf benachbarte Systeme zuzugreifen.
- Übermäßige Berechtigungen eröffnen Angreifern Wege, sich über Datenbanken und CI/CD-Plattformen weiterzubewegen.
- Fehlt ein sauberer Weg zum Entziehen von Berechtigungen, können Angreifer ihre Rechte ausweiten, ohne Alarm auszulösen.
- Dienstkonten laufen häufig außerhalb der klassischen Sicherheitskontrollen, weshalb sie bevorzugte Ziele sind.
Das zeigt sich in realen Angriffen. Der Angreifer strebt dauerhaften Zugriff über legitime Maschinenidentitäten an. Er bewegt sich durch Ihre Infrastruktur, weitet seine Privilegien aus und stiehlt Daten, ohne Alarme auszulösen. Dienstkonten in Active Directory können Sicherheitsrisiken erhöhen, insbesondere bei seitlichen Bewegungen im Netzwerk (Lateral Movement). Diese Konten verfügen oft über weitreichende Zugriffsrechte, mit denen Angreifer das Netzwerk durchqueren und auf sensible Ressourcen zugreifen können.
Alarm: Rund 74 % aller Datenschutzverletzungen beginnen mit dem Missbrauch privilegierter Anmeldeinformationen, einschließlich überprivilegierter Dienstkonten.
Probleme bei Audit und Compliance
Wenn Sie privilegierte Konten nicht verwalten, drohen Ihnen gravierende Audit- und Compliance-Probleme. Aufsichtsbehörden verlangen strenge Kontrollen des Zugriffs auf sensible Daten. Verstoßen Sie dagegen, riskieren Sie hohe Bußgelder und rechtliche Schwierigkeiten. Schlecht verwaltete privilegierte Konten stellen eine Sicherheitsbedrohung dar. Werden diese Konten kompromittiert, können unberechtigte Benutzer vertrauliche Daten einsehen und verändern.
Mit schwachen Kontrollen wächst das Risiko interner und externer Datenschutzverletzungen. Böswillige Insider oder Cyberkriminelle können diese Konten ausnutzen und so schwerwiegende Sicherheitsvorfälle auslösen. Sie müssen privilegierte Konten genau im Blick behalten, um Compliance-Anforderungen zu erfüllen und Ihre Organisation zu schützen.
Shadow Agents und unverwaltete Zugriffe
Shadow Agents machen unverwaltete Zugriffe zu einer realen Gefahr. Diese Agenten laufen ohne Aufsicht und können eigenständig auf sensible Daten zugreifen. Sie können Unternehmensrichtlinien und Compliance-Regeln verletzen. Ohne Governance können Shadow Agents sensible Daten falsch weiterleiten oder unberechtigte Aktionen ausführen.
- Ein Finanzdienstleister aus der Fortune-500-Liste stellte fest, dass sein KI-Agent für den Kundenservice wochenlang Kontodaten preisgab, nachdem ein Prompt-Injection-Angriff stattgefunden hatte. Die Folgen waren Bußgelder und hohe Kosten für die Behebung.
- Händler eines Finanzunternehmens nutzten ein nicht genehmigtes KI-Tool zur Analyse von Marktdaten und griffen dabei monatelang auf sensible Kundeninformationen zu. Damit verstießen sie gegen die Anforderungen des GLBA und der SEC.
- Im Gesundheitswesen analysierten Mitarbeitende mit generischen KI-Tools Patientendaten ohne ausreichende Compliance-Prüfung und verletzten damit die HIPAA-Standards.
Sie können es sich nicht leisten, Shadow Agents außer Kontrolle geraten zu lassen. Sie müssen Kontrollen einführen, die unverwaltete Zugriffe stoppen und Sicherheitsrisiken reduzieren. Der M365.FM-Podcast beleuchtet diese realen Vorfälle, um zu zeigen, warum Sie starke Governance für Agenten und Dienstkonten brauchen.
Agentenidentität und Governance
Ihre Organisation lässt sich nicht absichern, wenn Sie die Notwendigkeit einer dritten Identitätskategorie ignorieren. Klassische IAM-Systeme kennen nur Benutzer und Dienstkonten. Dadurch entsteht eine Lücke für KI-Agenten und agentische KI, die autonom handeln, Entscheidungen treffen und mit sensiblen Daten interagieren. Wenn Sie diese nicht menschlichen Identitätstypen wie Dienstkonten behandeln, entstehen Sicherheitsrisiken und Compliance-Probleme. Sie brauchen einen neuen Ansatz, der Agentenidentitäten eigene Architektur, Governance und Lebenszyklus gibt.
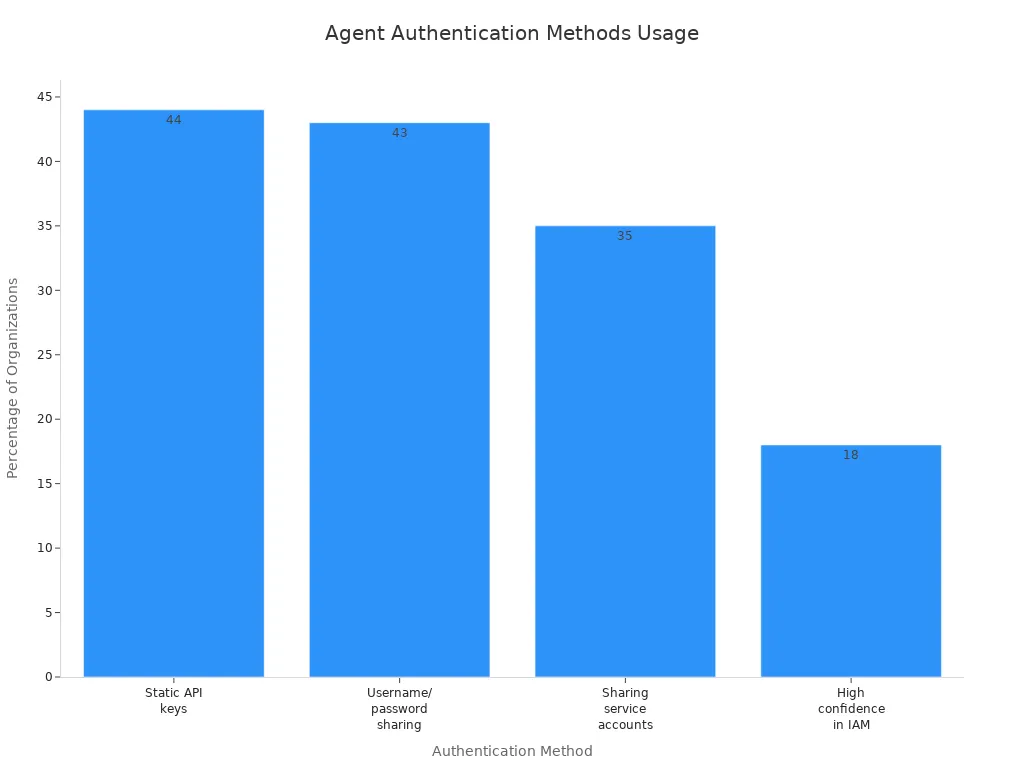
Schauen Sie sich die Zahlen an. Knapp die Hälfte der Organisationen verwendet noch statische API-Schlüssel oder teilt Benutzernamen und Passwörter für die Authentifizierung von Agenten. Nur 18 % fühlen sich bei ihrem aktuellen IAM für Agentenidentitäten sicher. Das zeigt deutlich den Bedarf an einem eigenen Sicherheitsmodell für Agentenidentitäten.
„Es gibt Elemente rund um Agent-Identitäten, es gibt Elemente rund um Katalogisierung, es gibt Elemente rund um die zentrale Verwaltung von Richtlinien und die Durchsetzung der richtigen Richtlinien … ein weiterer wichtiger Punkt ist der Kontext.“
— Senior Architect, Unternehmen im Gesundheits- und Versicherungswesen
Blueprints für Agent-Identitäten
Um Agent-Identitäten in großem Umfang zu verwalten, brauchen Sie einen Blueprint. Ein Blueprint bietet Ihnen einen wiederholbaren, sicheren Weg, Agent-Identitäten zu erstellen, zu verwalten und außer Betrieb zu nehmen. Er stellt sicher, dass jeder Agent dieselben Regeln und Sicherheitskontrollen befolgt. Dieser Ansatz hilft Ihnen, das Chaos wuchernder, nicht verwalteter nicht-menschlicher Identitäten zu vermeiden.
Ein starker Agent-Identity-Blueprint umfasst folgende Komponenten:
| Komponente | Beschreibung |
|---|---|
| Vorlage | Hält gemeinsame Merkmale fest, damit die Konfiguration aller Agent-Identitäten einheitlich bleibt. |
| Identität | Fungiert als besonderer Identitätstyp, der Agent-Identitäten bereitstellen oder deaktivieren kann. |
| Anmeldeinformationscontainer | Enthält Anmeldeinformationen für die Authentifizierung, mit denen Agent-Identitäten Zugriffstoken anfordern können. |
| Verwaltungscontainer | Ermöglicht die Anwendung von Richtlinien und Einstellungen, die alle aus dem Blueprint erstellten Agent-Identitäten betreffen. |
Mit diesen Blueprints gewinnen Sie Kontrolle und Transparenz. Sie können identitätsbasierten Zugriff durchsetzen, Anmeldeinformationen rotieren und Richtlinien über alle Agents hinweg anwenden. So verringern Sie die Risiken verwaister oder überprivilegierter Agent-Identitäten. Außerdem erleichtern Sie Audits und den Nachweis der Compliance.
Risikobasierte Governance-Modelle
Statische Kontrollen reichen nicht mehr aus. Risikobasierte Governance-Modelle ermöglichen es Ihnen, Ihre Sicherheitsmaßnahmen an das reale Verhalten von KI-Agents anzupassen. Diese Modelle schließen die Lücke zwischen klassischem IAM und den Anforderungen agentischer KI. Sie legen Leitplanken auf Basis von Auswirkung und Kontext jeder Agent-Identität fest.
- Klassische IAM-Systeme können mit Tempo und Komplexität unternehmensweiter KI-Agents nicht Schritt halten.
- Agents agieren heute als Maschinenidentitäten mit hoher Auswirkung. Sie benötigen robuste Governance-Kontrollen, die ihrer Leistungsfähigkeit und Reichweite entsprechen.
- Traditionelle Identitätsmechanismen stützen sich auf dauerhafte Anmeldeinformationen. Diese passen nicht zur flüchtigen, dynamischen Natur von Agent-Identitäten.
Mit risikobasierter Governance können Sie Agent-Aktionen in Echtzeit überwachen. Sie können Berechtigungen abhängig von der aktuellen Aufgabe, dem Benutzer oder der Vertraulichkeit der Daten anpassen. Dieser Ansatz stärkt Ihre Identitätssicherheit und verringert das Risiko unbefugter Zugriffe. Außerdem gewinnen Sie eine bessere Kontrolle über den Lebenszyklus nicht-menschlicher Identitäten und agentischer KI.
Eingeschränkter und flüchtiger Zugriff
Sie müssen festlegen, was Agents tun dürfen und wie lange. Eingeschränkter und flüchtiger Zugriff gibt Ihnen diese Kontrolle. Statt breite, dauerhafte Berechtigungen zu vergeben, gewähren Sie Agents nur den Zugriff, den sie benötigen, und zwar so kurz wie möglich. Dieser Ansatz entspricht den Prinzipien von Zero Trust und modernem identitätsbasiertem Zugriff.
- Kurzlebige Anmeldeinformationen minimieren die Gefährdung, selbst wenn sie abfließen.
- Flüchtiger Zugriff stellt Anmeldeinformationen bereit, die automatisch ablaufen und so das Risiko einer Kompromittierung senken.
- Dynamisches Scoping ermöglicht es Ihnen, Berechtigungen auf Basis des aktuellen Kontexts zu vergeben, sodass Agents für jede Aufgabe genau das erhalten, was sie benötigen.
- Diese Methode reduziert dauerhafte Berechtigungen zwischen einzelnen Aufgaben und verkleinert so die Angriffsfläche.
- Kurze Lebensdauern sorgen dafür, dass der Schaden begrenzt bleibt, selbst wenn eine Anmeldeinformation gestohlen wird.
Sie schützen Ihr Unternehmen, indem Sie für alle Agent-Identitäten eingeschränkten und flüchtigen Zugriff nutzen. Sie erschweren Angreifern die Ausnutzung von KI-Agents oder nicht-menschlichen Identitäten. Außerdem verbessern Sie Ihre Compliance-Lage und vereinfachen Audits.
Agents dürfen Sie nicht als nachträglichen Gedanken behandeln. Mit Agent-Identity-Blueprints, risikobasierter Governance und flüchtigem Zugriff schaffen Sie ein starkes Fundament für Identitätssicherheit. Sie bereiten Ihr Unternehmen auf die Zukunft agentischer KI vor und reduzieren die Risiken, die unverwaltete Agent-Identitäten mit sich bringen.
Implementierung der Agent-Identitätsverwaltung
Sie können die Sicherheitslage Ihrer Organisation verbessern, indem Sie das Agent-Identity-Management mit einem klaren, umsetzbaren Vorgehen einführen. Beginnen Sie mit einer soliden Grundlage für Registry und Discovery, setzen Sie danach Richtlinien zur Laufzeit durch und überwachen Sie schließlich alles mit belastbaren Audit-Trails.
Registry und Discovery
Sie brauchen eine verlässliche Registry, um jede Agent-Identität nachzuverfolgen. Dieser Schritt stellt sicher, dass Sie genau wissen, welche Agents existieren, welche Aufgaben sie erledigen und wie sie mit Ihren Systemen interagieren. Folgen Sie diesen Best Practices für den Aufbau einer Registry, die Authentifizierung für Agents unterstützt und Ihre Sicherheit stärkt:
- Beginnen Sie klein und verbessern Sie sich schrittweise. Registrieren Sie zunächst eine überschaubare Menge an Agents und verfeinern Sie Ihren Prozess, während Sie dazulernen.
- Verwenden Sie Standard-APIs für die Agent-Registrierung. So bleibt Ihre Registry konsistent und skalierbar.
- Aktivieren Sie die semantische Suche, damit Agents relevante Tools und Ressourcen schnell finden können.
- Setzen Sie Governance von Anfang an durch. Integrieren Sie Authentifizierung und Single Sign-On für jede Aktion in der Registry.
- Überwachen und protokollieren Sie sämtliche Aktivitäten in der Registry. Prüfen Sie die Protokolle regelmäßig, um ungewöhnliches Verhalten zu erkennen.
- Synchronisieren Sie Registry-Einträge mit Ihrer Codebasis über Continuous Integration.
- Stellen Sie ein benutzerfreundliches Portal bereit, damit Agents einfach erkundet werden können.
- Nutzen Sie Open-Source-Frameworks, um die Entwicklung zu beschleunigen.
Wenn Sie diese Schritte befolgen, erhalten Sie Transparenz und Kontrolle über die Agent-Identität. So fällt es Ihnen leichter, das Least-Privilege-Prinzip durchzusetzen und das Management von Anmeldeinformationen zu steuern.
Durchsetzung von Richtlinien zur Laufzeit
Sie müssen Richtlinien durchsetzen, während Agents arbeiten, und nicht erst nachträglich. Die Durchsetzung von Richtlinien zur Laufzeit gibt Ihnen Echtzeitkontrolle über das Verhalten und den Zugriff von Agents. Vergleichen Sie diesen Ansatz mit klassischen Kontrollen für Dienstkonten:
| Aspekt | Durchsetzung von Richtlinien zur Laufzeit | Klassische Kontrollen für Dienstkonten |
|---|---|---|
| Governance | Kontinuierliche Governance des Verhaltens | Nachträgliche Prüfung von Aktivitäten |
| Kontrollmechanismus | Eindämmung des Verhaltens während des Betriebs | Identitätsauthentifizierung und Zugriffsgewährung |
| Anpassungsfähigkeit | Für autonome Systeme konzipiert | Nicht für die Echtzeitüberwachung von Aktionen gebaut |
Governance zur Laufzeit konzentriert sich darauf, Aktionen von Agents einzudämmen, während sie stattfinden. Sie brauchen diesen Ansatz, weil Agents autonom handeln und kontinuierliche Aufsicht erfordern. Klassische Modelle prüfen Identität und Berechtigungen nur am Anfang und übersehen riskantes Verhalten, das später auftritt. Mit Authentifizierung für Agents können Sie Richtlinien in Echtzeit anpassen und sicherstellen, dass Agents ihre vorgesehenen Befugnisse nie überschreiten.
Überwachung und Audit-Trails
Was Sie nicht messen, können Sie nicht verbessern. Wirksame Überwachung und Audit-Trails ermöglichen es Ihnen, jede Agent-Identität und jede Anmeldeinformation nachzuverfolgen. Erstellen Sie ein umfassendes Inventar und nutzen Sie Tools für das Zugriffsmanagement, um das Least-Privilege-Prinzip durchzusetzen. Ersetzen Sie dauerhafte Anmeldeinformationen durch kurzlebige, aufgabenbezogene Zugriffe, um das Risiko zu senken. Implementieren Sie Joiner-Mover-Leaver-Workflows, um den gesamten Lebenszyklus von Agents zu steuern und Verantwortlichkeit sicherzustellen.
Regelwerke wie SOC 2 und ISO 27001 verlangen, dass Sie Agent-Identität, Zeitstempel und Entscheidungskontext in manipulationssicheren Protokollen erfassen. Diese Protokolle müssen über Jahre aufbewahrt werden, um Nichtabstreitbarkeit zu gewährleisten. Nutzen Sie Überwachung auf Netzwerkebene, um den Datenverkehr von Agents zu sehen, und setzen Sie zuordnungsbasierte Richtlinien durch, sodass jede Aktion auf einen menschlichen Verantwortlichen zurückgeführt werden kann.
Automatisieren Sie die Rotation von Anmeldeinformationen und überprüfen Sie Berechtigungen regelmäßig. Attributbasierte Zugriffssteuerung ermöglicht es Ihnen, Berechtigungen dynamisch zu bewerten, und hält Ihre Umgebung sicher. Mit einer starken Überwachung schließen Sie Lücken bei der Authentifizierung für Agents und schaffen Vertrauen in Ihr Identitätsprogramm.
Tipp: Automatisieren Sie das Management von Anmeldeinformationen und die Überprüfung von Berechtigungen, um Bedrohungen und Compliance-Anforderungen immer einen Schritt voraus zu sein.
Die Zukunft von Agents im Unternehmen
Neue Bedrohungen
Mit zunehmender Autonomie von KI-Agents in Ihrem Unternehmen sehen Sie sich einer neuen Welle von Bedrohungen gegenüber. Angreifer richten ihre Taktiken inzwischen gezielt auf diese Agents, und die gehen über klassische Sicherheitsmodelle hinaus. Sie müssen die Risiken verstehen, um ihnen einen Schritt voraus zu sein.
| Bedrohungstyp | Beschreibung |
|---|---|
| Spoofing | Unautorisierter Zugriff auf Systeme durch Vortäuschung legitimer Benutzeridentitäten. |
| Manipulation | Veränderung von Daten oder Systemen durch böswillige Akteure. |
| Offenlegung von Informationen | Unbefugter Zugriff auf vertrauliche Informationen. |
| Denial of Service | Beeinträchtigung der Verfügbarkeit von Diensten für berechtigte Benutzer. |
| Erweiterung von Berechtigungen | Erlangung höherer Zugriffsrechte als autorisiert. |
| Fortgeschrittene Bedrohungen | Einzigartige Schwachstellen in GenAI-Agenten, die zu neuartigen Angriffsvektoren führen. |
Diese fortgeschrittenen Bedrohungen dürfen Sie nicht ignorieren. Kompromittierte KI-Agenten können Ihre Sicherheitswerkzeuge so manipulieren, dass reale Gefahren übersehen werden. Unüberwachte autonome Aktivitäten ermöglichen es Agenten, kritische Änderungen ohne Ihr Wissen vorzunehmen. Eine autonome Umgehung von Richtlinien bedeutet, dass ein KI-Agent Sicherheitsrichtlinien neu definieren kann, wodurch Ihre Compliance gefährdet wird. Außerdem müssen Sie auf Trennungsfehler zwischen Anweisungen und Daten achten, bei denen große Sprachmodelle Befehle mit Benutzerdaten verwechseln. Memory Poisoning kann bösartige Anweisungen in der Wissensbasis eines Agenten verankern und so künftige Aktionen beeinflussen.
Bleiben Sie wachsam: Die Angriffsfläche wächst mit jedem KI-Agenten, den Sie einsetzen. Sie müssen Ihre Abwehrmaßnahmen entsprechend anpassen.
Regulatorische Entwicklungen
Sie müssen mit schnell wechselnden Vorschriften Schritt halten. Regierungen verlangen inzwischen strukturierte Governance-Rahmenwerke für KI-Agenten. Das Verhältnis von Menschen zu nicht-menschlichen Identitäten steigt weiter, weshalb Sie stärkere Kontrollen benötigen. Der EU AI Act verlangt nun Risikomanagement und Transparenz für Hochrisiko-KI-Systeme. Bei Verstößen drohen Ihnen bis zu 35 Mio. € oder 7 % des weltweiten Umsatzes. In den Vereinigten Staaten führen unterschiedliche Bundesstaaten zu eigenen Compliance-Pflichten, was die Governance noch komplexer macht.
- Bis 2027 werden nahezu alle großen Volkswirtschaften Agent Governance gesetzlich vorschreiben.
- Sie müssen sich auf verpflichtende Audits und strenge Berichtsstandards vorbereiten.
- Aufsichtsbehörden erwarten von Ihnen den Nachweis, dass Sie jeden Agenten und jede nicht-menschliche Identität in Ihrer Umgebung kontrollieren.
Hinweis: Sie können es sich nicht leisten, abzuwarten. Beginnen Sie jetzt mit Ihrer Compliance-Strategie, um kostspielige Strafen zu vermeiden.
Vorbereitung auf autonome Agenten
Sie brauchen einen Plan für den Umgang mit dem Aufkommen autonomer Agenten. Gehen Sie diese Schritte, um Ihre Zukunft abzusichern:
| Schritt | Beschreibung |
|---|---|
| Governance-Rahmenwerke etablieren | Verantwortlichkeiten, Genehmigungsprozesse und ethische Leitlinien für Aktionen von Agenten festlegen. |
| Datenqualität sicherstellen | Vollständigkeit, Genauigkeit und Konsistenz der Daten über alle Systeme hinweg prüfen und verbessern. |
| Organisatorische Rollen definieren | Agent-Verantwortliche mit Geschäfts- und technischem Know-how benennen, die die Leistung überwachen. |
| Integrationsstrategien entwickeln | Systeme und Datenquellen erfassen, die Agenten benötigen, und eine robuste Anbindung und Zugriffe sicherstellen. |
| Überwachungsprozesse einführen | Metriken und Warnmeldungen für die laufende Bewertung der Leistung und Integration von Agenten festlegen. |
Handeln Sie jetzt. Bauen Sie Governance-Rahmenwerke auf, die klare Verantwortlichkeiten festlegen. Benennen Sie Verantwortliche, die Geschäftsprozesse und Technologie gleichermaßen verstehen. Verbessern Sie Ihre Datenqualität, damit Agenten die richtigen Entscheidungen treffen. Erfassen Sie Ihre Systeme und Datenquellen, damit Agenten sicher arbeiten können. Richten Sie Überwachung und Warnmeldungen ein, um Leistung und Integrationszustand der Agenten nachzuverfolgen.
Tipp: Kontinuierliche Governance und Compliance sind nicht optional. Sie sind Ihre beste Verteidigung, wenn Agenten autonomer werden.
Sie haben es in der Hand, die Zukunft Ihres Unternehmens zu gestalten. Indem Sie sich an veränderte Bedrohungen anpassen, regulatorische Anforderungen erfüllen und sich auf die nächste Generation autonomer Agenten vorbereiten, schützen Sie Ihre Organisation und erschließen neue Chancen.
Wenn Sie Ihre Organisation vor modernen Risiken schützen wollen, dürfen Sie Agenten nicht länger wie Dienstkonten behandeln. KI-Agenten arbeiten eigenständig und schnell, wodurch traditionelle Governance-Modelle obsolet werden. Den meisten Organisationen fehlen Richtlinien für die Verwaltung von Agenten, und bald werden Agenten die Zahl der menschlichen Identitäten übersteigen. Setzen Sie auf bewährte Verfahren wie eindeutige Identifikation, Zugriff nach dem Least-Privilege-Prinzip und kontinuierliche Überwachung. Der M365 FM Podcast bietet Einblicke, die Ihnen helfen, ein dynamisches Framework für die Identitätsverwaltung von Agenten aufzubauen. Handeln Sie jetzt, um Ihr Unternehmen abzusichern und einen Schritt voraus zu bleiben.
Häufige Fragen
Was ist das größte Risiko, wenn Agenten wie Dienstkonten behandelt werden?
Sie schaffen Sicherheitslücken. Agenten handeln eigenständig und benötigen eigene Kontrollen. Dienstkonten können das nicht leisten. Wenn Sie die agentenspezifische Identitätsverwaltung ignorieren, riskieren Sie Datenlecks, Compliance-Verstöße und Angriffe.
Worin unterscheiden sich Agent-Identitäten von Dienstkonten?
Agent-Identitäten ändern sich mit Kontext und Aufgaben. Dienstkonten bleiben statisch. Sie benötigen dynamische Steuerungen für Agenten. So bleibt Ihre Umgebung sicher und flexibel.
Warum sollten Sie für Agenten gezielten und zeitlich begrenzten Zugriff nutzen?
Gezielter und zeitlich begrenzter Zugriff beschränkt, was Agenten tun können und wie lange. Sie verringern die Angriffsfläche. Gelangen Anmeldeinformationen in falsche Hände, bleibt das Risiko gering. Dieser Ansatz unterstützt Zero Trust und moderne Sicherheit.
Wie finde ich alle Agenten in meiner Umgebung?
Beginnen Sie mit einem Register. Registrieren Sie jeden Agenten, sobald Sie ihn bereitstellen. Nutzen Sie APIs und Automatisierung, damit Ihre Liste aktuell bleibt. Regelmäßige Überprüfungen helfen Ihnen, Shadow Agents zu erkennen.
Was ist ein Shadow Agent?
Ein Shadow Agent ist ein nicht verwalteter KI-Agent. Sie wissen unter Umständen nicht einmal, dass er existiert. Er kann ohne Aufsicht auf sensible Daten zugreifen. Shadow Agents erzeugen Compliance- und Sicherheitsrisiken.
Wie hilft die Verwaltung von Agent-Identitäten bei der Compliance?
Die Verwaltung von Agent-Identitäten liefert Ihnen klare Prüfpfade. Sie können Aufsichtsbehörden nachweisen, wer wann worauf zugegriffen hat. So fallen Audits leichter aus und Bußgelder bleiben aus.
Welchen ersten Schritt sollten Sie unternehmen, um die Governance für Agenten zu verbessern?
Erstellen Sie ein Register für alle Agenten. Weisen Sie Verantwortliche zu. Richten Sie Richtlinien für Zugriff und Überwachung ein. Starten Sie klein und erweitern Sie dann schrittweise. So schaffen Sie eine solide Grundlage für Sicherheit und Compliance.
Wo finde ich mehr zu bewährten Methoden für Agent-Identitäten?
Hören Sie den M365 FM Podcast. Sie erhalten Experteneinblicke, Praxisbeispiele und konkrete Handlungsschritte. Bleiben Sie einen Schritt voraus, indem Sie von Vordenkern im Bereich Agent-Identitäten und Governance lernen.
🎧 Diese Folge anhören
Suchen Sie eine praxisnahe Erklärung zur AI Agent Identity Security? Diese Folge erläutert das Thema in verständlicher Sprache und zeigt, warum es für Microsoft 365, Azure, Power Platform, Sicherheit, KI und modernes Arbeiten wichtig ist.
Hören Sie diese Folge, wenn Sie:
- die zentralen Konzepte hinter der AI Agent Identity Security verstehen möchten
- sehen möchten, wie sie in das größere Microsoft-Technologie-Ökosystem passt
- erfahren möchten, wo sie in Ihrer Organisation praktischen Nutzen stiften kann
Diese verwandten M365 FM-Folgen könnten Sie ebenfalls interessieren:
- Service Principal Security: Stop Using Personal Accounts
- Microsoft Entra Agent ID: Sichere Identität für KI-Agenten
- Microsoft AI Agent Runtimes: Beyond Enterprise Chatbots
- Enterprise AI Agent Fabric: Architecture Beyond Chatbots
- Security Agent Fabric: Autonome KI für die Cyberabwehr
Entdecken Sie weitere praxisnahe Microsoft-Themen auf M365 FM.
Zuletzt geprüft: Juli 2026.
Für wen diese Folge gedacht ist
Diese Folge richtet sich an Microsoft-Administratoren, Architekten, Entwickler, Sicherheitsexperten und Fachverantwortliche, die vor Implementierungs-, Betriebs- oder Governance-Entscheidungen eine praxisnahe Grundlage benötigen.
🎧 Hören Sie außerdem
- AI Agents — ein eng verwandter nächster Schritt, um dieses Thema zu vertiefen.
- Power Platform — ein eng verwandter nächster Schritt, um dieses Thema zu vertiefen.
- Microsoft Graph Data Connect — ein eng verwandter nächster Schritt, um dieses Thema zu vertiefen.