 PL
 English
 Deutsch
 Español
 Français
 Italiano
 Português
 Nederlands
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Przestań traktować agentów AI jak konta usługowe
By Mirko Peters ·
Witamy ponownie w kąciku podcastera! Jeśli zarządzasz dziś technologią w przedsiębiorstwie, pewnie z trudem nadążasz za eksplozją generatywnej sztucznej inteligencji i autonomicznych obciążeń roboczych. Gdy jednak wdrażamy te systemy na dużą skalę, często sięgamy po wygodne, znane nawyki. Jednym z najbardziej niebezpiecznych nawyków w nowoczesnej architekturze IT jest traktowanie autonomicznych ag
Automatically translated with AI from the original post. Read the English original
Witamy ponownie w kąciku podcastera! Jeśli zarządzasz dziś technologią w przedsiębiorstwie, pewnie z trudem nadążasz za eksplozją generatywnej sztucznej inteligencji i autonomicznych obciążeń roboczych. Gdy jednak wdrażamy te systemy na dużą skalę, często sięgamy po wygodne, znane nawyki. Jednym z najbardziej niebezpiecznych nawyków w nowoczesnej architekturze IT jest traktowanie autonomicznych agentów AI tak samo jak tradycyjnych kont usługowych. W tym szczegółowym omówieniu przyjrzymy się temu, dlaczego stare modele kont usługowych nie chronią nowoczesnych agentów AI, jakie unikalne luki w zabezpieczeniach wprowadza takie podejście oraz jak wdrożyć solidne zarządzanie tożsamością oparte na ryzyku, zanim Twoja organizacja padnie ofiarą naruszenia, któremu można było zapobiec.
Aby zgłębić ten kluczowy temat, koniecznie zajrzyj do powiązanego odcinka AI Agent Identity Security: Beyond Service Accounts w podcaście M365 FM, w którym omawiamy architekturę, zabezpieczenia i decyzje operacyjne, które naprawdę mają znaczenie w rzeczywistych środowiskach Microsoft.
Najważniejsze wnioski
- Uświadom sobie, że agenci AI wymagają unikalnego zarządzania tożsamością. Traktowanie ich jak kont usługowych naraża organizację na ryzyko dla bezpieczeństwa.
- Wdróż scentralizowane śledzenie tożsamości agentów. Pomaga to wyeliminować luki w zarządzaniu i zapewnia odpowiedzialność.
- Przyjmij modele zarządzania oparte na ryzyku. Pozwalają one monitorować zachowanie agentów w czasie rzeczywistym i dynamicznie dostosowywać uprawnienia.
- Stosuj dla agentów zakresowy i efemeryczny dostęp. Ogranicza to ich uprawnienia do tego, co konieczne, i zmniejsza powierzchnię ataku.
- Utwórz rejestr wszystkich tożsamości agentów. Dzięki temu wiesz, jakie agenty istnieją i jak wchodzą w interakcje z Twoimi systemami.
- Ustanów jasne ramy zarządzania. Określ odpowiedzialność i procesy zatwierdzania działań agentów, aby zwiększyć bezpieczeństwo.
- Regularnie przeglądaj i rotuj poświadczenia. Ta praktyka pomaga utrzymać bezpieczeństwo i zgodność, minimalizując ryzyko kont o nadmiernych uprawnieniach.
- Śledź na bieżąco zmieniające się zagrożenia i trendy regulacyjne. Przygotuj organizację na przyszłość autonomicznych agentów, aby chronić się przed potencjalnymi ryzykami.
Dlaczego warto przestać traktować agentów jak konta usługowe
Jeśli chcesz chronić organizację przed nowoczesnymi zagrożeniami, musisz przestać traktować agentów jak konta usługowe. Dotychczasowy sposób zarządzania kontami usługowymi tworzy niebezpieczne luki w zabezpieczeniach i zarządzaniu. Podcast M365 FM zwraca uwagę, jak rosnąca liczba Shadow Agents uwidacznia te słabości. Musisz zdawać sobie sprawę, że agenci AI niosą nowe wyzwania, z którymi dawne modele tożsamości i autoryzacji nie potrafią sobie poradzić.
Ryzyka związane z dotychczasowymi kontami usługowymi
Luki w nadzorze
Ryzyka bezpieczeństwa kont usługowych często pozostają niezauważone, ponieważ tradycyjne systemy nie zapewniają odpowiedniego nadzoru. Może się okazać, że konta usługowe są tworzone automatycznie przez deweloperów bez scentralizowanego systemu śledzenia. Każda platforma chmurowa stosuje inne praktyki zarządzania tożsamością, co prowadzi do problemów z widocznością. Jeśli nie masz przypisanego opiekuna dla każdego konta usługowego, odpowiedzialność znika. Tożsamości nieludzkie często działają poza ramami zarządzania, gromadząc uprawnienia bez nadzoru. Gdy dochodzi do naruszenia, trudno ustalić, do czego te konta miały dostęp.
Wskazówka: Scentralizowane śledzenie i regularne przeglądy pomogą wyeliminować te luki w nadzorze.
Luki w odpowiedzialności
Przy korzystaniu z kont usługowych dla agentów pojawiają się poważne luki w odpowiedzialności. Dawne konta usługowe są często zakładane bez odpowiedniego nadzoru, co prowadzi do dostępu bez monitorowania. Statyczne poświadczenia i szerokie uprawnienia sprawiają, że takie konta są atrakcyjnym celem dla atakujących. Brak scentralizowanego zarządzania utrudnia ustalenie, kto odpowiada za dane konto podczas incydentu. Trudno jest też przypisać działania do konkretnego właściciela, przez co reagowanie na incydenty jest powolne i niepełne.
- Konta usługowe nie mają interakcji z człowiekiem, dlatego trudno je monitorować.
- Tradycyjne narzędzia bezpieczeństwa mogą nie wykrywać złośliwych działań.
- Ataki na łańcuch dostaw często celują w konta usługowe, aby uzyskać długotrwały, niewykryty dostęp.
Unikalne wyzwania agentów
Dziedziczenie uprawnień
Agenci wprowadzają nowe ryzyka, których nie możesz ignorować. Agenci AI mogą dziedziczyć uprawnienia przez złożone łańcuchy delegowania. Zwiększa to ryzyko bezpieczeństwa, jeśli nie zarządzasz nimi właściwie. W przeciwieństwie do kont usługowych, które działają ze stałymi rolami i uprawnieniami, agenci wymagają monitorowania pochodzenia uprawnień, a nie tylko ostatniego poświadczenia. Jeśli traktujesz agentów jak użytkowników lub konta usługowe, tworzysz problemy operacyjne i bezpieczeństwa.
- Agenci AI są autonomiczni i potrafią zmieniać taktykę.
- Zarządzanie agentami wymaga nowego podejścia do autoryzacji i tożsamości.
- Musisz śledzić, jak uprawnienia przechodzą od jednego agenta do drugiego.
Dynamiczne podejmowanie decyzji
Agenci AI nie zachowują się jak statyczne konta usługowe. Dostosowują się i zmieniają w zależności od kontekstu w czasie rzeczywistym. To dynamiczne zachowanie oznacza, że tradycyjne mechanizmy IAM są niewystarczające. Agenci często wymagają szybkiego przydzielania i odbierania tożsamości, co komplikuje zarządzanie. Nie możesz polegać na statycznych poświadczeniach ani stałych uprawnieniach. Zamiast tego potrzebujesz elastycznych modeli autoryzacji, które reagują na bieżący kontekst i zadania agenta.
- Agenci często potrzebują więcej uprawnień niż tradycyjne konta usługowe, co zwiększa powierzchnię ataku.
- Potrzeba szybkich zmian tożsamości i autoryzacji sprawia, że procesy ręczne są niemożliwe do utrzymania.
- Musisz wdrożyć zarządzanie oparte na ryzyku, aby nadążyć za tempem aktywności agentów AI.
Podcast M365 FM apeluje, abyś przestał traktować agentów jak konta usługowe. Musisz rozpoznać unikalne potrzeby agentów w zakresie tożsamości, autoryzacji i zarządzania. Dzięki temu zamkniesz luki w zarządzaniu, wyeliminujesz luki w odpowiedzialności i ograniczysz ryzyko bezpieczeństwa związane z kontami usługowymi. Ta zmiana przygotowuje Twoją organizację na przyszłość autonomicznych agentów i wzmacnia całościową strategię IAM.
Agenci a konta usługowe
Różnice w tożsamości
Statyczne a dynamiczne
Musisz zrozumieć rzeczywistą różnicę między kontami usługowymi a tożsamością agenta. Konta usługowe działają w sposób statyczny. Są tworzone, otrzymują uprawnienia i rzadko się zmieniają. Konfigurujesz je raz i często o nich zapominasz. Tożsamość agenta jest natomiast dynamiczna. Agenci działają na podstawie danych w czasie rzeczywistym i zmieniających się warunków. Podejmują decyzje, dostosowują się do nowych informacji, a czasem nawet zmieniają własne zachowanie. Ta różnica w sposobie działania oznacza, że nie można stosować tych samych zasad do obu.
Oto szybkie porównanie, które pomoże Ci zobaczyć różnicę między tożsamością konta usługowego a tożsamością agenta:
| Konta usługowe | Tożsamość agenta | |
|---|---|---|
| Czym są | Cyfrowe poświadczenia dla systemów lub usług | Inteligentne systemy oparte na AI, realizujące zadania |
| Główne przeznaczenie | Umożliwienie maszynom lub obciążeniom uwierzytelniania i dostępu do zasobów | Podejmowanie decyzji, działanie na podstawie danych i wykonywanie procesów |
| Główny nacisk w bezpieczeństwie | Zarządzanie poświadczeniami, kontrola dostępu, cykl życia | Monitorowanie zachowania, uprawnienia i ograniczenia kontekstu |
| Cykl życia tożsamości | Konfigurowane jak konto użytkownika: tworzone, rotowane, wygasane | Nie są samodzielną tożsamością; zbudowane na bazie kont usługowych |
| Ryzyka | Ujawnione klucze API, nieużywane konta usługowe | Nadmierna autonomia, nadmierne uprawnienia, prompt injection i nadużycia |
| Potrzeby w zakresie zarządzania | Zasada najmniejszych uprawnień, higiena poświadczeń i rotacja | Mechanizmy ochronne, wyjaśnialność i ograniczenie zamiaru |
| Dopasowanie bezpieczeństwa tożsamości | Wymuszaj uwierzytelnianie, autoryzację i widoczność | Wymuszaj zakres działań, weryfikację i obserwowalność |
Świadomość kontekstu
Agenci wnoszą coś nowego: świadomość kontekstu. Oznacza to, że agenci potrafią ocenić sytuację, zrozumieć intencję użytkownika i zdecydować, czy dane działanie ma sens w tym momencie. Konta usługowe tego nie potrafią. Działają wyłącznie według sztywnych reguł. Agenci mogą natomiast dostosowywać swoje działania do tego, kto prosi, jakich danych dotyczy sprawa i co wydarzyło się przed chwilą. Dzięki temu tożsamość agenta jest znacznie bezpieczniejsza i bardziej inteligentna, ale wymaga to również nowych mechanizmów kontroli, które pozwolą utrzymać bezpieczeństwo.
Cykl życia i uprawnienia
Konta usługowe z nadmiarowymi uprawnieniami
Duże ryzyko pojawia się wtedy, gdy przydzielasz kontom usługowym zbyt wiele uprawnień. Konta usługowe często otrzymują szeroki dostęp, bo tak łatwiej je skonfigurować. Z czasem uprawnienia się kumulują, a o ich usunięciu często się zapomina, gdy przestają być potrzebne. To tworzy ogromną powierzchnię ataku. W dyskusji o kontach usługowych i tożsamości agentów to agenci mogą korzystać z uprawnień uwzględniających kontekst. Zmieniają się one w zależności od tego, co agent robi i kiedy to robi. Ogranicza to ryzyko nadmiernego dostępu.
- Agenci korzystają z uprawnień dostosowujących się w czasie rzeczywistym, co utrudnia atakującym ich wykorzystanie.
- Konta usługowe opierają się na statycznych uprawnieniach, co może prowadzić do nadmiernych przywilejów.
- Dostęp dynamiczny pozwala przyznawać uprawnienia wyłącznie wtedy, gdy są potrzebne, na przykład do konkretnego zadania lub w określonym przedziale czasu.
- Warunkowe relacje zaufania pomagają ograniczyć skutki, gdy coś pójdzie nie tak.
Rotacja poświadczeń
Zarządzanie cyklem życia kont usługowych i tożsamości agentów wymaga odmiennych strategii. W przypadku kont usługowych trzeba przypisać jasnego właściciela, śledzić każdy etap od utworzenia do wycofania oraz często rotować poświadczenia. Warto stosować poświadczenia krótkotrwałe i automatycznie je unieważniać, gdy nie są potrzebne. Regularnie przeglądaj konta nieaktywne i nieużywane klucze. W przypadku tożsamości agenta musisz rejestrować każdą decyzję o dostępie i upewnić się, że potrafisz wyjaśnić, dlaczego agent nadal istnieje.
- Przypisz właściciela biznesowego lub platformowego do każdej tożsamości.
- Śledź utworzenie, cel, użycie, rotację i wycofanie jako osobne zdarzenia.
- Preferuj poświadczenia krótkotrwałe i automatyczne unieważnianie.
- Przeglądaj nieaktywne tożsamości i nieużywane klucze według harmonogramu.
- Rejestruj wystarczający kontekst, aby udowodnić, dlaczego tożsamość nadal jest aktywna.
Nie można traktować kont usługowych i tożsamości agentów w ten sam sposób. Pytanie o konto usługowe czy tożsamość agenta nie dotyczy wyłącznie technologii. Chodzi o bezpieczeństwo, ład korporacyjny i przyszłość Twojej organizacji. Agenci potrzebują odrębnej kategorii tożsamości, ponieważ działają inaczej, wymagają inteligentniejszych mechanizmów kontroli i lepszego nadzoru. Jeśli chcesz zachować bezpieczeństwo i zgodność, musisz już teraz dostosować swoje podejście.
Ryzyko związane z kontami usługowymi z nadmiarowymi uprawnieniami
Nie można ignorować zagrożeń wynikających z kont usługowych z nadmiarowymi uprawnieniami. Takie konta otwierają drogę do poważnych zagrożeń bezpieczeństwa, naruszeń zgodności i niekontrolowanego dostępu. Jeśli chcesz chronić organizację, musisz zrozumieć, jak atakujący wykorzystują te słabości i dlaczego trzeba działać już teraz.
Zagrożenia związane z ruchem bocznym
Atakujący chętnie wybierają konta usługowe z nadmiarowymi uprawnieniami, ponieważ oferują im łatwy sposób poruszania się po systemach. Gdy atakujący przejmie dostęp do jednego z tych kont, może użyć jego poświadczeń, aby dotrzeć do innych części sieci. Nazywa się to ruchem bocznym. Nadając zbyt szerokie uprawnienia, dajesz atakującym mapę do najcenniejszych danych.
- Atakujący mogą ponownie wykorzystać przejęte poświadczenia, aby uzyskać dostęp do sąsiednich systemów.
- Nadmierne uprawnienia tworzą atakującym ścieżki do przemieszczania się między bazami danych a platformami CI/CD.
- Brak czystej ścieżki odebrania uprawnień pozwala atakującym podnosić przywileje bez wywoływania alarmów.
- Konta usług często działają poza tradycyjnymi mechanizmami kontroli bezpieczeństwa, dlatego są głównym celem ataków.
Widać to w rzeczywistych atakach. Atakujący dąży do trwałego dostępu za pośrednictwem legalnych tożsamości maszynowych. Przemieszczają się w Twojej infrastrukturze, podnoszą uprawnienia i kradną dane, nie wywołując alertów. Konta usług w Active Directory mogą zwiększać ryzyko bezpieczeństwa, zwłaszcza w atakach polegających na bocznym przemieszczaniu się. Te konta często mają wysokie uprawnienia dostępu, które pozwalają atakującym poruszać się po sieci i docierać do wrażliwych zasobów.
Alert: Około 74% naruszeń bezpieczeństwa danych zaczyna się od nadużycia uprawnionych poświadczeń, w tym nadmiernie uprzywilejowanych kont usług.
Problemy z audytem i zgodnością
Gdy nie zarządzasz uprzywilejowanymi kontami, narażasz się na poważne problemy z audytem i zgodnością. Organy regulacyjne wymagają ścisłej kontroli dostępu do wrażliwych danych. Jeśli nie spełnisz tych wymagań, grożą Ci wysokie kary i problemy prawne. Źle zarządzane uprzywilejowane konta stwarzają zagrożenia bezpieczeństwa. Jeśli te konta zostaną przejęte, nieuprawnieni użytkownicy mogą uzyskać dostęp do poufnych danych i je zmienić.
Ryzyko naruszeń, zarówno wewnętrznych, jak i zewnętrznych, rośnie wraz ze słabnięciem mechanizmów kontroli. Złośliwi pracownicy wewnętrzni lub cyberprzestępcy mogą wykorzystać te konta, co prowadzi do poważnych incydentów bezpieczeństwa. Musisz uważnie monitorować uprzywilejowane konta, aby spełniać wymogi zgodności i chronić swoją organizację.
Shadow Agents i niekontrolowany dostęp
Shadow Agents sprawiają, że niekontrolowany dostęp staje się realnym zagrożeniem. Działają bez nadzoru i mogą samodzielnie uzyskiwać dostęp do wrażliwych danych. Mogą łamać zasady firmowe i wymogi zgodności. Bez zarządzania Shadow Agents mogą błędnie kierować wrażliwe dane lub wykonywać nieautoryzowane działania.
- Firma usługowa z listy Fortune 500 odkryła, że agent AI obsługi klienta przez kilka tygodni wyciekał dane kont po ataku polegającym na wstrzyknięciu promptu. Skutkowało to karami i wysokimi kosztami naprawy.
- Traderzy w firmie finansowej używali nieautoryzowanego narzędzia AI do analizy danych rynkowych i przez miesiące uzyskiwali dostęp do poufnych informacji o klientach. Naruszało to wymogi GLBA i SEC.
- W ochronie zdrowia pracownicy korzystali z ogólnodostępnych narzędzi AI do analizy danych pacjentów bez odpowiedniej zgodności, co naruszało standardy HIPAA.
Nie możesz pozwolić, by Shadow Agents działały bez kontroli. Musisz wdrożyć mechanizmy, które zatrzymają niekontrolowany dostęp i ograniczą ryzyko bezpieczeństwa. Podcast M365 FM przedstawia te rzeczywiste incydenty, aby pokazać, dlaczego potrzebujesz silnego zarządzania agentami i kontami usług.
Tożsamość agentów i zarządzanie
Nie zabezpieczysz swojego przedsiębiorstwa, jeśli zignorujesz potrzebę trzeciej kategorii tożsamości. Tradycyjne systemy IAM rozpoznają jedynie użytkowników i konta usług. Pozostaje w ten sposób luka dla agentów AI i agentycznej AI, które działają autonomicznie, podejmują decyzje i wchodzą w interakcje z wrażliwymi danymi. Traktowanie tych tożsamości nieludzkich jak kont usług tworzy zagrożenia bezpieczeństwa i problemy z zgodnością. Potrzebujesz nowego podejścia, które da tożsamości agenta własny schemat, zasady zarządzania i cykl życia.
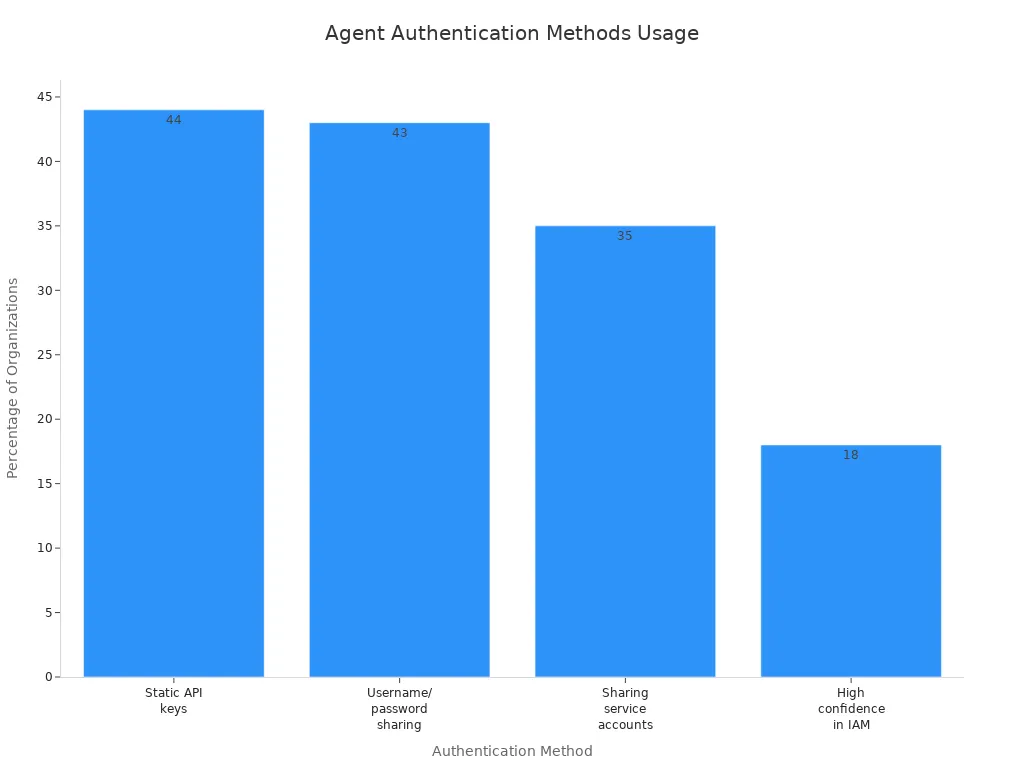
Spójrz na liczby. Prawie połowa organizacji nadal używa statycznych kluczy API lub współdzielonych nazw użytkownika i haseł do uwierzytelniania agentów. Tylko 18% czuje się pewnie, korzystając z obecnego IAM do tożsamości agentów. Pokazuje to wyraźną potrzebę dedykowanego modelu bezpieczeństwa tożsamości dla agentów.
„Są elementy dotyczące tożsamości agentów, są elementy dotyczące katalogowania, są elementy dotyczące centralizacji zasad i egzekwowania właściwych zasad… jeszcze jedna kluczowa rzecz to kontekst.”
— Architekt rozwiązań, przedsiębiorstwo z sektora opieki zdrowotnej i ubezpieczeń
Szablony tożsamości agentów
Aby zarządzać tożsamością agentów na dużą skalę, potrzebujesz szablonu. Szablon zapewnia powtarzalny, bezpieczny sposób tworzenia, zarządzania i wycofywania tożsamości agentów. Gwarantuje, że każdy agent przestrzega tych samych reguł i mechanizmów kontroli bezpieczeństwa. Takie podejście pozwala uniknąć chaosu wynikającego z niekontrolowanego rozrostu tożsamości nieludzkich.
Oto, z czego składa się dobry szablon tożsamości agenta:
| Składnik | Opis |
|---|---|
| Szablon | Przechowuje wspólne cechy zapewniające spójną konfigurację tożsamości agentów. |
| Tożsamość | Działa jako specjalny typ tożsamości, który może udostępniać lub usuwać tożsamości agentów. |
| Kontener poświadczeń | Przechowuje poświadczenia używane do uwierzytelniania, umożliwiając tożsamościom agentów żądanie tokenów dostępu. |
| Kontener zarządzania | Umożliwia zastosowanie zasad i ustawień wpływających na wszystkie tożsamości agentów utworzone na podstawie szablonu. |
Dzięki tym szablonom zyskujesz kontrolę i widoczność. Możesz wymuszać dostęp oparty na tożsamości, rotować poświadczenia i stosować zasady wobec wszystkich agentów. Zmniejsza to ryzyko osieroconych lub zbyt uprzywilejowanych tożsamości agentów. Ułatwia też audyt i wykazanie zgodności.
Modele zarządzania oparte na ryzyku
Trzeba wyjść poza statyczne mechanizmy kontroli. Modele zarządzania oparte na ryzyku pozwalają dostosować zabezpieczenia do rzeczywistego zachowania agentów AI. Modele te zamykają lukę między tradycyjnym IAM a potrzebami agentowej AI. Dają możliwość ustanawiania barier ochronnych w oparciu o wpływ i kontekst każdej tożsamości agenta.
- Tradycyjne systemy IAM nie nadążają za tempem i złożonością przedsiębiorstwowych agentów AI.
- Agenci działają obecnie jak tożsamości maszynowe o dużym wpływie. Potrzebują solidnych mechanizmów zarządzania dopasowanych do ich możliwości i zasięgu działania.
- Tradycyjne mechanizmy tożsamości opierają się na trwałych poświadczeniach. Nie pasują one do przejściowego, dynamicznego charakteru tożsamości agentów.
Dzięki zarządzaniu opartemu na ryzyku możesz monitorować działania agentów w czasie rzeczywistym. Możesz dostosowywać uprawnienia do bieżącego zadania, użytkownika lub poufności danych. Takie podejście wzmacnia bezpieczeństwo tożsamości i zmniejsza ryzyko nieautoryzowanego dostępu. Zyskujesz też lepszą kontrolę nad cyklem życia tożsamości nieludzkich i agentowej AI.
Dostęp ograniczony zakresem i efemeryczny
Trzeba ograniczyć, co agenci mogą robić i jak długo. Dostęp ograniczony zakresem i efemeryczny daje taką kontrolę. Zamiast przyznawać szerokie, trwałe uprawnienia, udostępniasz agentom tylko dostęp, którego potrzebują, na możliwie najkrótszy czas. Takie podejście jest zgodne z modelem Zero Trust i nowoczesnymi zasadami dostępu opartego na tożsamości.
- Krótkotrwałe poświadczenia minimalizują ekspozycję nawet w razie wycieku.
- Dostęp efemeryczny zapewnia poświadczenia, które wygasają automatycznie, co zmniejsza ryzyko przejęcia.
- Dynamiczne określanie zakresu pozwala przyznawać uprawnienia na podstawie kontekstu w czasie rzeczywistym, dzięki czemu agenci otrzymują tylko to, czego potrzebują do każdego zadania.
- Ta metoda ogranicza stałe uprawnienia między zadaniami, zmniejszając powierzchnię ataku.
- Krótki czas życia poświadczeń sprawia, że nawet w przypadku kradzieży szkody są ograniczone.
Chronisz organizację, stosując dostęp ograniczony zakresem i efemeryczny dla wszystkich tożsamości agentów. Utrudniasz atakującym wykorzystanie agentów AI lub tożsamości nieludzkich. Poprawiasz też stan zgodności i upraszczasz audyty.
Nie możesz traktować agentów jako dodatku na koniec. Dzięki szablonom tożsamości agentów, zarządzaniu opartemu na ryzyku i dostępowi efemerycznemu budujesz mocne fundamenty bezpieczeństwa tożsamości. Przygotowujesz przedsiębiorstwo na przyszłość agentowej AI i ograniczasz ryzyka związane z niekontrolowaną tożsamością agentów.
Wdrażanie zarządzania tożsamością agentów
Możesz zwiększyć bezpieczeństwo swojej organizacji, wdrażając zarządzanie tożsamością agentów w sposób jasny i praktyczny. Zacznij od zbudowania solidnych podstaw dla rejestru i wykrywania agentów, następnie egzekwuj zasady w czasie działania, a na koniec monitoruj wszystko, korzystając z rzetelnych ścieżek audytu.
Rejestr i wykrywanie
Potrzebujesz niezawodnego rejestru, który będzie śledzić każdą tożsamość agenta. Ten krok pozwala dokładnie wiedzieć, jakie agenty istnieją, co robią i jak współdziałają z Twoimi systemami. Postępuj zgodnie z najlepszymi praktykami tworzenia rejestru, który obsługuje uwierzytelnianie agentów i wzmacnia bezpieczeństwo:
- Zacznij od małego i iteruj. Zarejestruj minimalny zestaw agentów i udoskonalaj proces w miarę zdobywania doświadczenia.
- Używaj standardowych interfejsów API do rejestracji agentów. Dzięki temu rejestr pozostaje spójny i skalowalny.
- Włącz wyszukiwanie semantyczne, aby agenty mogły szybko odnajdywać odpowiednie narzędzia i zasoby.
- Wprowadź zarządzanie od samego początku. Zintegruj uwierzytelnianie i logowanie jednokrotne dla każdej czynności w rejestrze.
- Monitoruj i rejestruj całą aktywność w rejestrze. Regularnie przeglądaj dzienniki, aby wychwycić nietypowe zachowania.
- Synchronizuj wpisy rejestru z bazą kodu, korzystając z ciągłej integracji.
- Udostępnij przyjazny dla użytkownika portal, który ułatwi przeglądanie agentów.
- Korzystaj z frameworków open source, aby przyspieszyć rozwój.
Stosując te kroki, zyskujesz widoczność i kontrolę nad tożsamością agentów, co ułatwia egzekwowanie zasad najmniejszych uprawnień oraz zarządzanie poświadczeniami.
Egzekwowanie zasad w czasie działania
Zasady musisz egzekwować w trakcie działania agentów, a nie dopiero po fakcie. Egzekwowanie zasad w czasie działania daje Ci kontrolę w czasie rzeczywistym nad zachowaniem agentów i ich dostępem. Zobacz, jak to podejście wypada w porównaniu z tradycyjnymi mechanizmami kontroli kont usługowych:
| Aspekt | Egzekwowanie zasad w czasie działania | Tradycyjne mechanizmy kontroli kont usługowych |
|---|---|---|
| Zarządzanie | Ciągły nadzór nad zachowaniem | Audyt po wykonaniu działań |
| Mechanizm kontroli | Ograniczanie zachowania podczas działania | Uwierzytelnianie tożsamości i przyznawanie dostępu |
| Zdolność adaptacji | Zaprojektowane dla systemów autonomicznych | Nieprzeznaczone do nadzoru działań w czasie rzeczywistym |
Zarządzanie w czasie działania koncentruje się na ograniczaniu działań agentów w momencie ich wykonywania. Jest ono potrzebne, ponieważ agenty działają autonomicznie i wymagają ciągłego nadzoru. Tradycyjne modele sprawdzają tożsamość i uprawnienia tylko na początku, przez co pomijają ryzykowne zachowania pojawiające się później. Dzięki uwierzytelnianiu agentów możesz dostosowywać zasady w czasie rzeczywistym i mieć pewność, że agenty nigdy nie przekroczą zamierzonych uprawnień.
Monitorowanie i ścieżki audytu
Nie da się poprawić tego, czego się nie mierzy. Skuteczne monitorowanie i ścieżki audytu dają Ci możliwość śledzenia każdej tożsamości agenta i każdego poświadczenia. Zbuduj kompleksowy spis zasobów i korzystaj z narzędzi zarządzania dostępem, aby egzekwować zasadę najmniejszych uprawnień. Zastąp trwałe poświadczenia dostępem krótkotrwałym i ograniczonym do zadania, aby zmniejszyć ryzyko. Wdróż przepływy pracy joiner-mover-leaver, aby zarządzać pełnym cyklem życia agentów i zapewnić rozliczalność.
Regulacje takie jak SOC 2 i ISO 27001 wymagają rejestrowania tożsamości agentów, znaczników czasu oraz kontekstu decyzji w dziennikach odpornych na modyfikacje. Dzienniki te muszą być przechowywane przez wiele lat, aby wspierać niezaprzeczalność. Stosuj monitorowanie na poziomie sieci, aby widzieć ruch agentów i egzekwować zasady powiązane z atrybucją, tak aby każde działanie dało się przypisać do konkretnego człowieka.
Automatyzuj rotację poświadczeń i regularnie przeglądaj uprawnienia. Kontrola dostępu oparta na atrybutach pozwala oceniać uprawnienia dynamicznie, co utrzymuje Twoje środowisko w bezpiecznym stanie. Dzięki solidnemu monitorowaniu zamykasz luki w uwierzytelnianiu agentów i budujesz zaufanie do swojego programu zarządzania tożsamością.
Wskazówka: Automatyzuj zarządzanie poświadczeniami i przeglądy uprawnień, aby wyprzedzać zagrożenia i wymogi compliance.
Przyszłość agentów w przedsiębiorstwie
Ewoluujące zagrożenia
Wraz z rosnącą autonomicznością agentów AI w Twoim przedsiębiorstwie pojawia się nowa fala zagrożeń. Atakujący coraz częściej biorą na cel te agenty, stosując taktyki wykraczające poza tradycyjne modele bezpieczeństwa. Musisz rozumieć te ryzyka, aby wyprzedzać zagrożenia.
| Typ zagrożenia | Opis |
|---|---|
| Spoofing | Nieautoryzowany dostęp do systemów poprzez podszywanie się pod uprawnionych użytkowników. |
| Manipulacja danymi | Zmiana danych lub systemów przez złośliwych aktorów. |
| Ujawnienie informacji | Nieautoryzowany dostęp do poufnych informacji. |
| Odmowa usługi | Zakłócenie dostępności usługi dla uprawnionych użytkowników. |
| Podniesienie uprawnień | Uzyskanie wyższych praw dostępu, niż zostały przyznane. |
| Zaawansowane zagrożenia | Unikalne podatności agentów GenAI prowadzące do nowych wektorów ataku. |
Nie możesz ignorować tych zaawansowanych zagrożeń. Przejęte agenty AI mogą manipulować narzędziami bezpieczeństwa tak, aby ignorowały rzeczywiste zagrożenia. Nienadzorowana autonomiczna aktywność pozwala agentom wprowadzać krytyczne zmiany bez Twojej wiedzy. Autonomiczne obejście zasad oznacza, że agent AI może przedefiniować zasady bezpieczeństwa, narażając zgodność z przepisami na szwank. Musisz też uważać na rozbieżności między instrukcjami a danymi, kiedy duże modele językowe mylą polecenia z danymi użytkownika. Zatruwanie pamięci może osadzić złośliwe instrukcje w bazie wiedzy agenta, wpływając na jego przyszłe działania.
Zachowaj czujność: powierzchnia ataku rośnie wraz z wdrażaniem kolejnych agentów AI. Twoje mechanizmy obronne muszą nadążać za tym rozwojem.
Trendy regulacyjne
Musisz nadążać za szybko zmieniającymi się przepisami. Rządy coraz częściej wymagają uporządkowanych ram zarządzania agentami AI. Stosunek liczby ludzi do tożsamości nieludzkich stale rośnie, co oznacza, że potrzebujesz silniejszych mechanizmów kontroli. Akt o AI UE wymaga teraz zarządzania ryzykiem i przejrzystości w przypadku systemów AI wysokiego ryzyka. Brak zgodności może kosztować Cię do 35 mln euro lub 7% globalnych przychodów. W Stanach Zjednoczonych różne stany nakładają odrębne obowiązki w zakresie zgodności, co dodatkowo komplikuje zarządzanie.
- Do 2027 roku niemal każda duża gospodarka prawnie wymagać będzie zarządzania agentami.
- Musisz przygotować się na obowiązkowe audyty i rygorystyczne standardy raportowania.
- Regulatorzy oczekują, że udowodnisz, iż kontrolujesz każdego agenta i każdą tożsamość nieludzką w swoim środowisku.
Uwaga: nie możesz sobie pozwolić na zwlekanie. Zacznij budować strategię zgodności już teraz, aby uniknąć kosztownych kar.
Przygotowanie do agentów autonomicznych
Potrzebujesz planu zarządzania rozwojem agentów autonomicznych. Podejmij te kroki, aby zabezpieczyć swoją przyszłość:
| Krok | Opis |
|---|---|
| Ustanów ramy zarządzania | Określ odpowiedzialność, procesy zatwierdzania i wytyczne etyczne dla działań agentów. |
| Zadbaj o jakość danych | Oceń i popraw kompletność, dokładność i spójność danych w systemach. |
| Zdefiniuj role w organizacji | Przypisz właścicieli agentów z wiedzą biznesową i techniczną, którzy będą nadzorować ich działanie. |
| Opracuj strategie integracji | Zmapuj systemy i źródła danych potrzebne agentom, zapewniając solidną łączność i dostęp. |
| Wdróż procesy monitorowania | Ustanów metryki i alerty do bieżącej oceny działania agentów i ich integracji. |
Musisz działać teraz. Zbuduj ramy zarządzania, które jasno określają odpowiedzialność. Przypisz właścicieli, którzy rozumieją zarówno biznes, jak i technologię. Popraw jakość danych, aby agenty podejmowały właściwe decyzje. Zmapuj swoje systemy i źródła danych, aby agenty mogły bezpiecznie działać. Skonfiguruj monitorowanie i alerty, aby śledzić działanie agentów i kondycję integracji.
Wskazówka: ciągłe zarządzanie i zgodność z przepisami nie są opcjonalne. Są Twoją najlepszą obroną, gdy agenty stają się coraz bardziej autonomiczne.
To Ty masz możliwość kształtowania przyszłości swojego przedsiębiorstwa. Adaptując się do zmieniających się zagrożeń, spełniając wymagania regulacyjne i przygotowując się na kolejne pokolenie agentów autonomicznych, chronisz swoją organizację i otwierasz nowe możliwości.
Jeśli chcesz chronić organizację przed współczesnymi zagrożeniami, musisz przestać traktować agenty jak konta usługowe. Agenty AI działają autonomicznie i szybko, przez co tradycyjne modele zarządzania tracą aktualność. Większość organizacji nie ma zasad zarządzania agentami, a agenty wkrótce przewyższą liczbą tożsamości ludzkie. Stosuj sprawdzone praktyki, takie jak unikalna identyfikacja, dostęp według zasady najmniejszych uprawnień i ciągłe monitorowanie. Podcast M365 FM oferuje wskazówki, które pomogą Ci zbudować dynamiczne ramy zarządzania tożsamością agentów. Zacznij teraz, aby zabezpieczyć swoje przedsiębiorstwo i utrzymać przewagę.
Często zadawane pytania
Jakie jest główne ryzyko związane z traktowaniem agentów jak kont usługowych?
Tworzysz luki w zabezpieczeniach. Agenty działają samodzielnie i wymagają unikalnych mechanizmów kontroli, których konta usługowe nie zapewniają. Ignorując zarządzanie tożsamością specyficzne dla agentów, ryzykujesz wyciek danych, naruszenia zgodności i ataki.
Czym różnią się tożsamości agentów od kont usługowych?
Tożsamości agentów zmieniają się wraz z kontekstem i zadaniami. Konta usługowe pozostają statyczne. Potrzebujesz dynamicznych kontroli dla agentów. Dzięki temu Twoje środowisko pozostaje bezpieczne i elastyczne.
Dlaczego warto stosować ograniczony zakresem i tymczasowy dostęp dla agentów?
Ograniczony zakresem i tymczasowy dostęp określa, co agenci mogą robić i jak długo. Zmniejszasz powierzchnię ataku. Jeśli dane uwierzytelniające wyciekną, ryzyko pozostaje niskie. Takie podejście wspiera model Zero Trust i nowoczesne zabezpieczenia.
Jak mogę odkryć wszystkich agentów w moim środowisku?
Zacznij od rejestru. Rejestruj każdego agenta od razu po jego wdrożeniu. Użyj interfejsów API i automatyzacji, aby lista była aktualna. Regularne przeglądy pomogą Ci wykryć Shadow Agents.
Czym jest Shadow Agent?
Shadow Agent to niezarządzany agent AI. Możesz nie wiedzieć, że istnieje. Może uzyskiwać dostęp do wrażliwych danych bez nadzoru. Shadow Agents generują ryzyko naruszenia zgodności i bezpieczeństwa.
W jaki sposób zarządzanie tożsamościami agentów wspiera zgodność z przepisami?
Zarządzanie tożsamościami agentów zapewnia przejrzyste ścieżki audytu. Możesz pokazać regulatorom, kto, do czego i kiedy miał dostęp. Ułatwia to przejście audytów i pozwala uniknąć kar.
Jakie pierwsze kroki powinienem podjąć, aby usprawnić zarządzanie agentami?
Utwórz rejestr wszystkich agentów. Przypisz właścicieli. Ustaw zasady dostępu i monitorowania. Zacznij od małej skali, a potem rozszerzaj. Zbudujesz solidne fundamenty bezpieczeństwa i zgodności.
Gdzie mogę dowiedzieć się więcej o najlepszych praktykach dotyczących tożsamości agentów?
Posłuchaj podcastu M365 FM. Otrzymasz eksperckie spostrzeżenia, przykłady z życia wzięte i konkretne kroki do wykonania. Bądź o krok przed innymi, ucząc się od liderów w obszarze tożsamości i zarządzania agentami.
🎧 Posłuchaj tego odcinka
Chcesz praktycznego wyjaśnienia bezpieczeństwa tożsamości agentów AI? Ten odcinek przedstawia temat jasnym językiem i pokazuje, dlaczego ma on znaczenie dla Microsoft 365, Azure, Power Platform, bezpieczeństwa, AI i nowoczesnej pracy.
Posłuchaj tego odcinka, jeśli chcesz:
- Zrozumieć kluczowe pojęcia stojące za bezpieczeństwem tożsamości agentów AI
- Zobaczyć, jak to wpisuje się w szerszy ekosystem technologii Microsoft
- Dowiedzieć się, gdzie może to przynieść praktyczną wartość dla Twojej organizacji
Może Ci się spodobać także te powiązane odcinki M365 FM:
- Service Principal Security: Stop Using Personal Accounts
- Microsoft Entra Agent ID: bezpieczna tożsamość dla agentów AI
- Microsoft AI Agent Runtimes: Beyond Enterprise Chatbots
- Enterprise AI Agent Fabric: Architecture Beyond Chatbots
- Security Agent Fabric: autonomiczna sztuczna inteligencja do obrony cyberbezpieczeństwa
Odkrywaj więcej praktycznych rozmów o technologiach Microsoft w M365 FM.
Ostatni przegląd: lipiec 2026.
Dla kogo jest ten odcinek
Ten odcinek jest przeznaczony dla administratorów Microsoft, architektów, deweloperów, specjalistów ds. bezpieczeństwa i liderów biznesowych, którzy potrzebują praktycznych podstaw przed podjęciem decyzji dotyczących wdrożenia, eksploatacji lub zarządzania.
🎧 Zobacz także
- AI Agents — silnie powiązany kolejny krok w rozwijaniu tego tematu.
- Power Platform — silnie powiązany kolejny krok w rozwijaniu tego tematu.
- Microsoft Graph Data Connect — silnie powiązany kolejny krok w rozwijaniu tego tematu.