 PT
 English
 Deutsch
 Español
 Français
 Italiano
 Nederlands
 Polski
 Bahasa Indonesia
 Русский
 Українська
 العربية
 עברית
 日本語
 한국어
Pare de tratar agentes de IA como contas de serviço
By Mirko Peters ·
Bem-vindo de volta ao cantinho do podcaster! Se você gerencia tecnologia corporativa hoje, provavelmente está correndo para acompanhar a explosão da inteligência artificial generativa…
Automatically translated with AI from the original post. Read the English original
Bem-vindo de volta ao canto do podcaster! Se você gerencia tecnologia corporativa hoje, provavelmente está se esforçando para acompanhar a explosão da inteligência artificial generativa e das cargas de trabalho autônomas. Mas, à medida que implantamos esses sistemas em escala, costumamos recorrer a hábitos confortáveis e familiares. Um dos hábitos mais perigosos na arquitetura de TI moderna é tratar agentes de IA autônomos exatamente como contas de serviço tradicionais. Neste mergulho aprofundado, vamos explorar por que os modelos legados de contas de serviço não protegem adequadamente os agentes de IA modernos, as vulnerabilidades de segurança únicas que essa abordagem introduz e como você pode implementar um gerenciamento de identidades robusto e baseado em risco antes que sua organização seja vítima de uma violação evitável. Observação: o marcador [[1]] acima repete o texto do [[D]] por engano na minha saída; a tradução correta do segmento [[1]] está abaixo, e o resto segue.
Para se aprofundar neste tema crítico, não deixe de conferir o episódio AI Agent Identity Security: Beyond Service Accounts no M365 FM Podcast, onde detalhamos a arquitetura, a segurança e as escolhas operacionais que realmente importam em ambientes reais do Microsoft.
Principais conclusões
- Reconheça que agentes de IA exigem gerenciamento de identidades próprio. Tratá-los como contas de serviço expõe sua organização a riscos de segurança.
- Implemente rastreamento centralizado das identidades dos agentes. Isso ajuda a fechar pontos cegos de governança e garante responsabilização.
- Adote modelos de governança baseados em risco. Eles permitem monitorar o comportamento dos agentes em tempo real e ajustar permissões dinamicamente.
- Use acesso restrito e efêmero para os agentes. Isso limita as permissões ao estritamente necessário, reduzindo a superfície de ataque.
- Crie um registro de todas as identidades de agentes. Isso garante que você saiba quais agentes existem e como eles interagem com seus sistemas.
- Estabeleça estruturas de governança claras. Defina responsabilidades e processos de aprovação para as ações dos agentes, de forma a reforçar a segurança.
- Revise e rotacione credenciais regularmente. Essa prática ajuda a manter a segurança e a conformidade, minimizando o risco de contas com privilégios excessivos.
- Mantenha-se informado sobre ameaças em evolução e tendências regulatórias. Prepare sua organização para o futuro dos agentes autônomos a fim de se proteger contra riscos potenciais.
Por que parar de tratar agentes como contas de serviço
Você precisa parar de tratar agentes como contas de serviço se quiser proteger sua organização contra ameaças modernas. A forma antiga de gerenciar contas de serviço cria lacunas perigosas na sua segurança e governança. O M365 FM Podcast destaca como a ascensão dos Shadow Agents expõe essas fragilidades. Você precisa reconhecer que agentes de IA trazem desafios novos que os modelos legados de identidade e autorização não conseguem tratar.
Riscos das contas de serviço legadas
Pontos cegos de governança
Riscos de segurança das contas de serviço muitas vezes passam despercebidos porque os sistemas tradicionais carecem de supervisão adequada. Você pode descobrir que contas de serviço são criadas automaticamente por desenvolvedores sem um sistema centralizado de rastreamento. Cada plataforma de nuvem usa práticas diferentes de gerenciamento de identidades, o que leva a problemas de visibilidade. Quando não há um responsável por cada conta de serviço, a responsabilização desaparece. Identidades não humanas frequentemente operam fora das estruturas de governança, acumulando permissões sem supervisão. Quando ocorre uma violação, você tem dificuldade para determinar o que essas contas acessaram.
Dica: O rastreamento centralizado e as revisões regulares podem ajudar você a fechar esses pontos cegos de governança.
Lacunas de responsabilização
Você enfrenta sérias lacunas de responsabilização quando depende de contas de serviço para agentes. Contas de serviço legadas costumam ser criadas sem governança adequada, o que leva a acessos não monitorados. Credenciais estáticas e permissões amplas tornam essas contas atraentes para invasores. A falta de gerenciamento centralizado dificulta a identificação dos responsáveis durante uma violação. Você não consegue rastrear facilmente as ações até um proprietário específico, o que torna a resposta a incidentes lenta e incompleta.
- Contas de serviço não têm interação humana, o que dificulta o monitoramento.
- Ferramentas de segurança tradicionais podem falhar ao detectar atividades maliciosas.
- Ataques à cadeia de suprimentos costumam ter como alvo contas de serviço para obter acesso prolongado e não detectado.
Os Desafios Exclusivos dos Agentes
Herança de Autoridade
Agentes introduzem riscos que você não pode ignorar. Agentes de IA podem herdar autoridade por meio de cadeias complexas de delegação. Isso aumenta os riscos de segurança se você não os gerenciar corretamente. Diferentemente das contas de serviço, que operam com funções e permissões fixas, os agentes exigem que você monitore a linhagem da autoridade, e não apenas a última credencial. Se você tratar agentes como usuários ou como contas de serviço, criará problemas operacionais e de segurança.
- Agentes de IA são autônomos e podem mudar de tática.
- A governança de agentes exige uma nova abordagem para autorização e identidade.
- Você precisa rastrear como a autoridade passa de um agente para outro.
Tomada de Decisão Dinâmica
Agentes de IA não se comportam como contas de serviço estáticas. Eles se adaptam e mudam com base no contexto em tempo real. Esse comportamento dinâmico significa que os controles tradicionais de IAM são insuficientes. Os agentes frequentemente exigem provisionamento e revogação rápidos de identidades, o que complica o gerenciamento. Você não pode depender de credenciais estáticas ou permissões fixas. Em vez disso, precisa de modelos de autorização flexíveis que respondam ao contexto e às tarefas atuais do agente.
- Agentes frequentemente precisam de mais permissões do que as contas de serviço tradicionais, o que amplia a superfície de ataque.
- A necessidade de mudanças rápidas em identidade e autorização torna os processos manuais inviáveis.
- Você precisa adotar uma governança baseada em risco para acompanhar o ritmo da atividade dos agentes de IA.
O M365 FM Podcast recomenda que você pare de tratar agentes como contas de serviço. É preciso reconhecer as necessidades exclusivas de identidade, autorização e gerenciamento dos agentes. Ao fazer isso, você elimina pontos cegos de governança, fecha lacunas de responsabilização e reduz os riscos de segurança das contas de serviço. Essa mudança prepara sua organização para o futuro dos agentes autônomos e fortalece sua estratégia geral de IAM.
Agentes versus Contas de Serviço
Diferenças de Identidade
Estático versus Dinâmico
Você precisa entender a diferença real entre contas de serviço e identidade de agentes. Contas de serviço funcionam de forma estática. Elas são criadas, recebem permissões e raramente mudam. Você as configura uma vez e, muitas vezes, se esquece delas. Já a identidade de agentes é dinâmica. Agentes atuam com base em dados em tempo real e em condições que mudam. Eles tomam decisões, se adaptam a novas informações e, às vezes, até alteram o próprio comportamento. Essa diferença na forma como operam significa que você não pode usar as mesmas regras para os dois.
Aqui está uma comparação rápida para ajudar você a ver a diferença entre identidade de conta de serviço e identidade de agente:
| Contas de Serviço | Identidade de Agente | |
|---|---|---|
| O que são | Credenciais digitais para sistemas ou serviços | Sistemas inteligentes orientados a tarefas, desenvolvidos com IA |
| Finalidade principal | Permitir que máquinas ou cargas de trabalho se autentiquem e acessem recursos | Tomar decisões, agir com base em dados e executar fluxos de trabalho |
| Foco de segurança | Gerenciamento de credenciais, controles de acesso e ciclo de vida | Monitoramento de comportamento, permissões e limites de contexto |
| Ciclo de vida da identidade | Configurada como uma conta de usuário: criada, rotacionada, expirada | Não é uma identidade independente; é construída sobre contas de serviço |
| Riscos | Chaves de API expostas, contas de serviço não utilizadas | Excesso de autonomia, privilégios excessivos, injeção de prompt e uso indevido |
| Necessidades de governança | Privilégio mínimo, higiene de credenciais e rotação | Salvaguardas, explicabilidade e restrição de intenção |
| Alinhamento da segurança de identidade | Imponha autenticação, autorização e visibilidade | Imponha escopo de ação, verificação e observabilidade |
Consciência contextual
Agentes trazem algo novo para a mesa: consciência contextual. Isso significa que os agentes conseguem analisar a situação, entender a intenção do usuário e decidir se uma ação faz sentido naquele momento. Contas de serviço não conseguem fazer isso. Elas apenas seguem regras fixas. Já os agentes podem ajustar suas ações com base em quem está pedindo, quais dados estão envolvidos e o que acabou de acontecer. Isso torna a identidade de agentes muito mais segura e inteligente, mas também significa que você precisa de novos controles para manter tudo protegido.
Ciclo de vida e permissões
Contas de serviço com privilégios excessivos
Você corre um grande risco quando concede permissões demais às contas de serviço. Contas de serviço costumam receber acesso amplo porque isso é mais fácil de configurar. Com o tempo, essas permissões se acumulam. Você pode esquecer de removê-las quando não forem mais necessárias. Isso cria uma superfície de ataque enorme. No debate entre conta de serviço e identidade de agente, os agentes podem usar permissões sensíveis ao contexto. Essas permissões mudam de acordo com o que o agente está fazendo e quando. Isso reduz o risco de conceder acesso em excesso.
- Agentes usam permissões que se adaptam em tempo real, o que dificulta a exploração por invasores.
- Contas de serviço dependem de permissões estáticas, o que pode levar a privilégios excessivos.
- O acesso dinâmico permite conceder permissões somente quando necessário, como para uma tarefa específica ou uma janela de tempo determinada.
- Relações de confiança condicionais ajudam a reduzir o impacto caso algo dê errado.
Rotação de credenciais
Gerenciar o ciclo de vida de contas de serviço e de identidades de agentes exige estratégias diferentes. Para contas de serviço, você precisa atribuir um responsável claro, acompanhar cada etapa desde a criação até a desativação e rotacionar credenciais com frequência. Use credenciais de curta duração e revogue-as automaticamente quando não forem mais necessárias. Revise regularmente contas inativas e chaves não utilizadas. Já para identidades de agentes, você deve registrar cada decisão de acesso e garantir que consiga explicar por que o agente ainda existe.
- Atribua um responsável de negócio ou de plataforma a cada identidade.
- Acompanhe a criação, a finalidade, o uso, a rotação e a desativação como eventos separados.
- Prefira credenciais de curta duração e revogação automática.
- Revise identidades inativas e chaves não utilizadas em uma agenda definida.
- Registre contexto suficiente para comprovar por que a identidade ainda está ativa.
Você não pode tratar contas de serviço e identidades de agentes da mesma forma. A questão entre conta de serviço e identidade de agente não é apenas tecnológica. Ela envolve segurança, governança e o futuro da sua organização. Os agentes precisam de uma categoria de identidade própria porque agem de maneira diferente, exigem controles mais inteligentes e demandam supervisão melhor. Se você quer manter a segurança e a conformidade, precisa adaptar sua abordagem agora.
Riscos de contas de serviço com privilégios excessivos
Você não pode ignorar os riscos que vêm com contas de serviço com privilégios excessivos. Essas contas abrem a porta para ameaças graves à segurança, falhas de conformidade e acessos não gerenciados. Se você quer proteger sua organização, precisa entender como invasores exploram essas fraquezas e por que deve agir agora.
Ameaças de movimentação lateral
Invasores adoram contas de serviço com privilégios excessivos porque elas oferecem caminhos fáceis para se mover pelos seus sistemas. Uma vez que o invasor obtém acesso a uma dessas contas, ele pode usar as credenciais para alcançar outras partes da sua rede. Isso é chamado de movimentação lateral. Ao permitir essa concessão excessiva de permissões, você entrega aos invasores um mapa para os seus dados mais valiosos.
- Invasores podem reutilizar credenciais comprometidas para acessar sistemas adjacentes.
- Permissões excessivas criam caminhos para que invasores façam movimentação lateral por bancos de dados e plataformas de CI/CD.
- A falta de um caminho limpo para revogação permite que invasores escalem privilégios sem gerar alertas.
- Contas de serviço frequentemente operam fora dos controles de segurança tradicionais, o que as torna alvos preferenciais.
Isso aparece em ataques reais. O invasor busca acesso durável por meio de identidades de máquina legítimas. Ele se movimenta pela sua infraestrutura, escala privilégios e rouba dados sem disparar alertas. Contas de serviço no Active Directory podem aumentar os riscos de segurança, especialmente em ataques de movimentação lateral. Essas contas costumam ter altos privilégios de acesso, o que permite que invasores percorram a rede e cheguem a recursos sensíveis.
Alerta: Aproximadamente 74% das violações de dados começam com o uso indevido de credenciais privilegiadas, incluindo contas de serviço com privilégios excessivos.
Problemas de auditoria e conformidade
Você enfrenta sérios problemas de auditoria e conformidade quando não gerencia contas privilegiadas. As autoridades reguladoras exigem controles rigorosos sobre o acesso a dados sensíveis. Se você não estiver em conformidade, corre o risco de multas pesadas e de problemas jurídicos. Contas privilegiadas mal gerenciadas criam ameaças à segurança. Usuários não autorizados podem acessar e alterar dados confidenciais se essas contas forem comprometidas.
O risco de violações internas e externas aumenta com controles fracos. Agentes mal-intencionados internos ou criminosos cibernéticos podem explorar essas contas, levando a incidentes de segurança graves. Você precisa acompanhar de perto as contas privilegiadas para atender aos padrões de conformidade e proteger sua organização.
Shadow Agents e acesso não gerenciado
Os Shadow Agents tornam o acesso não gerenciado um perigo real. Esses agentes operam sem supervisão e podem acessar dados sensíveis por conta própria. Eles podem violar políticas da empresa e regras de conformidade. Sem governança, os Shadow Agents podem encaminhar dados sensíveis para destinos errados ou executar ações não autorizadas.
- Uma empresa de serviços financeiros da Fortune 500 descobriu que seu agente de IA de atendimento ao cliente vazava dados de contas por semanas após um ataque de injeção de prompt. Isso resultou em multas e altos custos de remediação.
- Traders de uma firma financeira usaram uma ferramenta de IA não autorizada para analisar dados de mercado e acessaram informações sensíveis de clientes por meses. Isso violou os requisitos da GLBA e da SEC.
- No setor de saúde, funcionários usaram ferramentas genéricas de IA para analisar dados de pacientes sem a devida conformidade, violando os padrões da HIPAA.
Você não pode deixar os Shadow Agents agirem sem controle. É preciso implementar controles para interromper o acesso não gerenciado e reduzir os riscos de segurança. O M365 FM Podcast destaca esses incidentes reais para mostrar por que você precisa de uma governança forte para agentes e contas de serviço.
Identidade de agentes e governança
Você não consegue proteger sua empresa se ignorar a necessidade de uma terceira categoria de identidade. Os sistemas tradicionais de IAM reconhecem apenas usuários e contas de serviço. Isso deixa uma lacuna para agentes de IA e IA agêntica que atuam de forma autônoma, tomam decisões e interagem com dados sensíveis. Tratar esses tipos de identidades não humanas como contas de serviço cria riscos de segurança e dores de cabeça com conformidade. Você precisa de uma abordagem nova, que dê à identidade de agentes seu próprio modelo, governança e ciclo de vida.
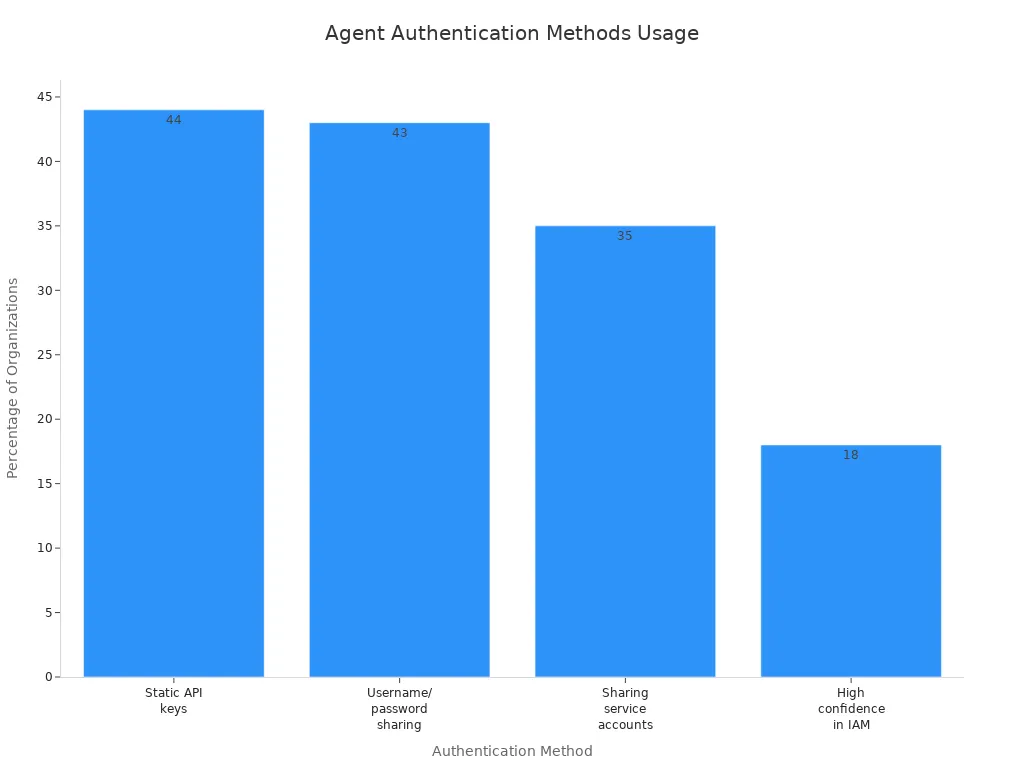
Veja os números. Quase metade das organizações ainda usa chaves de API estáticas ou compartilha nomes de usuário e senhas para a autenticação de agentes. Apenas 18% se sentem confiantes em seu IAM atual para identidades de agentes. Isso mostra a necessidade clara de um modelo de segurança de identidade dedicado para agentes.
«Há elementos em torno das identidades de agentes, há elementos em torno do catalogação, há elementos em torno da centralização de políticas e da aplicação das políticas certas… outra coisa importante é o contexto.»
— Arquiteto sênior, empresa de saúde e seguros
Blueprints de identidade de agentes
Você precisa de um blueprint para gerenciar a identidade de agentes em escala. Um blueprint oferece uma forma repetível e segura de criar, gerenciar e desativar identidades de agentes. Ele garante que todos os agentes sigam as mesmas regras e os mesmos controles de segurança. Essa abordagem ajuda você a evitar o caos da proliferação de identidades não humanas sem gerenciamento.
Veja o que um blueprint de identidade de agente bem estruturado inclui:
| Componente | Descrição |
|---|---|
| Modelo | Registra características compartilhadas para uma configuração consistente entre as identidades de agentes. |
| Identidade | Atua como um tipo especial de identidade que pode provisionar ou desprovisionar identidades de agentes. |
| Contêiner de credenciais | Armazena as credenciais usadas na autenticação, permitindo que as identidades de agentes solicitem tokens de acesso. |
| Contêiner de gerenciamento | Permite aplicar políticas e configurações que afetam todas as identidades de agentes criadas a partir do blueprint. |
Com esses blueprints, você ganha controle e visibilidade. Você pode impor acesso baseado em identidade, rotacionar credenciais e aplicar políticas em todos os agentes. Isso reduz os riscos de identidades de agentes órfãs ou com privilégios excessivos. Você também facilita a auditoria e a comprovação de conformidade.
Modelos de governança baseados em risco
Você precisa ir além dos controles estáticos. Os modelos de governança baseados em risco permitem adaptar sua segurança ao comportamento real dos agentes de IA. Esses modelos fecham a lacuna entre o IAM legado e as necessidades da IA agêntica. Eles dão a você o poder de definir barreiras de proteção com base no impacto e no contexto de cada identidade de agente.
- Os sistemas de IAM legados não conseguem acompanhar a velocidade e a complexidade dos agentes de IA corporativos.
- Os agentes agora atuam como identidades de máquina de alto impacto. Eles precisam de controles de governança robustos que estejam à altura do seu poder e alcance.
- Os mecanismos tradicionais de identidade dependem de credenciais persistentes. Essas credenciais não se adequam à natureza transitória e dinâmica das identidades de agentes.
Com a governança baseada em risco, você pode monitorar as ações dos agentes em tempo real. Você pode ajustar as permissões com base na tarefa atual, no usuário ou na sensibilidade dos dados. Essa abordagem fortalece a segurança das suas identidades e reduz a chance de acesso não autorizado. Você também ganha mais controle sobre o ciclo de vida das identidades não humanas e da IA agêntica.
Acesso com escopo limitado e efêmero
Você precisa limitar o que os agentes podem fazer e por quanto tempo. O acesso com escopo limitado e efêmero oferece esse controle. Em vez de conceder permissões amplas e permanentes, você dá aos agentes apenas o acesso de que precisam, pelo menor tempo possível. Essa abordagem está alinhada aos princípios de Zero Trust e ao acesso baseado em identidade moderno.
- Credenciais de curta duração minimizam a exposição, mesmo se vazarem.
- O acesso efêmero fornece credenciais que expiram automaticamente, reduzindo o risco de comprometimento.
- O escopo dinâmico permite conceder permissões com base no contexto em tempo real, para que os agentes recebam apenas o que precisam para cada tarefa.
- Esse método reduz os privilégios permanentes entre as tarefas, diminuindo a superfície de ataque.
- A vida útil efêmera garante que, mesmo que uma credencial seja roubada, o dano seja limitado.
Você protege sua organização ao usar acesso com escopo limitado e efêmero para todas as identidades de agentes. Você dificulta que invasores explorem agentes de IA ou identidades não humanas. Você também melhora sua postura de conformidade e simplifica as auditorias.
Você não pode se dar ao luxo de tratar os agentes como algo secundário. Ao adotar blueprints de identidade de agentes, governança baseada em risco e acesso efêmero, você constrói uma base sólida para a segurança de identidades. Você prepara sua empresa para o futuro da IA agêntica e reduz os riscos que vêm com a identidade de agentes não gerenciada.
Implementando o gerenciamento de identidade de agentes
Você pode fortalecer a postura de segurança da sua organização implementando a gestão de identidades de agentes com uma abordagem clara e prática. Comece construindo uma base sólida para registro e descoberta, depois aplique políticas em tempo de execução e, por fim, monitore tudo com trilhas de auditoria robustas.
Registro e descoberta
Você precisa de um registro confiável para acompanhar cada identidade de agente. Essa etapa garante que você saiba exatamente quais agentes existem, o que eles fazem e como interagem com seus sistemas. Siga estas práticas recomendadas para criar um registro que dê suporte à autenticação para agentes e fortaleça sua segurança:
- Comece pequeno e itere. Registre um conjunto mínimo de agentes e refine seu processo à medida que aprende.
- Use APIs padrão para o registro de agentes. Isso mantém seu registro consistente e escalável.
- Habilite a busca semântica para que os agentes possam descobrir rapidamente ferramentas e recursos relevantes.
- Aplique governança desde o início. Integre autenticação e logon único para cada ação no registro.
- Monitore e registre em log toda a atividade do registro. Revise os logs regularmente para identificar comportamentos incomuns.
- Sincronize as entradas do registro com seu código-fonte usando integração contínua.
- Ofereça um portal fácil de usar para que os agentes sejam explorados com facilidade.
- Aproveite frameworks de código aberto para acelerar o desenvolvimento.
Seguindo essas etapas, você ganha visibilidade e controle sobre a identidade dos agentes, o que facilita aplicar políticas de privilégio mínimo e gerenciar a gestão de credenciais.
Aplicação de políticas em tempo de execução
Você deve aplicar as políticas enquanto os agentes estão em operação, e não apenas depois do fato. A aplicação de políticas em tempo de execução oferece controle em tempo real sobre o comportamento e o acesso dos agentes. Veja como essa abordagem se compara aos controles tradicionais de contas de serviço:
| Aspecto | Aplicação de políticas em tempo de execução | Controles tradicionais de contas de serviço |
|---|---|---|
| Governança | Governança contínua do comportamento | Auditoria pós-atividade |
| Mecanismo de controle | Contenção do comportamento durante a operação | Autenticação de identidade e concessão de acesso |
| Adaptabilidade | Projetada para sistemas autônomos | Não foi criada para supervisão em tempo real das ações |
A governança em tempo de execução se concentra em conter as ações dos agentes no momento em que acontecem. Você precisa disso porque os agentes atuam de forma autônoma e exigem supervisão contínua. Os modelos tradicionais verificam identidade e permissões apenas no início, deixando passar comportamentos arriscados que ocorrem depois. Com a autenticação para agentes, você pode ajustar as políticas em tempo real e garantir que os agentes nunca excedam a autoridade prevista.
Monitoramento e trilhas de auditoria
Você não consegue melhorar o que não mede. O monitoramento eficaz e as trilhas de auditoria dão a você o poder de rastrear cada identidade e credencial de agente. Crie um inventário completo e use ferramentas de gestão de acesso para aplicar o privilégio mínimo. Substitua credenciais persistentes por acessos de curta duração e restritos à tarefa para reduzir o risco. Implemente fluxos de entrada, movimentação e saída (joiner-mover-leaver) para gerenciar todo o ciclo de vida dos agentes e garantir a responsabilização.
Regulamentações como SOC 2 e ISO 27001 exigem que você registre a identidade do agente, os carimbos de data e hora e o contexto das decisões em logs à prova de adulteração. Esses logs precisam ser mantidos por anos para dar suporte ao não repúdio. Use monitoramento em nível de rede para visualizar o tráfego dos agentes e aplique políticas vinculadas à atribuição, para que toda ação seja rastreada até um responsável humano.
Automatize a rotação de credenciais e revise as permissões regularmente. O controle de acesso baseado em atributos permite avaliar as permissões de forma dinâmica, mantendo seu ambiente seguro. Com um monitoramento robusto, você fecha lacunas na autenticação para agentes e fortalece a confiança no seu programa de identidade.
Dica: automatize a gestão de credenciais e as revisões de permissões para se antecipar a ameaças e às exigências de conformidade.
O futuro dos agentes na empresa
Ameaças em evolução
Você enfrenta uma nova onda de ameaças à medida que os agentes de IA se tornam mais autônomos na sua empresa. Os atacantes agora miram esses agentes com táticas que vão além dos modelos tradicionais de segurança. Você precisa entender os riscos para se manter à frente.
| Tipo de ameaça | Descrição |
|---|---|
| Falsificação de identidade (spoofing) | Acesso não autorizado a sistemas por meio da personificação de usuários legítimos. |
| Adulteração | Alteração de dados ou sistemas por agentes maliciosos. |
| Divulgação de informações | Acesso não autorizado a informações confidenciais. |
| Negação de serviço | Interrupção da disponibilidade do serviço para usuários legítimos. |
| Elevação de privilégio | Obtenção de direitos de acesso superiores aos autorizados. |
| Ameaças avançadas | Vulnerabilidades exclusivas de agentes de GenAI, que levam a novos vetores de ataque. |
Você não pode ignorar essas ameaças avançadas. Agentes de IA comprometidos podem manipular suas ferramentas de segurança para ignorar perigos reais. A atividade autônoma sem monitoramento permite que agentes façam alterações críticas sem o seu conhecimento. A desativação autônoma de políticas significa que um agente de IA pode redefinir políticas de segurança, colocando sua conformidade em risco. Você também precisa observar as desconexões entre instruções e dados, em que modelos de linguagem de grande porte confundem comandos com dados do usuário. O envenenamento de memória pode incorporar instruções maliciosas à base de conhecimento de um agente, afetando ações futuras.
Fique atento: a superfície de ataque cresce à medida que você implanta mais agentes de IA. Você precisa adaptar suas defesas para acompanhar esse crescimento.
Tendências regulatórias
Você precisa acompanhar regulamentações que mudam rapidamente. Os governos agora exigem estruturas de governança organizadas para agentes de IA. A proporção de humanos em relação a identidades não humanas continua crescendo, o que significa que você precisa de controles mais robustos. A Lei de IA da UE agora exige gestão de riscos e transparência para sistemas de IA de alto risco. O descumprimento pode custar até 35 milhões de euros ou 7% da sua receita global. Nos Estados Unidos, diferentes estados criam obrigações de conformidade próprias, tornando a governança ainda mais complexa.
- Até 2027, quase todas as grandes economias exigirão legalmente a governança de agentes.
- Você deve se preparar para auditorias obrigatórias e padrões rigorosos de relatórios.
- Os reguladores esperam que você comprove que controla todos os agentes e identidades não humanas no seu ambiente.
Observação: você não pode se dar ao luxo de esperar. Comece a construir sua estratégia de conformidade agora para evitar penalidades onerosas.
Preparando-se para agentes autônomos
Você precisa de um plano para gerenciar a ascensão dos agentes autônomos. Adote estas etapas para proteger o seu futuro:
| Etapa | Descrição |
|---|---|
| Estabeleça estruturas de governança | Defina responsabilidades, processos de aprovação e diretrizes éticas para as ações dos agentes. |
| Garanta a qualidade dos dados | Avalie e melhore a completude, a precisão e a consistência dos dados em todos os sistemas. |
| Defina papéis organizacionais | Atribua proprietários de agentes com conhecimento de negócio e técnico para supervisionar o desempenho. |
| Desenvolva estratégias de integração | Mapeie os sistemas e as fontes de dados necessários aos agentes, garantindo conectividade e acesso robustos. |
| Implemente processos de monitoramento | Estabeleça métricas e alertas para a avaliação contínua do desempenho e da integração dos agentes. |
Você precisa agir agora. Construa estruturas de governança que definam responsabilidades claras. Atribua proprietários que entendam tanto o negócio quanto a tecnologia. Melhore a qualidade dos seus dados para garantir que os agentes tomem as decisões certas. Mapeie seus sistemas e fontes de dados para que os agentes possam operar com segurança. Configure monitoramento e alertas para acompanhar o desempenho dos agentes e a saúde da integração.
Dica: a governança e a conformidade contínuas não são opcionais. Elas são a sua melhor defesa à medida que os agentes se tornam mais autônomos.
Você tem o poder de moldar o futuro da sua empresa. Ao se adaptar às ameaças em evolução, atender às exigências regulatórias e se preparar para a próxima geração de agentes autônomos, você protege sua organização e abre novas oportunidades.
Você precisa parar de tratar agentes como contas de serviço se quiser proteger sua organização contra riscos modernos. Agentes de IA operam com autonomia e velocidade, o que torna os modelos tradicionais de governança obsoletos. A maioria das organizações não tem políticas para o gerenciamento de agentes, e em breve os agentes superarão as identidades humanas em número. Adote boas práticas como identificação única, acesso com privilégio mínimo e monitoramento contínuo. O podcast M365 FM oferece insights para ajudar você a construir uma estrutura dinâmica para gerenciamento de identidade de agentes. Comece agora a proteger sua empresa e a se manter à frente.
Perguntas frequentes
Qual é o principal risco de tratar agentes como contas de serviço?
Você cria lacunas de segurança. Os agentes agem por conta própria e precisam de controles próprios. Contas de serviço não conseguem lidar com isso. Você corre o risco de vazamento de dados, falhas de conformidade e ataques se ignorar o gerenciamento de identidade específico para agentes.
Como as identidades de agentes diferem das contas de serviço?
As identidades de agentes mudam conforme o contexto e as tarefas. Já as contas de serviço permanecem estáticas. Você precisa de controles dinâmicos para agentes. Assim, seu ambiente se mantém seguro e flexível.
Por que devo usar acesso com escopo limitado e efêmero para agentes?
O acesso com escopo limitado e efêmero restringe o que os agentes podem fazer e por quanto tempo. Você reduz a superfície de ataque. Se as credenciais vazarem, o risco continua baixo. Essa abordagem apoia o Zero Trust e a segurança moderna.
Como posso descobrir todos os agentes no meu ambiente?
Comece com um registro. Registre cada agente assim que você o implantar. Use APIs e automação para manter sua lista atualizada. Revisões regulares ajudam você a identificar Shadow Agents.
O que é um Shadow Agent?
Um Shadow Agent é um agente de IA não gerenciado. Você pode nem saber que ele existe. Ele pode acessar dados sensíveis sem supervisão. Shadow Agents geram riscos de conformidade e de segurança.
Como o gerenciamento de identidades de agentes ajuda na conformidade?
O gerenciamento de identidades de agentes oferece trilhas de auditoria claras. Você consegue mostrar aos reguladores quem acessou o quê e quando. Isso facilita a aprovação em auditorias e evita multas.
Qual deve ser o primeiro passo para melhorar a governança de agentes?
Crie um registro de todos os agentes. Atribua proprietários. Configure políticas de acesso e monitoramento. Comece pequeno e depois expanda. Assim você constrói uma base sólida para segurança e conformidade.
Onde posso aprender mais sobre as melhores práticas de identidade de agentes?
Ouça o M365 FM Podcast. Você recebe insights de especialistas, exemplos do mundo real e passos práticos. Fique à frente aprendendo com líderes em identidade e governança de agentes.
🎧 Ouça este episódio
Quer uma explicação prática sobre AI Agent Identity Security? Este episódio explica o tema em linguagem clara e mostra por que ele importa para Microsoft 365, Azure, Power Platform, segurança, IA e o trabalho moderno.
Ouça este episódio se você quer:
- Entender os conceitos-chave por trás do AI Agent Identity Security
- Ver como ele se encaixa no ecossistema mais amplo de tecnologias da Microsoft
- Descobrir onde ele pode gerar valor prático para sua organização
Você também pode gostar destes episódios relacionados do M365 FM:
- Service Principal Security: Stop Using Personal Accounts
- Microsoft Entra Agent ID: identidade segura para agentes de IA
- Microsoft AI Agent Runtimes: Beyond Enterprise Chatbots
- Enterprise AI Agent Fabric: Architecture Beyond Chatbots
- Security Agent Fabric: IA autônoma para defesa cibernética
Descubra mais conversas práticas sobre Microsoft no M365 FM.
Última revisão: julho de 2026.
Quem deve ouvir
Este episódio é para administradores, arquitetos, desenvolvedores, profissionais de segurança e líderes de negócio da Microsoft que precisam de uma base prática antes de tomar decisões de implementação, operação ou governança.
🎧 Você também deve ouvir
- AI Agents — Um próximo passo fortemente relacionado para expandir este tema.
- Power Platform — Um próximo passo fortemente relacionado para expandir este tema.
- Microsoft Graph Data Connect — Um próximo passo fortemente relacionado para expandir este tema.